OpenSSLの脆弱性に対する対策を講じてください
OpenSSL バージョン 3.0 以降に見られる深刻度の高い脆弱性について、知っておくべきことを以下にご紹介します。
貴組織にどのような影響が及ぶ可能性があるか
11月1日において、OpenSSLは、バージョン 3.0 以降で発見された重大な脆弱性に対処するため、バージョン3.0.7 をリリースしました。 組織のリスクを軽減するための鍵は、影響を受ける実装をできるだけ早く特定し、パッチを適用し、是正措置を講じることです。 しかし、OpenSSLのようなサードパーティ製のオープンソースライブラリにパッチを適用するのは、難しい場合があります。
これもまた「 Log4Shell」なのでしょうか?
いいえ。この脆弱性はそれほど広範囲に及ぶものでも、深刻なものでもありませんが、 CVE-2022-3786 とCVE-2022-3602 の両方について、できるだけ早くパッチを適用すべきです。
これは広範囲に及ぶのでしょうか?
OpenSSLはIoTデバイスからエンタープライズアプリケーションに至るまで幅広く利用されていますが、この脆弱性を悪用するには特定の条件が必要であるため、広範囲に及ぶ被害は予想されません。
なぜこれを見つけるのが難しいのでしょうか?
OpenSSLは、静的または動的に配布可能なソースコードであり、その結果、従来の脆弱性スキャナーでは検出が困難、場合によっては不可能な依存関係が生じます。
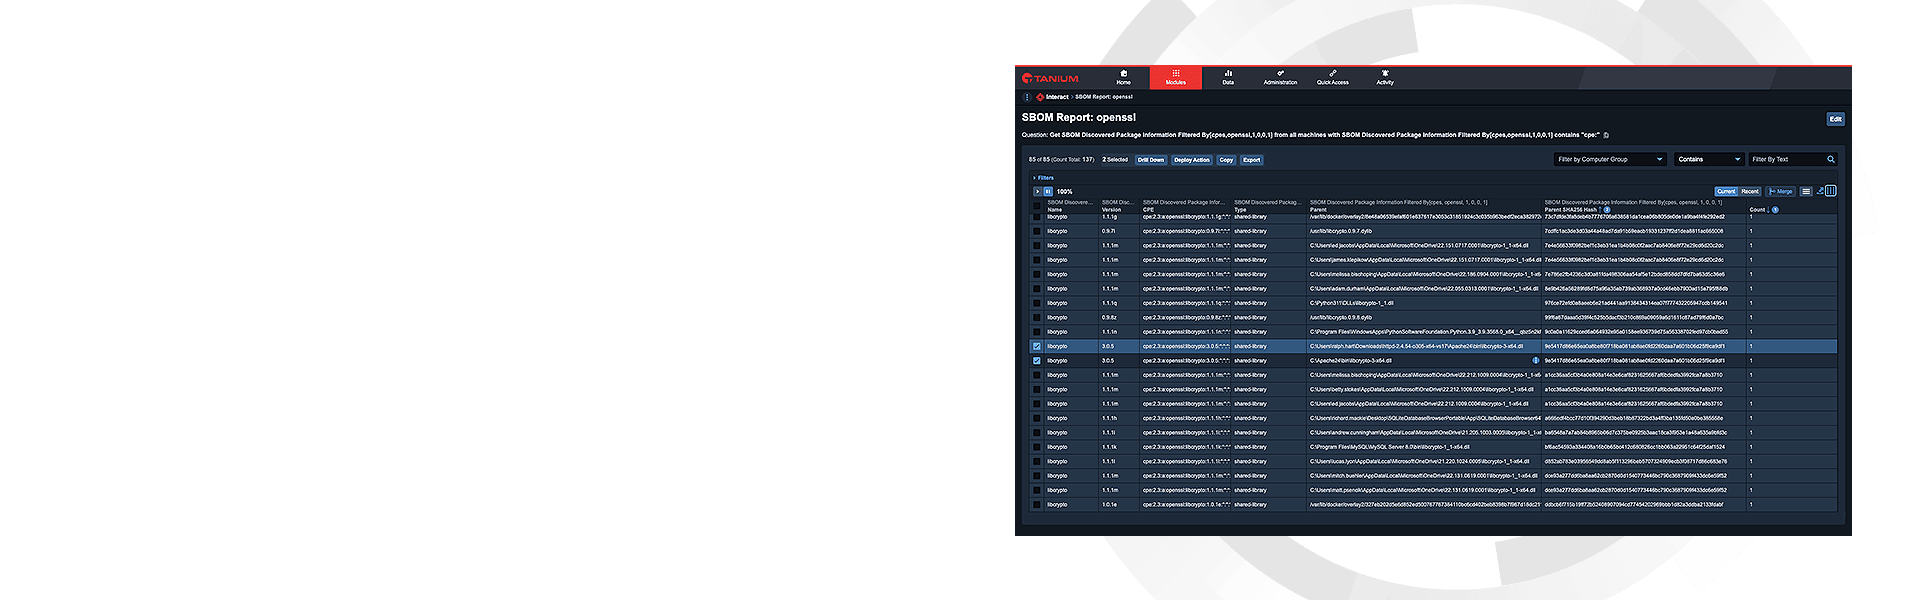
Tanium SBOM を使用して、OpenSSL の脆弱性を迅速に特定し、修正しましょう
OpenSSLのような、組織全体で広く利用されているサードパーティ製のオープンソースライブラリにパッチを適用するには、多層的なアプローチが必要となります。 Tanium SBOMは、お客様の環境内にあるすべてのソフトウェアアプリケーションと、脆弱性のあるパッケージが存在するエンドポイントを特定するように設計されています。
探す
単独のサービスとしてインストールされている場合でも、再パッケージ化された依存関係の一部としてインストールされている場合でも、脆弱性のあるOpenSSLパッケージを特定してください。
確実にコントロールする
組織のリスク許容度に基づき、アプリケーションについてきめ細かな判断を行ってください。
直してください
それらを見つけるのは、戦いの半分に過ぎません。 同じTaniumコンソール内で、OpenSSLの脆弱性に対するパッチを適用してください。
感染の恐れがあるとお考えですか?
Taniumがお役に立てます。 Taniumは、脆弱性のあるソフトウェアパッケージを迅速に特定し、パッチを適用するとともに、状況の変化に応じて継続的に監視することができます。
リソース
Tanium SBOMを使用して、最新のOpenSSLに対する致命的な脆弱性から保護する方法
オープンソースツールキットの開発者がOpenSSL v3 における2つの「高」深刻度の脆弱性を発表し、Taniumはその解決策を提供します。
TaniumがOpenSSL 3.0.Xの特定を支援する方法
Tanium Software Bill of Materials(SBOM)を使用してOpenSSL 3.0.Xを特定する方法に関する当社のガイダンスをご覧ください。
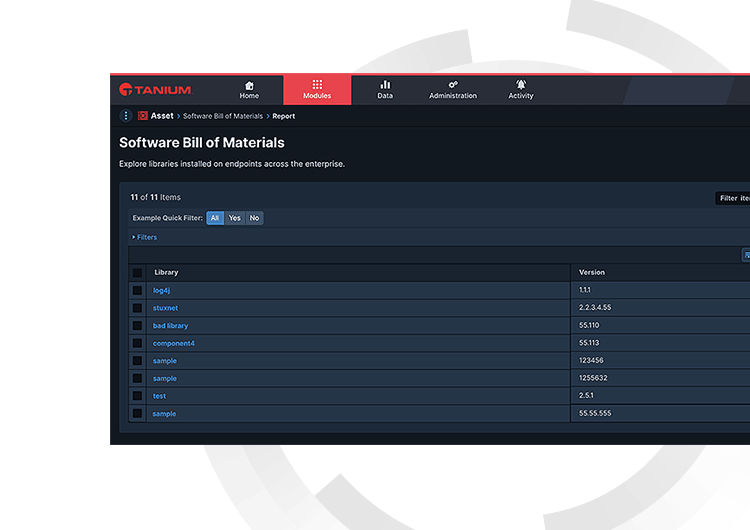
Tanium SBOM
サプライチェーンにどんな脆弱性が潜んでいるかわからない中で、Taniumでアプリケーションが攻撃される前にその影響を把握し、攻撃にすばやく対応。

