ブログ
Tanium Atlas:1 オペレータで プラットフォームのすべてを活用
Tanium Atlasは、一般に、すべての商用および米国政府クラウドお客様に提供されます。 AI脅威のランドスケープで作業を行うオペレータにとっての変更点と、これを自分で書きたかった理由をご紹介します。
ブログ
業界ニュース、ソートリーダーシップ、発表など、Taniumの最新情報をご覧ください。
ITセキュリティおよび運用に関する最新のソートリーダーシップ、業界ニュース、ベストプラクティスを含むTaniumのダイジェストを、メールで直接お届けします。
Tanium Atlas用の2つの新しいService Graph ConnectorsはServiceNow CMDBにデルタ同期をもたらし、新規および変更されたエンドポイントデータのみを送信します。
Hunt or be Huntedシリーズでは、ハンティングのストーリーが伝えられます。 HuntIQ Tradecraftは、現在Tanium リソース Centerに常駐しており、自分で実行するためのプレイブックを提供しています。
Taniumは、フロンティアAIモデルを使用して、他社に先駆けて自社ソフトウェアの脆弱性をハンティングしています。 私たちが学んでいることと、カスタマーがより多くのセキュリティアドバイスとパッチを期待すべき理由をご紹介します。
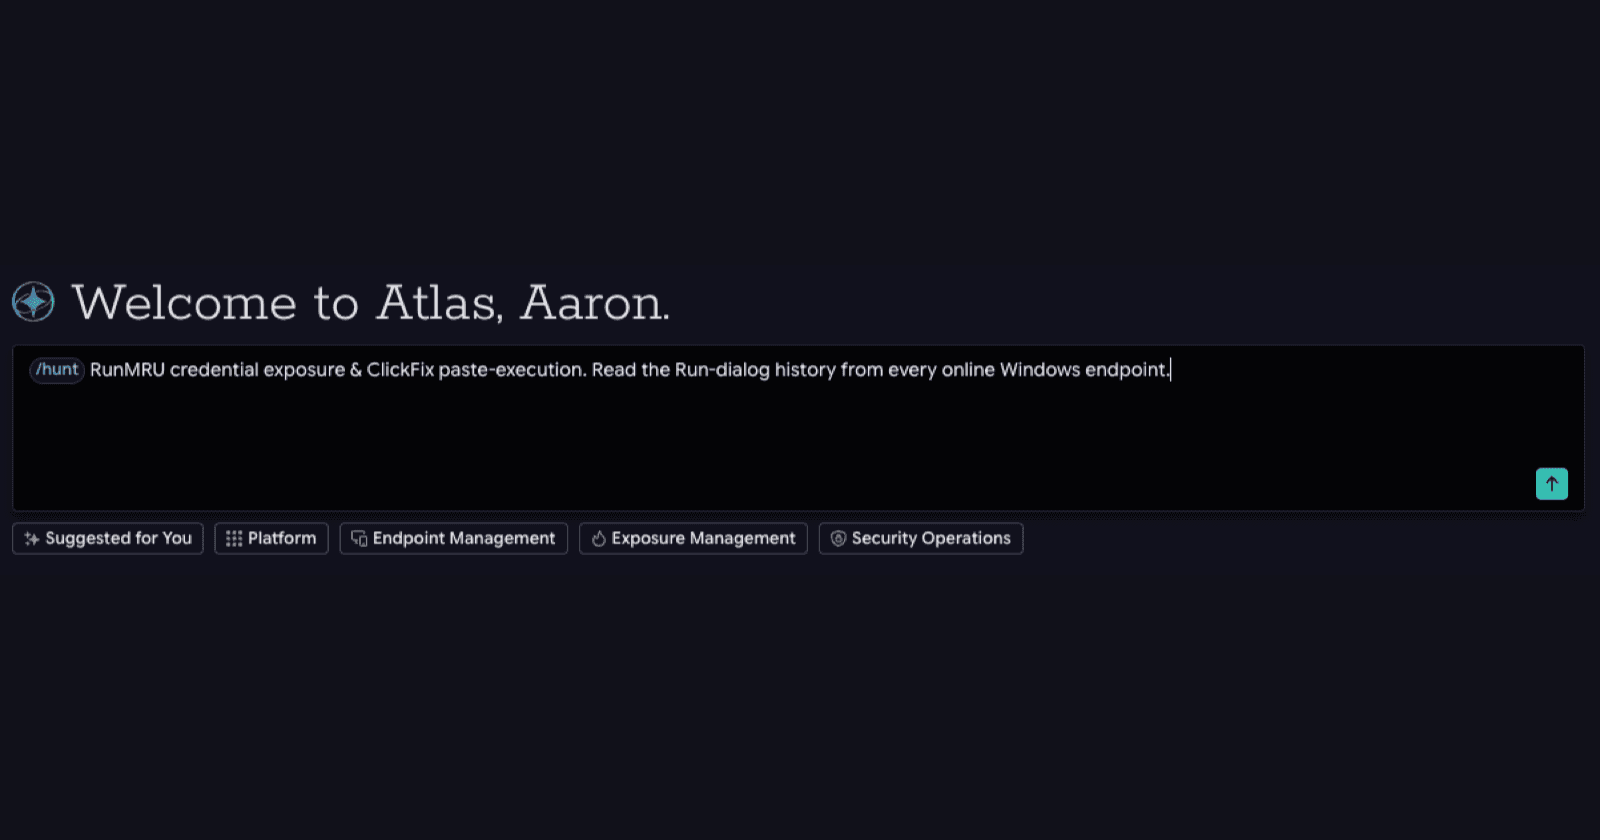
ClickFix用に作成されたハンティングプレイブックは、貼り付けられたコマンドを探し、代わりにサードパーティのポータルに作業資格情報を見つけました。

FalconFlankエクスプロイトのリリースから 48 時間以内に、Tanium HuntIQは7つの動作検知と1つのAtlasハントプロンプトを構築して、CrowdStrike Falcon自身の特権的なクリーンアップを自社に対して行う攻撃者をキャッチしました。 Tanium AtlasがWindowsの全艦隊を約1分でスイープして露出させる様子をご覧ください。

Tanium HuntIQが、Windows Defenderのゼロデイ脆弱性に対し、CVE採番前に検証済みの緩和策を導き出した事例をご紹介
ECBは、5月にイングランド銀行とともに、AI主導のサイバー攻撃に対するアクション計画を策定するよう求めています。 しかし、戦略ペーパーではなく、運用準備の証拠が必要です。

CVE-2026-65400 は、MacOSの画面共有(Screen Sharing)デーモンの認証前脆弱性であり、ネットワーク攻撃者が有効な資格情報なしで認証を受け、ルートレベルリモートコード実行を得ることができます。 AppleはMacOS Tahoe 26.6.1 2026年8月6日、Sequoia 15.7.9、Sonoma 14.8.9でにこの欠陥をパッチしましたが、CISAは実際の悪用の報告を受けて、 7.1 から9.8 (クリティカル)に再スコアし、KEV(Known Exploited Vulnerabilities)カタログに追加8月14日 し8月18日、連邦政府機関 2026年8月21日 に修正するを余儀なくしました。

/hunt、/investigate、/signalを使用すると、Atlasは簡単なチャット操作をライブエンドポイント状態に基づくSecOpsワークフローのガイドに変換します。
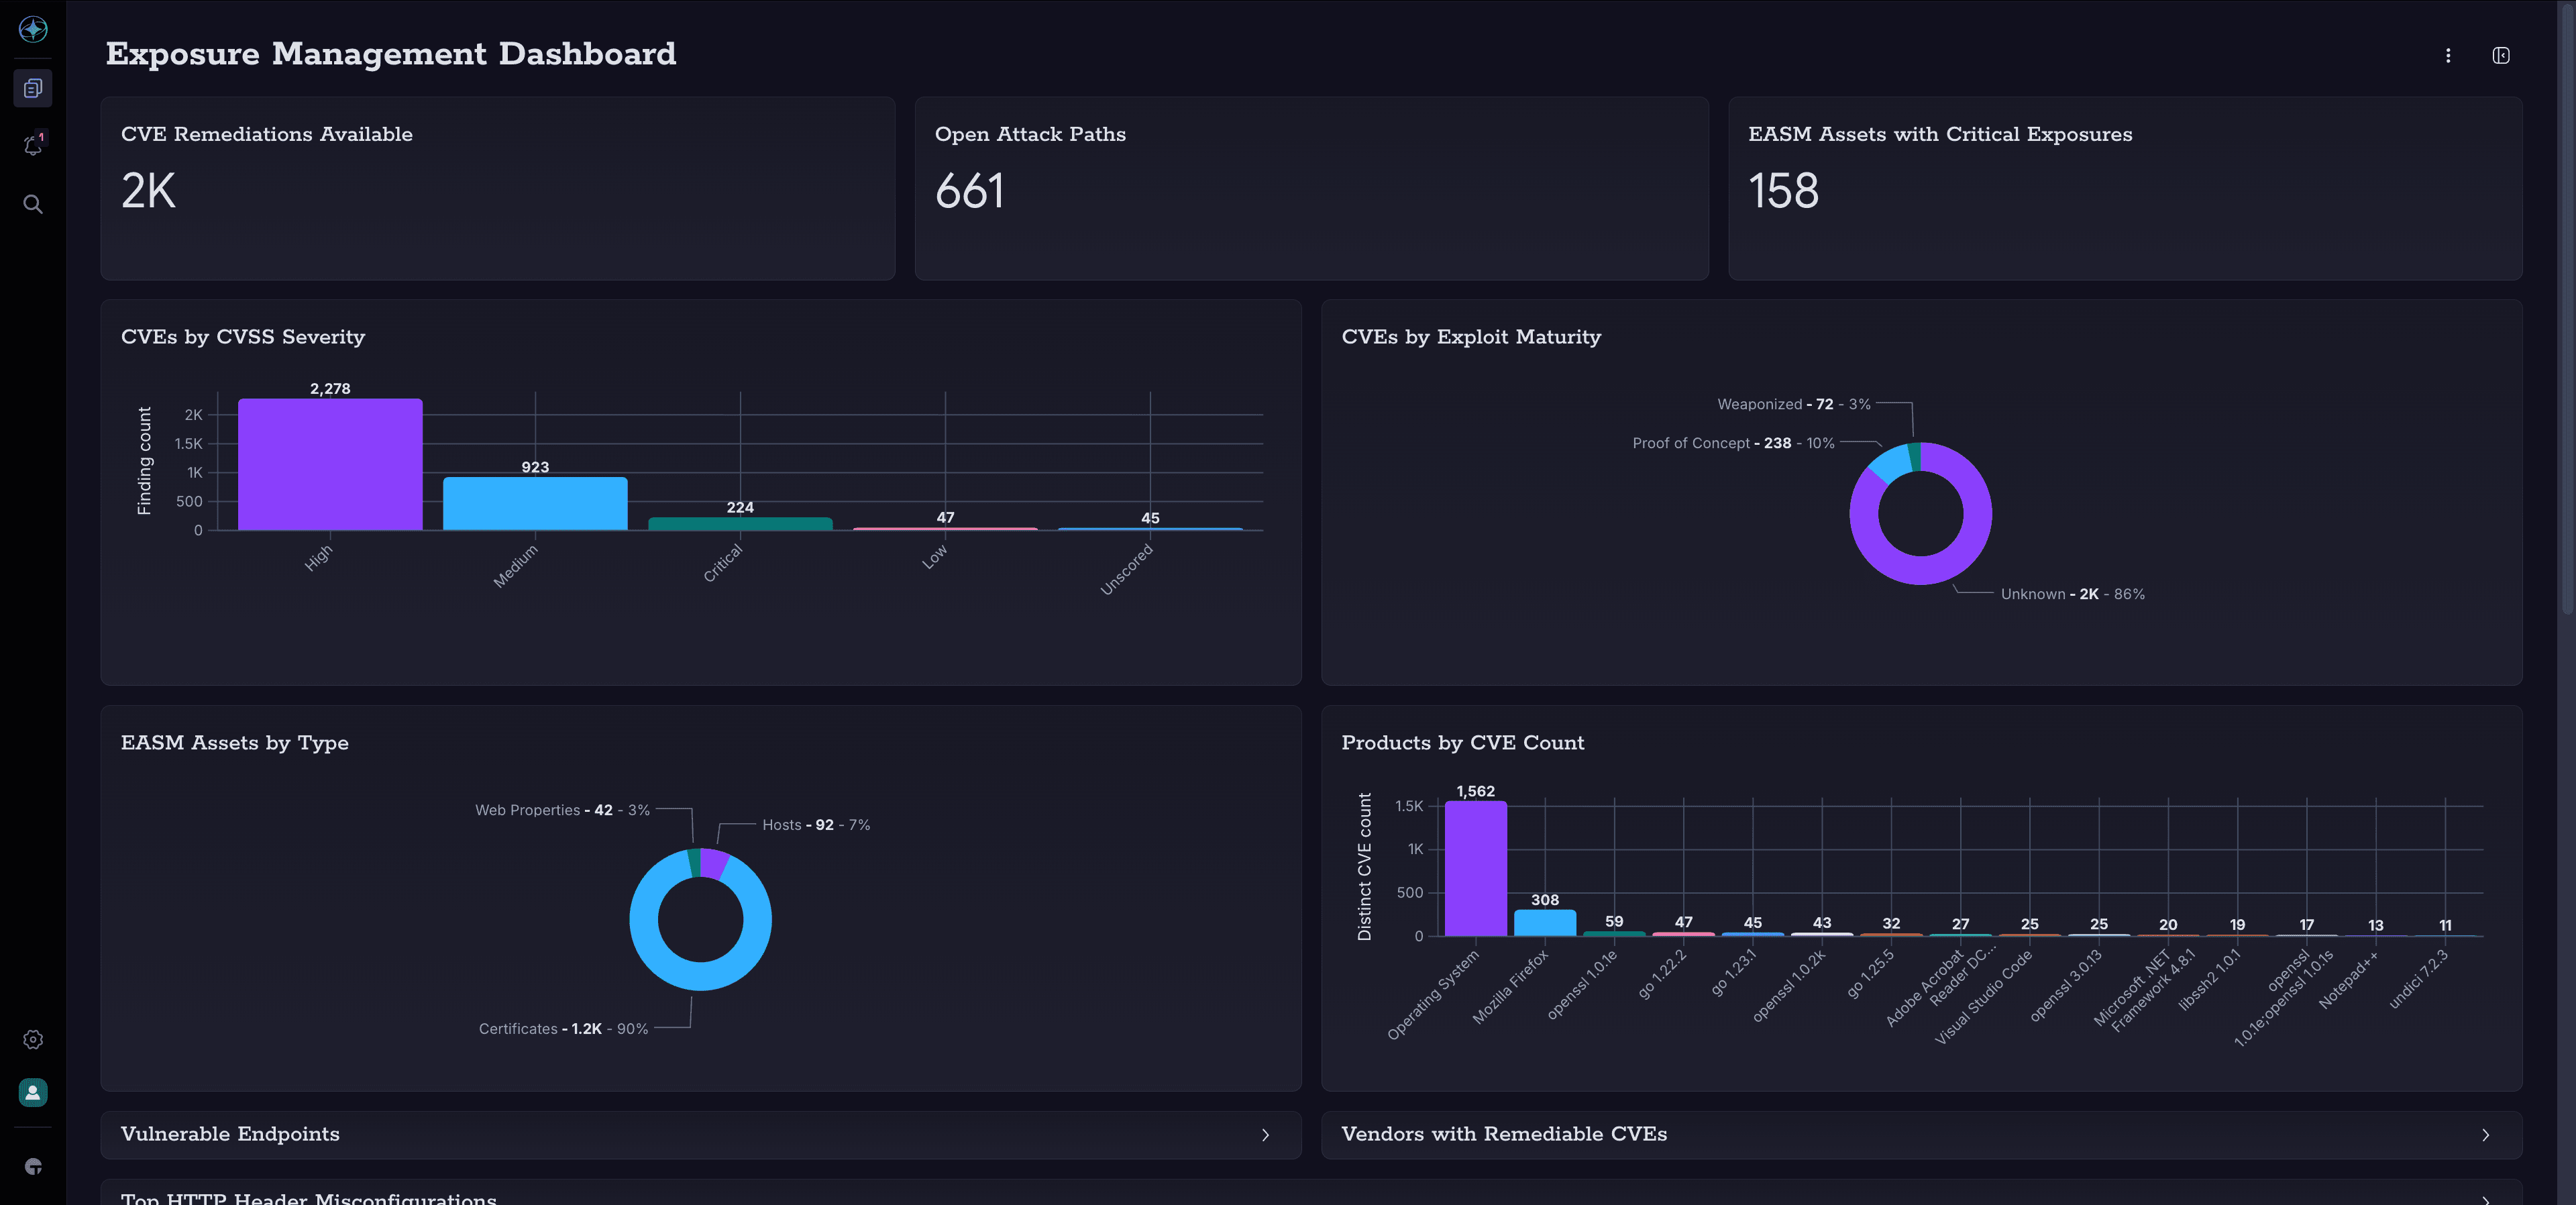
Taniumのお客様の環境全体での脆弱性の毎日のFindingsは、10-40中頃から1,010億から1,020億に急増しました。 急増の原因と、その対応方法をご紹介します。
ShieldBreakと呼ばれる公開概念実証は、RoguePlanet (CVE-2026-50656、CVSS 7.8)と呼ばれるWindows Defenderの権限昇格の欠陥に対するMicrosoftのパッチを完全にバイパスし、すでにローカルコードを実行している攻撃者がWindows 11 25H2 およびWindows サーバ 2025 上のSYSTEMレベルシェルに到達し、成功率は100%と報告されています。 このバイパスを閉じるMicrosoft修正はありません。 Guardianダッシュボードで暫定的な緩和をデプロイし、関連する悪用インジケータを1つが出荷されるまでハンティングします。