Tanium + AWS
AWSクラウドインフラストラクチャに自律型ITをもたらします。 TaniumはAI駆動のスピードとスケールを単一の軽量エージェントで提供し、リアルタイムの可視性、パッチ適用、コンプライアンス、脅威検出をAWS上で直接購入・展開することができます。
Tanium自律型IT + AWS—共により良く
AWS上のTaniumは統合プラットフォームを提供し、ITオペレーションチームとセキュリティチームがこれまで以上に効果的に連携できるようにします。 1つのプラットフォーム、1つのエージェント、ゼロインフラストラクチャで、エンドポイント管理とセキュリティオペレーションにおけるITのギャップを解消します。
見えないものは制御できない
IT意思決定者の94%が非管理のエンドポイントを検出
企業のサイバーリスクはより複雑に
リスク管理の意思決定者の43%は、過去12か月間で3件以上の隠れた重大なリスクを報告
Taniumですべてのタスクの時間を節約
Taniumを使用するお客様は、ハードウェア、ソフトウェア、仮想IT資産の週間スキャン時間を93%も短縮したと報告
Amazon Security Lakeとの統合
TaniumはAmazon Security Lakeと直接統合し、OCSFを共有正規化レイヤーとして使用することで、セキュリティチームが他のすべてのセキュリティソースと並んで、包括的なリアルタイムのエンドポイントデータに即座にアクセスできるようにします。手動による正規化は不要です。
その結果、環境の単一の統合ビューが得られ、脅威の迅速な検出、より完全な調査、そして被害が発生する前に攻撃を阻止することが可能になります。
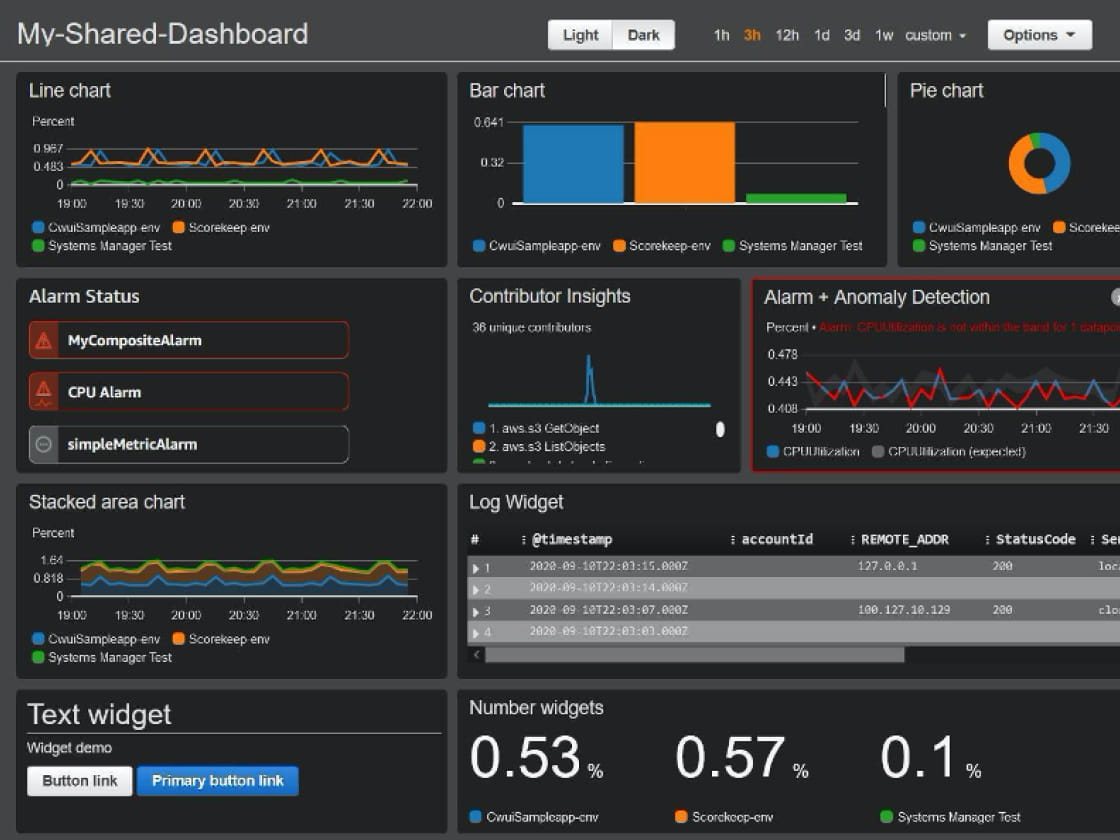
Amazon CloudWatchパイプライン向けTaniumコネクタ
Amazon CloudWatch内でTaniumのリアルタイムエンドポイントインテリジェンスを直接活用できます。 CloudWatchパイプライン向けTaniumコネクタは、インベントリとアセットコンテキスト、コンプライアンス状況、脆弱性とリスクシグナル、脅威対応アラート、監査アクティビティなど、高価値なテレメトリをストリーミングします。これにより、チームはすでに使用しているAWSツール内からエンドポイントの健全性とセキュリティを監視できます。
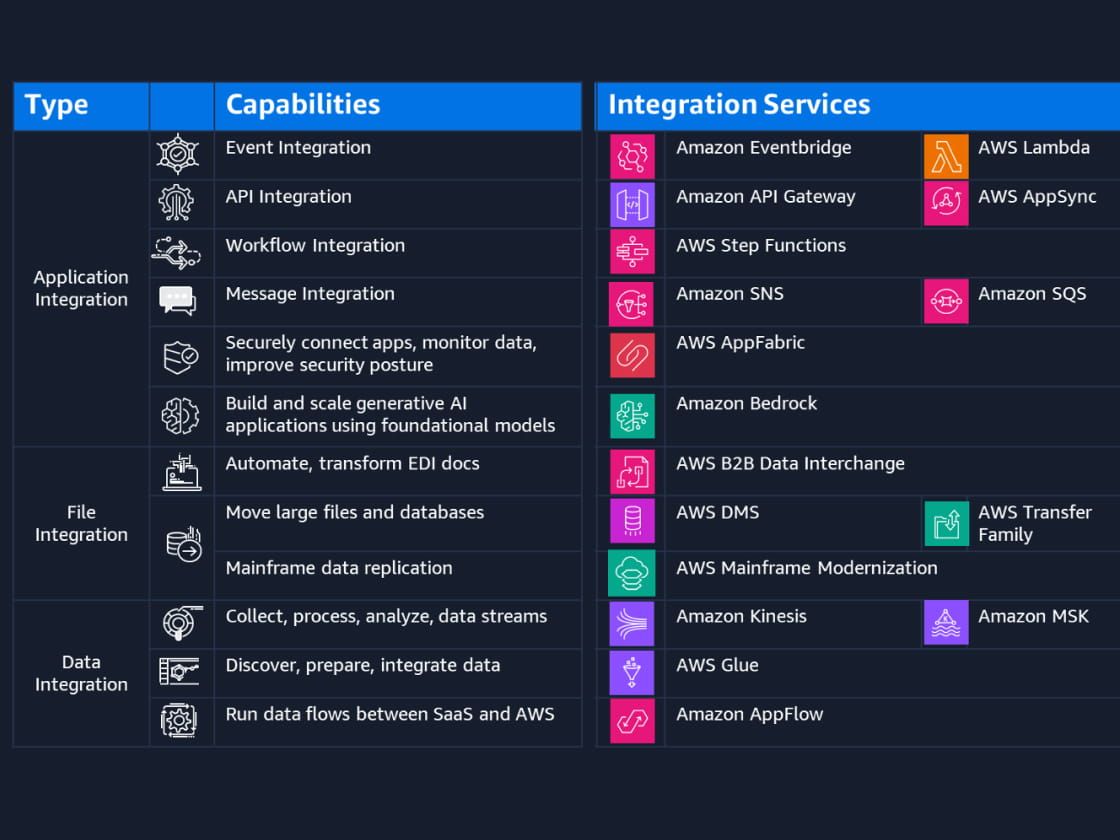
AWS統合ギャラリーの統合
Taniumは、AWSインベントリデータ(例:EC2、RDS、VPC、Lambda、ECS)をTaniumデータサービスに取り込み、Atlasが調査のためにクエリできる接続グラフを構築します。 これにより、チームはAWSネットワークを通じて外部の検出結果をマッピングし、設定ミスと脆弱性の両方の原因を特定できます。
AWSネットワーク全体で外部の検出結果を関連付けて設定ミスと脆弱性を特定し、クラウドリソースをそれらが接触するエンドポイントにリンクすることで攻撃経路を追跡します。
AWSマーケットプレイス
既存のAWSアカウントを使用してAWSマーケットプレイスから直接Taniumを購入・展開することで、テクノロジースタックの調達を簡素化します。 別の調達サイクルを追加することなく、AWSのコミット済み支出に購入額を充当できます。

