Microsoft Sentinel
Taniumプラットフォームは、リアルタイムのデータと制御をMicrosoft Sentinelに提供し、より深いエンドポイントの洞察によってインシデント対応を迅速化します。
見えないものは守れない
サイバー攻撃はかつてないほど増加し、高度化しています。 組織が自らを守る可能性を持つためには、エンドポイントの数、場所、そして何が含まれているかを把握する必要があります。
Microsoft Sentinel向けTaniumコネクターのご紹介
Taniumプラットフォームは、Microsoft Sentinelに自律型エンドポイント管理を提供し、組織が環境の複雑さを軽減し、どちらのソリューション単独では達成できないより高いレベルのインシデント対応効果を実現できるよう支援します。
調査をより迅速に完了する
攻撃の深さ、広さ、影響を正確に把握するためのリアルタイムデータと経験。
インシデント修復の自動化
大規模な自動化を確実に実行し、組織をコンプライアントで健全な状態に戻します。
コンソールの統合
Tanium PlaybooksとMicrosoft Sentinel内のデータにより、インシデント対応チームはコンソールの切り替えなしに、より効率的かつ正確にインシデントを解決できます。
Tanium + Microsoft Sentinel
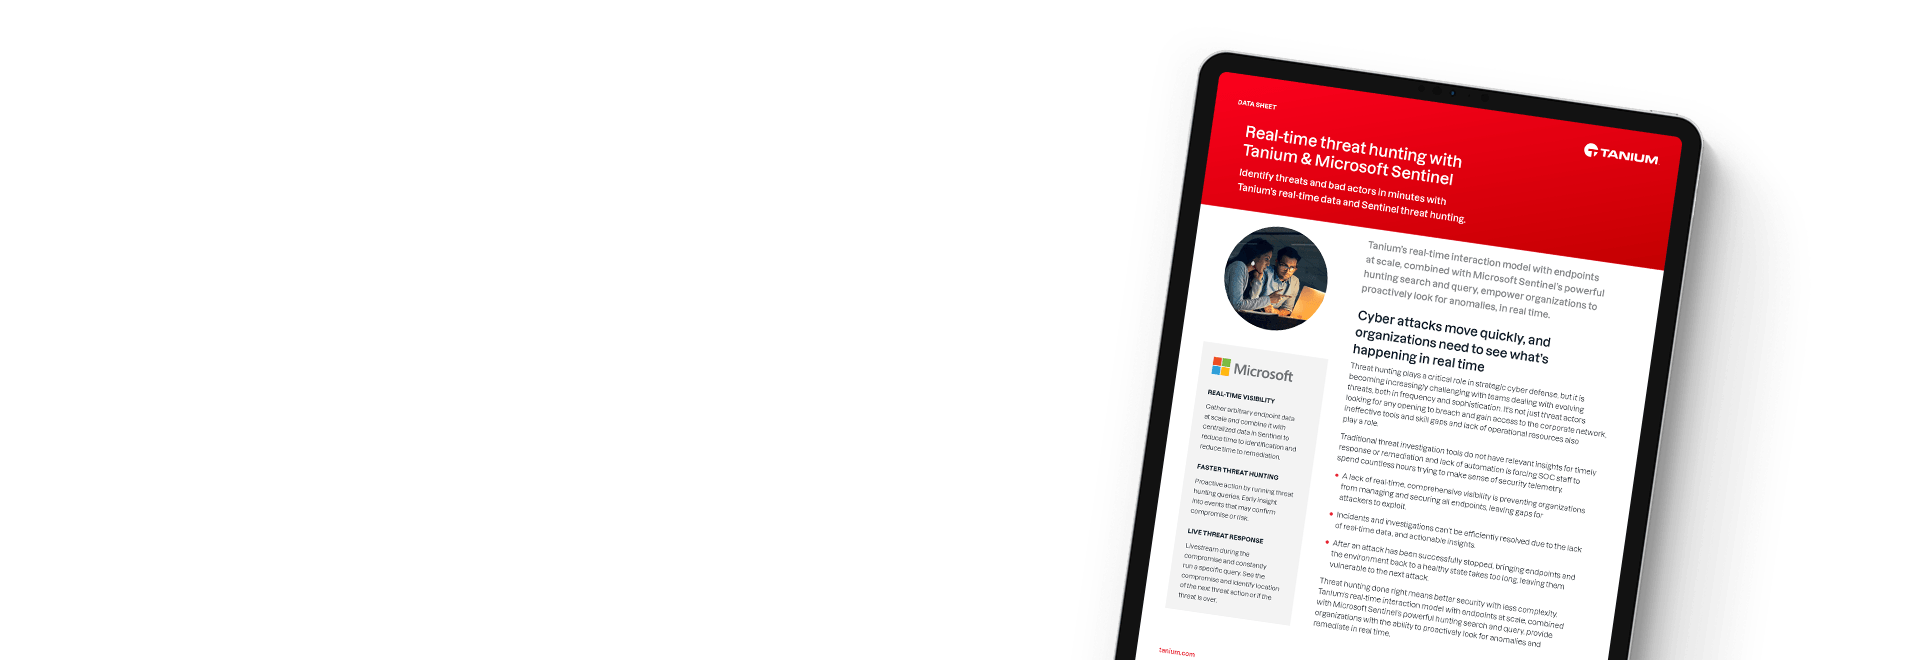
データシート
リアルタイムデータとコントロールを活用してインシデント対応を迅速化
Taniumのリアルタイムデータとエンドポイント制御を活用して、Sentinelを使用するITチームがセキュリティアラートのトリアージ、優先順位付け、調査を行う能力を高める方法をご覧ください。
Tanium + Microsoftソリューション
Tanium + Microsoftのすべてのソリューションについて詳しく学ぶ。
Microsoft Security Copilot
TaniumでリアルタイムのエンドポイントデータとインテリジェンスをSecurity Copilotに連携することで、パワフルなAIとクエリ機能でセキュリティの問題を即座に検知し、死角をゼロに
Microsoft Defender for Endpoint
Microsoft Defender for Endpoint のスムーズな導入と、導入後の健全な運用環境の維持をTaniumがサポート
Microsoft Entra ID
Tanium Connector for Microsoft Entra ID で、条件付きアクセスの強化とゼロトラストフレームワークの導入がよりシンプルに
Microsoft Intune
Tanium Connector for Microsoft Intune で、Intuneで管理されているモバイルデバイスにもTaniumの機能を拡張し、統合されたエンドポイント管理プラットフォームを実現
さらに詳しく知りたい方は
Taniumのパートナーエコシステムに関してさらに知りたい方は、お問い合わせください。Tanium Platformを最大限に活用するために最適なパートナーをお探しします。

