Tanium Cloud Workloads
コンテナ型アプリケーションの展開や運用にともなうリスクを低減
コンテナ化アプリケーションの展開と保護
Tanium Cloud Workloadsで、イメージレジストリの可視化や脆弱性スキャン、実行中のコンテナの分析(不正なコンテナの特定を含む)、そしてKubernetesの実行時ポリシーの適用など、コンテナ化された環境を可視化して保護
セキュリティの強化
脆弱性をプロアクティブに管理し、悪用され得るコンテナを検知
リスクの低減
詳細な可視化と脆弱性スキャンで、ビジネスに影響が及ぶ前に脅威を特定
運用のレジリエンス
ITインフラのセキュリティと安定性を強化
DevOps効率の向上
セキュリティを展開のプロセスに統合することで、遅延やエラーを削減
確実なコンプライアンス
Kubernetesクラスタのランタイムポリシーを施行し、業界の規制・規格を遵守
クラウドのワークロードを包括的に可視化
コンテナ環境全体を完全に可視化し、セキュリティとリスクの状況を継続的に監視することで、情報に基づいた修正の意思決定が可能に
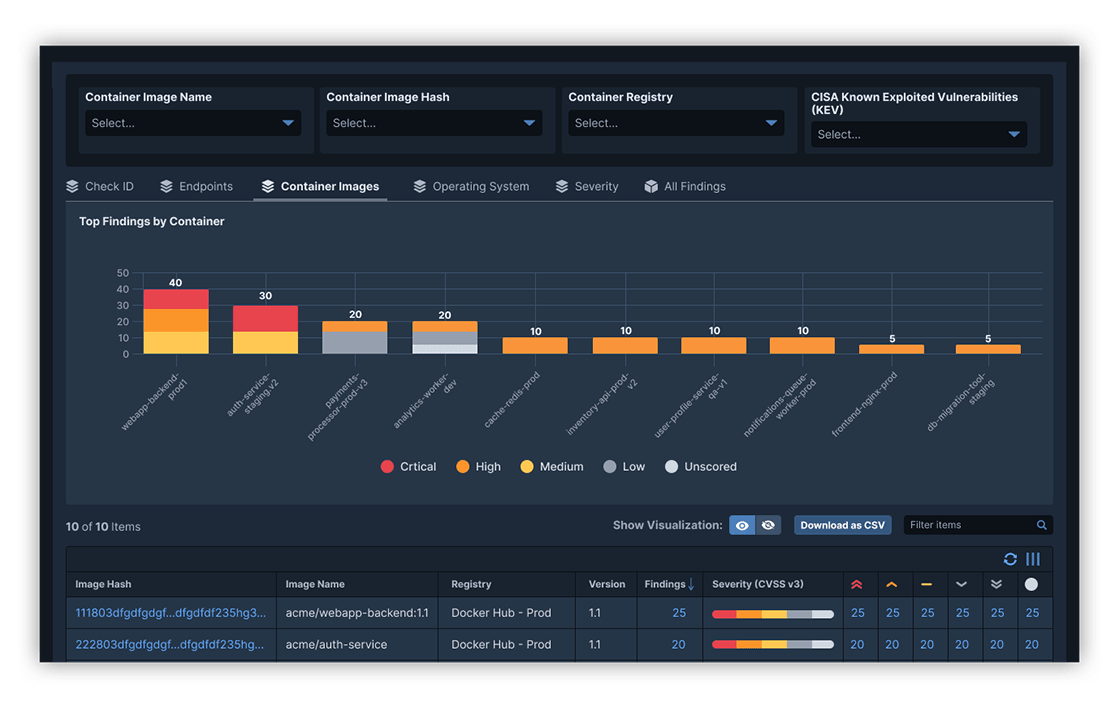
コンテナイメージの脆弱性
イメージレジストリの詳細な脆弱性スキャンで、セキュリティやDevOpsチームが、潜在的なコンテナの脆弱性の特定、対処が可能に
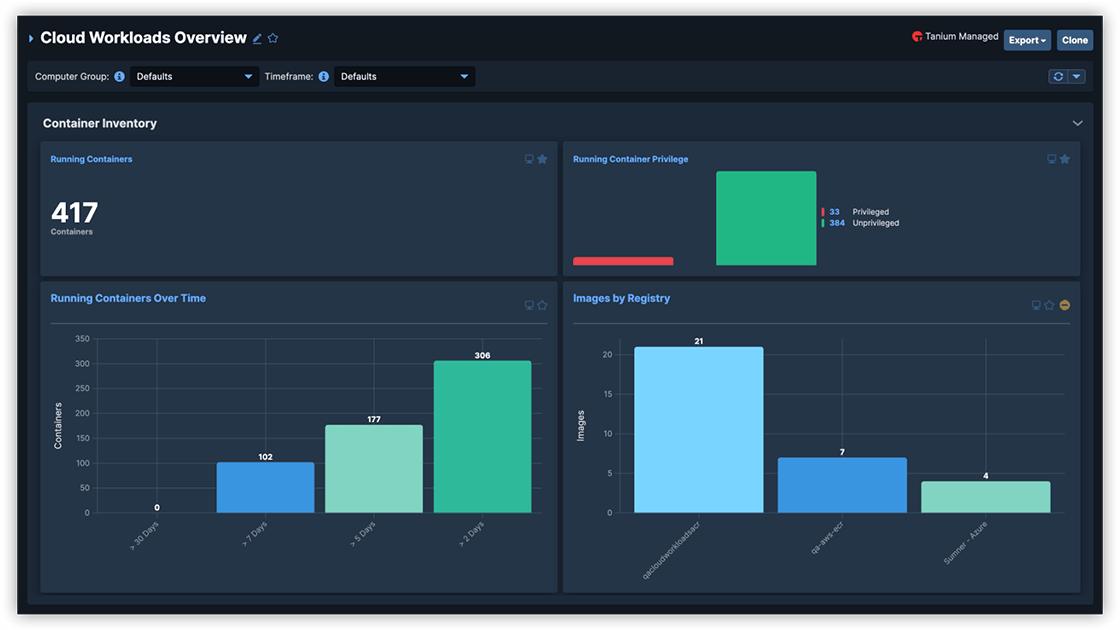
イメージとランタイムコンテナの可視化
コンテナとイメージのインベントリで、クラスタ全体を可視化して分析し、悪用され得るコンテナを特定
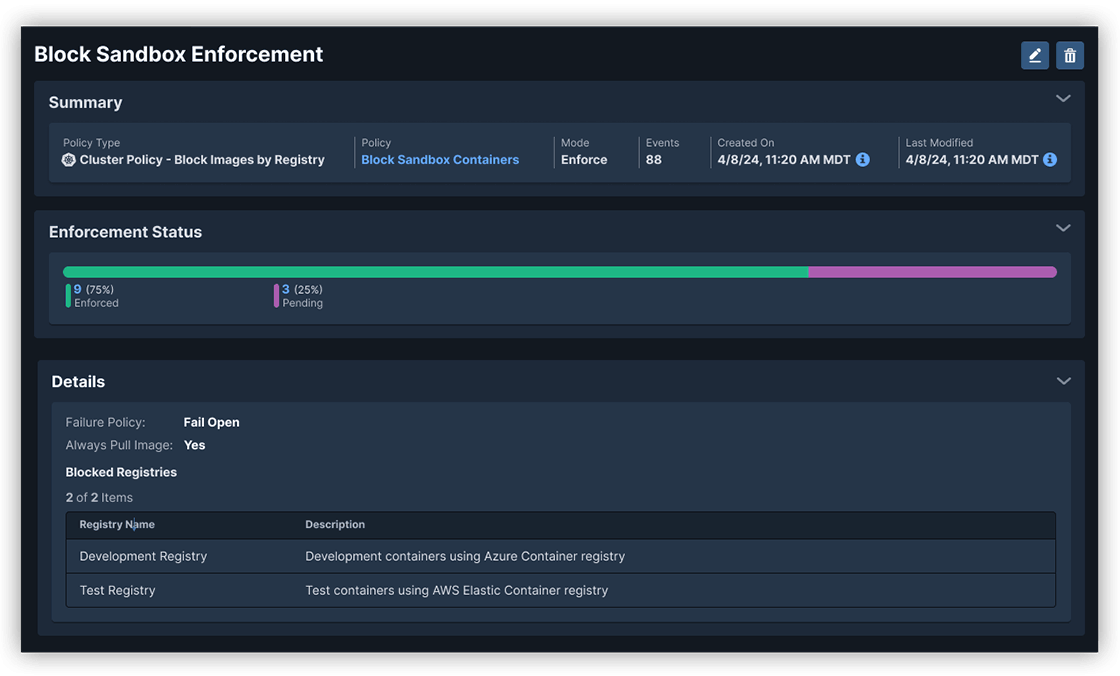
ランタイムポリシーの適用
Kubernetesのランタイムポリシーをリアルタイムで監視して施行し、セキュリティ規格を遵守して、運用リスクを最小化。
コンテナのリスクが現実的なものに
コンテナのセキュリティが、攻撃対象領域の最小化やリスクの軽減、データの侵害、サービスの中断、システムの脆弱性悪用の防止に不可欠に
67%
Kubernetesセキュリティの懸念による展開の遅延
46%
コンテナやKubernetesのセキュリティ インシデントによる収益の損失
42%
セキュリティがコンテナ戦略での最優先課題と回答
87%
コンテナに重大/高リスクの脆弱性が存在

