見えないものは守れない
ネットワーク上のエンドポイントを検出、管理して制御
包括的に可視化してコントロール
場所を問わず管理対象/非管理対象のエンドポイントを包括的に可視化して管理
データに基づいた意思決定
デバイスの詳細情報を使って、情報に基づいた管理上の意思決定を実施
サイバーハイジーンを向上してリスクを軽減
非管理対象資産を検出して、迅速に管理下に置き、セキュリティを確保
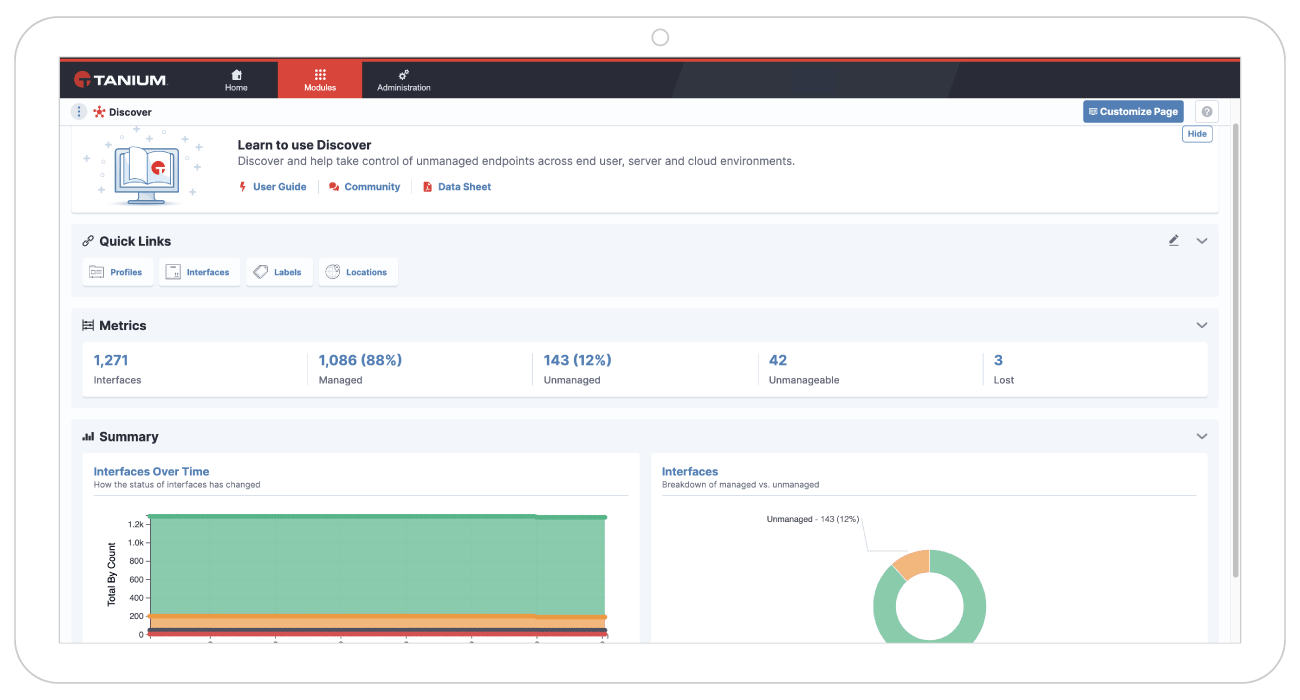
非管理IT資産の検出
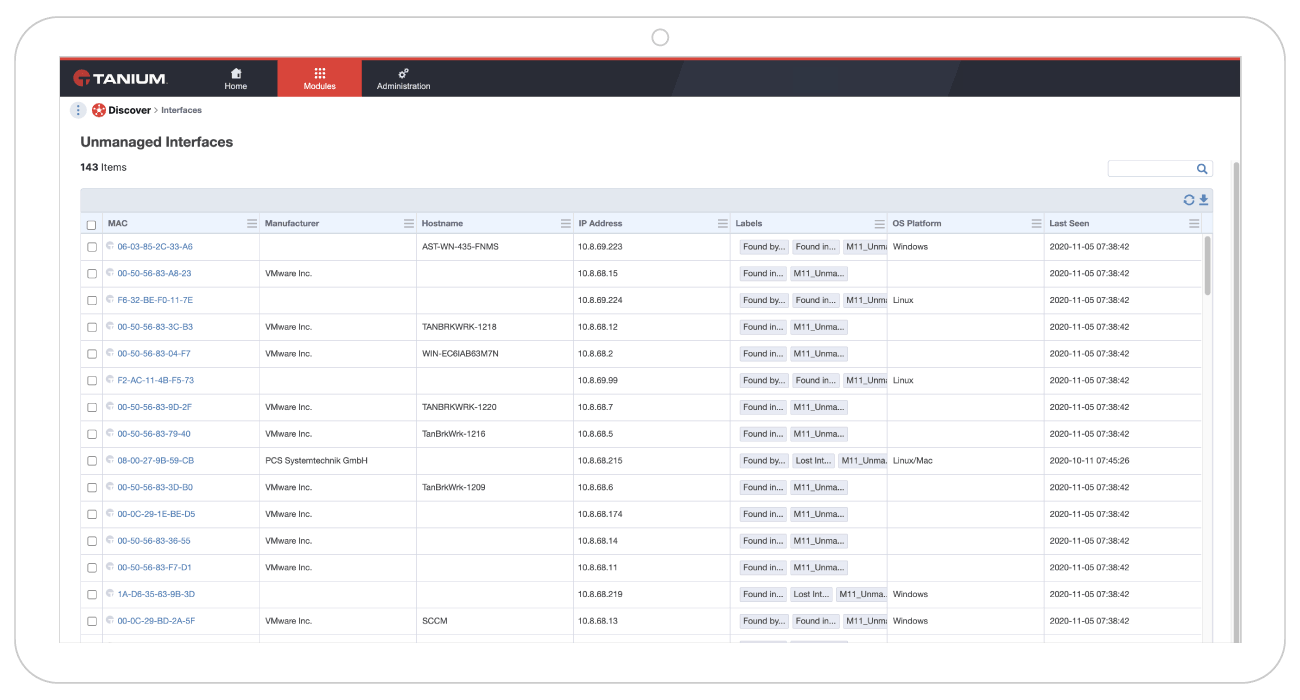
Tanium Platformは、WANリンクを使った数時間〜数週間かかる方法とは違い、ローカルサブネットの非管理資産をアクティブにスキャンして監視。 新たに検出されたIT資産や、管理下にあったのに消失した資産を検知。
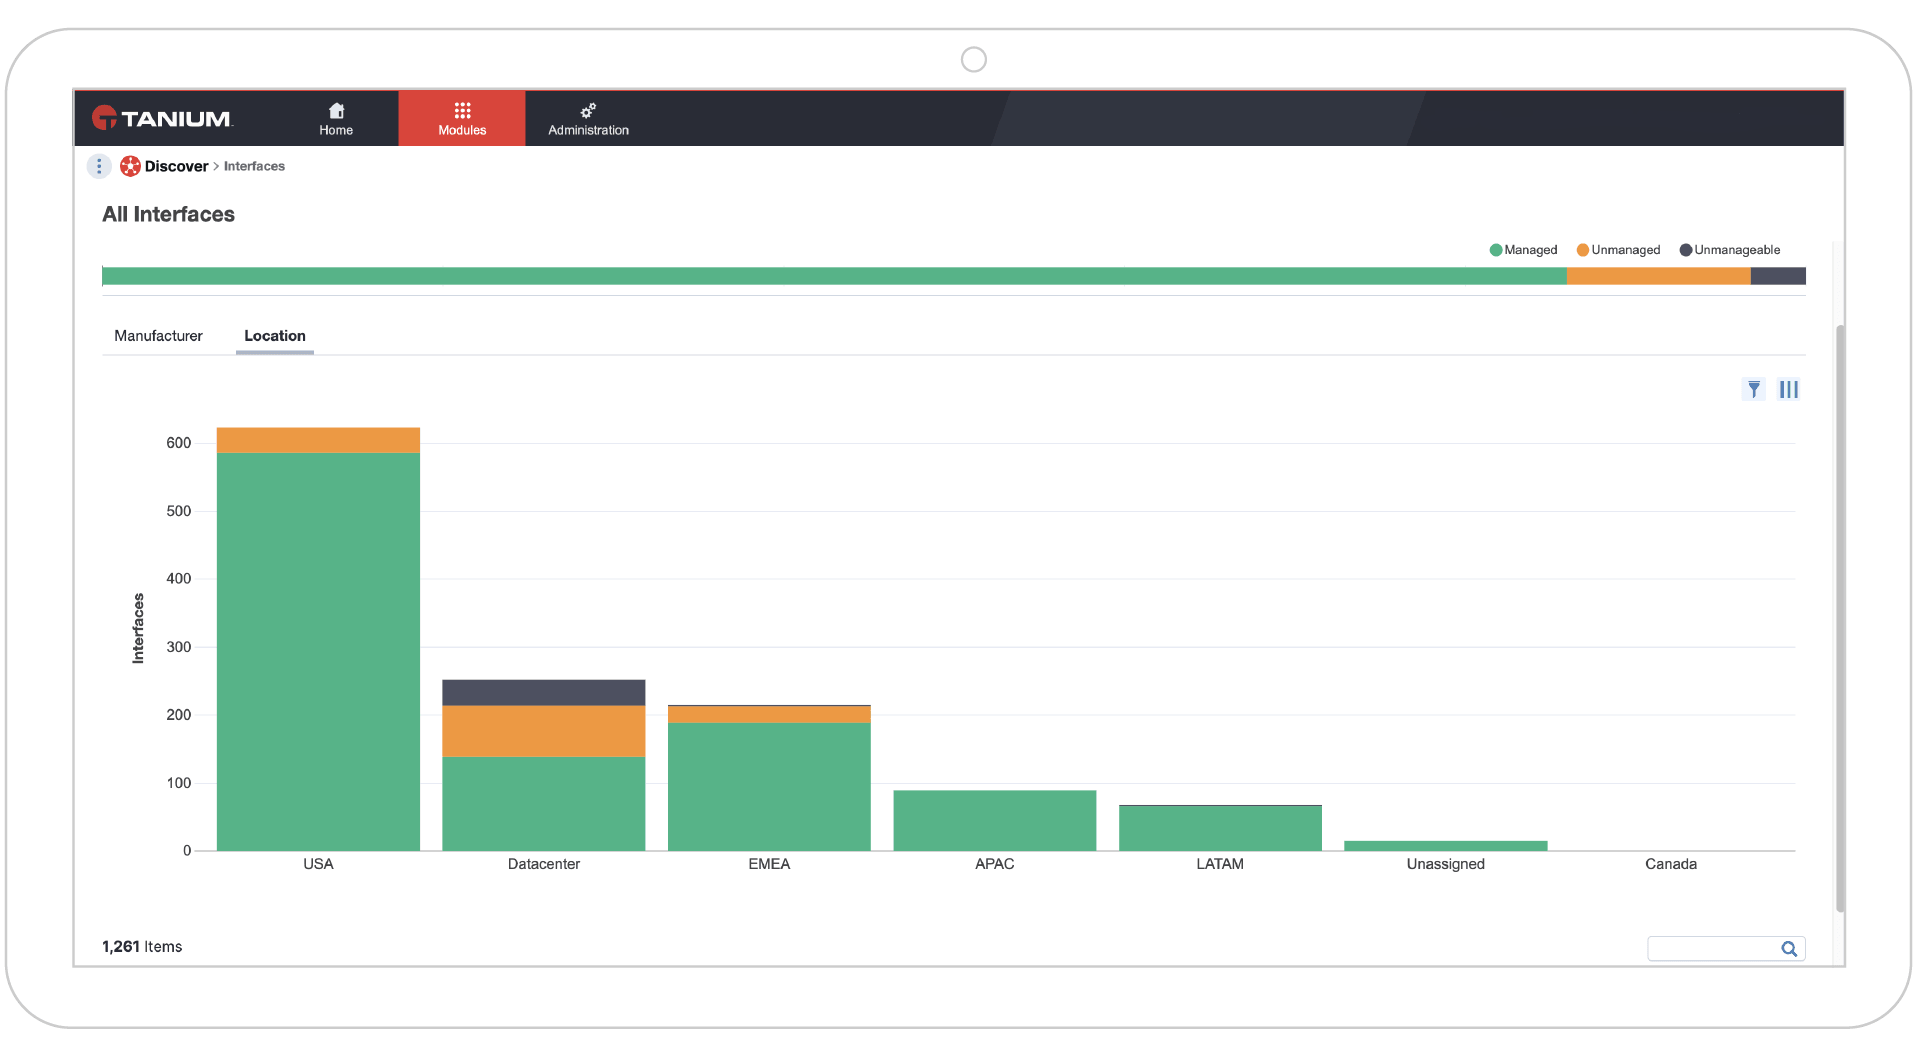
エンドポイントの詳細データ
Tanium Discoverで、検出した各デバイスのホスト名とMACアドレス、IPアドレス、メーカー、OS、開放ポート、アプリケーションに加え、そのデバイスがネットワーク上に非管理IT資産として登場した最初と最後の日時などの履歴情報を表示。
非管理IT資産のセキュリティ
非管理デバイスが検出されると、管理者がTaniumエージェントを展開して管理対象にするか、ネットワークから遮断して対応。 イベントをSIEMやインシデント管理システムにエクスポートして、さらなる分析が可能に。
Taniumで管理できる指標
デバイスをリアルタイムに包括的に分析することで、リスク、複雑性、コストを軽減しながら、サイバーハイジーン、従業員の生産性、運用効率の向上をサポート
リソース
ソリューション概要:Tanium Autonomous Endpoint Management(AEM)
Tanium AEMで、Tanium Cloudで管理されているすべてのエンドポイントから得られるリアルタイムのインサイトを活用して、安全かつ拡張性の高い方法で、環境内のエンドポイントに関する変更を推奨して作業を自動化。
Gartner® Innovation Insight: Autonomous Endpoint Management
このGartnerレポートでは、ITリーダがAEMを活用することで、エンドポイント管理を加速し、コンプライアンスを遵守しながら、従業員デジタルエクスペリエンスを強化する方法をご紹介します。
データシート:Tanium HuntIQ
Tanium HuntIQを活用すれば、セキュリティチームが高度な脅威にプロアクティブに対応し、セキュリティ プラットフォームを最適化しながら、継続的にセキュリティ環境を改善できます。
eブック:究極のエンドポイント管理ガイド
すべての方向けに、エンドポイント管理の基礎を明確にわかりやすく紹介するガイドです。

