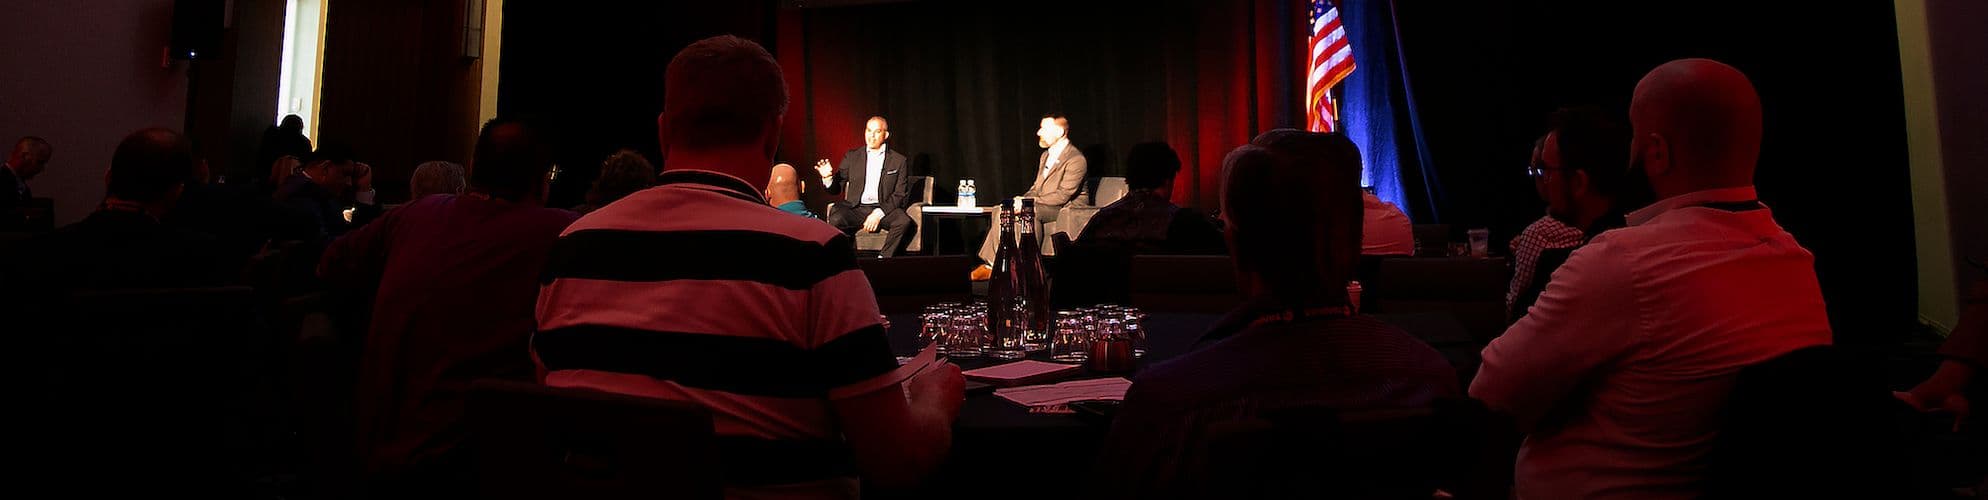
This April brought back Tanium’s first federal customer user conference since the pandemic screeched onsite events to a halt in 2020. 私たちのチームは、新たなスタイルで再構築し、DC地域のテック・コリドーの中心地であるタイソンズ・コーナーにて、新たな活力を吹き込んだイベントを再び開催いたしました。 このイベントでは、連邦政府のテクノロジー分野に影響を与える主要な戦略的サイバーセキュリティの取り組みをめぐる対話を促進するため、いくつかの基調講演、パネルディスカッション、分科会、および実践ワークショップが行われました。
今年のカンファレンスから得られた主な学びトップ 10 は以下の通りです:
1. 「可視性がある」という神話と、目に見えないもの
エンドポイントの可視性は、 、ゼロトラスト、SBOM、脅威ハンティングなど、わが国の国防戦略の最前線で行われているあらゆるサイバーセキュリティ施策の基盤となっています。 私とServiceNowの連邦政府担当CTOであるジョナサン・アルブーム氏との「ファイアサイド・チャット」では、各機関が、存在すら認識していなかったエンドポイントの最大 20%を見落としていることに、どれほど頻繁に気づいているかについて話し合いました。 より質の高いデータを迅速かつ大規模に活用することで、リーダーは手持ちのすべてのツールから最大の価値を引き出すことができ、そのデータに関する単一のコントロールプレーンを中心にチームを統合することができます。
2。 重要インフラの防衛において、官民連携は極めて重要です
ホワイトハウスが最近発表した「国家サイバーセキュリティ戦略」において、最も重要な行動指針の一つは、官民連携を促進し、連邦政府のネットワークの防御体制を強化し、近代化を図ることで、サイバーセキュリティ体制をさらに強固なものにすることです。 その共通点は、マイクロソフトおよびServiceNowとの2つのパネルディスカッションの両方で明らかになりました。 こうした各パートナーシップや連携は、実戦部隊や民間のサイバーアナリストを支援するために不可欠な「唯一の信頼できる情報源」を構築しており、それによって実質的な投資対効果(ROI)と生産性の向上を実現しています。
3。 サイバー防衛を強化するためには、ジェンダー格差への取り組みが不可欠です
米国海兵隊の副局長兼CIO補佐 レナータ・スピンクス氏 (新しいタブで開きます) および、Taniumのチーフ・オブ・スタッフ ハーマン・カウル氏 (新しいタブで開きます) は、リーダーシップにおけるジェンダーの壁を打ち破り、現状に挑戦してきた経験から得た教訓や個人的な体験談について深く掘り下げました。 このパラダイムシフトは、絶えず変化し続けるサイバー脅威の状況により的確に対応できる、戦術的に多様なサイバー防衛戦略を策定し、その確実性を高める上で不可欠です。
4。 サイバースペースにおける優位性を確保するための鍵は、防御、生存、そして攻撃にあります
サイバーは、海、陸、空、宇宙を含む5つの主要な領域の一つとなるまでに、実に長い道のりを歩んできました。 開会の基調講演において、米国海軍省首席サイバー顧問のクリストファー・クリアリー氏( ) (新しいタブで開きます) は、このビジョンが、システムのセキュリティを確保し、重要インフラや兵器システムの生存性と持続性を維持し、サイバーオペレーターが有利な条件でサイバー空間において攻撃を仕掛けることができるようにするために、なぜ不可欠であるかを論じました。 しかし、これらの戦略を統合するためには、サイバー戦における中核となるアーキテクチャとビジョンが不可欠です。そうでなければ、個々の戦術は「推進力はあるが、方向性がない」ものになってしまいます。 クリアリーが述べたように、「寄港地のない船は、風がどちらから吹こうと気にも留めない」のです。
5。 最高のサイバー戦争戦略は、歴史や良書の中にこそ見出せるものです
プロイセンのナポレオン戦争時代の将軍、カール・フォン・クラウゼヴィッツ( )は、軍事戦略に関する著書『戦争論』( )(新しいタブで開きます) の中で、「戦争は不確実性の領域である。戦争における行動の根拠となる要因の4分の3は、多かれ少なかれ不確実性の霧に包まれている」と述べています。 Tanium社のエド・デビッシュ氏は、その概念がサイバー戦分野においてどのような意義を持つか、またCIOやCISOが、不確実性の低減、不適切なサイバーセキュリティ対策によるコストの定量化、そして適切なツールを活用して重要な意思決定サイクルを迅速化することに注力することで、戦場にいる兵士たちが「戦場の霧」の中でもサイバーリスクを低減できるよう支援する方法について考察しました。
6。 データは、意思決定を加速させ、ネットワークの回復力に対する信頼を高める原動力です
意思決定モデルやサイバー空間作戦の概念は、CIOやCISOがネットワークのリスクや回復力についてどのように考えるべきかを整理するのに役立ちます。 ネットワークに対するリスクの管理(R2N)は、自動化や条件付きアクセスに関する信頼性の判断から、主要なサイバー領域や脅威ベクトルの特定に至るまで、幅広い影響を及ぼします。 Taniumの であるKyle Dewar氏( (新しいタブで開きます) )は、リスクの主要な要因(脆弱性、設定ミス、不正なデバイス)、パフォーマンスの測定(企業およびエンドポイントのアクション、および注目すべきネットワーク領域)、ならびに有効性の測定(リアルタイムデータおよびレポート)を軸に、ネットワークリスクをどのように枠組み化すべきかについて考察しました。
7。 脅威ハンティングは、大規模かつ迅速に、包括的に行わなければなりません
適切な連携ソリューションを導入することで、各機関は、リアルタイムのデータと統合された是正措置を活用し、調査を強化し、脅威を動的に検知・排除することができます。 適切な機能を活用すれば、パフォーマンスに影響を与えることなく条件付きアクセス機能を強化し、大規模なゼロトラスト環境を実現すると同時に、検出可能なすべてのデバイスにアクセスしてリアルタイムの資産インベントリを作成することも可能です。
8。 CDMの要件を満たす手続きは、より容易にすべきです
適切なソリューションを導入すれば、ツール間の煩わしいコンテキスト切り替えを自動化し、古いデータを整合させ、代理店がファイルの変更状況を監視したり、パフォーマンスの問題を診断したりできるようになります。 こうした統合ワークフローを導入している連邦政府機関は、ソフトウェア、ハードウェア、およびクラウドのコストを最適化すると同時に、リアルタイムの可視性と信頼性の高いCMDBデータを活用することで、リスクを低減することができます。
9。 システム連携は、技術投資に相乗効果をもたらす可能性があります
Taniumの 、JB Bailey氏( )(新しいタブで開きます) は、ServiceNowの顧客がTaniumをServiceNowに統合することで、信頼性と俊敏性を高めながら、より深い洞察を得られる方法について詳しく説明しました。 このワークフローにより、お客様はあらゆる状況を把握し、あらゆる対応が可能になります。TaniumとServiceNowを活用することで、お客様はTaniumが提供するリアルタイムデータを、カスタマイズ可能な可視化機能を通じて文脈に沿って把握でき、IT運用チームに意思決定上の優位性をもたらします。
10。 ゼロトラストは今後も定着していくでしょうが、その導入はもっと容易になる可能性があります
ゼロトラストの実現は、特に大規模で複雑なIT環境においては、多大な労力を要する取り組みとなる可能性があります。 しかし、エンドユーザーとデバイスの認証を適切に実施することで、組織は最も重要なアプリケーションやデータを保護し、正しい方向へと大きな一歩を踏み出すことができます。 マイクロソフトのセキュリティおよびコンプライアンスの専門家であるジェイ・ペレティエ氏と、タニウムの エド・デビッシュ氏 (新しいタブで開きます) が、タニウムのプラットフォームとマイクロソフトとの包括的な連携について議論しました。 お客様は、リアルタイムのデバイスデータを活用することで、条件付きアクセスの判断が常に最新の情報に基づいて行われるようにすることができます。 また、Taniumのおかげで、コンプライアンスに準拠していないデバイスを迅速かつ簡単に是正する方法が実現し、これにより、ユーザーの生産性への影響を最小限に抑えつつ、ゼロトラストの取り組みを推進することが可能になります。 さらに、このソリューションは、『 』に掲げられた米国国防総省のゼロトラスト戦略において特定された、同省の中核となるゼロトラストの原則を直接的に推進するものです。 (新しいタブで開きます)
Taniumの「FedCyber Exchange」のようなイベントは、CIO、CISO、CTO、専門家、そしてオピニオンリーダーをつなぐ上で欠かせない場となっています。 その結果、今日のサイバー分野のリーダーたちが直面する最重要課題や課題について、学習、思考、そして議論が加速されます。 サイバーセキュリティ技術について批判的に考える機会はますます増えており、こうした議論は、連邦政府のネットワーク全体におけるネットワークの備え、サイバーレジリエンス、および脅威の低減に累積的な効果をもたらすことになるでしょう。
連邦政府全体の各組織が、Taniumを活用して新たな脅威やサイバーセキュリティに関する規制などに対応している方法について、 で詳細をご覧ください。

