トピック
Techニュース
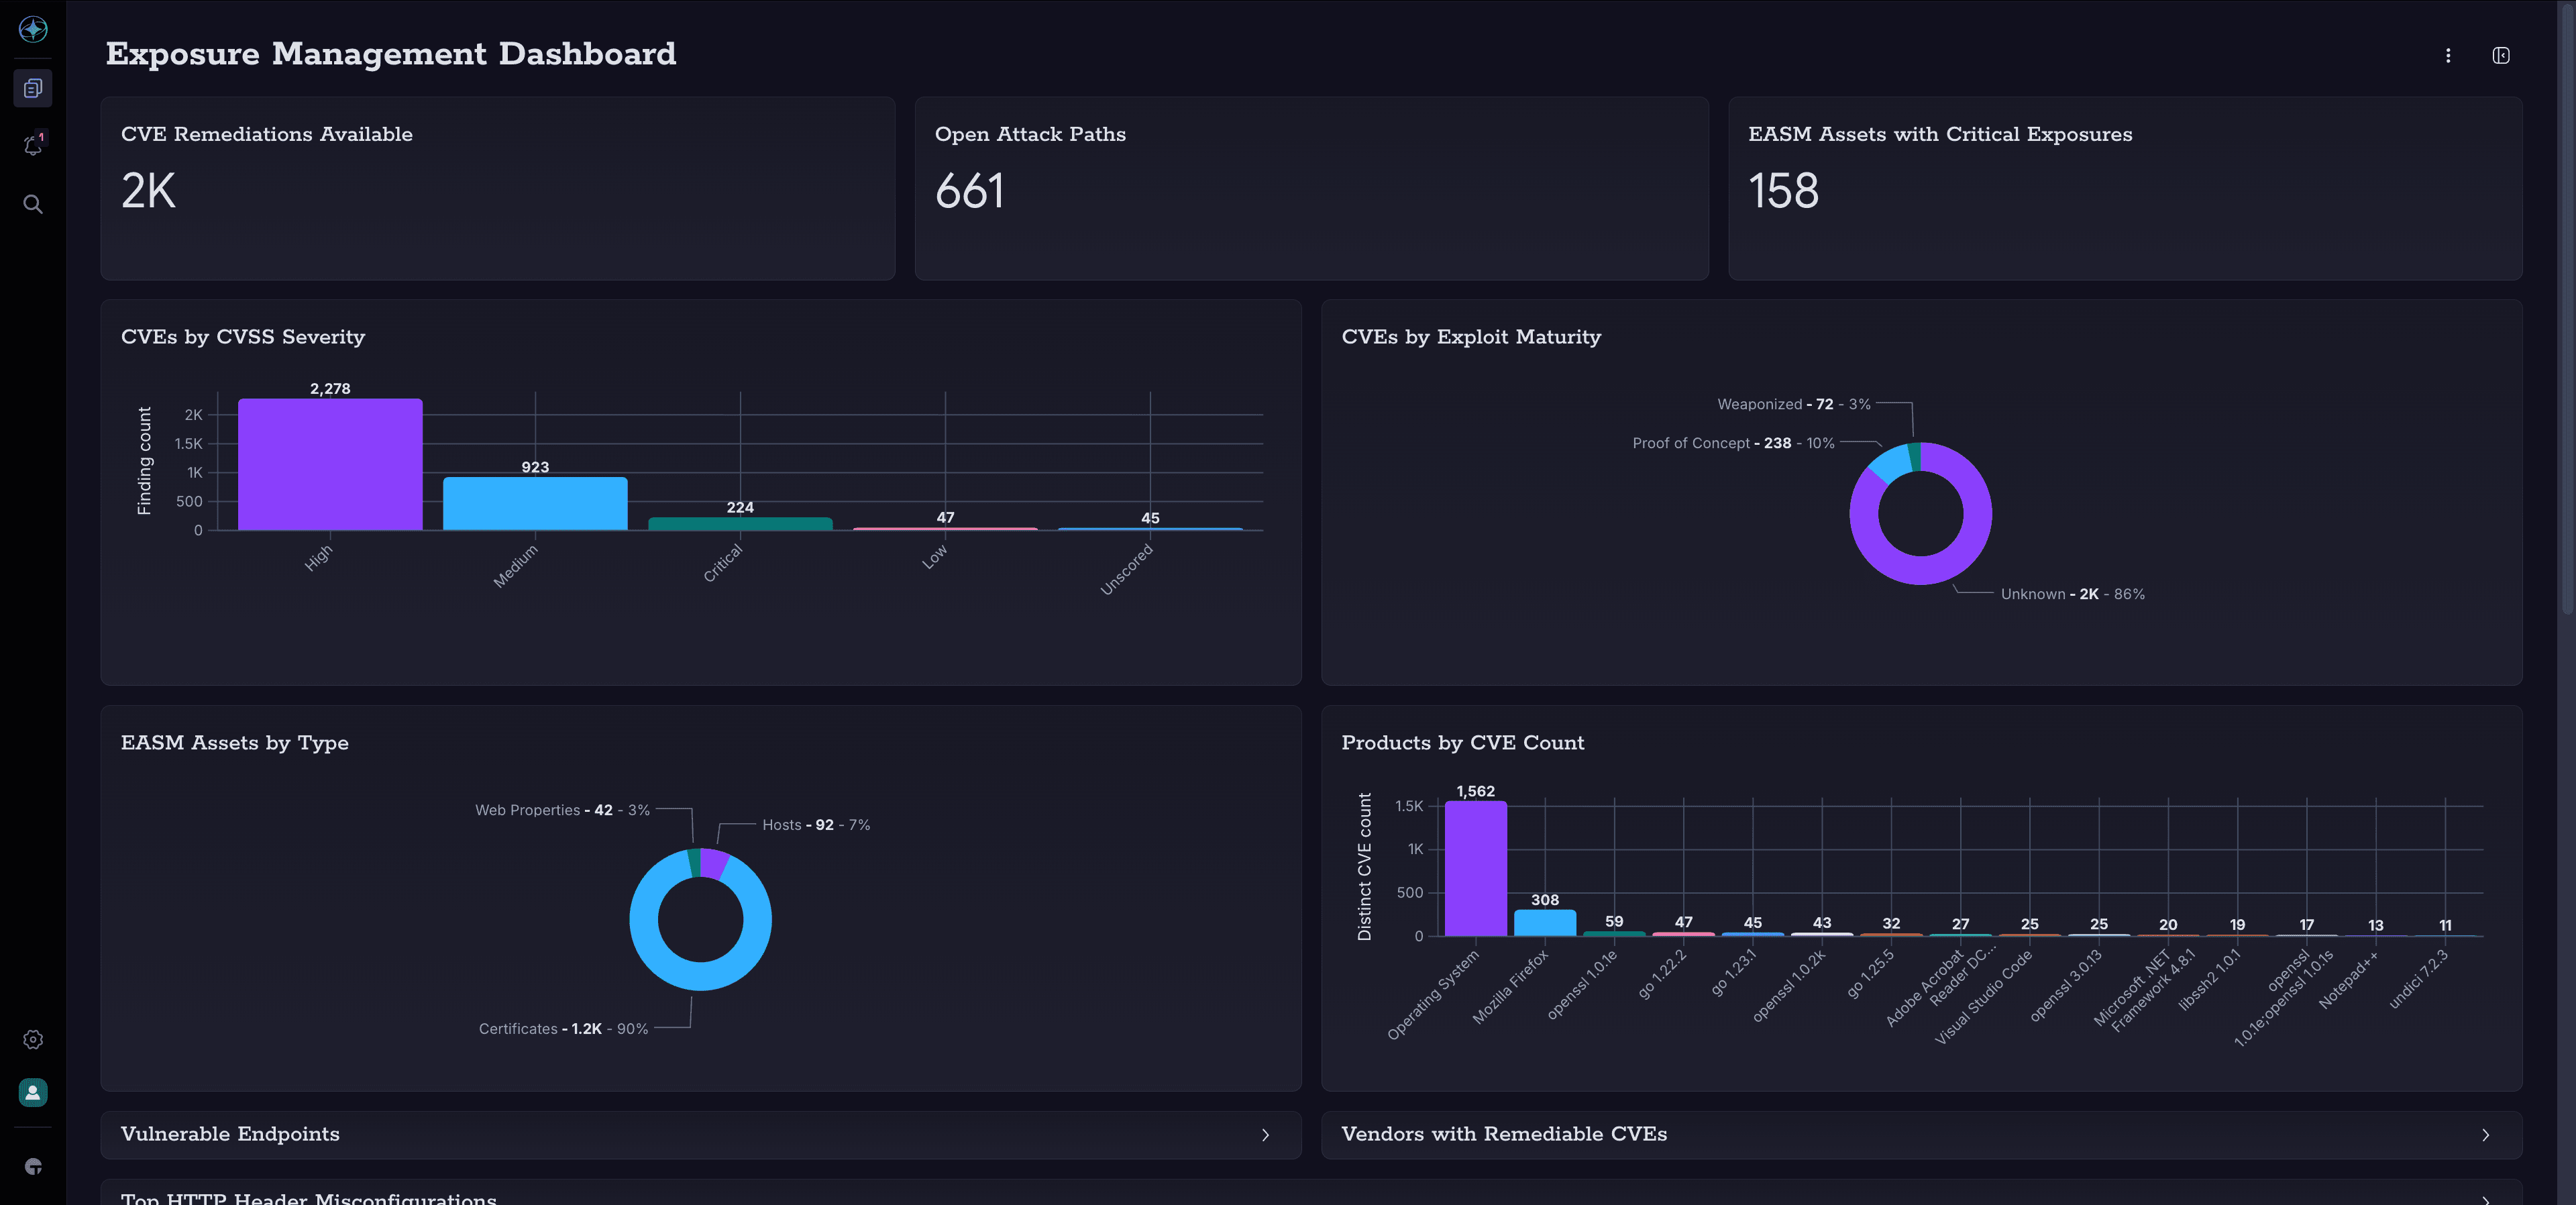
AIが脆弱性検出を加速。 Taniumは、その対応をサポートします。
Daily vulnerability findings across Tanium customer environments jumped from around 1 billion before mid-2026年6月 to as high as 6 billion in September. 急増の原因と、その対応方法をご紹介します。
AIが環境を加速させている。 その進化に追いつく:Tanium & ServiceNow向け「Service Graph Connector」の次なる進化
Tanium Atlas向けの2つの新しいサービスグラフコネクタにより、ServiceNowのCMDBに対してデルタ同期が可能となり、新規および変更されたエンドポイントデータのみが送信されるようになります。

スラッシュコマンドで、Atlasに専門家レベルのSecOpsワークフローを
/hunt、/investigate、/signalを使用すると、Atlasは簡単なチャット操作をライブエンドポイント状態に基づくSecOpsワークフローのガイドに変換します。
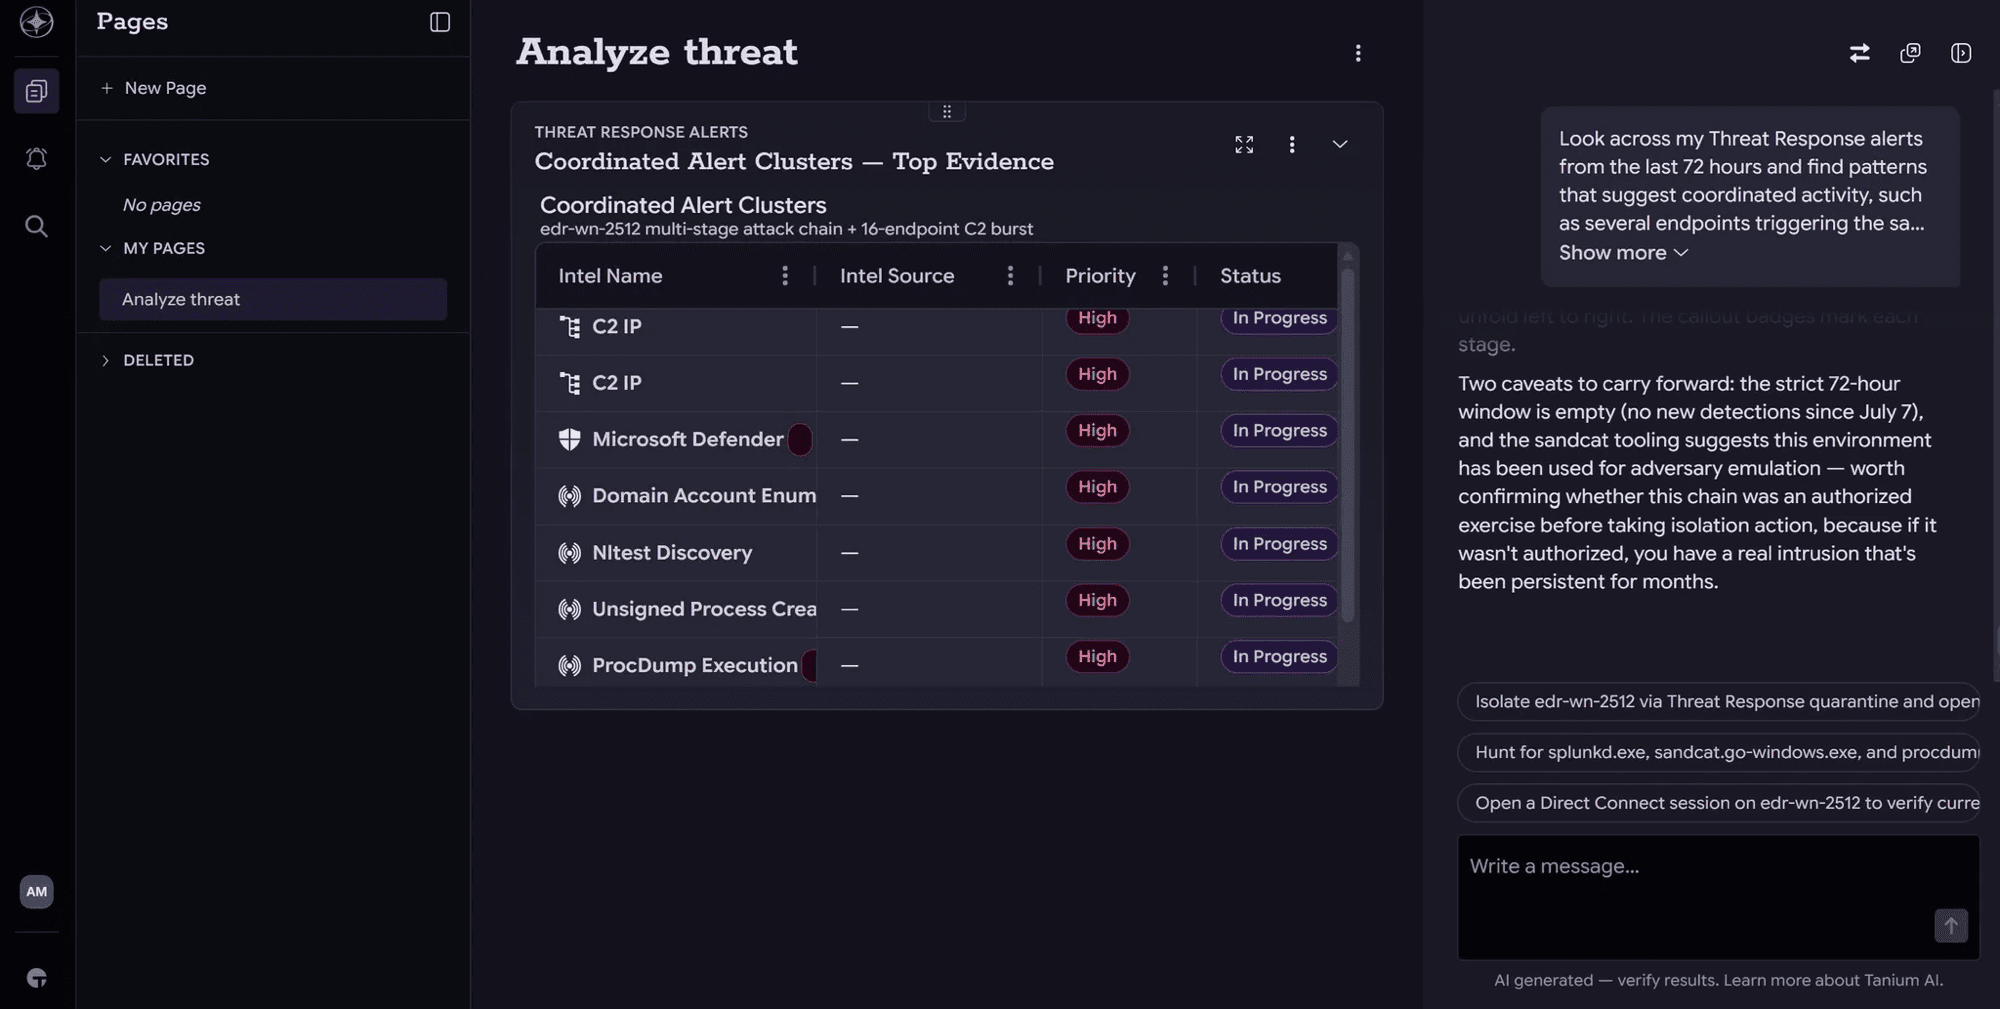
Agentic SecOpsのご紹介:AI主導のSOCのためのライブエンドポイントの真実
Agentic SecOpsは運用モデルを変革します。Tanium Atlasを使用すると、セキュリティチームは自然言語で作業を指示し、人間による制御を維持しながら、エンドポイントのライブデータに基づいて推論できます。
Taniumのサマーインターンシッププログラム:サイバーセキュリティ分野でのリーダーシップへの足がかり
Taniumの業界をリードする夏季インターンシッププログラムについてご紹介します。また、サイバーセキュリティ分野に進もうとする学生やプロフェッショナルにとって、なぜこのプログラムが素晴らしい選択肢となるのかについても解説します。
Tanium Atlas:1 オペレータで プラットフォームのすべてを活用
Tanium Atlasは、すべての商用および米国政府クラウドのお客様に提供されています。 AIによる脅威が広がる状況下で、実務を担うオペレーターにとって何が変わるのか。そして、なぜ今回は自分自身でこれを書きたいと思ったのか、その理由をお話しします。
アタックサーフェス全体を確認。 本当に重要なことに基づいてアクション。
CVEの件数は増加の一途をたどっており、AIによって検出される脅威も急増していますが、攻撃対象領域全体にわたる可視性は依然として断片化されたままです。 後付けのソリューションや手作業による引き継ぎでは、そのペースについていくことは到底できません。 先を行く組織には、ある共通点があります。それは、社内外のリスクを統合的に把握した上で、断片化されたワークフローを、AIを活用した優先順位付けと自律的な是正措置に置き換えているという点です。
セキュリティアップデート:Salesforceからのデータ流出を招いたKlue社の情報漏洩に対するTaniumの対応
今週はじめ、弊社が利用しているサードパーティ製プラットフォームである Klue 社において、セキュリティ侵害が発生したことを確認いたしました。Klue 社は、OAuth 連携を通じて Salesforce と競合分析、商談成否データなどを同期するサービスを提供しており、今回その連携サービスが侵害を受けました。攻撃者は、Klue 社のシステムから窃取した認証情報を用いて、弊社の Salesforce CRM 内のデータにアクセスいたしました。弊社は確認後ただちに対応し、問題の是正と防御強化のための措置を講じております。
テレビ東京「ワールドビジネスサテライト(WBS)」にて放送されました
このたび、テレビ東京様の報道番組「ワールドビジネスサテライト(WBS)」に当社が取り上げられました。
タニウムのライセンスを無償提供「フロンティア AI レスキュープログラム」
タニウムを"試せる"を用意しました。初期費用 0円。最大6ヶ月、タニウムを無償提供いたします。 27年間、誰も見つけられなかった脆弱性を、最先端のフロンティアAIはわずか数時間で発見しました。攻撃の「量・速度・担い手」が一変し、日本政府や大手金融機関も備えを始めています。「年に数回パッチを当てる」運用では、もう間に合いません。 いま必要なのは、全端末を継続的に可視化し、是正し続ける運用への転換です。Taniumはその移行を、初期費用0円・最大6ヶ月無償で支援します。
Tanium Threat Navigatorによる脅威のマッピングで迅速な対応 - Tanium Tech Talks #164
企業スケールでの脅威ハンティングは、Taniumシニア脅威ハンターのDuncan MillerがThreat Response内の新機能であるTanium Threat Navigatorをウォークスルーすることで、構造化された繰り返し可能なワークフローアップグレードを得ます。この機能は、反復ハンティングを共有可能で実用的なインテリジェンスに変換します。
ドメインコントローラーにおけるNetlogonの重大なRCE(CVE-2026-41089)
Windows Netlogon に存在する、認証不要の重大なリモートコード実行の脆弱性(CVE-2026-41089、CVSS 9.8)により、リモートの攻撃者がドメインコントローラー上で SYSTEM 権限でコードを実行できてしまいます。 同じメンテナンスウィンドウ内で、すべてのドメインコントローラーに「 2026年5月 」のセキュリティ更新プログラムを適用してください。

