まず最初に、高度持続的脅威(APT)の攻撃者や汎用マルウェアのファミリーが、初期侵入の経路としてExcelアドインファイル(.XLLファイル)をますます活用するようになっているという、新たな傾向について見ていきます。 次に、「PurpleUrchin」として追跡されているフリージャッキング・キャンペーンの背後にいる、クラウドを標的とする脅威アクター「Automated Libra」に関する最新情報についてご紹介します。 最後に、悪名高いロシア政府支援の脅威グループ「Turla」によるものとされる悪意のある活動について、Mandiantが最近発表した報告書を詳しく掘り下げていきます。
1. APTハッカーは、初期侵入経路として悪意のあるExcelアドインを利用するようになっています
Cisco Talosの脅威特集ブログによると、 、高度持続的脅威(APT) (新しいタブで開きます) 、および汎用マルウェアファミリーは、初期侵入経路としてExcelアドインファイル(.XLLファイル)をますます活用するようになっています。
XLLファイルの使用が増加していることが確認されていますが、これは、マイクロソフトが のVBAマクロの実行をデフォルトでブロックすることを決定したことに続くものです。 (新しいタブで開きます) Microsoft Office アプリケーションでは、より厳格な判断プロセスが導入され、ドキュメントに「Mark of the Web(MOTW)」タグが付いている場合、ユーザーがマクロを実行できないよう制限されるようになりました。 マイクロソフトがマクロをブロックする決定を下した主な理由は、多くの攻撃者が、マルウェアやランサムウェアを配布するための最初の侵入経路としてVBAマクロを利用していたという事実によるものでした。
マイクロソフトとアドイン:概要
アドインとは、さまざまな形式で提供され、多岐にわたる機能を備えた実行可能コードのことです。 これらは、Microsoft Office アプリケーションに追加して、機能を強化することができます。
- Word:Microsoft Word の場合、アドインはレジストリ値で指定された特定の場所に配置する必要があります。 攻撃者が、ファイル拡張子を「.wll」としたDLLを信頼された場所に配置した場合、WordはそのDLLを自身のプロセス空間に読み込もうとします。
- Excelの:Microsoft Excelの場合、ユーザーがWindowsエクスプローラーで.XLLファイルを開こうとすると、シェルが自動的にExcelを起動してそのファイルを開こうとします。 XLL ファイルが読み込まれる前に、Excel では悪意のあるコードが含まれている可能性があるという警告が表示されます。これは、VBA マクロコードを含むドキュメントを開いた後に表示される警告や対応と同様のものです。 理論上は良さそうですが、ほとんどの人はこれをスルーして、何も考えずに警告を無視してしまいがちです。
XLLファイルとは何ですか?
XLLファイルは、Windowsの標準的な動的リンクライブラリ(DLL)です。 XLL ファイルの特徴は、Excel アドイン マネージャーによって呼び出される特定のエクスポート関数を実装できる点にあります。 アドインはネイティブコードで作成されており、開発者がExcelの機能を拡張できるようにします。
- C/C++ ベースの XLL:ネイティブ XLL アドインは、Microsoft Excel XLL ソフトウェア開発キット (SDK) を使用して開発されます。 アドインマネージャーによってアドインが読み込まれるためには、XLLが「xlAutoOpen」と呼ばれるエクスポート関数を少なくとも1つ実装している必要があります。これにより、Excelによってアドインが読み込まれた際に、そのコードが呼び出されるようになります。 Excel XLL SDK は、XLL ファイルが Excel API を使用してワークブックデータにアクセスしたり、Excel 関数を呼び出したりできるようにする C/C++ ヘッダーファイルおよびライブラリで構成されています。
- Excel-DNA ベースの XLL:Add-In Express と Excel-DNA( (新しいタブで開きます) )という 2 つの人気のあるフレームワークにより、開発者は .NET 言語を使用して XLL アドインを作成することができます。 Excel-DNAは無料のフレームワークであるため、多くのマルウェア作成者がこれを利用して悪意のあるXLLファイルを作成しています。
悪意のあるXLLの変遷
Cisco Talosは、VirusTotalに投稿されたネイティブ形式およびExcel-DNAベースの悪意のあるファイルの数を、経時的に追跡することができました。
また、Cisco Talosはさらに調査を進め、2017年半ばが、脅威アクターがXLLファイルを悪意のあるコードを実行するためのベクターとして利用し始めた時期であると特定しました。 XLLファイルの使用は、Dridexのような汎用マルウェアファミリーがこれを採用し始めたバージョン 2021までは、散発的なものだったようです。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「感染経路としてのXLLの増加は、マイクロソフトがVBAマクロをブロックするという決定だけが原因ではないようです。」 この著しい増加はここ数年で観察されており、マイクロソフトの好評を博したマクロブロックに関する決定よりもかなり前から始まっていました。 その理由や経緯にかかわらず、XLLを採用する汎用マルウェアファミリーや脅威アクターがますます増えています。 XLL に関連する最近の事例としては、Ekipa RAT が挙げられます。このマルウェアは、Microsoft Publisher のマクロを悪用してリモートアクセストロイの木馬を仕込むとともに、XLL 形式の Excel アドインを攻撃に組み込んでいます。」
2。 PurpleUrchinはCAPTCHAを回避し、クラウドプラットフォームのリソースを盗み出します
パロアルトのユニット 42 は先日、「」と題した詳細な分析 (新しいタブで開きます) を公開し、フリージャッキング・キャンペーン「PurpleUrchin」の背後にいるクラウド型脅威アクター「Automated Libra」について掘り下げました。
「Automated Libra」は、南アフリカを拠点とするフリージャッキング集団であり、クラウドリソースの期間限定トライアルを提供しているクラウドプラットフォームを標的としていることで知られています。 その後、脅威アクターはこれらの無料トライアルを利用して、暗号通貨マイニングを行います。 この脅威アクターは、「PurpleUrchin」として知られるフリージャッキング攻撃の背後にいるとされています。
「Automated Libra」は、新しいCAPTCHA解読システムを使用していることが確認されました。これには、暗号通貨マイニングのためのCPUリソースのより積極的な利用や、無料のクラウドリソースを悪用するためのミキシング手法が含まれています。
PurpleUrchinとは何ですか?
PurpleUrchin による暗号通貨マイニング キャンペーン (新しいタブで開きます) は、において、 (新しいタブで開きます) 2022年10月 として、フリージャッキング攻撃として確認されました。 このキャンペーンは、無料プランのクラウドアカウントを提供するリソースの悪用を利用し、各無料アカウントからわずかな利益を得るという仕組みでしたが、それらを合わせると、より大きな金額となりました。
PurpleUrchinの運営者たちは、偽造された、あるいは盗まれた可能性のあるクレジットカードを使用して偽のクラウドアカウントを作成・利用し、「Play」および「Run」という操作を行っていました。 これらの偽アカウントが原因で、クラウドサービスの未払い残高が発生しました。
パロアルトのユニット 42 は、コンテナデータやシステムアクセスログなど、250GB 件以上のデータを分析しました。 脅威アクターが採用しているインフラストラクチャのアーキテクチャでは、CI/CDの手法が用いられており、運用における個々のソフトウェアコンポーネントはそれぞれコンテナ内に配置されています。 CI/CDアーキテクチャにより、運用の一部を構成するコンポーネントが障害を起こしたり、更新されたり、終了したりしても、より広範な環境に影響を及ぼすことはありません。 分析の結果、研究者たちはこの脅威アクターの活動を 2019年8月にまで遡ることができました。 また、この調査により、脅威アクターが従来の仮想サービスプロバイダー(VSP)を介してクラウドサービスを利用することを好む傾向があることも明らかになりました。
GitHubワークフローを活用したマイニング
GitHubにおけるこの脅威アクターの活動では、「Play and Run」と「フリージャッキング」の手法を組み合わせて使用していました。 攻撃者は、1分あたり平均3~5件のペースでGitHubアカウントを自動的に作成していました。 アカウント基盤を確立した後、フリージャッキング活動が始まりました。
その後、各GitHubアカウントは「Play and Run」戦略に関与することとなりました。この戦略では、各アカウントは自分に割り当てられた計算リソースを使用するものの、その結果発生した請求額は未払いのままにされていました。 研究者らは、この脅威アクターが、さまざまな仮想プライベートサーバー(VPS)プロバイダーやクラウドサービスプロバイダーにまたがって 130,000 件以上のアカウントを作成した証拠を突き止めました。
GitHubアカウントの作成を自動化すること
この脅威アクターによる最近確認された展開手法の一つには、AHPサービスを利用してToggleboxを実行することが含まれていました。 Toggleboxは、フルマネージド型のSSDクラウドVPSおよびアプリケーションホスティングプラットフォームです。 この脅威アクターは、このプラットフォームを利用して一連のコンテナを実行しました。 各コンテナは、GitHubアカウントを自動的に作成することができます。 また、研究者らは、ユーザーアカウント作成のPythonプロセス内に、「named」と呼ばれるスイッチを特定しました。 このプロセスでは、 Md5 個のハッシュに基づいてランダムに生成された名前付きアカウントが使用されました。
自動アカウント作成プロセスに必要なツールは、コンテナとして提供されました。 このコンテナの最新バージョンにおいて、攻撃者は、Iron Browser、xdotool、ImageMagickなど、一般に公開されている正当なツールを複数組み合わせて使用しました。 ツールが導入された後、攻撃者はアカウントの作成を開始することができます。
CAPTCHAの脆弱性を悪用する
GitHubアカウントを作成するには、CAPTCHAテストをクリアする必要があります。 これを実現するために、攻撃者はImageMagickツールキットに含まれる「convert」と「identify」という2つのツールを使用しています。
CAPTCHAの画像は、まず「変換」ツールを使用して、赤、緑、青の補色画像に変換されます。
画像の変換が完了した後、各画像に対して「identify」コマンドを実行し、「スキュー」という特徴量を抽出します。 その結果、昇順に並べ替えられたリストができあがり、最小の値が正解であることがわかります。
CAPTCHAの解読が完了すると、GitHubではアカウントのメールアドレスに送信される「起動コード」の入力が求められます。 このサンプルにおいて、攻撃者はGmailアカウントを使用し、受信したIMAPメッセージを読み取ることで、起動コードを取得するプロセスを自動化していました。
アクセスコードの入力後、自動化システムがワークフローの権限を持つ個人用アクセストークンを生成します。 最近の攻撃活動では命名規則が変更され、攻撃者は MD5 個のハッシュを基にしたランダムな名前をリポジトリに付けるようになりました。
作成されたアカウント
Unit 42 は、GitHubで作成されたアカウントの数を推定しました。
GitHubでリポジトリが作成された後、bashスクリプトが実行され、指定されたワークフローに基づいてリポジトリが更新されます。 ワークフロー自体は、PHPスクリプトを使用して生成されます。 このワークフローの仕組みにより、脅威アクターは外部アプリケーションを実行することが可能になります。 ある事例では、生成されたワークフローで合計 64 件のジョブが実行され、各ジョブでは利用可能な5 種類の固有の構成の中から1つがランダムに選択されました。
2021 の期間中、脅威アクターが好んで利用したクラウドサービスの1つがHerokuでした。これは、ユーザーがホスティングインフラを管理することなく、アプリケーションを作成・デプロイできるクラウドアプリケーションプラットフォームです。 研究者らは、Herokuプラットフォーム上で作成された 100,000 件以上の固有のアカウントを特定しました。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「Automated LibraのCAPTCHA解読システムを活用し、手動操作なしでGitHubアカウントを作成できる点は、実に素晴らしいですね。」 脅威アクターが暗号通貨マイニングの運営を通じて多額の利益を得ていることは周知の事実ですが、この自動化されたアカウント作成プロセスにより、サイバー犯罪者にとってはさらに容易な手段となっています。 「このCAPTCHA回避の手法は、脅威アクターが自らの活動をより効果的に遂行するために、こうした手法を今後も改良し、洗練させていくであろうことを示す、もう一つの例と言えます。」
3。 ロシアの「Turla」APTグループは、他のハッカーによるUSB感染に乗じている
サイバー脅威インテリジェンスの主要企業であるマンディアント(Mandiant)が発表した新たなレポートでは、悪名高いロシアの高度持続的脅威(APT)グループ「トゥルラ(Turla)」に帰属するとされる最新の活動が取り上げられています。このグループは、 (新しいタブで開きます) に記載されている通り、ロシアのFSB情報機関の指示の下で活動していると、高い確信度で考えられています。
Mandiant社は、Turlaによって登録された新たなコマンド&コントロール(C2)ドメインに関する情報や、同グループによるマルウェア「KOPILUWAK」および「QUIETCANARY」の標的型展開に関する情報を提供するほか、Turlaが、感染したUSBドライブを介してマルウェアを拡散させた、約10年前にさかのぼるサイバー犯罪キャンペーンに以前関連していた、有効期限が切れたドメインを登録することで、被害者のネットワークへのアクセス権を取得した経緯についても説明しています。
USBのピギーバック接続
マンディアント社の報告書は、同社の「 2022年9月 」を通じて、ウクライナのネットワークで発生した興味深い侵害事案を発見した結果として作成されたものです。この事案では、誰かがデバイスの空きポートにUSBメモリを挿入したことで、そのネットワーク内の複数のコンピュータが感染していました。
マンディアントは最終的に、この活動がTurlaによる作戦に関連するものであると特定しました。この作戦において、脅威アクターは有効期限が切れたANDROMEDA C2 ドメインを少なくとも3つ再登録することに成功していました。 これにより、Turlaは比較的古いマルウェアの被害者を徹底的に調査し(ANDROMEDAは 2010s年代初頭に広く流通していた汎用マルウェアでした)、標的のプロファイルを作成した上で、ウクライナの被害者に対して「KOPILUWAK」偵察ユーティリティと「QUIETCANARY」バックドアを選択的に展開することができました。
「アンドロメダ」に関する注記
前述の通り、ANDROMEDAは広く拡散した汎用マルウェアであり、 2010s年の初頭のある時期に最も流行しました。 この事件では、Turlaが、 2013年にVirusTotalに初めてアップロードされた亜種のインフラを乗っ取りました。 実は、このANDROMEDAの亜種は、感染したUSBメモリの使用を通じて拡散します。
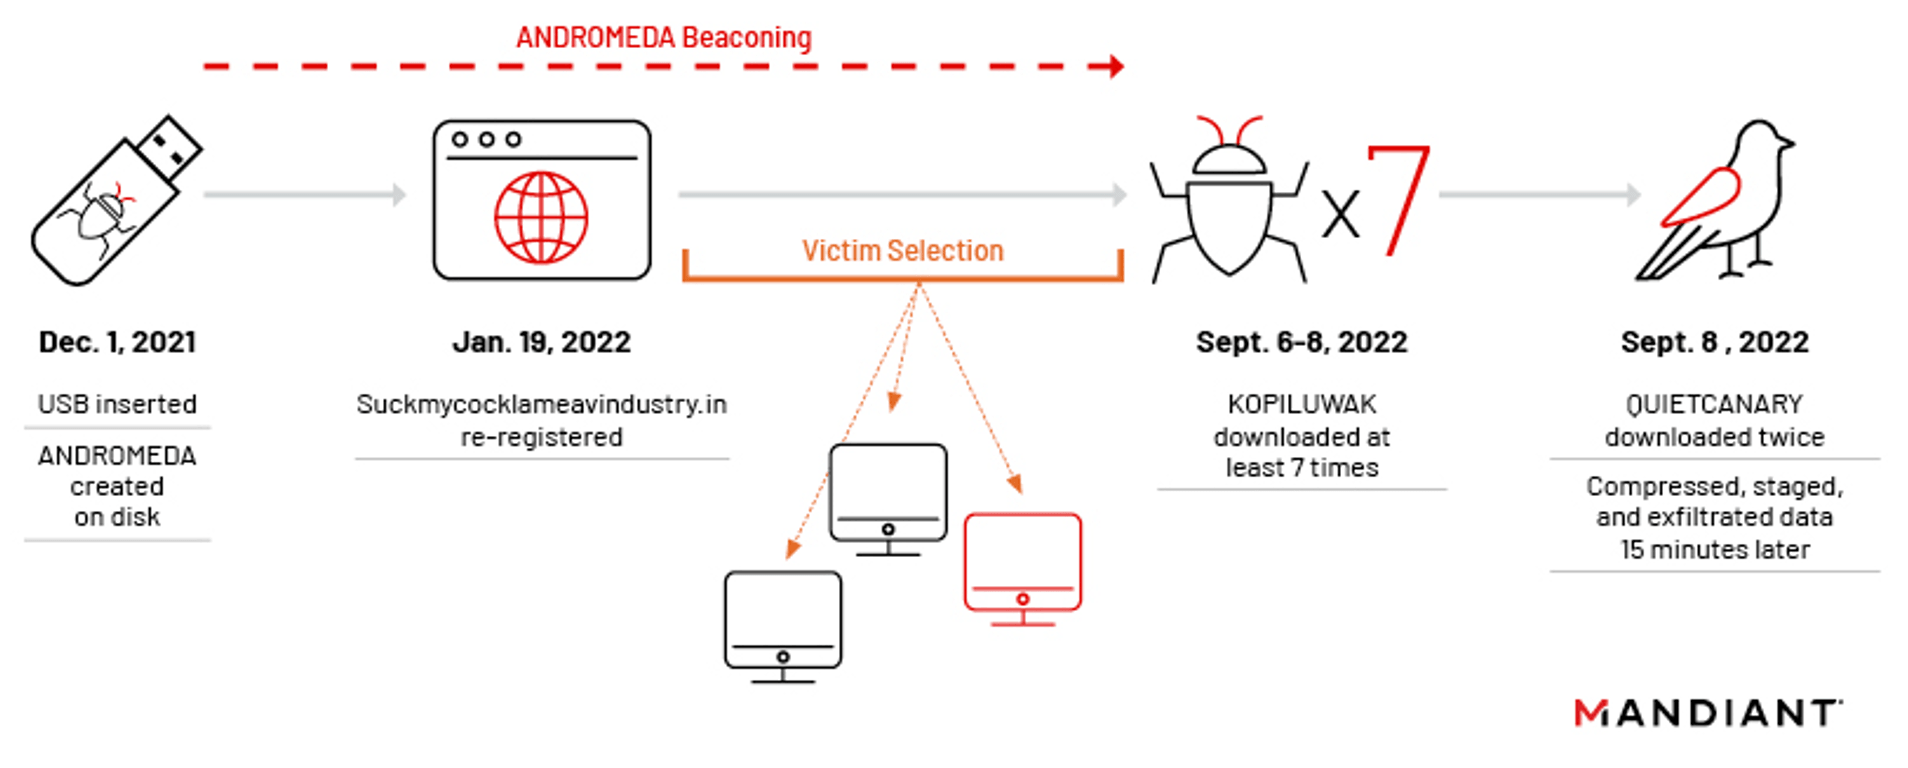
この事件は、 2021年12月にあるウクライナの組織で、複数の旧型のマルウェアに感染したUSBメモリが挿入されたことが発端となっています。 マンディアント社によると、標的となったシステムのユーザーが、USBドライブ内のフォルダに偽装された悪意のあるリンク(LNK)ファイルをダブルクリックすると、「旧式のANDROMEDAサンプル」が自動的にインストールされ、その時点でビーコン送信が開始されたとのことです。
このバージョンのANDROMEDAは 2013年にVirusTotalにアップロードされていたことから、このマルウェアが使用する C2 のドメインのほとんどは、研究者らによってシンクホール化されていたか、あるいは10年近く経って単に有効期限が切れていたと考えられます。 この特定のバイナリが実行されると、C:\ProgramData\Local Settings\Temp\mskmde.com にさらに別の ANDROMEDA サンプルを配置して永続性を確保し、システムのユーザーがログインするたびにそれを実行するように「Run」レジストリキーを追加しました。 マンディアット社は、有効期限が切れた C2 個のドメインのうち1つが、2022 年1月にプライバシー保護措置を講じた登録者によって再登録されており、その登録業務をDynadotが担当していたことを突き止めました。
Turlaは、この「 C2 」を活用して、このマルウェアサンプルの既存の被害者を特定することで、第1段階のKOPILUWAKドロッパーを用いて、注目すべきユーザーを厳選して標的にすることができました。
KOPILUWAKとの偵察
マンディアント社によると、Turlaは、数ヶ月にわたるANDROMEDAのビーコン送信(この間、目立った活動は確認されませんでした)を経て、最終的に 2022年9月の被害者の端末に、KOPILUWAKを含むWinRAR自己解凍アーカイブ(WinRAR SFX)をダウンロードして実行しました。
全体として、マンディアントの研究者たちは、その月、攻撃者が同じWinRAR SFX形式の「KOPILUWAK」ドロッパーを7回ダウンロードして実行し、そのたびに「 C2 manager.surro[.]am」へ「大量のデータ」を送信しようとしたことを確認しました。
攻撃者たちがなぜこのような行為に及んだのかは、依然として不明です。 KOPILUWAK の被害者プロファイリングコマンドはハードコードされているため、同じ標的ホストから取得したデータであっても、異なるデータセットが生成されることはありません。
Mandiantが報告したこの事件では、ANDROMEDAによって「wauclt.exe」というプロセスが注入され、その後、ターゲットURL「/system/update/version」を指定して「yelprope.cloudns[.]cl」へのGETリクエストが送信されました。 このドメインは、ClouDNSがホストするダイナミックDNSのサブドメインであり、以前はANDROMEDAの活動に関連付けられていたほか、Turlaによって再登録された別のドメインでもあります。
要するに、TurlaはKOPILUWAKを初期段階の標的プロファイリングリソースとして活用しており、KOPILUWAKは、ANDROMEDAに続いて攻撃者たちが使用した最初のTurla独自マルウェアとなります。 KOPILUWAKは、Turlaが被害ホストに対するネットワーク偵察を行うのを支援しました。具体的には、whoami、netstat、arp、netなどのユーティリティを使用して、PIDを持つアクティブなTCP接続を検索し、ネットワーク共有を特定した上で、論理ディスクや現在実行中のプロセスを列挙しました。 すべてのコマンドの実行結果は、%TEMP%\result2.dat へパイプで転送された後、POST リクエストを用いて KOPILUWAK の C2 「manager.surro[.]am」へアップロードされました。
QUIETCANARYが登場します
KOPILUWAKの初回実行後、Turlaが軽量な.NETバックドア「QUIETCANARY」をホストに2回ダウンロードしているのが確認されました(ただし、コマンドが実行されたのは2回目のみでした)。 QUIETCANARYは、主にTurlaによって、被害者のデータを収集、圧縮、一時保存し、最終的に外部へ持ち出すために使用されていました。 QUIETCANARY がディスクに書き込まれました。
マンディアント社は、QUIETCANARYに送信され、バックドアによって実行された双方向のコマンドを観察することができました。
注: 発行されたコマンドに時折タイプミスが見られ、その後に修正や再発行が行われていたことから、これは自動化されたデータ収集ではなく、手作業による処理であったことがうかがえます。
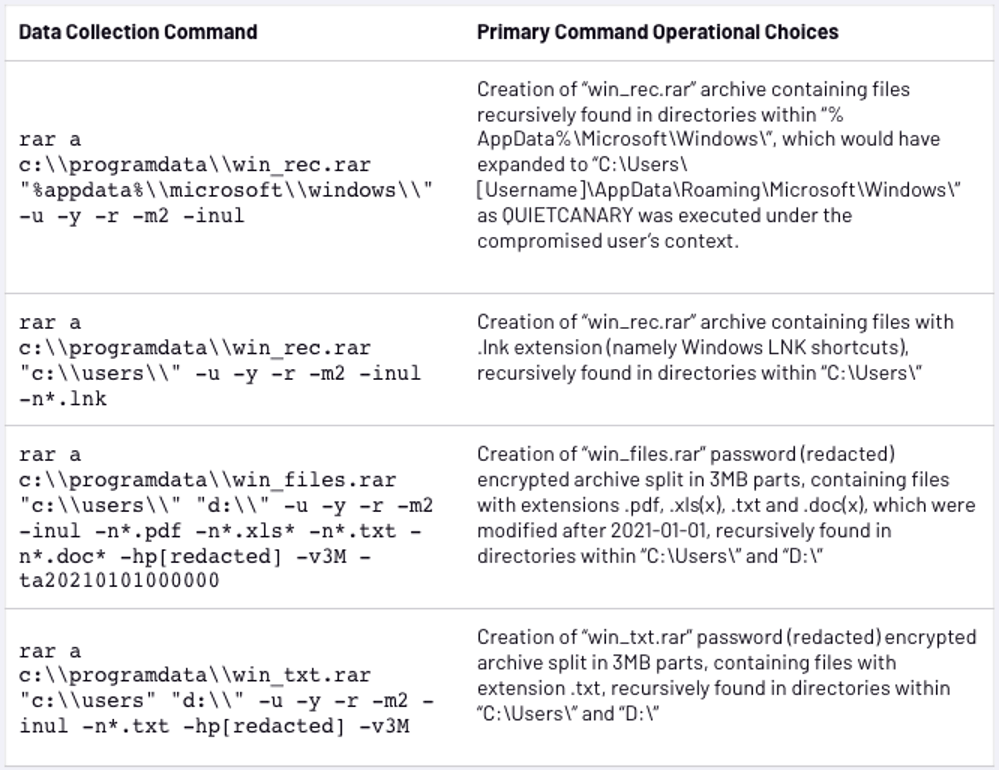
興味深いことに、Turlaは 2021年1月1日以降に作成されたファイルの流出のみに関心を示していたようです。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「マンディアット社は報告書の中で、今回の事件に関与したTurlaのペイロードがウクライナ国内でのみ確認されていることを特に指摘しています。」 実際、マンディアントが確認したのは、乗っ取られたANDROMEDA感染がTurlaマルウェアの拡散に利用されたという、この1件のみでした。 しかし、トゥルラがこの種の作戦を実施したのはウクライナだけだと結論づけるのは賢明ではありません。 また、ANDROMEDAの感染に便乗したTurlaによる攻撃が、たった1つの標的のみに限定されていたと結論づけるのも、同様に賢明とは言えません。 また、既存の感染を自らの目的のために利用するアクターがTurlaだけだと想定するのは、無謀なことでしょう。 「動機が異なる他の脅威アクターも、本稿で説明した活動と同様の方法で、過去の侵入事件を悪用しようとする可能性が高いと考えられます。」
実際、Turlaが他の脅威アクターの攻撃インフラを乗っ取ったのは、これが初めてのことではありません。 この件に関する『Wired』の記事には、次のように書かれています:
Turlaは、マルウェアの制御を隠蔽したり、さらには他のハッカーの制御を乗っ取ったりするために、巧妙な手口を用いるという長い歴史があり、Mandiantも今回の最新の事例でその実態を確認しました。 サイバーセキュリティ企業のカスペルスキーは、 2015 号で、Turlaが 衛星インターネット接続 (新しいタブで開きます)を乗っ取り、コマンド&コントロールサーバーの位置を隠蔽していたことを明らかにしました。 2019年、英国の諜報機関GCHQ()は、Turlaがイラン人ハッカーのサーバー (新しいタブで開きます)を密かに乗っ取り、自らの正体を隠蔽するとともに、身元を特定しようとする捜査官を惑わそうとしていると警告しました。
「USBを利用したハッキング手法は、近年再び台頭しているようです。今回の事件においてマンディアントが観察した、トゥルラによる巧妙な手法は、セキュリティの専門家にとって、この特定の侵入経路が決して時代遅れではないことを改めて認識させるものでしょう。そして、トゥルラのように高度な技術と豊富なリソースを備えた攻撃者の手に渡った場合、この手法は依然として重大な脅威をもたらすことになります。」
さらに詳しくお読みになりたい方は、当社の最新の「」サイバー脅威インテリジェンスまとめをご覧ください。