西側諸国による制裁への報復として、ロシアから のサイバー攻撃が仕掛けられると世界が警戒を強めている 中、企業のセキュリティ責任者と、その上司である経営幹部との間で効果的なコミュニケーションを図る必要性は、かつてないほど高まっています。
しかし、口で言うのは簡単ですが、実行するのはそう簡単ではありません。 ハーバード・ビジネス・レビュー・アナリティック・サービスがTaniumと共同で発表した新しいレポートによると、調査対象者の3分の1が、機密データの監視やデータ保護といった問題について、自社の経営幹部がセキュリティ責任者からその都度報告を受けるだけであると回答しています。
急速に変化し、複雑化するIT環境のため、サイバーセキュリティはかつてないほど複雑になっています。 また、HBRのレポートによると、リスク分析やセキュリティパフォーマンスと切り離されたツールが存在することが、この状況をさらに悪化させているとのことです。
つまり、これには2つの意味があります。サイバーセキュリティの専門家たちは、 サイバーリスクについて、 経営陣や取締役会が理解できる言葉で説明することに苦労しているのです。 その結果、経営幹部や取締役は、ネットワークリスクや事業継続性に関して適切な判断を下すために必要な情報を得られていません。
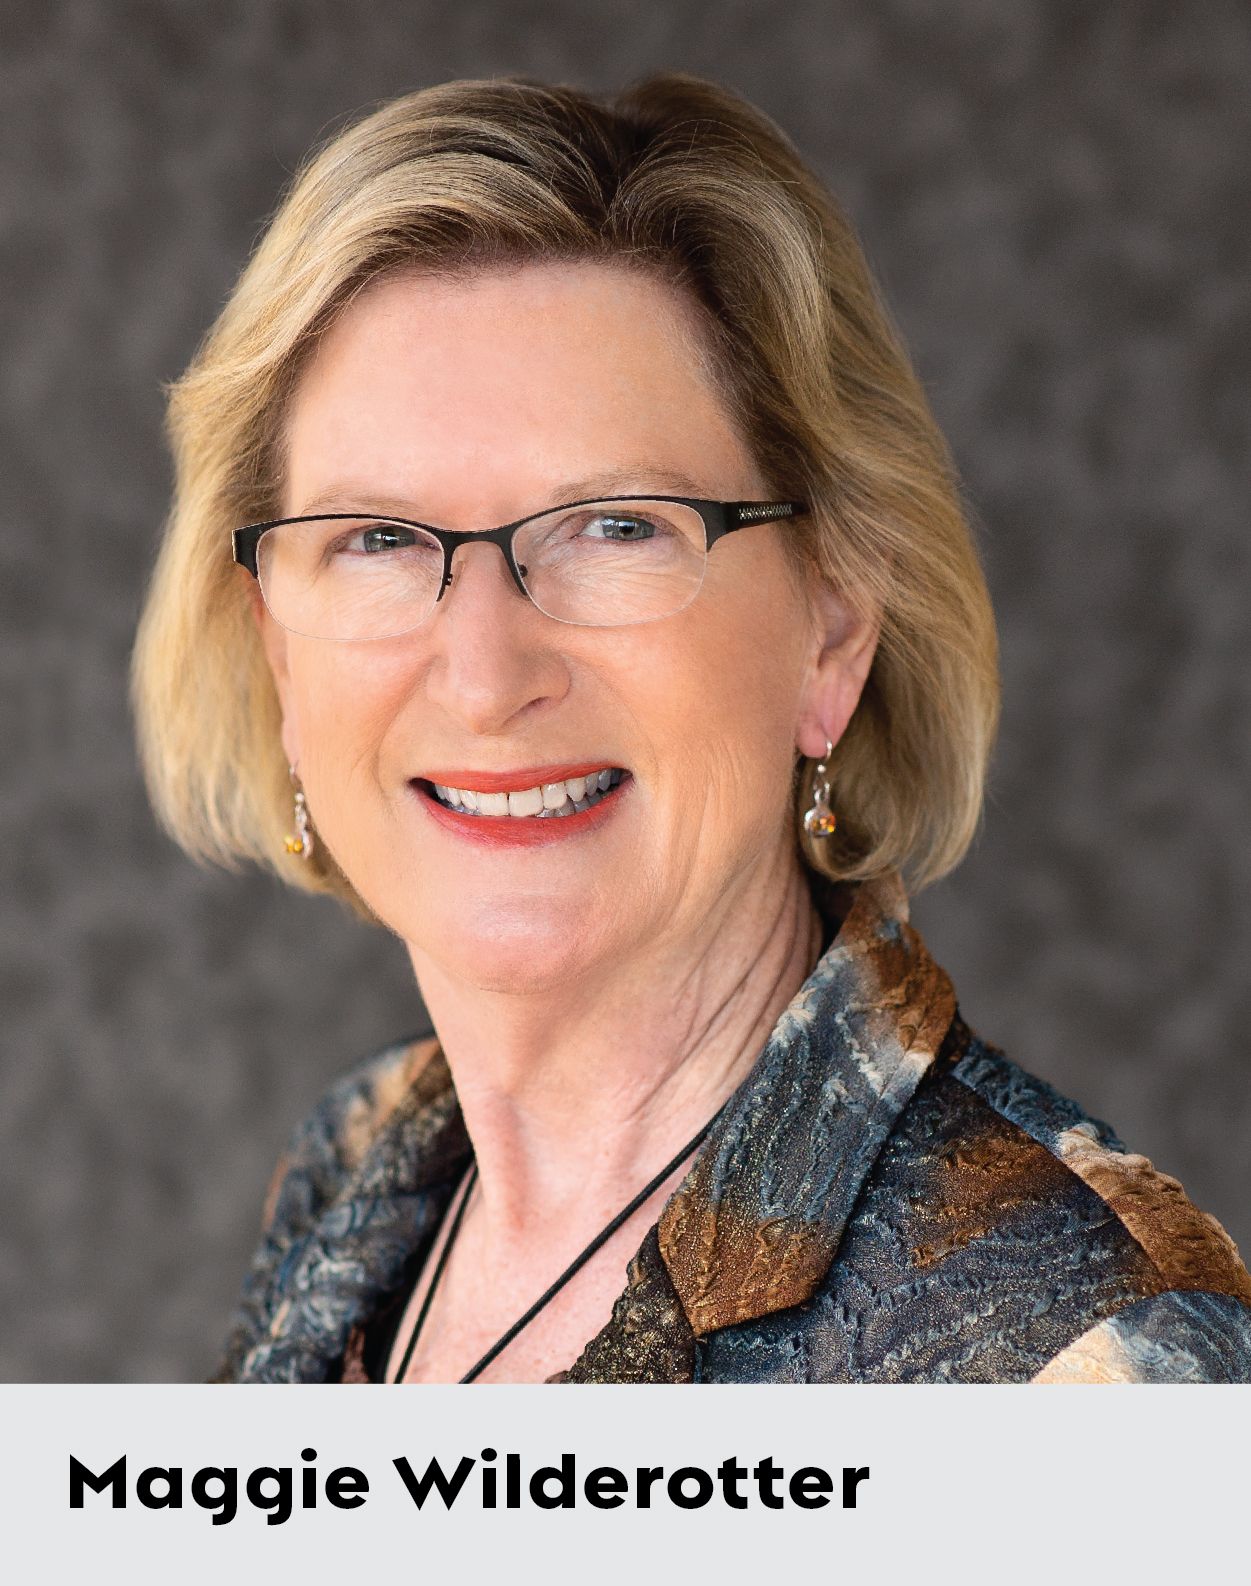
この問題に関わる双方が協力し合うことの緊急性を踏まえ、 Endpoint では、昨春、マギー・ワイルダーロッター氏と交わした重要な対談を振り返ることにしました。 彼女は 、通信会社フロンティア・コミュニケーションズの元CEO、バラク・オバマ大統領の「国家サイバーセキュリティ強化委員会」の委員、そして『フォーチュン』誌 の「ビジネス界で最も影響力のある女性 “50 人」 に選出された人物として、長年にわたり経営陣や取締役会の場でこれらの課題に取り組んできました。この栄誉は、彼女が4回も受賞しています。 また、彼女は
32 を超える公的・民間セクターの理事会の理事を務めており、最初の就任は
28歳の時でした。
ここでは、彼女がサイバー脅威がもたらすビジネス上の課題、定期的かつ頻繁なサイバーセキュリティ状況の確認の必要性、そして官民連携の重要性について論じています。
(以下のインタビューは『 2021年5月』に掲載されました。)
サイバー脅威への対応において、取締役会はどのような役割を果たすべきでしょうか?
取締役会は積極的な役割を果たさなければなりません。 取締役会の業務の一環として、リスクを適切に軽減し、当社の主要なリスクが何であるかを把握しておくことが挙げられます。 において、同社がそのリスクをどのように管理しているのか、 を参照して理解する必要があります。
「取締役会の役割の一つは、リスクを軽減することです。」
また、ガバナンスと透明性が、単に会社の株主だけでなく、ステークホルダーのニーズにも応えるものであることを確保しなければなりません。 これには、同社の顧客、政府関連機関、およびサプライチェーンにおいて同社に依存している他の企業が含まれます。
例えば、私は3つの上場企業の監査委員会の委員長を務めています。 当社は、最終的な監督責任を負う取締役会に代わって、リスクの監督を担当しております。 実際、一部の上場企業の取締役会には、サイバーテクノロジー委員会が設置されています。 サイバーセキュリティに関するレビューは、監査委員会レベルで四半期ごとに実施しており、取締役会とは年に1回、詳細な検討を行っています。 しかし、その多くは、私たちが知っていることに基づいており、知らないことには基づいていません。
セキュリティの監督を行う上で、どのような課題がありますか?
現在もなお、多くのレガシーなネットワークに対応しています。 そうしたネットワークのプロセスや機能は、必ずしも今日の高度化したサイバー攻撃に対抗できるとは限りません。 こうしたネットワークの変革には、時間、労力、資金、そして
その他のリソースが必要となります。
ですから、皆さん、私たちよりも、先回りして対応するよりも、後手後手に回って対応していることが多いのではないでしょうか。 また、レガシーシステムに関しては、ダウンタイムを避けたいという理由や、コストがかかるという理由で、手をつけること自体をためらうケースが多く見られます。 でも、思い切ってやってみるしかないのです。
「何かが起きた場合、例えばセキュリティ侵害やその他の悪意のある活動などが発生した際には、迅速に対応できるよう、事実を把握できる体制を整えておく必要があります。」
これまでの傾向として、新たなサイバー脆弱性が発見されると、企業は問題を解決するために拡張可能なプラットフォーム を活用した包括的なアプローチ( )を検討する代わりに、単発的なソリューションを購入してしまう傾向があります。 そのため、時間が経つにつれて、企業では複数のポイントソリューションが導入されることになり、それらは互いに統合されておらず、連携も取れていないのです。
各社のCTO、ならびにCIOやCISOの皆様が、これらのソリューションを選定し、導入されました。 そして、時間が経つにつれて、企業は、ソリューションが適切に統合されていなければ、実際には保護されていないことに気づくのです。 の豊富なポイントソリューションを導入している技術リーダー企業は、自社システムへの導入や運用に多額の投資を行っているため、これらをすぐに置き換えることはしません。
また、そもそもこうした部分的な解決策を導入してしまったことで、それらの指導者たちの意思決定能力が低く見えてしまうことにもなりかねません。 大企業において、CIOやCISOの在任期間はすでに短い傾向にあります。 つまり、十分とは言えない解決策のセットで「やりくりする」というプレッシャーがあるのです。
企業はこの問題をどのように解決すればよいのでしょうか?
解決策としては、CEO、CFO、COOを含む経営陣および取締役会が、これらの単体ソリューションを、完全に統合された複数のアプリケーションソリューションと連携して活用できるプラットフォームに置き換えることを承認する準備を整えておくことです。
そして、 これらのプラットフォーム を活用することで、可視化 、脆弱性テスト、そして—最も重要な防御策として—何かが起きた際の隔離を実現し、企業のあらゆる側面を横断的に結びつけることができます。 万が一、セキュリティ侵害やその他の悪意のある活動が発生した場合、迅速に対応できるよう、事実を把握できる体制を整えておく必要があります。 攻撃の手口は今後も変化し続け、ますます巧妙になっていくでしょう。 The cost of the Colonial Pipeline breach was $44 million, significant but below the $200 million average cost of a breach for large enterprises.
今日、取締役会はサイバーセキュリティやテクノロジーに関する専門知識を求めており、自らがその知識を持っていない場合は、外部のコンサルタントや業界パートナー、シンクタンクなどを活用して知識を深めようとしています。
連邦政府は、この脅威がいかに深刻であるかを企業に理解させ、企業が必要とする支援を提供するために、十分な取り組みを行ってきたのでしょうか。
政府がまだ行っていないことの一つに、民間企業はきっと大いに歓迎するだろうと思いますが、サイバー犯罪を
な「戦争行為」として捉えるということがあります。
「これらは戦争行為です。」 こうした攻撃は、ある国が別の国の経済を破壊しようとしていることに他なりません。”
どういう意味でしょうか? これら一連の出来事のきっかけとなったのは、北朝鮮によるソニーへのサイバー攻撃でした。 [ 2014年、ソニー・ピクチャーズが、北朝鮮の指導者である金正恩氏をパロディ化したセス・ローゲン主演の映画を公開した後、北朝鮮が同社のITシステムをハッキングしました。]
現在、ランサムウェア「 」を悪用する海外勢力が、企業の資産を凍結させている事例が確認されています。 これらは の戦争行為です。。 こうした攻撃は、ある国が別の国の経済を破壊しようとしていることに他なりません。
政府のどの部署がこれについて責任を負うべきでしょうか?
サイバーセキュリティに関する責任を一部担っている政府機関は数多くありますが、より一貫性のある計画やプログラムを
に策定すべきです。 官民間のより積極的な連携が、本当に求められています。 私は 12 年間、通信会社を経営しておりました。 通信業界は厳しい規制が課されています。
この業界は、多くの人々の個人通信情報を保有しています。 当社の監督機関はFCCであり、同機関は消費者保護の分野で優れた実績を誇っています。 サイバー規制の監視が厳格に行われているもう一つの規制対象業界は、大手銀行や地方銀行などを含む金融業界です。
[関連記事:注目すべきサイバーセキュリティのトレンド 2022]
そこで、官民連携の第一歩として活用できるベストプラクティスが存在します。これらは、サイバーセキュリティ体制を整備し、 のソフトウェアサプライチェーン()と確実に共有するためのものです。これらのサプライチェーンは世界中に広がっており、セキュリティ対策が必ずしも十分に整備されているとは限りません。 そうすれば、保護と検知の精度向上に大いに役立つでしょう。

