多くの組織では、依然としてITやセキュリティの管理を、チケット、ダッシュボード、および定期的なパッチ適用サイクルに基づいて行っています。 長年にわたり、それで十分でした。 問題は、環境が変わってしまったことです。 資産は絶えず変動しています。 アイデンティティは、もはや人間だけのものではありません。 AIシステムはリアルタイムで意思決定を行っています。 そして、攻撃者たちも同様に素早く対応を適応させています。 かつては十分速かったものが、今ではすでに手遅れになってしまっています。
もしまだ、何か問題があることを知らせるチケットやアラート、あるいはスキャン結果を待っているだけなら、その問題はすでに別の場所へ移ってしまっています。 それが、現在各組織が感じているギャップです。 ツールの不足ではなく、環境の変化の速さと、ITやセキュリティがそれに対応するように設計されている仕組みとの間にミスマッチがあるのです。 その格差を埋めるには、単に反応を速くするだけでは不十分です。 これには、これまでとは異なる運営モデルが必要となります。
私たちのエコシステム内では、さまざまなレベルの権限と自律性を与えられたAIエージェントが、ますます多く活動するようになっています。 当社には、絶えず変化し続ける広大なエンドポイント環境があります。 また、攻撃側にも能動的なAIが存在しており、人間によって定義されたパラメータを持つ自動化システムでさえ追いつけないほどの速さで、脆弱性を悪用するように適応しています。
運用面およびサイバーセキュリティ面の双方の観点から、ITの最終的な在り方は「自律型IT」でなければなりません。
自律型ITとは、システムが成果を理解し、自身の状態を検証し、必ずしも人間の介入を待たずにアクションを実行する運用モデルです。 これは、単にチケットをより迅速に処理できるAIエージェントを用いてサービスデスクを自動化するだけのことではありません。 これはごく最近になってようやく実現可能となった比較的新しい概念であり、信頼性の高いリアルタイムのインテリジェンスに基づいて、ITおよびセキュリティ環境が自己診断、自己修復を行い、時間の経過とともに改善していくことを可能にすることで、従来の静的な自動化の枠を超えています。
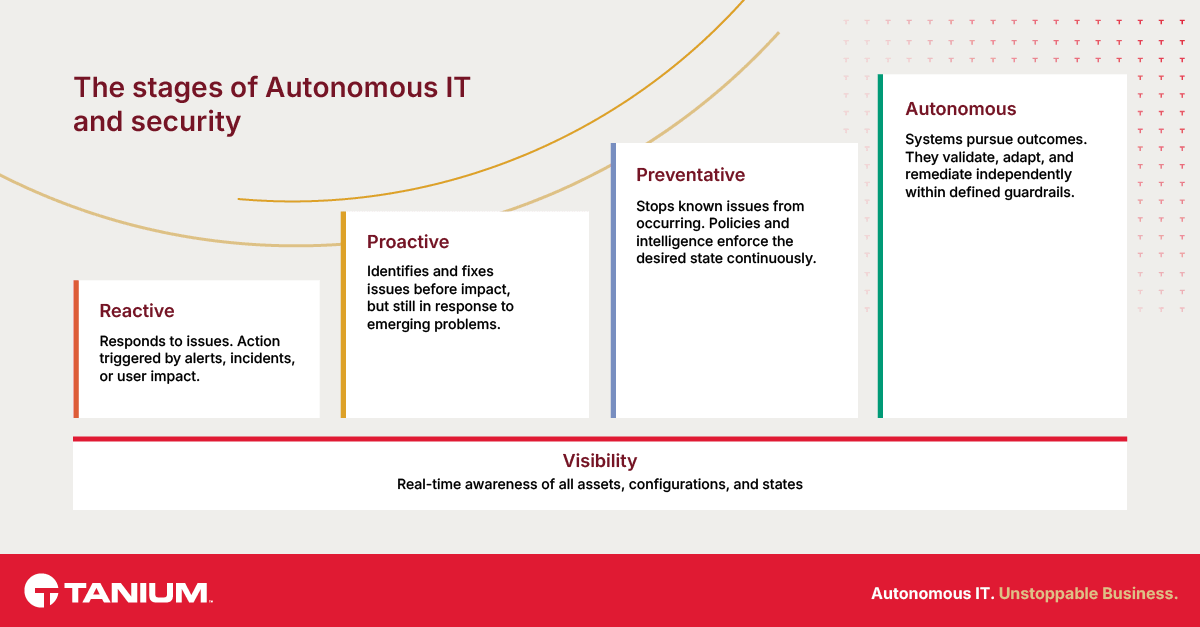
この前例のないエージェンシーは、必然的な進化であり、その基盤には可視性が据えられています。 このアプローチは、事後対応、先制対応、予防という段階を経て、問題が発生した後の対応から、問題の発生そのものを未然に防ぐことへと重点を移していきます。 しかし、予測可能な問題を未然に防ぐだけでは 十分とは言えません。なぜなら、 AIシステムは従来のIT環境よりもはるかに予測が困難だからです。 この新しい時代に対応するためには、サイバーセキュリティチームとITチームの双方 が 進化しなければなりません。それは、単に人間の対応から人間主導の自動化へと移行するだけでなく、自律的に管理されるシステムへと進化することを意味します。
可視性:資産管理における根本的な課題
あらゆるサイバーセキュリティおよびIT運用プログラムにおける根本的な問いは、「私が管理しているのは一体何なのか」ということです。 管理対象を把握して初めて、そのセキュリティを確保することができます。 課題となっているのは、サイロ化です。これは、テクノロジーだけでなく、プロセスや人によっても生じているものです。 例えば、私がIT運用部門に在籍していた頃、私の担当範囲はアプリケーションでした。 私たちのチームがパッケージを作成し、アプリケーションを適切に動作させることに注力しました。 彼らが実行したエンドポイントは別のチームが管理していたため、そのレイヤーに関する私たちの把握範囲は限られていました。
皆、それぞれの仕事をこなしていました。 問題は、仕事と希望が一致しなかったことです。 そのため、長年にわたり、各チームが連携して業務を行っていなかったことから、部門間の壁が生まれてしまいました。 また、一元的なアプローチや「唯一の真実の源」が存在しないことが原因で、その場しのぎの対応策や、無許可のスプレッドシート、その場しのぎの解決策が生み出されてしまいます。
これが在庫管理上の課題ですが、問題は単にすべてのデバイスを1つのリストにまとめることだけにとどまりません。 人々は、資産目録の作成を、まるで冷蔵庫の中身を数えるような感覚で行います。 しかし、資産はマスタードの瓶のように静的なものではなく、非常に動的なものです。 それらは、調達から始まるライフサイクルを持っています。 ある特定の基準に従ってプロビジョニングされたデバイスがありますが、時間の経過とともに、ユーザーから他のアプリケーションや権限の要求がある場合があります。 ユーザーは、一部の設定を変更したり、承認されていないソフトウェアを自分でインストールしたりする場合があります。 そして最後に、資産の耐用年数が終了した際に、それらを廃棄するためのプロセスが必要となります。
可視性とは、資産の全在庫、その構成、および現在の状態という3つの要素について、リアルタイムで把握することです。
組織がすべてのエンドポイントを包括的に管理しようと試みたとしても、実際にはそれができないことに気づくことがよくあります。 セキュリティ部門が、すべてのエンドポイントにEDRを導入したいと考えているとします。 彼らはIT運用部門へ行き、変更管理データベースと資産台帳を確認します。ただし、資産台帳はリアルタイムで更新されていないため、情報が古くなっています。 こうした可視性の欠如は、パッチ適用といった基本的なプロセスを阻害し、インシデント対応を著しく妨げます。
それは、可視性とは、資産の全在庫、その構成、そして現在の状態という3つの要素について、リアルタイムで把握することだからです。 インベントリに加え、構成情報からはシステムがどのように動作するよう設計されているかがわかり、現在の状態を確認することで実際の状況が把握できます。 この2つの間のギャップこそが、リスクが潜む場所なのです。
「受動的」から「自律的」へ、4つの段階を経て
可視性を基本的な出発点とすることで、組織は資産管理、ガバナンス、サイバーセキュリティに関する自社の体制をベンチマークし、改善することができます。 この新たなAI時代において、ITとサイバーセキュリティには4つの段階があり、その最終段階である「自律性」では、AIを取り入れて、人間のスケールではなく、機械のスピードと機械の洞察力に基づいて機能する自己管理型システムを構築します。
4つの段階は以下の通りです:
- 反応的。 可視性を基盤として、最初の段階に入ります。基本的には、何かが故障していることやインシデントが発生していることに気づいたら、それを修正するということです。 アラートやチケットを待っているところです。 最新のツールにより、対応時間が数日から数分、さらには数秒にまで短縮され、チームは極めて迅速に動けるようになり、まるで先手を打っているかのような感覚さえ抱かせます。 しかし、彼らは依然として何が故障しているのかが判明するのを待っているだけで、すでに発生してしまった出来事に対応しているに過ぎません。 今日のようなペースで事件が相次いでいる状況では、このままでは到底持ちこたえられません。
- 先を見越して行動する。 ここで、変化が見え始めてきます。 私たちは、問題が表面化してから行動を起こすようなことはいたしません。 このシステムは、問題をいち早く検知し、まだ小さなうちに修正します。 パフォーマンスの低下や設定ミス、あるいは設定のずれを、サービス停止やサポートチケットにつながる前に察知することができます。 しかし、先手を打つことと予防とは異なります。 依然として問題に直面しているのですが、ただ、より早い段階で、より多くの背景情報を踏まえて対処しているだけなのです。
- 予防的な。 このステップこそが、私たちを「反応的な考え方」から完全に脱却させてくれるものです。 現在では、情報活動と政策によって、この問題が発生すること自体を防いでいます。 ビジネスに悪影響が出る前に、問題を先回りして解決しているのではなく、そもそも問題が発生しないようにしているのです。 それは、パターンを十分に理解し、スケジュール通りにではなく、事後対応でもなく、継続的に適切な動作を確保できる場合にのみ有効です。 欠点は、自分が把握している潜在的な問題しか防ぐことができないという点です。 トラブルを予測し、それを検知して是正するための手段を確立しなければなりません。
- 自律走行車「」。 これで状況は根本的に変わります。 人間がすべてのステップや決定木、あらゆる「もしこうなら、そうする」という条件を定義する代わりに、AI駆動のシステムに目標とガイドラインを与えることで、そのシステムが自ら解決策にたどり着く方法を学習するのです。 資産は、自らがどのように振る舞うべきかを認識しており、自らを検証し、修正することができます。その方法は、問題を報告する場合もあれば、直接修正する場合もありますが、いずれの場合も監査可能な形で行われます。 これにより、人間は絶え間ない優先順位付けから解放され、監督、方針策定、および例外処理に注力できるようになります。
自律型ITにより、人間は絶え間ない優先順位付けから解放され、監視、ポリシー策定、および例外処理に注力できるようになります。
自律性の主な利点は、何か問題が発生してそれが解決された際、その知見がインシデントレポートの特定の欄や、あるシステムエンジニアの頭の中だけに埋もれてしまうのではなく、環境全体に広まっていく点にあります。 このシステムは、時間が経つにつれてより良くなっていきます。 それが、自動化と自律性の違いです。自動化は指示に従うものです。 自律性とは、成果を追求することです。
AIの時代において、自律性は不可欠です
現代のIT環境の規模、スピード、そしてダイナミズムは、もはや人間だけでは到底追いつけないレベルに達しています。 AIが主導する世界において、成熟度はもはや、人々がプロセスをどれだけ忠実に守るか、あるいはチームがどれだけ迅速に対応できるかによって定義されるものではありません。 これは、システムが自身の環境を理解し、自身の状態を検証し、リアルタイムで行動できるかどうかによって定義されます。
このビジョンは、完全自動化された世界をもたらすものではありません。 人間は今後も、目標を設定し、背景を説明し、許容可能なリスクを定義し、ある慣行やリスクがもたらす倫理的な影響について検討し続けることになるでしょう。 機械は、反復的な検証、瞬時の是正措置、そして全フリートのあらゆる結果から得られる大規模な学習といった点において、私たちよりもはるかに優れた能力を発揮するでしょう。
これは、問題への対応から予防へと移行し、最終的には、定められた枠組みの中で自律的に運用できるシステムへと至るものです。 可視性が基盤となります。 それがなければ、他の何も機能しません。 そこから先、目標は人間をより速くすることではありません。
その目的は、それらを待つ必要がなくなるようなシステムを構築することにあります。

