技術が進化し続けるこの時代において、組織では高度なサイバー脅威が著しく増加しています。 さらに、「ゼロトラスト」の台頭や、従業員の間で「BYOD(Bring Your Own Device)」が一般的な慣行となりつつあることが、独自の課題をもたらしています。 システム管理者とセキュリティチームは、セキュリティと使いやすさという一見相反する要素をめぐり、しばしば対立することがあります。
一方、それらのセキュリティチームには、管轄下のすべての資産とデータを保護するという、事実上不可能な任務が課されており、それにより、すべてのセキュリティチームが自問しなければならない一連の根本的な問いが生じています。「自チームの資産とは何でしょうか?」 私は彼らを誰から守っているのでしょうか? 「どうすれば彼らを守れるのでしょうか?」
TaniumとFiligranは、セキュリティチームがこうした疑問に答え、IT環境のセキュリティを確保できるよう支援するため、提携を結びました。 Taniumの業界をリードするエンドポイントセキュリティおよび管理プラットフォームと、Filigranの脅威インテリジェンスおよび侵害攻撃シミュレーション製品は、「確信の力(Power of Certainty)」を通じて、組織がより的確な情報を得て、万全の態勢を整えることを可能にします。
Taniumを利用すれば、組織は最初の質問に迅速かつ容易に答えることができます。 「自分の資産とは何か」について これは、多くの組織が頭を悩ませている課題です。 何しろ、何かについて何も知らなければ、それを守ろうなどという希望など持てるはずがありませんよね。
次に、各チームは2つ目の質問に答えなければなりません。 「資産をどのような脅威から守らなければならないのでしょうか?」 この疑問に答えるためには、組織は、現在、同様の組織や同様のデータを標的としている脅威アクターや手口に関する情報を必要としています。そこで、Filigranの出番となります。
Filigran OpenCTI と OpenBAS とは何ですか?
Filigranは、脅威インテリジェンス管理、侵害・攻撃シミュレーション、サイバーリスク管理を網羅するオープンソースのサイバーセキュリティソリューションを提供する企業です( )。 フィリグラン社の革新的な製品の中には、サイバー脅威インテリジェンスと侵害攻撃シミュレーションを真に統合した初のソリューションである「OpenCTI」と「OpenBAS」があります。
OpenCTI を利用することで、組織は有料およびオープンソースの複数の脅威インテリジェンス・フィードを精査し、それぞれの特定のニーズに合わせて厳選された有意義な脅威インテリジェンスへと集約することができます。 OpenCTIでは、プレイブックを活用することで、脅威対応チームが脅威インテリジェンスの充実と拡充を自動化し、有意義な関連性を導き出し、強力な分析を実現することができます。
OpenBASは、Filigran社の侵入攻撃シミュレーションソリューションです。 セキュリティチームは、OpenBAS を使用して、OpenCTI が提供する各脅威レポートで取り上げられている戦術、手法、手順(TTP)を活用した模擬サイバー攻撃を作成しています。
TaniumとOpenCTI
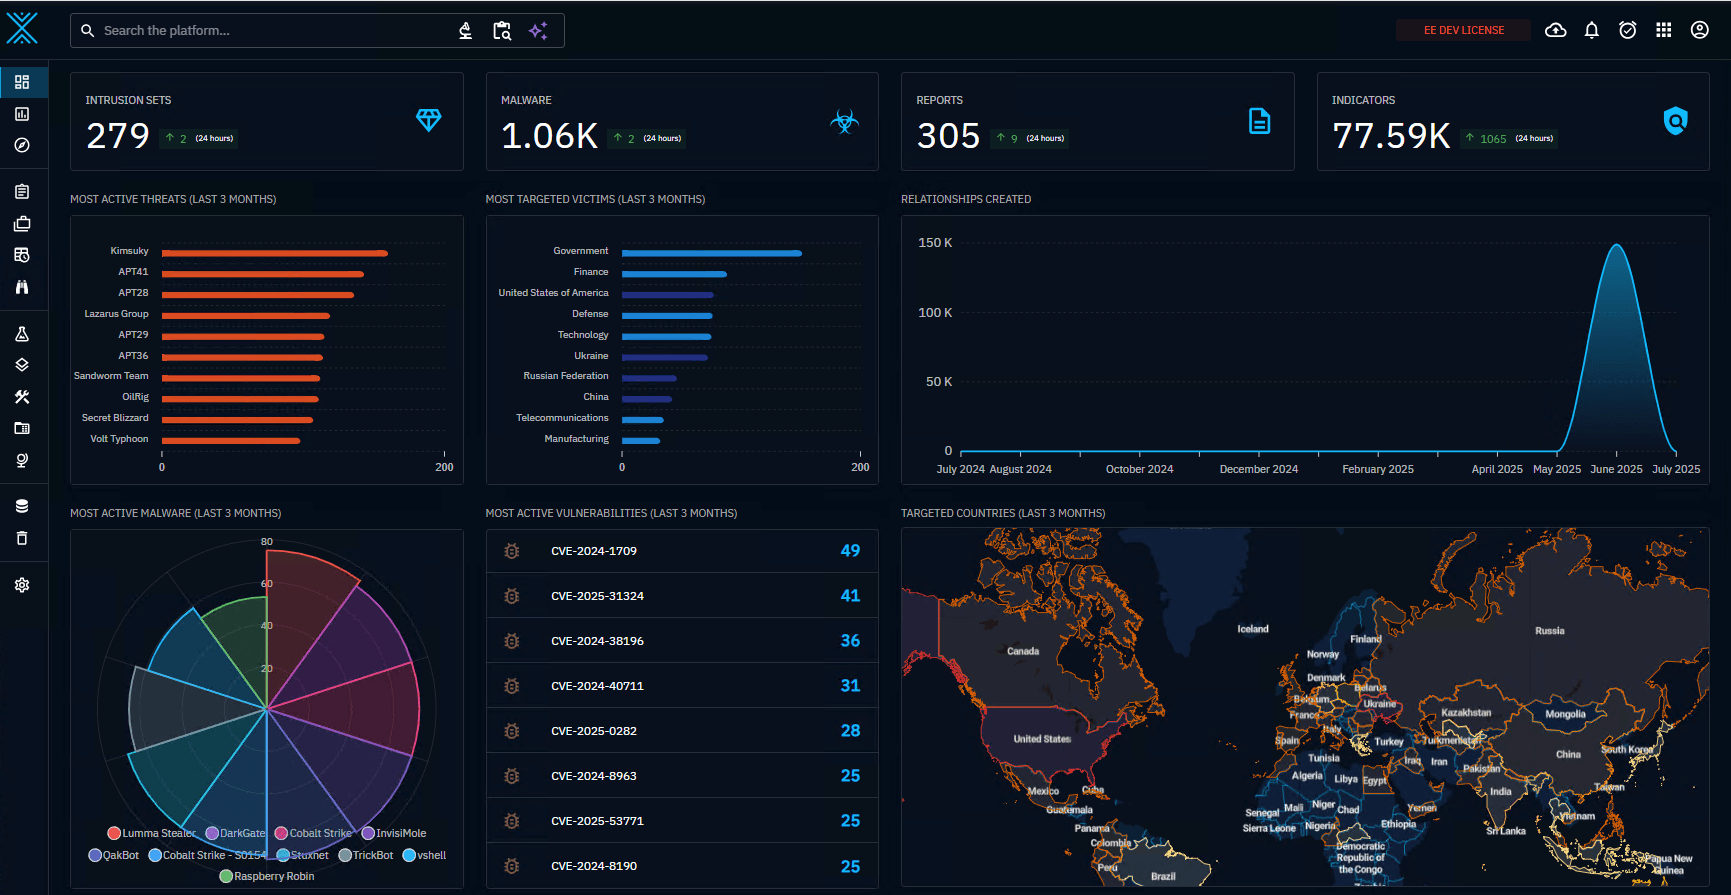
OpenCTIはTaniumのThreat Responseモジュールと完全に統合されており、インジケーターを自動的に取り込んで、報告された脅威が環境内に存在するかどうかを判断します。
脅威が検出された場合、各チームはTaniumを使用して、どのエンドポイントに対しても即座に自動化された是正措置を講じることができます。 Tanium を使用することで、チームはエンドポイントの隔離、プロセスの終了、ファイルの削除を通じて、攻撃を自動的に阻止することができます。
TaniumとOpenCTIの連携は双方向です。 つまり、Threat Response で検知されたアラートはすべて OpenCTI にも送信され、そこで情報の充実化とさらなる評価が行われることで、徹底的な脅威ハンティング機能を実現します。
さて、これらのセキュリティチームが自社の資産を特定し、誰や何から防御すべきかを把握したところで、いよいよ「どうすればそれらを守れるのか」という、極めて重要な問いへと至ります。 各チームがOpenCTIを使用して脅威インテリジェンスと脅威対応を分析し、自社の環境に脅威が存在しないと判断した場合、OpenCTIには、あらゆる脅威レポートをOpenBASに送信する機能が組み込まれています。
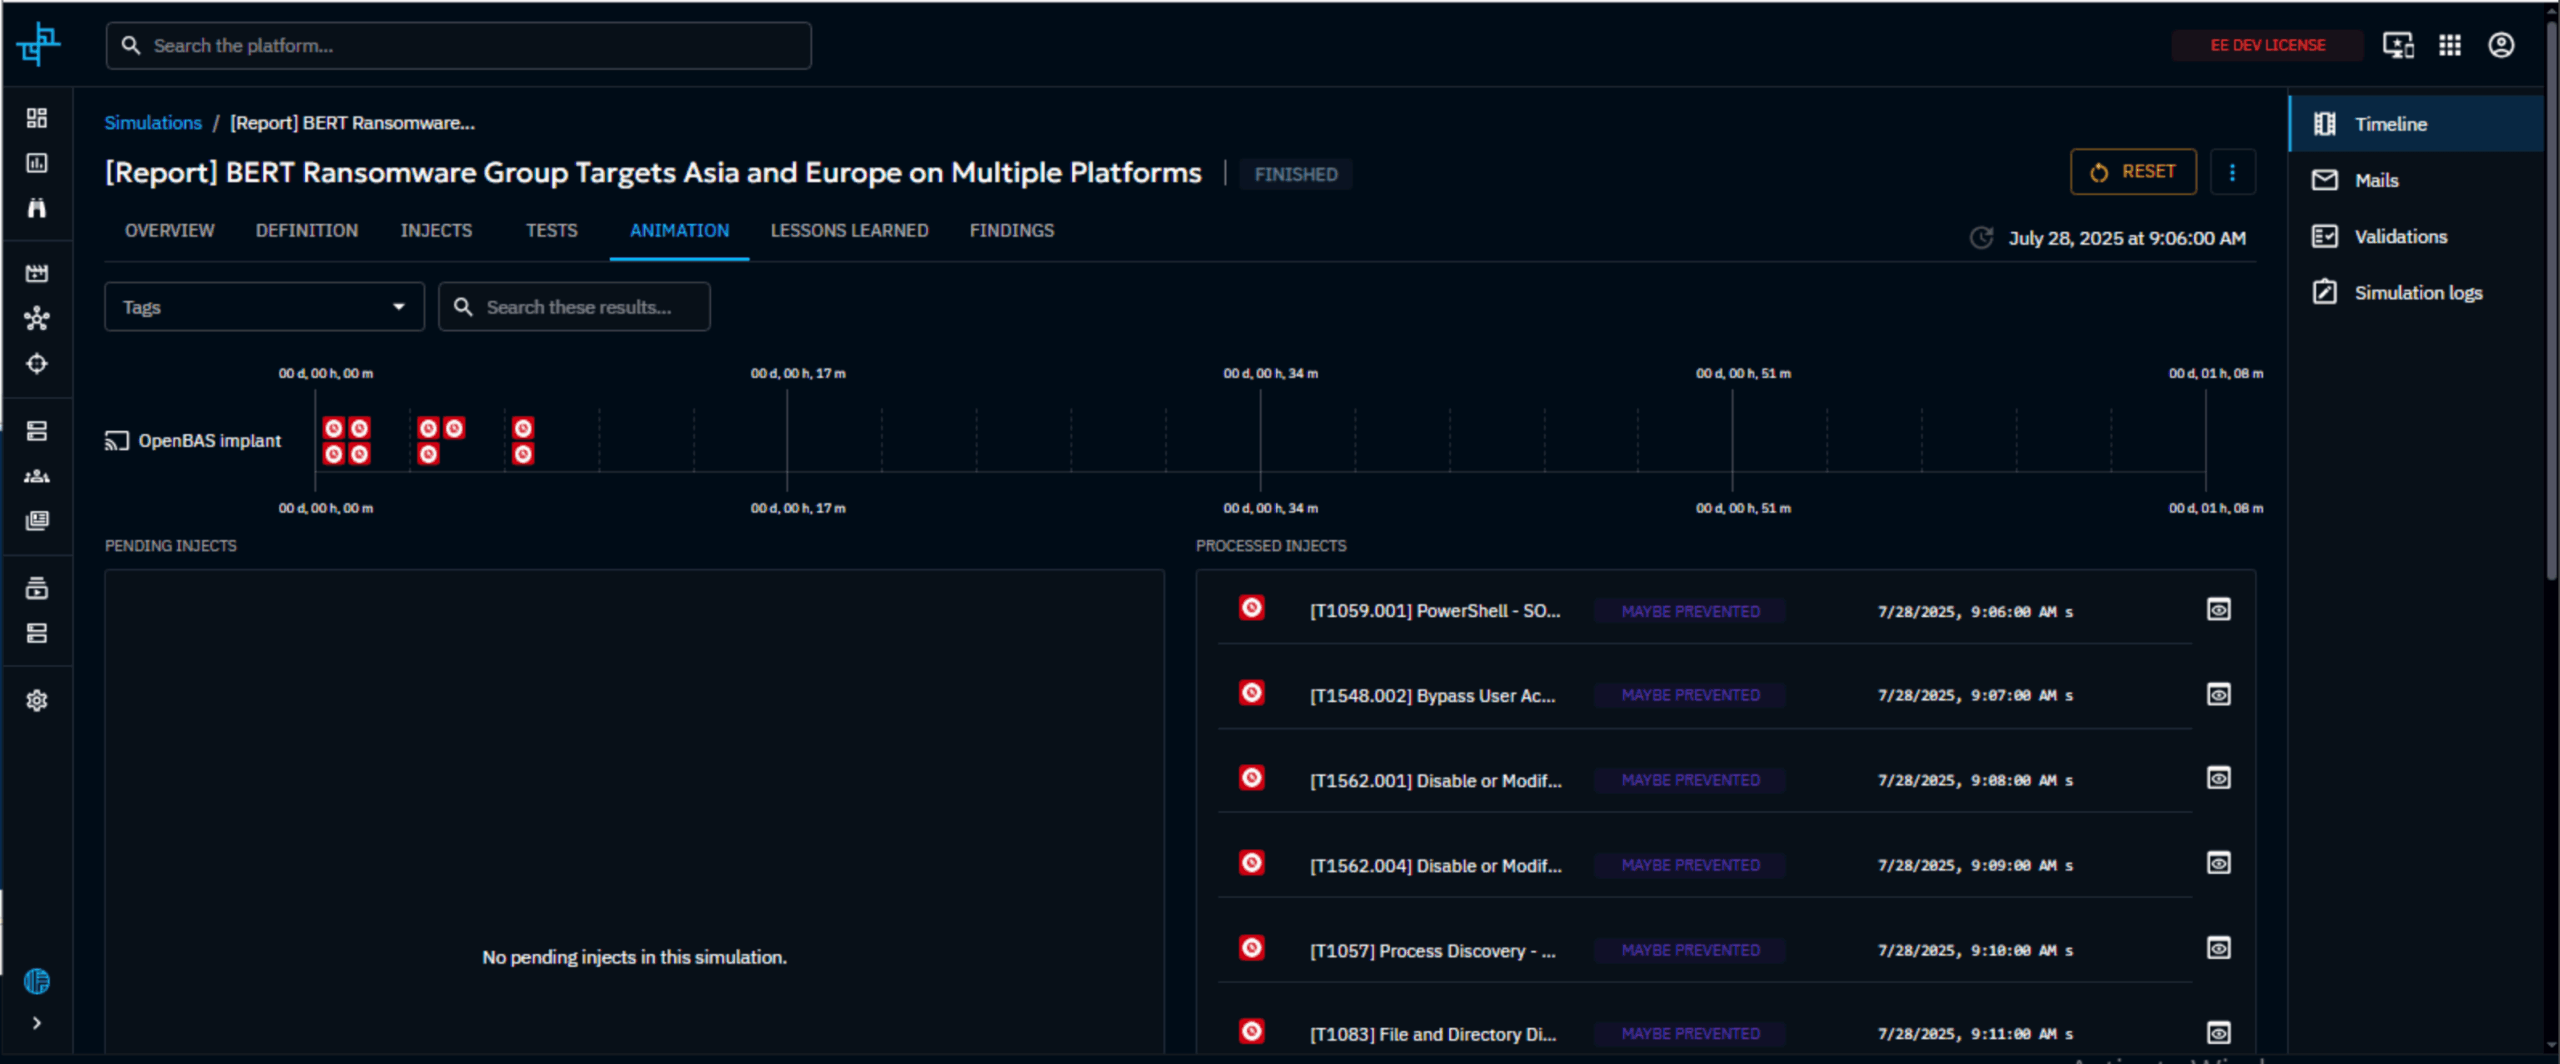
Tanium と OpenBAS
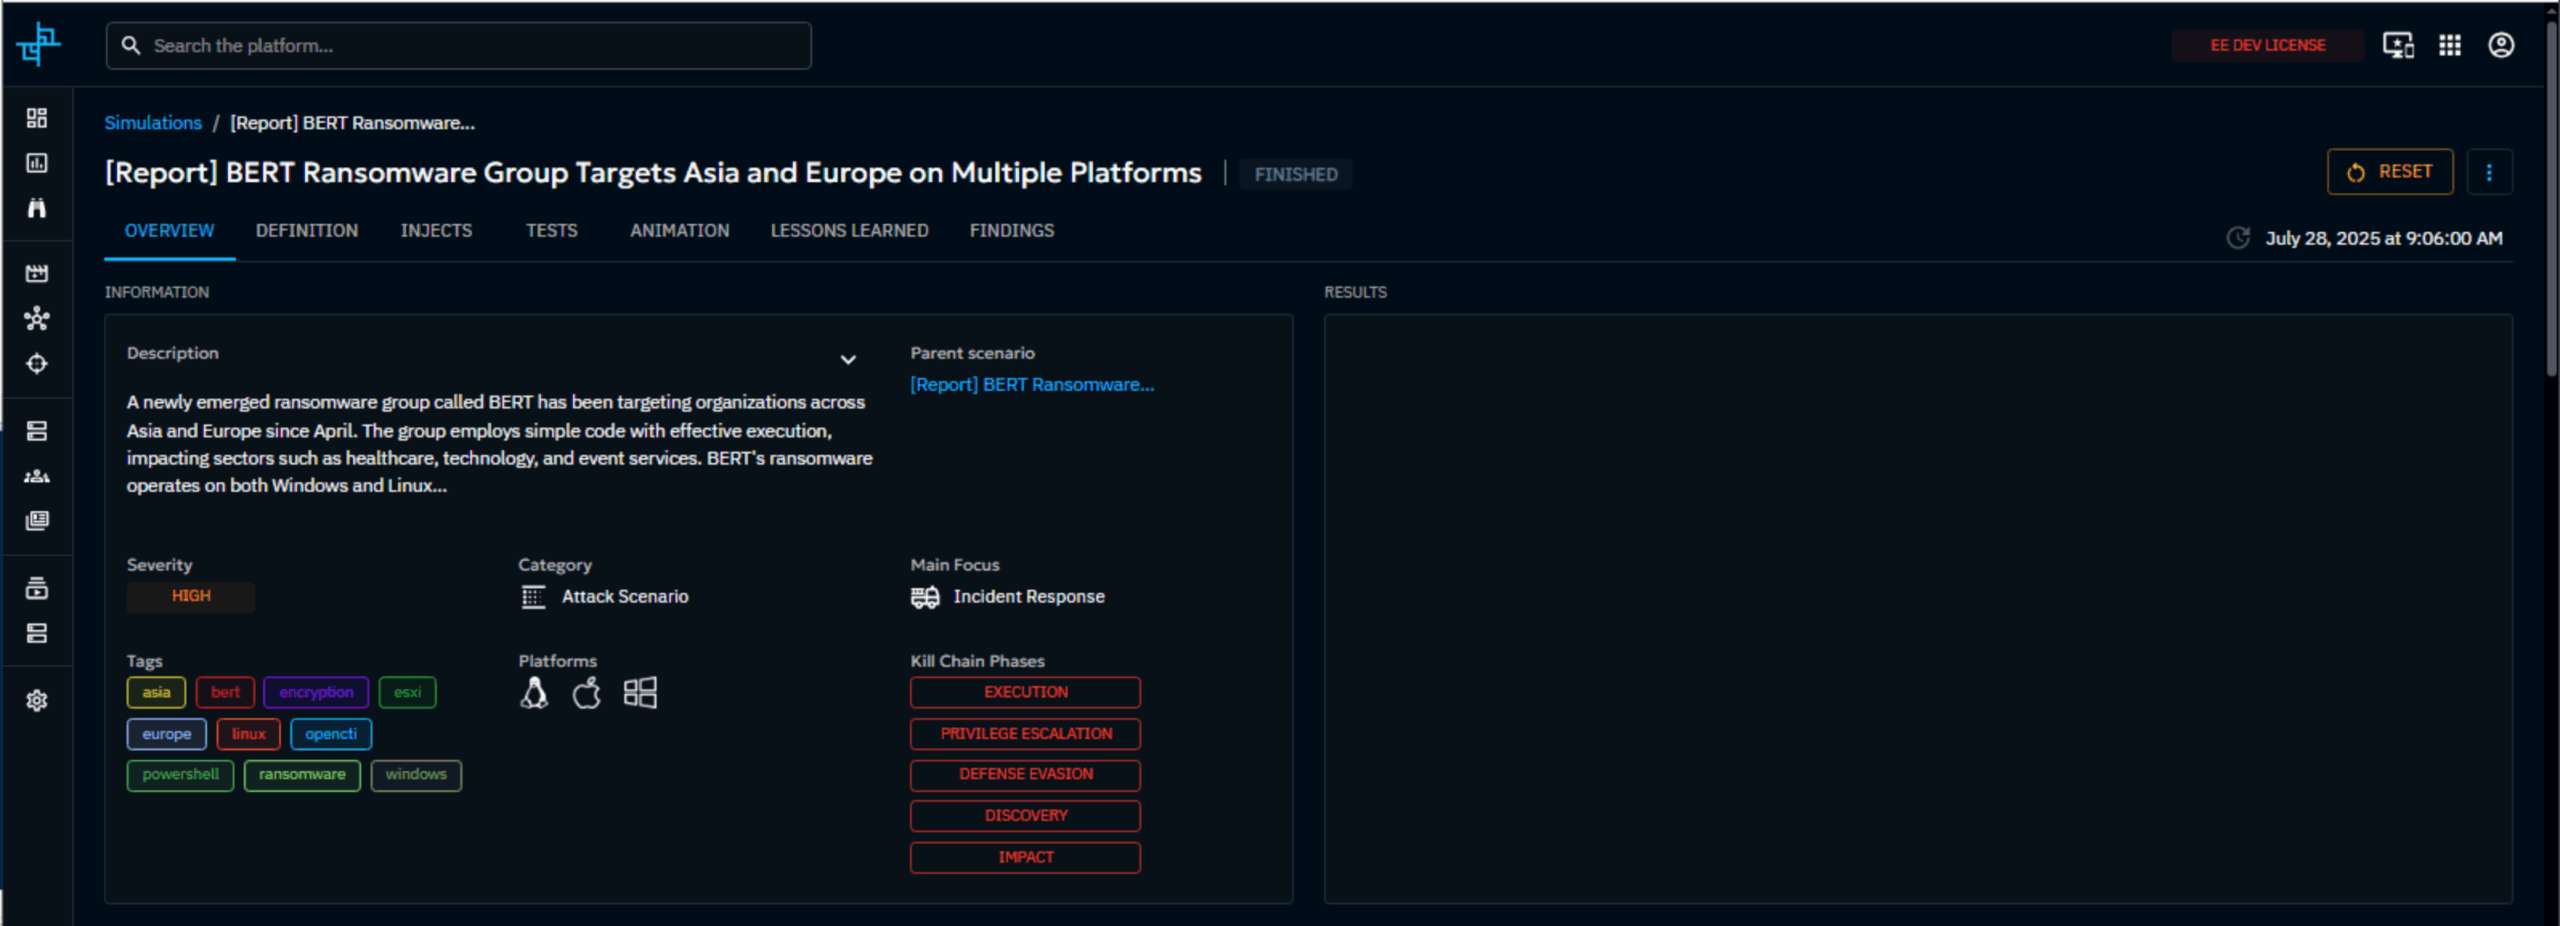
新しいTanium ConnectorはOpenBASと連携し、エンドポイント上の既存のTaniumクライアントを活用して、こうした攻撃者の行動を再現し、現在のセキュリティツールが攻撃の一部を検知できるか、あるいは防止さえできるかを評価します。 この情報は、その後、教訓や事後分析レポートの作成に活用され、セキュリティチームが組織のセキュリティ態勢を強化し、絶えず変化し続ける脅威の状況に対応できるよう導くものです。
脅威ハンティングと脆弱性検出の動向
サミュエル・ハシン氏は、フィリグランのCEO兼共同創業者であり、以前はフランスの情報システムセキュリティ庁(ANSSI)でサイバー脅威インテリジェンス部門の責任者を務めていました。 ANSSIは、OpenCTIソリューションの初期開発の大部分を担っており、そのためハッシン氏は、TaniumプラットフォームがOpenCTIと連携した際にどれほど強力な性能を発揮し得るかを熟知している人物です。
「私がOpenCTIの開発を始めたのは、フランス国家サイバーセキュリティ庁の内部的なニーズに応えるためでした」と、ハシン氏は振り返ります。 「私たちには、そのようなツールが欠けていました。 しかも、市販品では見つかりませんでした。 「そこで、開発を始めたのですが、まさかこれほど大きな反響を呼ぶとは思いませんでしたし、これほど多くの方が使いたいと思ってくださるとは思いもしませんでした。」
ハッシン氏は、これが脅威ハンティングや脆弱性検出の分野がいかに変化しつつあるかを示す指標であると考えています。 サイバーセキュリティの面で比較的未熟な組織の間でさえ、データ主導型への移行が著しく進んでいます。
「現場で私が感じているのは、人々がサイバーセキュリティとは何か、そして何をする必要があるのかを理解し始めているということです」とハシン氏は述べています。 「組織はサイバーセキュリティ体制の強化を図りたいと考えていますが、リソースには限りがあります。」 ですから、優先順位をつける必要があります。」
包括的な検知能力を構築するには数年を要する場合があるため、データを活用することで、組織の攻撃対象領域の優先順位付けや縮小に向けた取り組みを支援することができます。 データは優先順位付けのための指針となるため、組織は最も深刻な脅威に対処することができます。
「まるで悪意に満ちた、大規模なフィッシング攻撃のようです」と、ハシン氏は考えを巡らせます。 「すべての魚を槍で刺そうとするわけではありません。」 最も危険な連中を追いかけなさい。 検知機能の開発を担当するチームの多くは、この点を理解しており、脅威インテリジェンスを活用して、開発や統合の優先順位を決定しています。 「どのようなシステムであっても、あらゆる戦術や手順に対応できるわけではありません。選択を迫られることになります。」
こうした取り組みにおいて、脅威ハンター、レッドチーム、および防御担当者が攻撃をより適切に分類するために用いる戦術や手法の包括的なマトリックスとして、MITRE ATT&CK(Adversarial Tactics, Techniques, and Common Knowledge)フレームワークを活用することは、非常に役立つ可能性があります。
「たとえば、カバレッジがフレームワークのほぼ 60 パーセントに達すると見積もるとしましょう」とハシン氏は言います。 「残りの課題に対処するには、何年もかかるかもしれないと、すぐに気づくことでしょう。」 「関連するサイバー脅威インテリジェンスデータを活用すれば、次の対応策の優先順位付けに間違いなく役立ちます。」
OpenCTI および OpenBAS 向けの Tanium コネクタが、Tanium のお客様向けに提供開始されました
OpenCTI および OpenBAS 向けの Tanium コネクタは、インストールや設定が簡単で、Tanium ユーザーはこれらの強力なソリューションにおける最新の技術的進歩を活用することができます。 設定が完了すると、この連携機能により、脅威インテリジェンスデータ(最新の脅威シグネチャやインジケーターなど)のリアルタイムイベントストリームが、Taniumプラットフォームに直接取り込まれます。
Taniumプラットフォームの個別ご案内をご希望の方は、 までご連絡いただくか、 から今すぐデモをご予約ください。
OpenCTI および OpenBAS 向けの Tanium コネクターについて詳しくお知りになりたい Tanium のお客様は、担当のアカウントマネージャーまでお問い合わせください。

