2015年、アッシュ・カーター国防長官は、米国のサイバーセキュリティを強化するための野心的な戦略を発表しました。
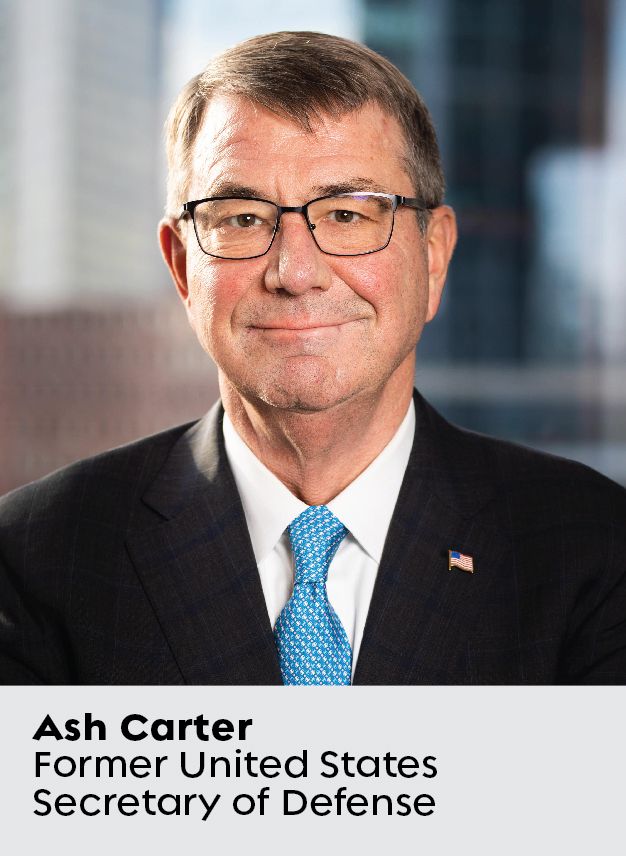
その他の取り組みの中でも、 彼は、 国防総省が軍人、民間人、防衛関連企業からなる「 6,200-strong サイバー・ミッション・フォース」を結成し、シリコンバレーの優秀な人材と提携して、自身の「国防革新ユニット・実験(Defense Innovation Unit-Experimental)」 (DIUx)のような研究開発インキュベーターを創設すると発表しました。
それは大きな前進でしたが、それ以来、その勢いは停滞してしまいました。 The Pentagon’s investment in cybersecurity remained flat at $9.8 billion annually during the Trump years, and President Biden’s budget only boosted it to $10.4 billion—a paltry 6%—in 2021.
一方、米国の公的・民間部門に対するサイバー攻撃は、急激に激化しています。 China, Iran, and Russia all tried to hack the 2020 presidential election, according to Microsoft. Corporate payments for ransomware attacks reached $400 million in 2020, more than four times the amount in 2019, according to the U.S. Treasury.
何よりも深刻なのは、ロシアの対外諜報機関によるものとされる「 」SolarWindsハッキング事件()により、国防総省や国土安全保障省をはじめとする政府機関が、数ヶ月間( )検知されずに( )マルウェアによる侵害にさらされていたことです。
2017年に国防総省(DoD)を退任して以来、カーター氏はサイバー情勢を注視し続けています。 彼が技術者であり、 の科学者 (オックスフォード大学で物理学の博士号を取得しています)としての経歴を持ち、さらに30年以上にわたり米国市民の安全確保に尽力してきたことを考えれば、これは驚くことではありません。
2021年4月において、カーター氏はタニウムの取締役会に加わった際、サイバーセキュリティ分野での経験を同社にもたらしました。 17年11月、彼はTanium社が主催する3日間のカンファレンス「Converge 2021 」で基調講演者として登壇する予定です。 その前、バイデン政権が連邦機関に対し、 数百件のサイバー脆弱性 を修正するよう指示する直前に、カーター氏は Endpoint と対談し、率直かつ幅広い議論を交わしました。 彼は、現在米国が直面しているサイバーセキュリティ上の脅威や、パンデミックによってエンドポイントセキュリティの重要性がさらに高まった経緯、そして自身がタニウムの取締役会に加わった理由について語りました。
この会話は、分量を調整するため要約し、若干の編集を加えてあります。
現在、米国が直面しているサイバーセキュリティ上の脅威の中で、最も深刻なものは何だとお考えですか?
私たち自身こそが、自分にとって最大の敵なのです。 現在、多くの企業や政府機関は、サイバーセキュリティに十分な投資を行わなければ、多大なリスクに直面することになるという事実を十分に認識しています。 しかし、実際には、彼らは非常に長い間、この分野への投資を十分に行っていませんでした。その結果、2つの影響が生じています。 まず第一に、彼らのネットワークは十分な準備ができていません。 投資不足によるもう一つの影響は、セキュリティ体制に必要な人員を確保できていないという点です。
「サイバー攻撃を『攻撃』と呼びたくないという人もいます。」 それは間違いです。”
私たちは外国から攻撃を受けていますが、サイバー攻撃を「攻撃」と呼びたくない一部の人々によって、その脅威は過小評価されています。 それは間違いです。 国防長官として、私は常に「攻撃は攻撃である」と述べてきました。
ロシアや中国が、米国政府職員に関する情報や産業上の機密を盗み出そうと、ランサムウェアを助長・容認しようと、あるいはわが国の国内政治に干渉しようと――それらはすべて攻撃にあたります。 私の見解では、オバマ政権の一員として、私たちは決して十分な取り組みを行わなかったし、トランプ氏も決して十分な取り組みを行わなかったのです。 バイデン大統領は、この分野において優秀な人材と優れた判断力を備えてはいますが、それでもまだ十分な取り組みを行っていません。
パンデミックの初期段階において、国防総省(DoD)の職員および民間契約業者の 87%が、一夜にして在宅勤務に移行しました。 20 ヶ月が経過した今でも、国防総省には100万人の職員がリモートワークを行っています。 それはエンドポイントセキュリティにどのような影響を与えたのでしょうか?
これは大したことです。 政府を含むあらゆる種類の企業における日々の業務の多くが、個人用やモバイル端末を利用する人々を通じて、新しいエンドポイントへと移行しています。 これらは、セキュリティを念頭に置いて購入・設定された、社から支給されたオフィスのデスクトップPCとは[異なります]。 これらは、定義上、準備が不十分で、脆弱な状態にあると言えます。
パンデミックに対して、もっと万全な準備をしておくべきだったのでしょうか?
個人的には、世界的なパンデミックが発生する可能性については、 25 年間ずっと注目してきました。 9/11の前から、すでにいくつかの警告がありました。 ご記憶の方もおられるかと思いますが、かつて 1990s 地区で、東京の屋上から炭疽菌の胞子を散布しようとした日本のカルト集団がいました。 彼らは失敗し、プランBに移行しました。それは、地下鉄でサリンを散布するというものでした。
生物学を兵器化する可能性はあることはわかっていましたし、そこから一歩踏み込めば、それが必ずしも敵である必要はないと気づくのは難しくないでしょう。 病原体を広めるのは、神かもしれないし、母なる自然かもしれません。そして、呼吸器系の病原体が最も厄介であることは、それが自然に広がるため、私たちは以前から知っていました。
9/11の後に、エボラ、ジカ、 H1N1、SARS、MERSなど、流行に発展するのではないかと懸念された感染症がいくつか発生しました。 私たちDoDは、政府から支援要請を受け、それに応じて活動を展開した結果、それらを無事に鎮圧することができました。 封じ込められなかったもう一つのものは、 2019 年後半に武漢で発生し、世界中に広がりました。
人々は長い間パンデミックについて考えてきましたが、社会に及ぼすあらゆる付随的な影響までは考えていなかったのではないでしょうか。 4年前、もし「呼吸器疾患によるパンデミックが発生し、私たち全員が在宅勤務を余儀なくされることになる」と言われたとしたら、おそらく「それは興味深いですね」と答え、5分ほどは考えてみたかもしれませんが、それが雇用や経済、そしてサイバーセキュリティにどれほど深刻な影響を及ぼすかについては、実感できなかったでしょう。
ランサムウェアをめぐる政府と産業界の連携について、どのようにお考えですか? 政府には、それを積極的に防止する役割があるのでしょうか?
はい。 これを抑制するためには、官民の協力が必要です。 ランサムウェアは、サイバーセキュリティ全体を象徴する一例と言えます。というのも、責任を問われるべきは、セキュリティ対策が不十分で、こうした犯人たちに狙われてしまった人々だからです。
「 この手は相手にも使えるものです。」 これは物議を醸す見解だとは承知していますが、反論するのは私にとっては常識です。”
その一方で、政府にはいくつかの重要な責任があると思います。 第一に、適切な衛生管理に必要な基準や慣行を周知徹底し、政府機関でそれらを実施することで、そこから産業界へと広めていくことです。 それが、国防総省(DoD)、国土安全保障省のCISA、および商務省のNISTが
すべて行っていることです。
これらのランサムウェア攻撃は、ロシアとベラルーシを拠点としています。
政府には、[それらの国々]に対して圧力をかけていただきたいと思います。
私が政府に期待しているもう一つのことは、仮想通貨取引所を通じて支払われた身代金を回収すること、あるいは少なくとも、犯罪行為を助長している取引所を閉鎖することで、
悪意のある者たちがその身代金を手に入れるのを阻止することです。
政府が支援できる最後の分野は、こうした重要インフラ事業者のうち一部に対し、サプライチェーンにおけるベンダーを通じた脆弱性がどこにあるのかについて、認識を持たせることです。 もし販売業者の対応がずさんで、その結果、衛生上の問題が生じる原因となっているのであれば、それは大きな問題です。 言うまでもありませんが、Taniumでは、社員全員がそのことをよく理解しており、どう対処すべきかも把握しています。
米国政府は、ランサムウェアやマルウェアをめぐり、ロシアやベラルーシといった国々にどのような圧力をかけることができるでしょうか。
制裁は常に有効な手段ですが、それ以外にも、相手と同じ手を使うことも可能です。個人的には、我々が攻撃的な姿勢で十分な対応をしてきたとは思いません。 それは物議を醸す見解だとは承知していますが、反論するのは私にとっては常識です。
数十年にわたるロシアや中国、とりわけロシアとの関わりから得た私の経験に基づけば、断固として立ち向かわなければなりません。 反撃すれば、攻撃の進行を遅らせることができます。 そうでなければ、いずれ彼らが我々が許容できないような行動に出ることになり、事態が本当に手に負えなくなる恐れがあります。
SolarWindsへの攻撃について、どのようにお考えですか? なぜ、私たちが気づく数ヶ月も前にハッキングが発生していたのでしょうか?
当社には、非常に優れた情報収集システムがございます。 しかし、それは潜在的な敵の秘密や計画に敏感に反応するようになっています。 これは、サイバーセキュリティ対策の面で時代遅れとなっている米国の、貧しく無力な病院から金を搾り取ろうとしている、ロシアやベラルーシのチンピラ連中を標的にしたものではありません。
「私はもはや国防総省に在籍していませんが、この国とその安全保障の向上という大義には、今も変わらず献身しています。」
「スノーデン効果」――多くの市民が、自国政府や情報機関こそが自分たちにとっての脅威であると信じるようになった現象――のため、私たちは自国民やそのネットワーク、システムに対するいかなる監視も徹底して避けています。そして、これが、貴国の政府がサイバーセキュリティの特定の分野では優れた能力を発揮しているにもかかわらず、産業界に対してサイバーセキュリティの面で、皆様が期待されるほどには協力的な姿勢を示していない根本的な理由なのです。
最後に一つだけ質問があります。 これまで、多くの取締役就任の機会があったことでしょう。 なぜタニウムの取締役会に加わるのですか?
私は多くの取締役会への参加を打診されています。 ハーバード大学やマサチューセッツ工科大学での予定があり、それらを真剣に受け止めているため、いつまでも時間があるわけではありません。 余った時間がある時だけ、私はビジネスの世界に携わることができます。
私は 10 年以上前にタニウムと知り合いました。 その取り組みには、大変敬意を抱いております。 私が関わる企業の利益が、どのようなものであれ、わが国にとって有益であることが私にとって重要です。なぜなら、私はもはや国防総省に所属していませんが、この国とその安全保障の向上という大義には、今も変わらず献身しているからです。そして、タニウム社は、政府の内外を問わず、まさにその大義を実現しているのです。 その使命は崇高なものだと私は考えています。

