今週のまとめのトップは、広く利用されているプロトコルに影響を及ぼす新たなリフレクティブ型サービス拒否(DoS)増幅の脆弱性に関する概要です。この脆弱性は、大規模なDDoS攻撃の温床となる可能性があります。 続いて、CTIは、脅威アクターがGoogle Adsを利用して、人気アプリのインストーラーにトロイの木馬を仕込んだバージョンを宣伝している「Bumblebee」マルウェアローダーのキャンペーンを分析します。 最後に、CTIは、Linuxシステムを標的としたPingPullマルウェアの新たな亜種に関するパロアルト社のレポートを詳しく解説しています。
SLPの新たな脆弱性が、大規模なDDoS増幅攻撃を引き起こす恐れがあります
BitSightは先日、Service Location Protocol(SLP)における新たなリフレクティブ型 DoS増幅脆弱性 (新しいタブで開きます) について報告しました。これによると、この脆弱性を悪用することで、攻撃者は増幅率 2,200xを超える大規模な分散型サービス拒否(DDoS)攻撃を仕掛けることができるとのことです。
この脆弱性( CVE-2023-29552 (新しいタブで開きます) )により、認証されていないリモートの攻撃者が任意のサービスを登録できてしまいます。 これにより、攻撃者は偽装されたユーザー・データグラム・プロトコル(UDP)トラフィックを利用して、大幅な増幅ベクトルを伴うDDoS攻撃を仕掛けることが可能となる恐れがあります。
BleepingComputerより:
「 CVE-2023-29552」として追跡されているこの脆弱性は、BitSightおよびCuresecの研究者らによって発見されました。同研究者らによると、 2,000 を超える組織が、DDoS増幅攻撃に悪用可能なSLPインスタンスを約54,000 件公開しているデバイスを運用しているとのことです。
CVE-2023-29552によるリスクとは何でしょうか?
入手可能な報告によると、この脆弱性の影響を受けるサービスには、VMWare ESXi ハイパーバイザー、コニカミノルタのプリンター、IBM 統合管理モジュール、Planex ルーター、SMC IPMI など、幅広いプラットフォームが含まれています。
BitSightは、この脆弱性の重大性および悪用が成功した場合に生じうる影響を考慮し、このセキュリティ上の欠陥については、サイバーセキュリティ・インフラセキュリティ庁(CISA)ならびに影響を受けたことが判明している組織と連携して公表を行うべきであると判断いたしました。これを受け、CISAはアラート「 」を公表しており、こちらからご覧いただけます: (新しいタブで開きます)。
BleepingComputerの報道によると、最も多く確認されている脆弱性のあるシステムは、米国、英国、日本、ドイツ、カナダ、フランス、イタリア、ブラジル、オランダ、スペインに集中しています。 こうした事例の相当数は、テクノロジー、通信、医療、保険、金融、ホスピタリティ、運輸といった各業界で事業を展開する、さまざまな「フォーチュン 1000 」企業によって所有されていると報じられています。
SLPとDDoS増幅攻撃の脅威
SLPは、ローカルエリアネットワーク(LAN)内のアプリケーション向けに、動的な設定メカニズムを提供します。 最終的には、共有サービスを提供する企業ネットワーク向けに設計されています。
BleepingComputerより:
サービスロケーションプロトコル(SLP)は、 1997 年にローカルエリアネットワーク(LAN)での使用を目的として策定された古いインターネットプロトコルであり、ポート427上のUDPおよびTCPを介したサービス可用性システムを用いて、デバイス間の接続や通信を容易にするものです…… 本来、SLPは一般のインターネット上に公開されることを想定されていませんでしたが、長年にわたり、多くの組織が数万台ものデバイス上でSLPを公開してしまっていました。
残念ながら、この長年使用されてきたプロトコルで発見された脆弱性、およびSLPそのものの性質により、認証されていない攻撃者がSLPサーバー上で任意のサービスを登録するための絶好の手段となってしまいます。 攻撃者は、標的となったサーバーからの応答のサイズや内容を操作することで、最大 2,200x倍のDDoS増幅率を達成できる可能性があります。
世界中で膨大な数のサーバーがさらされている状況により、脅威アクターは民間企業、政府、重要インフラを標的とした大規模なDDoS攻撃を展開できる可能性があります。こうした攻撃により、不可欠なサービスが混乱したり、アクセス不能になったり、完全に利用できなくなったりする恐れがあります。
DDoS増幅攻撃とは何ですか?
( (新しいタブで開きます))によるDDoS増幅攻撃では、攻撃者が、標的の送信元IPアドレスを含むリクエストを、脆弱性のあるデバイスに送信します。 これにより、悪用されたサービス内でデータが、上限に達するまで増加することになります。 その後、被害者に応答を送信します。
BleepingComputerより:
通常、SLPサーバー (新しいタブで開きます) からの の標準的な応答パケットのサイズは48 ~350 バイトであるため、操作を行わなければ、増幅係数は最大12x に達する可能性があります…… しかし、 CVE-2023-29552を悪用することで、応答バッファがいっぱいになるまで新しいサービスを登録し続けることにより、サーバーのUDP応答サイズを拡大することが可能です。
サーバーのUDP応答サイズをうまく拡大することで、攻撃者は、通常はごくわずかな29バイトのリクエストを、攻撃者が選択した標的に向けられた 65,000-byte バイトという膨大な応答に変えるだけで、最大の増幅倍率を達成することができます。
ビジネスを守る方法
- インターネットに接続され、外部からアクセス可能なシステムでは、SLPを無効にしてください。
- BleepingComputerによると、「SLPサービスを悪用する悪意のあるリクエストの主な侵入経路となるUDPおよびTCPのポート 427へのトラフィックをフィルタリングするファイアウォールを設定することを推奨します。」
- VMWareもまた、この件に関するセキュリティ情報 (新しいタブで開きます) を公開し、この問題はサポートが終了したプラットフォームの古いESXiリリースにのみ影響することを明らかにするとともに、管理者に対し、これらのシステムを信頼できないネットワークに接続しないよう注意を促しています。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「報道されていることがすべて事実だとすれば、この状況は甚大な脅威をもたらすことになります。」 セキュリティの専門家の皆様には、必要に応じて公開されているガイダンスに従い、できるだけ速やかに対応していただくようお願いいたします。」
2。 Google Adsは、ランサムウェア集団が使用する「BumbleBee」マルウェアを拡散させています
Secureworks社の最近のレポートでは、脅威アクターがGoogle Adsを利用して、人気アプリケーションのトロイの木馬化されたインストーラーを宣伝し、の「BumbleBee」マルウェアローダー (新しいタブで開きます) を、警戒心の薄い被害者に配布している新たなキャンペーンが取り上げられています。
BumbleBeeは、攻撃者がネットワークにアクセスし、ランサムウェアやその他の二次ペイロードを拡散することを容易にするため、BazarLoaderバックドアに代わるものとして、Contiチームによって開発された可能性が高いと考えられます。 BleepingComputerによると、マルウェアローダー「 」の新バージョン( (新しいタブで開きます) )が、2022年9月 で実環境において確認されました。この新バージョンは、PowerSploitフレームワークを活用したよりステルス性の高い攻撃チェーンを持ち、メモリへのDLL注入に対応しています。
最近のキャンペーンでは、企業を標的としたマルウェア「BumbleBee」がGoogle Adsを通じて拡散されており、検索エンジン最適化(SEO)ポイズニングの手法を用いて、Zoom、Cisco AnyConnect、Citrix Workspaceなどの人気ソフトウェアを簡単にダウンロードしたいと考えるユーザーを惹きつけるようなプロモーションが作成されています。
BumbleBeeマルウェア攻撃の詳細
Secureworks社のCounter Threat Unit(CTU)によると、研究者らは、人気ソフトウェアの悪用されたインストーラーを介して「BumbleBee」マルウェアが拡散されていることを確認しました。これは、前述のプラットフォームだけでなく、 で話題となっているChatGPTの感染したインストーラーを介しても行われています。
ChatGPT( )を標的とした攻撃は、OpenAIの画期的なAIチャットボットをめぐる広範な論争や世間の関心を悪用しようとする、攻撃者による試みである可能性が高いと考えられます。
CTUはその報告書の中で、次のように述べています:
特に話題になっているソフトウェア(例:ChatGPT)や、リモートワーカーが一般的に使用しているソフトウェアのインストーラーにトロイの木馬を仕込むことで、新たな感染が発生する可能性が高まります。
研究者らが確認した別のキャンペーンは、 2月16日 で作成され、一見正規のものに見えるドメイン「appcisco[.]com」でホストされていた、詐欺的な Cisco AnyConnect Secure Mobility Client のダウンロードページを宣伝する Google 広告から始まりました。
「悪意のあるGoogle広告を起点とした感染経路により、ユーザーは侵害されたWordPressサイトを経由して、この偽のダウンロードページに誘導されました」と、SecureWorksの報告書は説明しています。
この偽のランディングページでは、ユーザーに対し、「 cisco-anyconnect-4_9_0195.msi」という名前のトロイの木馬化されたMSIインストーラーをダウンロードするよう促し、これにより「BumbleBee」マルウェアがインストールされます。 悪意のあるファイルが実行されると、正規のプログラムインストーラーのコピーと、悪意のあるPowerShellスクリプト(cisco2.ps1)の両方が、被害者のデバイスにコピーされます。
CiscoSetup.exe — AnyConnect の正規のインストーラー — は、ユーザーのデバイスに正規のアプリケーションをインストールすることで、ユーザー側の疑念を未然に払拭します。 残念ながら、添付されている「PowerShell」という名前のスクリプトは、BumbleBeeをインストールし、すでに侵害されたシステム上で悪意のある活動を実行し始めます。
これには、エンコードされた「BumbleBee」マルウェアのペイロードのインストールが含まれており、このペイロードはリフレクティブにメモリに読み込まれます。 要するに、これはBumbleBeeが依然として、既存のセキュリティソリューションやウイルス対策製品に検知されることなく、マルウェアをメモリに読み込むために、同じポストエクスプロイト・フレームワーク・モジュールを活用していることを意味します。
Secureworksの説明によると、CTUの研究者たちは、ZoomInstaller.exe/zoom.ps1、ChatGPT.msi/chch.ps1、CitrixWorkspaceApp.exe/Citrix.ps1など、同様の名前を持つファイルのペアを含む、さらなるソフトウェアパッケージを発見しました。
ランサムウェアがもたらす固有の脅威
これまでのところ、このキャンペーンで確認されている攻撃は企業ユーザーを標的としていること、またBumbleBeeが過去にも恐喝攻撃の土台を築いてきたという事実を踏まえると、これらの攻撃によって感染した端末が、脅威アクターからランサムウェア展開の跳躍点として最適な候補と見なされる可能性は極めて高いと考えられます。
BleepingComputerより:
Secureworks社は、最近発生したBumbleBee攻撃のうちの1件について、詳細に調査を行いました。 調査の結果、攻撃者は、最初の感染から約3時間後に、侵害されたシステムへのアクセス権を利用して、ネットワーク内で横方向の移動を行ったことが判明しました…… 攻撃者が侵害された環境に展開したツールには、ペネトレーションテストスイートの「Cobalt Strike」、リモートアクセスツールの「AnyDesk」および「DameWare」、ネットワークスキャンユーティリティ、ADデータベースダンプツール、ならびにKerberos認証情報を盗み出すツールが含まれています。
これまでの報道に基づくと、今回の攻撃の傾向から、マルウェアの運営者は、他のシステムへの攻撃の足掛かりとし、機密情報を持ち出し、最終的にはランサムウェアを展開するための信頼できるネットワークアクセスポイントを確保しようとしているようです。あるいは、少なくとも、侵害された企業環境を所有する組織に対して、身代金を要求しようとしている可能性があります。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「BleepingComputerが説明しているように、『悪意のあるGoogle広告や のSEOポイズニング (新しいタブで開きます) を利用してマルウェアを拡散させることは、サイバー犯罪者にとって一般的な手口となっています。 例えば、同レポートの中で、Counter Threat Unit™(CTU)の研究者たちは、正当なウェブ検索がSEOポイズニングによって乗っ取られ、被害者のシステムにGootloaderが感染させられた事例や、悪意のあるGoogle広告が、Signalなどのメッセージングアプリ向けのトロイの木馬化されたインストーラーにRedLineのような情報窃取型マルウェアをバンドルしていた事例について説明しています。」
「こうした戦術は、ランサムウェアの配布を目的として展開されるフィッシング攻撃を主な手段としていた、BumbleBeeの従来の配布手法から大きな転換を示しています。」 ステルス性や、防御策やウイルス対策ソフトを回避する能力という点では、BumbleBeeはBazarLoaderなど、同種のマルウェアの多くを凌駕しています。
3。 中国のハッカーが、スパイ活動のために新しいLinuxマルウェアの亜種を利用しています
パロアルトのUnit 42 は最近、Linuxシステムを標的としたPingPullマルウェアの新たな亜種「」を明らかにしました。 (新しいタブで開きます)
このマルウェアは、これまで中国の脅威アクター「Alloy Taurus」(別名「Gallium」)によって使用されてきました。 また、パロアルト社は調査の過程で、「 Sword2033」と呼ばれる、これまで報告されていなかったバックドアを発見しました。
、Gallium (新しいタブで開きます)、、 としても知られる「Alloy Taurus」は、少なくとも 2012年から活動している、中国政府が支援するサイバー諜報グループです。 このグループは、これまでアジア、ヨーロッパ、アフリカ各地の通信会社、金融機関、政府機関を標的としてきました。
昨年、このグループは、「PingPull」と呼ばれる のリモートアクセストロイの木馬を利用しているのが確認されました。 (新しいタブで開きます)。 この期間中、パロアルトは、Alloy Taurusのインフラと、アフガニスタン、オーストラリア、ベルギー、カンボジア、マレーシア、モザンビーク、フィリピン、ロシア、ベトナム各地の標的となった組織との間に、いくつかの関連性を特定しました。 以前の Windows 版 PingPull に関する詳細は、こちらをご覧ください。 (新しいタブで開きます)
PingPull Linuxの派生版
2023年3月7日において、PingPull Linuxの亜種がVirusTotalにアップロードされました。 パロアルトの報告書が発表された時点で、 62 社のベンダーのうち、このサンプルを悪意のあるものと判定したのはわずか3社でした。 多くのベンダーがこのサンプルを無害であると判断したにもかかわらず、追加の分析の結果、このサンプルがPingPullマルウェアのLinux版であることが確認されました。 この判断は、HTTP通信の構造、POSTパラメータ、AES鍵、およびコマンド・アンド・コントロール(C2)コマンドの一致に基づいて行われました。
- このサンプルは、実行されると、ポート 8443 を介してドメイン「yrhsywu2009[.]zapto[.]org」と C2秒間通信するように設定されています。 このドメインとHTTPS経由で通信するために、静的にリンクされたOpenSSLライブラリを活用しています。
- その後、ペイロードは、 C2 サーバーが、Base64 でエンコードされ、特定の鍵を用いてAESで暗号化されたデータで応答することを期待します。 このキーは、PingPullのオリジナルのWindows PE亜種で確認されたものと同じものです。
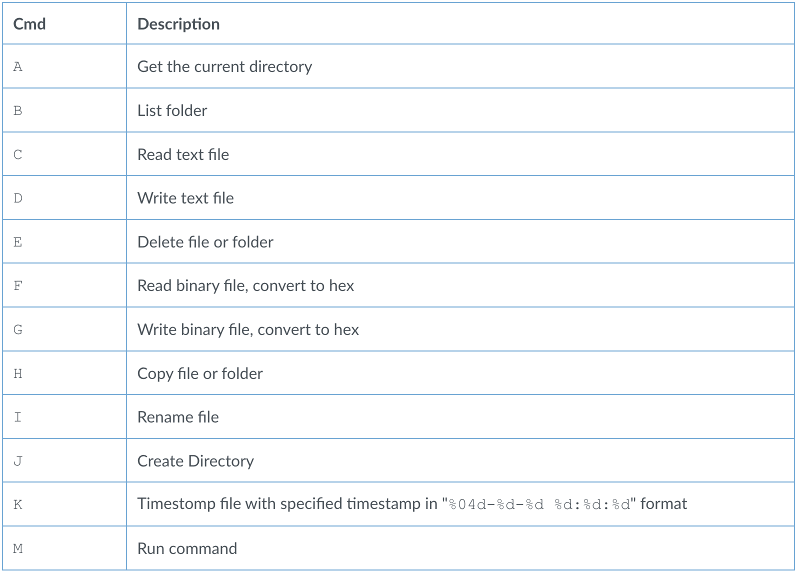
- 復号されると、平文はHTTPパラメータに似た形になります。 パラメータの1つには、AからKまでの大文字の1文字とMが含まれており、ペイロードはこの文字をコマンド値として使用します。
- コマンドを実行した後、ペイロードは、ビーコンリクエストに似たHTTPSリクエストを介して、 Base64 でエンコードされた暗号文を添えて、結果をC2 サーバーに送信します。 このコマンドハンドラは、以下の機能をサポートしています(これらは、China Chopperの機能およびオリジナルのWindows PE PingPull亜種の機能の両方に準拠しています):
Sword2033 バックドアの概要
Palo Altoは C2 ドメインに焦点を絞り、同じドメインと通信しているサンプルをもう1つ特定しました。
新しいLinux版「PingPull」の亜種と同様に、このサンプルはHTTPS経由でポート 8443 に接続するように設計されています。 ただし、このサンプルは比較的単純なバックドアであり、現在は Sword2033として追跡されています。
このバックドアは、図 2に示すように、3つの基本的な機能を備えています:
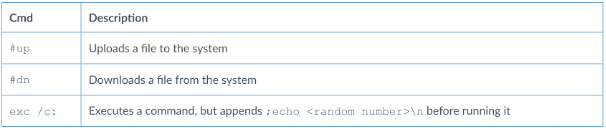
- これら3つのコマンドは、2つ目のコマンドハンドラ内のコマンドに対応しており、そのハンドラでは、前述のPingPullコマンドと値および機能が同一であるA、C、D、およびMコマンドが使用されています。
- さらに Sword2033 個のサンプルを探した結果、パロアルトは2つ目のサンプルを見つけました。 この2つ目のサンプルは、 2022年7月 で観測され、その C2 の運用において、南アフリカにある196[.]216[.]136[.]139に接続するように設定されています。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「Alloy Taurusは、明らかにその攻撃手段の洗練と更新を続けており、PingPullの新しいLinux版や新しいバックドア『 Sword2033 』を導入することで、標的の範囲を拡大しています。」 「新しいPingPull亜種で使用されているコマンドハンドラと、悪名高いChina Chopperウェブシェルで使用されているものとの類似点は、懸念されるものの、中国の脅威アクターがツールを共有することがいかに一般的であるかを考えれば、まったくの驚きというわけではありません。」
これらの記事について、何かご意見やご感想など、共有したいことはありますか? または Tanium のディスカッションフォーラム にアクセスして、会話を始めてみてください。
さらに詳しくお読みになりたい方は、当社の最新の「」サイバー脅威インテリジェンスまとめをご覧ください。

