ガイ・カスピ氏は、口先だけでなく行動でそれを証明しています。
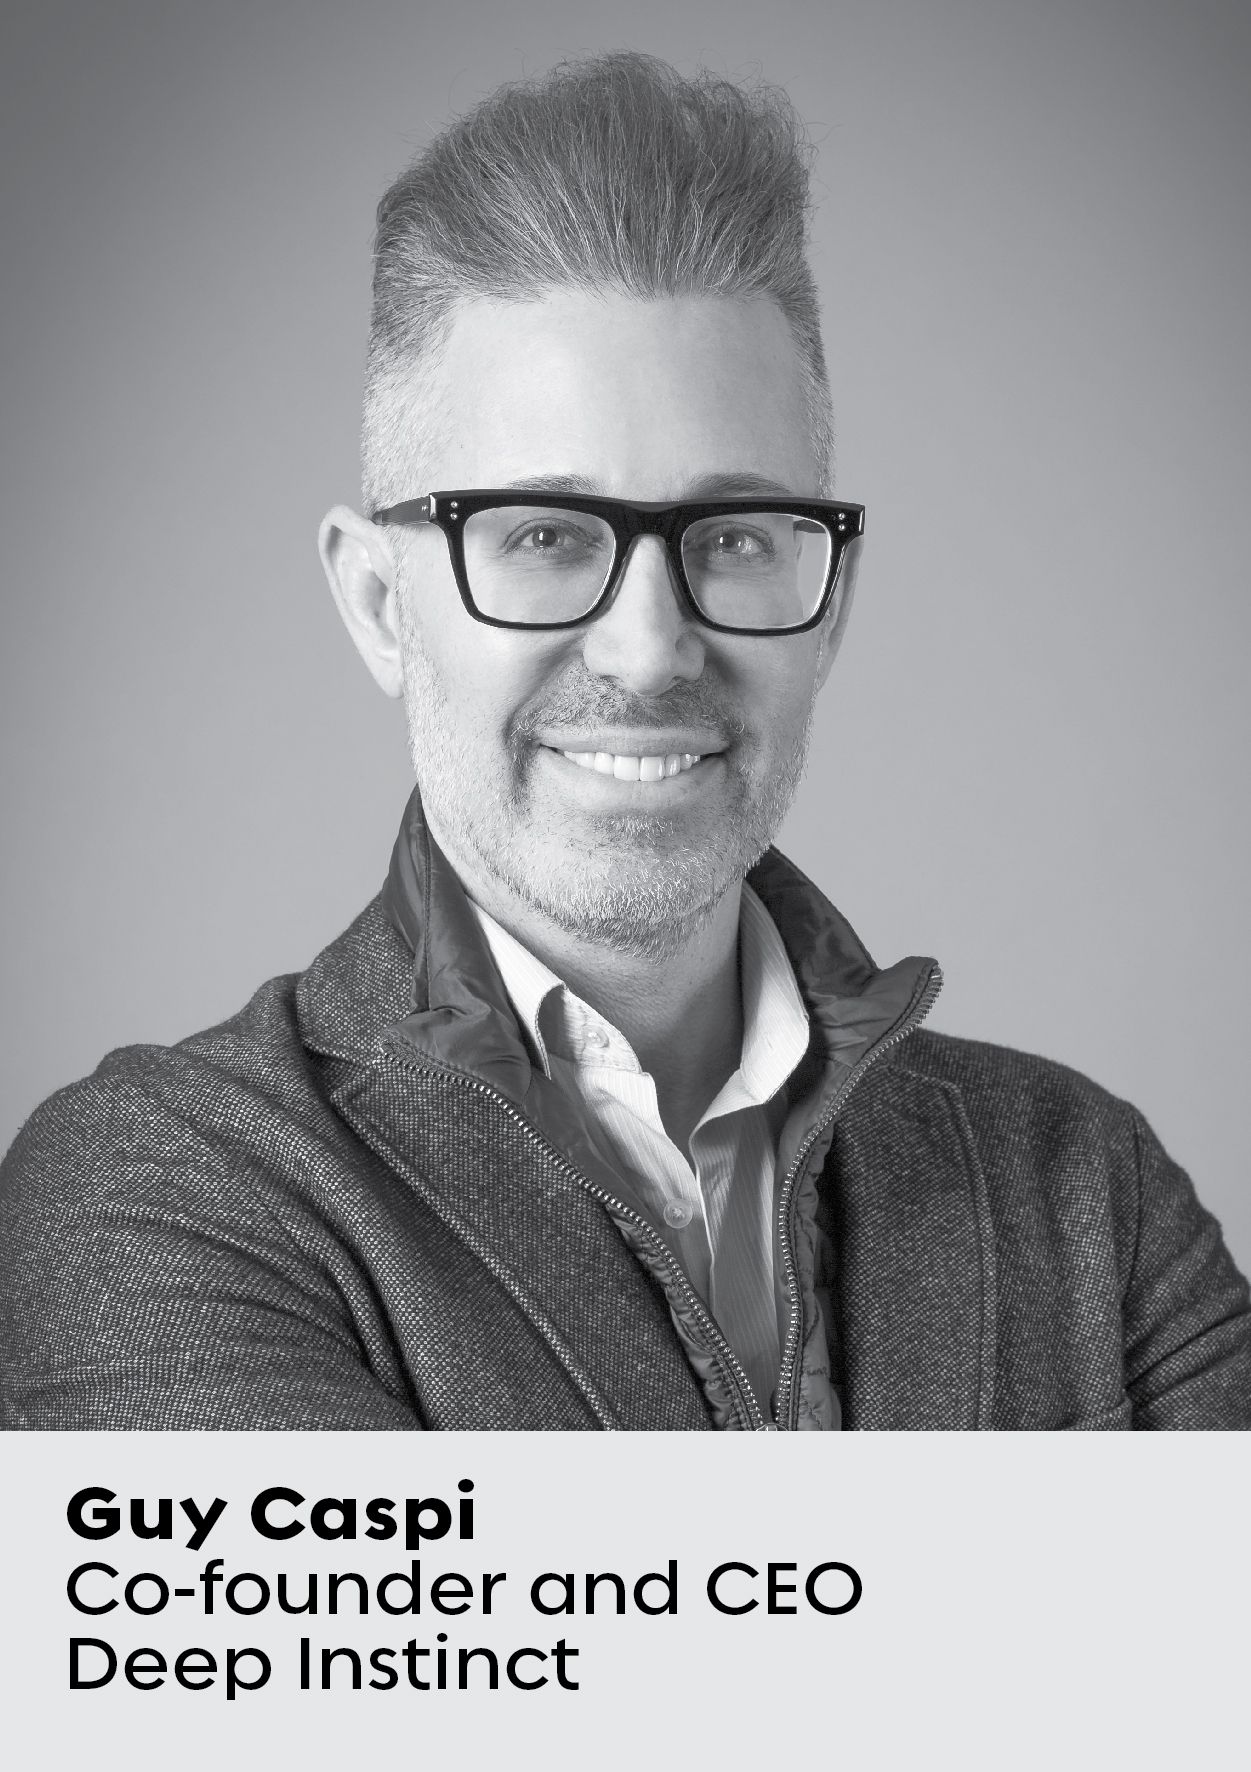
しかし、カスピはそれについてあまり気にしていないようです。 その理由は? 彼が 2015 年にイーライ・デイヴィッド氏およびナダヴ・ママン氏と共同で設立したDeep Instinctは、のディープラーニング( :DL)を活用して、セキュリティ上の脅威に対抗しています。 同社は、DLの可能性を活かす数少ないサイバーセキュリティ企業の1つであり、市場に参入した最初の企業です。
サイバーセキュリティ分野における標準的な の機械学習(ML)アルゴリズム (新しいタブで開きます) は、人間による監督付きデータに基づいて個々の特定の脅威を認識するように学習しますが、DLは人間の脳をモデルにしたニューラルネットワークに基づいて構築されています。 このようなネットワークは、人間による学習なしに、新しいデータを文脈に合わせて解釈することができます。 カスピ氏は、この利点により、Deep Instinctは潜在的な脅威を検知するだけでなく、ゼロデイの段階で先手を打ってそれらを未然に防ぐことができると主張しています。
サイバーセキュリティとデータサイエンスの両分野におけるオピニオンリーダーであり、テクノロジー分野で数々の起業を手掛けてきたカスピ氏は、ディープ・インスティンクトに 20 年の経験をもたらします。 また、イスラエル生まれの彼は、イスラエル国防軍のサイバー防衛部隊の一員としても勤務していました。
2021年11月において、Deep InstinctはTaniumと提携し、 のコンピュータ衛生管理 を強化するとともに、Taniumがサポートするエンドポイントデバイス上で、既知および未知のマルウェアをリアルタイムで防止しています。
Endpointの 氏は先日、Caspi氏と対談を行い、ディープラーニングがサイバーセキュリティのあり方をどのように変えつつあるか、また現在台頭している最大のサイバー脅威について、同氏の見解を伺いました。
(以下のインタビューは、分かりやすくするため要約・編集されています。)
あなたはイスラエルの精鋭サイバー部隊で活動されていました。 その経験は、サイバーセキュリティへの取り組み方にどのような影響を与えましたか?
それによって、私は世界におけるサイバー戦争の真の危険性を目の当たりにすることができました。 私はこれを「冷戦」と呼びたいと思います。戦場には血が流れていないものの、国家間でほぼ毎日のように繰り広げられているからです。
ニュースで報じられている の有名な攻撃( )以外にも、私が知っている事例は他にもたくさんありますが、その詳細についてはお話しできません。 しかし、この脅威は国家レベルにとどまらず、その被害は企業にも急速に波及していることはお伝えしておきます。 政府だけでなく、企業からも盗まれるデータの量は、実に驚くべきものです。
「相手の立場に立ってみると、組織に潜入するために何が必要かがわかります。そして、なんと? それほど難しくありません。”
実は、これが私とDeep Instinctの他の2人の共同創業者たちが、この会社を立ち上げることを決めた主な理由の一つでした。 相手の立場に立ってみると、組織に潜入するために何が必要かがわかります。そして、なんと! それほど難しくはありませんし、甚大な被害をもたらす可能性を秘めています。
人工知能(AI)は、サイバーセキュリティの分野にどのような変革をもたらしているのでしょうか? その技術が高度化するにつれて、悪意のある者たちは、より巧妙な方法でそれを利用しているのでしょうか?
私は 18歳の時から、サイバーセキュリティの分野で働いており、もう 28 年近くになります。 ここ3年間だけで、脅威の状況に起きた変化は驚くべきものです。 サイバー攻撃の手口は高度化が進み、検知することさえ困難なほど複雑になっており、ましてや防止することはなおさら困難です。
サイバーセキュリティ分野におけるAIの新たな活用例 として、悪意のある攻撃者によって行われているものの一つに、 悪意のあるAIアルゴリズムを用いて、無害なAIアルゴリズムのロジックをリバースエンジニアリングし、その機能を乗っ取るという手法があります。 ここで、Deep Instinctの最大の利点は、ディープラーニングを採用しているという点です。 ディープラーニングをリバースエンジニアリングすることはできません。
Deep Instinct社は、セキュリティ運用において深層学習(DL)をどのように活用しているのでしょうか。また、サイバーセキュリティ分野における深層学習の活用は、従来の機械学習(ML)の活用とどのように異なるのでしょうか。
従来のアプローチでは、企業は守勢に立たされてしまいます。 攻撃の手口はますます巧妙化しているため、攻撃が発生し、悪意のあるコードがすでにネットワークに侵入・感染してしまった後でも、機械学習(ML)を活用してその攻撃を検知する必要があります。
機械学習(ML)では、学習プロセスを通じて機械を効果的に導くために、 の専門家( )が必要となります。 そして、そのプロセスには時間がかかります。 今日の世界では、毎日50万個もの新しいマルウェアが出現する可能性があり、1つのマルウェアに 10,000 行ものコードが含まれていることもあるため、これに対応するために必要な人的作業は、ほぼ不可能な任務と言えます。
サイバーセキュリティのこの時代には、何か新しいものが必要とされています。そして、その「何か」こそが、私たちの脳の働きを模倣したDLなのです。 一度学習が完了すれば、新しいマルウェアごとに個別の学習を行う必要はなく、人間の脳と同じように、一般的なパターンを検出することができます。
他のサイバーセキュリティ企業の中には、マルウェアの分析だけを専門とする社員が 600 人にも上るところもあります。 マルウェアを分析しているスタッフは一人もいません。というのも、DLプラットフォームが自ら学習し、新たなゼロデイ攻撃をより的確に予測・防止できるからです。 これにより、検知率の向上と攻撃ベクトルのより広範なカバーを実現しつつ、誤検知を大幅に低減し、ゼロタイムでお客様を先制的に保護することができます。
Deep Instinctは、どのようにして「ゼロタイム」で脅威を検知するのでしょうか?
Deep Instinctのコンセプトは、ニューラルネットワークのモデル全体が、 上のすべてのエンドポイント( )およびサーバー上に配置されるというものです。 クラウドとの接続は一切必要ありません。データはデバイスのエッジ上に保存されています。 Deep Instinctは、お使いのPCやサーバー上で実行されているすべてのプロセスを監視しています。 アプリ、ファイル、ドキュメントなど、ダウンロードしてメモリの割り当てを必要とするあらゆるソフトウェアが該当する可能性があります。 エンドポイント 24/7上で実行されているすべてのものをスキャンしています。
[関連記事:エンドポイントのパフォーマンス監視に関する 7 のベストプラクティス]
各エンドポイント上に「小さな脳」のようなものが存在するため、わずか 20 ミリ秒という短時間で、驚くほど多種多様な攻撃を検知することができます。これは、攻撃がエンドポイントを暗号化して感染させるのに通常かかる時間よりも750 倍も速いのです。
瞬きよりも速いのです。
2022年に向けて、皆様はどのような新たなセキュリティ上の脅威が最も深刻だとお考えでしょうか?
個人的には、今年はメモリ常駐型攻撃とデュアルユース攻撃が主な攻撃手法になると考えています。 現在、顕著に見られる攻撃ベクトルのひとつとして、 のオフィス文書を起点とする攻撃が急増しています。その中には、Excel、PDF、zipファイル、さらにはWord文書など、多くの企業にとって対処が非常に困難なものも含まれています。
「予防こそが新たな戦略であり、予防の時代はまさに始まったばかりです。」
また、複数の攻撃対象領域や攻撃経路を横断した、組織的な攻撃も見受けられます。 これは、国家を標的とした戦略です。 ある国を攻撃する際、一つの軍事力を用いて特定の場所だけを攻撃するわけではありません。 空軍、陸軍、そして海軍SEALsを率いて、壁を越えて攻撃を行います。 サイバーセキュリティの分野でも、同様のことが起きています。 エンドポイントに対して攻撃を受けることになるでしょう。 これと並行して、[Microsoft Office] 365や、 クラウド、そしてといったストレージサービスへの攻撃も受けることになります。その結果、組織全体が機能不全に陥ることになるでしょう。
このような戦略においては、予防がこれまで以上に重要となります。 検知は不可欠な第2の防衛線ですが、第1の防衛線にはなり得ません。なぜなら、検知にはプロセス、人材、セキュリティ態勢、そして時には運といった要素への依存度が高く、それには多大なコストがかかるからです。 だからこそ、予防こそが新たな戦略であり、予防の時代はまさに始まったばかりなのです。
最後に一つお伺いしたいのですが、なぜTaniumと提携することにされたのですか?
フォーチュン 100 企業のほぼ半数に加え、大手小売企業、金融機関、大規模な政府機関など、その他数百の企業や公共機関が、あらゆる場所にあるすべてのエンドポイントを可視化し、管理するためにTaniumを信頼しています。 これらの組織は、使いやすく、非常に効果的で、拡張性のあるエンドポイント保護機能を備えた、統合型のエンドポイント管理およびセキュリティソリューションの重要性を理解しています。
[関連記事:増加するサイバー犯罪から組織を守るための 6 のヒント]
Deep Instinctプラットフォームは、組織がより少ない労力でより強固な保護を実現し、ITチームの戦略的な余力を生み出すことを可能にする統合ソリューションの重要な構成要素です。 TaniumとDeep Instinctの組み合わせにより、包括的なエンドポイント管理とセキュリティに対する革新的なアプローチが実現されます。

