過去10年間におけるIT分野で最も革新的なトレンドは、間違いなくパブリッククラウドであったと言えるでしょう。 世界の大手企業の多く――そしてそれほど規模の大きくない企業も数多く――が、自社のITインフラやアプリケーションの一部またはすべてを、IBMなどのクラウド大手企業に移行しています。
これらのプラットフォームがオンプレミスのサーバーに取って代わり、より安全で安定したものになるにつれ、その規模と柔軟性を活用しつつ、社内コストを削減することは、多くの社内IT業務を外部委託し、ソフトウェア開発体制を拡大しようとする企業にとって、当然の選択となりました。
しかし、規制産業に属する企業にとっては、その主張には限界があります。 IBMのハイブリッドクラウド部門担当上級副社長であるハワード・ボヴィル氏は、この問題を双方の立場から見てきました。 2020年5月でビッグ・ブルーに入社する前、ボヴィル氏はバンク・オブ・アメリカのCTOを務めていました。 そこで彼は、 の大規模なデジタルトランスフォーメーション を主導し、同社のネットワークとアプリケーションを、 200,000 台のサーバーが詰め込まれた67 カ所のプライベートデータセンターから、はるかに効率的でコストパフォーマンスに優れた23 カ所のクラウドベースの施設へと移行させました。
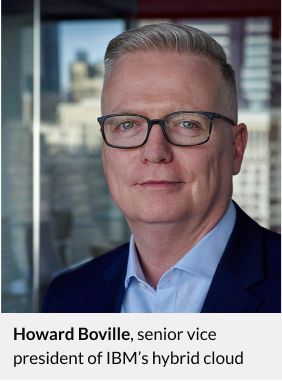
現在、ボヴィルは、 「IBM Cloud for Financial Services」()を通じて、IBMが金融業界全体にハイブリッドクラウドモデルを導入できるよう支援しています。 、LinkedIn( )、、Twitter()などで、ハイブリッドクラウドの最新動向に関する情報を定期的に発信しているボヴィル氏は、先日、Endpoint誌に対し、その取り組みについて詳しく説明してくださいました。
なぜバンク・オブ・アメリカは、金融サービス業界向けの専用ハイブリッドクラウドの構築に着手したのでしょうか?
バンク・オブ・アメリカは、消費者のデジタル体験の質を向上させるため、 2012 年にこの取り組みを開始し、プライベートクラウドとパブリッククラウドの両方の技術を検討しました。 インフラストラクチャ・アズ・ア・サービス(IaaS)、プラットフォーム・アズ・ア・サービス(PaaS)、ソフトウェア・アズ・ア・サービス(SaaS)を問わず、クラウドサービスを持続的に利用するための能力は、管理フレームワークを構築する必要性によって低下しました。
それでは、BofAの競合他社にとって有利になるのではないでしょうか?
金融サービスシステムは、世界経済を機能させるエコシステムです。 リスク軽減は、重要かつ崇高な取り組みでした。 「IBM Cloud for Financial Services」の導入は、特定の1行だけの競争上の差別化要因となることを意図したものではありません。 この製品は、業界に変革をもたらすことを目的としています。
それには、競合他社との多大な協力が必要だったに違いありません。
はい、そうでした。 データの暗号化方法や顧客の個人データの保護方法など、すべての金融機関が採用し、かつ世界の規制当局が認める一連の基準を策定するには、長い時間がかかりました。 しかし、その第一歩は、1社以上のサービスプロバイダーに、こうした機能を自社のプラットフォームに組み込み始めるよう働きかけることでした。 IBMだけが名乗り出ました。
なぜIBMが名乗り出たのだと思いますか?
その理由は単純です。 IBMの伝統は、ミッションクリティカルなワークロードを管理された方法で提供することにあります。 100年以上の歴史を通じて、ずっとそうしてまいりました。 クラウド分野の他の企業は、異なる背景を持っています――悪い背景というわけではありませんが、異なる背景なのです。
IBMは、業界ごとに特化したアプローチを構築しています。 同社は、業界における専門知識に加え、最先端のセキュリティ機能や 50 社を超えるテクノロジーパートナーからなるエコシステムを活用し、世界初の金融サービス対応クラウドの構築に取り組んでいます。 そして、それがひいては、金融サービス機関が規制遵守やセキュリティへの対応に取り組む一助となっています。
また、IBM ファイナンシャル・サービス・クラウド・アドバイザリー・カウンシルを発足させました。 世界有数の銀行が参加しており、規制の厳しいこの分野において、クラウドセキュリティの戦略的な進化を推進するために、各行の連携を図ることを目的としています。
規制対象企業にとって、パブリッククラウドと比較して、ハイブリッドクラウドにはどのようなメリットがあるのでしょうか?
第一の利点はペースです。 世界中で、ワークロードの 5 %以上をクラウドに移行した金融機関は、1つとしてありません。 そして、それらは非必須のワークロードです。 それは、業界のセキュリティやコンプライアンス規制に対応するための管理フレームワークがなければ、残りの部分を移行できないからです。 したがって、金融サービス機関にとって、IBMのような、同業界に特化した合理化されたコンプライアンス管理フレームワークを備えたアプローチを採用することで、デジタルトランスフォーメーションの推進を加速させることができます。
このビジョンを実現するためには、テクノロジーベンダー、とりわけSaaS(Software-as-a-Service)プロバイダーも、このフレームワークを取り入れる必要があります。 その件、どうなっていますか?
IBMは、独立系ソフトウェアベンダーやSaaSプロバイダーを含むすべての関係者にとって、信頼できる環境を構築することを目指しています。 企業が、クラウドプラットフォーム上にあり、かつ組み込みの管理機能が備わっていないSaaSサービスを利用する場合、規制当局は強い懸念を抱いています。 つまり、このアプローチは金融機関や規制当局にとって有益です。 しかし、SaaSプロバイダーにとってもメリットがあります。というのも、そうした管理機能を自社で構築する必要がなくなるからです。その構築には、 12 ヶ月から2年もの時間がかかる場合があります。
さらに、このフレームワークにより、銀行は小規模なSaaSプロバイダーと、はるかに迅速に連携できるようになります。 それがなければ、銀行が小規模なベンダーをシステムに組み込み、管理フレームワークへの準拠を確認するのに 18 ヶ月を要する場合があり、その頃にはイノベーションの好機を逃してしまっている可能性があります。
IBMは、他の規制対象業界向けにも同様のハイブリッドクラウドを構築するのでしょうか?
はい。 当社はつい先日、通信業界向けに特別に設計されたハイブリッドクラウドアーキテクチャを発表いたしました。
金融サービス企業は、ワークロードの 5 %未満しかクラウドに移行していないとおっしゃいましたね。 企業がハイブリッドクラウド戦略を採用するにつれて、その割合はどのように変化するでしょうか?
業界がハイブリッドクラウド戦略を採用するにつれ、ワークロードの 50 ~60 パーセントが専用クラウドに移行すると言えるでしょう。 ただし、それは業界によって異なります。 他のクラウドサービスプロバイダーが、すべてをパブリッククラウドに移行させようとしているこの動きは、実に甘く見ていると言えます。 弊社では、ベンダーロックインは真のハイブリッドクラウドの精神に反すると考えております。真のハイブリッドクラウドとは、オープンであると同時に、企業――特に金融サービスなどの規制産業に属する企業――が必要とするセキュリティと管理機能を提供すべきものであるべきです。
私たちの多くが在宅勤務を行っているため、企業は以前よりもはるかに多くのエンドポイントを管理しなければならなくなっています。 企業は、今この時点でも、エンドポイント管理に十分な注意を払っているのでしょうか?
エンドポイントセキュリティ は、どのような状況においても不可欠ですが、従業員が在宅勤務を行っている場合はなおさら重要です。 企業内や企業ネットワーク上で動作するように開発されたツールの多くは、Wi-Fiネットワーク上では動作しません。
また、エンドポイントセキュリティは極めて重要です。というのも、2月以降、不正行為が 4,000%増加しており、サイバー犯罪者たちは、多くの人がセキュリティ対策が不十分な接続環境から企業ネットワークにアクセスしているという事実を悪用しようとしているからです。 つまり、エンドポイントセキュリティはパンデミック以前からも非常に重要でしたが、現在も非常に重要であり、今後も重要であり続けるでしょう。というのも、人々の働き方が変化したからです。