まず、PyPIレジストリ内に存在する複数の不正なPythonパッケージについて詳述したレポートを取り上げます。研究者によると、これらのパッケージは情報を盗み出すマルウェアを配布しているとのことです。 次に、KELAの最新レポートについて検証します。このレポートには、上位のランサムウェアに関連する活動に関する数多くの調査結果に加え、過去1四半期にわたり初期アクセスブローカー(IAB)から収集された、盗まれた認証情報の販売実績の概要が記載されています。
1. PyPIのパッケージ数十件で、 W4SP 種類の情報窃取型マルウェアが仕込まれていることが判明しました
ソフトウェアサプライチェーンセキュリティ企業であるPhylum( )が発表した新しい「 」レポートによると、PyPIレジストリ内に、情報を窃取するマルウェアを拡散していると研究者が指摘する複数のPythonパッケージが存在することが明らかになりました(特に「W4SP info-stealer」は、これらのパッケージ内に注入された難読化された悪意のあるコードを通じて、侵害されたマシンに展開されています)。

研究者らは、 #Python Package Index(PyPI)リポジトリにおいて、「 W4SP Stealer」と呼ばれる #malware というマルウェアで開発者のマシンを感染させようとする 29 個のパッケージを発見しました。 記事はこちら: thehackernews.com/2022/11/resear… #infosec #cybersecurity #hacking
Phylumの自動リスク検知プラットフォームは、新たに公開された数十のPyPIパッケージから発生している不審な活動について、同社のアナリストに警告を発しました。 同研究所の研究者たちは、この活動を、Python開発者が使用するマシンに、情報窃取型マルウェア「 W4SP 」( )を仕込むための巧妙な試みであると分析しています。
Phylumによると、この攻撃は、名前の明かされていない脅威アクターが、既存の人気のあるライブラリをコピーし、本来は無害なパッケージのコードベースに悪意のある__import__文を挿入することから始まります。
既存の正規パッケージをコピーすることで、攻撃者は各パッケージに付属するPyPIのランディングページ(setup.pyによって生成され、元のパッケージのREADME.mdが含まれています)を活用することができます。その結果、リンクも正常に機能する、本物そっくりのランディングページが作成され、その一連の行為にかなりの正当性を与えることになります。
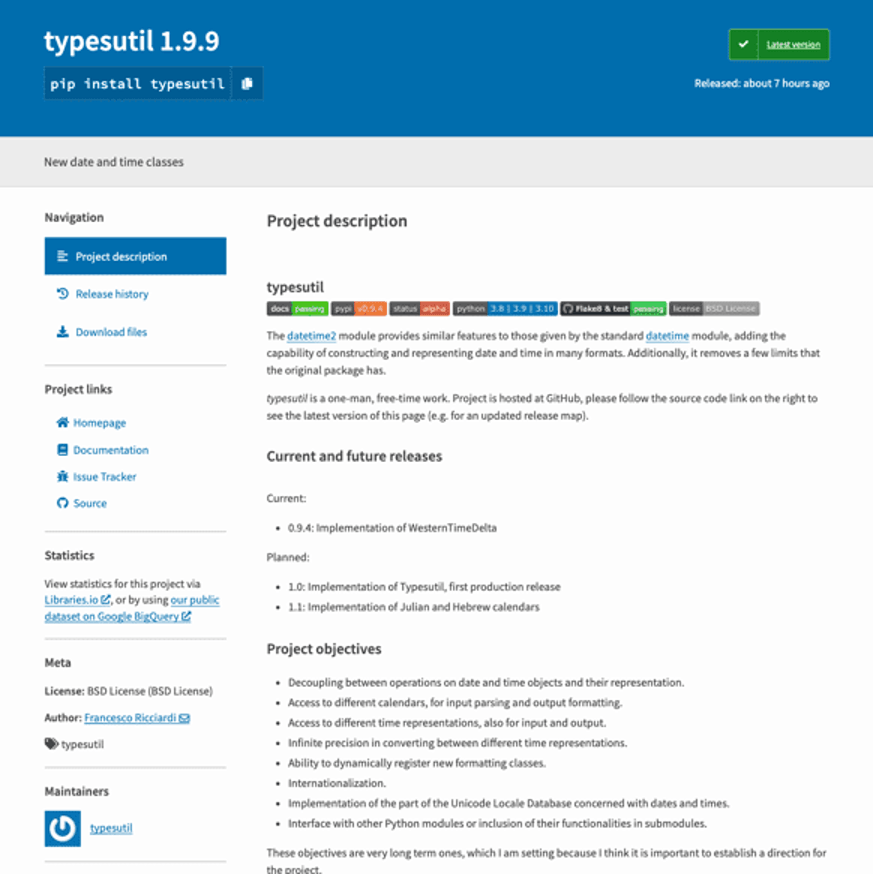
Phylumからの情報です:「悪意のあるパッケージ『typesutil』のPyPIランディングページはこちらです。 「攻撃者が、 datetime2 というパッケージを単にコピーし、公開された偽のパッケージ名とテキストの内容を一致させるために、わずかな変更を加えただけであることがわかります。」
これらの攻撃は、 2022年10月1日 頃を境に始まり、徐々に勢いを増し、 2022年10月22日 頃には、集中的な敵対的キャンペーンと分類されるに値する規模に達したようです。 しかし、Phylum社は、『 2022年7月』で公開された、同様の侵害の兆候(IOC)を含むパッケージを少数確認したことを認めています。
現時点での見解としては、この初期の活動は、攻撃者が自らの手法を検証するための概念実証(PoC)テストであった可能性が高いと考えられています。 現在目撃されている現象は、まさにそうした探求の取り組みの結果である可能性が十分にあります。
敵対的戦術の変遷
この脅威アクターの取り組みの集大成となるパッケージ(特に初期のものが)を分析した結果、研究者たちは、その大部分が、前述の悪意のある__import__文をsetup.pyまたは__init__.pyのいずれかに注入するだけで、簡単に侵害されていたことが明らかになりました。 これはやや拙い解決策であることが判明し、インポートファイルをあまりにも目立ち、見つけやすい場所に放置した結果、そのアクターによる試みの多くが検知され、排除されてしまいました。
これにより、攻撃者は戦術を変更することになりました。 インポートを、標的となったパッケージ内の見つけやすい場所に単純に配置するのではなく、意図的に画面の外側に配置するようになりました。攻撃者は、Pythonではめったに使われないセミコロンを活用し、悪意のあるコードを正当なコードと同じ行に並べて配置することで、これを実現しました(悪意のあるパッケージ「typesutil」から取得した setup.py のスクリーンショットは以下をご覧ください)。
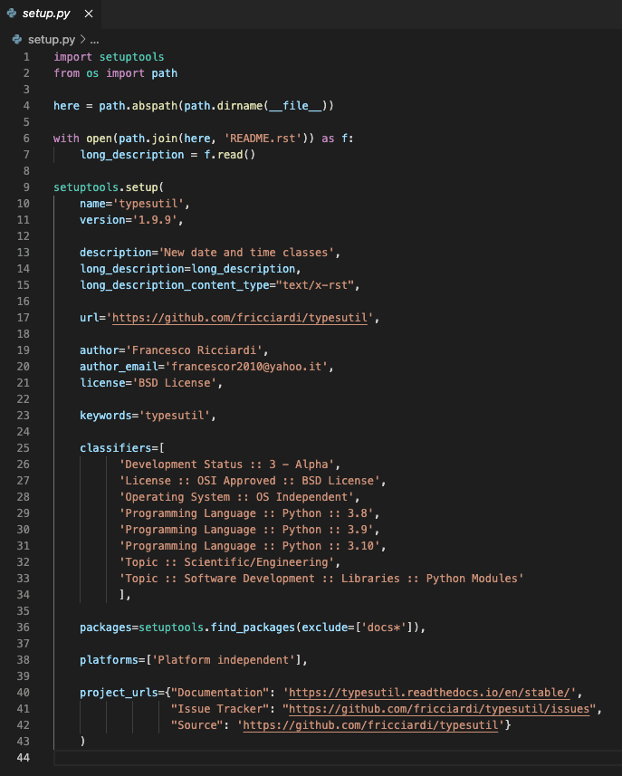
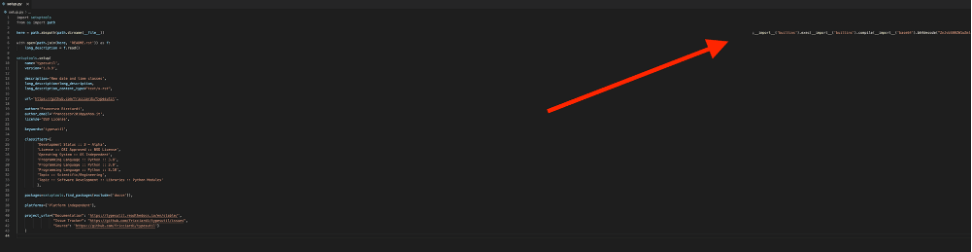
一見、何もおかしいところはありません。 コードエディタのウィンドウを広げたり(あるいは行の折り返しを有効にしたり)して初めて、その仕掛けが露見し、__import__ が突然、画面の端の遥か彼方―― 318 スペース分もずれた位置――に表示されるようになります(以下を参照)。
多くの場合、開発者がほんの1、2秒の不注意や細部への配慮を怠っただけで、正規のパッケージの代わりに悪意のあるパッケージが利用されてしまうことがあり、その結果、知らず知らずのうちにソフトウェアサプライチェーンにおけるインシデントを引き起こしてしまう可能性があります。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「 のソフトウェア・サプライチェーンのセキュリティ( )が現在大きな注目を集めていること、またオープンソースソフトウェア業界が絶え間なく直面しているリスクを考慮すると、このような事例は真剣に受け止めるべきです。」 とはいえ、脅威を真剣に受け止め、冷静かつ慎重に行動することと、潜在的な脅威に混乱を引き起こさせ、自分の行動のすべてを左右させてしまうこととの間には、大きな違いがあります。」
「ここで重要な点は、Heartbleedや、極めて大きな影響を与えた 、SolarWindsによる への侵害といったインシデントが、サイバー脅威の状況に消えない痕跡を残し、今後、状況は以前と同じには戻らないだろうということです。」 これは良いことでしょうか? の脅威の状況は、かつて 正常または安定していたことはあったのでしょうか? これは非常に主観的な質問ですので、私としては答えようとは思いません。 しかし、諜報専門家たちの間の現在の共通認識としては、サイバー領域は、私たちが情報源として依存しているほとんどの情報源ではこれまで観察されたことのないような不安定な段階に達しているということです。」
「とはいえ、オープンソースのプラットフォームを活用することには多くのメリットがあります。 また、膨大な数のプロジェクトが、セキュリティを「後付け」ではなく「機能」として一貫して確実に実装できるかどうかについては、健全な懐疑心を持つことが重要です。」
「前述のPyPIに関する事例は、開発者が長年にわたり業務の効率化のために頼りにしてきたパッケージ、ライブラリ、プロジェクトを、脅威アクターが侵害しようとする数多くの事例の、ごく最近のものです。開発者の中には、インポートするリソースの完全性や真正性を当然のこととして受け止めている人もいるかもしれません。」
「現実には、オープンソースソフトウェアが、悪意のあるペイロードを配信したり、その他の悪意のある目的を達成したりするための、これほど魅力的で極めて効果的な手段でなければ、敵対者たちからこれほど注目されることはなかったでしょう。」
2。 KELAの報告書では、 2022年第3四半期のランサムウェアの活動状況およびネットワークアクセス権の販売状況について詳しく報告されています。
KELAが最近発表した「年ランサムウェア被害者および Q3 2022におけるネットワークアクセス販売」という報告書には、 2022年の過去四半期における主要なランサムウェアの活動および初期アクセスブローカー(IAB)による販売に関する数多くの調査結果が盛り込まれています。
同レポートでは、今四半期、脅威アクターがより高額な初期アクセスサービスを提示していたという事実に重点が置かれています。これは、アクセスポイントや盗まれた認証情報に対する需要が高まっていることを示唆していると考えられます。
KELAのランサムウェアに関する調査結果
Q3 2022年、KELAは、ランサムウェア攻撃者のブログやポータルサイト、データ漏洩サイト、公開報告書などの情報源から、約 600 人の被害者を特定しました。 KELAの調査によると、 Q3 年では月平均約200 件の攻撃が確認され、Q2年では 216 件でした。
主要なランサムウェアグループ
Q3 において、最も活発に活動していたランサムウェアグループは、LockBit、Black Basta、Hive、Alphv/BlackCat、およびBianLianでした。
- LockBit:LockBitの被害者数は 200 件を超え、これは2位のライバルグループの4倍に相当し、ランキングのトップの座を維持しました。
- ブラック・バスタ:ブラック・バスタの活動は Q2 からQ3 の間で安定しており、それぞれ50 人の犠牲者が出ました。
- Hive:Hiveの活動は、 Q2 と比較して約67%も大幅に増加したようです。
- Alphv/BlackCat:この組織の活動は、 Q2 からQ3へと、約 28%減少しました。
- BianLian:BianLianは比較的新しいランサムウェアグループですが、今月は急速に順位を上げ、トップ5入りを果たしました。
ランサムウェア被害が最も多い業界
KELAによると、今四半期、ランサムウェアの標的となった最も多い業種は専門サービス業でした。 この分野における攻撃の約半分は、LockBit、Hive、およびAlphvによるものでした。 これに次いで標的となったセクターは、製造業および工業製品、そしてヘルスケアでした。
ランサムウェア被害が最も多い国
今四半期、米国が最も標的とされている国であるようです。KELAが観測した攻撃のうち、 40%が米国企業に影響を及ぼしています。 米国の次に、英国、フランス、ドイツ、そしてスペインが続きます。
ネットワークアクセス関連の売上
For Q3 KELA traced over 570 network access listings for sale, with a cumulative requested price of about $4 million, though one access was offered for $3 million itself. この金額は、 Q2年で要求されたおよそ660,000 ドルと比べて大幅に増加しています。 However, excluding the single $3 million outlier, the difference would not be nearly as vast.
今回の募集を除くと、 Q3 の平均アクセス価格は約2,800 ドルでしたが、Q2の場合は1,500 ドルでした。 中央値は、 Q2 年の300 ドルからQ3年の1350 ドルへと、より大きな変化を示しています。 この増加は、今四半期において、各社が概してより高額な物件を提示していたことを示しています。
初期アクセスブローカーに関する調査結果
ネットワークアクセス権の販売に関与していたアクターは約 110 名で、これは前四半期のアクター数とそれほど変わらない水準です。
主要な初期アクセスブローカー
上位3つのIABは、それぞれ 40-100 件以上のアクセス権を販売しました。
- R1z:このアクターは 2019 年にサイバー犯罪フォーラムに参加しましたが、ネットワークアクセス権の販売を開始したのは2022年7月年になってからでした。 この人物は、リモートコード実行の脆弱性を販売する傾向があり、 Q3件の脆弱性について約 100 件の出品を行いました。
- Salvador_Dali:このアクターは、 2022年5月 以来、IABとして活動しており、主に米国を拠点とする企業を標的としています。 この事業者は通常、アクセス種別や価格を明記していません。
- Orangecake:このアクターは 2021年9月 の頃から活動しており、通常はVPN-RDPへのアクセス権を販売しています。 この人物は、フォーラムなどで高い評価を得ており、さまざまなランサムウェアグループと協力している姿も確認されています。
IABが重点的に取り組んでいる国・業界のトップ
Q2年と同様、米国はIABによる標的となった国の中で最も多く、被害者総数の 30%を占めました。 米国に続いて、英国、カナダ、インドが挙げられます。 IABが最も標的とした業種はプロフェッショナルサービス部門であり、次いで製造・工業製品部門、そしてテクノロジー部門が続きました。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「企業が、特定の期間における世界中のあらゆるサイバー攻撃に関する情報を収集することは不可能であるということを、忘れてはなりません。特に、報告されていないものや犯人が特定されていないものがどれほど多いかを考えればなおさらです。」 また、CTIはこのデータが完全に網羅的であることを確認できないため、このデータについては一粒の塩を添えて受け止める必要があります。」
「CTIは、KELAが『 』のランサムウェアグループ上位リスト( )に掲載したすべての活動について報告しており、またここ数ヶ月間、IABについても精力的に報告を行ってきましたが、これらはKELAの報告内容と非常に良く一致しています。」 このデータから特に注目すべき点は、攻撃者が前四半期に比べてはるかに高い価格でネットワークへのアクセス権を提供しているという事実でしょう。 もしかすると、サイバー犯罪者たちは市場に参入するために、より高額な金額を支払う用意があるのでしょうか? それとも、IAB各社は提供内容に関してますます欲張りになっているだけなのでしょうか?」
これらの記事について、何かご意見やご感想など、共有したいことはありますか? へアクセスし、Taniumのディスカッションフォーラム で会話を始めてみてください。
さらに詳しくお読みになりたい方は、当社の最新の「 」サイバー脅威インテリジェンスまとめをご覧ください。

