セキュリティチームが日々直面している問題
脆弱性の数は急速に増加しており¹、資産の拡散が加速しているほか、最先端のAIモデルによって状況は一変しました。 Adversaries can now find and exploit vulnerabilities in hours,2 before most teams can react. IT運用チームやセキュリティチームは、どの資産が外部に公開されているかを把握するのに苦労しています。 彼らは、新たに発生した脅威への対応に追われるだけで、それ以上のことを行うための時間やリソースをほとんど持っていないのです。 しかし、脅威の攻撃者は対象を選ばないのです。 彼らは、チームがこれまで修正する機会を得られなかった、よく知られた長年の脆弱性を含め、あらゆるものを悪用したり、重要度の低い脆弱性を斬新な方法で組み合わせて攻撃を仕掛けたりすることができます。 事後対応的なアプローチだけでは、到底不十分です。 各チームには、AIを活用した洞察と自動化が必要であり、それによってあらゆる脆弱性を網羅的に特定し、攻撃者の状況を踏まえて優先順位を付け、攻撃者が先手を打つ前に是正措置を迅速に進めることができます。
理想的な状態とは:一元化された可視性、より賢明な優先順位付け、常時稼働によるカバー範囲の確保
答えは、別のツールではありません。 これは根本的に異なるアプローチです。 先を行く組織には、次の3つの共通点があります。それは、社内外のリスクに関する統一された最新情報を一元的に把握していること、単純な深刻度スコアではなく攻撃者の状況を基に優先順位を決定していること、そして、AIを活用した自律的な是正措置に直接リンクされた主要なリスク要因を特定していることです。
「統合的な可視性」とは、攻撃者が目にするもの――インターネットに公開されている資産、開いているポート、Web資産、証明書、設定ミス――を、リアルタイムの内部エンドポイントデータと関連付けて把握することを意味します。 より賢明な優先順位付けとは、深刻度スコアだけにとどまらないことを意味します。 AIを活用した分析結果と推奨事項により、チームは、最も重要な資産への潜在的な攻撃経路上にどのような脆弱性が存在するか、また、どの修正措置を講じれば最もリスクの高い脆弱性を一度に解消できるかを把握することができます。 また、常時監視とは、継続的な発見と評価を意味します。なぜなら、攻撃対象領域は日々変化しており、週1回のスキャンでは決して不十分だからです。
「Tanium External Attack Surface Management」および「Tanium Attack Path Mapping」のご紹介
本日、 を基盤とするTanium Autonomous IT Platformの2つの新機能「Tanium Atlas」を発表いたします。これらは、セキュリティチームがこうした課題に対処するのに役立ちます。
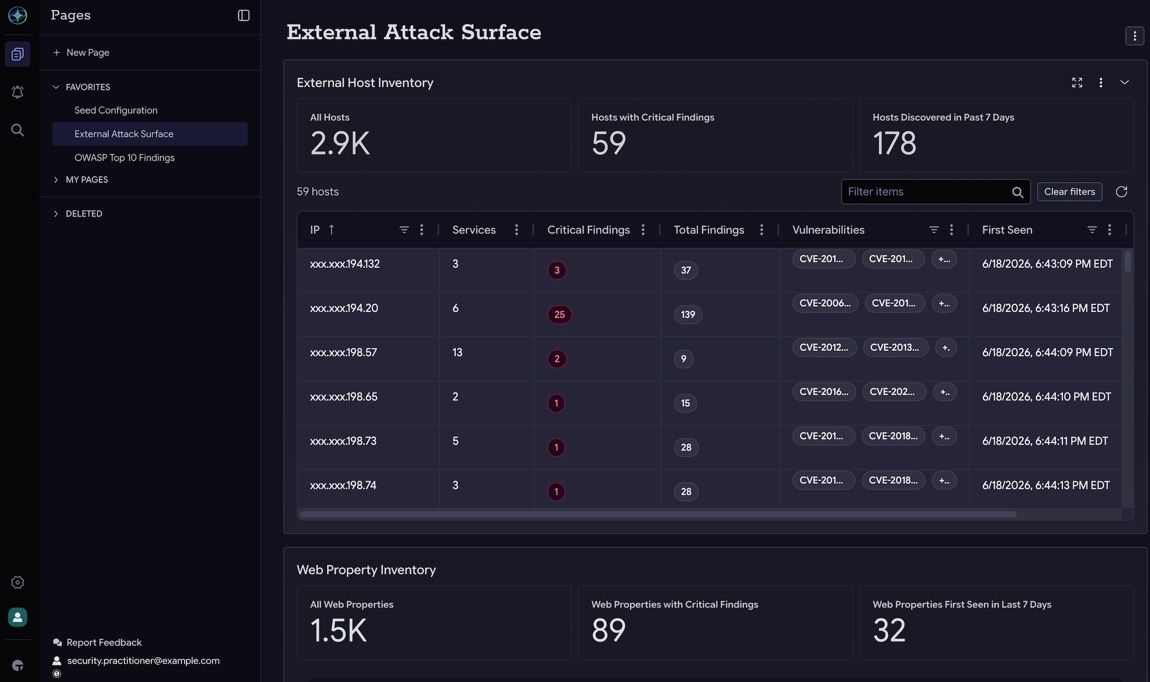
Taniumの「外部攻撃対象領域管理」機能により、チームはインターネットに公開されている資産について、攻撃者がすでに把握しているのと同じ視点から、継続的かつ常時可視化することができます。 Censys が提供する業界をリードする外部資産データを活用し、Tanium はリアルタイムのエンドポイントテレメトリと、継続的に更新されるグローバルなインターネットインフラのマップを組み合わせることで、セキュリティチームに対し、内部および外部のリスクに関する包括的かつ文脈に沿った情報を一元的に提供します。
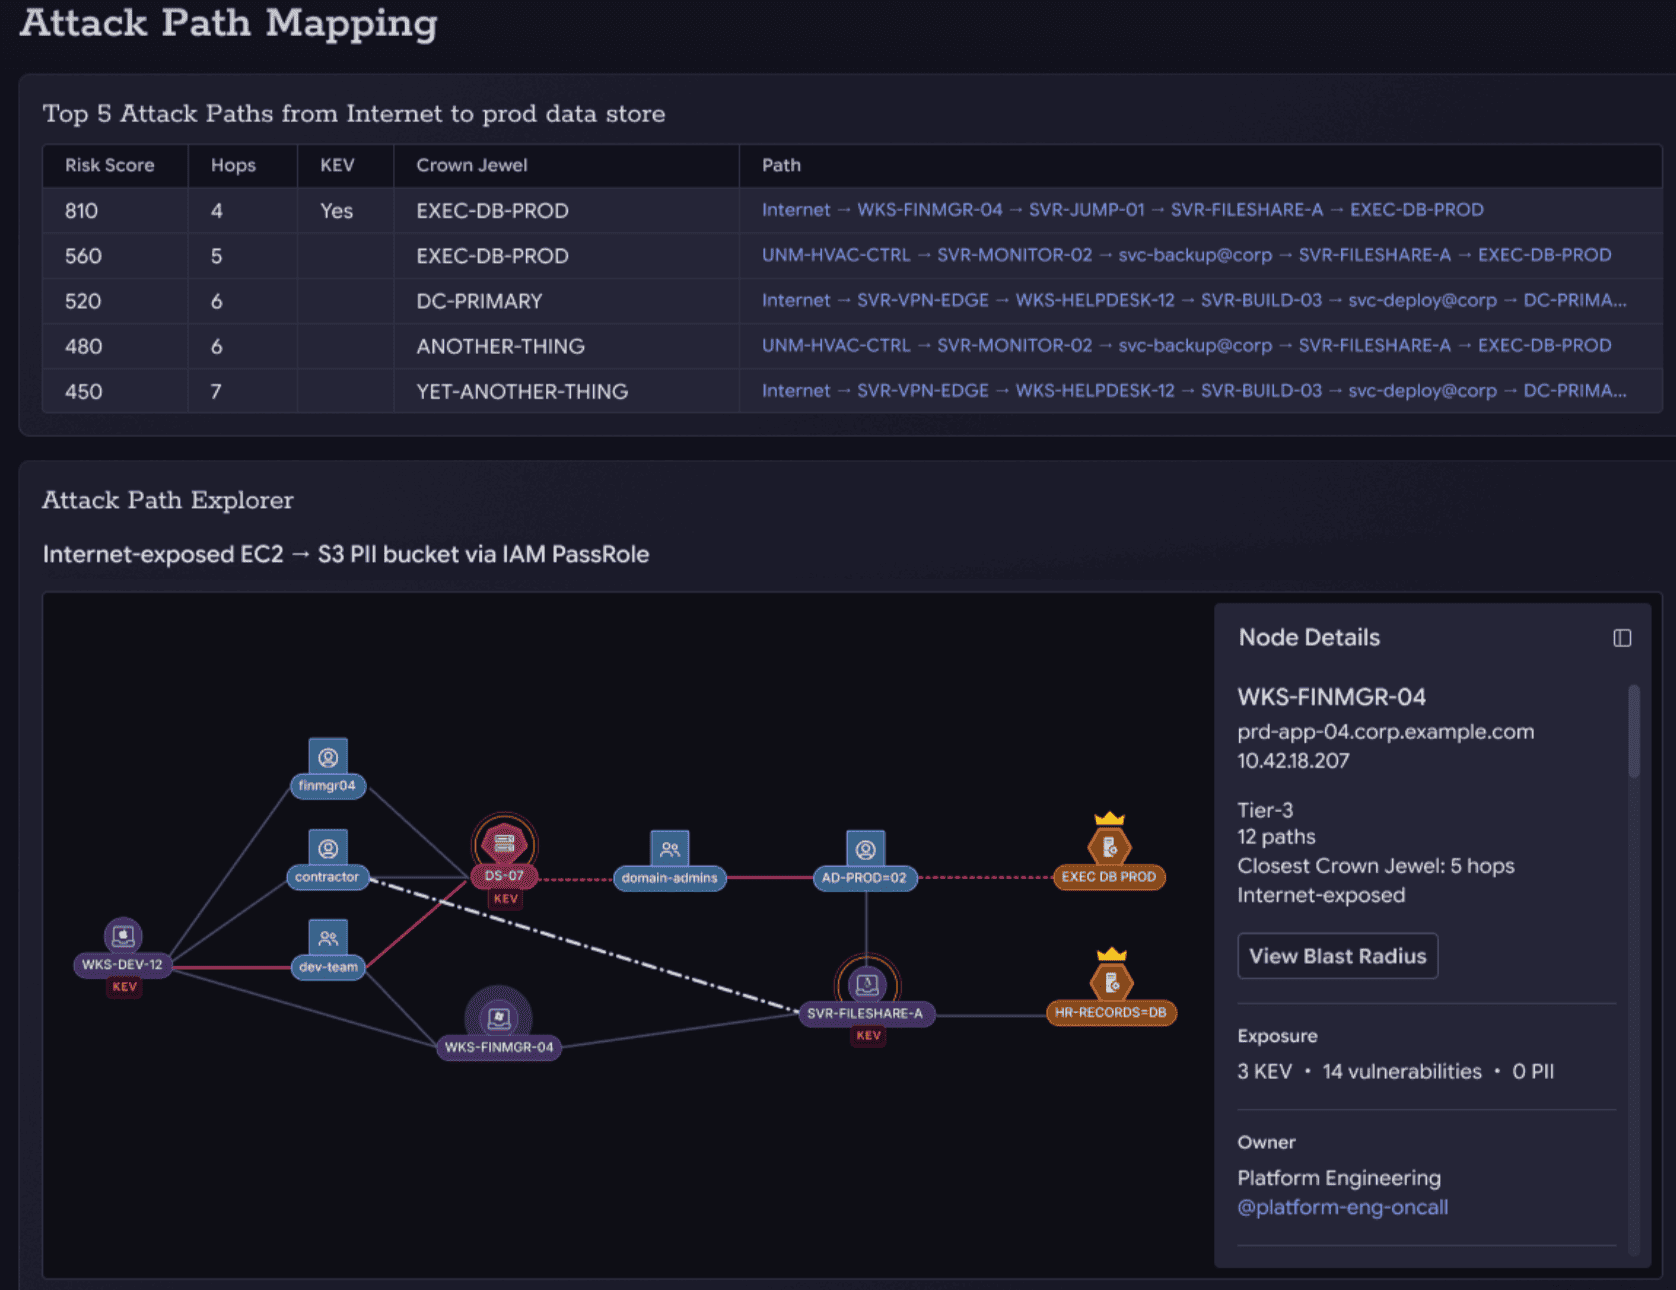
Taniumの「アタックパス・マッピング」は、攻撃者が環境全体にわたって脆弱性、設定ミス、およびID間の関係を連鎖させ、最も重要な資産に到達するために、どのように横方向の移動を行う可能性があるかをモデル化します。 最も影響の大きいボトルネックを特定することで、チームは最も重要な課題に対処できているという確信を持てます。
これらを組み合わせることで、継続的な発見から、より賢明な優先順位付け、そして自律的な是正措置に至るまでの一連のプロセスを完結させることができます。これにより、現在のチームの業務を遅らせている手作業による引き継ぎやツールの乱立を解消します。
Tanium 外部攻撃対象領域管理
Taniumは現在、ホスト、Web資産、証明書など、インターネットに公開されている資産を継続的に検出・評価しています。 また、Taniumはすでにリアルタイムの エンドポイントテレメトリデータの分野で業界をリードしているため、Tanium Atlasは、AIを活用した可視性をチームに提供し、資産を詳細に調査し、設定ミスが実際に悪用される可能性と関連付け、攻撃対象領域全体にわたるリスクの包括的な概要を一元的に把握できるようにします。
Tanium 攻撃経路のマッピング
Taniumの「アタックパス・マッピング」機能は、不要な情報を排除し、攻撃者が環境全体にわたる脆弱性、設定ミス、およびID間の関係をどのように連鎖させて、最も重要な資産に到達しようとするかを正確に可視化します。 これにより、1つの修正で一度に最も多くの経路が遮断されてしまうボトルネック箇所を特定するのに役立ちます。 Tanium Atlasを基盤として構築されており、エンドポイント、Entra ID、AWS、オンプレミスのActive Directoryを同時に網羅した包括的なリアルタイムビューを提供します。これにより、「何を優先して修正すべきか」を明確に把握することができます。
その結果、応答速度の向上、死角の減少、そして閉ループが実現しました。
「Tanium External Attack Surface Management」および「Tanium Attack Path Mapping」は、組織が求めてきた以下の機能を提供します。すなわち、内部および外部のアセットを横断した統合的な可視性、実際の攻撃者の状況を基にしたより賢明な優先順位付け、そして絶えず変化する攻撃対象領域に対応し続ける常時稼働型の監視機能です。 Tanium AtlasとAIによる洞察を基盤とするこのプラットフォームは、リスクを継続的に関連付け、影響が最も大きい推奨事項を抽出するとともに、自律的に行動します。これにより、現在チームの業務を遅らせている手作業による引き継ぎやツールの乱立を排除し、発見から解決までのプロセスを完結させます。
2026年6月22日のリリースをもって、これらの機能はいずれもTanium Autonomous IT Platform内で一般提供が開始されました。
詳細については、 Taniumのエクスポージャー管理ページ()をご覧ください。
1 CVE メトリクス, CVE.org, アクセス日 2026年5月12日.
2 アラインメント・リスクに関する最新情報、Anthropic、 2026年4月7日。

