フランク・チルッフォ氏は、ほとんど誰も気づいていないような政策の隅々まで見通す術を身につけました。
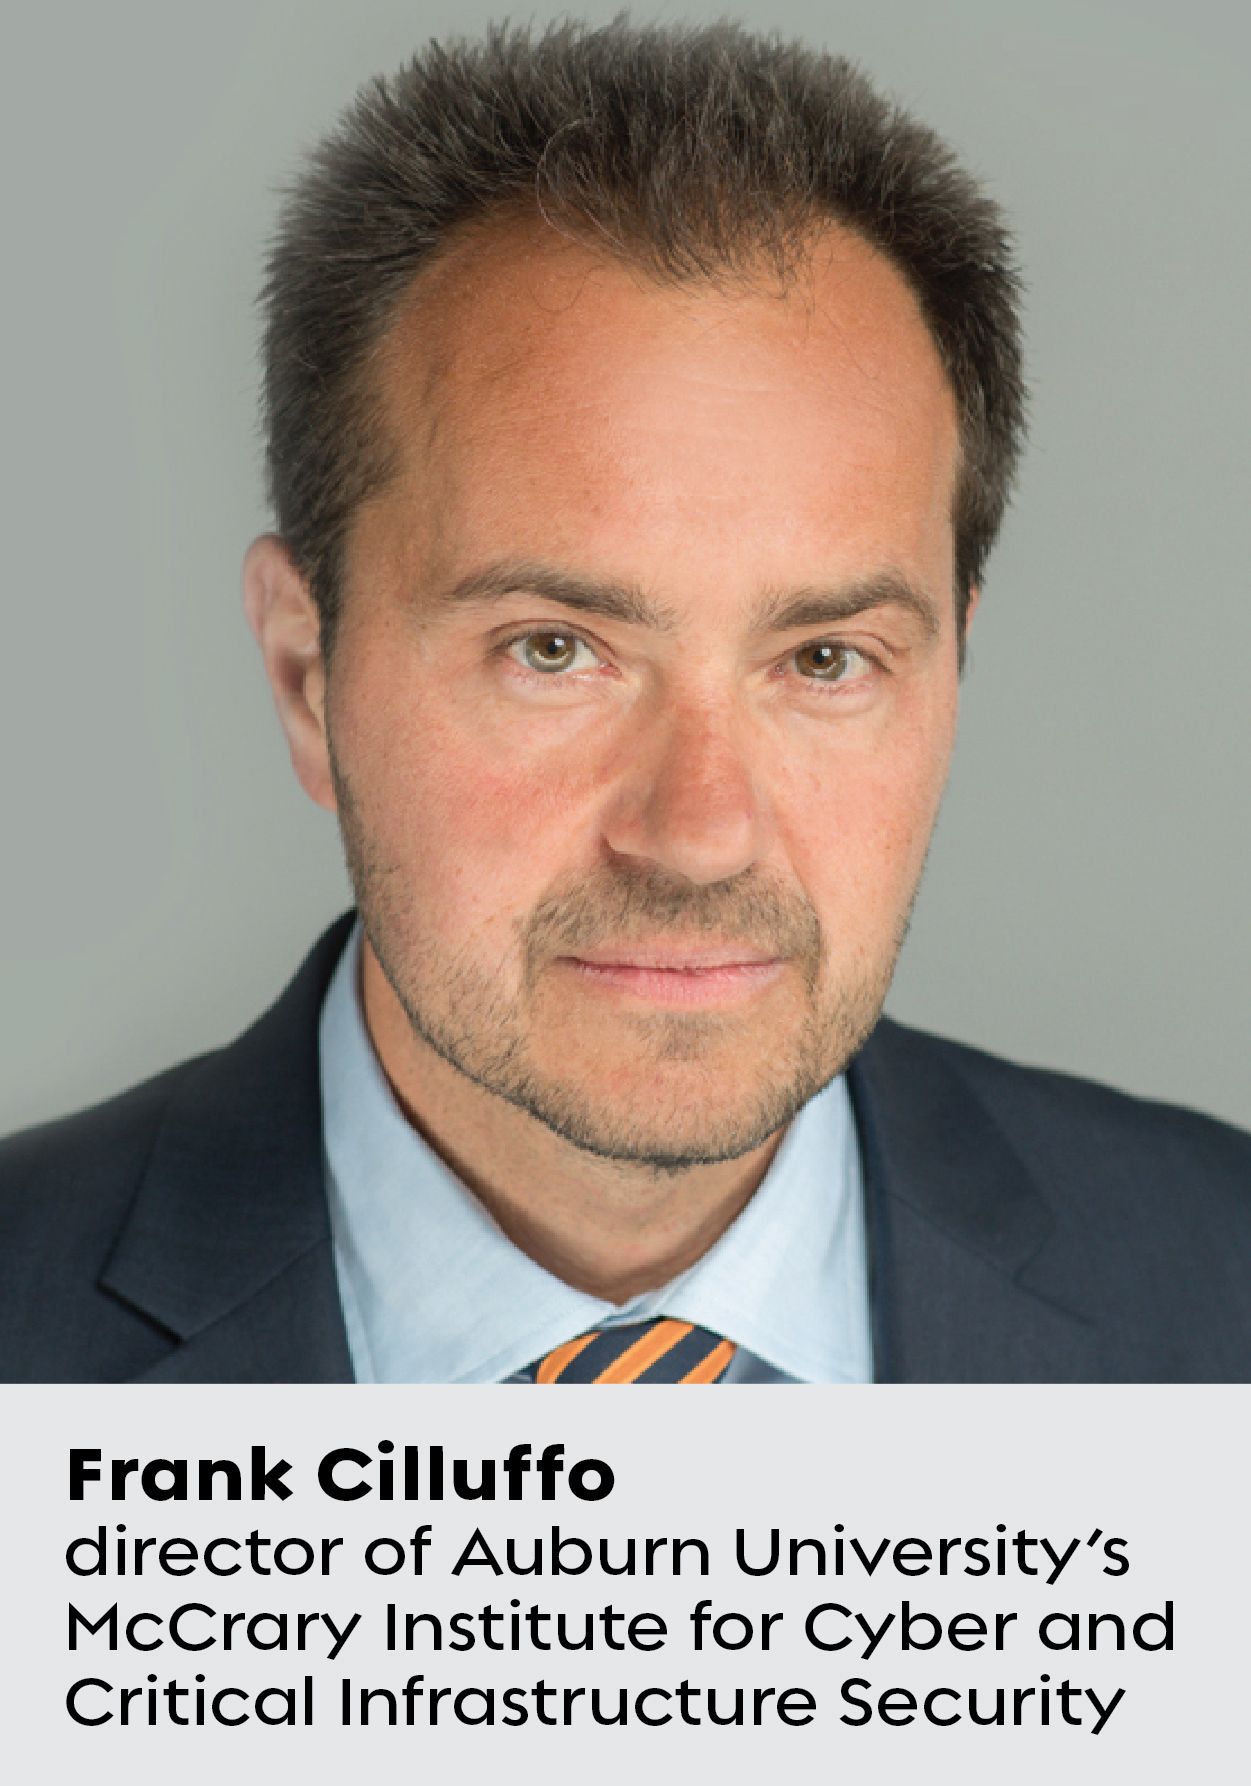
He served as principal adviser to Tom Ridge, the first director of the Office of Homeland Security, after the 9/11 attacks. 同氏は、オーバーン大学の ・マクラリー・サイバー・重要インフラセキュリティ研究所()を率いています。 また、同氏は、サイバー攻撃から米国を守ることを目的とした政府間機関である、 サイバースペース・ソラリウム委員会( :CSC)のメンバーでもあります。
チルッフォ氏とCSCは、大きな影響力を持っていることが証明されています。 同グループの提言のうち25件が、1月に法制化された「 2021会計年度国防授権法」に盛り込まれました。 最近のSolarWindsへの不正アクセス事件や、 のコロニアル・パイプライン()に対するランサムウェア攻撃を受けて、チルッフォ氏とCSCは、指針を求める政策立案者や企業のCIOにとって不可欠な存在となっています。
マクラリー研究所におけるチルッフォ氏の業務の多くは、民間および公共部門全体のサイバーセキュリティを強化し、米国の重要インフラを保護するための政策を策定することを目的とした研究に重点が置かれています。
Cilluffo氏は、 にて、 で開催されたRSA Conference 2021 の一環として、 というパネルディスカッションに参加し、米国のサイバーセキュリティ体制を強化するために何が必要かについて議論しました。 彼は事前に、 のエンドポイント担当責任者である 氏と面会し、CSCの提言を全国的に実現させるために、議会や行政機関と連携して取り組むことについて協議しました。
貴委員会の活動は、米国のサイバーセキュリティにどのような影響を与えるでしょうか?
サイバーセキュリティにおける大きな課題の一つは、状況認識です。 そこで、私たちの大きな取り組みの一つが、いわゆる「共同サイバー協働環境」と呼ばれるものです。 これは官民連携です。 それについては何年も話し合ってきましたが、実際にそれを推進するために、具体的にどのような実務的な措置を講じることができるのでしょうか?
「サイバーセキュリティにおける大きな課題の一つは、状況認識です。」
この取り組みにおいて、私たちはまず、サイバーセキュリティ上のインシデントが発生した場合、公衆の健康や安全、経済的安全保障、あるいは国家安全保障に壊滅的な影響を及ぼしかねない、いわゆる「重要インフラ」から着手しています。 これはデータベースの概念です。 これは、連邦政府および「システム上重要な重要インフラ(SICI)」と呼ばれる、最も重要なインフラの一部からデータを収集するクラウドベースの環境を基盤としています。
民間企業がデータ共有に消極的であるという状況を、どのように克服するおつもりですか?
現在、注目を集めているアイデアの一つに、サイバー上の緊急事態を法的に規定するというものがあります。 災害復旧について考えてみてください。サイバー分野においても、特に州、地方自治体、部族、および準州のパートナーに関しては、同様の対策が必要です。 これらの組織は連邦政府と同じリスクを負っているにもかかわらず、その能力は著しく遅れをとっています。 私は、これを自然災害が発生した際のFEMAによる災害宣言と似たようなものだと考えています。 自治体がそのような際に連邦政府の支援を必要とするのと同様に、サイバーインシデントにおいても、インシデント発生時に体制を拡充するための技術的支援やリソースを提供するには、資金が必要となります。
その恩恵が民間部門にも波及するとお考えですか?
もちろんです。 自然災害の場合と同様、結局のところ、重要な通信を維持するためだけに、ベライゾンやAT&Tなどの企業が対応の中心となるでしょう。
「私たちは、サイバー外交のための大使級の役職を設置したいと考えています。」
下院ですでに可決された私たちの提言の一つは、サイバー対応における国務省の役割を強化する「サイバー外交法」を制定するというものでした。 私たちは、アンバサダー級の役職を設置したいと考えています。
私たちは国際的なサイバー戦場を明け渡してしまい、現在、ロシアと中国がその戦場を存分に活用しています。 自国の国益を譲るべきだとは決して言いませんが、ファーウェイの「 5G 」のような野望に対抗するため、同盟国とより効果的に連携する方法を模索しなければなりません。
官民を問わず、サイバーセキュリティの強化にかかる費用は誰が負担するのでしょうか?
現在、民間資本を誘致して投資を行うため、官民共同の国家安全保障投資グループを設立することの実現可能性を検討しております。 私たちには、さまざまな抜け穴が存在しており、それによって、私たちとは異なる意図を持つ他国が、技術の初期段階のベンチャー資金調達における機会を独占してしまっているのです。 こうした技術の一部を、再び国内に呼び戻し始めなければなりません。 チップのような最も重要な部品であっても、それを取り戻さなければなりません。
[関連記事:パンデミックにより、CISOの役割は事業に不可欠なものとなりました。 その地位を維持するには、次のようにすればよいのです。]
とはいえ、あなたの対応がどれほど安全で堅牢なものであろうと、私には関係ありません。 ハードウェアに潜在的な脆弱性がある場合、それが悪用される可能性が生じます。 サプライチェーンや製品、部品に対してより強い信頼を築くためには、その技術を再び取り入れる必要があります。
米国は、サイバー犯罪者と国家が結託して行われる攻撃を、どのように防ぐべきでしょうか?
委員会は、サイバー統計局の設立を推進することに固執しています。 そうすることで、最終的に適切なサイバーセキュリティ対策やツールを策定するために必要な、保険数理データや統計情報を得ることができます。 また、「サイバー犯罪被害者支援・回復センター」などの措置についても支援が行われています。 結局のところ、事故が起きた後、誰に連絡すればいいのか、人々は依然として分かっていないのです。 一般市民の役に立っていないのなら、ワシントン政界の駆け引きで勝っていようが、誰が気にするでしょうか?
SolarWindsのようなハッキング事件を受けて、生産性を損なうことなく、ソフトウェアのサプライチェーンをどのように保護すればよいのでしょうか?
私たちは、「国家サプライチェーン・インテリジェンス・センター」の設立を求めています。 繰り返しになりますが、ここでは政府だけでなく、民間セクターも巻き込むことで、透明性を確保することを目指しています。 今や、何かが起こるたびに、私たちは火消しに追われる状態になっています。 それは持続可能なアプローチとは言えません。 サプライチェーン全体において、より高い可視性を確保する必要があります。もちろん、まずは最も重要な分野や機能に重点を置いて取り組む必要があります。 戦略的な課題に対して、常に事後対応に終始し、戦術的なアプローチをとっているわけにはいきません。
「企業には、今後の道筋を明確にする手助けをしていただく必要があります。なぜなら、企業こそがこの戦いの最前線に立っているからです。」
確かに見通しが不可欠なのですが、現時点ではそれがありません。 私たちの提言には、民間セクターを含める必要があります。 企業には、この戦いの最前線に立っているからこそ、私たちが今後進むべき道筋を明確にする手助けをしていただく必要があります。 創業当初、外国の諜報機関からの攻撃に備えなければならないなどと考えていた企業は、そう多くはありませんでした。
連邦政府には、複数の情報源からの情報など、非常にユニークな能力がいくつかあります。 しかし、それらが決して万能薬というわけではありません。 企業は、これらすべての概念を取り入れ、それを現実のものにしなければなりません。

