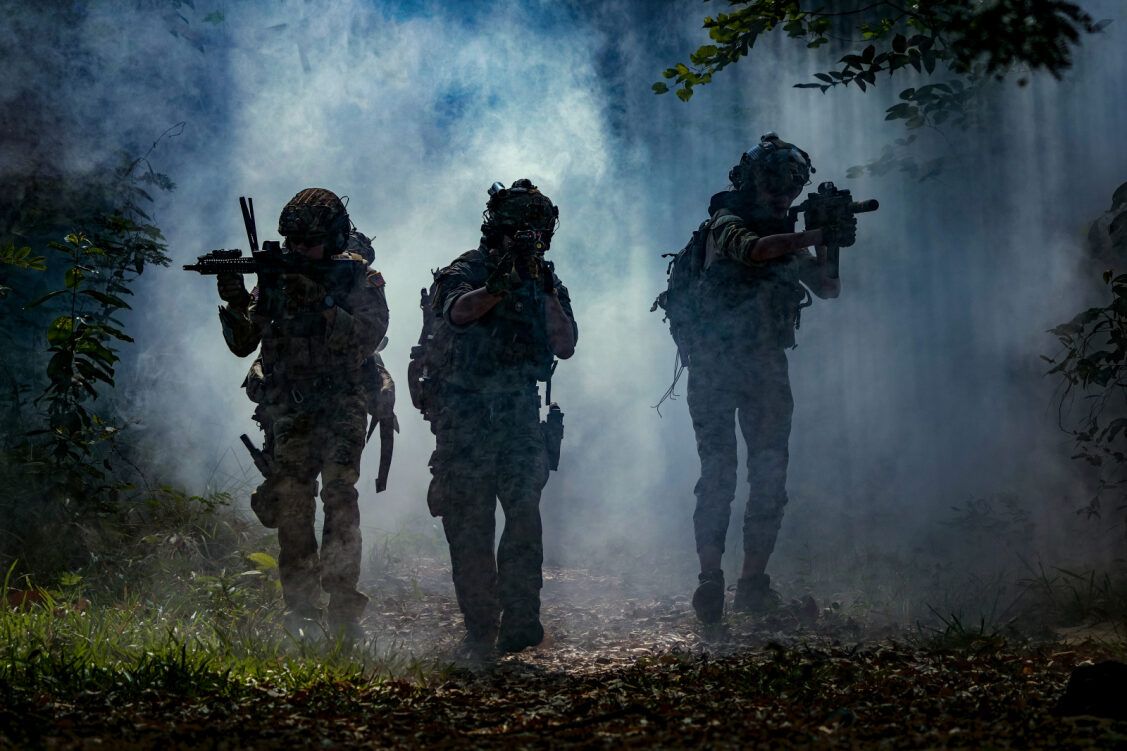
現在の民間および公共部門における独特の特徴は、戦争の原則と情報技術の運用およびセキュリティとの融合にあります。 現代の戦争という世界において、不確実性は常に付きまとうものです。 プロイセンの軍事理論家、カール・フォン・クラウゼヴィッツ( ) (新しいタブで開きます) によって造語された「戦場の霧(fog of war)」という言葉は、軍事作戦に内在する混沌と予測不可能性を端的に表しています。
この概念は、ナポレオン戦争の文脈で初めて提唱されましたが、今日においても、とりわけサイバーセキュリティの分野において、依然として重要な意味を持っています。 軍事の文脈において、不確実性を低減し、意思決定を向上させる上で、サイバーセキュリティがいかに重要であるかについて、詳しく見ていきましょう。
戦争の本質と「戦場の霧」
クラウゼヴィッツの画期的な著作『On War (新しいタブで開きます)』(原題『Vom Kriege』)は、戦争を、暴力、摩擦、流動性、無秩序、複雑性、そして何よりも不確実性を特徴とする領域として描いています。 この本において、「戦場の霧」とは、戦場に蔓延する不透明さや混乱を指しています。 この不確実性は、不完全な情報、敵の行動の予測不可能性、戦闘に内在する混沌など、さまざまな要因に起因する可能性があります。
現代において、デジタル戦場はさらなる複雑さを加えるものであり、サイバー脅威によって任務に不可欠なシステムやデータが侵害される可能性があり、それによって「戦場の霧」がさらに深まることになります。 これらの概念は、軍の指導者たちに共感を呼んでいますが、サイバーセキュリティやIT運用に携わる民間人の皆さんにも同様に当てはまります。 両グループとも、同様の課題に直面しています。データの不足や、複雑なシステムにおける変化の予測不可能性は、あまりにもお馴染みの問題です。
クラウゼヴィッツの死により、『戦争論』は厳密には完全には完成されませんでしたが、その未完成さは、より深い詩的な真実を映し出しています。すなわち、戦争は決して「閉ざされた書物」ではなく、私たちが今日直面しているデジタル上の脅威と同様に、絶えず進化し続けており、決して完全に掌握することはできないのです。 クラウゼヴィッツが戦いの予測不可能性について指摘したように、現代のサイバーセキュリティの専門家たちは、絶えず変化し続ける脅威と不確実性の状況の中で、今後も対応を続けていかなければなりません。
不確実性を低減するためのメンタルモデル
「戦場の霧」をうまく切り抜けるために、軍事戦略家たちは、確実性を高め、意思決定を改善することを目的としたさまざまなメンタルモデルやプロセスを活用しています。 特筆すべき主要なモデルをいくつかご紹介します:
- OODAループ(Observe、Orient、Decide、Act): 軍事戦略家のジョン・ボイドによって提唱されたOODAループは、観察、状況把握、意思決定、行動という迅速かつ継続的なサイクルを重視しています。 このモデルは、軍事指導者がより迅速かつ情報に基づいた意思決定を行うことで、敵対勢力に先んじることを可能にします。
- 「See-Think-Do(見る・考える・行動する)」: このモデルは、状況認識(見る)、批判的思考(考える)、そして果断な行動(行動する)の重要性を強調しています。 これにより、軍の指導者たちが状況を明確に把握し、批判的に分析し、適切な行動をとることが促されます。
- 「感知、理解、決定、実行(Sense, Make Sense, Decide, Act)」: OODAループと同様に、このモデルは、環境を感知し、情報を理解し、行動方針を決定し、それに基づいて行動することに焦点を当てています。 これは、継続的な評価と適応の重要性を浮き彫りにしています。
- レッドチームング: レッドチーム (新しいタブで開きます) 敵対的な視点を採用することで、計画や戦略を検証します。 このプロセスでは、敵の戦術や戦略をシミュレーションすることで、弱点を特定し、全体的な堅牢性を向上させることができます。
これらのモデルを活用することで、軍事および民間のサイバーセキュリティチームは、不確実性を低減するための、より体系的で戦略的なアプローチを構築することができます。
サイバーセキュリティ対策の不備によるコスト
サイバーセキュリティ対策が不十分だと、軍事組織(特に現代の戦争という文脈において)と民間組織の双方に深刻な結果をもたらす可能性があります。 サイバーセキュリティを軽視することは、歯の衛生管理を怠ることと同じです。すぐには結果が現れないかもしれませんが、時間が経つにつれて深刻な被害をもたらす可能性があります。
サイバーセキュリティ対策の不備によるコストには、次のようなものがあります:
- ミッションの失敗: 事態はさらに深刻化しており、人命の損失やミッションの失敗といった深刻な結果を招く恐れがあります。
- 金銭的損失: サイバー攻撃は、盗難による直接的な損失だけでなく、復旧や回復にかかる費用による間接的な損失も含め、多額の金銭的損失をもたらす可能性があります。
- 評判への損害: サイバー攻撃が成功すると、軍事組織や民間組織の評判を損ない、信頼や信用を損なうことになります。
- 生産性の低下: サイバーインシデントは業務に支障をきたし、生産性の大幅な低下を招く可能性があります。
- 法的影響: 機密情報を適切に保護しなかった場合、法的措置や規制上の罰則が科される可能性があります。
- 知的財産の盗用: サイバー攻撃により、貴重な知的財産が盗まれ、技術的優位性が損なわれる恐れがあります。
[関連記事:サイバー・ハイジーンとは何か、なぜ重要なのでしょうか?] (新しいタブで開きます)
サイバーセキュリティ対策の整備を強化する上でのTaniumの役割
Taniumは、サイバーセキュリティ上の要素に対する可視性と制御力を高めるツールを提供することで、「戦場の霧」を解消する上で極めて重要な役割を果たしています。 その方法は以下の通りです:
- リアルタイムの可視化と制御: Taniumは、組織のIT環境の状態に関するリアルタイムの洞察を提供し、脅威の迅速な特定と対応を可能にします。
- 迅速な対応と是正措置: Taniumを活用することで、組織はセキュリティインシデントに迅速に対処し、是正措置を講じることができるため、サイバー攻撃による影響を最小限に抑えることができます。
- 継続的な監視: Taniumの継続的な監視機能により、組織は高いレベルのセキュリティ警戒態勢を維持し、脅威が発生した際にそれを検知して対処することができます。
- コンプライアンスの徹底: Taniumは、組織が のセキュリティポリシーや規制 (新しいタブで開きます)への準拠を徹底できるよう支援し、法的および規制上の罰則を受けるリスクを軽減します。
- 高精度なデータ: Taniumは、データに基づいた意思決定を行うために、リアルタイムで正確なデータへのアクセスを提供します。
- プラットフォームの統合と拡張性: Taniumは、 その他のエンタープライズ技術 (新しいタブで開きます) とシームレスに統合可能です。これには、ServiceNow、Microsoft、Splunk、Chronicle、Elastic、Flexera、Cisco、ForeScoutなどが含まれます。
戦場の霧を晴らす
現代の軍事作戦において、「戦場の霧」は依然として大きな課題となっており、デジタル戦場の複雑さがその課題をさらに深刻化させています。 わが国の軍隊と同様に、民間企業もまた、数十年にわたって発展してきた無数の複雑なシステムによって引き起こされる、独自の「戦場の霧」という課題に直面しています。
しかし、効果的なメンタルモデルを採用し、Taniumが提供するような高度なサイバーセキュリティツールを活用することで、軍組織をはじめとするあらゆる組織は、不確実性を軽減し、意思決定能力を高めることができます。
もしクラウゼヴィッツが今日生きていたなら、サイバー戦争もまた「不確実性の領域」にあるという点に同意し、タニウムがサイバーセキュリティの要素に対する可視性と制御力を高めることで、戦争の「霧」や不確実性を軽減していることを高く評価したことでしょう。
のサイバーセキュリティ対策 (新しいタブで開きます) を優先的に取り組むことで、軍や民間企業のリーダーは、戦場の混迷をより効果的に切り抜け、任務の成功を確保し、人命を保護することができます。

