要するに、IT部門は、自らの管理や評価にITを効果的に活用できていないということです。
そして、いいえ、ここで私が言及しているのは、高度なAIや 、機械学習 、あるいは自己修復機能のことではありません(もっとも、こうした「AIOps」と呼ばれる技術は、適切な基盤が整っていれば驚くべき効果を発揮することもありますが)。私が言及しているのは、 、つまりIT資産を把握し管理するという基本 についてです。 これは、 で述べられている、いわゆる「IT衛生管理」 の基本的な要素です。
コンピュータは、その本質上、自動的に、またプログラムによって、問い合わせたり、調べたり、変更したりできるものです。 現代のDevOpsやクラウドは、Infrastructure as Code(IaC)などを活用して、自動化がビジネス成果を生み出す好例です。 しかし、今日でもほとんどの場合、コンピューターの登録作業は、煩雑で非効率なプロセスによって手作業で行われています。 なぜ、テクノロジー資産の管理や統制に手作業によるプロセスに頼らなければならないのでしょうか? これらはすでにデジタル化されていますが、その管理体制には早急な変革が求められています。 また、この状況は大手組織にも深刻な打撃を与え始めています。真の可視性が欠如しているため、ビジネスの俊敏性や効果的なリスク管理がほぼ不可能となり、人材、プロセス、テクノロジーにおける数多くの非効率性により、財務面でも大混乱を招いています。
どうしてこんなことになってしまったのでしょうか?
これはまさに「靴職人の子供は靴を履いていない」という典型的な状況ですね。 IT部門は、直接的なビジネス価値の提供に注力しすぎてしまうことが多く、IT部門自体の管理を改善するための時間や予算が確保できていないのが現状です。 しかし、誰かがIT衛生管理の基本(パッチ適用、システムの設定、保守など)を怠った結果、組織がセキュリティ侵害に見舞われ、ITチームが組織が保有する資産をこれまで完全に把握できていなかったことに気づいた場合、組織にとっては非常に恥ずかしい事態となります。 おそらく、外部監査人がIT監査を行うために来られることがありますが、多くの場合、組織の統制体制の健全性やコンプライアンス状況を評価するためには、コンサルタントがクリップボードやスプレッドシートを手に持ち、現場を回りながら状況を把握し、何がどうなっているのかを整理していくしか方法がないのです。
でも、私たちにはそんな問題はありません! ITSM/SCCM/ABC/XYZを使って、すでに解決済みです!
もしかしたら、皆さんの中にはこうお考えの方もいらっしゃるかもしれません。 「私たちは、既存のシステム管理およびITサービスマネジメント(ITSM)ソリューションや、Open Groupの IT4IT やITILといったフレームワークを活用して、この課題を解決しました。」 これらは確かに、答えの一部となることがよくあります。 しかし、こうしたシステムの多くは、正常に機能しないことが多く、また組織の規模拡大に合わせて拡張できないことがよくあります。 それはなぜでしょうか? それが、その作り方の特徴です。 これらはデータの集中化を前提として構築されていますが、データには「重力」のような性質があり、ギガバイト単位のデータを移動させることは非効率的でコストもかかります。 そして、何よりも重要なのは、エラーが発生しやすい手動入力データや、脆弱なプロセス、あるいはインポートが必要なばらばらのCSVファイルに依存している限り、自動化の約束を果たすことはできないということです。
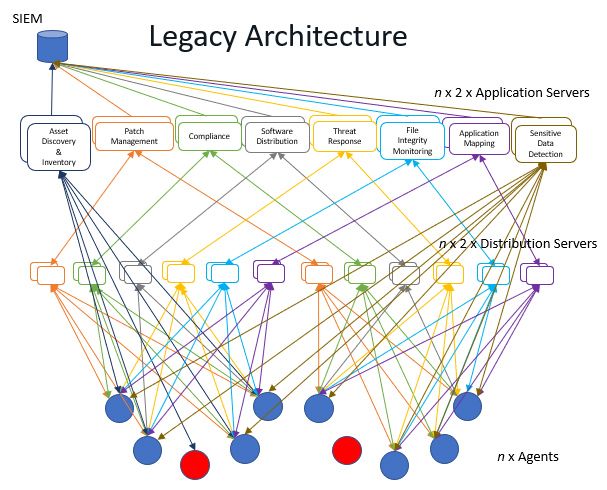
驚くべきことに、これは多くの大手テクノロジー企業が、実際に確実に機能し、企業が現在保有する膨大な数のデバイスに効果的に拡張でき、かつ包括的なソリューションを提供できる形で解決できていない問題なのです。 現実には、多くの組織が、特定の課題を解決するための戦術的なポイントソリューション(あるいは、目新しいツールへの期待に駆られて)を急いで導入してしまっています。しかし、こうした多くのポイントソリューションを稼働させるために、さらなる複雑さやITインフラが追加されることで、実際にはIT管理がさらに困難になっていることに気づいていないのです。
近年、規制の強化やサイバーセキュリティへの注目が高まるにつれ、この状況はさらに悪化の一途をたどっています。 データ漏洩、内部者による脅威、高度なマルウェア、PCIコンプライアンス、ゼロデイ脅威、ファイアウォール管理、仮想パッチ適用(このリストはまだまだ続きます)といった課題を解決するために、ますます多くのポイントソリューションが導入されてきました。しかし、多くの場合、これらは問題をさらに悪化させるだけであり、複雑さを増すばかりか、IT運用チームがIT環境の基本的な管理に注力できなくなる原因となっています。 また、ガートナーが指摘しているように、「覚えておいてください。セキュリティ分析プログラムの成熟度は、ツールの数とは相関関係がありません。」
スマートなプラットフォームアプローチ
ビジネスプラットフォームの構築に向けた多大な取り組みが行われ、このテーマに関する書籍も数多く出版されていますが、ITの可視性と管理の問題を解決するためにプラットフォームアプローチを採用するという考え方は、比較的新しいものです。 IT関係者と定期的に行っている多くの打ち合わせでは、次のような世界像を想像してもらうために、私が予想していた以上に詳しい説明が必要になることがあります:
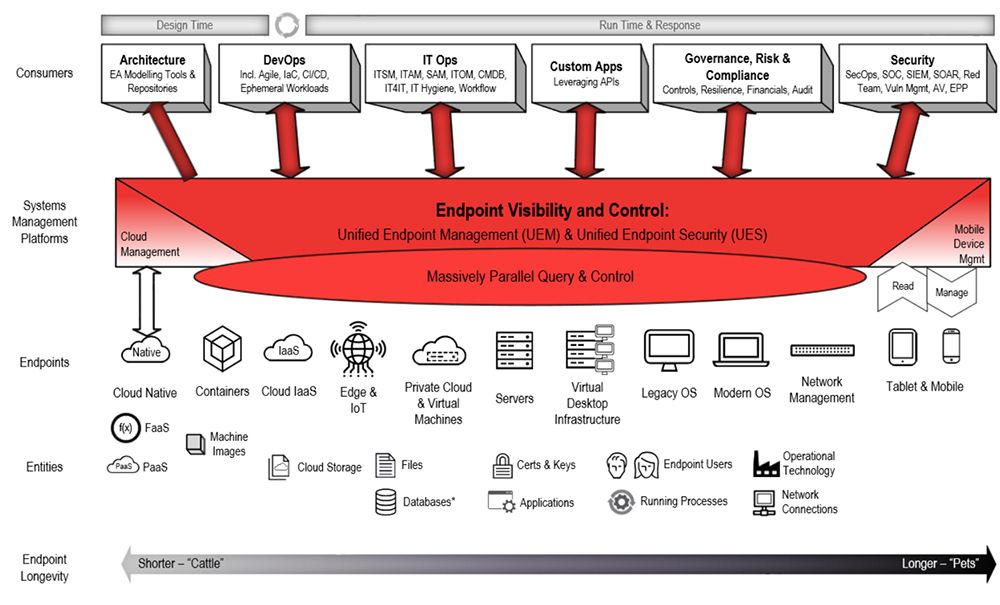
このことを、プラットフォームがビジネスの他の部分を簡素化するために登場したものの、IT管理についてはまだそうではなかったという観点から、改めて考えてみると理解しやすくなります。 他の部門では、より少ない数の戦略的プラットフォームで課題を効果的に管理できるのであれば、多くの異なる個別ソリューションのアーキテクチャ設計や統合に時間や費用をかける価値はないということを、とっくの昔に気づいていました。 IT資産の管理がより容易になり、自動化が進み、効率化されるだけでなく、各チームには次のようなさらなるメリットも生まれます:
- 予防的なインシデント対応
現在(先週の状況やデータベースの古さではなく)どのようなハードウェアやアプリケーションなどを保有しているかを正確に把握することで、IT環境の可視性を高め、そのデータに基づいて予防的(かつ自動化された)対応を推進できるようになります。 自社の現状を把握するという重要な基盤が整っていれば、サイバーインシデントへの対応ははるかに容易になり、検知から是正までの時間を大幅に短縮することができます。 - コストと複雑さの削減
インフラストラクチャのコストや、ポイントソリューションの運用維持にかかるコストは、本当にかさみます。 特に、組織の規模に合わせて拡張するために、 100s 台または1000s 台のサーバーが必要な場合です。 これらを削減・排除することで、コストと複雑さが明らかに軽減されます。 - 統合されたデータ
唯一の信頼できる情報源を確保し、協働的な形でアクションを起こせるようにすることで、チーム間のサイロ化を解消します。 このデータは、CMDBなどの他のシステムに取り込むことで、IT運用プロセスの改善に役立てることができます。 - コンピュータおよびネットワークのパフォーマンスの向上
ポイントソリューションでは、多くの場合、エンドポイント上で特定のエージェントを実行する必要があります。 これらの解決策は、コンピュータのCPUやメモリを消費することでオーバーヘッドを生み出し、パフォーマンスを低下させてしまいます。 さらに、こうしたソリューションの多くは膨大な量のネットワークトラフィックを発生させ、インターネットやネットワークの速度を低下させてしまいます。
今後の記事の一つで、データレイクがなぜ時に「釘を探しているハンマー」のような存在となり、管理の複雑さという課題の解決に必ずしも役立っていないのかについて考察したいと思います。 詳細についてお知りになりたい方や、ご意見をお寄せいただける方は、または までご連絡ください!
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。

