2013年当時、CIAの最高技術責任者(CTO)を務めていた のガス・ハント氏( )は、過去20 年間における画期的なITプロジェクトの一つを率いました。 数十年にわたり、政府所有のデータセンターでアメリカの最も機密性の高い情報を守ってきた「ザ・カンパニー」は、クラウドへの移行を果たしました。
それは、私たち一般の人がFacebookの投稿を共有したり、メールや結婚式の写真を保存したりするようなパブリッククラウドのことではありませんでした。 Rather, Hunt spearheaded a negotiation with Amazon Web Services that led to the creation of a $600 million separate cloud infrastructure for all 17 national intelligence agencies. スパイ向けの特注契約だったかもしれませんが、このプロジェクトは、結果としてCIAがサーバーの調達にかかる時間と費用を節約し、情報収集能力の向上にもつながったことから、クラウドが本格的に実用化される段階に達したことを示す証拠として広く称賛されました。 何しろ、国の最も機密性の高い秘密のすべてを託せるほど信頼できるものなら、それは……まあ、ほぼすべての人にとって十分なものでした。
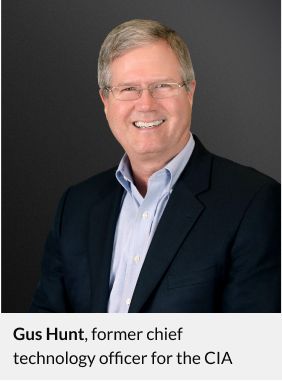
ハント氏はその年の後半にCIAを退局し、自身のコンサルティング会社を設立した後、 2016年にアクセンチュアの連邦政府向けサイバーセキュリティ部門の責任者に就任しました。 その過程で、彼はあらゆる主要な業界の企業が、ますます複雑で危険な世界に適応できるよう支援してきました。
最近、自身の個人事務所に復帰したハント氏は、『Endpoint』誌に対し、エンドポイント管理の現状や、企業のIT責任者がCIAやその他の国防総省(DOD)機関から学ぶことができる在宅勤務(WFH)のセキュリティに関するベストプラクティスについて語りました。
クラウドへの移行において掲げられた目標の一つは、米国の 17 の諜報機関すべてを同一のインフラ上に統合し、情報共有の迅速化を図ることにありました。 他にもメリットはありましたか? それに、それが安全だとどうしてわかるのですか?
AWSへの移行は、何よりもまず、情報機関全体におけるスピードと俊敏性を高め、クラウドと呼ばれるこの新しい世界から生まれた機能を迅速に活用できるようにすることを目的としていました。 しかし、私たちがAWSのパブリッククラウド版を利用していなかったという事実も忘れてはなりません。 私たちはAmazonと協力し、これまで通り厳格に管理された形で運用できる、AWSクラウドの機密扱いバージョンを構築しました。
当時、エンドポイントのセキュリティについて、どの程度懸念されていましたか?
当時は、今ほど大したことではありませんでした。 エンドポイントのほぼすべてがデスクトップPCであったため、私たちは、オペレーティングシステムを常に最新の状態に保ち、適切なパッチを適用すること、およびUSBポートなどへのアクセスを厳格に管理することに重点を置きました。 また、建物内への無線機器の持ち込みは一切禁止されていました。 というわけで、人々が悪事を働くこと、あるいはうっかり悪事を犯してしまうことさえも、うまく防ぐことができました。
調査によると、サイバー侵害の 90%以上が、パッチ管理の不徹底といった「セキュリティ対策の不備」に起因していることが明らかになっています。 ご自身の経験から、その通りだとお感じになりましたか?
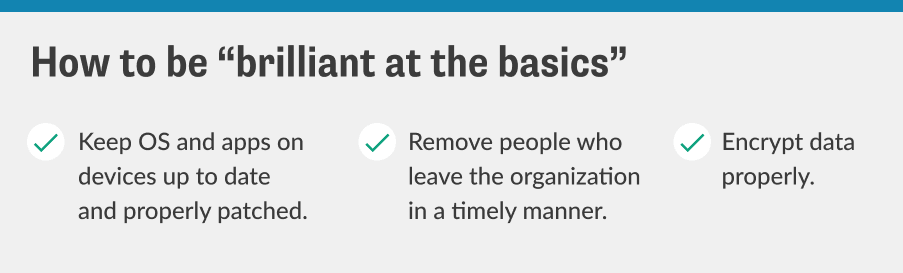
私は、その数字はさらに高く、 90s台後半くらいだと予想していました。 だからこそ、アクセンチュアでは「基本を徹底的に極める」というコンセプトを掲げていたのです。 オペレーティングシステム、アプリケーション、およびデバイスが最新の状態であり、適切なパッチが適用されていることを確認してください。 組織を離れる方の情報を速やかに削除し、ディレクトリを整理してください。 データが適切に暗号化されていることを確認してください。
あなたは、デバイスに対して常に「ポジティブ・コントロール」を維持する必要性について、繰り返し語られてきました。 これは、デバイスがリスクをもたらすかどうかを特定するだけでなく、それに対して何らかの措置を講じることができる機能です。例えば、ネットワークへのアクセスを許可する前に、ユーザーに新しいマルウェア対策パッチのインストールを強制するなどです。
もちろんです。 すべてのデバイスの状況、具体的にはそのデバイスに何がダウンロードされているかや、ユーザーが誰であるかなどを、常に把握しておく必要があります。 そうして初めて、誰が何を担当できるかについて、適切な自動化された判断を下すことができるのです。 ですから、もしガスが日曜日の朝にスターバックスからログインするのが本当に不自然であるなら、システムは私がタイムカードを入力することだけを許可し、人事システムやその他の機密データへのアクセスは許可しないようにすべきかもしれません。
今日、これらは「ゼロトラスト」の基本原則となっています。ゼロトラストとは、たとえ既知のデバイスであっても、システムへの接続を試みるすべてのデバイスを組織が検証することを求めるセキュリティモデルです。 本人確認が完了するまでは、誰もアクセスできません。 米国防総省(DOD)および情報機関は、長年にわたりその検証モデルを採用してきました。 ただ、私たちはそれを「ゼロトラスト」とは決して呼んでいなかったのです。
国家機密を守るためにそのような管理を行うのは別として、一般の企業が常に適切な管理を維持し続けることは、果たして現実的に可能なのでしょうか?
軍や諜報機関では、BYOD(個人所有端末の持ち込み)はあまり行われていません。 しかし、これはアメリカの企業界では広く見られる現象であり、それが問題となることもあります。 ほとんどの企業は、従業員一人ひとりにノートパソコンやスマートフォン、そして業務に必要なだけでなく、企業が常に適切な管理を行えるようにするためのその他のツールをすべて購入することはないでしょう。 そこで、 のエンドポイント管理システム が役立ちます。 これにより、これらのデバイスをパーティション分けし、ユーザーがデバイスで何を行えるか、またどのソフトウェアを実行できるかを区別することが可能になります。 統合管理によって得られる可視性は、極めて重要です。
「在宅勤務への移行やパンデミックへの対応に手一杯で、現時点では適正管理体制の構築まで気が回らない」と語るITリーダーたちに対して、どのようにお答えになりますか?
「うわっ、それだとかなり費用がかかりそうですね」と言われると、私はこうお答えしています。「問題が発生してからそれを解決するためのコストは、最初から正しく行うためのコストを、必ず上回ってしまうものです。」
積極的な管理を行うことは、当然ながら、従業員が自身の端末で何ができるかという点に影響を及ぼします。 企業は、従業員に対する期待値を再設定する必要があるのでしょうか?
従業員は、ある程度の制約が生じることを受け入れる必要があります。 今後、さらに規制が強化される見込みです。 画面が大きいという理由で、会社のノートパソコンではなく自分のデスクトップPCで作業したいという場合、そのマシンに最新のパッチが適用されていないと、アクセスできない可能性があります。 あるいは、IT部門が週末はシステムをすべてロックダウンしたいと考えているため、月曜日から金曜日までの 8時 から20時までの時間帯にしかログインできないかもしれません。 もし、その時間帯外に緊急の会議がある場合は、緊急アクセスを得るために特定の番号に電話する必要があるかもしれません。
それにより、文化的な面でいくつかの困難な課題が生じる可能性があります。
この件を軽んじるつもりは決してありません。 企業や人々が、このような環境での業務に慣れていない場合、その思考は自然とそうは向かないものです。 一方、機密扱いの世界では、人々はセキュリティに関する多くの訓練を受けています。 例えば、すべての文書に適切な機密区分を付与し、適切に扱われるようにするため、それらはハードコーディングされています。 これを毎日続けていれば、慣れてきます。
誤解しないでくださいね。 最初は、不満や愚痴、うめき声がたくさん出るでしょう。 しかし、しばらくすると、それは自然な仕事のリズムの一部になっていきます。

