事業を完全に停止させてしまう大規模なクラウド障害やサイバー攻撃が相次ぐ中、企業の取締役会や経営陣は、事業および サイバー のレジリエンス強化を継続的に求めてきました。
レジリエンスの分野において、現在も続く課題の一つは、機械並みのスピードで動き、いかなるルールにも縛られない敵対勢力に遅れを取らないようにすることです。 今週サンフランシスコで開催されたRSAC 2026 で講演したサイバーセキュリティの専門家たちによると、このギャップに対処する最善の方法は「アンチフラジリティ」であるとのことです。
「私たちが求めているのは、自己修復能力を備えたシステム、つまり自ら進化し続けるシステムです。」CVS Healthのアプリケーションセキュリティエンジニアリングおよび脅威管理担当副社長、アンソニー・ロドリゲス氏
毎年恒例の業界イベント初日に開催された のセッション「 」では、ストレスに耐える能力である「レジリエンス」と、システムがストレスを利用して改善し、ひいてはより強靭になる「アンチフラジリティ」とを対比させました。 Illumio( )のチーフ・エバンジェリストであり、ゼロトラストモデル( )を考案した元フォレスター・アナリストのジョン・キンダーヴァグ氏()— および —、ならびにCVS Healthのアプリケーションセキュリティエンジニアリングおよび脅威管理担当副社長(AVP)であるアンソニー・ロドリゲス氏()は、サイバーセキュリティチームに対し、レジリエンスから脱却し、より適応性が高く先を見越した「アンチフラジリティ」へと移行するよう強く訴えました。
の耐障害性 がもはや十分ではない理由
攻撃者がいずれはシステムの弱点を見つけ出すことを認識したら、攻撃者に先んじて、意図的にシステムに負荷をかける習慣を身につける必要があります。
キンダーヴァグ氏は、重量挙げに例えました。 人体は「アンチフラジャイル」なシステムであり、ウェイトトレーニングを行うと、回復の過程で体はより強くなります。 トレーニングによるストレスは、ストレスと回復のバランスが取れていれば、良い成果と適応力の向上につながります。
サイバーシステムにおいて、ストレス要因は攻撃やインシデントであり、適応エンジンとは ゼロトラストのことです。 キンダーヴァグ氏とロドリゲス氏は、サイバーセキュリティとエンジニアリングの分野が、よりダイナミックな対応態勢へと向かっているとの見解を示しました。 業界全体を見渡すと、静的で事後対応型のシステムが、先を見越したリアルタイム型へと移行していることがお分かりいただけるでしょう。
AIは、サイバーセキュリティ上のリスクを増大させている一方で、エンジニアがそれらのリスクを軽減するのを支援しています。 「私たちは、自己修復機能を備えたシステム、つまり自ら進化していくシステムを求めています」とロドリゲス氏は述べました。 「組織は、そうした兆候を捉えることで、より迅速に進化することができます。」 「重要なのは、そのサインを察知し、それを活用できるかどうかです。」
Kindervag noted that nobody wants to spend money or do anything until something bad happens, citing an executive who recently told him that a $150 million fine is just a rounding error. 「 経営陣には、サイバーセキュリティに関心を持ち、 悪いことが 起こるのをただ待っているだけの状態を改めるよう働きかけなければなりません」と、 キンダーヴァグ氏は 述べました。
お二人は、システムの適応性を高める上でのAIの役割や、未知の脅威により適切に対応するために手作業のプロセスを削減することの重要性について論じました。また、システムに意図的にストレス要因を導入して弱点を特定し、全体的な堅牢性を向上させる「カオスエンジニアリング」の原則を取り入れることについても言及しました。
現実世界の混沌に対応するエンジニアリング
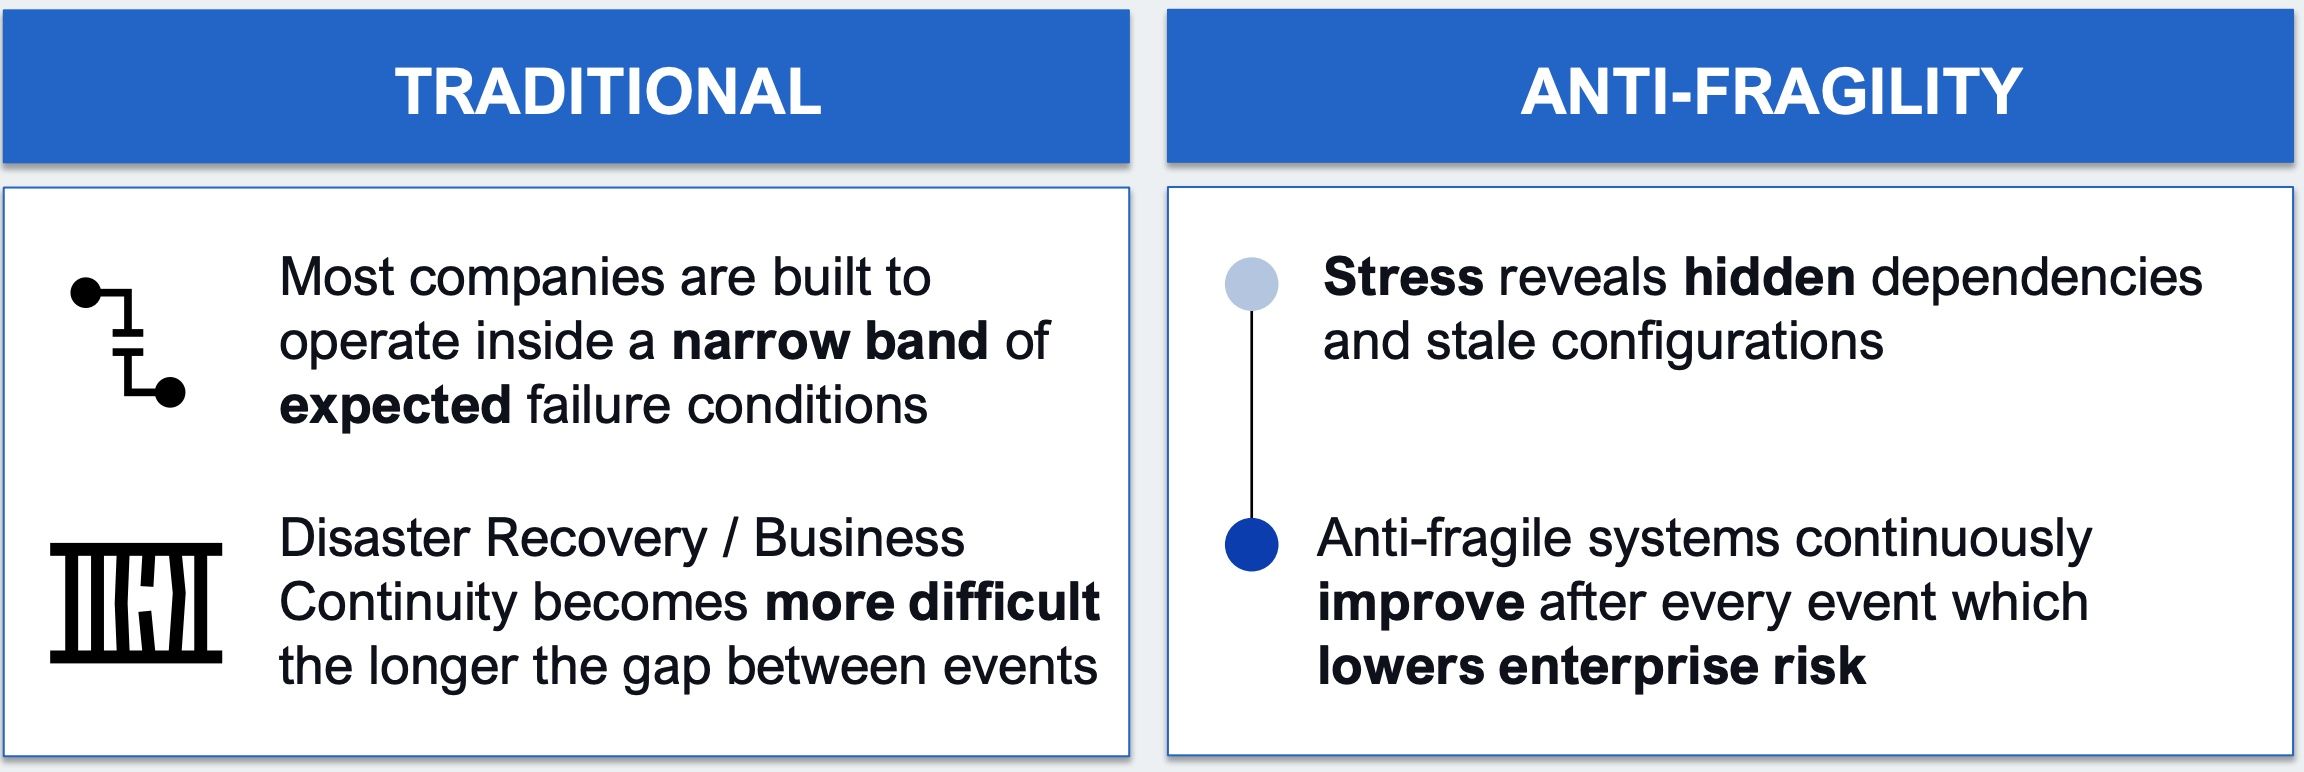
彼らは、アンチフラジリティは継続的なプロセスであるべきであり、組織は各事象から学び、将来の再発を防ぐべきだと主張しました。 つまり、災害復旧や事業継続という考え方を超えていくということです。 継続的な負荷下でもシステムを円滑に稼働させるためには、従来の標準的な線形DR/BC戦略を捨て、意図的にカオスを導入して本番環境を積極的にダウンさせるようなアプローチを採用してください。
「失敗が起こることを前提に計画を立てておくほうがよいでしょう……特定の失敗を想定するのではなく、ただ失敗が起こることを想定して、継続的にシステムを破壊しようと試みるのです……システムをダウンさせたり、実際のトラフィックを流したり、さまざまなシナリオを検証したりして、環境やその環境を支えるチームに絶えず負荷をかけ続けるのです」とロドリゲス氏は述べました。
「経営陣には、サイバーセキュリティに関心を持ち、悪いことが起こるのをただ待つような態勢を改めるよう働きかけなければなりません。」Illumioのチーフ・エバンジェリスト、ジョン・キンダーヴァグ氏
「失敗する可能性があるという事実を念頭に置いて計画を立てたほうがよいでしょう」とロドリゲス氏は述べました。 インフラにどのような障害が発生するかは予測できない、と彼は付け加えました。そのため、「絶えずそのインフラを破壊しようと試みるのです……システムをダウンさせたり、実際のトラフィックを流したり、さまざまなシナリオを検証したりして、環境そのものと、その環境を支えるチームに絶えず負荷をかけ続けるのです。」
「アンチフラジャイル」への道のりを始めるための実践的な手順
の講演者である 氏は、 、まずは小規模から始め、改善すべき具体的な分野に焦点を当て、継続的な改善を重ねることで、より強靭で適応力のあるサイバーセキュリティ体制を構築することを推奨しました。
以下は、 に掲載されている手順( )に、 から追加で入手した詳細を加えたものです:
来週
高価値なサービスやインシデントが頻繁に発生する原因など、対象やワークフローを選び、依存関係の停止、リージョンのフェイルオーバー、認証情報の悪用シナリオ、異常なイースト・ウェスト・トラフィック、あるいは「不適切なデプロイ」といった、3~5つのストレス要因を定義してください。 次に、システムが危険な状態に陥りつつあることを示す兆候を特定してください。
また、 のレビュー( )を参照し、直近の のインシデントを分析して、今すぐ導入できる体系的な解決策を1つ見出してください。
次の「 」まであと90 日
バックアップ経路が機能しなくなるのを防ぐため、定期的に実際のトラフィックをバックアップ経路に流して、フェイルオーバーの練習を行ってください。 ログのローテーション、ガードレール、設定のドリフト検出、依存関係のチェックなど、繰り返し行われる修正作業を自動化します。 次に、セグメンテーションと最小権限の境界を設定し、影響範囲を縮小します。 最初の不具合を発見したら、同様の不具合を検索して対応範囲を広げ、環境全体で同じ状況がないか確認し、是正措置を講じてください。
次へ 6 ヶ月
行動、デバイス、ネットワーク、およびワークロードのシグナルを統合して、より適切な意思決定を行い、「認証済み=信頼できる」と安易に決めつけないようにしましょう。 明確な学習目標を定めたカオス・ドリルやレッドチーム演習を計画的に実施することで、管理されたストレスを組織に定着させましょう。 再発率の低減やシステミックリスクの低減、復旧までの時間、影響範囲の抑制といった、重要な指標を追跡してください。 最後に、予防や持続可能な解決策の構築といった、目立たず、しばしば報われない取り組みを評価するとともに、ヒーロー崇拝や責任追及の風潮を抑制しましょう。
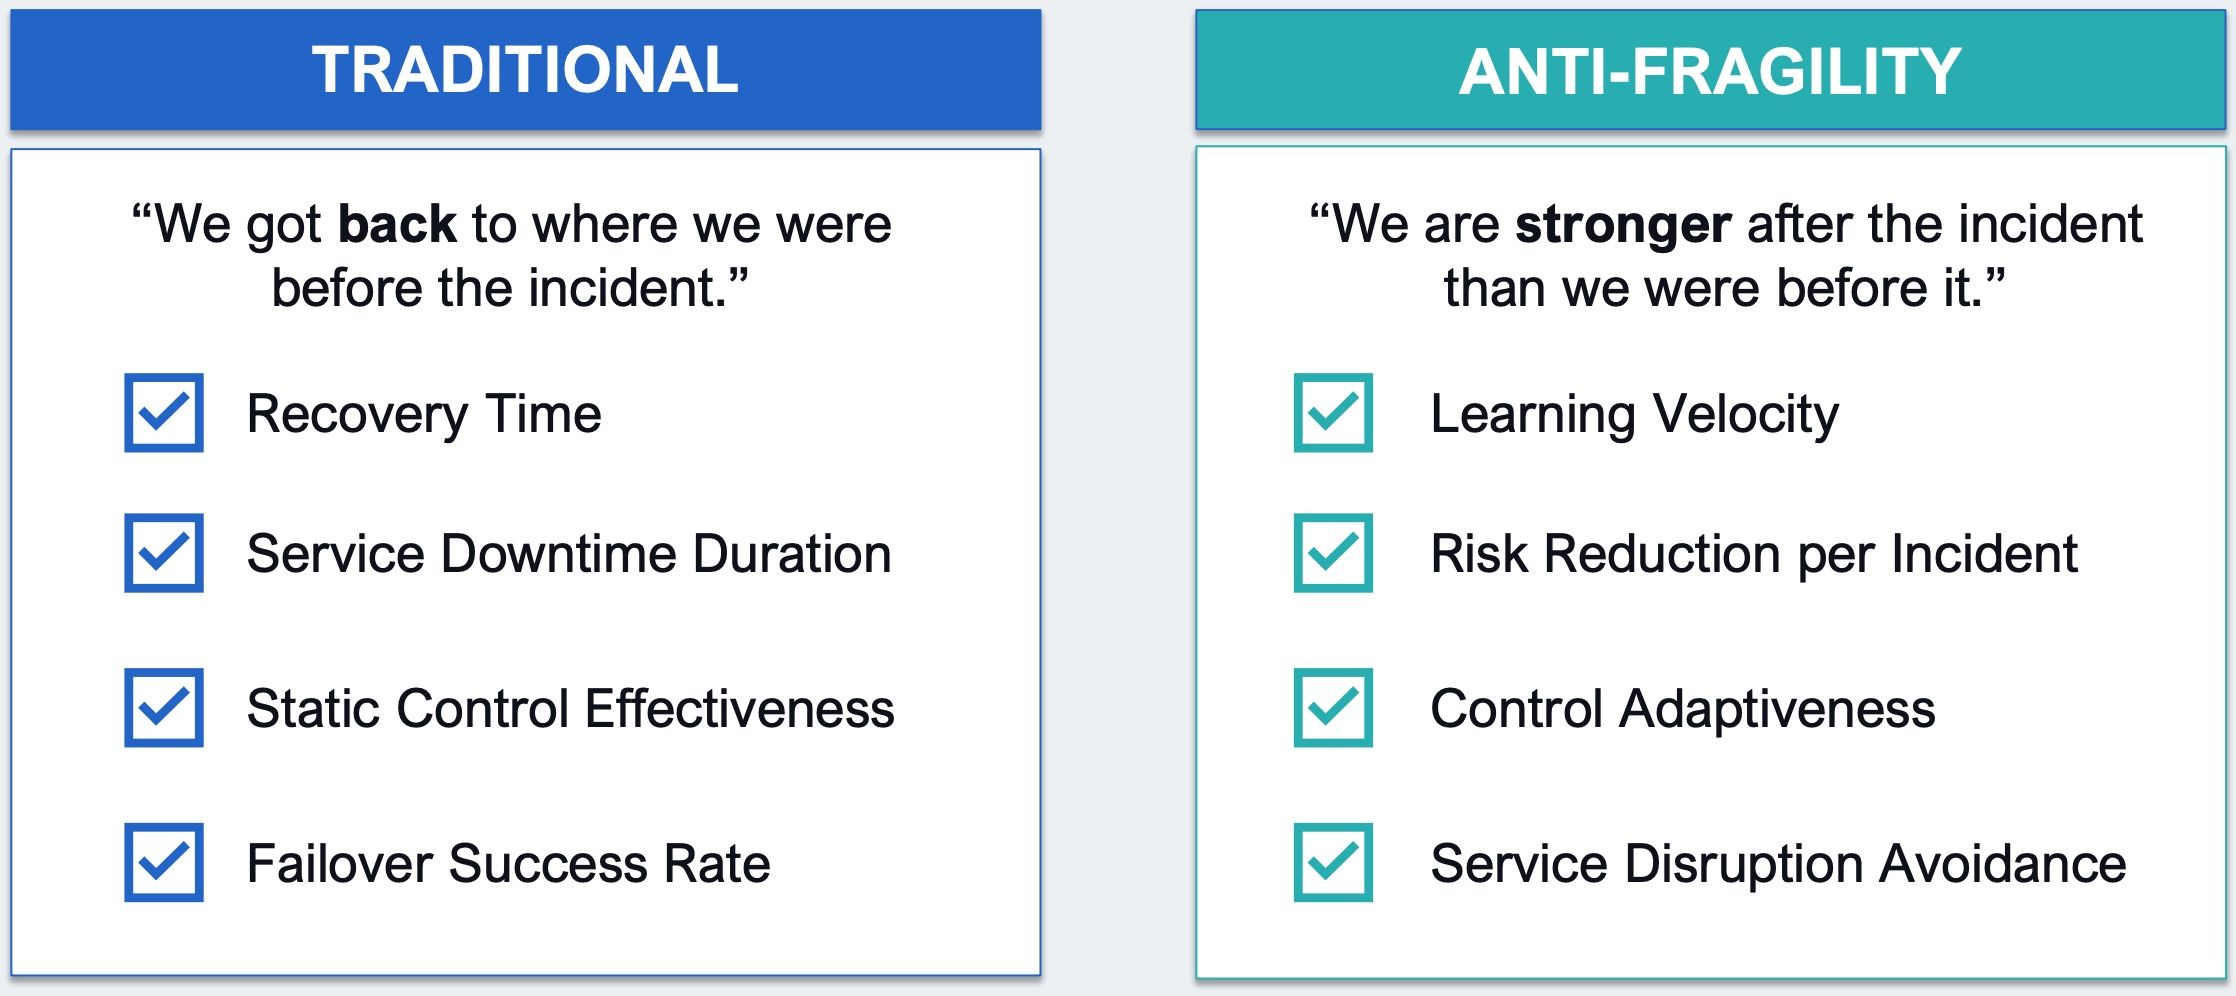
アンチフラジリティの測定
「アンチフラジリティ」 の文化を育む
キンダーヴァグ氏 とロドリゲス氏は、結論として、ある重要な区別を改めて強調しました。 レジリエンスは命をつなぎ、アンチフラジリティは人生の軌道を変えるのです。
組織が ストレスをシグナルとして捉え、 意図的に失敗を実践し、 チーム間で学びを共有し、 改善を軸に文化を統一すると、 セキュリティ プログラムは 単にストレスに耐える だけでなく、 プレッシャー下で より良い成果を上げることができます。
「セキュリティ は、単に攻撃に耐えられるようにするだけでは不十分です 」と、 キンダーヴァグ氏 は述べました。 「」「これにより、 が、 とともに、時間をかけてますます強くなっていくはずです。」

