サマリ
自動車ハッキングの脅威は、何を運転していても、道路上のすべての人に影響を与えます。 そして、速度、方向、ジオロケーションなどを制御するすべてのIT資産が保存されている車の「バックエンド」を保護することが最優先事項となります。 しかし、人々がコンピューターやスマートフォンのアップデートをいかに遅らせるかを知っている中で、どうすれば車のオペレーティングシステムをタイムリーにアップデートさせることができるでしょうか?
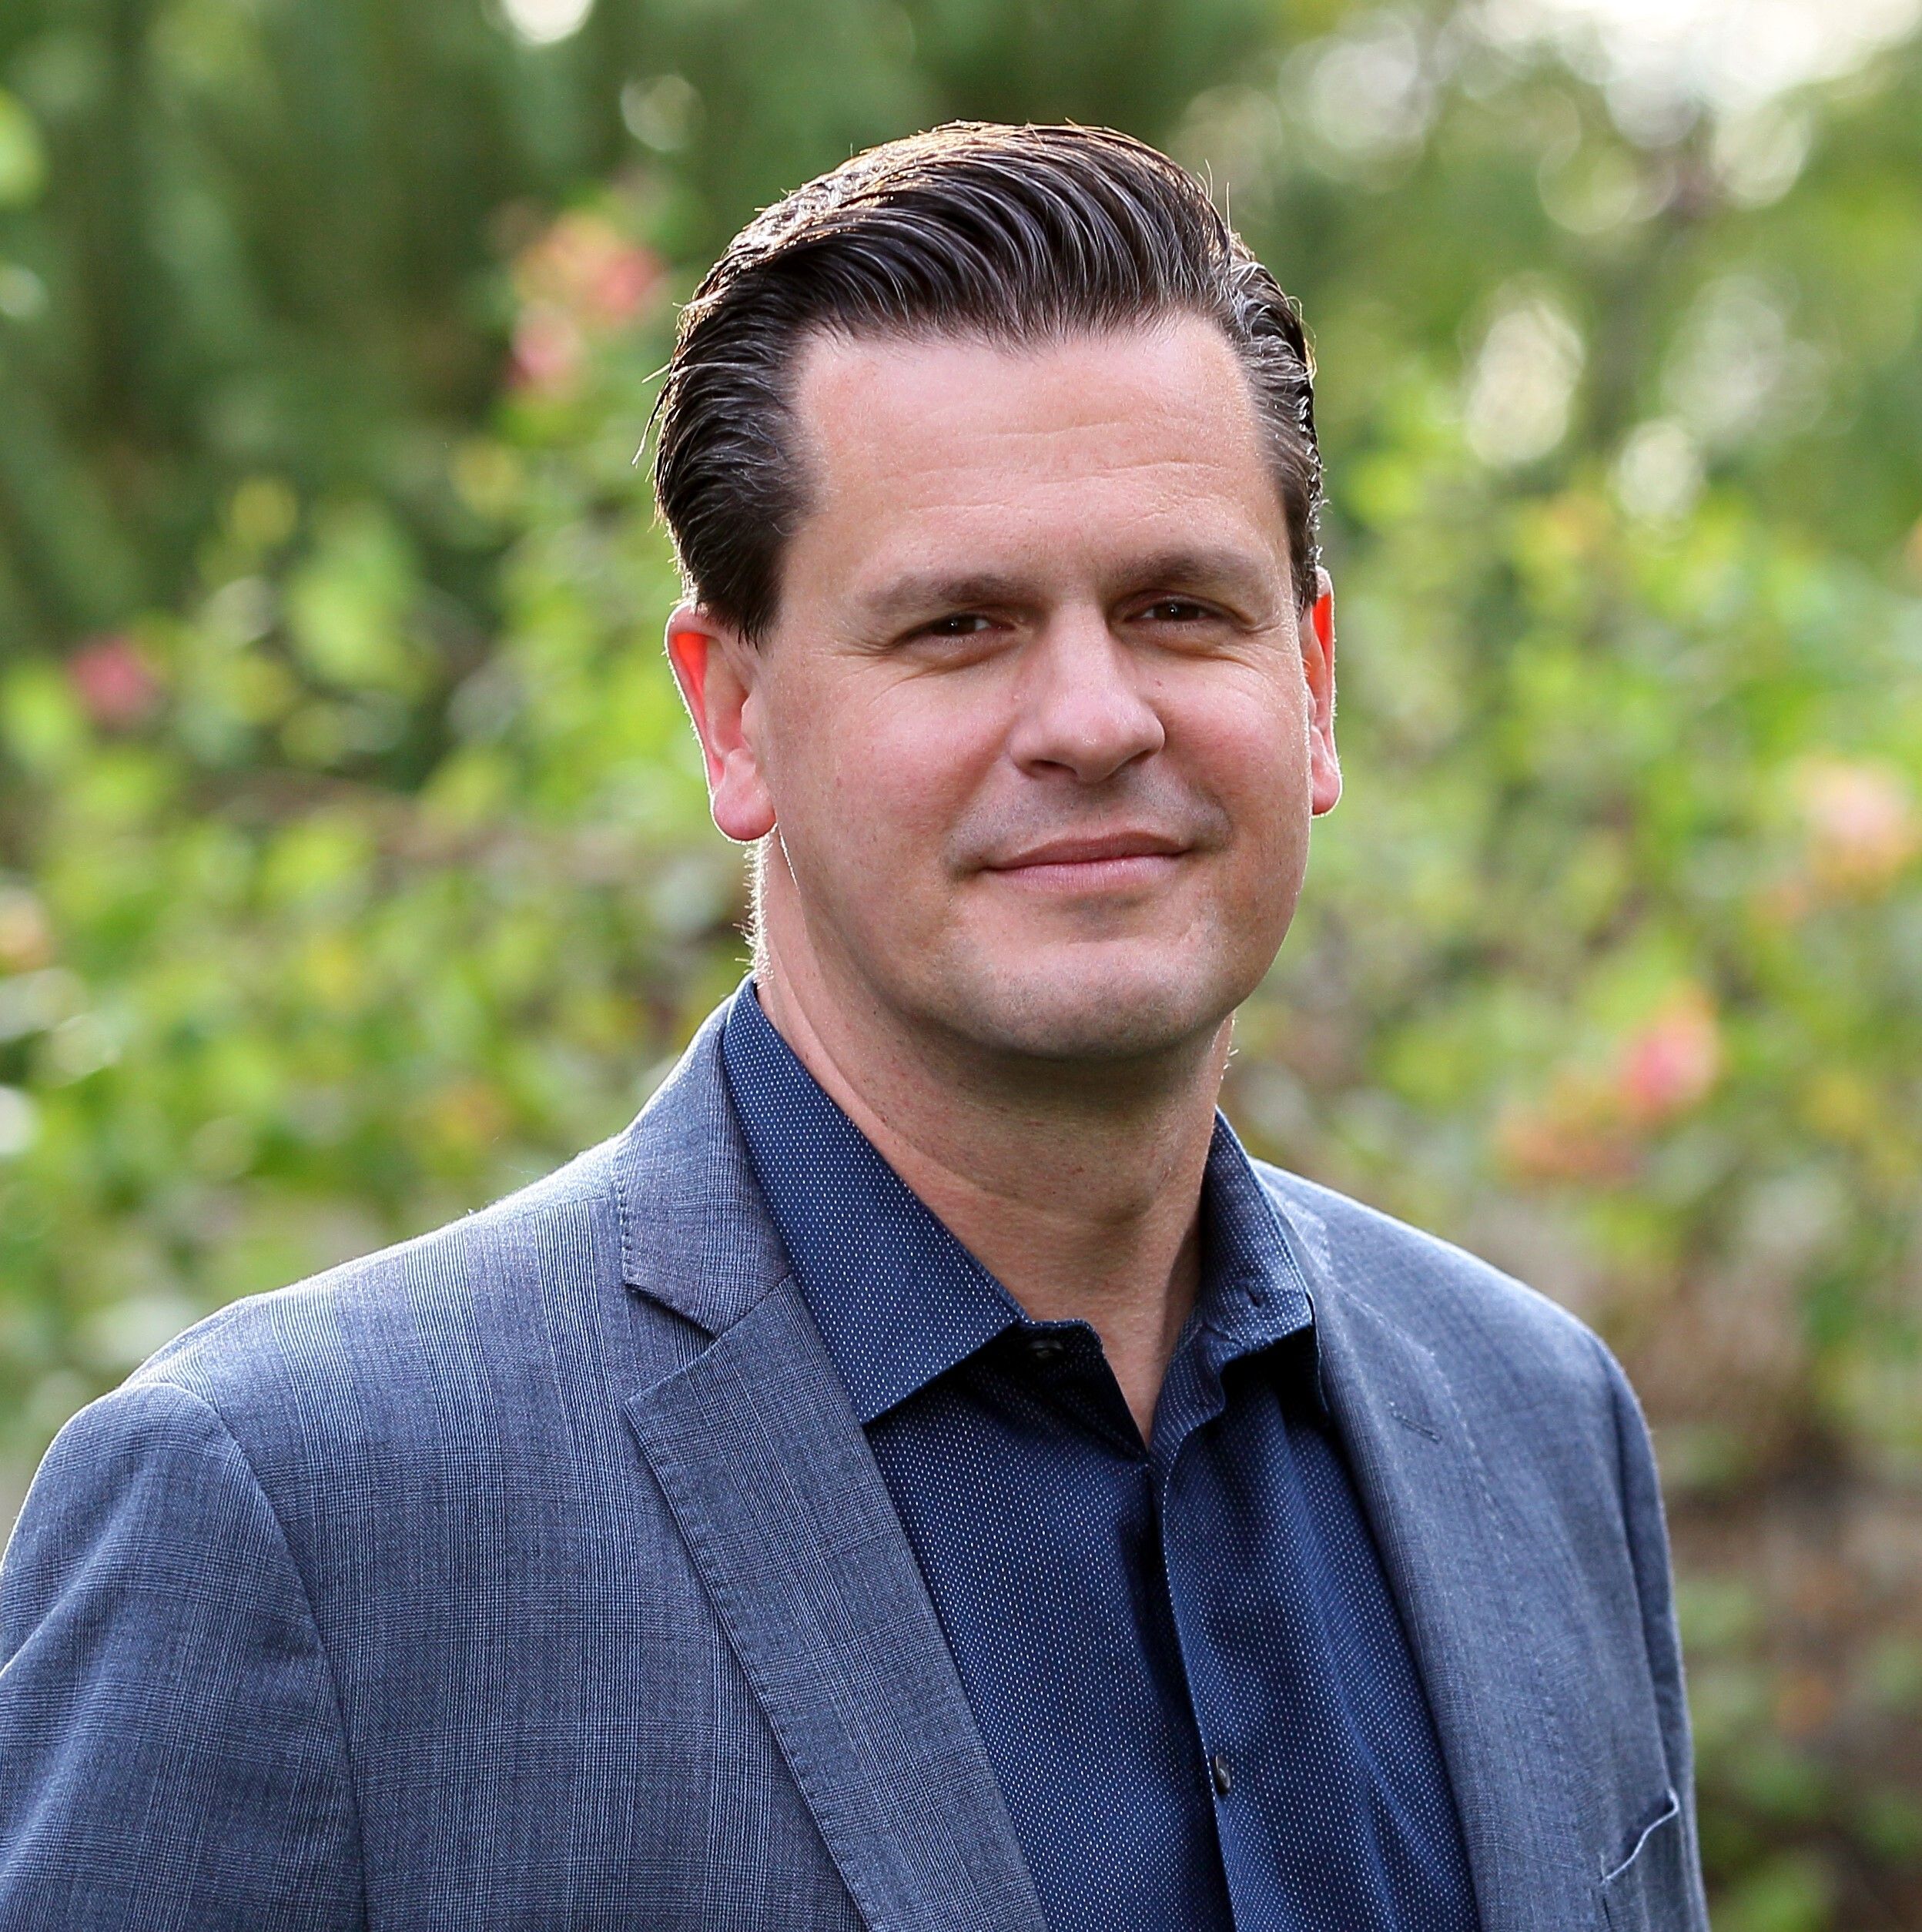
ホスト: Shawn Surber、テクニカルアカウントマネジメント シニアディレクター、Tanium
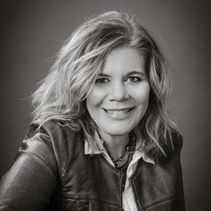
ゲスト: Jennifer Tisdale、CEO、Grimm
ショーノート
Taniumの新しいオンラインサイバーニュースマガジン、Focal Pointのこれらの記事をご覧ください。
トランスクリプト
以下のインタビューは、明確さのために編集されています。
Jennifer Tisdale: 自動車と新技術に関連して非常に多くのことが起きており、起こりうるあらゆるシナリオを考えることはほぼ不可能です。 しかし、クラウドはバックエンドで多くのデータを保持する環境になると思われ、ハッカーの好奇心を引きつける格好の標的になると思います。
Shawn Surber: こんにちは、Shawn Surberです。本日のLet's Convergeでは、自律走行車とサイバーセキュリティについてお話しします。 自動運転車の時代はもうすぐそこまで来ており、避けられないハッキングやセキュリティ問題も同様です。 自動車ハッキングの脅威は、何を運転していても、道路上のすべての人に影響を与えます。 研究者たちはこれらの車両のバックエンドの保護に特に関心を持っており、それはテールライトのことではありません。 バックエンドとは、サイバー犯罪者が改ざんしたい可能性のあるすべてのIT資産を指します。つまり、車両が選択するルート、他の車の速度をどのように追跡するか、そして誰が優先通行権を持つかということです。
本日のゲストは、自動車サプライヤーがセキュリティの脆弱性を特定し軽減するのを支援する企業、Grimm CyberのCEO、Jennifer Tisdaleです。 彼女はまた、マツダ北米のサイバーセキュリティ戦略アドバイザーを務め、ミシガン経済開発公社のサイバーモビリティプログラムマネージャーでもあります。 ショーへようこそ、ジェニファー。
ティスデール: ショーンさん、お招きいただきありがとうございます。 あなたとお話しできることをとても楽しみにしています。
サーバー: 素晴らしい。 さっそく始めましょう。 まず基本的な質問があります:自動運転車に乗ったことはありますか?
ティスデール: あります。 デモでした。 カンファレンスで、非常に管理された環境でのことでした。 だから、実際に公道を走る場合にどうなるかを測る良いバロメーターにはならないかもしれません。 私のようなコントロール好きな人間にとっては、ドライバーがいない車両に乗り、センサー技術を使ってコースを走行するというのは、慣れるまでに時間がかかります。 少し不安を感じます。
サーバー: ええ、私も同じように感じると思います。 私はタクシーの後部座席に乗るのもあまり好きではありません。
ティスデール: そうですね。 少し手放す必要がありますね。
サーバー: 以前、人々が車に侵入する場合、車そのものや部品、または中身を盗もうとしていたか、単に乗り回したかっただけでした。 これらの自律走行車に関して、主な脅威の実行者は誰だと思いますか?また、自律走行車をハッキングする動機は何でしょうか?
ティスデール: そうですね、これらの車両に仮想的に侵入したりハッキングしたりする主な動機は、基本的に同じだと思います。つまり、お金が動機となるでしょう。 バールや配線の直結による盗難の時代は終わり、今ではコードを操作して車両を思い通りに動かす別の手口が使われるようになっており、主な動機は金銭です。 自動車盗難に関連して、車両のリモートコントロールが大規模に、またどれほど遠くから可能になるかについて、政府内でいくつかの議論が行われています。 フリートマネージャーや特定のメーカー、モデル、トリムパッケージの車両に対して、より大規模で広範囲にわたる事態が発生した場合、それはどのような状況になり、何が起こり得るのでしょうか? これらは、現時点では大部分が未回答の問いです。 しかし、私が軽犯罪と呼ぶものを超え、国土安全保障上の問題やそれ以上のものになり得る領域にまで踏み込んで、それが何であるかを解明することに、毎日少しずつ近づいていると思います。
サーバー: そうですね。 長年のサイバーセキュリティの専門家として、人々がそれを検討していると聞くのは良いことです。 つまり、もし~だったら、もし~だったら、もし~だったら、という具合に。 そして、それぞれをチェーンに沿って追っていくことが重要です。なぜなら、これらの車両を保護することに関わるさまざまなグループが多数存在するからです。 車両メーカー、ソフトウェアおよびサービスプロバイダー、もちろん車両のオーナー、そしてこれらのデバイスの安全性を確保するために政府が果たす役割があります。 では、それについて少し話しましょう。 自動車メーカーから始めましょう。 サイバー攻撃の可能性や実際に発生するサイバー攻撃に対して、彼らはどの程度対応してくれると思いますか?
Tisdale: 対応せざるを得ないでしょう。 これは比較的新しい業界ですよね? 2015 にジープのハッキングが起きて最初にメディアで大きく取り上げられるまでは、そうではありませんでした。
Surber: ご存じない方のために説明すると、あれは2人のセキュリティ研究者がジープ・チェロキーのブレーキとステアリングをリモートで制御できることを実証した事件です。 彼らは車のセルラー接続の欠陥を悪用することができました。 クライスラーはそれを修正するためにリコールを発行しなければなりませんでした。
Tisdale: あれは業界のゲームチェンジャーでした。なぜなら、それが議論を強制的に引き起こしたからです。 しかし、2015から2022までの自動車メーカーは、対応方法を見つけるだけでなく、積極的な取り組み方についても多大な努力をしてきました。 ですから、サイバーセキュリティに携わる者として、彼らがR&Dフェーズにおいて車両のサイバーセキュリティに可能な限り取り組んでいるという、ある程度の自信を持てます。
自動車業界には5年間の生産サイクルがあるため、5年後に道路を走ることになる車両についても、すでにセキュリティの観点から検討されており、これは非常に心強いことです。 少しグレーゾーンに入ると思うのは、レガシーシステムに関して、ライフサイクル全体にわたってセキュリティをどのように維持するかを考えることです。 そして、それは関与するすべてのステークホルダーによって大きく左右されると思います。
Surber: ここでの大きなポイントはメンテナンスだと思います。そうですよね? 従来、何か問題が発生した場合、リコールが発行され、車をショップに持ち込んで修理してもらうというものでした。 無線アップデートの新時代において、私たちはまったく別の側面を目にすることになるでしょう——強制アップデート、消費者が承認または拒否できるアップデートです。 無線という手段が攻撃のベクターになることについてはどうでしょうか? それについて懸念していますか?
Tisdale: はい、それは確かに懸念すべき分野です。 私はこれをいつも目にしています、特に義理の両親や子供たちで:個人のデバイスでセキュリティアップデートを受け入れない場合、車両でも受け入れなかったらどうなるでしょうか? データや個人情報を守ることについて話しているなら一つのことですが、私たちの生命や身体に影響を与える可能性のあるアップデートであれば、それはまた別の話ですよね?
Surber: まったくその通りです。 従来のエンタープライズ環境でも、パッチを展開してシステムを再起動させることは誰もが経験しています——ご存知のように、これらのデバイスはある時間帯にはミッションクリティカルなので再起動できないということがあります。 しかし、道路を走行しているときはまったく別の話です。 つまり、明らかに運転中にシステムを再起動することはできませんが、これらの車両のオーナーは、車を起動しようとするときに待たされることになるのでしょうか、これらのアップデートのために数分間待つことを求められるのでしょうか?
Tisdale: ええ。 そして、[車]をデバイスと見なすことは間違っていないと思います。 それはかなり正確だと思います。 タイムラグがあるかもしれませんが、業界で現在よく見られるのは、非常に多くの車両がアプリ、つまり車のサービスやメンテナンスの時期を知らせるスマートフォンアプリを使用しているということです。 そのため、ソフトウェアのアップデートが必要なタイミングで警告が届くようになります。 それが車両の重要な機能、つまり車両の操作に影響を与える可能性があるものであれば、ディーラーに持ち込んで対応する必要があることもあるかもしれません。 その標準的な慣行は現在策定中だと思います。
この件について、政府の役割についても話し合いたいと思っていました。 そして、将来的には、サイバー安全の観点からサイバーセキュリティに対処するための規制が登場するだろうと思います。 政府機関が車両の安全性を規制していなければ、私たちの車にエアバッグやシートベルトが搭載されていなかったかもしれないということを、人々によく思い出させなければなりません。 そして、将来的にはサイバーセキュリティも同様の方法で管理されるようになると思います。
Surber: 政府の規制が最善の方法だと思いますか? それとも、メーカーの連合が独自の内部規制を設け、政府よりも厳しく互いに施行するようにしてほしいですか?
Tisdale: 業界の誰も、政府にビジネスの構築方法を指示されたいとは思っていないでしょう。 この国のほとんどの州では、車両を所有する人々は、購入した商品を修理する権利を持つべきです。 私たちの周りには、いじることが好きな人がたくさんいます。 私はデトロイトにいますが、ここでは誰もが自分の車をいじったり、改造したり、仕組みを調べたりするのが好きです。 そして、自律走行車システムへの移行が進む中でも、それは続くでしょう。 では、人々が自分の車をいじることを許可するのでしょうか? 実は、これには疑問が残ります。 現時点ではそうですが、ソフトウェアで制御される車両の重要な安全機能に関しては、それが良いアイデアではないかもしれないと予見しています。 では、政府はどこで介入したいと思うのでしょうか? 誰かが物理的に危害を受ける可能性がある場合や、意図的または意図せずコードを改ざんすることで他者に危害を与える可能性がある場合、彼らはその領域に介入する可能性が高いと思います。
ティスデール: 州ごとに50 異なる50 法律が存在する状況は見たくありません。 それは誰にとっても機能しませんが、それが今私たちが耳にしている議論です。 一部の州では、バックエンドにアクセスできる人物、コードに対して何ができるか、消費者の権利の範囲内にあるものとそうでないものについての議論に特化して、修理する権利に関する法律を修正または調整することを検討しています。 私が追跡してきたいくつかの州では、業界関係者でも研究者でも学術関係者でもない人物が車両をハッキングした場合、それを犯罪行為とすることを検討しています。 そして、それも非常に危うい方向性だと思います。 そのため、州は連邦政府とともに、それらの問題をどのように扱うかを考え出す必要があります。 しかし、ショーン、これはあまりにも新しいことで、誰もが積極的に対応しようとしていますが、特に政府レベルでは、自分たちが何を扱っているのかについてまだ十分に理解できていません。
サーバー: 修理する権利は興味深い点です。 チップセットに異なるプログラムを導入するだけで、人々が車両を改造・カスタマイズするあらゆる方法を知っています。 私たちは、壁に囲まれた庭園のようなアプローチをより多く見るようになると思います。このエリアを変更できるかもしれませんが、それには高度な追加セキュリティが必要で、おそらくディーラーや認定修理センターなどのみが利用できる物理的なセキュリティデバイスさえも必要になるでしょう。 なぜなら、あなたが言う通り、馬力を上げながら同時にモーションセンサーを無効にすれば、本当に問題が生じる可能性があるからです。
Tisdale: これは間違いなく注目すべき分野であり、ここ1年ほどでより多くの注目を集めています。 そして、それは今後さらに増加するだろうと予測しています。
サーバー: そうですね。 車両自体のセキュリティについて多く話してきましたが、バックエンド、つまりすべてのサーバー、システム、コードについてはどうでしょうか? システムのバックエンドを保護するにあたって、ビジネスオーナーが特に注意すべきことは何だと思いますか?
Tisdale: はい、これが起きている理由は死者をゼロにするためであるということを、常に念頭に置いておかなければなりません。 いいですか? 車両による死亡者ゼロの業界です。 もちろんです。 業界も政府も、それが最終的なゴールであるという一点において合意できますよね? 完全自律システムに向けて少しずつ近づいていく中で、車両はITSシステム(高度道路交通システム)と呼ばれるものに依存した運用環境との通信に頼ることになります。これは道路に組み込まれたセンサーや技術のことです。 これがスマートカーと密接に連携するスマートシティの実現につながるものです。 私はそれをクラウドカーと呼びたいのですが、個人的にはユーモラスに感じるからです。しかし、これらのクラウドカーが道路を走り、隣、前、後ろの他の車両と通信するようになるでしょう。
ティスデール: それらはデジタル看板とも通信して、最新情報を提供してくれるんですよね? たとえば、あるインターチェンジまで15マイルで、事故が一件あるから右に寄れとか、そういった情報ですよね? つまり、これらすべてが車両自体とインターフェースすることになります。 そのため、クラウドはAIと機械学習を活用することで、格好の標的となります。 車両の運行に関する超高速な意思決定を行うためにすべてのデータを収集し、その情報をITSシステムに送り出すことになります。 これらすべてが、ドライバーアシストシステムなどの安全機能に組み込まれ、道路自体やITSシステムと連携して事故を防ぎ、道路の安全性を高め、全体的に交通の流れを改善することになるでしょう? それがクラウドのバックエンドであり、もしそこに侵入できたら、データを操作できたら、車両が右ではなく左に曲がるべきだと思わせることができたら、どうなるでしょうか?
Tisdale: これらは私が本当に興味深いと思うことです。 私が見たくないのは、あまりにも多くの企業がこれに関して市場に急いで参入することです、そうですよね? 誰もが最初になりたいと思っていますが、最初になることには多くのリスクが伴います。 この会話において、業界はテスラを非常に注意深く見守っていると思います、何が起こるかについて、ご存知のように。 私たちはまだ、燃焼エンジンから電気自動車への次の進化と、グリッドへの相互接続性、そして道路での充電やエネルギー転送の方法さえも明らかにしていません。 つまり、自動車と新技術に関連して非常に多くのことが起きており、うまくいかない可能性のあるすべてのシナリオを考えることはほぼ不可能です。 しかし、クラウドはバックエンドで多くのデータを保持する環境になるようです。 そして、正直なところ、それはハッカーの好奇心を刺激するものだと思います。
Surber: 自律走行の世界で消費者が利用できるものの概念は非常に魅力的です。 私は何年も前に、カートレインのようなものについて話しているビデオを見たことを覚えています、そうですよね? 高速道路を走行中に、実際に一連の車両をリンクさせることができ、私たち自身が運転を許可されている速度よりもはるかに速く移動する機会を与えてくれますが、はるかに安全な方法で。 そして、それは本当に素晴らしいことだと思います。 本当にクールですが、バックエンドで膨大な量の処理が必要になります。 数百万、場合によっては数十億行のコードが必要になります。 そして、コードの1行ごとに、バグ、エラー、または脆弱性が生じる可能性があります。
ティスデール: まるで私たちが単に交換をしているように感じ始めます。物事がうまくいかない場合の責任の交換です。
サーバー: 車両ハッキングは実際には2010まで遡り、その時、シボレー・インパラのOnStarシステムがハッキングされたと思います。 2015のジープハッキングについて話しましたが、それ以前には25台のテスラがサードパーティアプリを通じて侵害されました。 では、2021グローバル自動車セキュリティレポートについて話しましょう。それによると、57年に知られている自動車ハッキングの2021%が悪意のある行為者によって行われたとされています。 つまり、これが単なる理論的な問題ではないことはわかっていますよね? 私たちは、多くの研究者やホワイトハットが脆弱性を事前に発見しようとしている一方で、悪意のある者たちがすでにそれを狙っていることを知っています。そして、40%のそれらの侵害は、サーバーへの侵害でした——私たちが話していたバックエンド、つまりこれらのコネクテッドビークルと通信しているシステムです。 では、今日この問題に対して私たちは何をすべきでしょうか?
Tisdale: 正直に言うと、これらのシステムをチェックする人をもっと増やす必要があります。 そして、より頻繁に行う必要があります。最大の問題の一つは自動車業界に限ったことではありませんが、この種の作業を行うために必要な予算を優先していないことは確かです。 もし優先しているとしても、内部のレッドチームがそれを行っており、何が十分で、どこまでやりすぎかという境界線上で揺れ動いています。 つまり、何を確認すべきか、どのくらいの頻度で確認すべきか、どこまで深く掘り下げるべきかについて、一定の一貫性を持たせる必要があります。 私はコンプライアンス反対派という意味で、単にチェックボックスを埋めるだけでいいとは思っていません。業界全体として、集合的に、もう少し努力する必要があると思います。 そして、その点では私はおそらく少数派だと思います。 理論的にはそうではないかもしれません——理論的には、誰もがチェックボックスを埋める以上のことをしたいと同意するでしょう——しかし現実的には、それにかかる時間とお金は少々負担が大きいです。
Surber: ええ、同意します。 コンプライアンスはセキュリティと同義ではありません。 しかし、コンプライアンスが予算を獲得することは、皆さんも認識していると思います。 その通りです。 そして、それが継続的な問題となっています。 そして、すべてのステークホルダーが物事を守るために取れる基本的なステップがあります。特にバックエンド、しかしフロントエンドでも、基本的なサイバーハイジーン、パッチ管理、サプライチェーン管理、ソフトウェアの部品表のようなもの、つまり自分たちのソフトウェアを作るために使用しているソフトウェアに何が組み込まれているかを把握することなどです。 これらはすべて、第一者、第二者、第三者のリスクを制限することに関するものです。 IT業界として、私たちはそれらのことをどのように行うかを知っています。 この新しい世界でそれらが効果的に適用されていると思いますか?
Tisdale: 車載セキュリティの基本は、今日かなりうまく管理されています。 これは慎重に言っています。 もっとできることはありますか? その通りです もっとできます。 もっと予算をつぎ込むことはできますか? もちろんです。 彼らは研究コミュニティとより深く関わることができるでしょうか? もちろんです。 しかし、ほとんどの場合、ほんの数年前と比べて飛躍的に改善されていると思います。
Surber: Jenさん、本日はお時間をいただき、誠にありがとうございました。 この未来へと大胆に進んでいく中で、最後に何かお伝えしたいことはありますか?
Tisdale: はい。 私はテクノロジーが大好きです。 未来の交通機関が私たちのコミュニティに、そして交通手段へのアクセスが容易でない世界各地の恵まれない地域にもたらす利点を、私は心から愛しています。 良い面が怖い面を上回ると思います。 確かに、怖い面もあります。 それに取り組んでいる人々がいますし、あなたのように多くの新しい関心を持つ人々が関与し参加しているのを目にしています。問題を見つめ、解決を助けてくれる人は多ければ多いほど良いのです。 ですから、この会話が、コネクテッドや自動化、そして最終的には自律型システムという未来の姿から人々を遠ざけることにはならないと思います。 私はそれに本当にわくわくしています。 ただ、賢くなければなりません。 スマートカーよりも賢くなる必要があります。
Surber: その通りです。 それは非常に難しい仕事になるでしょうが、できると思います。
Surber: 本日は、Grimm CyberのCEO、Jennifer Tisdaleとお話ししました。 自律走行車に関連するサイバーセキュリティの問題についてさらに詳しく読みたい方は、TaniumのオンラインサイバーニュースマガジンFocal Pointをご覧ください。 ショーノートにいくつかの記事へのリンクを掲載しています。 または、tanium.comにアクセスして、今日のトップビジネスリーダーやセキュリティ専門家とのさらなる対話をお聞きください。
お気に入りのポッドキャストアプリでLet's Convergeを購読してください。 このエピソードが気に入ったら、ぜひ5つ星評価をお願いします。 ご清聴ありがとうございました。 Let's Convergeの次のエピソードで、さらに多くのサイバーインサイトをお届けできることを楽しみにしています。