Tanium Jump Gate
ジャストインタイムアクセスと必要最小限のアクセスでゼロトラストの原則を適用。 機密リソースへの継続的な監視を伴う安全な特権アクセスを取得します。
常設アクセス:ポリシー違反のリスク
特権アクセスの管理はバランスを要する作業です。 アクセスを常時許可すると、悪用やコンプライアンス違反のリスクが高まりますが、制限が厳しすぎると、スピードが遅くなります。 Jump Gateは、継続的な監視とともにジャストインタイムおよび必要最小限のアクセスを適用し、ITチームに迅速で説明責任があり、摩擦のない安全かつガバナンスされたアクセスを提供します。
持続的なアクセスによるエクスポージャー
常設の特権と広範なネットワーク可用性に依存すると、攻撃対象領域が拡大します。 ジャストインタイムおよび必要最小限のアクセスにより、資格情報の悪用とラテラルムーブメントを最小限に抑えます。
可視性とコンプライアンスのギャップ
監視が限られていると、ポリシー違反の検出や規制コンプライアンスへの対応が困難になります。 セッションレベルの監視と詳細な監査証跡により、可視性のギャップを解消し、ガバナンスをサポートします。
業務上の非効率性
過度に許容的なアクセスはリスクを高める一方、制限的なコントロールはユーザーを困らせ、生産性を低下させます。 アクセスワークフローを自動化し、ポリシーの適用を制御することで、俊敏性とセキュリティのバランスを実現します。
Tanium Jump Gate:
セキュアなジャストインタイムアクセス
機密性の高いシステムやデータへのアクセスを安全かつ効率的に管理するという課題に対応するため、OTサブネット内に展開されたTanium管理のITデバイスを含む幅広いエンドポイントに対して、必要なときにオンデマンドアクセス、セッション監視、およびポリシー主導の制御を提供します。
リスクエクスポージャーの低減
必要なときにのみ、最小限必要なリソースにのみ権限を付与することで、不適切または不正使用のリスクを低減し、ゼロトラストのエクスポージャーをサポートします。
説明責任と監視の強化
セッション記録、詳細な監査ログ、および適応型認証を通じて特権アクティビティの説明責任を維持し、コンプライアンスおよびガバナンス要件への対応を支援します。
多様なエンドポイントへのアクセス
既存のTaniumインフラストラクチャを通じて、OTサブネット内に展開されたTanium管理のITデバイスを含む幅広いエンドポイントへのオンデマンドアクセスを実現します。
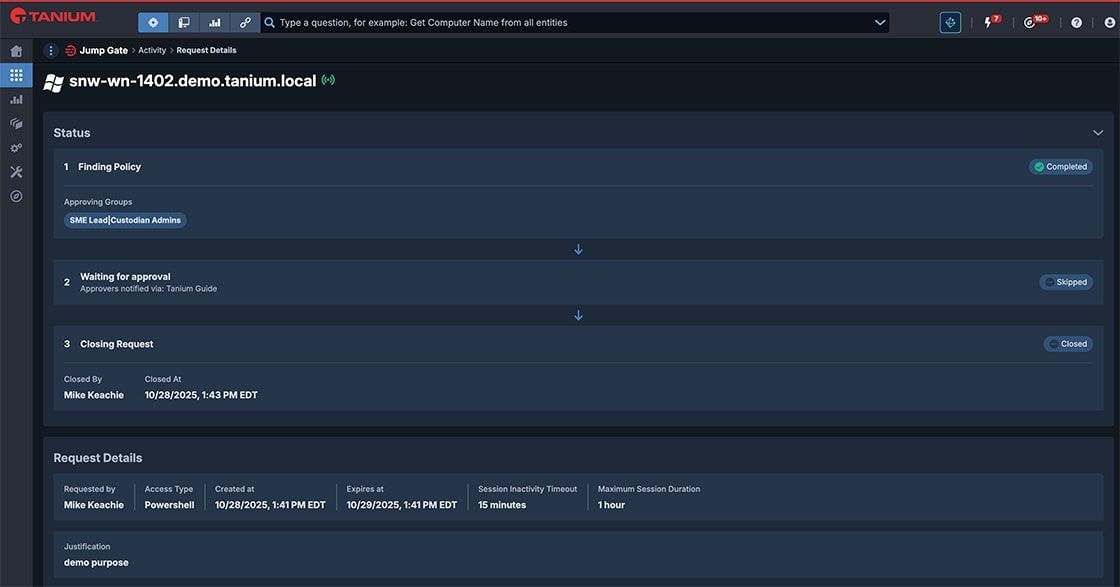
継続的な監視によるゼロトラスト原則の適用
- 継続的かつリアルタイムのユーザーアクセス監視により、ゼロトラストの原則を実装します。
- ラテラルムーブメントを制限し、セッションアクティビティを最初から最後まで監視します。
- ジャストインタイムおよび必要最小限のアクセスが安全に付与され、適切に使用されることを確保します。
- 各セッション全体にわたってユーザーの行動を追跡し、ポリシー違反を検出して予期しない操作に対応します。
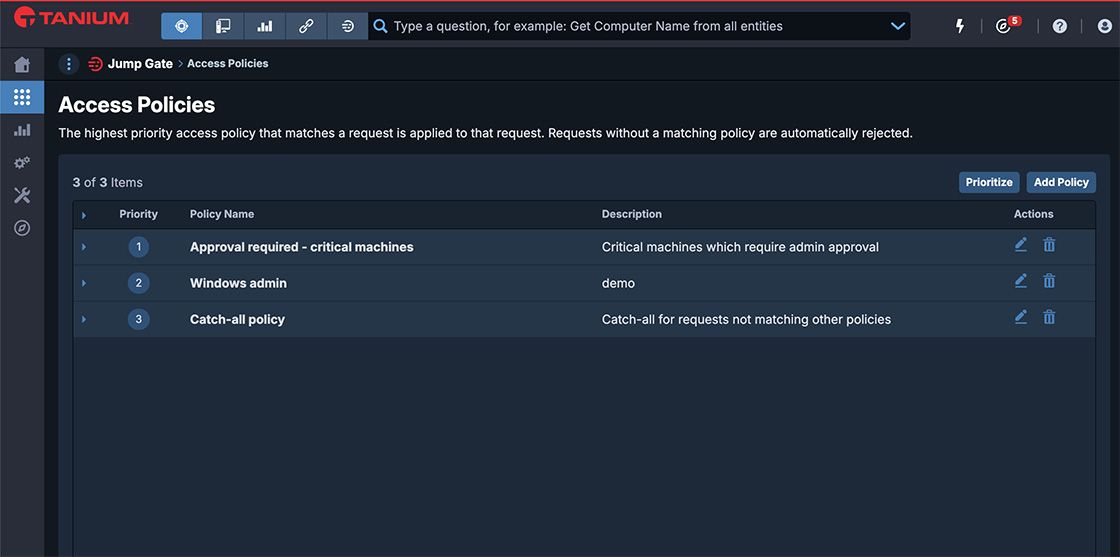
オンデマンドの一元管理アクセス
- 単一の制御ポイントから、ポリシーの適用を管理し、アクセスの承認とセッションの動作を制御します。
- オンデマンドのジャストインタイムアクセスにより、常設権限を排除し、不正使用や認証情報の侵害リスクを低減します。
- 必要最小限のアクセス制御により、不正なラテラルムーブメントを制限します。
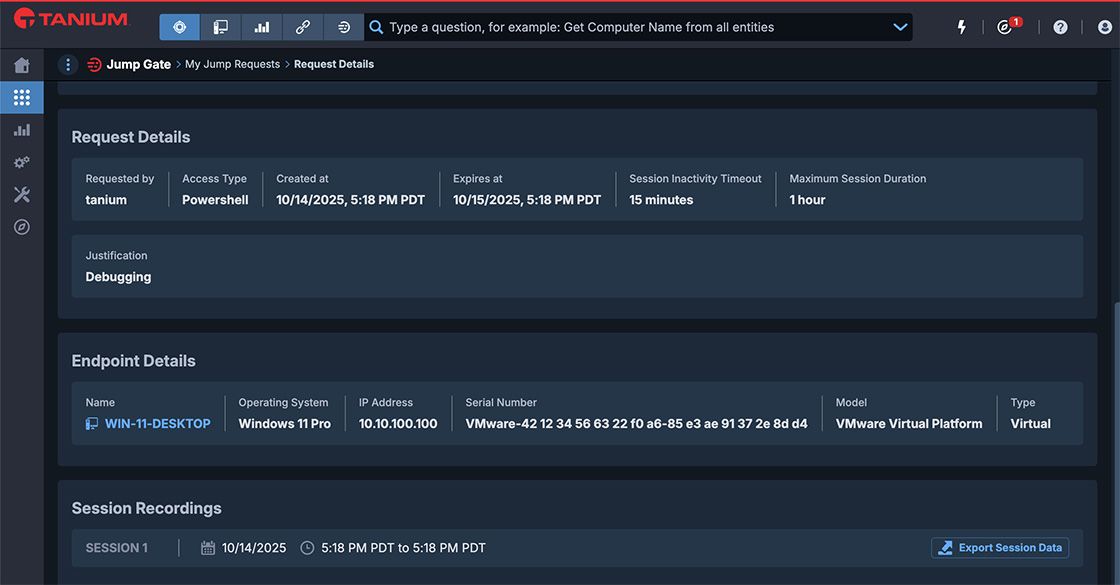
包括的な監査とモニタリング
- すべてのアクセス活動に対して詳細な監査ログを生成します。
- セッション録画を含む、すべてのユーザー活動をリアルタイムで可視化します。
- コマンドライン履歴を記録し、各セッション中にアクセスされたすべてのデータを追跡します。
- 効率的なフォレンジック調査を可能にし、コンプライアンス要件のサポートを支援します。
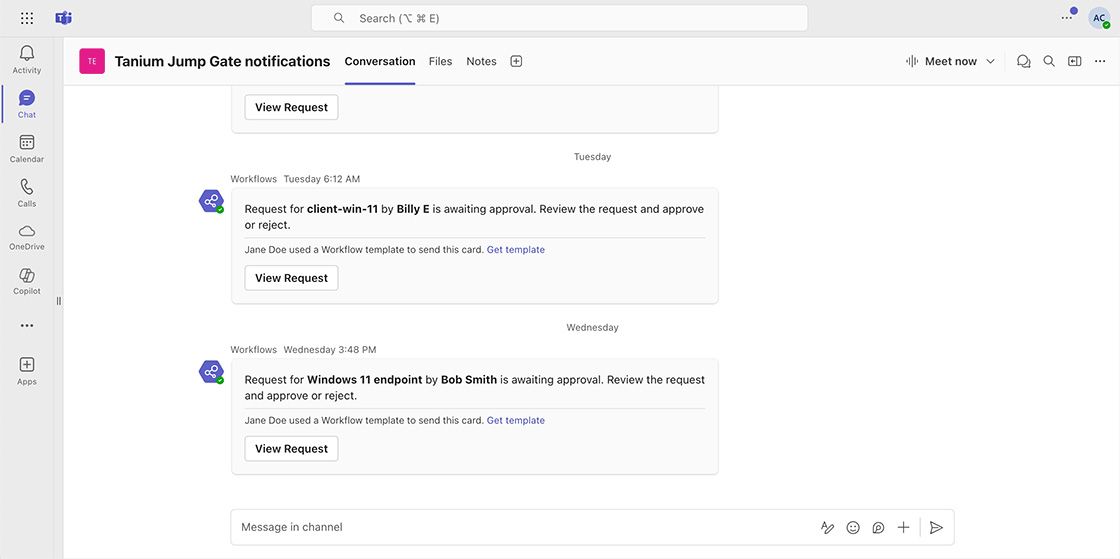
ポリシー主導のアクセス
- リクエスター ID、コンピューターグループやエンドポイントクエリなどのターゲット基準、および承認者ロジックに基づいて、承認ワークフローを定義および適用します。
- セッションコンテキストに応じて、リアルタイムでポリシーを適用します。
- SlackとMicrosoft Teamsを通じて通知を統合し、運用対応力を強化します。

