環境内でPHPを実行している場合は、今すぐPHP 8.5.12、 8.4.27、 8.3.36 、8.2.35 へのパッチを適用してください。 今週公表された2つの重大な脆弱性、 CVE-2026-109618 とCVE-2026-109619 (通称「PHP2Shell」)により、認証されていない攻撃者が、細工されたWebリクエストを送信するだけで、サーバー上でコードを実行することが可能となります。 いずれもCVSS v4.0 のスコアは9.2であり、以前のすべてのリリースが影響を受け、実環境での悪用事例が報告されています。
パッチを当てるのは簡単ですが、 難しいのは、所有しているすべてのPHPを見つけ出すことです。というのも、PHPは予想外の場所に存在することが多いからです。 この記事では、脆弱性の内容、悪用がどの程度進んでいるか、そして迅速に完全な対策を講じる方法について解説します。
何が起きたのか
予定されていた情報公開禁止期間の前に詳細が漏洩したため、PHPセキュリティチームは迅速に対応し、修正プログラムを公表してから約1日以内にリリースしました。
| 日時(UTC) | イベント |
|---|---|
| Oct 21, 14:17 | NVDが、「分析中」とされる CVE-2026-109618を公開 |
| Oct 21, 14:04 | CISA KEVカタログの更新には、どちらのCVEも掲載なし |
| Oct 21, ~14:00 | PHPは公式のアドバイザリを公開し、バージョン 8.5.12、 8.4.27、 8.3.36 、8.2.35をリリース |
| Oct 21, 13:47 | 修正済みのWindowsビルドをdownloads.php.netに掲載 |
| Oct 21 | watchTowrが、同社のグローバルハニーポットネットワークで、攻撃の兆候が確認されたと報告 |
| Oct 20 | CERT-EUは、インターネットに公開されているPHPアプリケーションを隔離するよう勧告するアドバイザリ 2026-018を発表 |
| Oct 20 | PHPは、詳細が流出したことを受け、緊急のセキュリティリリースを発表。watchTowrが、この脆弱性が事実であることを確認。 |
2つの脆弱性
これらのバグはいずれも、フレームワークやプラグインではなく、PHPのコア部分に存在するため、Webリクエストを処理するためにPHPを実行しているあらゆるシステムに影響を及ぼします。
| CVE | 問題 | 検証済みのRCE |
|---|---|---|
| PHPがマルチパート(ファイルアップロード)リクエストを解析中に、メモリ不足の状態を通じてメモリ破損が発生 | mod_php | |
| 致命的なエラーの直後に続くリクエストにおける「use-after-free」 | mod_php、PHP-FPM |
影響を受けるサーバー構成には、PHP-FPM、mod_php、php-cgi、FrankenPHP、LiteSpeedが含まれます。 PHPは、mod_phpを最もリスクの高いものと評価しています。 ログインは不要で、攻撃者は、HTTP経由でPHPのエンドポイントにアクセスするだけで済みます。
修正済みバージョン: 8.5.12、 8.4.27、 8.3.36 、8.2.35。 これより前のすべてのリリースでこの問題が発生しています。 PHPは、 7.4、 8.0 、8.1向けの最小限のソースコードのバックポートも公開していますが、これらのブランチに関する公式リリースはありません。 バックポートは一時的な措置として扱い、アップグレードの計画を立ててください。
悪用されているのか?
はい。ただし、信頼できる公開エクスプロイトは、まだほとんど出回っていません。watchTowr は、 10月21日時点で、同社のハニーポットネットワークで悪用を確認したと報告しています。また Tenable は、Cloudflare の CTO が「Cloudflare でも初期段階の攻撃を確認している」と述べたことを伝えています。 Patchstackなどの他のテレメトリデータによると、これまでのところ、主にプロービングが行われているようです。 いずれのCVEも、現時点ではCISAのKEVカタログには掲載されておらず、公開されている侵害の兆候もまだありません。
このバグを悪用する難易度は、プラットフォームによって異なります。 VulnCheckは両方の脆弱性を再現し、以下のことを確認しました:
- コードの実行は、 ARM64および、アドレス空間配置のランダム化(ASLR)が無効になっている x86 のシステムで可能
- 公開されているPoCは数十件存在しますが、実際に機能するものはごくわずかであり、 x86-64におけるASLRを回避できるものは一つもない
- Red Hatも同様に、デフォルト設定のPHP-FPM環境において、RCEの実現は実際には困難であると評価
これを「まだ待ってもいい」という許可と、受け取らないでください。 パッチの差分が公開されると、エクスプロイトは急速に拡散します。また、注目度の高いCVEを装った偽のPoCリポジトリには、マルウェアが含まれていることが多いため、見つけた場合は慎重に対処してください。 Taniumによるエクスプロイト可能性に関する調査結果は、「 Why PHP2Shell is real 」(新しいタブで開く)に掲載されています。
最もリスクが高いのは、 インターネットに公開されているPHPアプリケーション、特にmod_phpを実行しているものや、ARM64 ホスト上で動作しているものです。 また、最近のWebサーバーやPHP-FPMのログをさかのぼって確認し、原因不明のワーカーのクラッシュや、異常なマルチパートリクエストがないか調べることも重要です。
PHPを見つけるのが、想定より難しい理由
PHPベースのアプリケーションの完全なリストを所有している人はおらず、特注で開発されたものは、どのリストにも掲載されません。 PHPは、いくつかの場所に同時に隠れています:
- Linux上のOSパッケージ (php、php-fpm、php8.x)。パッケージマネージャや、ほとんどのインベントリツールが認識するもの。
- macOS上のHomebrewやそれに類する ツールで、システム自体のパッケージ一覧に載らないもの
- Windowsに同梱されているコピー。 Windows上のPHPは、通常、フォルダに解凍されたZIPファイルとして、あるいはXAMPP、WampServer、Laragonといったスタック、あるいはベンダー製品の一部として提供されます。 多くの場合、インストールされたアプリケーションとしてまったく認識されないことがあります。
- 独自のPHPを同梱しているアプリケーションの場合、その修正はOSではなくアプリケーションのベンダーに依存します
- コンテナの場合、バージョン番号はイメージタグに組み込まれています。
PHPは、予想以上に広く普及していることが多く、サーバー上だけで動作するわけではありません。 開発者向けツール、ローカルのWebスタック、バンドルされたアプリケーションによって、ワークステーション上にもインストールされることがありますが、多くの場合、インストール済みアプリケーションとして登録されることはありません。
確実なのは、バイナリファイルそのものを確認する方法です。 テストの結果、バージョン 5 から8 までのPHPビルドにはすべてバージョン文字列(X-Powered-By: PHP/x.y.z)が埋め込まれているため、実行しなくてもファイルから直接正確なバージョンを確認することができます。
Taniumの活用方法
Tanium自体には影響はありません。 TaniumではPHPを使用していないため、Taniumのソフトウェアやサービス、Tanium Cloud への影響はありません。
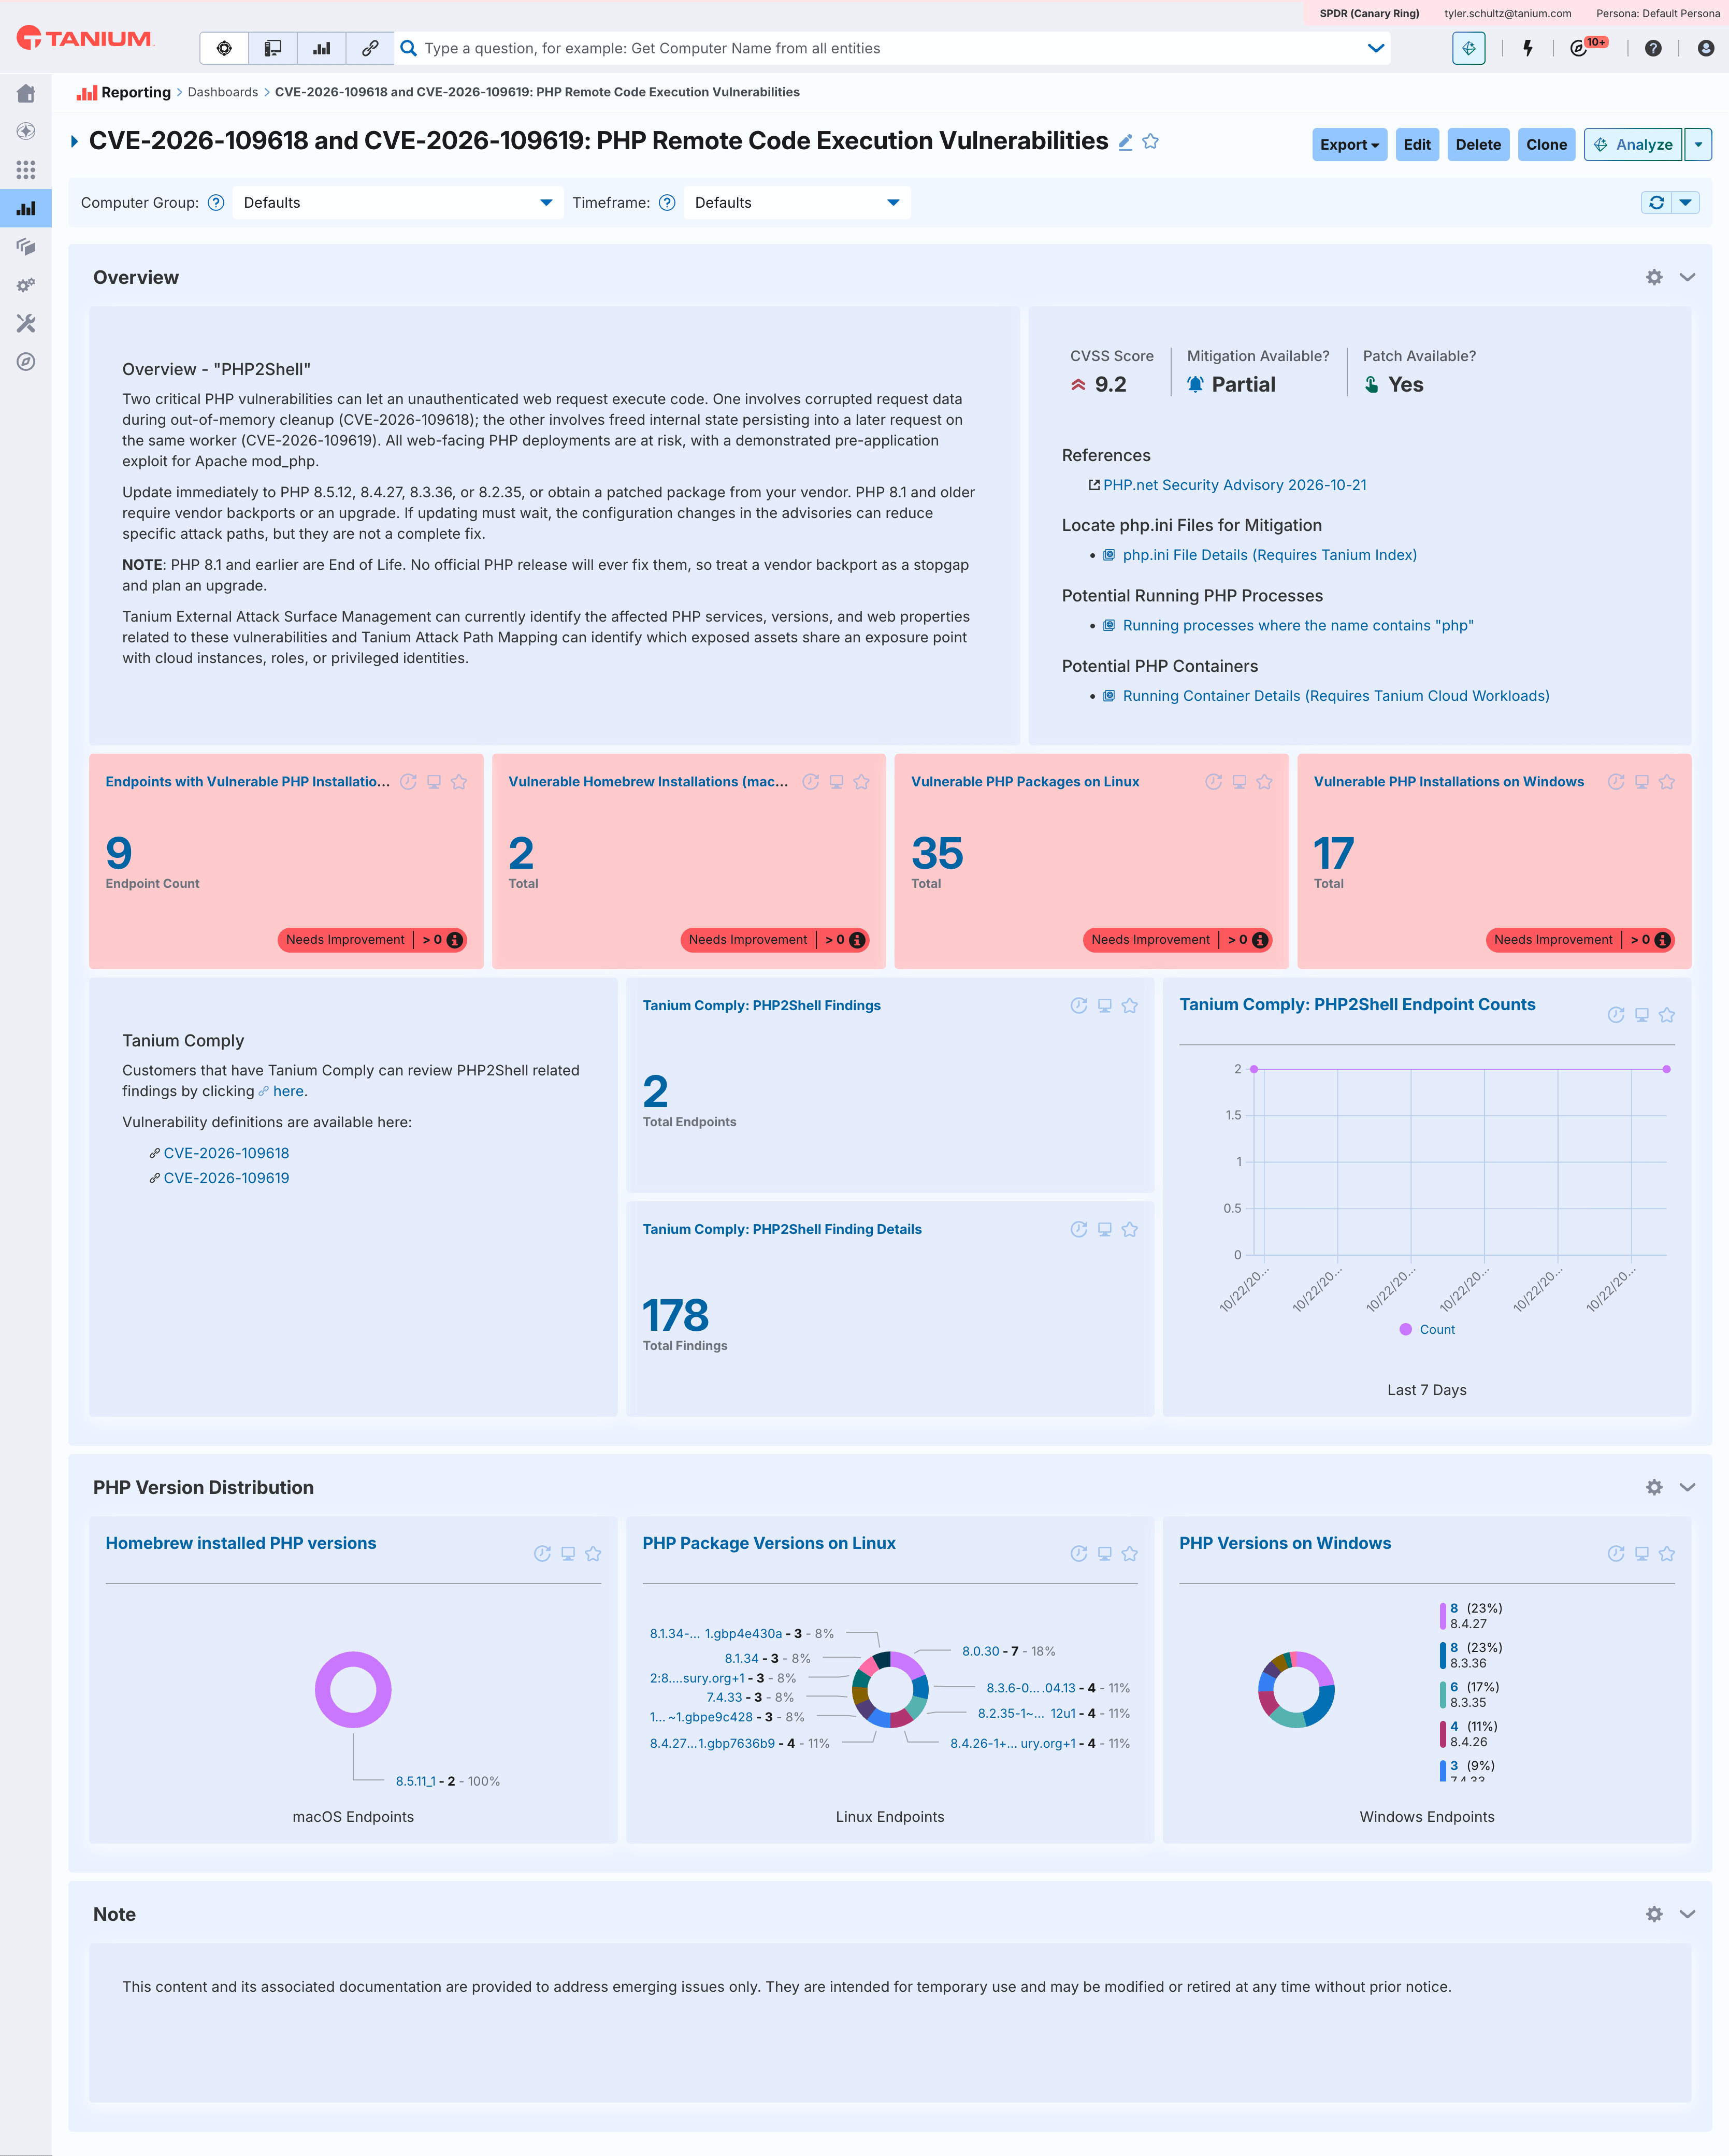
PHP2Shell 向けの Tanium Guardian コンテンツが、Tanium Cloud で提供開始されました。 ダッシュボードには、PHPがインストールされ実行されている場所が表示されるため、パッチ適用の優先順位を決定することができます。また、Linux、Windows、macOSを問わず、脆弱性のあるPHPがインストールされているエンドポイントの数を、環境全体でまとめて確認できます。 以下の要素を組み合わせています:
- macOS および Linux において、パッケージマネージャーを通じてインストールされた PHP を検出する、既存の「 インストール済みアプリケーション 」と「Homebrew アプリケーション 」センサー
- Installed Applications では確認できない PHP を検出する「 Windows PHP インストール 」センサー。IIS、XAMPP、WampServer、Laragon、パッケージマネージャ、手動で展開したコピーなどが対象で、バージョン、インストール種別、インストールパス、所有ユーザを報告。 バイナリを実行せずに、そのファイルのメタデータからバージョンを読み取ります。
- 実行中のPHPプロセ スを一覧表示する、ビルドインの保存済みQuestion。トラフィックを処理している可能性のあるシステムを優先的に確認することができます。
- PHPコンテナを識別する、ビルドインの保存済みQuestion。実行中のコンテナを、php、FrankenPHP、およびWordPress、Drupal、Joomla、Nextcloud、Magentoなど、約 25 種類の一般的なPHPベースのイメージと照合します。 Tanium Cloud Workloadが必要です。
Tanium Comply が、ディスク上の PHP を検出します。 Complyのライセンスをお持ちのお客様の場合、ダッシュボードには、エンドポイントごとの PHP2Shell の検出結果、検出結果の詳細、および過去7日間の傾向が表示され、2つのCVEにフィルタされたComplyの検出結果ページへ移動することもできます。 検出詳細レポートには、PHPが検出されたディスク上の具体的な場所が表示されており、パッケージやレジストリのインベントリでは見落とされていたコピーも捕捉できます。 Windows、Linux、macOS向けの脆弱性ライブラリ(TVL)の定義が公開されています - TVLを同期し、評価を実行してこれらの定義を取得してください。
オンプレミス版をご利用のお客様 は、現在、Guardianのコンテンツを手動でインポートすることができます。 手順およびダウンロードについては、Tanium ヘルプセンターの「オンプレミスのお客様向け Guardian コンテンツ」(新しいタブで開く)」をご覧ください。
インターネットに公開されているものを把握しておきましょう。 Censys Internet Intelligenceによると、インターネットに公開されている1億100万以上のIT資産が、影響を受ける可能性のあるPHPバージョンを実行しています。 Tanium External Attack Surface Management(EASM)は、インターネットに公開されているIT資産を検出し、その中からPHPサービス、バージョン、およびWebプロパティを特定します。また、悪用可能かつ実戦的に利用されている脆弱性を網羅することで、これらのCVEを明らかにします。 Taniumの「アタックパス・マッピング」機能では、これらの脆弱性が露見したIT資産のうち、どの資産がクラウドインスタンス、ロール、または特権IDと共通の脆弱性ポイントを持っているかを表示できます。つまり、1台の悪用されたPHPサーバーが、環境のさらに奥深くへと侵入するための経路となる箇所です。
すでにTanium SBOMをご利用でしょうか? PHPのバージョンを把握しておくことは、初期段階において重要な手順です。 どのアプリケーションに脆弱性のあるPHPが含まれており、ベンダーによる更新が必要かが示されています。
これからやるべきこと
上から順に進めてください。特に重要なのは、最初の3つです。
- アプリケーションとして登録されていないWindows版も含め、すべてのPHPのインストール箇所を 検索します。 それぞれの正確なバージョンを記録してください。
- 露出度順に並べ替えます。 インターネットに公開されているサーバー、mod_phpの設定、そして ARM64 台のホストが最優先となります。
- OSのベンダー、php.netのビルド、またはアプリケーションのベンダーから、バージョン 8.5.12、 8.4.27、 8.3.36 、8.2.35 へのパッチ を適用してください。 新しいバイナリが読み込まれるように、PHP-FPM および Web サーバーのワーカーを再起動してください。
- まだパッチを適用できない場合は、 CERT-EUの勧告に従い、可能な限りインターネットに公開されているPHPアプリケーションを隔離し、それらの前にWAFまたはIDSのルールを設定してください(CloudflareとVulnCheckは、既知の攻撃ベクトルに対応したルールをそれぞれ提供しています)。
- 部分的な緩和設定は、慎重に行ってください。
session.upload_progress.enabled=0は、 CVE-2026-109619 に対する特定の経路のみをブロックし、 CVE-2026-109618 に対しては作用しません。 この設定は、php.ini、FPMプール、サーバーの設定ファイルで指定し、その後ワーカーを再起動する必要があります。ini_set()や.user.iniでは適用されません。 - ハント。 直近のWebサーバーおよびPHP-FPMのログを確認し、ワーカーのクラッシュや形式不備のあるマルチパートアップロードがないか確認してください。
- PHPのサポート終了に向けた計画を立ててください。 8.1 以前のバージョンには、公式の修正版リリースがありません。
固定パッケージの現状(UTC Oct 21 16:30 時点)
ディストリビューションのパッケージはまだ順次公開されている段階ですので、修正プログラムが利用可能だと判断する前に、ベンダーにご確認ください。
| プラットフォーム | ステータス |
|---|---|
| Ubuntu 22.04、 24.04、 26.04、 26.10 | 修正済み(USN-8948-1 (新しいタブで開きます)) |
| Ubuntu 20.04 | Ubuntu Proのサブスクライバー限定で修正 |
| Debian 12 と 13 | 修正済み(トラッカー (新しいタブで開きます)) |
| Windows(php.net ビルド) | 修正済み(ダウンロード (新しいタブで開きます)) |
| Docker公式のPHPイメージ | タグ 8.5.12、 8.4.27、 8.3.36、 8.2.35 を修正 |
| cPanel EasyApache 4 | バージョン 25.91で修正 |
| Linux用Plesk | 修正済み。Windows版Pleskについては、対応待ち。 |
| RHEL 8、 9、 10 および再構築版 | 保留中 |
| SUSE、Alpine、Chocolatey、Homebrew core | 保留中 |
| Amazon Linux 2023 | php8.2 から8.5までは未解決。 php8.1については修正の予定はなし。 |
Remiリポジトリは本日、更新を配信しないため、PHPに依存している場合は、ディストリビューションのパッケージに切り替えるか、ソースからビルドすることを、PHPは推奨しています。

