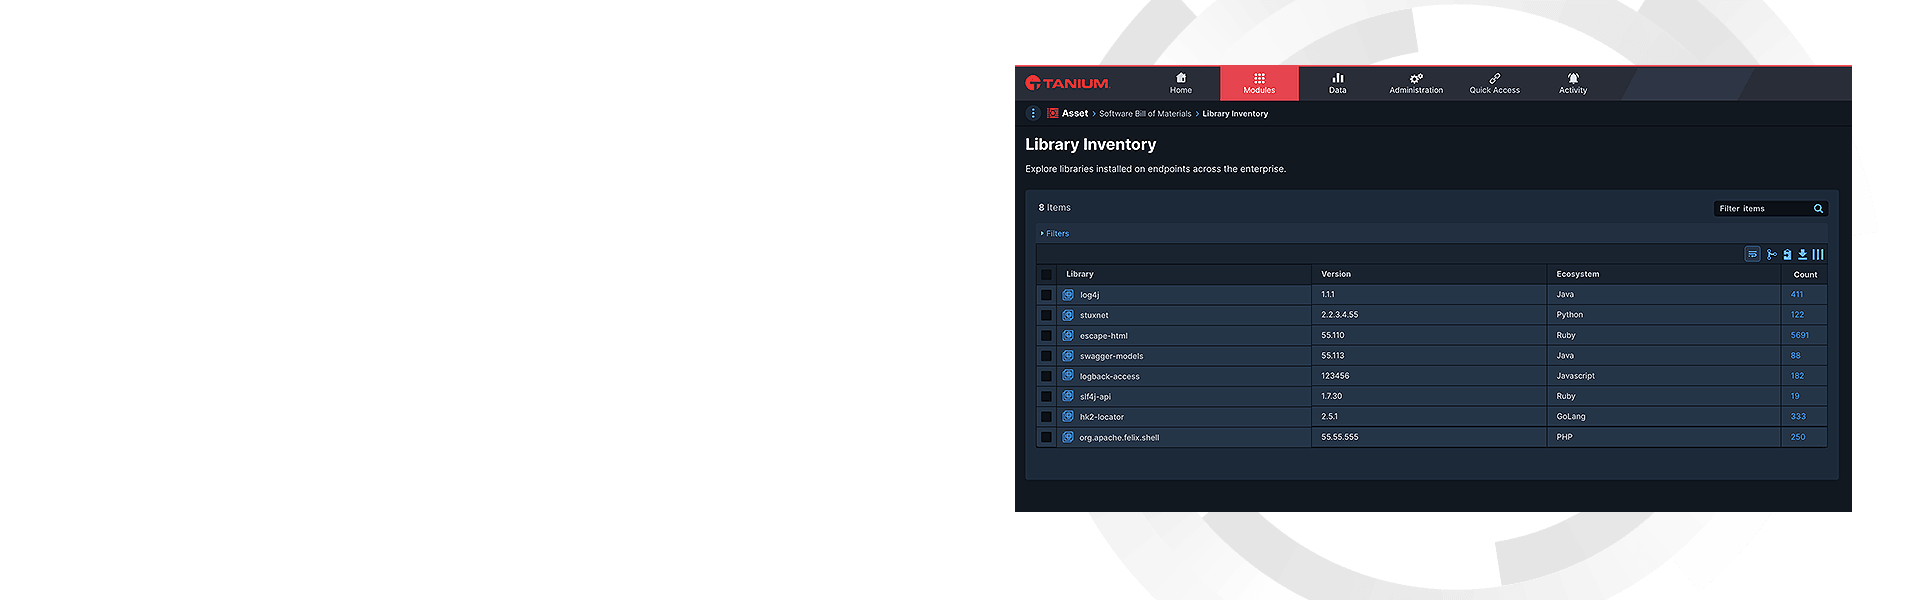
Tanium SBOM
企業のソフトウェアサプライチェーンの脆弱性の全貌を数秒で把握
サプライチェーンにどんな脆弱性が潜んでいるかわからない中で、Taniumでアプリケーションが攻撃される前にその影響を把握し、攻撃にすばやく対応。
全社的にどのオープンソースソフトウェアが使用されているかを把握できない
現在のSBOMツールでは、正確な最新情報を迅速に提供することができず、 ITやセキュリティのリーダは、次のような質問に答えることができません
脆弱性はどこ?
環境内のソフトウェアサプライチェーンのどこに存在しているのでしょうか?
検出にかかる時間は?
全エンドポイントで、Log4jなどのゼロデイやOpenSSLなどの致命的な脆弱性を検知するのに、どれくらいかかるでしょうか?
スピード
どれだけすばやく、脆弱性を修正できるでしょうか?
自社の脆弱性を迅速に評価して保護するために必要なのは、Tanium SBOM
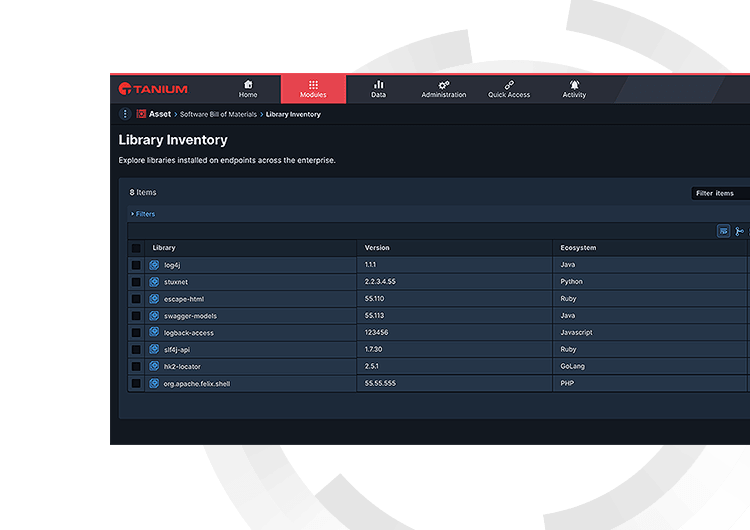
脆弱なソフトウェアパッケージの名前とバージョンで、そのパッケージが存在するアプリケーションやエンドポイントを環境内ですべて特定し、迅速に対処することが可能に
すべてのソフトウェアパッケージを把握
ワンクリックで、すべてのランタイムライブラリ、オープンソースフリーウェア、ソフトウェアパッケージを特定
きめ細かい意思決定が可能に
自社のリスク許容度に基づいて、アプリケーションに関する詳細な意思決定を実施
ニーズに基づいて対応
柔軟性の高いTaniumで、ニーズに合わせてSBOM項目を修正
Taniumで管理できる指標
Taniumは、リスク、複雑さ、オーバーヘッドを軽減し、ITハイジーンを改善して、業務の効率化をサポート。 Taniumのお客様は、SBOMを最大限に活用するためにIT資産の検出とインベントリソリューションのエリアモジュールが必要です。 それらのモジュールがあれば、Tanium SBOMは以下の価値指標に沿って成功を実現できます。
リソース
Tanium SBOMを使用して、最新のOpenSSLに対する致命的な脆弱性から保護する方法
オープンソースツールキットの開発者がOpenSSL v3 における2つの「高」深刻度の脆弱性を発表し、Taniumはその解決策を提供します。
Taniumは、サプライチェーン脅威に立ち向かうために前例のない可視性をもたらすSoftware Bill of Materialsを発表しました。
Taniumは本日、OpenSSL v3 を含むオープンソースソフトウェアに起因する外部脅威からデジタル資産を保護するため、Tanium ソフトウェア部品表(SBOM)を発表しました。 Taniumは、ITおよびセキュリティチームが、すべてのエンドポイント上のすべてのアプリケーションに対して、実行時にソフトウェアパッケージの詳細な可視性とリアルタイムの修復を実現できる、唯一の先駆的なソリューションです。
TaniumがOpenSSL 3.0.Xの特定を支援する方法
Tanium Software Bill of Materials(SBOM)を使用してOpenSSL 3.0.Xを特定する方法に関する当社のガイダンスをご覧ください。

