TANIUMセキュリティオペレーション
リアクティブなSOCにピリオドを
攻撃者がマシンのスピードで動く今、セキュリティチームにも相応の対応が求められています。 すべてのエンドポイントで何が起こっているかをリアルタイムに確認し、即座に対応して、ニュースに取り上げられる前に、環境内に隠れているものを検出。

SOCも自動運転の時代へ
SOCをアップデートし、 マシン基準のスピードに。

正常の状態を把握し、 そうでないものを検出
ライブデータでも過去データでも、エンドポイントを全台規模でクエリして検索。通常の挙動をベースライン化し、そこからの逸脱を検知。

検知から解決まで、瞬時に行います
インシデントの範囲を数秒で特定し、オフラインのエンドポイントも即座に隔離して、大規模に修正。

制御しながら、マシンのスピードで対応
Atlasの制限を設定して、すべての応答をドライランし、承認を必須にして、ロールごとにアクセス権を制御。

AIとエージェントインフラを可視化
環境内のMCPサーバ、モデルマネージャ、AIエージェントを把握。
セキュリティオペレーション
攻撃を凌駕するよう設計されています
検知・対応・ハンティングを、1つのプラットフォーム上で連携し、あらゆるエンドポイントのライブデータ上で動作
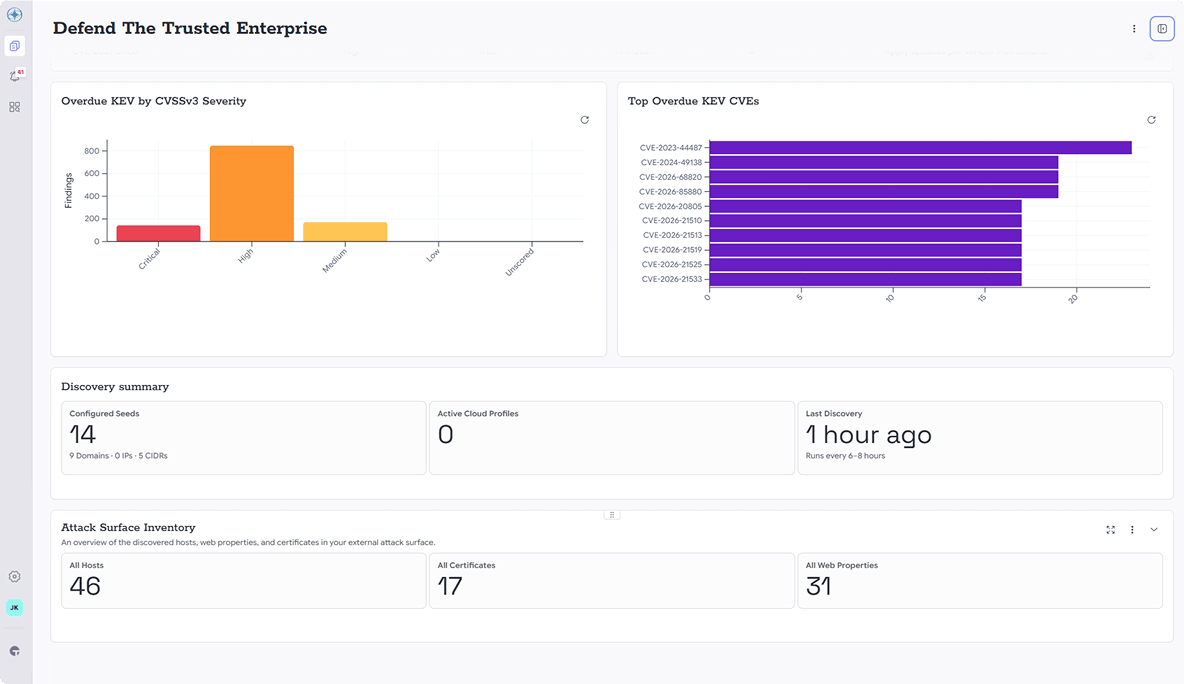
最新の脅威を検知
昨日ではなく、いま何が起こっているかを把握
- 正規の操作に見せかけたLotL攻撃やラテラルムーブメントも確実に検知
- 全エンドポイントをライブに検索。過去データやフォレンジック情報も合わせて参照可能
- Google 脅威インテリジェンスでランク付けし、まずは最もリスクの高いアラートに対応
HUNTIQ
専門家のチームがいるかのようにハンティング。 実際に、そうなれる。
セキュリティチームにとって価値の高い業務でありながら、最も人材確保が難しい脅威ハンティング。 HuntIQで、Taniumの脅威ハンターを自社に投入し、お客様のチームと並走しながら、自動化だけでは見逃してしまう脅威を検出。

真実を、もっと早く
Taniumの専門ハンターがお客様の環境内で活動し、規律立った手法でリスクの有無を実証。推測ではなく、実際の脅威に基づいてアクションすることが可能に。

誤報を削減
環境に合わせてチューニングされたインテリジェンス、精度の高い検知ロジック、カスタムセンサークエリで、ノイズを削減。ビジネスに影響を及ぼすリスクだけに集中。

ハンティングごとに強くなる
HuntIQは「通常」の基準を学習し、資産全体から異常な挙動を検知。その結果をフィードバックすることで、ハンティングを重ねるごとに、よりスマートな対応が可能に。
最新のセキュリティオペレーション
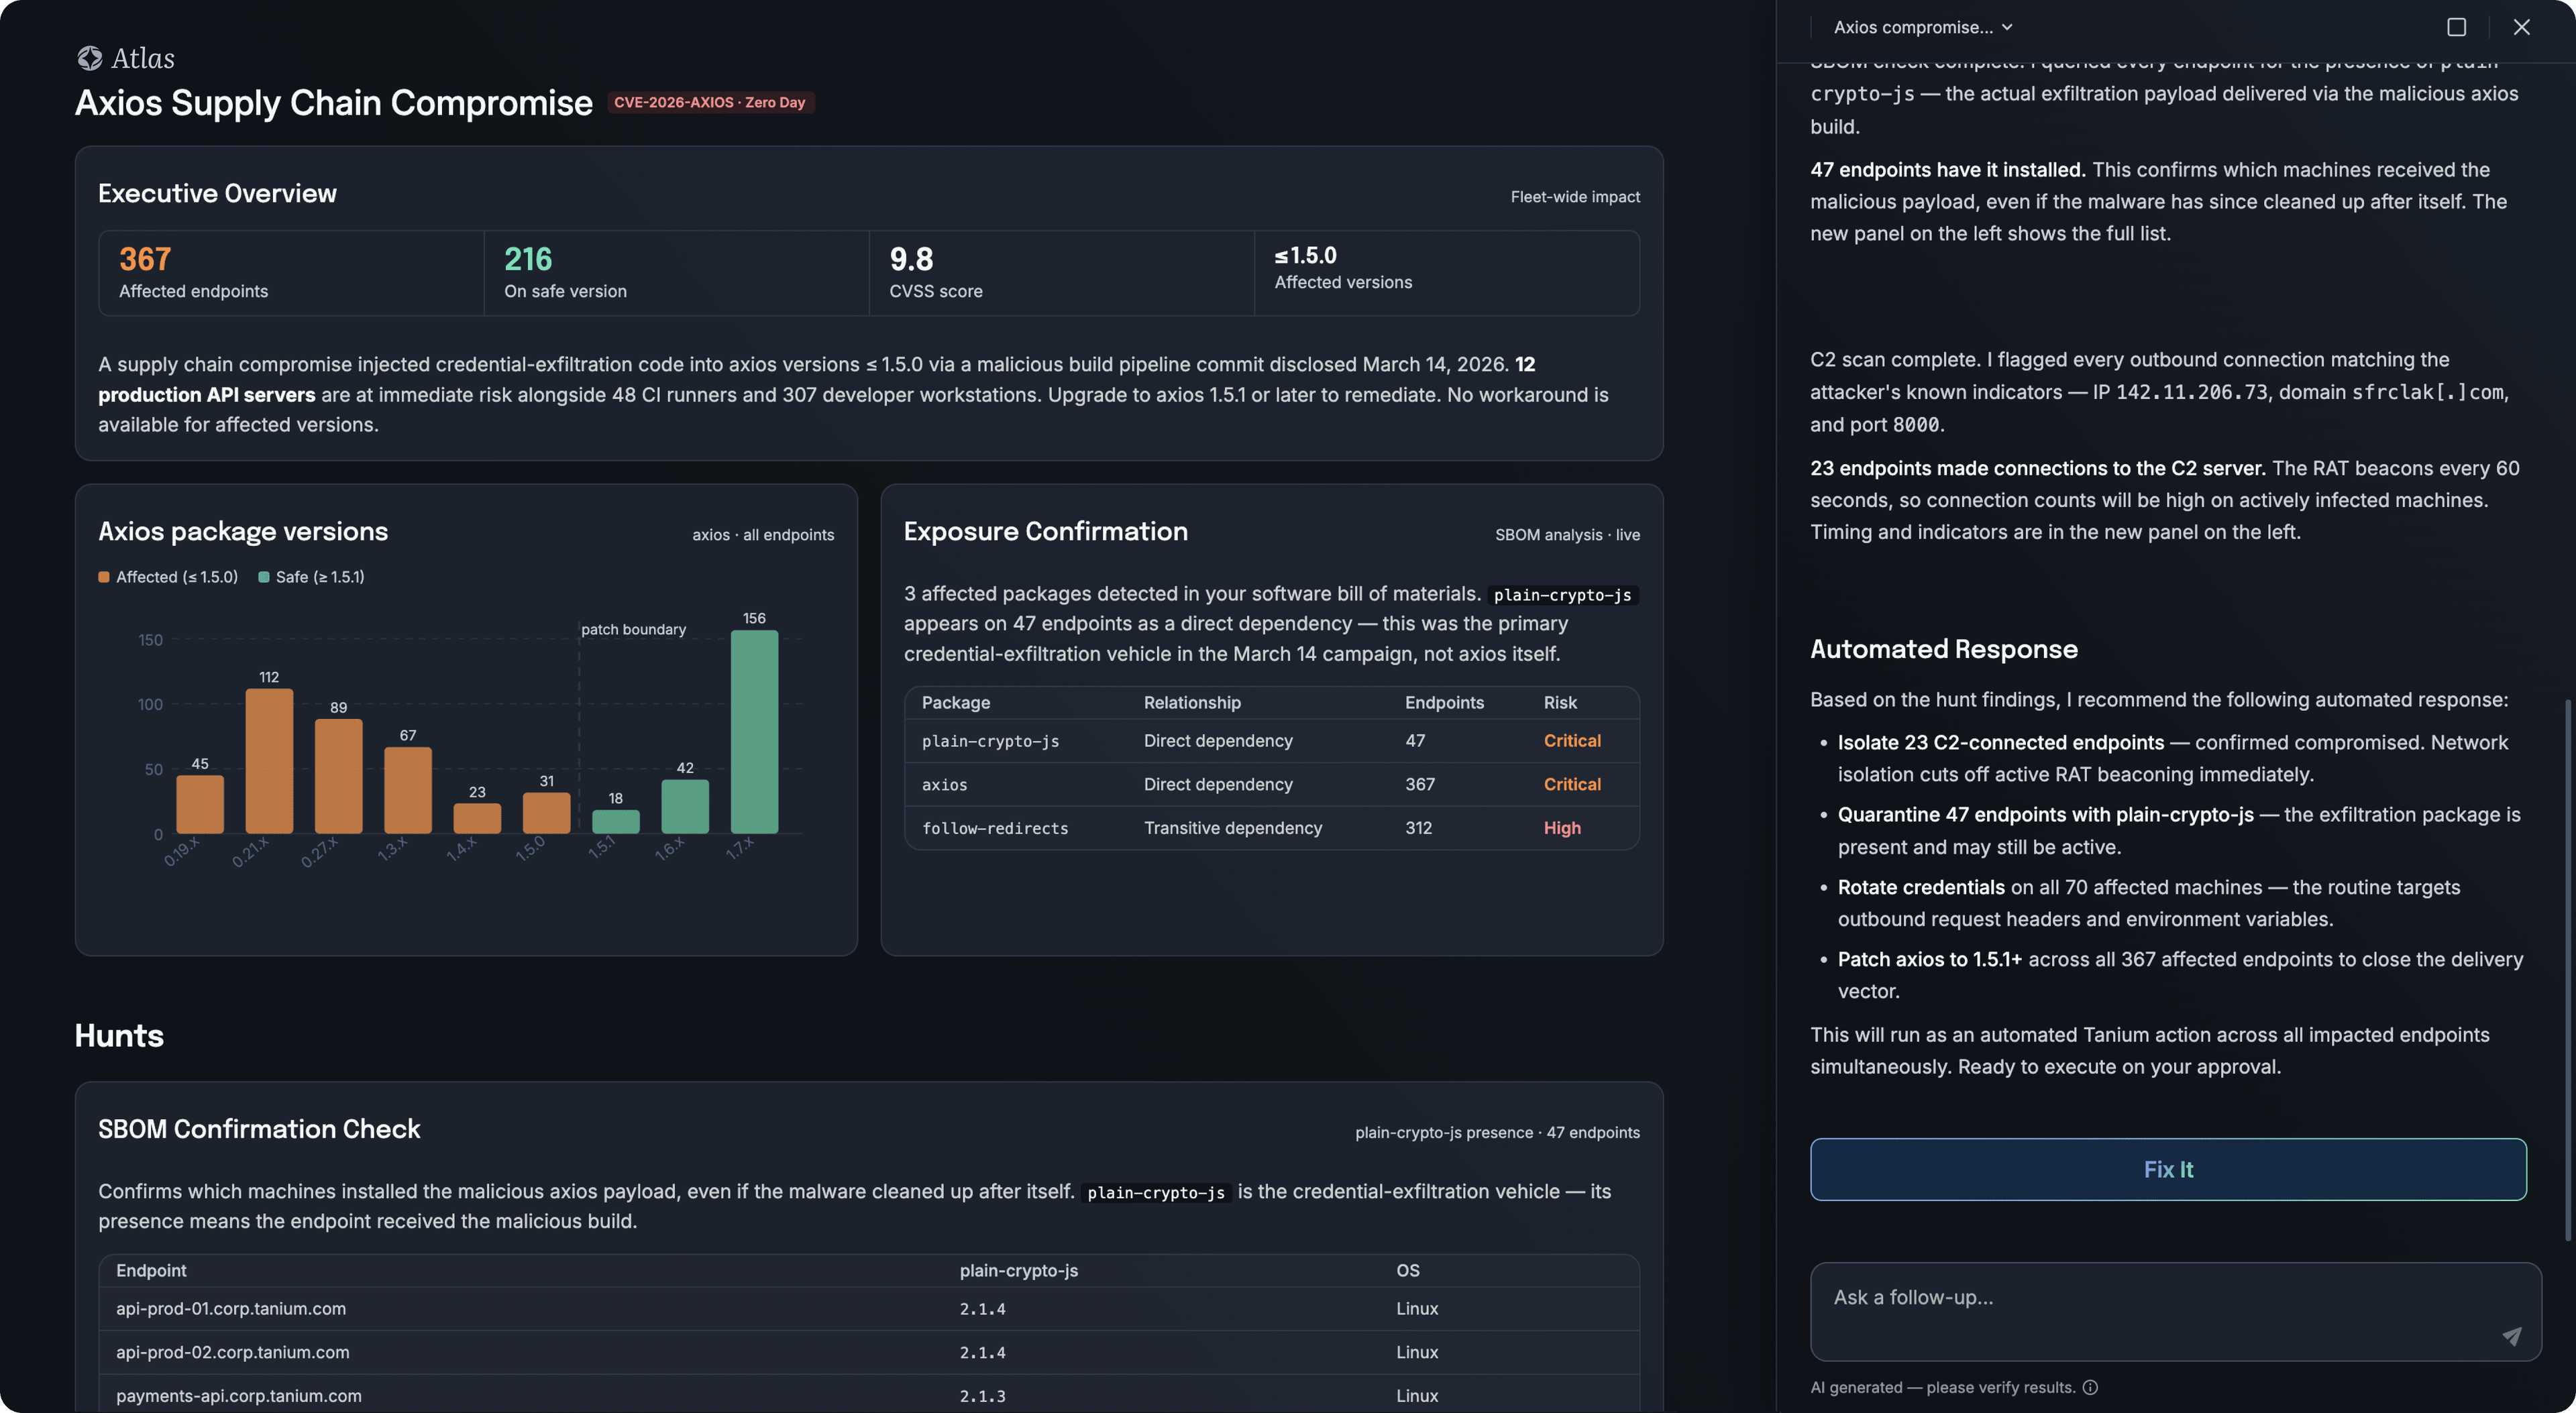
Mythosからマシンスピードの防御まで
最先端のAIは、脆弱性の発見から悪用までの時間を、わずか数時間にまで短縮。 Tanium Atlasで、人による承認も組み込みつつ、1人のオペレーターを「質問」から「解決」まで導く方法をご覧ください。
機械学習を活用した防御:SecOpsの迅速な変革に向けた道筋
Omdiaは、AIがセキュリティ運用をどのように変革しているか、またSecOpsチームがマシンの速度で広がる脅威に対応するために何が必要かを検証しています。
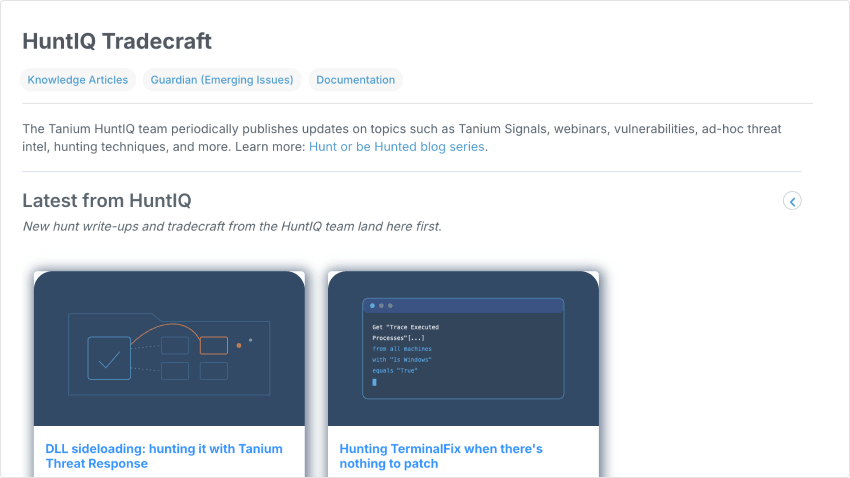
Hunter Wins: HuntIQ Tradecraftは新しいハンターライブラリ
ハンティングのストーリーを伝えるHunt or be Huntedシリーズ。 HuntIQ Tradecraftを、Tanium Resource Centerで公開。プレイブックを、お客様ご自身で実行できます。
お客様の声
「エンドポイント管理の自動化は、ここ10年以上のエンドポイント管理の中で最も重要な進歩だと思います」

Tanium Platform
セキュリティとITで、同じデータを活用
連携しないツールにお金をかけるのは、やめませんか? セキュリティオペレーションは、エンドポイント管理やエクスポージャー管理と同じプラットフォーム上で稼働。問題を発見するチームと、それに対応するチームが、同じライブデータをもとに連携可能に。
左右の矢印キーを使用してカードをナビゲートします。