TANIUM HUNTIQ
専門家主導の脅威ハンティング
Tanium HuntIQは、Tanium Atlas上に構築されたセキュリティリサーチ、実践的な専門家、エージェンティックAIを組み合わせて、対応を加速し、組織リスクを最小限に抑える、カスタムオーダーの脅威をリアルタイムで特定します。
エージェンティック・ハンティング
よりスマートにハント。 より迅速に対応。
Tanium HuntIQは、熟練したハンターと自律型オペレーティングシステムであるAtlasを組み合わせ、平易な言葉によるハントを、数時間ではなく数分で完全にステージングされたレスポンスへと変換します。
グローバルなセキュリティリサーチをローカルなインサイトへ
Taniumのエンドポイントリサーチチームは、グローバルな脅威ランドスケープ全体にわたって新たな攻撃者のテクニックを追跡しています。 そのインテリジェンスはすべてのHuntIQエンゲージメントの基盤となり、攻撃者が他の場所で使用しているテクニックへの早期可視性をチームに提供することで、常に先手を打つことができます。
熟練したハンターを直接お客様の環境に配置
HuntIQの脅威ハンターは、お客様のTaniumデプロイメント内で直接ハンズオン作業を行い、セキュリティの専門知識と組織に関する知識を活用して、潜在的な脅威の特定、検出メカニズムの構築、侵入者アクティビティの監視、およびチケットや仲介者を追加することなくインシデントレスポンスのサポートを行います。
平易な言葉による一つの問いかけから完全な調査を開始
Atlasは平易な言葉による仮説を受け取り、フリート全体にわたってすべての関連するTanium機能を並行してディスパッチし、結果を単一のエビデンスチェーンに統合します。 トリアージ、スコーピング、相関分析、封じ込めといったハンターがかつて数時間かけて行っていた作業が、今では数分で完了し、ワンクリックで承認できる構造化された判定結果が用意されます。
完全にスタッフが揃った常時稼働チームのようにSOCを運営
Atlasは、Taniumのライブエンドポイントデータ全体にわたって、トリアージ、フォレンジクス、ハンティング、検出、アイデンティティ、ベースラインに特化したエージェントを実行します。 AtlasはSOCをスムーズに稼働させ続け、チームは環境を変更するすべてのアクションを管理し続けることができます。
HUNTIQを選ぶ理由
あらゆるハントを支える機能
プロアクティブな脅威ハンティング
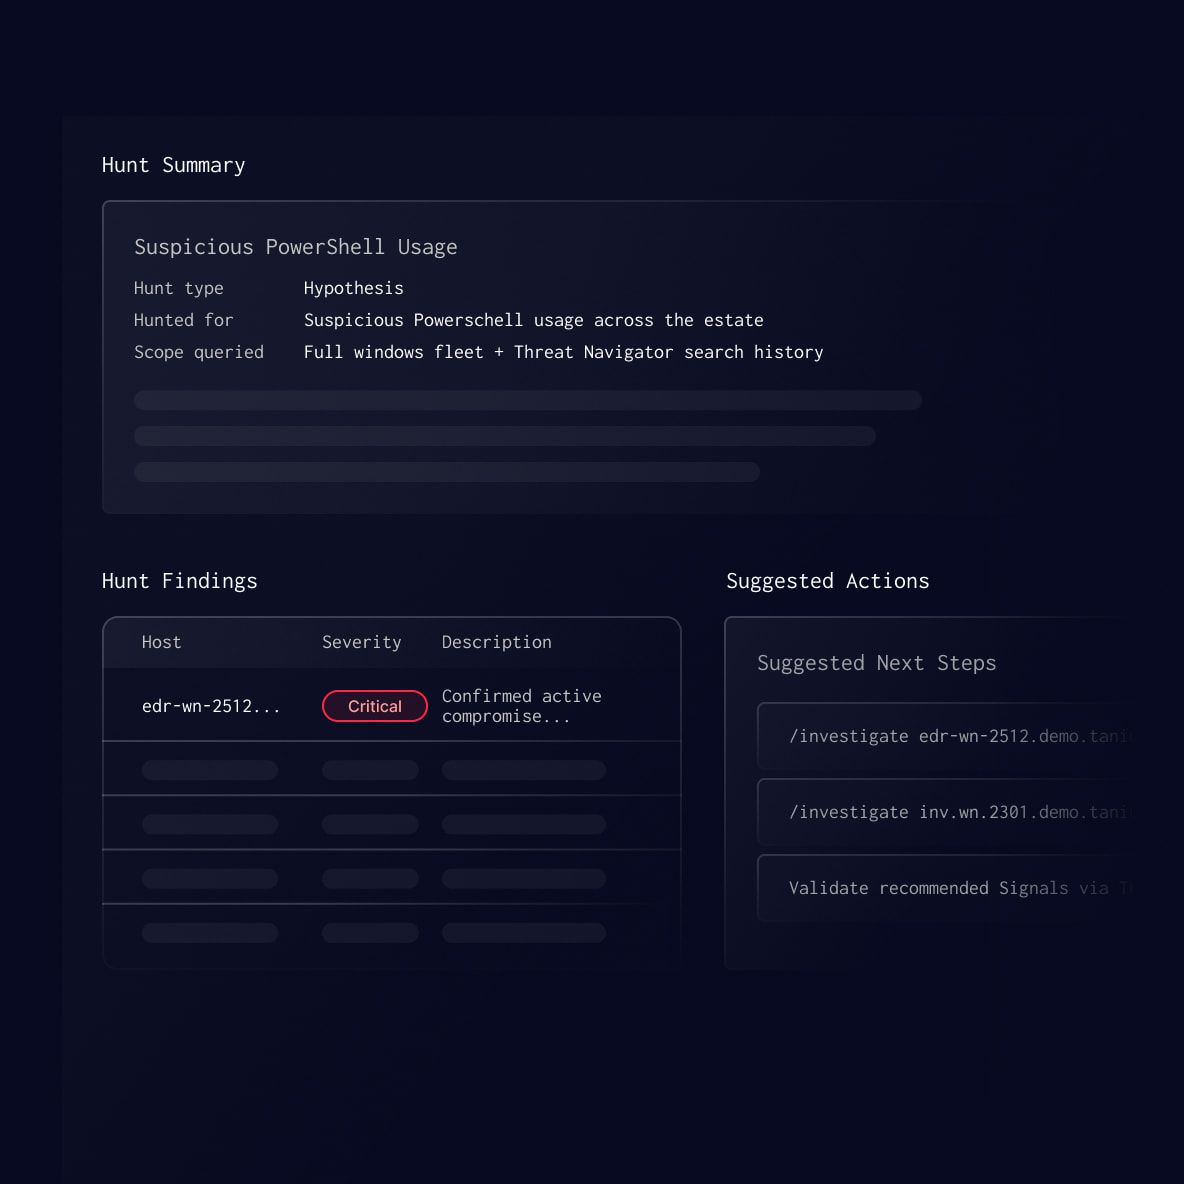
HuntIQのエキスパートハンターは、自動化ツールでは見逃してしまう高度な脅威を積極的にハントし、仮説が形成された瞬間に、関連するすべてのTanium機能を並行して展開するようAtlasに指示します。 かつてはメモリフォレンジクスと手動での相関分析に何時間もかかっていたハントが、今では数分で構造化された判定結果として表示されます。
TANIUM PLATFORM
1つのプラットフォーム。 エンドポイントに必要なすべてを
連携しないツールにお金を払うのは、やめませんか? Taniumなら、1つのプラットフォームで、可視化、パッチ適用、コンプライアンス、脅威への対応、AIを活用した運用を実現できます。
FAQ (よくある質問)
HuntIQについてご質問がありますか?
セキュリティリーダーがSecOpsプログラムに専門家主導の脅威ハンティングを追加する前に最もよく尋ねる質問への回答をご紹介します。 まだ気になることがありますか? 私たちのチームにお問い合わせください。

