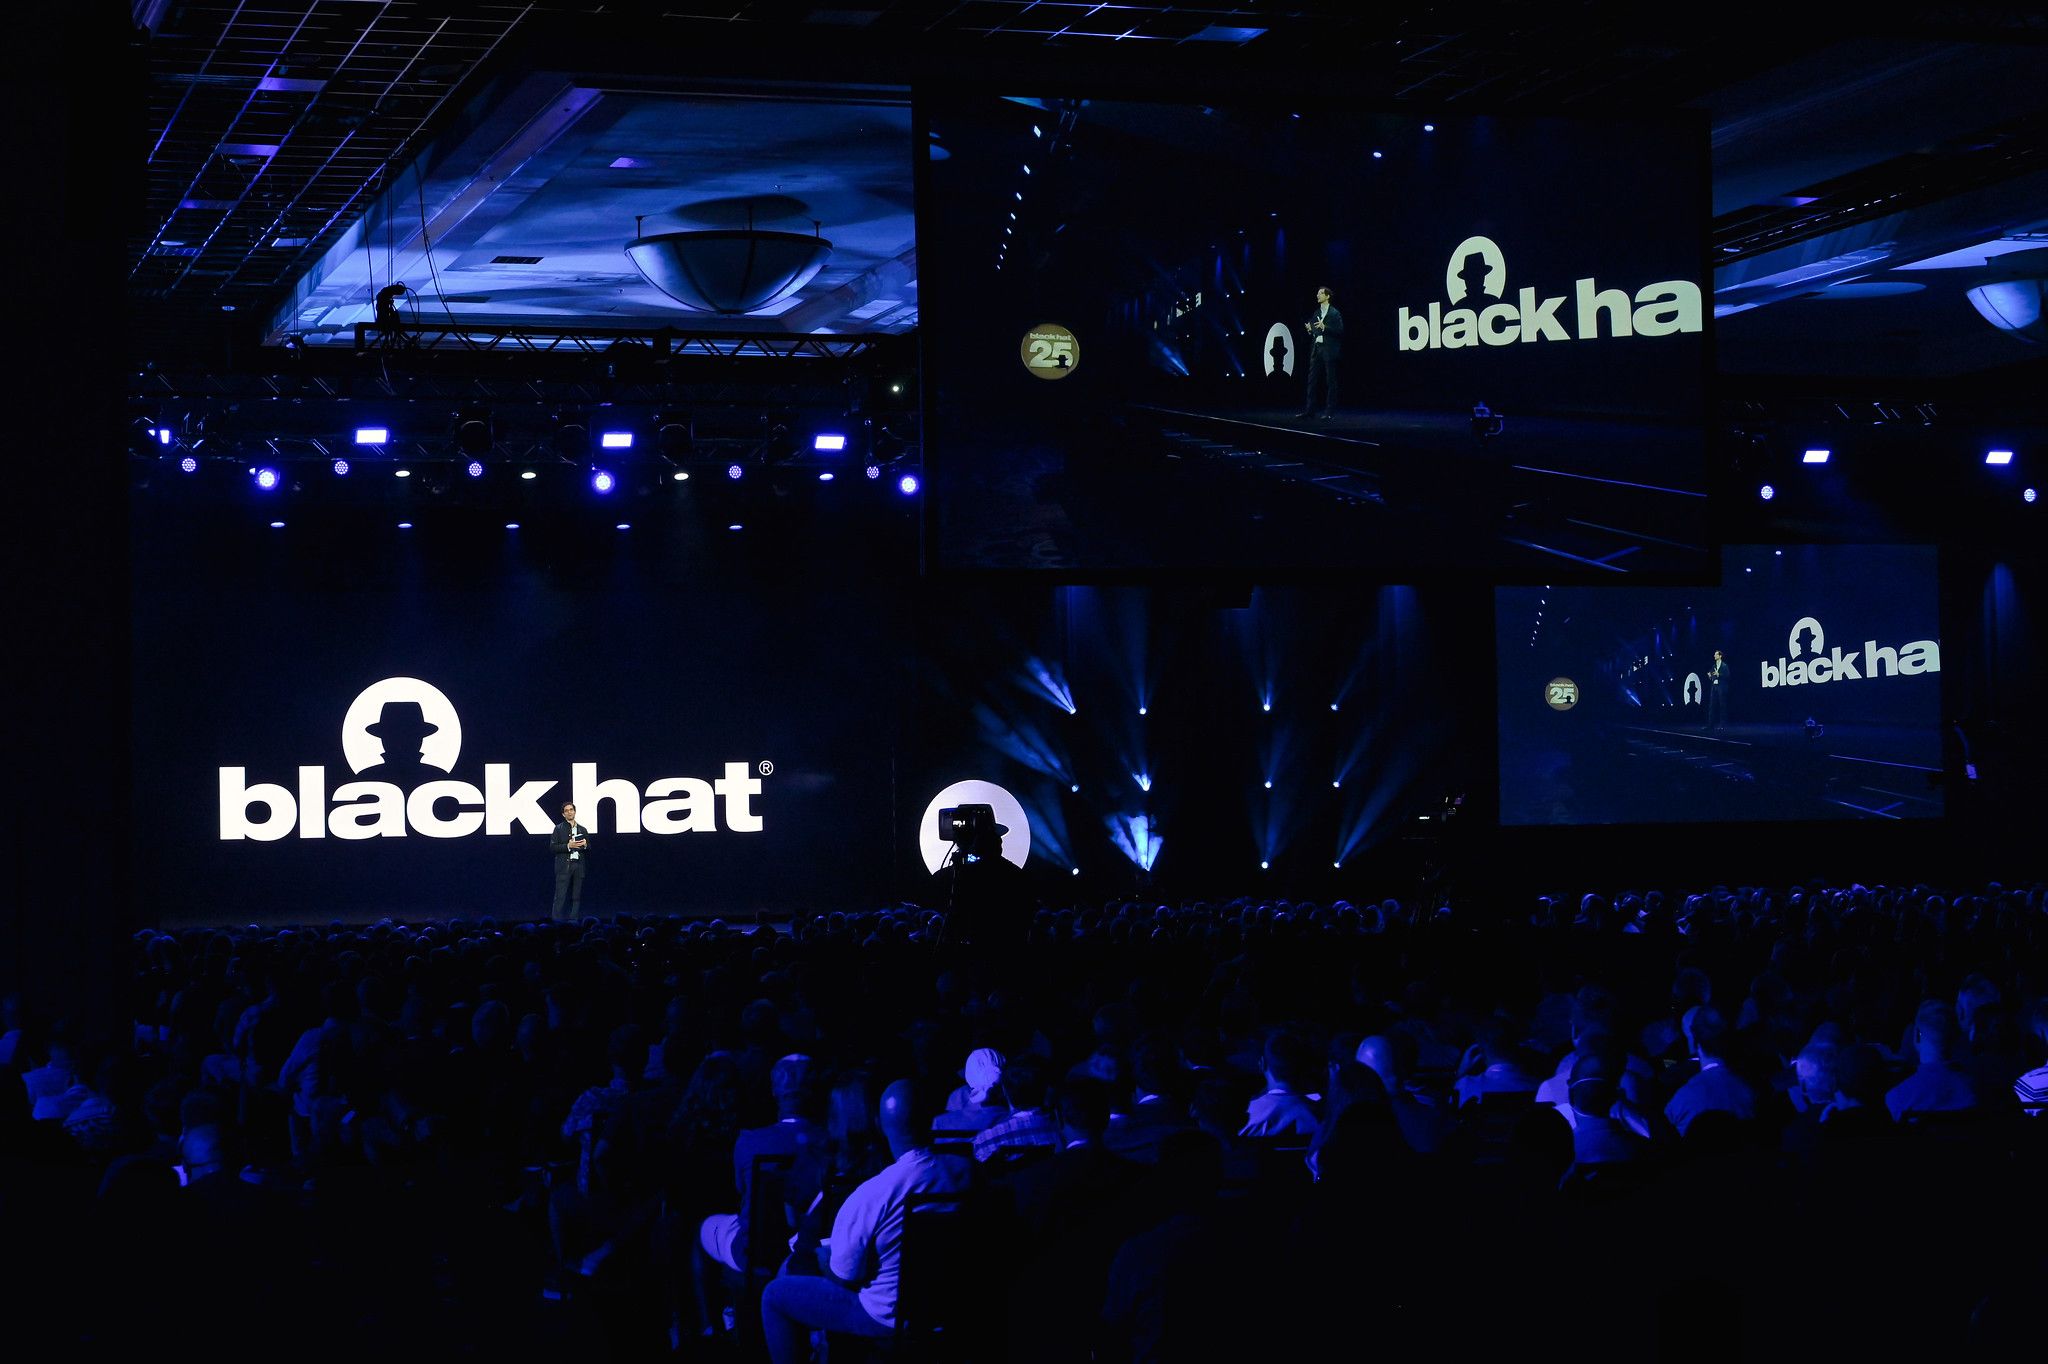
現在ラスベガスで開催中であり、木曜日まで続くサイバーセキュリティ分野の最高峰のカンファレンス「Black Hat USA 2023」では、 100 件を超える最先端の研究発表、企業リーダーを交えた120件以上のディスカッションセッション、そして数十件のオープンソースツールのデモが行われます。
今年で26回目を迎える「 」カンファレンス( )には、ハッカー、テクノロジーの専門家、起業家、政府関係者、最高情報セキュリティ責任者(CISO)など、実に多様な参加者たちが集まります。彼ら全員が、同じ難しい問いに直面しています。「どのイベントに時間を割く価値があるのか?」
ご自身で会場に足を運んで、その激戦をくぐり抜けることができない皆様のために、「 」のフォーカルポイントである が、今日の上級経営幹部にとって最も喫緊の課題となる5つのテーマを網羅した、「Black Hat 2023’s 」の必見プレゼンテーションリストを作成いたしました。
以下のイベントは一見の価値があり、テクノロジーに詳しい方でも、そうでない方でも、どなたでも理解できる内容となっています。 (技術的な専門用語の迷路には踏み込まないようにしました。そのため、専門用語が過剰に使われがちな研究者向け説明会やセッションなどは含まれていません。)
視聴方法については? パンデミックのおかげで、 による在宅勤務 の革命がもたらされ、今では自宅から会議に参加できるようになりました。 昨年のブラックハットでは、過去最多の参加者を記録し、ユニーク参加者は 21,000 名を超え、そのうち約17,000 名が会場に、15,488 名がバーチャルプラットフォームにアクティブにログインしていました。 今年は、ライブイベント終了から1週間後より、 8月16日 から 9月18日 へアクセスして、オンデマンドのオンライン配信をご覧いただけます。
Black Hatのオンデマンド視聴に関する詳細については、こちらの ()をクリックしてください。 登録するには、こちらの「 」をクリックしてください:。 締め切りは今週の木曜日、 8月10日です。 それでは、以下のプレゼンテーションをご覧ください。
特集—人工 知能(AI)
- 内容: 基調講演:「AI時代の守護者たち:未来のサイバーセキュリティ情勢を切り拓く」
- 日時: 水曜日、 8月9日、9:10時 (太平洋標準時)
- WHO: マリア・マルクステッター氏(Azeria Labs 創業者)
情報セキュリティ(インフォセック)研修の専門家であり、サイバーセキュリティ分野で注目を集める新鋭であるマークステッドター氏は、最近誰もが関心を寄せているテーマについて論じます。それは、生成AIやChatGPTのようなAIを活用したチャットボットがもたらす潜在的なメリット( )、 、およびリスク(、 )について、そしてこの技術革命がサイバーセキュリティをどのように変革していくかについてです。
当然のことながら、AIに関するプレゼンテーションの数が非常に多いため、今年のブラックハットでは、議論の大部分がAIに占められることになるでしょう。 マークステッター氏の基調講演では、AIの歴史や、セキュリティ責任者がAIツールの導入に関する費用対効果分析を行う際に、まもなく検討しなければならない点など、役立つ基礎知識が紹介されます。
特集—サイバー保険
- 内容: 「サイバーセキュリティと保険の融合:Cysuranceの歩み」
- 日時: 水曜日、 8月9日、1:30~14:10 (太平洋標準時)
- WHO: カーステン・ベイ氏(Cysurance社CEO)
大小を問わず、あらゆる企業において、サイバー攻撃は「起こるかどうか」ではなく「いつ起こるか」の問題であるということが、ますます明らかになってきています(あるいは、そうあるべきです)。 いかなるサイバー防御策も 100%の保護を保証することはできません。そのため、多くの組織がリスクを保険会社に転嫁することを選択しています。 しかし、転送するだけでは不十分です。 一連の新たな裁判事例が示しているように、企業の経営者は自社の保険契約の詳細を熟知しておく必要があります。また、 保険ブローカーと良好な関係を築くこと も、決して悪い考えではありません。
中小企業向けのサイバー保険を専門とするベイ氏の会社は、ブラックハットで開催されるサイバー保険に関する「マイクロ・サミット」の一環として、これらの基本事項について解説します。
「セキュリティ担当者は、サイバーセキュリティへの投資の価値や、それがビジネスに及ぼしうる財務的影響について、経営陣とより多くの対話を重ねる必要があります」と、ベイ氏は昨年、 の『Focal Point』( )に対し、ランサムウェア「」が保険業界に与えた影響に関する当サイトの取材()の中で語りました。 「サイバー保険の動向やランサムウェアの台頭といった状況を踏まえると」と彼女は付け加えました。「これまで以上に話し合いがしやすくなっていると思います。」
特集—内部からの脅威
- 内容: 「社内の脅威」:Taniumを活用した内部脅威の追跡
- 日時: 水曜日、 8月9日、1:50~15:50 (太平洋標準時)
- 出演者: タニウム社 エンドポイントセキュリティ研究担当ディレクター、メリッサ・ビショピング氏、およびタニウム社 エンドポイントセキュリティ担当ディレクター、マット・プセンシック氏
の解雇 や、集団訴訟 、そして依然として残る景気後退の脅威によって従業員が動揺する中、内部者による脅威のリスクは高まり続けています。 また、この種の攻撃は、従業員が悪意を持って損害を与えた場合でも、 偶発的に損害を与えた場合でも、組織に著しい不安定化をもたらす可能性があります。。
Bischoping, a co-host of the new Let’s Converge podcast from Tanium (which owns this magazine), and Psencik will give the 411 on insider threat profiles—including the differences between disgruntled employees, malicious insiders, and unintentional insiders—and other threat indicators that enterprise and security leaders must know how to spot.
特集—サイバー戦争
- 内容: 「Phoenix Soaring:より強靭な未来を築くために、ウクライナのサイバー防衛者たちから学べること」
- 日時: 水曜日、 8月9日、 4:20~17時 (太平洋標準時)
- 出席者: ジェン・イースターリー氏(米国サイバーセキュリティ・インフラセキュリティ庁(CISA)長官)、およびヴィクトル・ゾラ氏(ウクライナ国家特別通信・情報保護局(SSSCIP)副局長)
これは自信がつきますね。 なぜなら、あなたやセキュリティチームがどれほど多忙であろうとも、ウクライナのデジタルインフラの保護を任されているこの人物は、それ以上に過酷な状況にあるからです。 今回のファイアサイド・チャットでは、ゾラがレジリエンスの力について、また、セキュリティシステムと、そのシステムを監督する チームの両方に、いかにしてその力を浸透させるかについてお話しします。。 デジタルトランスフォーメーションの推進に弾みをつけるものがあるとすれば、それはレジリエンスです。
デジタル戦争の最前線から、ゾーラ氏は、 ロシアによるサイバー攻撃が急増しているにもかかわらず、 その成功が阻止されてきた経緯について語ります。 彼は先日、Cyberscoopのポッドキャスト『 Safe Mode』( )に出演し、官民連携の重要性を強調しました。 「サイバーレジリエンスは、民間と公共部門の共同の取り組みがあって初めて実現できるものです」と彼は述べ、「特に重要インフラについて言えば、ウクライナではその大部分が民間所有となっています」と付け加えました。
特集記事—バイデン大統領の国家サイバーセキュリティ戦略
- 内容: 基調講演:ケンバ・ウォルデン国家サイバーセキュリティ担当局長代行が、国家サイバーセキュリティ戦略と人材育成の取り組みについて語る
- 日時: 木曜日、 8月10日、9-10時 (太平洋標準時)
- 登壇者: ケンバ・ウォルデン氏(大統領府執行事務局、国家サイバー担当代理局長)、およびジェイソン・ヒーリー氏(コロンビア大学国際公共政策大学院、上級研究員)
連邦政府が最近、サイバーセキュリティの責任を無防備な消費者から切り離し、ソフトウェアメーカーや取締役会に明確に負わせる方向へと方針を転換したことを踏まえると、ビジネスリーダーにとって、これは必見の映像です。 ウォルデン氏は、ホワイトハウスが3月に発表した、連邦政府のサイバーセキュリティに関する「 」の現行アプローチ について詳しく解説しています。
[関連記事:受動的ではなく能動的に――これが、米国の新たなサイバーセキュリティ政策の立案者が企業リーダーたちに送るアドバイスです]
また、彼女は先週発表されたバイデン大統領の新たな「 ()」国家サイバー人材・教育戦略()にも取り組む予定です。この戦略は、サイバー人材における多様性と包摂性を高めることなどを通じて、拡大するサイバー人材の不足問題に対処することを目指しています。

