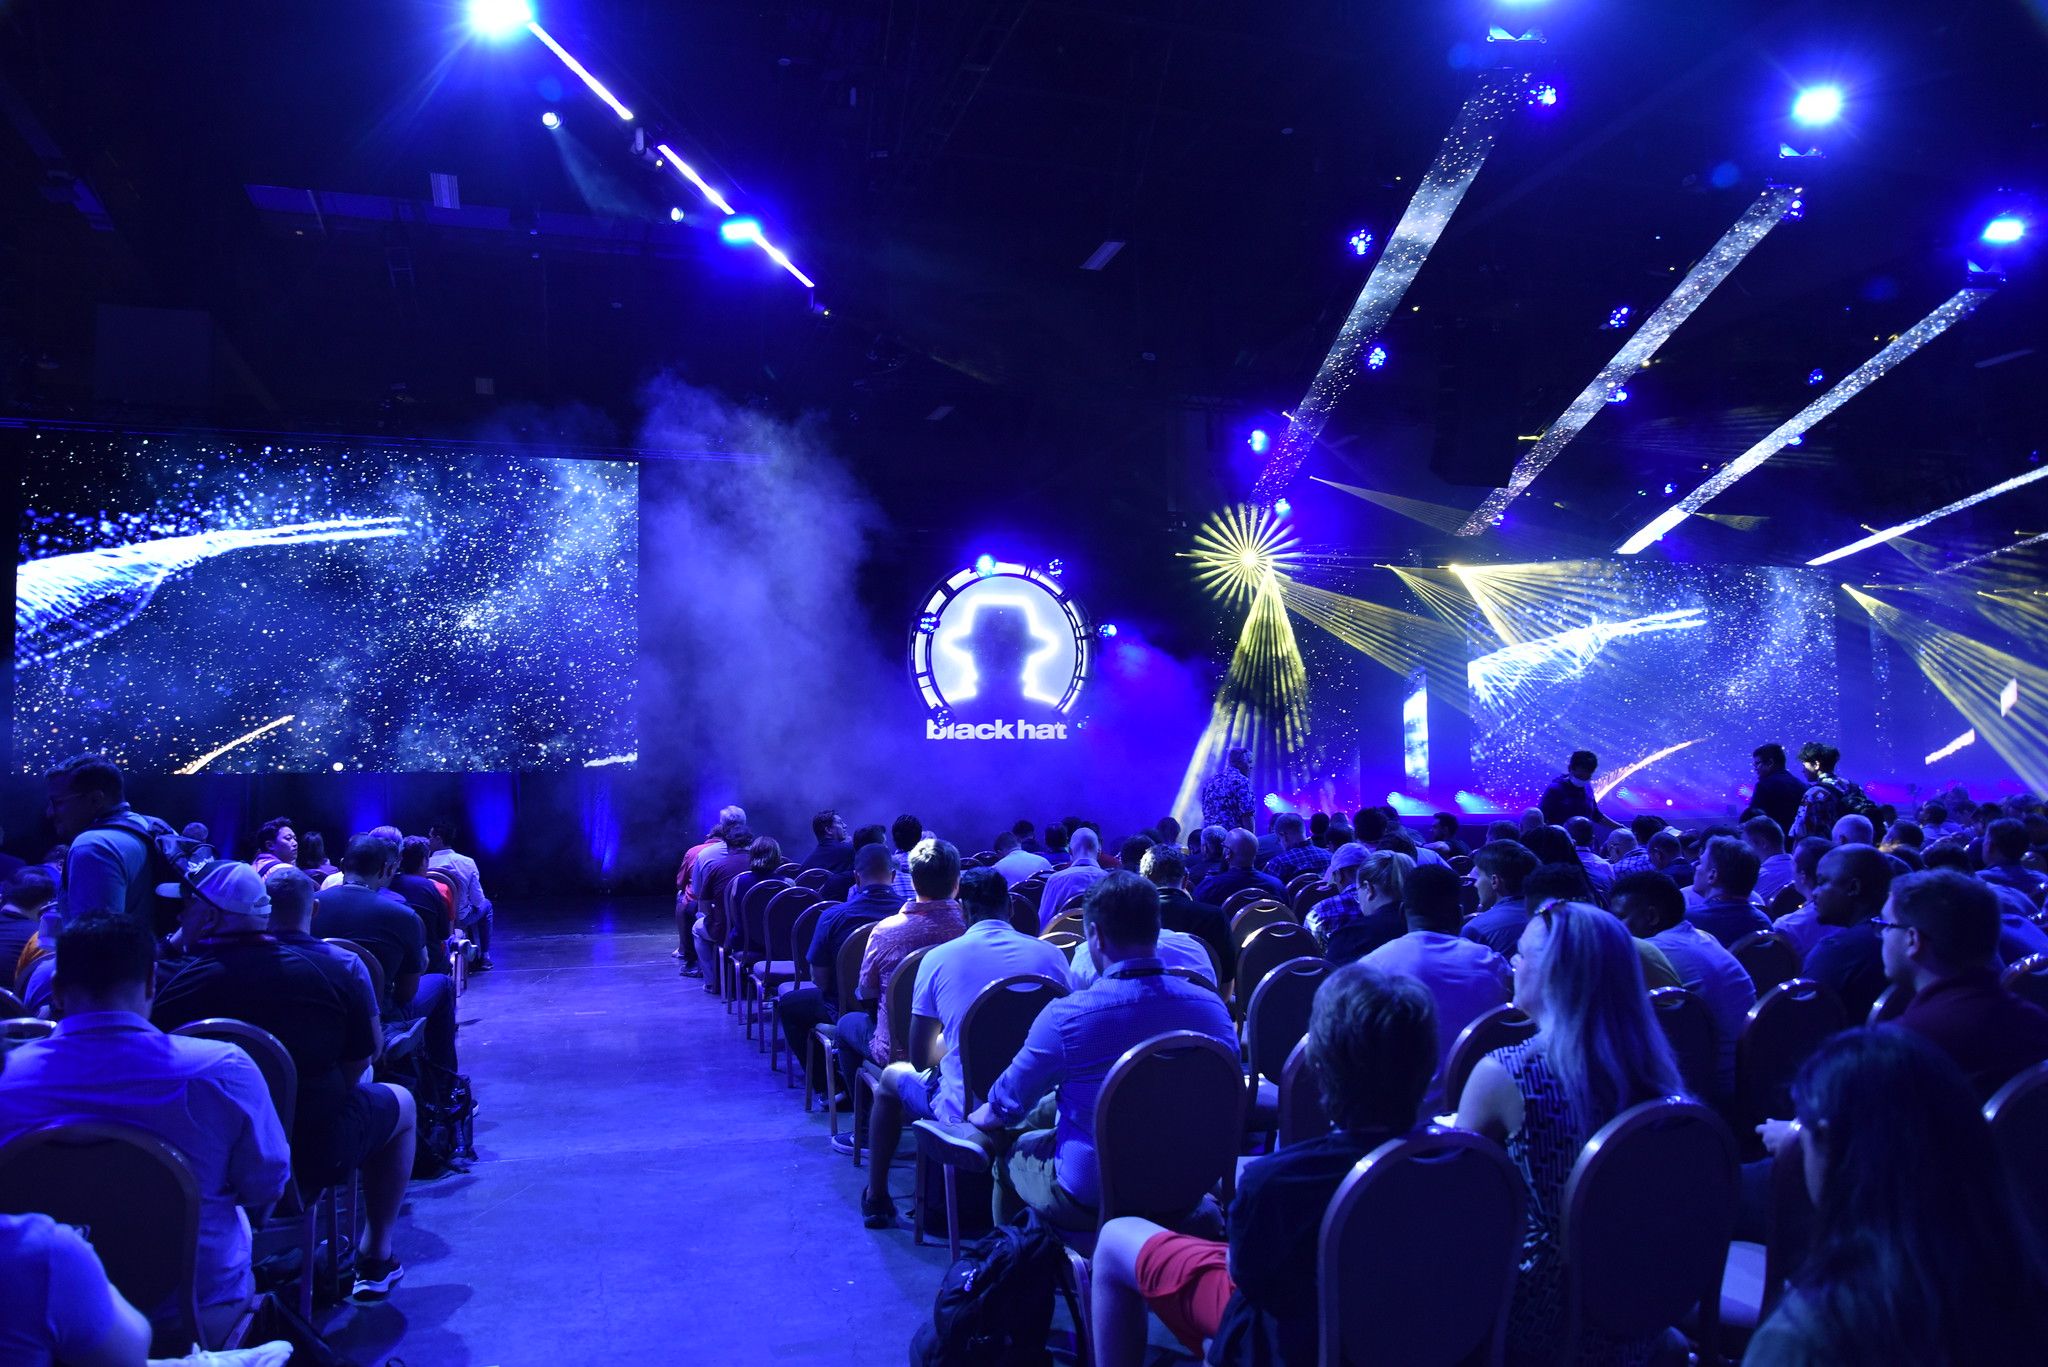
またブラックハットの季節がやってきました! 今週土曜日、マンダレイ・ベイ・コンベンションセンターで「Black Hat USA 2024 」が開幕するにあたり、ラスベガスは再び、世界トップクラスのサイバーセキュリティの専門家たちが集まる中心地となります。 以下に、必見のセッションを厳選してご紹介するとともに、重要な直前の締め切りに関する情報も掲載しております。
今年で27回目を迎えるこの待望のイベントは、 の倫理的ハッカーや 、技術革新者から、政府関係者や企業のセキュリティ責任者に至るまで、セキュリティの専門家たちを惹きつけてやみません。
8月 3-8日に開催される「Black Hat」では、 100 件以上の高度な研究発表、120件を超える活発なディスカッションセッション、そして数多くのオープンソースツールのデモンストレーションが予定されています。 また、登壇者には、CISA(米国サイバーセキュリティ・インフラセキュリティ庁)のジェン・イースタリー長官や、マイクロソフトの副CISO(最高情報セキュリティ責任者)であるアン・ジョンソン氏といったサイバーセキュリティ界の第一人者が名を連ねており、変化し続ける脅威の状況や革新的な防御戦略について、それぞれの知見を共有する予定です。
このカンファレンスの大きな見どころの一つは、「 」アーセナル()です。これは、参加者が現実世界のセキュリティ課題に取り組む実践的な経験を積めるよう設計された、インタラクティブなラボやハンズオンワークショップのコレクションです。 「Black Hat Arsenal」( 8月7日 および8で開催)では、最新のオープンソースツールも紹介され、サイバーセキュリティの未来を形作る最先端の技術を垣間見ることができます。
その他の主なイベントとしては、サイバーセキュリティに関する トレーニング (8月3日 – August 6)、セキュリティトピックに関する ブリーフィング (8月7日 および8)、 ビジネスホールでのベンダーネットワーキング (8月7日 および8)、そして情報が満載の セッション (8月7日 および8)などが挙げられます。以下に、ぜひお見逃しなく、おすすめの5つのイベントをご紹介します。
直接会場にお越しいただけない方のために、Black Hatでは引き続き充実したオンライン参加の機会を提供しております。 昨年のハイブリッド形式のイベントでは、過去最多の参加者数を記録しました。参加者数は 22,750 名を超え、そのうち会場参加者は20,000 名近く、オンデマンド視聴に登録した方は3,000-plus 名でした。 バーチャルアクセスにより、ラスベガスに実際に足を運んでいても、ご自宅から視聴していても、イベントの盛り上がりを見逃すことはありません。 また、先延ばしにしてしまう方(きっとそんな方もいらっしゃるでしょう)にとっては、直前の選択肢として最適です。 にもある通り、 の締め切りが目前に迫っていることをご承知おきください。
Black Hat USA 2024の最終締め切り
対面での利用に関する締切日:
- 8月2日 (オンラインでの「遅れての」登録の場合);3,099ドル: これには、すべての対面ブリーフィング、Arsenalのデモ、ビジネスホールのアクティビティやセッションなどへの参加権が含まれます。 このパスでは、 8月16日 – 2024年9月16日 でオンライン配信される、カンファレンスの各種コンテンツもご覧いただけます。
- 8月8日 (会場での登録の場合);3,299ドル: これには、今後開催される上記のイベントへの参加権およびオンライン配信の録画視聴権が含まれます。
オンデマンドアクセスの利用期限:
- 8月2日 (オンラインで登録される場合);1,659ドル: これには、ライブイベント終了の1週間後から 9月16日まで、すべての録画されたブリーフィング、アーセナルのプレゼンテーション、ビジネスホールのアクティビティおよびセッションが含まれます。
- 8月8日 (当日会場にお越しになり、その場で登録される場合);1,769ドル: 上記と同様です。
Black Hat USA 2024で見逃せない5 のセッション
バーチャル参加の詳細および登録については、Black Hatのウェブサイト( )のこちらのページ()をご覧ください。 それでは、企業のリーダーやセキュリティ担当者の皆様にとって重要な課題を取り上げた、以下の5つのセッションをぜひご覧ください。
1. 特集 – CISOの生き残り戦略
- 記事: 「竜巻をかわす:大規模なサイバー攻撃の余波で、CISOが政府からの影響を回避するための必須戦略」
- 日時: 水曜日、 8月7日、 15:20 – 16時 PT
- 出演者: 、ベーカー・マッケンジーLLPのパートナー、ジェス・ナル氏
法律の専門家であるナル氏は、重大なサイバーインシデント発生後、CISOが対応を迫られる、ますます複雑化する状況について論じています。 規制当局の監視が厳しさを増している中、本セッションは、サイバー攻撃発生後の政府による措置を回避することに焦点を当てている点で、特に注目を集めています。
参加者の皆様には、被害を軽減するだけでなく、その余波を積極的に管理し、 のITコンプライアンス を確保し、 のステークホルダーからの信頼 を維持するための実践的な戦略を習得していただけます。 危機管理のツールキットを強化したいとお考えのCISOの皆様にとって、このブリーフィングは、この分野の第一人者から学ぶことができる、見逃せない機会です。
[関連記事:著名な弁護士ジェス・ナル氏との一対一のインタビューでは、彼女の今後のセッションの予告や、規制の圧力が高まる中でのCISO向けのヒントをご紹介しています]
2。 特集 – AI/ML
- 記事一覧: 「HALからHALTへ:生成AIコーディング時代におけるスカイネットと兄弟たちの阻止」
- 日時: 水曜日、 8月7日、 13:30 – 14:10 PT
- 出演者: クリス・ワイソパル氏(Veracode社 CTO兼共同創業者)
本セッションでは、AI駆動型システムのセキュリティ確保という喫緊の課題「 」について深く掘り下げます。AI技術がますます高度化し、日常業務に組み込まれるにつれ、この分野は極めて重要な位置を占めるようになっています。
ワイソパル氏が特に注目しているのは、 のAIの脆弱性が現実世界に及ぼす影響です。。 『 』に登場するスカイネット()のような、高度なAIシステムがもたらす潜在的な脅威を検証することで、彼は参加者に、AIによる攻撃を防止・軽減するための実践的な戦略を身につけてもらうことを目指しています。 本ディスカッションでは、この急速に進化する分野における課題と解決策について、深く掘り下げていきます。
[関連記事:セキュリティ専門家クリス・ワイソパル氏への独占インタビュー――今後のセッションについて、そして脆弱性のあるコードを無視することが実はそれほど突飛な考えではない理由]
3。 特集 – サイバー保険
- 内容: サイバー保険におけるモラルハザードと倫理的配慮
- 日時: 水曜日、 8月7日、 16:20 – 17時 PT
- 人物: リンジー・ニッケル氏(Constangy, Brooks, Smith & Prophete, LLPのパートナー兼サイバーセキュリティ・データプライバシー部門副委員長)
のサイバー保険 の進化し続ける世界について、リスク移転の重要な分野やこの分野における最新の動向について議論する専門家パネルを通じて、詳しく掘り下げてみましょう。
このパネルディスカッションでは、包括的な対策と、強固なサイバーセキュリティ対策の推進とのバランスなど、組織が直面する倫理的ジレンマに焦点を当てます。 また、参加者の皆様には、サイバー保険の保険金請求を取り巻く状況の変遷や、倫理的な配慮が引受判断や保険料の調整にどのような影響を与えているかについても学んでいただけます。
[関連記事:Taniumのリスク評価ソリューションが、引受業務の負担を軽減し(保険会社からの信頼を高める)仕組みはこちら]
4。 特集 – 脅威ハンティングとインシデント対応
- 内容: 「事実を守る:情報脅威に対する基準の設定」
- 日時: 木曜日、 8月8日、 10:20 – 11時 PT
- 人物: テキサス州マリコパ郡のCISO、レスター・ゴッドシー氏
サイバーセキュリティの専門家、政策立案者、および情報管理に携わるすべての方にとって必見のこのセッションでは、 のディープフェイク やその他の情報脅威との戦いにおける、現在の課題と革新的な解決策について、包括的な理解を深めていただくことを目的としています。
自身の郡で相次いだ誤情報・中傷・悪意のある情報の猛攻に対処した後、ゴッドシー氏は現在、情報上の脅威から身を守るための強固な共通基準の確立を提唱しています。 参加者の皆様には、偽情報を検知・無力化するための最新の手法、事実を守る上でのテクノロジーの役割、そしてこうした取り組みに伴う倫理的配慮について、理解を深めていただけます。 本セッションでは、ますます複雑化するデジタル環境において、情報の完全性を守るための実践的なツールや戦略を参加者の皆様に提供することを目指しています。
[関連記事:大小を問わずあらゆる企業(およびその他の組織)が、誤情報・虚偽情報・悪意のある情報をもはや無視できなくなった理由]
5。 問題点 – ランサムウェアによる情報収集
- 記事: 「関係性が重要:ランサムウェア集団の組織的・社会的構造の再構築」
- 日時: 水曜日、 8月7日、 14:30 – 15時 PT
- 出演者: 、インディアナ大学の博士課程学生であるダリヤ・マナトヴァ氏、および同大学のL・ジーン・キャンプ教授
「組織化された」サイバー犯罪は、いったいどのようにしてこれほどまでに組織化されるのでしょうか? 悪名高い「 」ランサムウェア グループから流出したチャットログの徹底的な分析に基づき、登壇者たちはサイバー犯罪における人的要因について議論しています。 参加者の皆様には、こうしたギャング組織内の個人的な関係や組織構造が、その有効性や回復力にどのような影響を与えるかについて学んでいただきます。 また、本セッションでは、こうしたネットワークを可視化・分析するための革新的な手法についても取り上げ、社会技術的な観点からランサムウェアに対抗する方法について包括的に理解を深めていただきます。
サイバー犯罪に関する知識を深め、ランサムウェア対策の戦略を強化したいとお考えの方のために、本ブリーフィングでは、この分野をリードする2名の専門家による、価値ある実践的な知見をご紹介します。
[関連記事:自律型インシデント対応が、いかにしてサイバー攻撃をより効果的に阻止し、エンドポイントの復旧を図るのか]
TANIUM、BLACK HAT USA 2024 に出展 – ブース 2550
本誌を発行しているTaniumは、Black Hat USAにて、皆様がお忙しいことを踏まえ、手短なコンテンツプレゼンテーションや短いデモを多数開催する予定です。
ブース 2550にお立ち寄りください。TaniumプラットフォームおよびTaniumソリューションの最新動向に関する最新情報をご提供いたします。具体的には、以下の内容が含まれます:
- XEMおよび の自律型エンドポイント管理(AEM)
- Guardian
- 脆弱性管理
- インシデント対応
- Tanium 搭載の Microsoft Copilot for Security
- ServiceNow における Tanium のセキュリティオプション