December 2025年の初め、人気のある無料のオープンソーステキストエディタ「Notepad++」のメンテナンス担当者が、セキュリティ勧告( ) を公開し、一部のユーザーの通信が悪意のあるサーバーにリダイレクトされ、アプリケーションの更新プロセスを通じてマルウェアに感染していたことが明らかになりました。
On December 2、 2025、セキュリティ研究者のケビン・ボーモント氏( )は、自身のブログに「 」という記事を投稿しました。この記事では、Notepad++ v8.8.8 の変更ログに関する噂と分析が取り上げられており、その変更ログには「Notepad++ Updaterが乗っ取られるのを防ぐ」と説明されたセキュリティ強化が含まれていました。
Notepad++の開発者であるドン・ホー氏は、同ソフトウェアのウェブサイト上の「 2026年2月2日」の更新情報を通じて、インシデント対応に関する調査結果の概要を公表しました。 Ho氏の資料およびセキュリティ研究者のケビン・ボーモント氏によるタイムラインは、以下の通りです:
2025年6月 – 9月2日, 2025:
- Notepad++が利用していたホスティングプロバイダーおよびインフラが侵害されました
- 9月2日 のカーネル/ファームウェアの更新により、攻撃者のアクセスが遮断されました
2025年9月2日 – 12月2日, 2025:
- 攻撃者は、ホスティングプロバイダーの内部サービスから盗み出した認証情報を利用して、引き続きNotepad++の更新トラフィックにアクセスし、それを自身の悪意のあるサーバーへリダイレクトし続けました。
2025年11月:
- V 8.8.8 がリリースされ、変更履歴には「Notepad++ Updater が乗っ取られるのを防ぐ」と記載されています。
1-2年12月、 2025年12月:
- Notepad++の開発者が、サービスを新しいホスティングプロバイダーに移行しました。
- 以前のホスティングプロバイダーは、さらなるアクセスや再攻撃を防ぐため、認証情報をローテーションし、脆弱性の修正を行っています。
- ケビン・ボーモント氏のブログには、 2025年10月 において脅威アクターによる「キーボード操作」が最初の被害者らによって報告されたという主張(「2ヶ月前」)など、さらなる詳細が掲載されています。
12月9日, 2025:
- バージョンV8.8.9 が、セキュリティ強化が施された状態でリリースされました。
2月2日, 2026:
- ドン・ホー氏は、この攻撃が国家主導のものであるという点をより詳しく説明した最新情報を公開しました。
- Rapid7 Labs および Rapid7 MDR チーム( )は、このキャンペーンおよびエクスプロイト成功後の挙動に関する詳細を で公開し、 に投稿しています。
この問題は、12月に で修正されましたが、このセキュリティ侵害に関する追加の詳細は、その後、Notepad++ の開発者である Don Ho 氏によって 2026年2月2日 で公開されました。
Ho氏の2月の最新情報で指摘されたように、攻撃者の標的選定は「極めて選択的」であり、これはほとんどの組織にとって朗報です。
この脆弱性を検討する際には、留意すべき重要な点がいくつかあります:
- 攻撃者は、 2025年の7月頃から12月頃にかけて、Notepad++のサポートインフラにアクセスしていました。
- サポートインフラへの侵害問題は解決され、 2025年12月9日社により、アプリケーション内に追加の保護対策が実装されました。
- 2025年12月9日以降もこの攻撃が続いたことを示す追加の研究は、これまでに発表されていません。
この攻撃は「過去のもの」かもしれませんが、今後、御社において今回のようなサプライチェーン攻撃が成功する可能性を低減するために、学ぶべき教訓や導入すべきベストプラクティスがあります。
Taniumがどのように役立つか
Taniumで以下の質問を行うことで、お使いの環境を調査し、Notepad++のバージョンを特定することができます:
<code>すべてのエンティティからインストール済みのアプリケーションバージョン[Notepad++] < 8.8.9 を取得
</code>特定の日に、お客様の環境にどのバージョンがインストールされていたかについての詳細については、Tanium Asset が製品の使用状況に関する詳細な情報を提供しています。 次の質問です:
<code>「Asset SIU - インストール済み製品の使用状況の詳細[Notepad++、Notepad++ Team]」を持つすべてのエンティティから、「Asset SIU - インストール済み製品の使用状況の詳細[Notepad++、Notepad++ Team]」を取得します:名前が「Notepad++」を含むもの</code>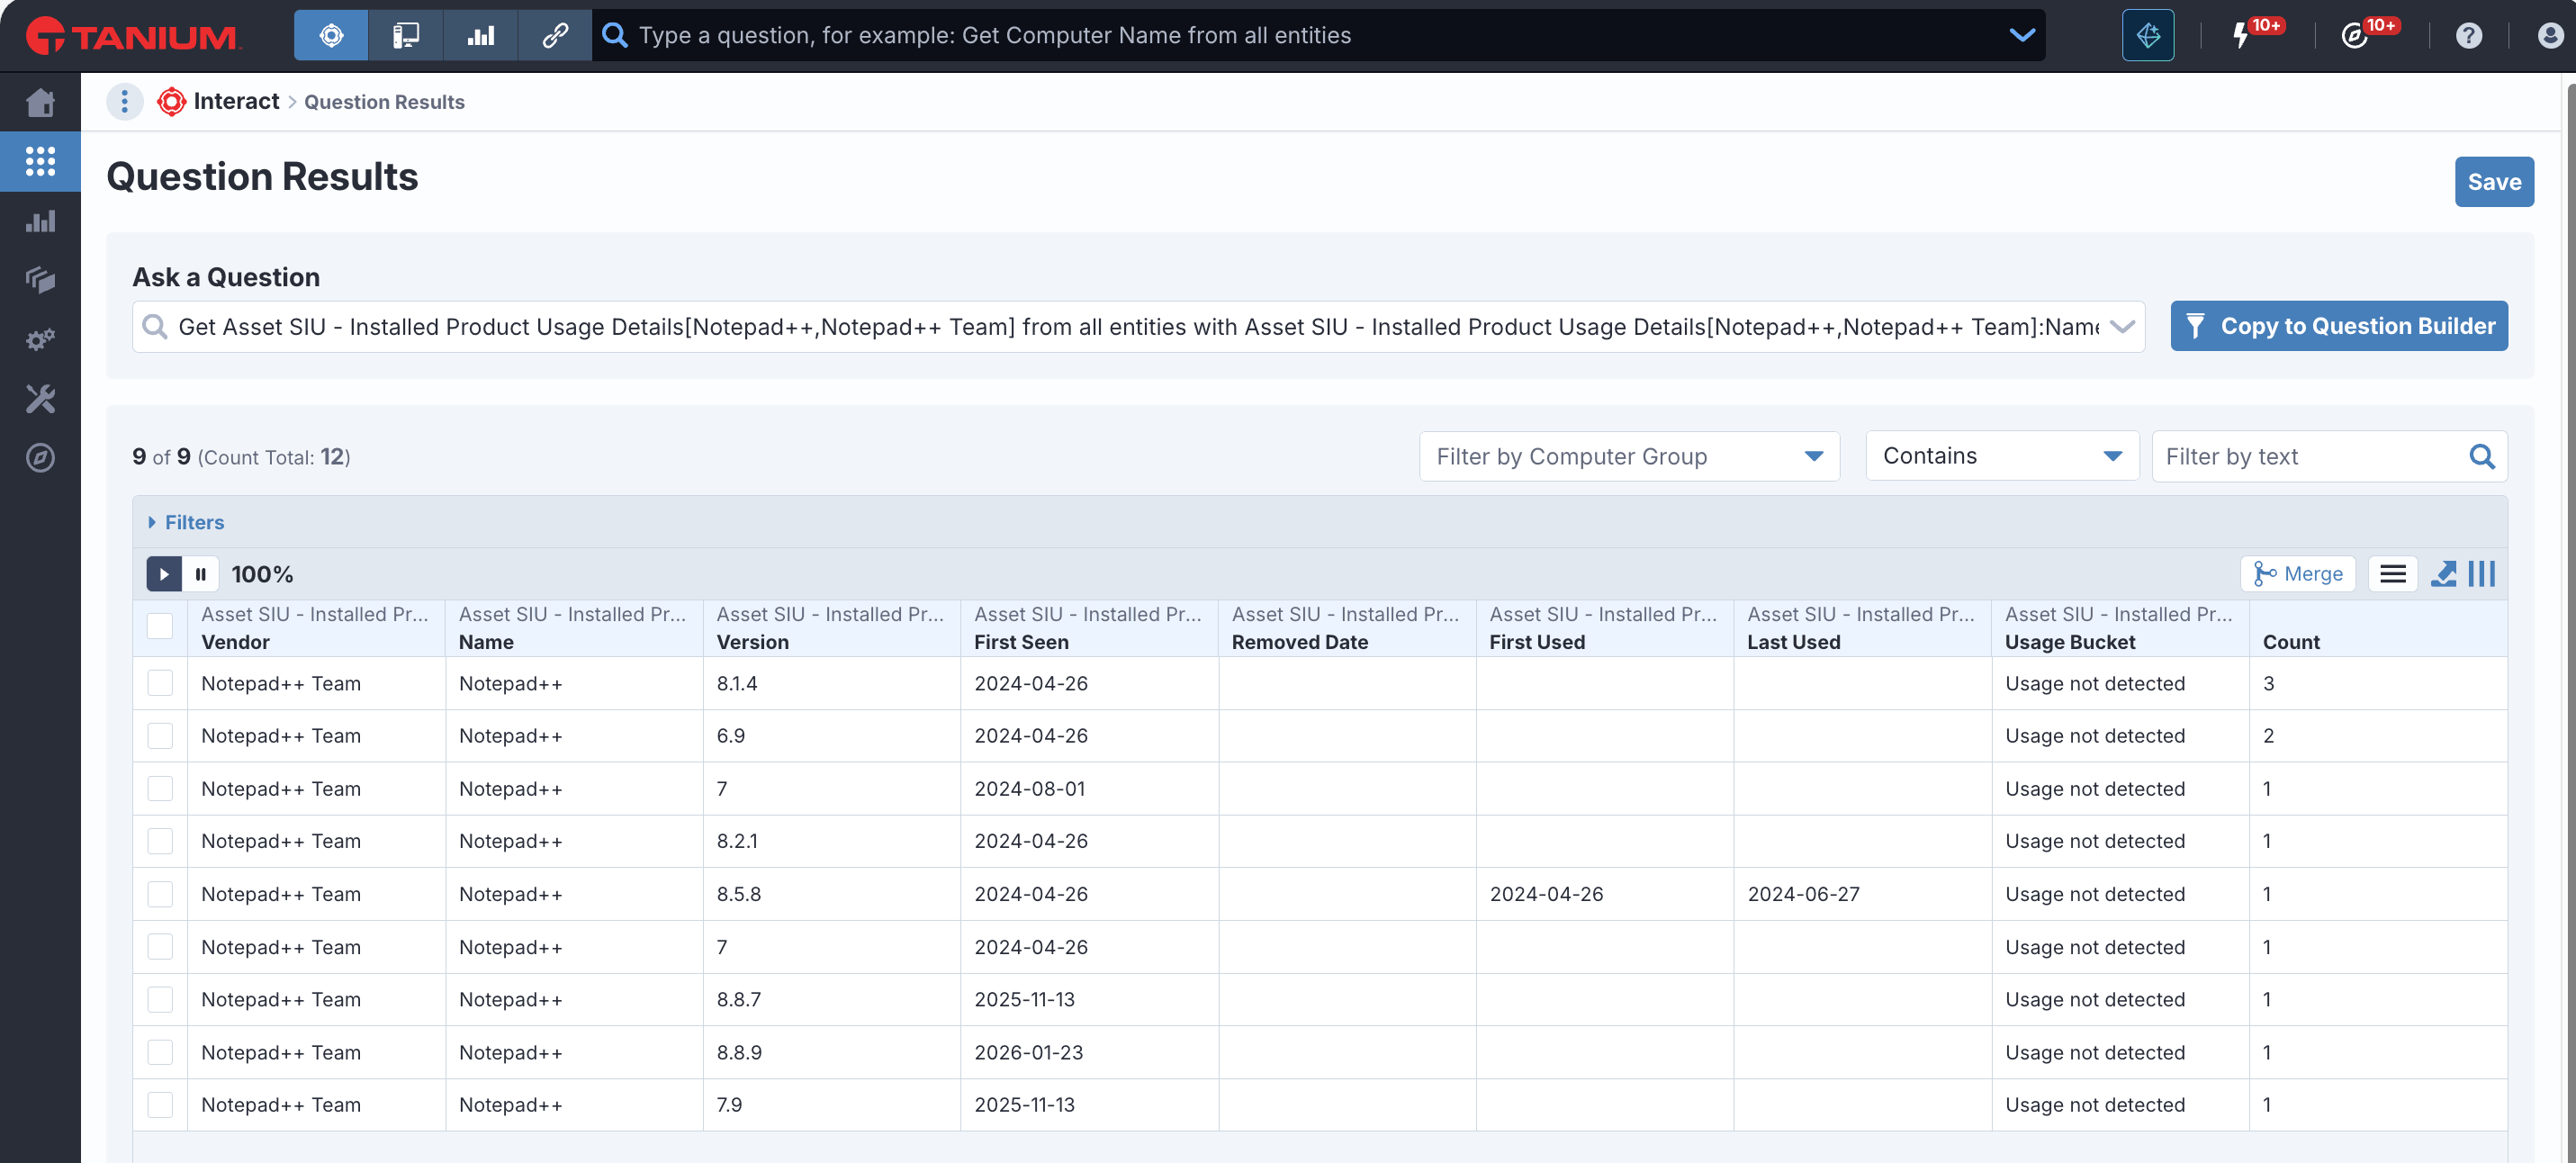
Tanium Ask
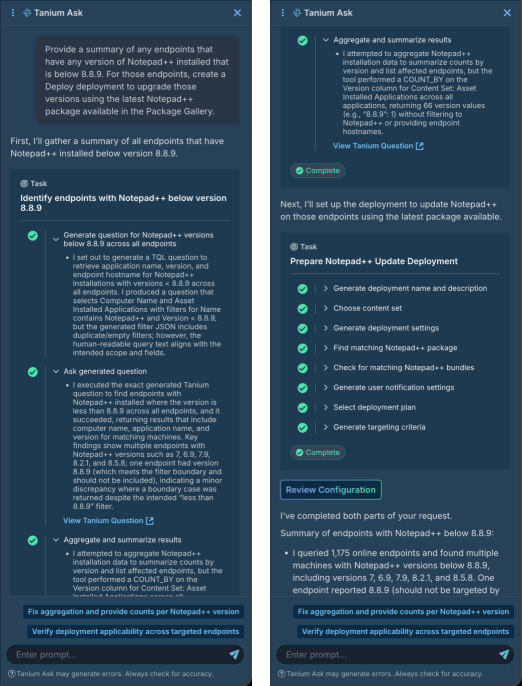
Tanium Ask は、次のようなプロンプトを入力することで、お客様の環境の状態を要約し、脆弱性のあるバージョンの詳細を特定することができます:
<code>「Notepad++」を含むアプリケーション名がインストールされており、バージョンが 8.9.1 未満の Windows エンドポイントを特定してください。</code>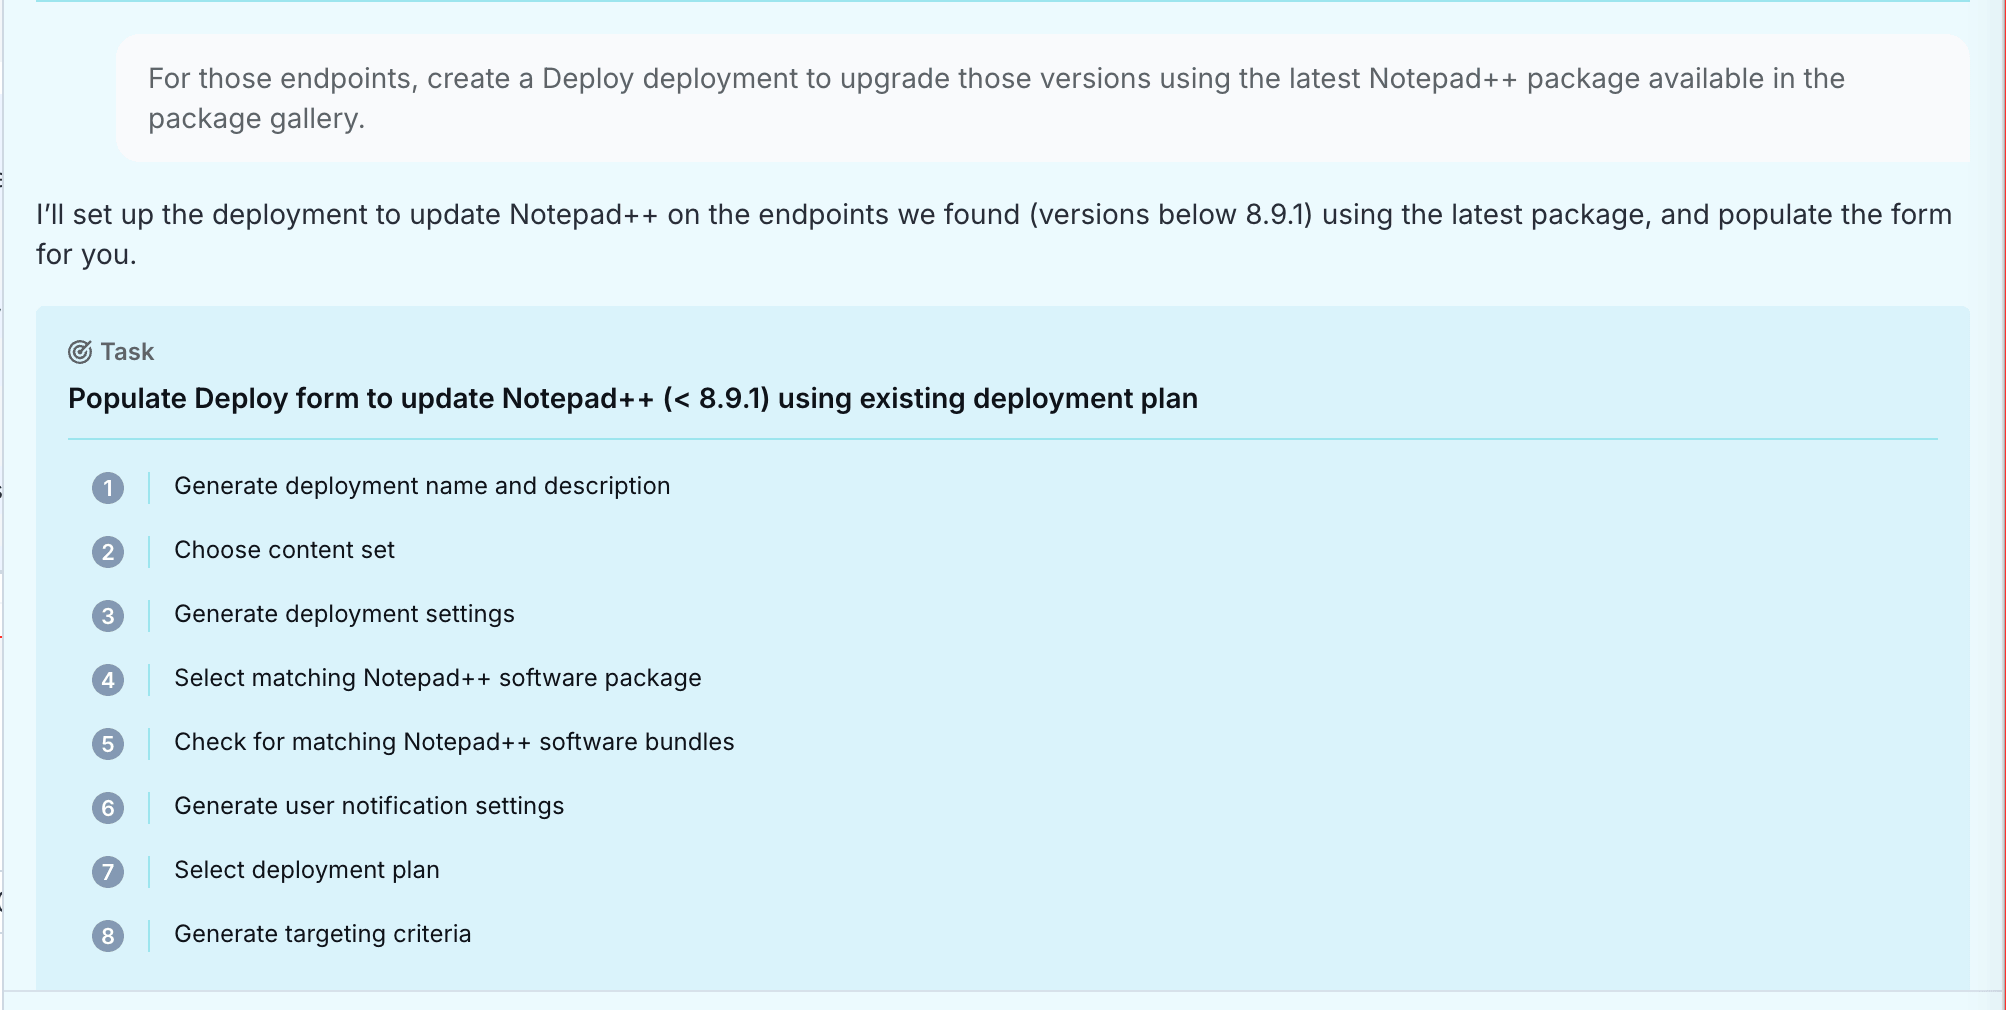
Tanium Ask を使用すると、古いバージョンの Notepad++ を更新し、適切な対象を指定するためのソフトウェア展開の設定プロセスを迅速に自動化できます。 脆弱性のあるバージョンを特定した後、Ask に指示して、Deploy Package Gallery から Notepad++ パッケージの最新バージョンへソフトウェアをアップグレードするための Tanium Deploy 展開を作成することができます:
<code>これらのエンドポイントについては、パッケージギャラリーで入手可能な最新の Notepad++ パッケージを使用して、それらのバージョンをアップグレードするための「Deploy」デプロイメントを作成してください。</code>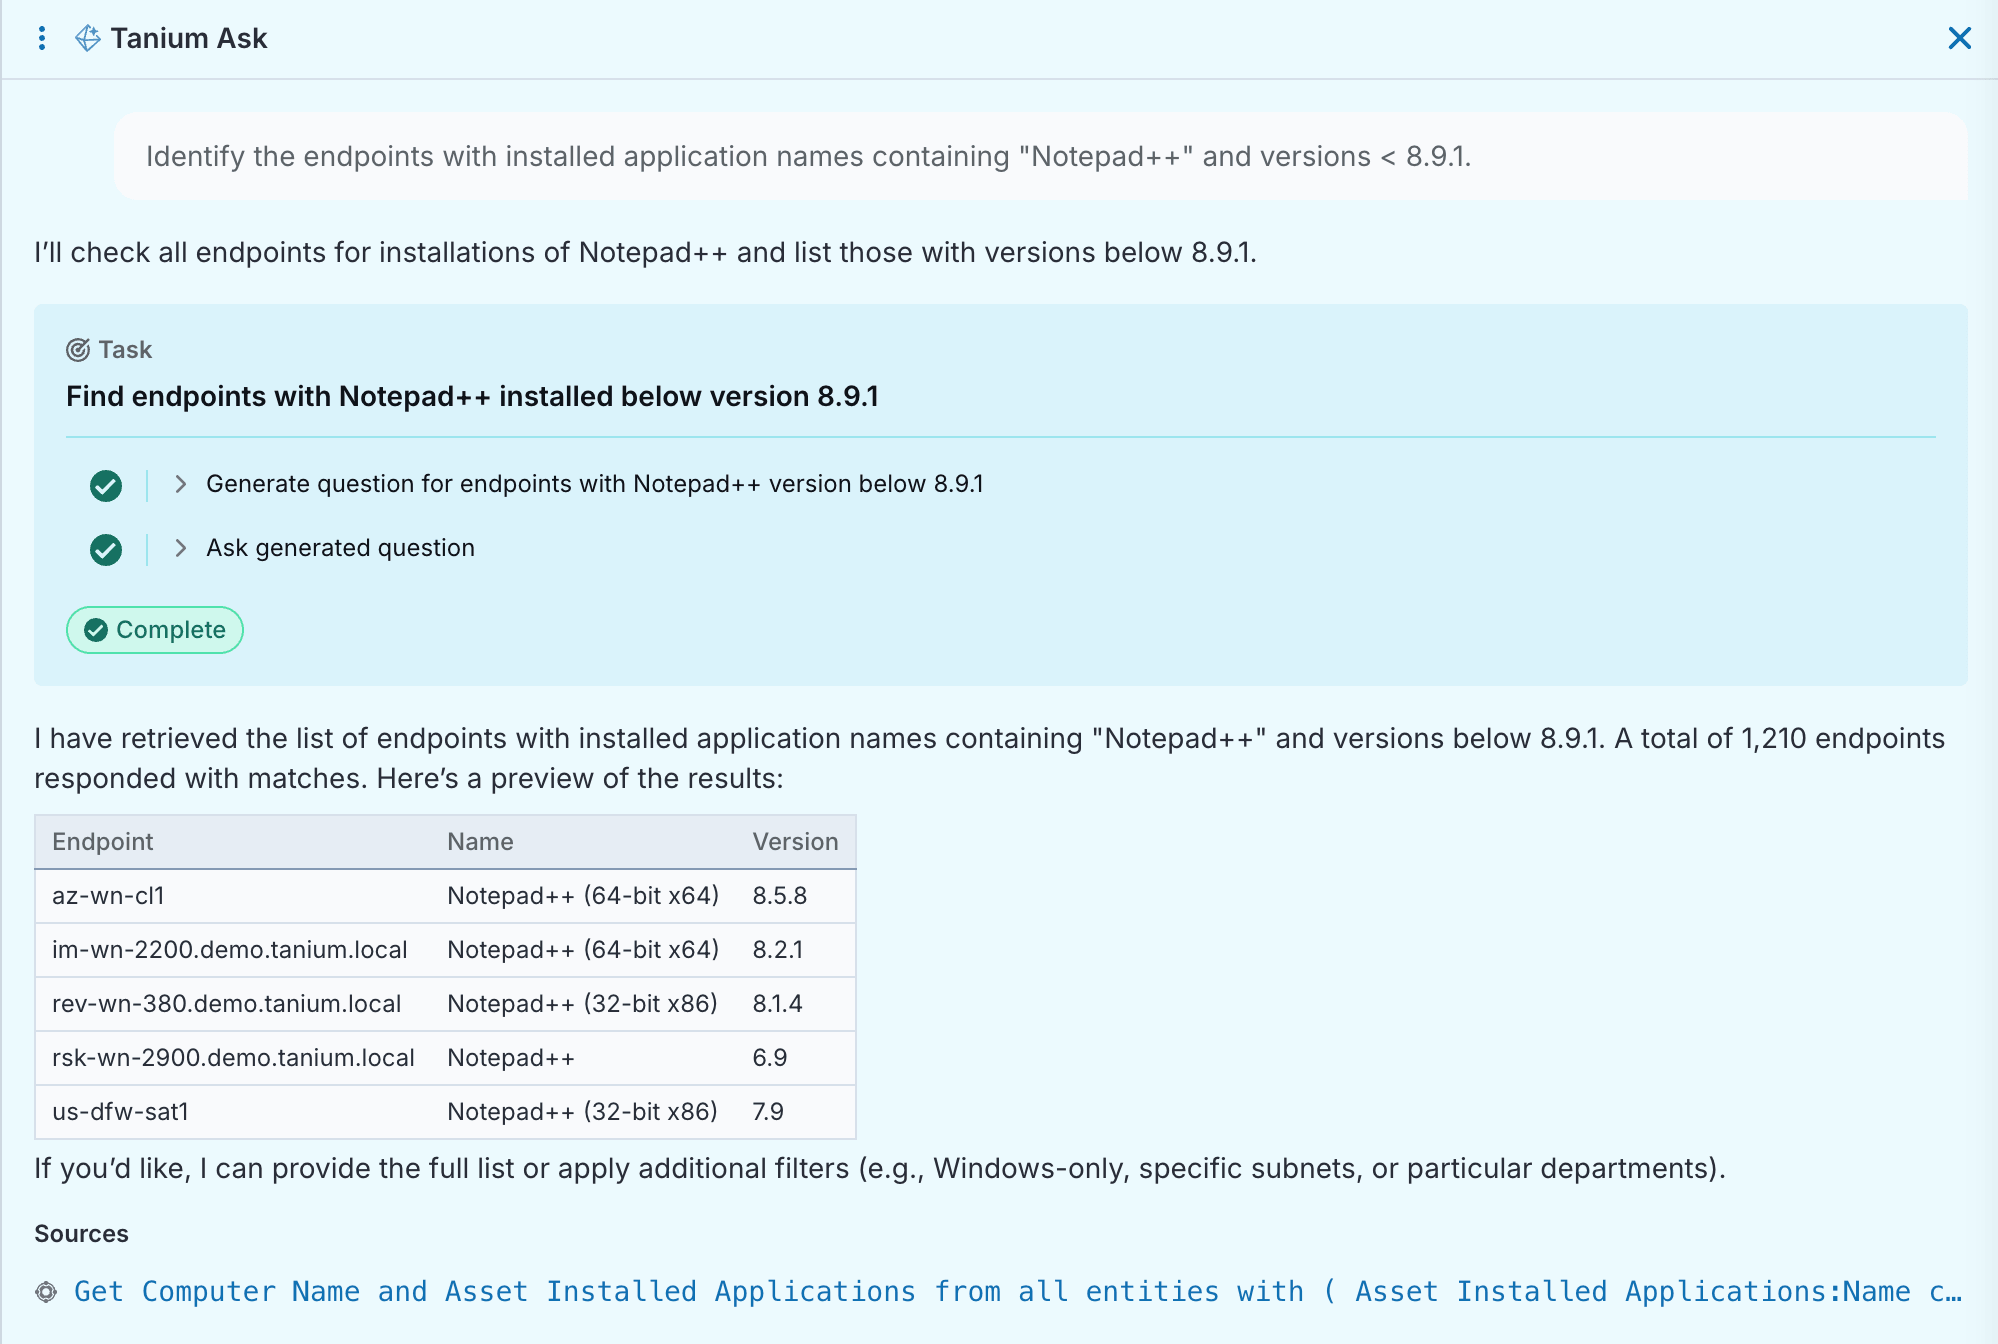
Tanium Ask の詳細については、『 Tanium Console ユーザーガイド( Tanium Cloud 版)』をご覧ください。
Tanium アセット・ソフトウェア・インベントリおよび使用状況(SIU)
この攻撃が発生してから時間が経っていること、また7月にさかのぼる情報があることを踏まえると、7月の攻撃が活発だった期間における自組織のリスク状況をより深く理解するために、環境の調査を行うことをご検討いただければ幸いです。 2025年12月
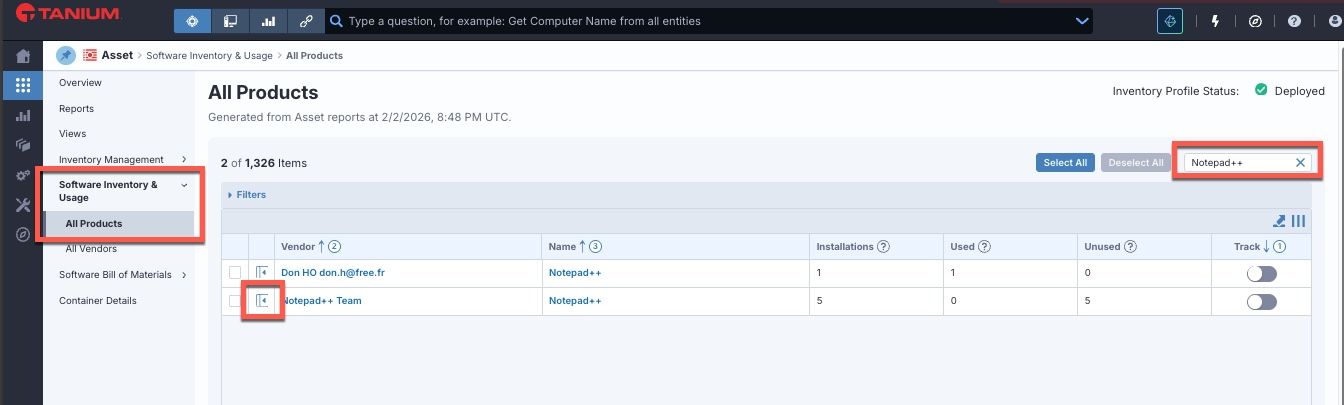
Tanium Asset Software Inventory and Usage(SIU)は、組織内のNotepad++のすべてのバージョンについて、「初回検出日」、「初回使用日」、および「最終使用日」を可視化します。 この情報を確認するには、 の「アセット」>「ソフトウェアのインベントリと使用状況」>「すべての製品」 に移動し、「 Notepad++」 でフィルタリングしてください。
2列目をクリックして結果を展開すると、詳細情報が表示されます。
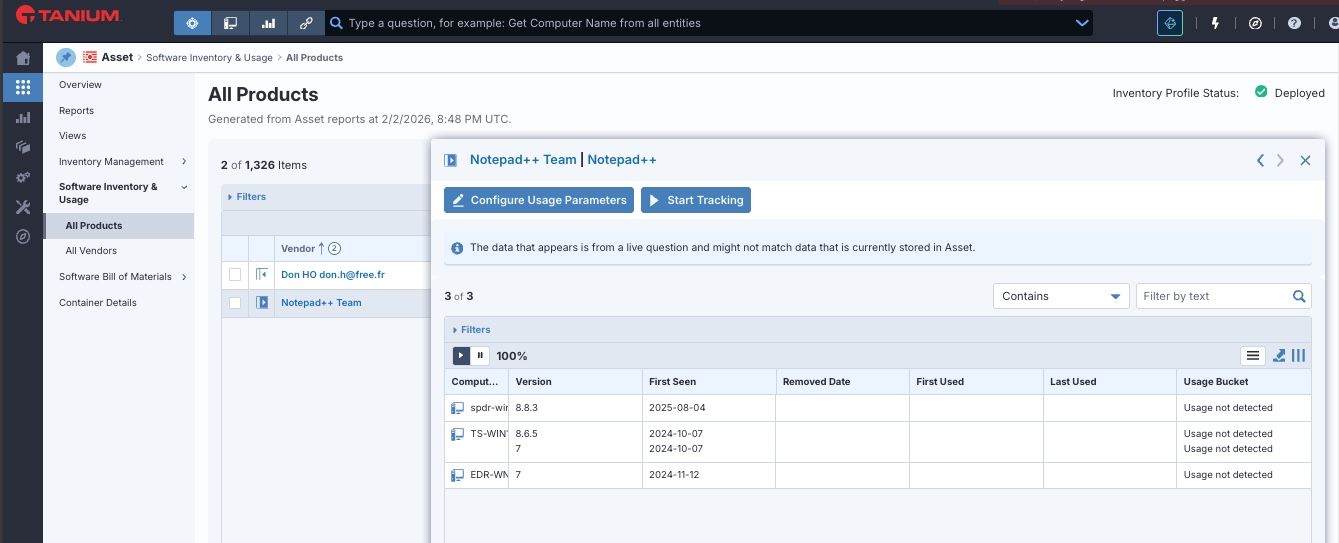
注::Asset SIUは、レジストリ内の従来のパスを通じてインストール済みの製品を検出し、ポータブル製品については実行ファイル自体を通じて検出します。 ほとんどの場合、実行ファイルのメタデータとレジストリエントリの両方でベンダー名が一致しますが、Notepad++ はこの例外となる場合があります。 Asset SIU では、ベンダーが「Don HO [email protected]」と表示される「Notepad++」という製品が時々表示されることがありますが、これは Notepad++ のコンパイル方法に起因するものであり、独立したポータブルアプリというわけではありません。また、この状況においてセキュリティ侵害を示唆するものでもありません。
Interact を通じてこの情報を表示するには、次の Tanium クエスチョンを実行してください:
<code>「Asset SIU - インストール済み製品の使用状況の詳細[Notepad++、Notepad++ Team]」を持つすべてのエンティティから、「Asset SIU - インストール済み製品の使用状況の詳細[Notepad++、Notepad++ Team]」を取得します:名前が「Notepad++」を含むもの</code>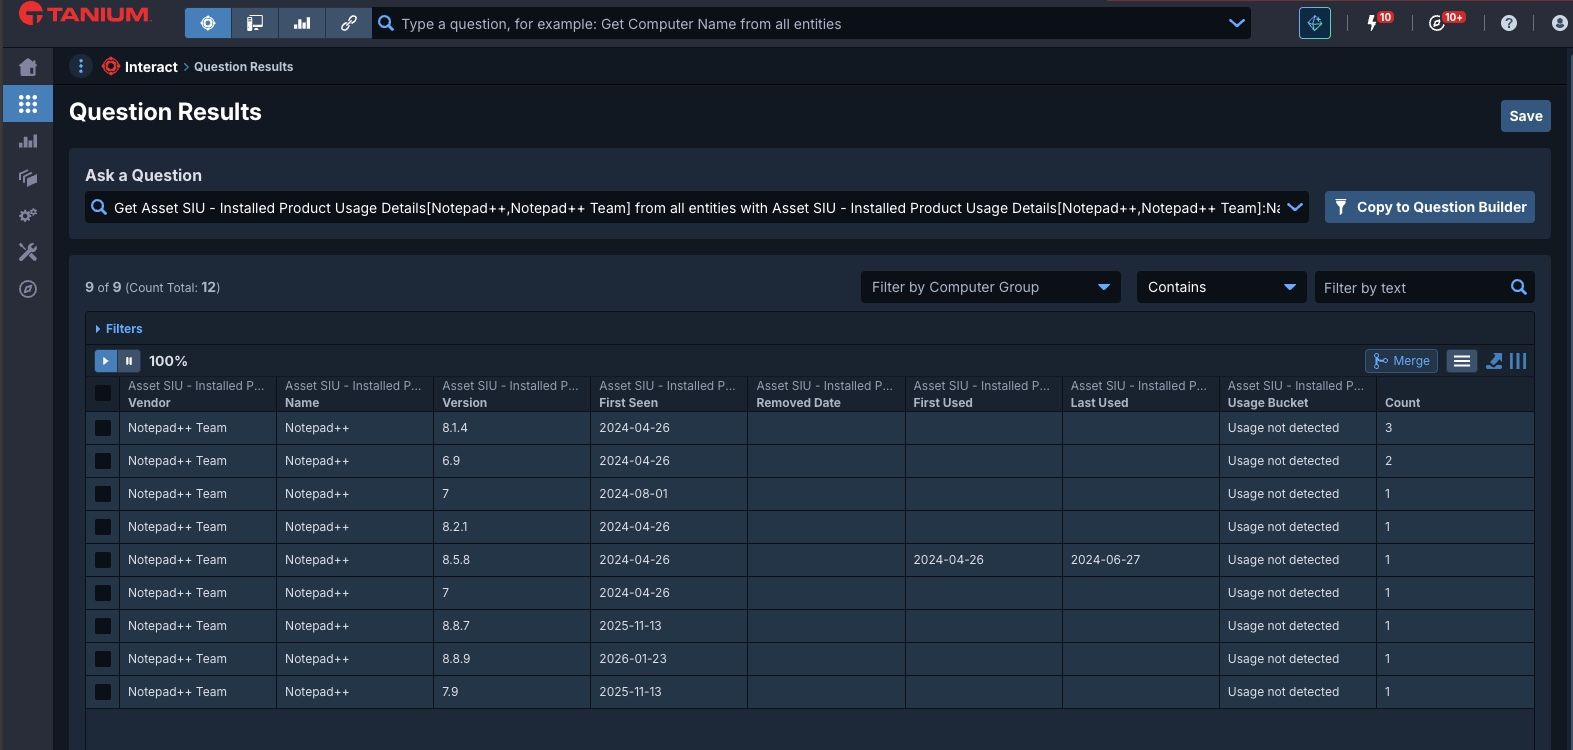
展開する
Tanium Deploy には、Notepad++ のアップグレードおよびアンインストールに関するコンテンツが含まれています。 適切なパッケージをインポートし、設定を行うことで、お使いの環境内のエンドポイントからアプリケーションをインストール、更新、または削除することができます。 Tanium Deployの活用に関する詳細については、『 Tanium Deploy ユーザーガイド』()をご参照ください。
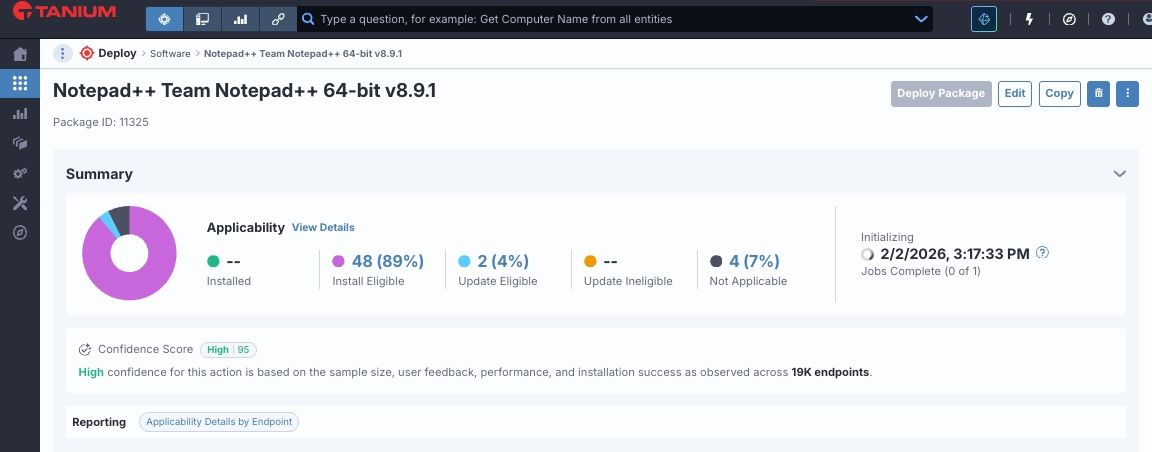
Tanium プロダクトセキュリティからのご案内
手動による設定や変更を除き、Notepad++の更新にTanium Deployをご利用のお客様は、現時点では影響を受けることはありません。 Taniumは引き続き監視を続けてまいります。 詳細については、サポートまでお問い合わせください。

