作成者
Gurdianリサーチチーム
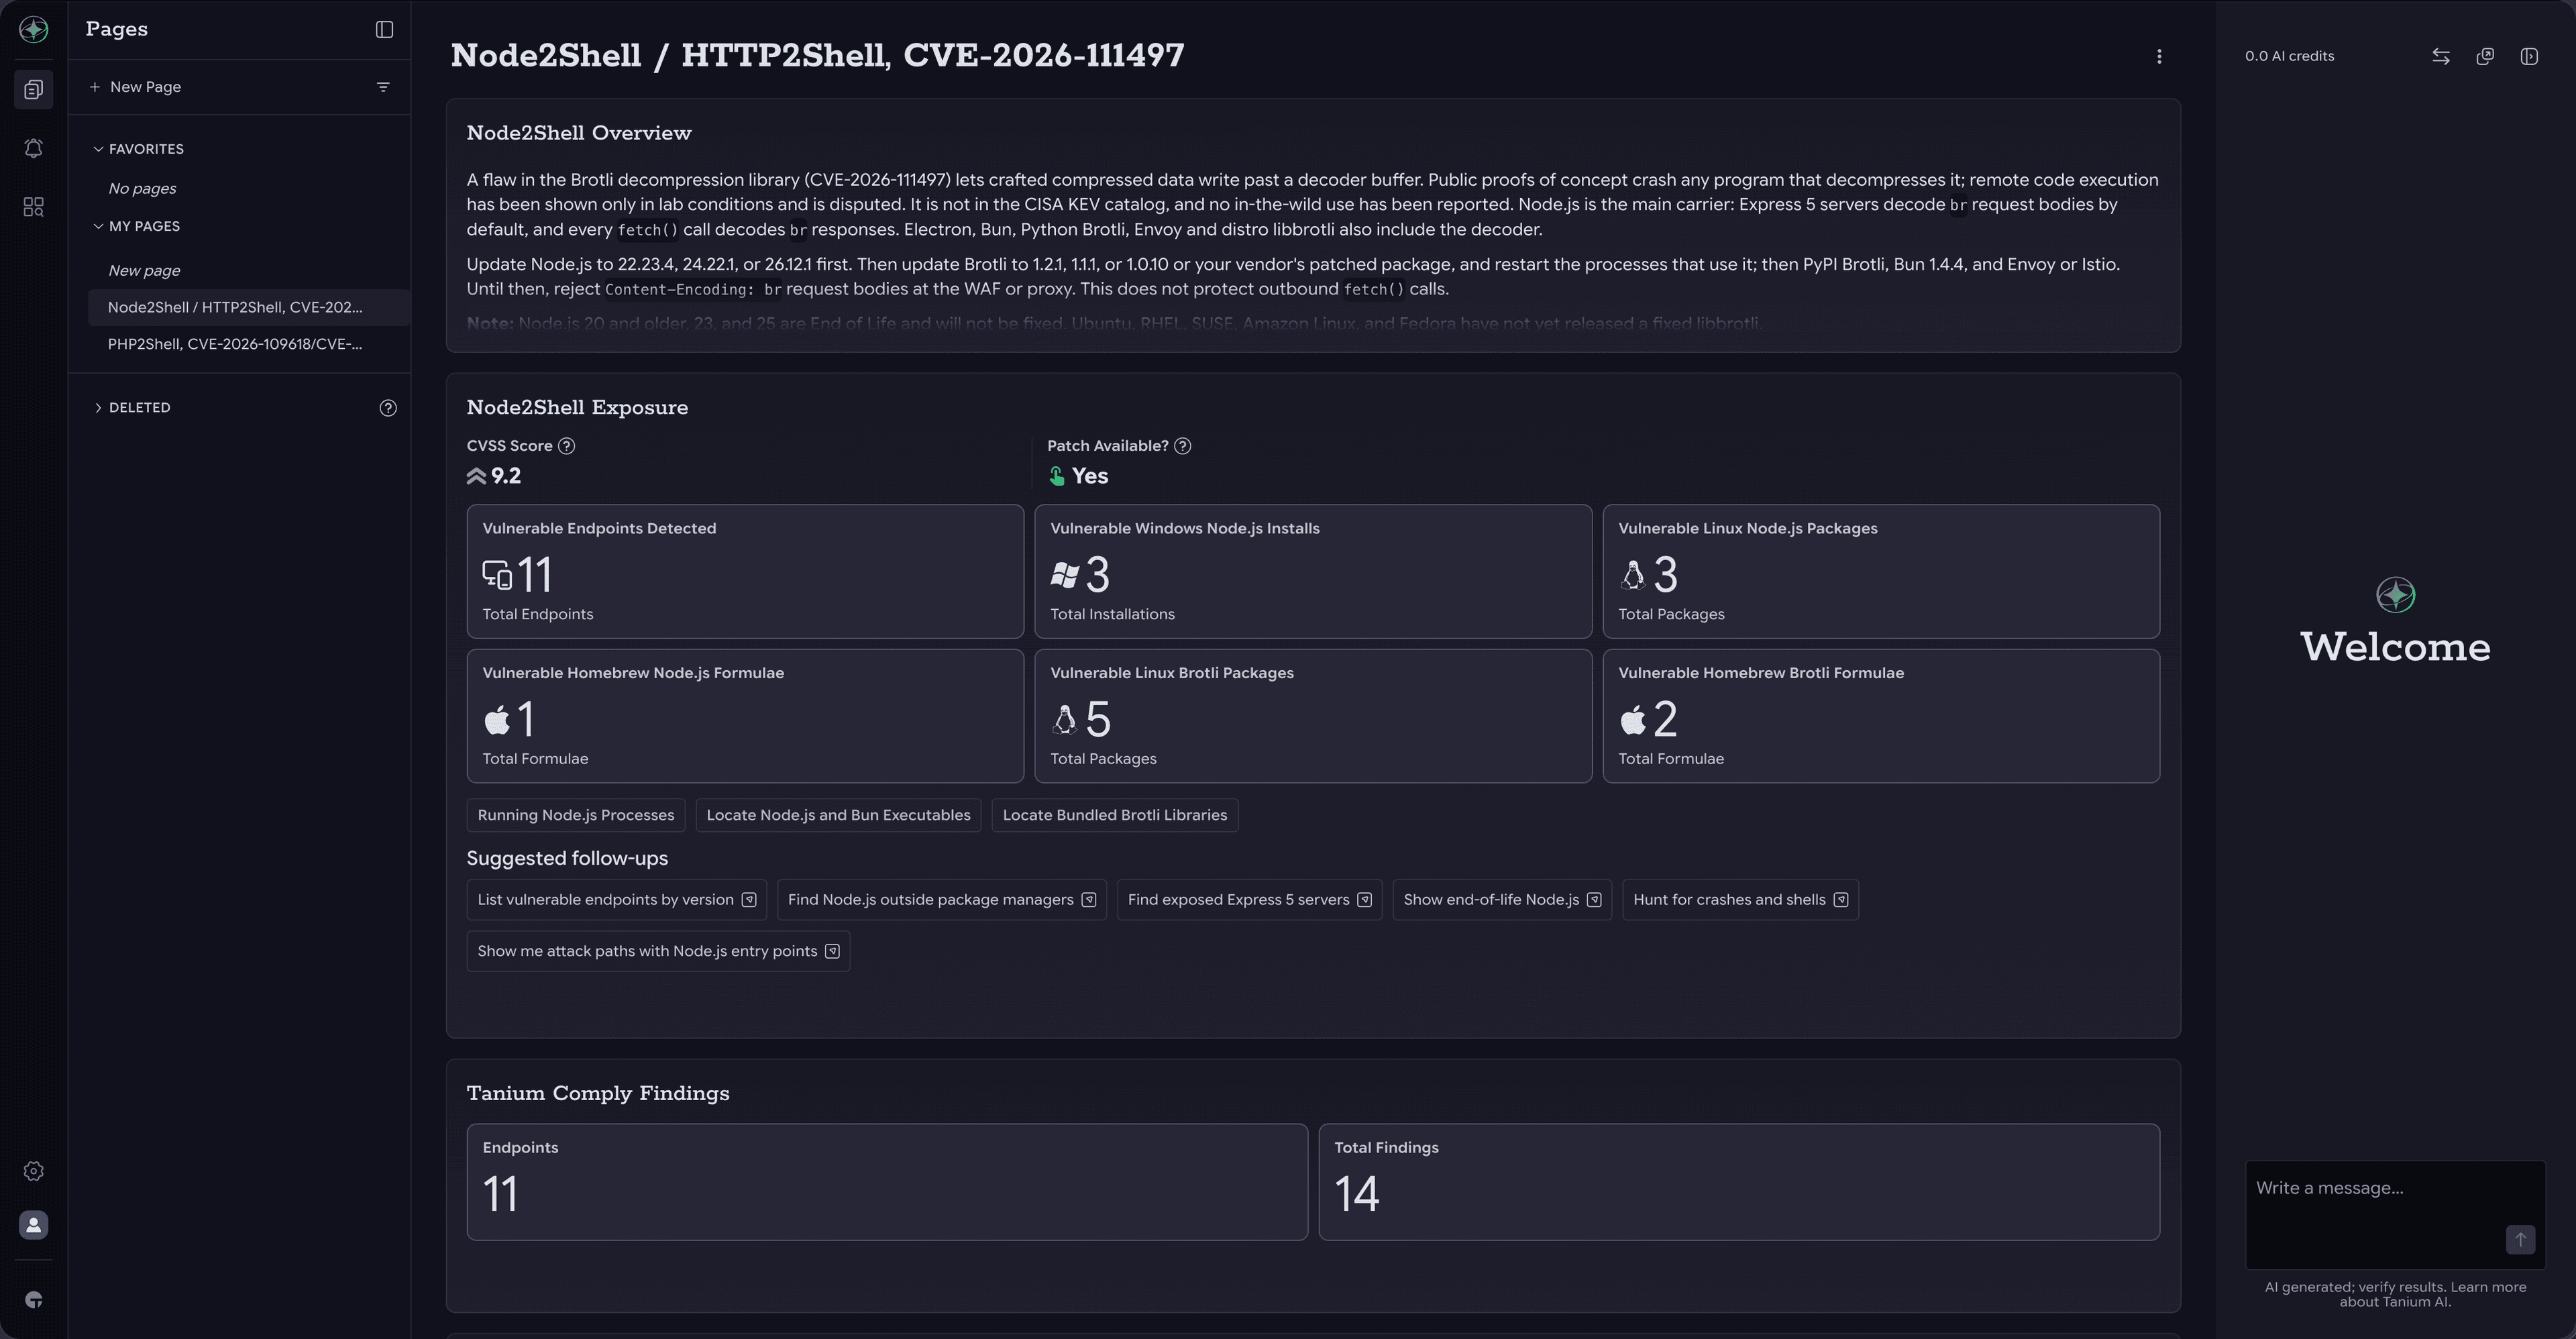
HTTP2Shell:Tanium を使用して、脆弱性のある Brotli コピーを特定・修正する
GoogleのBrotliデコーダーに存在する重大な脆弱性(CVSS 9.2)により、遠隔の攻撃者が、Brotliデータを解凍するアプリをクラッシュさせたり、乗っ取ったりする可能性があります。 今すぐNode.js、PythonのBrotli、およびBunを更新してください。
eMudhra CAのセキュリティ侵害:Taniumで脆弱性を特定・修正しましょう
8つのeMudhra中間CAの秘密鍵は、それぞれの公開証明書から算出することができます。 ブラウザは更新されるとそれらをブロックしますが、その他のほとんどのソフトウェアでは、信頼ストアの更新が必要となります。
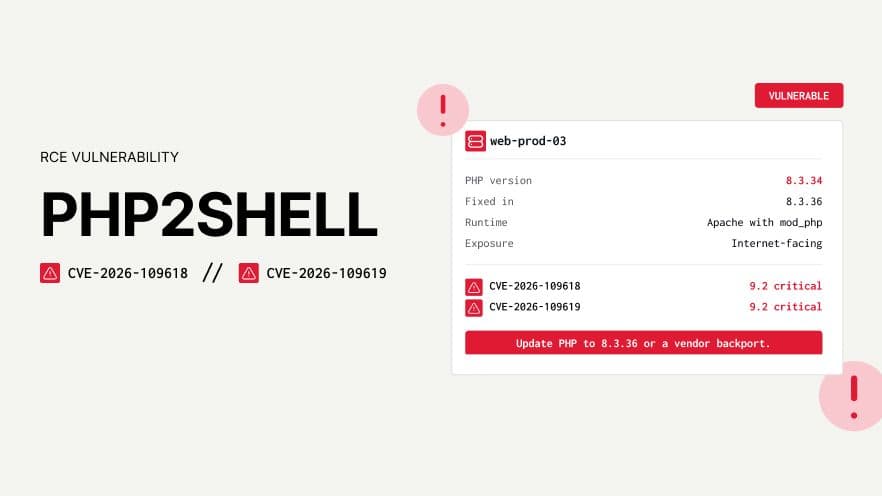
PHP2Shell: CVE-2026-109618 とCVE-2026-109619への対応
PHP コアに存在する 2 つの重大な脆弱性(CVSS 9.2)により、認証されていない攻撃者が、細工された Web リクエストを用いてコードを実行できてしまいます。 今すぐバージョン 8.5.12、 8.4.27、 8.3.36 、または8.2.35 にアップデートしてください。

macOSの画面共有機能に深刻な認証バイパスの脆弱性 — 実際の攻撃で悪用中(CVE-2026-65400)
CVE-2026-65400 は、MacOSの画面共有(Screen Sharing)デーモンの認証前脆弱性であり、ネットワーク攻撃者が有効な資格情報なしで認証を受け、ルートレベルリモートコード実行を得ることができます。 AppleはMacOS Tahoe 26.6.1 2026年8月6日、Sequoia 15.7.9、Sonoma 14.8.9でにこの欠陥をパッチしましたが、CISAは実際の悪用の報告を受けて、 7.1 から9.8 (クリティカル)に再スコアし、KEV(Known Exploited Vulnerabilities)カタログに追加8月14日 し8月18日、連邦政府機関 2026年8月21日 に修正するを余儀なくしました。

ShieldBreak:パッチ未提供のWindows Defenderゼロデイと対応方法
ShieldBreakと呼ばれる公開概念実証は、RoguePlanet (CVE-2026-50656、CVSS 7.8)と呼ばれるWindows Defenderの権限昇格の欠陥に対するMicrosoftのパッチを完全にバイパスし、すでにローカルコードを実行している攻撃者がWindows 11 25H2 およびWindows サーバ 2025 上のSYSTEMレベルシェルに到達し、成功率は100%と報告されています。 現在、この回避策を解消するマイクロソフトの修正プログラムはありません。 Guardianダッシュボードで暫定的な緩和をデプロイし、関連する悪用インジケータを1つが出荷されるまでハンティングします。
ドメインコントローラーにおけるNetlogonの重大なRCE(CVE-2026-41089)
Windows Netlogon に存在する、認証不要の重大なリモートコード実行の脆弱性(CVE-2026-41089、CVSS 9.8)により、リモートの攻撃者がドメインコントローラー上で SYSTEM 権限でコードを実行できてしまいます。 同じメンテナンスウィンドウ内で、すべてのドメインコントローラーに「 2026年5月 」のセキュリティ更新プログラムを適用してください。
Notepad++におけるサプライチェーン攻撃
Notepad++の更新プロセスがサプライチェーン攻撃の被害に遭いました。セキュリティを確保するため、ユーザーの皆様にはバージョン 8.8.9 以降へのアップグレードを強くお勧めいたします。

