セキュリティ運用チームには、これまで以上に迅速な対応が求められています。 攻撃者は自動化を活用しており、インフラストラクチャは刻一刻と変化しており、アラートや脆弱性の発見、調査の糸口は増え続けています。 しかし、依然として多くのSOCワークフローが、限られた専門家の時間頼りとなっています。 シニアアナリストは、クエリを作成し、仮説を整理し、さまざまなツールを駆使して分析を行い、結果を検証した上で、その知見を次の段階へ引き継ぎます。
その工芸品はうまくできています。 ただ時間がかかるだけであり、専門家はいくらいても足りないのです。
エージェント型SecOpsは、運用モデルを変革します。 Tanium Atlas を利用することで、セキュリティチームは自然言語で作業を指示し、リアルタイムのエンドポイントデータを分析・判断し、承認やガバナンスを通じて人間による管理を維持することができます。 アナリストにすべてのステップを手作業でつなぎ合わせるよう依頼する代わりに、Atlasは、エンドポイント環境全体における現在の実際の状況に基づいて、チームが「疑問」から「証拠」、そして「行動」へと進むのを支援します。
なぜAgentic SecOpsなのか、なぜ今なのか
セキュリティ市場は、コパイロットからエージェントへと急速に移行しました。 ほぼすべての主要なセキュリティベンダーが、同じような話をしています。 AIを活用することで、アナリストは問題の特定、優先順位の付け、対応をより迅速に行うことができます。
しかし、エージェントによるセキュリティは、その基盤となるデータや手法の質に左右されます。
AI-SOCの多くは、すでに収集され、正規化され、別の場所に保存されているデータに基づいて推論を行います。 それは歴史的な分析には役立つかもしれませんが、実務的かつ緊急性の高い問題については、その点で隔たりが生じてしまいます。 これは今、動いていますか? どこですか? エンドポイントはいくつありますか? 行動に移す前に、それを確認することはできますか?
その点こそが、Taniumの他社との違いです。 Tanium Atlasは、エンドポイントのリアルタイムな実態データと、環境全体にわたるリアルタイムの可視性を基盤としており、そのデータ基盤にSecOpsワークフロー、HuntIQの専門知識、そして高精度な脅威インテリジェンスを組み合わせています。 その結果、単に何が起きたかを説明するだけでなく、チームが現在起きている事態を特定し、検証し、それに基づいて行動を起こせるよう支援することを目的とした、能動的なSecOps体験が実現しました。
Atlasにおけるエージェント主導の脅威ハンティング
Agentic SecOpsにおける最初の主要な取り組みは、Atlasにおける「エージェント主導の脅威ハンティング」です。
脅威ハンティングは、SOCが実施できる活動の中でも最も価値の高いもののひとつですが、同時に、規模を拡大するのが最も難しい活動の一つでもあります。 ハンターは、仮説を立て、それを適切なクエリに変換し、フリート全体に対して反復処理を行い、結果を解釈し、発見した事象を既知の攻撃者の行動パターンと照合し、どのような検出範囲を恒久的なものにするべきかを決定しなければなりません。 その業務には通常、上級レベルの専門知識が必要となるため、多くのチームは本来あるべき頻度よりも採用活動を控えてしまっています。
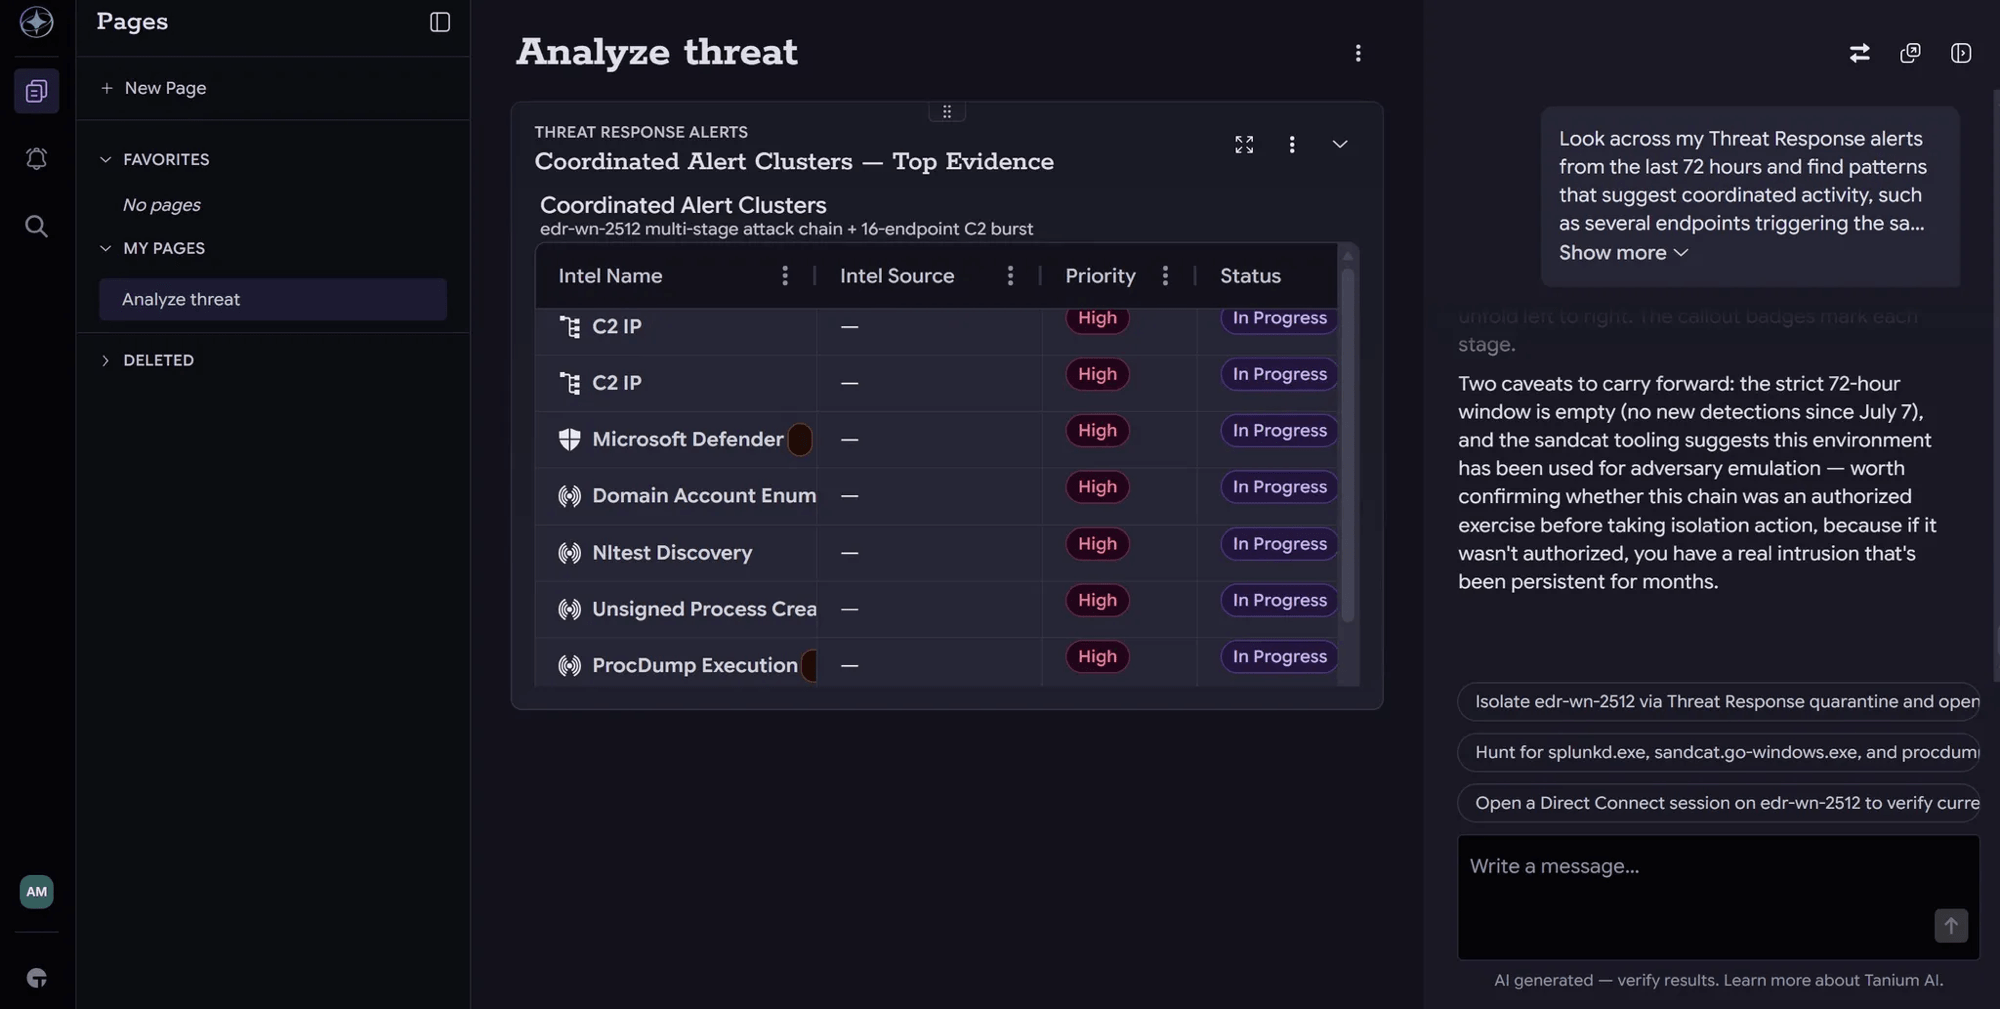
「エージェント主導の脅威ハンティング」を利用すれば、セキュリティチームはハンティングの仮説を平易な言葉で記述することができます。 Atlasは、エンドポイントのリアルタイムデータに基づいて推論を行い、Threat NavigatorなどのTaniumのハンティング機能を横断的に連携させ、アナリスト一人ひとりに基となるクエリを手作業で作成させることなく、チームがハンティングを実行できるよう支援します。
その目的は、そのプロセスから人間を排除することではありません。 それは、人間性を高めるためです。 アナリストは常に主導権を握り、推論や証拠を精査し、承認手続きを通じて、機密性の高い行動や破壊的な行動を管理します。 しかし、反復的な翻訳や調整作業はより迅速に進めることができるため、チームはより多くのハンティングを実施し、より多くのアナリストを巻き込み、実証済みの知見をより強力な検知範囲へと転換することが可能になります。
すでにHuntIQをご利用のお客様にとっては、これは特に強力な機能です。 「エージェント主導の脅威ハンティング」は、専門家のノウハウを置き換えるのではなく、それを拡張することを目的としており、熟練したハンターがより効率的に業務を行えるよう支援するとともに、顧客チームが再現性のある、ガイド付きのハンティングパターンを活用できるよう支援します。
「エンドポイントのリアルタイムな実態」こそが差別化要因です
エージェント型SecOpsは、ある単純な前提に基づいています。 エージェントは、古くなった情報や不完全な文脈に基づいて推論を行っていると、適切な行動決定を下すことはできません。
Taniumの利点は、Atlasがエンドポイントのリアルタイムの状態に基づいて推論を行う点にあります。 ハンターから、フリート全体で不審な挙動が見られるかどうかを尋ねられた場合、アトラスは数時間前に取り込まれた情報だけでなく、現在実行中の情報に基づいて回答することができます。
これは重要な点です。なぜなら、SecOpsに関する質問の多くは、現状に関するものだからです。
- このプロセスはまだ実行中ですか?
- 現在、どのエンドポイントにこの永続化メカニズムが実装されていますか?
- この不審なバイナリファイルは、この施設内のどこにあるのでしょうか?
- これらの指標は、重要な資産に存在していますか?
- この情報を検知ロジックに組み込む前に、その妥当性を確認することは可能でしょうか?
過去のデータは依然として重要です。 SIEMやデータレイクは、依然としてSOCの重要な構成要素です。 しかし、エージェント型操作に関しては、エンドポイントのリアルタイムなグラウンドトゥルースが、防御側に別の種類の優位性をもたらします。 彼らは、今何が真実であるかを確認し、それがまだ重要であるうちに、行動を起こすことができます。
エージェント型SOCの原動力となる高精度なインテリジェンス
エージェント型SecOpsには、より適切な出発点も必要です。 エージェントが、信頼性の低い指標やノイズの多い指標に基づいて探索を行うよう求められた場合、その結果にはその影響が反映されます。 高品質な脅威インテリジェンスは、エージェント主導のワークフローにおいて、重要な事項に優先順位をつけるための原動力となります。
そのため、TaniumはGoogle Threat Intelligence(GTI)をエンドポイントのリアルタイムワークフローに組み込んでいます。 その戦略的価値は、単に別のフィードにアクセスできるということだけではありません。 これは、Google並みのインテリジェンスと、Taniumが顧客の稼働環境全体において、指標、行動、または脅威の兆候が存在するかどうかを判断する能力を組み合わせた、実用化です。
Black Hatでは、このストーリーは、Google Threat Intelligenceを基盤とし、HuntIQが提供するハンティングから始まります。これは、本日よりお客様にご利用いただけます。 Taniumは、今後GTIをSecOpsおよびAtlasのワークフローにさらに深く組み込む方法を模索しており、これによりアナリストはより強固な基盤から分析を開始し、誤検知の選別作業を削減し、エージェント型ワークフローに対して、推論を行う上で信頼性の高いシグナルを提供できるようになります。
つまり、脅威インテリジェンスは、何が危険なのかを教えてくれるのです。 Taniumは、現在お客様の環境内にその脅威が存在するかどうかをお知らせし、チームが次に取るべき措置を決定するお手伝いをいたします。
「管理された自律性」であり、「盲目的な自動化」ではありません
セキュリティチームがAIエージェントに対して慎重になるのは当然のことです。 SOCとしては、文脈や根拠、監督なしにアクションを実行するようなブラックボックス型の自動化は許容できません。
Taniumの「Agentic SecOps」へのアプローチは、ガバナンスに基づき、人間主導で行われます。 Atlasは、その推論プロセスを可視化し、実際のデータに基づいて処理を行い、承認機能を活用するように設計されています。これにより、チームは、ガイド付き支援からより高い自律性に至るまでの範囲の中で、時間の経過とともに自チームの位置づけを決定できるようになります。
それは信頼にとって重要なことです。 チームは、リスクが低く、検証可能なワークフローから始めることができます。 質問をし、調査を行い、証拠を検討し、結果を検証します。 信頼が高まるにつれて、チームはより多くの業務を委任しつつ、重要な決定については人間の審査を経るようにすることができます。
Agentic SecOpsが掲げるビジョンは、「アナリストを置き換える」ことではありません。 それは「アナリストに発言権を与える」ということです。 熟練のハンターが、意図をツールに落とし込む作業に費やす時間を減らし、意思決定に費やす時間を増やせるようにしましょう。 以前は専門的なクエリの知識が必要だったワークフローを、経験の浅いアナリストに実行させましょう。 SOCのリーダーが、すべてのプロセスを同じ少数の専門家グループに一任することなく、対応範囲と処理能力を向上させられるようにしましょう。
これがセキュリティ運用チームにとって何を意味するのか
Agentic SecOpsは、セキュリティ担当者が必要とする3つの要素を兼ね備えています。
- エンドポイントのリアルタイムな実態: Atlasは、各エンドポイントで現在実際に何が起きているかを分析し、チームが現在の状況に基づいて調査結果を検証できるよう支援します。
- 専門家主導の脅威ハンティングおよびセキュリティ運用(SecOps)ワークフロー: の「エージェント主導型脅威ハンティング」機能により、チームは自然言語で仮説を表現し、再現性のあるハンティングを実行し、調査結果をMITRE ATT&CKのコンテキストに照らし合わせ、単発的な調査から持続的な監視体制へと移行することができます。
- 高精度な脅威インテリジェンス: Google Threat Intelligence と HuntIQ の分析手法により、アナリストや担当者はより確かな出発点を得ることができ、ノイズを低減し、脅威の探索や優先順位付けにおける確信度を高めることができます。
これらの機能を組み合わせることで、セキュリティチームは、事後対応的なアラート処理から、先手を打った継続的な防御へと移行することができます。 これにより、より多くのチームメンバーが高度なワークフローに参加できるようになります。 そして、これらはリーダーに対し、主導権を手放すことなく、能動型AIを導入するための実践的な道筋を示しています。
SecOpsの次の章
エージェント型SecOpsは、一度きりの導入の瞬間というものではありません。 これはプラットフォームの方向性です。
Atlasはすでに商用クラウドのお客様向けに一般提供されており、Taniumに自然言語による操作、バックグラウンドエージェント、およびガバナンスが適用されたワークフローの実行機能をもたらしています。 Agentic SecOpsの取り組みは、その基盤の上に、セキュリティに特化したワークフローを組み込んでいます。 これには、エージェント主導の脅威ハンティング、リアルタイムデータ検証、GTIを活用したインテリジェンス、HuntIQの専門知識、そしてBlack HatやConvergeに至るまでのロードマップが含まれています。
将来のSOCは、単なるダッシュボードやデータレイクによって定義されるものではありません。 それは、防御担当者が、確信とガバナンス、そして最新の現場の実情に基づき、シグナルから状況の把握、そして行動へとどれほど迅速に移行できるかによって決まります。
そこが、Agentic SecOpsにとってのチャンスなのです。 Taniumのリアルタイムなエンドポイントインテリジェンスを活用し、脅威の速度に合わせて対応できる、専門家レベルのガイダンス付きセキュリティ運用を実現します。

