作成者
Taniumスタッフ
タニウムのライセンスを無償提供「フロンティア AI レスキュープログラム」
タニウムを"試せる"を用意しました。初期費用 0円。最大6ヶ月、タニウムを無償提供いたします。 27年間、誰も見つけられなかった脆弱性を、最先端のフロンティアAIはわずか数時間で発見しました。攻撃の「量・速度・担い手」が一変し、日本政府や大手金融機関も備えを始めています。「年に数回パッチを当てる」運用では、もう間に合いません。 いま必要なのは、全端末を継続的に可視化し、是正し続ける運用への転換です。Taniumはその移行を、初期費用0円・最大6ヶ月無償で支援します。
AIの演算処理が、今やエンドポイントの問題となりました
つまり、スーパーコンピュータはワークステーションへと変わりつつあり、ワークステーションはIT部門がこれまで管理する必要のなかったものになりつつあるということです。
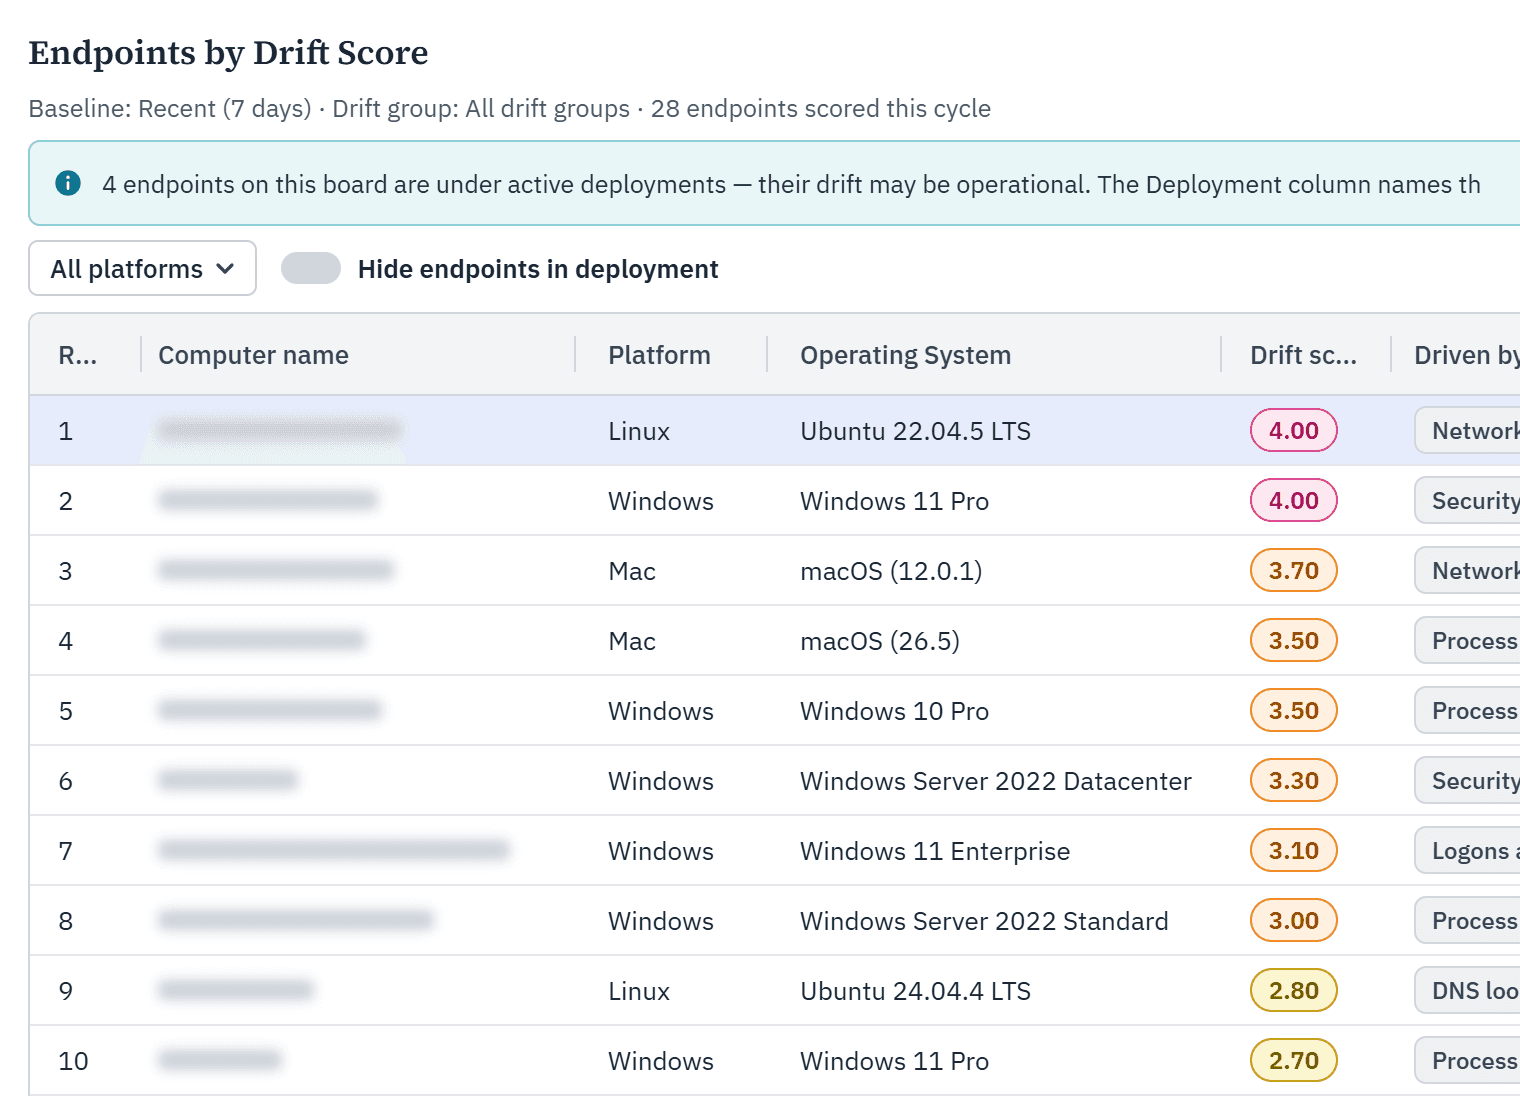
マシンが本来の動作をしなくなったことに気づく:エンドポイント・ドリフトのご紹介
盗まれたログイン情報や、ご自身の管理ツールを利用する攻撃者であっても、ルールが1つたりとも発動することはありません。Endpoint Driftは、マシンが通常とは異なる動作をし始めた場合に、それを検知します。
カウントダウンは始まっている: 31st October 2026
5月にイングランド銀行が導入した措置と同様に、ECBも各組織に対し、AIを活用したサイバー攻撃に対する行動計画の策定を求めています。 しかし、同組織が求めているのは戦略文書ではなく、作戦遂行能力の証明なのです。
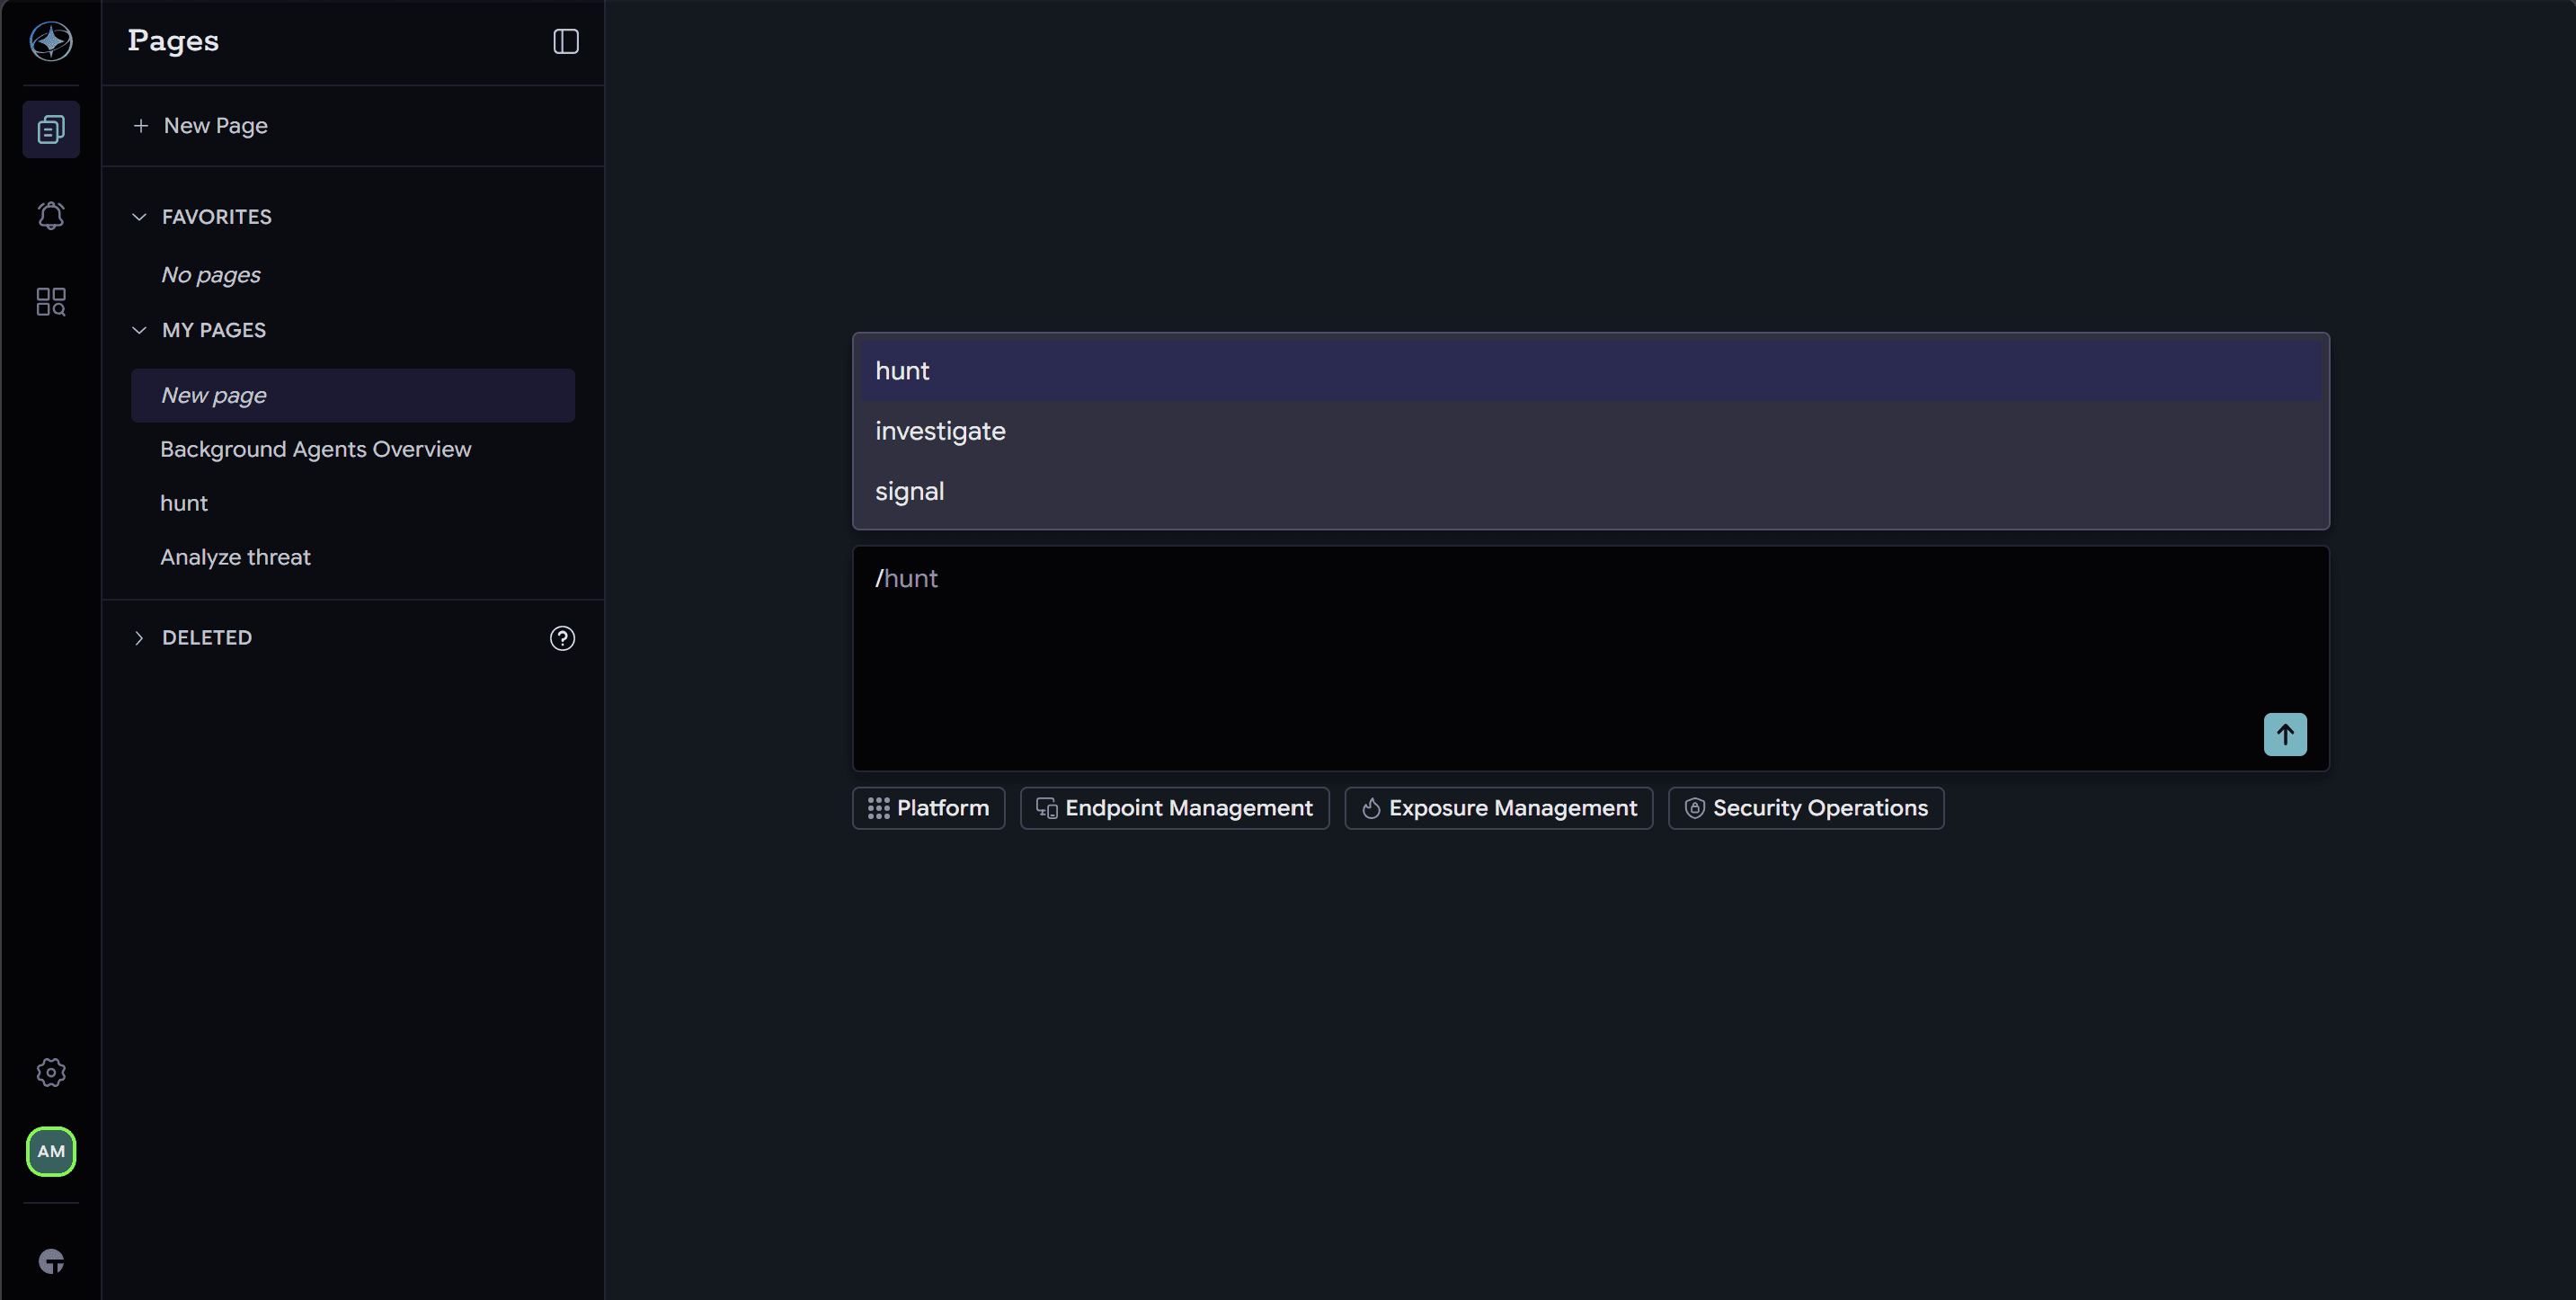
スラッシュコマンドで、Atlasに専門家レベルのSecOpsワークフローを
/hunt、/investigate、/signalを使用すると、Atlasは簡単なチャット操作をライブエンドポイント状態に基づくSecOpsワークフローのガイドに変換します。
TaniumとGoogle Threat Intelligenceが、Googleならではの高品質な脅威インテリジェンスを、ライブのエンドポイントへ
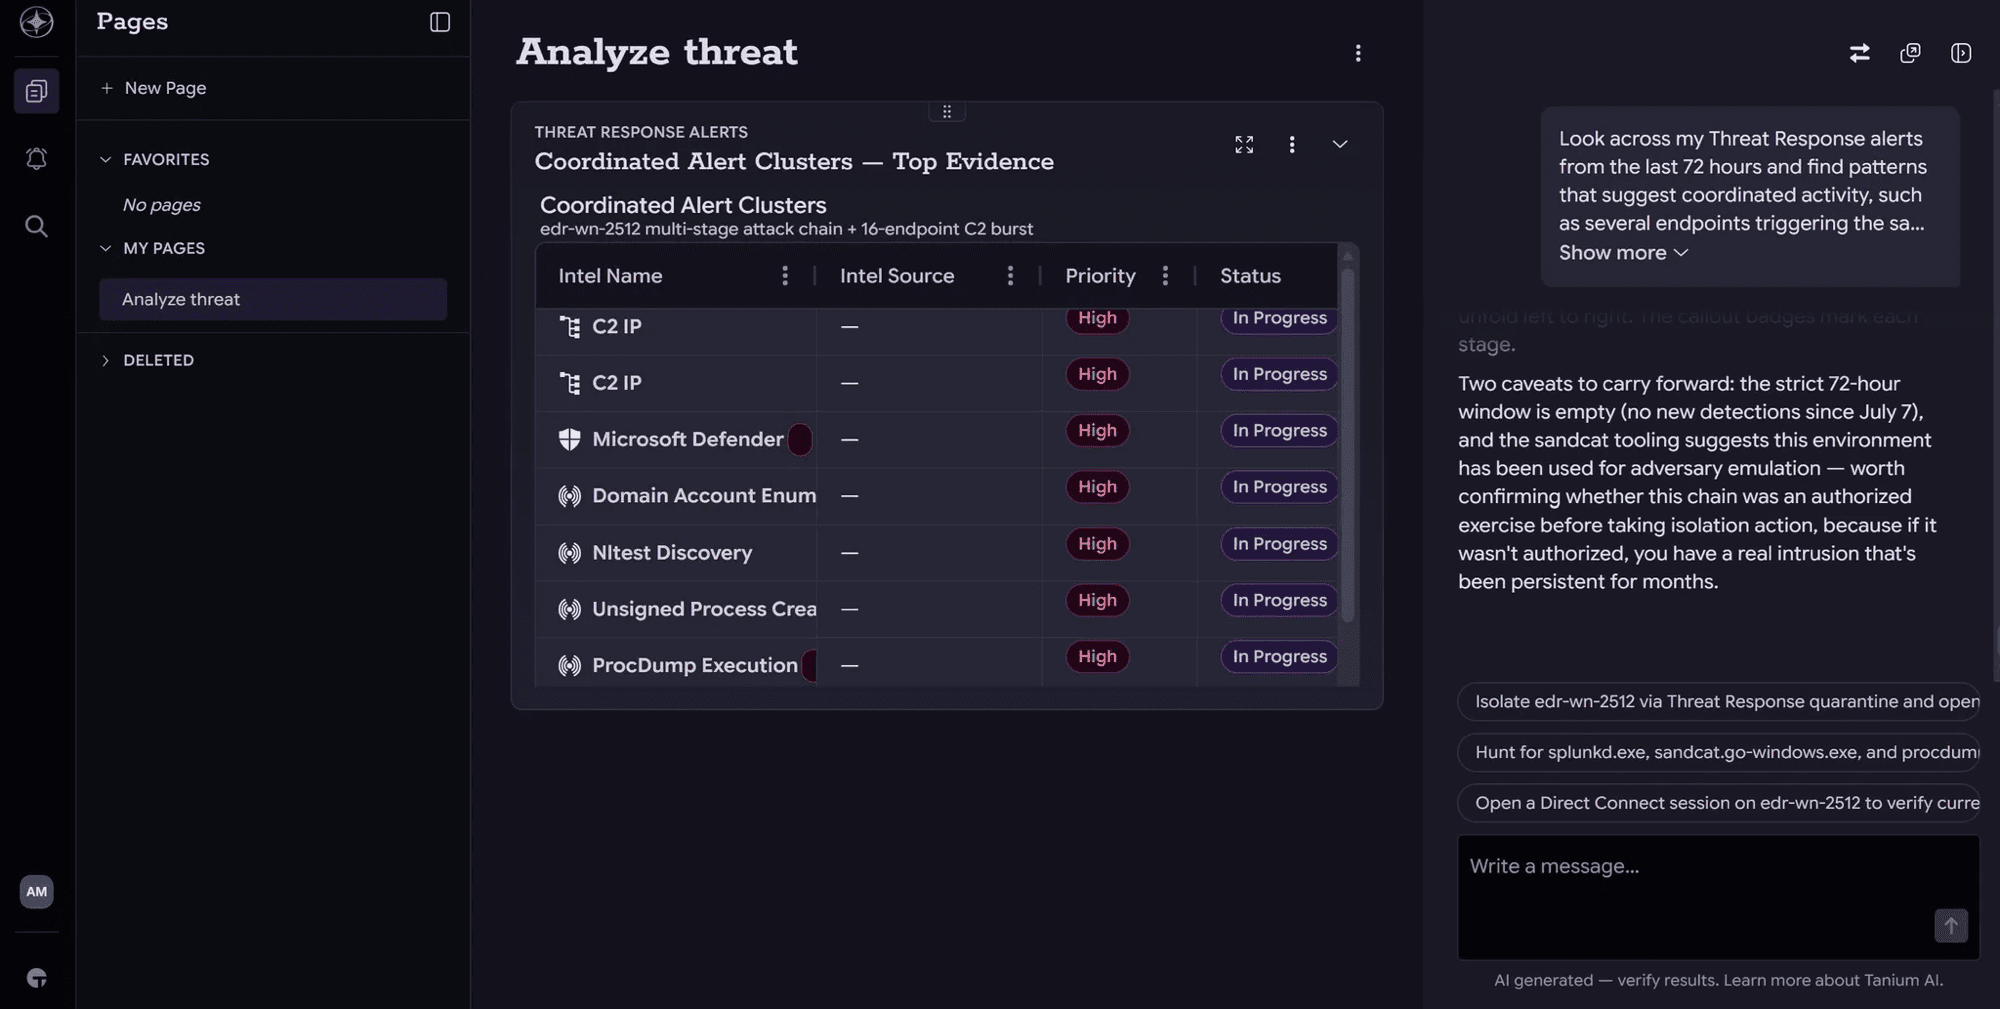
Agentic SecOpsのご紹介:AI主導のSOCのためのライブエンドポイントの真実
Agentic SecOpsは運用モデルを変革します。Tanium Atlasを使用すると、セキュリティチームは自然言語で作業を指示し、人間による制御を維持しながら、エンドポイントのライブデータに基づいて推論できます。

MCPを活用して、Taniumのリアルタイムエンドポイントインテリジェンスを企業のAIワークフローに組み込む
Tanium Atlas MCP サーバは、セキュリティチームとITチームがAIクライアントとエージェントを管理対象のエンドポイントデータとの安全な接続をサポートし、調査と運用を制御を犠牲にすることなく迅速に進めることができます。
Taniumのサマーインターンシッププログラム:サイバーセキュリティ分野でのリーダーシップへの足がかり
Taniumの業界をリードする夏季インターンシッププログラムについてご紹介します。また、サイバーセキュリティ分野に進もうとする学生やプロフェッショナルにとって、なぜこのプログラムが素晴らしい選択肢となるのかについても解説します。
セキュリティ自動化ツール:どんなもので、どのように機能するのか
セキュリティ自動化ツールは、ソフトウェア駆動のワークフローを使用して、最小限の手動介入でサイバー脅威を検知、調査、修正する。 セキュリティスタック全体を統合することで、これらのツールはアラート疲労を軽減し、自動化されたインシデント対応を迅速化し、継続的なコンプライアンスを維持します。
自動化された脆弱性管理の解説:ツール、プロセス、およびメリット
脆弱性管理の自動化では、継続的なスキャン、Riskベースの優先順位付け、調整された修正ワークフローを使用して、最小限の手動介入でセキュリティの弱点を特定、評価、修正します。
Building an effective endpoint security strategy in 2026
エンドポイントセキュリティ戦略とは、アクセス制御、脅威の検知、脆弱性管理、およびインシデント対応に関する連携したポリシーを通じて、組織が自社のネットワークに接続するすべてのデバイス(ノートパソコン、デスクトップパソコン、サーバー、モバイルデバイス、クラウドワークロード、OTシステムなど)をどのように保護、監視、管理するかを定義した体系的な計画のことです。
Inside Tanium:特許保有者で、問題解決のプロJulia Grunewald氏と、エンジニアリング分野で活躍する女性たちを称える
すべての優れた革新は、より良い質問をする意欲のある人から始まります。 「国際女性エンジニアの日」に際し、私たちは、機能不全に陥ったプロセスを見つめ、そこから新たなものを築き上げようと決意した女性たちを称えます。 タニウムには、そうした女性社員が数多く在籍しています。 今回の「 6月23日」では、独自の視点で物事を捉え、お客様がリスクを理解する方法を一新し、その過程で2件の米国特許を取得したプロダクトリーダー、ジュリア・グルーネヴァルト氏にスポットライトを当てられることを誇りに思います。
継続的な脆弱性管理:御社のプログラムは、本当に「継続的」と言えるでしょうか?
継続的脆弱性管理(CVM)とは、組織のIT環境全体にわたるセキュリティ上の弱点を発見、分析、優先順位付け、および是正するための、継続的かつ自動化されたアプローチのことです。 定期的なスキャンに代わり、リアルタイムでの可視性を確保することで、攻撃者が攻撃を仕掛ける機会を縮小します。
セキュリティアップデート:Salesforceからのデータ流出を招いたKlue社の情報漏洩に対するTaniumの対応
今週はじめ、弊社が利用しているサードパーティ製プラットフォームである Klue 社において、セキュリティ侵害が発生したことを確認いたしました。Klue 社は、OAuth 連携を通じて Salesforce と競合分析、商談成否データなどを同期するサービスを提供しており、今回その連携サービスが侵害を受けました。攻撃者は、Klue 社のシステムから窃取した認証情報を用いて、弊社の Salesforce CRM 内のデータにアクセスいたしました。弊社は確認後ただちに対応し、問題の是正と防御強化のための措置を講じております。
エージェンティックAIのセキュリティ:主な課題とその対処方法
エージェント型AIセキュリティは、人間の継続的な監視なしに、企業環境全体において自律的に計画を立て、推論を行い、多段階のアクションを実行する自律型AIシステムを保護します。
テレビ東京「ワールドビジネスサテライト(WBS)」にて放送されました
このたび、テレビ東京様の報道番組「ワールドビジネスサテライト(WBS)」に当社が取り上げられました。
リスクベースの脆弱性管理について
リスクベースの脆弱性管理(RBVM)とは、技術的な深刻度スコアのみではなく、実際のビジネスリスクに基づいて脆弱性の優先順位を決定するサイバーセキュリティの手法です。 RBVMは、脆弱性の深刻度、悪用される可能性、脅威インテリジェンス、および資産の重要度を組み合わせて、お客様の特定の環境に対して悪用される可能性が最も高い脆弱性に焦点を当て、是正措置を講じます。
エージェント型AIの最新動向と業界のトレンド
エンタープライズITおよびサイバーセキュリティチームが、自律型エージェントの管理、導入、および防御を行う方法を再構築している、機能の変化、フレームワークの変更、および規制の動向に関する実務者向けガイドです。
脆弱性の自動修正:企業チームのためのガバナンス、検証、および展開ガイド
自動化された脆弱性対策では、ポリシーに基づくワークフローを活用し、パッチの適用、ソフトウェアの更新、設定の変更など、承認済みの是正措置を、管理対象資産全体で一貫して実行します。 より広範な脆弱性管理プログラムの一環として、このツールは、チームが脆弱性の特定から、それを大規模かつ安全に解決するまでのギャップを埋めるのに役立ちます。
脆弱性修正とは?
脆弱性の是正とは、システム、アプリケーション、またはインフラストラクチャにおけるセキュリティ上の欠陥を特定し、優先順位を付けた後、パッチの適用、設定の変更、または代替対策を用いて修正し、その有効性を確認するプロセスです。
Inside Tanium:ベイエリアオフィスの受賞歴のある文化
ソリューションズ・エンジニアのケイリン・マーティン氏が、Taniumのカリフォルニア州エメリービルオフィスが「ベイエリアの働きがいのある職場 2026 選」に選ばれた理由について解説しています。
継続的脅威露出管理(CTEM)の理解
継続的脅威露出管理(CTEM)とは、現実世界のセキュリティ上のリスクを継続的に低減するための、5つの段階からなるプログラムの枠組みです。 これは、脆弱性スキャンを基盤とし、リスクに基づく優先順位付け、影響を受ける状況や対策の有効性の検証、および是正措置を推進するためのチーム横断的な連携を追加したものです。
Gartner Security & Risk Management Summit における Tanium 2026
セキュリティの責任者の方々が、業界で最も差し迫った課題に取り組む準備を進める中、Taniumは、洞察と実行の間のギャップを埋めるために必要なリアルタイムのインテリジェンスとエージェント型AI機能を提供いたします。
エンドポイントセキュリティ管理とは、実際にはどのようなもので、どのようなものではないのか
エンドポイントセキュリティ管理とは、ノートパソコン、サーバー、モバイルデバイス、IoTハードウェアなど、企業ネットワーク上のすべてのデバイスを特定、監視、制御する、ITおよびセキュリティ分野における一元的な取り組みであり、不正アクセスを防止し、脅威が内部に侵入した際の拡散範囲を制限することを目的としています。
Converge World Tour でスケールでのレジリエンスをご覧ください
今年5月にロンドンとパリで開催される「Converge」で予定されているディスカッションのプレビュー――そして、それらがイベント会場の外でもなぜ重要なのかについてご紹介します。
脆弱性スキャンツールとは何でしょうか? 企業のセキュリティチーム向けガイド
脆弱性スキャンツールとは、観測された状態を脆弱性情報と照合することで、ネットワーク、システム、およびアプリケーションにおける既知のセキュリティ上の弱点、設定ミス、およびパッチが適用されていないソフトウェアを評価するソフトウェアソリューションです。
クラウドパッチ管理とは何ですか? 完全ガイド
クラウドパッチ管理とは、クラウドベースおよびリモートのワークロード全体において、オペレーティングシステムやソフトウェアの更新プログラムを一元的に特定、検証、展開するプロセスであり、オンプレミスのパッチ適用インフラへの依存度を低減すると同時に、パッチが適用されていないシステムに伴うセキュリティリスクの軽減にも寄与します。
Server patch management 101: Strategies for secure infrastructure
サーバーのパッチ管理とは、サーバーのオペレーティングシステムやアプリケーションにおけるセキュリティ上の脆弱性を解消するために、ソフトウェアの更新プログラムを特定し、テストを行い、展開するプロセスです。
Mac patch management: The realities of macOS patching
Mac patch management is the process of identifying, testing, and deploying software updates across macOS endpoints and third-party applications to reduce the window of exposure before attackers can exploit known vulnerabilities. It's a foundational practice within any enterprise cybersecurity program, particularly as Mac adoption in corporate environments continues to grow.
ソフトウェアパッチとは何ですか? 仕組みと重要性
ソフトウェアパッチとは、ベンダーが、既存のアプリケーションやオペレーティングシステムにおいて、サイバーセキュリティ上の脆弱性を修正したり、バグを修正したり、パフォーマンスの問題に対処したりするために、ソフトウェア全体を置き換えることなくリリースする、対象を絞ったコードの更新のことです。
Tanium + Moveworks + ServiceNow:単一のユーザー体験におけるエンドツーエンドのインシデント解決を実現
ITの対応担当者は通常、1件のインシデントを解決するために、複数のシステムを同時に使いこなしています。具体的には、ServiceNowのチケット、別のコンソール上のエンドポイントデータ、そして過去の解決策が満載のナレッジベースなどです。 MoveworksとTaniumの今後の連携により、その状況は変わります。 リアルタイムのエンドポイント情報は、Slack、Microsoft Teams、あるいはServiceNowのWebインターフェースなど、担当者が普段業務を行っているチャットウィンドウに直接表示されます。 その結果、より迅速で効率的なワークフローが実現します。これは、ServiceNowのMoveworksで利用可能な「Service Operations Assistant for Fulfillers」を通じて、まもなく提供開始される予定です。
コピー失敗 (CVE-2026-31431):Linux管理者が今知っておくべきこと
「Copy Fail(または CVE-2026-31431)」は、Linuxカーネルにおけるローカル特権昇格の脆弱性であり、特定の条件下で、特権を持たないローカルユーザーがページキャッシュに裏付けられたファイルデータを破損させ、その結果、特権を昇格させる可能性が生じます。 この脆弱性の影響の有無は、実行中のベンダーカーネルおよびバックポートされた修正内容によって異なります。 ベンダーが提供するカーネルの修正プログラムを適用することが主な対策となりますが、パッチの適用が遅れる場合には、一部の環境で一時的な緩和策が利用可能です。
AIエージェントの種類:単純な反射作用から自律システムまで
AIエージェントは、単純反射型、モデルベース反射型、目標ベース型、効用ベース型、学習型という5つの基本的なカテゴリーに分類されます。 それぞれは、システムがどの程度の環境認識能力と意思決定の複雑さに対応できるかによって定義されます。その範囲は、固定された条件・行動ルールから、フィードバックに基づく自己改善に至るまで多岐にわたります。
5 のステップでパッチ管理ポリシーを作成する方法
パッチ管理ポリシーとは、攻撃者が初期アクセスを得るために一般的に悪用するセキュリティの脆弱性に対処するため、組織内のシステム全体において、ソフトウェアの更新をどのように特定、優先順位付け、テスト、および展開するかを定めた、正式な組織文書です。
パッチ管理のベストプラクティス:企業向けガイド
効果的なパッチ管理には、資産の棚卸し、リスクに基づく脆弱性の優先順位付け、広範囲な展開に先立つ修正プログラムのテスト、および展開の自動化といった体系的なプロセスが必要です。これらの手順を総合的に実施することで、ベンダーによるパッチのリリースから、企業システム全体での悪用が実際に発生するまでの期間を短縮することができます。
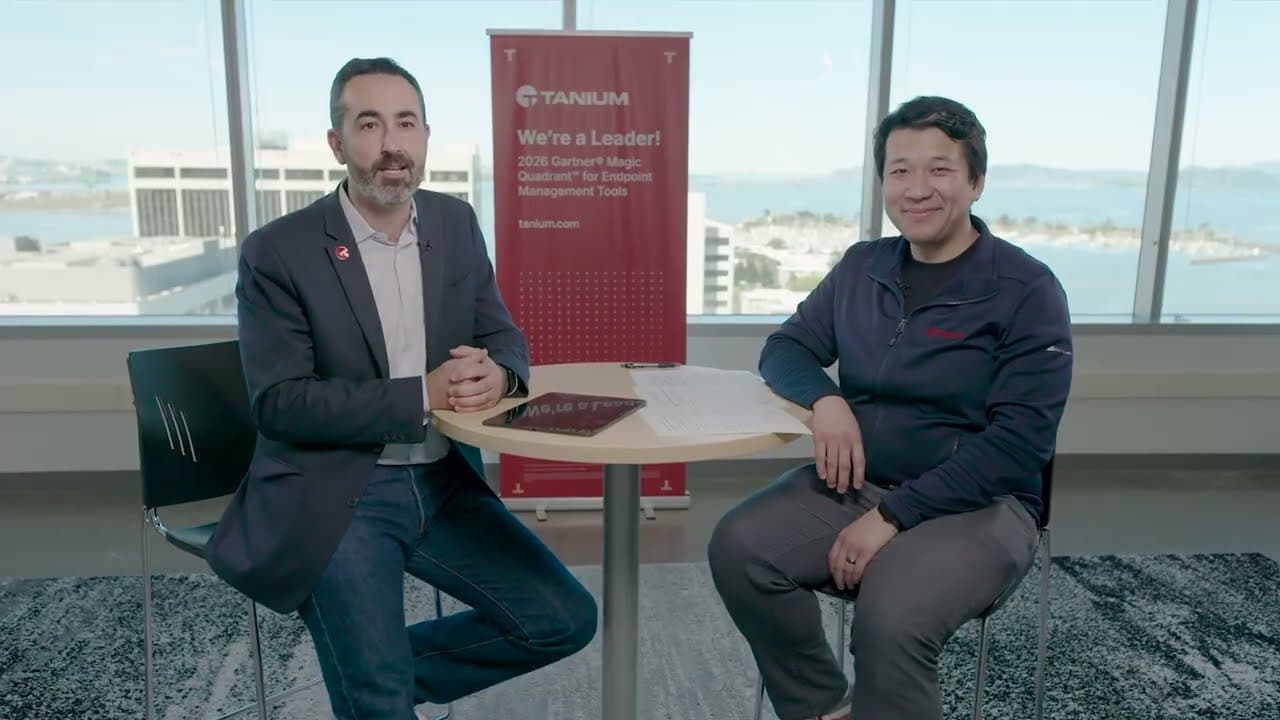
Mythosが企業のセキュリティを再定義する
TaniumのCROであるPedro DiazとソリューションエンジニアリングシニアディレクターのMark Liuが、AnthropicのMythosモデルが脅威の状況を根本的に変えている理由と、マシンスピードの攻撃に対応するためにエンタープライズセキュリティチームが今すぐ行うべきことを解説します。
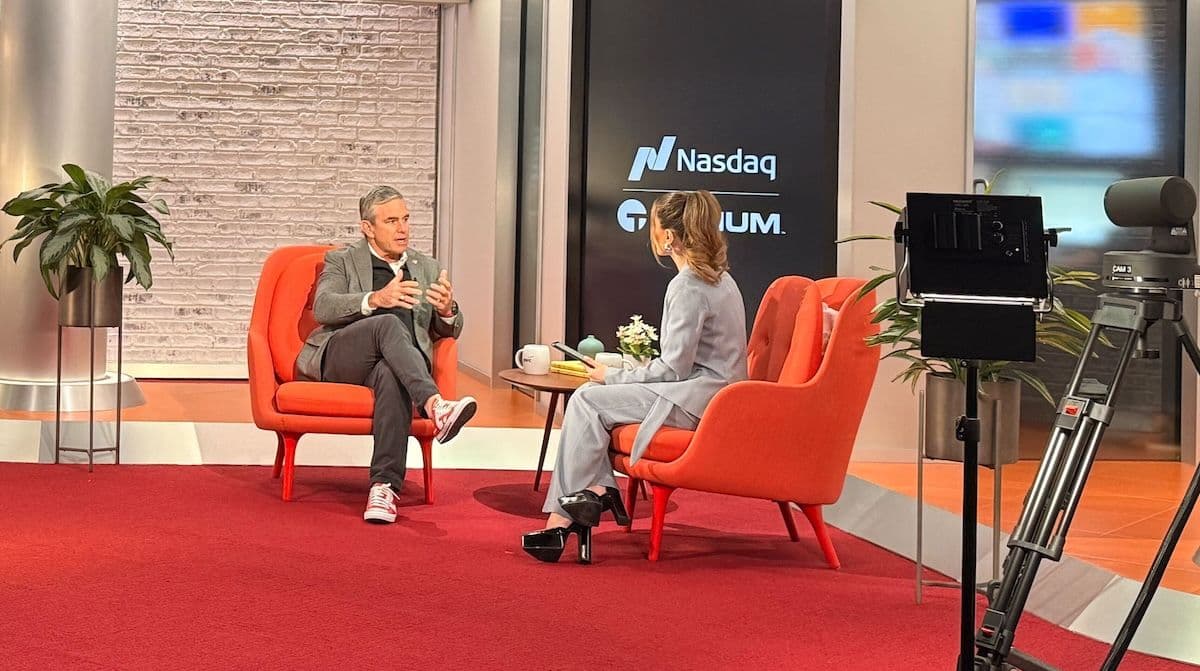
NASDAQのDan Streetman:自律型ITが成功をスケールアップ
RSAC 2026では、TaniumのCEOがナスダックのKristina Ayanianに、自己学習、自己修復システムがIT運用チームとサイバーセキュリティチームがAI時代に成功するのをどのように支援するかを伝えます。
ServiceNow における Tanium Knowledge26:AI時代のエンドポイント管理
TaniumとServiceNowは、連携して、各組織がより安全で、強靭性が高く、自信に満ちた未来を築くお手伝いをいたします。 Knowledge26へぜひお越しください。
VibeScamming:AIを活用した詐欺がフィッシングのリスクをどのように変えているのか
「VibeScamming」とは、攻撃者が自然言語処理ツールを用いてフィッシングコンテンツやウェブページを迅速に生成・修正する、AIを活用したフィッシング攻撃を指します。これにより、必要な技術的スキルは低減されますが(完全に不要になるわけではありません)。 企業に与える主な影響の一つとして、フィッシング攻撃の反復サイクルが加速し、ブロックやサイト閉鎖後も迅速に再構築されることが挙げられます。また、マルウェアやその他のペイロード型攻撃と並んで、IDの不正利用が依然として大きなリスクとなっています。
Vercelのセキュリティインシデント:この侵害事件が明らかにしたOAuthの信頼性、サプライチェーンリスク、および対応速度について
報道によると、この事件は、Vercelの従業員アカウントに対してOAuthアクセス権限が付与されていたサードパーティ製アプリケーションの悪用によるものであり、これにより一部の内部リソースへの不正アクセスが可能になったとされています。 特定のお客様関連のトークン、環境変数、またはその他のアクセス関連情報が漏洩した可能性がありますが、Vercelは、パスワードの盗用が初期アクセス経路の一部であったとは述べていません。 この侵害事件は、本番環境のインフラストラクチャにソフトウェアの脆弱性が存在せず、それが悪用されていない場合でも、相互に連携した開発ワークフローを持つ企業において、信頼されているSaaS連携や委任アクセスが、いかに重大な攻撃対象となっているかを浮き彫りにしています。
自律型IT運用:エンタープライズIT管理の変革
RSAC 2026では、Tanium CTOのMatt Quinnは、Autonomous IT(大規模かつリアルタイムのエンドポイントレベルの意思決定)が、AIアクセラレーションが後退する前に企業が構築する必要がある運用基盤であると主張しています。
「クロード・ミトス」のセキュリティリスク:『アンソロピック・システム・カード』が示唆すること
Anthropic社の「Claude Mythos」プレビューでは、主要なソフトウェアやオペレーティングシステム全体にわたる脆弱性やエクスプロイトチェーンを自律的に特定する機能が、大幅に向上したことが示されました。 政府や産業界のリーダーは、このモデルがもたらす実際のリスクを理解するとともに、これらの先進技術をどのように活用して、悪意ある利用からの保護や防御に役立てるかに注目しています。
なぜ、ほとんどのパッチ管理プロセスは展開前に機能しなくなるのでしょうか
パッチ管理プロセスが、単発の作業ではなく、エンドツーエンドの運用規律である理由をご説明します。
Axios npmパッケージの侵害:何が起きたのか、何が重要なのか、そしてどう対応するか
Axiosのnpmパッケージの脆弱性で何が起きたのか、悪意のあるバージョンにさらされているかどうかを確認する方法、そしてTanium Guardianが調査にどのように役立つかについてご説明します。
「Claude」のソースコード流出:企業が次に取るべき対応策
50万行もの「Claude Code」を流出させてしまったnpmのパッケージングミスの内幕。
AI時代のセキュリティに向けたリアルタイムエンドポイントインテリジェンス:RSAC 2026におけるティム・モリス氏
RSAC 2026 でのティム・モリス氏の講演をご覧ください。信頼できる自動化と自律的なセキュリティ運用において、リアルタイムのエンドポイント可視化が「第一歩」である理由について解説しています。
CVE‑2025‑47813:CISAがWing FTP Serverの脆弱性を指摘しました
CISAのKEVリストに掲載された「 CVE‑2025‑47813 」は、攻撃チェーンで使用されたWing FTP Serverのインストールパスを明らかにしています。 影響を受けるバージョンと、その対処方法をご確認ください。
なぜ、AIが普及した現代において、エクスポージャー管理には「是正措置を最優先とする」アプローチが求められるのでしょうか
AIが普及する現代において、「是正措置優先」モデルが、曝露データをどのように有意義なリスク低減へと結びつけるのかを探ってみましょう。
脆弱性評価とは何でしょうか?
この脆弱性評価ガイドをお読みいただき、攻撃者が既知の脆弱性を悪用する前に、資産を特定し、弱点を発見し、リスクの優先順位を付ける方法をご確認ください。
脅威および脆弱性管理とは何でしょうか? サイバーセキュリティの必須ガイド
脅威および脆弱性管理とは何か、TVMが脅威とエクスポージャーをどのように結びつけるのか、そしてリスクベースの優先順位付けがセキュリティチームにとってなぜ重要なのかについて学びましょう。
What is AI compliance?
Learn what AI compliance means in 2026, key risks and regulations, and why real‑time visibility and guardrails are essential for secure, responsible AI at scale.
セキュリティパッチとは何ですか?
セキュリティパッチとは、サイバー攻撃からソフトウェアを保護するために、ソフトウェア内の脆弱性(悪用可能なバグや設計上の欠陥など)を修正するソフトウェアアップデートです。 セキュリティパッチの適用は、サイバーセキュリティの強化、リスクの低減、およびコンプライアンスの確保に不可欠な実践です。
ハードウェアインベントリ管理とは何ですか?
ハードウェアインベントリ管理とは、ラップトップ、サーバー、プリンター、ネットワークデバイスなど、すべての物理的なIT資産を、取得から廃棄までのライフサイクル全体にわたって特定、追跡、および正確に記録する体系的な実践です。
Converge 2025 まとめ:大事なポイント トップ5 点(見逃した方向け)
オーランドで参加できなかった方。 ハイライトを復習したい方。 そんな方向けに、Converge 2025のハイライトをご紹介。
Windowsのパッチ管理とは何でしょうか?
Windows patch management is the practice of deploying and managing feature updates, bug fixes, and security patches at scale for Windows operating systems and applications. These updates go beyond adding new features, acting as critical safeguards that address vulnerabilities attackers commonly target.
Converge 2025 水曜日の基調講演から得られた洞察:自律型ITの未来
水曜日の基調講演では、先見性のあるリーダーシップ、製品の革新、そして顧客の洞察が、ダイナミックに織り交ぜられて紹介されました。
Converge 2025 火曜日の基調講演のハイライト:止められない勢いを築く
火曜日の基調講演は、明確なメッセージで幕を開けました。それは、複雑化が進み、AIによる脅威が台頭する現代において、レジリエンスだけでは不十分だということです。
「Converge 2025」ではどのような内容が予定されているのでしょうか
Taniumが主催する第10回年次カンファレンス「Converge」にぜひご参加ください。本イベントでは、Taniumが安全で強靭なエンドポイント技術の新たな時代をどのように切り拓いているかをご確認いただけます。
脆弱性スキャンとは何ですか?
脆弱性スキャンとは何か、そして今日の急速に変化する脅威に対応するためにサイバーセキュリティにおけるその役割がなぜ拡大しているのかを学びましょう。
断片化から統合へ:Microsoft Intune用Taniumコネクタを活用した、モバイルデバイスとコンピューティングデバイスにわたる自律的なエンドポイント管理の推進
Microsoft Intune向けTaniumコネクターにより、組織はすべてのエンドポイントを単一のプラットフォームで統合・管理し、レポートを作成できます。
サードパーティ製パッチ管理とは何ですか?
サードパーティ製ソフトウェアのパッチ管理は、ブラウザ、プラグイン、生産性向上ツールなど、業務に不可欠なアプリケーションを含むサードパーティ製ソフトウェアの更新プログラムを特定、テスト、適用することで、リスクを低減し、コンプライアンスを維持し、エンドポイントの安定性を確保するための、極めて重要なセキュリティ対策です。
LinuxにおけるパッチManagementとは何か?
効果的なLinuxパッチ管理が、システムのセキュリティを確保し、リスクを低減し、コンプライアンスを遵守し、インフラの耐障害性を維持する方法についてご説明します。
シスコのCVE:これらのゼロデイ脆弱性について知っておくべきこと
Tanium社のGuardianリサーチチームによる、 CVE-2025-20333、-20362、および -20363—and RAYINITIATOR & LINE VIPERに関する詳細です。
「Advanced Endpoint Protection」とは何ですか?
高度なエンドポイント保護(AEP)は、従来のウイルス対策を超えたインテリジェントな多次元防御を使用してデバイスを保護します。
リモートサポートセキュリティインシデントの隠れたコスト—そしてTanium + ScreenMeetでそれを軽減する方法
TaniumとScreenMeetが、エンドポイント管理のワークフローに安全なリアルタイム機能を組み込むことで、リモートサポートに伴う隠れたリスクをどのように軽減するのか、その方法をご確認ください。
エンドポイントデータ損失防止:知っておくべきすべてのこと
エンドポイントのデータ漏洩防止がどのように機能するのか、また、リアルタイムの可視化、自動化、統合によって、その仕組みをいかにスマートかつ効果的にできるのかについてご紹介します。
Salesloft Driftデータ侵害:判明していることと当社の対応
ハッカーがSalesloftに侵入し、Drift AIからOAuthトークンとリフレッシュトークンを盗む大規模なデータ窃取が発生しました。
ステップ・バイ・ステップ:ハンチントン病支援のためのスノードン登山
毎年9月、Taniumの各チームは社会貢献活動を行っています。今年は、チャリティー活動の一環として、Yr Wyddfaでのハイキングを行います。
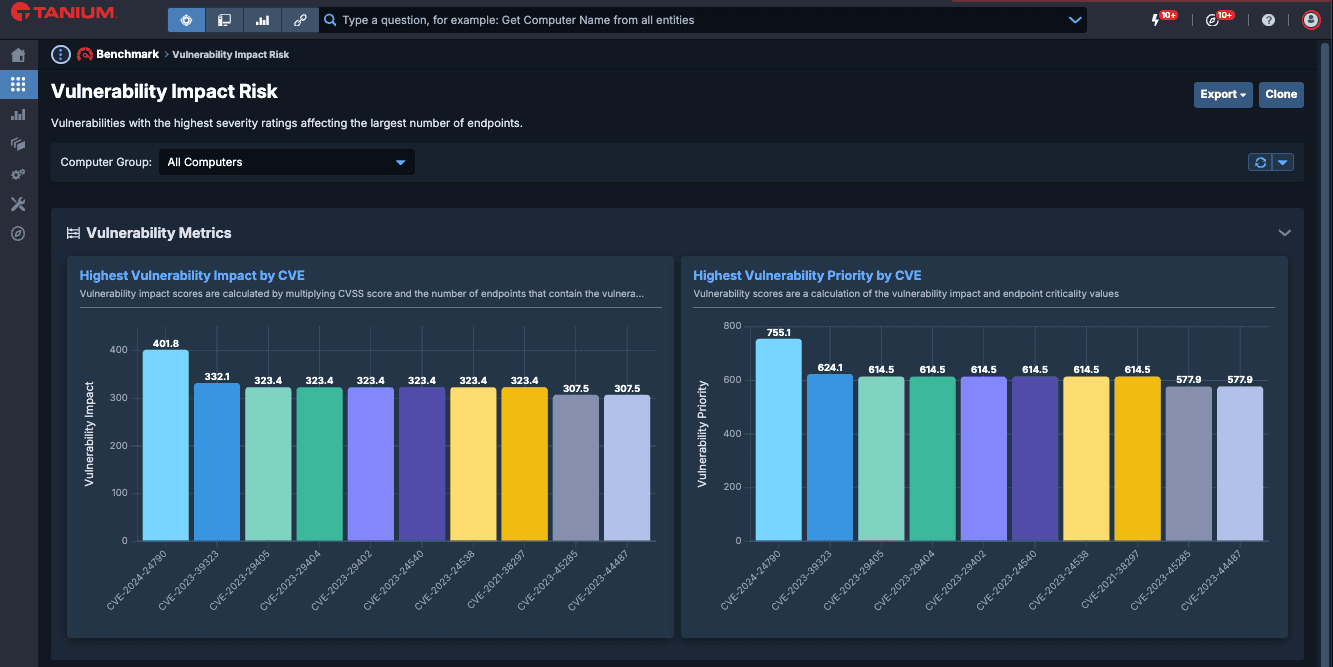
リスクレポートを簡単に:TaniumリスクアセスメントがBenchmarkに組み込まれました
リアルタイムのリスクと脆弱性レポートをより迅速に行うために、TaniumリスクをBenchmarkに統合しました。
What is vulnerability management in cybersecurity? It’s everything
脆弱性管理とは、攻撃対象領域を縮小しサイバーリスクを最小化するために、システム、ネットワーク、およびソフトウェア全体のセキュリティ上の弱点を継続的かつ積極的に特定、評価、修復、および報告するプロセスです。
パッチ管理とは何でしょうか? 自動化入門ガイド
今日のパッチ管理とは何か、そして自動化によって大規模な環境においてスピード、一貫性、セキュリティがどのように向上するのかについてご紹介します。
アイデンティティおよびアクセス管理(IAM)とは何でしょうか?
アイデンティティとアクセス管理の包括的なガイド。その概要、仕組み、およびベストプラクティスを含みます。
『能登半島地震の被災地・七尾市視察/市長からの感謝状授与式』 イベントレポート
AIを活用した自律型エンドポイント管理プラットフォーム「Tanium AEM」で 数百万台規模の企業IT端末をリアルタイムかつ網羅的に可視化/制御/復旧する タニウム合同会社(本社:東京都千代田区、代表執行役社長:原田英典、以下タニウム)は、「企業版ふるさと納税(正式名称:地方創生応援税制)」を活用し、令和6年能登半島地震の復旧・復興支援として石川県七尾市への支援を行いました。
ITオペレーションとセキュリティのスキルギャップ:知らないことを知らない場合はどうなるか?
Taniumが共同スポンサーとなり、現在Omdiaの一部となったEnterprise Strategy Groupが実施した最近の調査とレポートにより、一部の人々が驚き、あるいは警戒を感じるかもしれないデータが明らかになりました。
AIエージェントと自動化されたワークフローがついて信頼できるようになったとき:Tanium AEM for ServiceNowがエンタープライズをどのように変革するか
ServiceNow向けのTanium Autonomous Endpoint Management(AEM)は、Taniumのリアルタイムエンドポイントデータと、ServiceNowのAIを活用したワークフロー自動化という、2つの強力な機能を融合させています。
脅威の検知と対応とは何でしょうか? 実践的なガイド
脅威の検出と対応がリスクを低減し、行動を加速し、組織全体のセキュリティを強化する方法を学びましょう。
NIST準拠とは何ですか?
NISTコンプライアンスとは、国立標準技術研究所(NIST)が策定したサイバーセキュリティの標準とガイドラインへの準拠を指し、組織がサイバーセキュリティリスクを管理・低減するために設計されています。
Active Directoryのセキュリティとは何でしょうか? リスクとベストプラクティス
Active Directory のセキュリティについて知っておくべきこと。一般的な攻撃手法や、組織を脆弱性から守るためのベストプラクティスなどをご紹介します。
サイバーセキュリティのフレームワーク:コンプライアンスに関するわかりやすいガイド
サイバーセキュリティのフレームワークは、デジタルリスクの管理、コンプライアンスの向上、および組織全体のセキュリティ態勢の強化に向けた体系的なアプローチを提供します。 本ガイドでは、一般的に採用されているフレームワークの概要を説明し、業界ごとの適用性を比較するとともに、Taniumがリアルタイムの可視化、制御、および自動化を通じて、企業のコンプライアンス取り組みをどのように支援しているかについて解説します。
What is cybersecurity exposure management?
CTEMフレームワークと実用的なインサイトを活用して、サイバーセキュリティのエクスポージャー管理がどのようにリスクを低減するかをご覧ください。
Windows 10 サポート終了への準備
Taniumの「Guardian Spotlight - Windows 10 サポート終了ダッシュボード」は、この移行を円滑に進めるための包括的かつ柔軟なソリューションを提供します。
CMMC 2.0 コンプライアンス:DoD請負業者が知っておくべきこと
CMMC 2.0 コンプライアンスのすべてと、Tanium がどのようにして請負業者がサイバーセキュリティの成熟度要件を達成・維持し、さらにはそれを上回ることを支援するかについてご紹介します。
CISコンプライアンスとは何ですか? 見逃せない主要なコントロール
CISコンプライアンスとは何か、なぜサイバーセキュリティにとって重要なのか、そしてCISのベンチマークに準拠することがどのように役立つのかについて学びましょう。
Tanium Certificate Managerで、高度な可視化と制御を実現
Certificate Managerを使用すると、これまで以上に多くの方法でより多くのエンドポイントを管理および保護できます。
多要素認証(MFA)とは何ですか?
多要素認証とは何か、その仕組み、一般的な種類、そして現代のサイバーセキュリティにおいてなぜ重要なのかについて学びましょう。
Tanium Performanceでデジタル従業員エクスペリエンス(DEX)を強化する
Tanium EngageとPerformanceを組み合わせることで、エンドポイントのパフォーマンス分析と感情分析データを通じて、IT運用と従業員体験の間のギャップを埋める強力なDEXソリューションが実現します。
「Tanium HuntIQ」のご紹介:他社が見落としているものを発見し、既存のソリューションを強化します
専門家主導の脅威ハンティングにより、隠れた攻撃者を特定し、防御体制を強化し、セキュリティ対応を効率化します。
What is vibe coding? The pros, cons, and controversies
「バイブ・コーディング」をご紹介します――大きな疑問を投げかける新しいAI手法です。 AI、スピード、そして自分が書いたわけではないものの、セキュリティを確保しなければならないコードについて考えてみてください
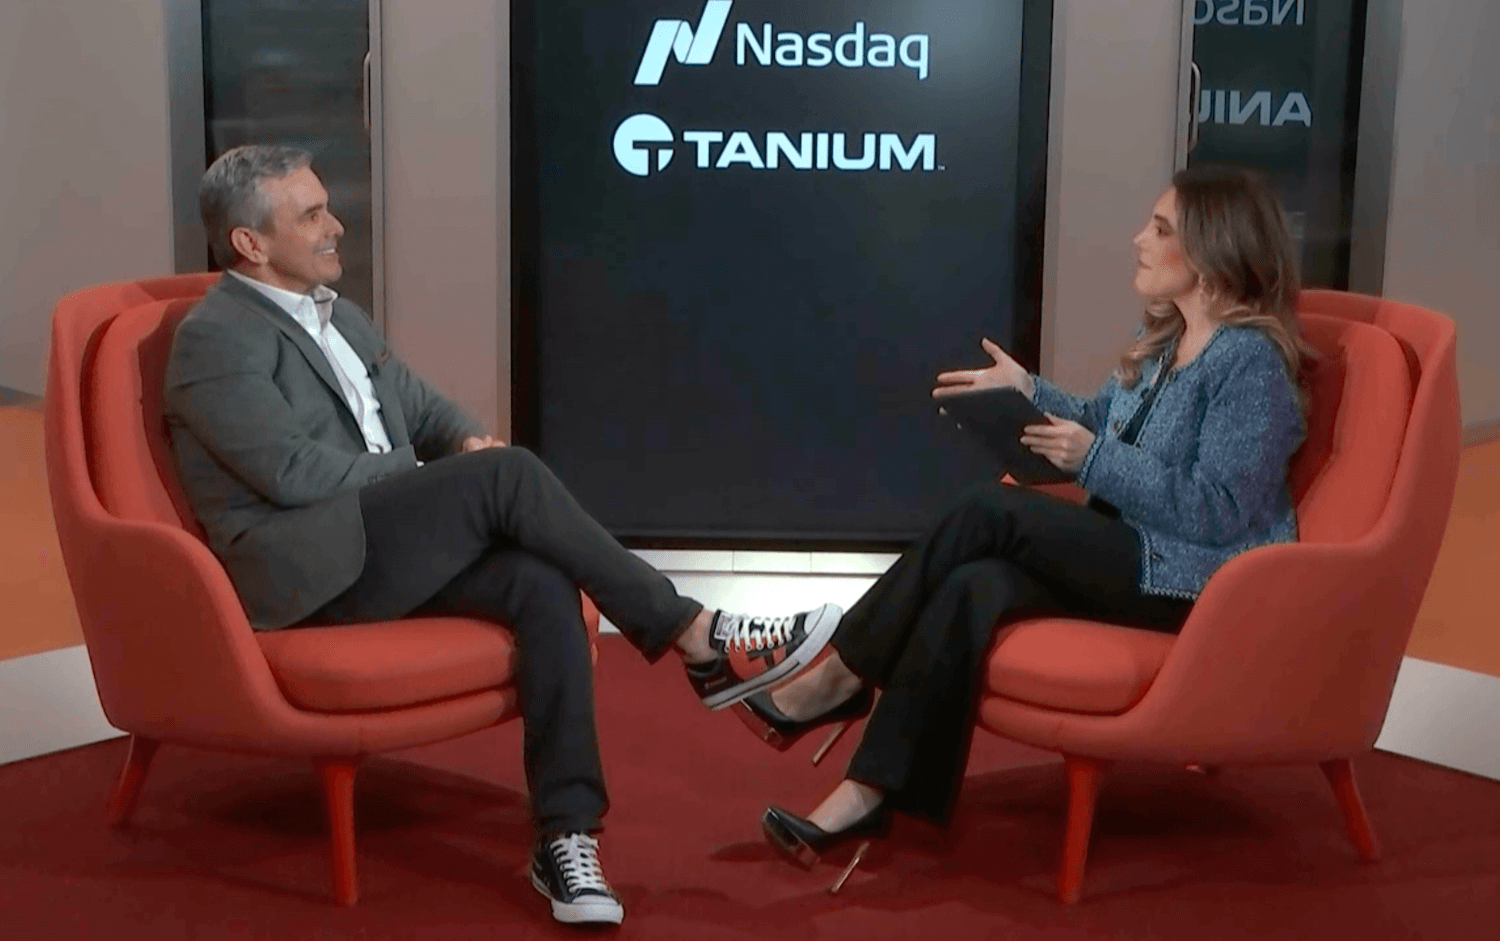
NASDAQの「Live from Marketsite」に出演したダン・ストリートマン氏 | 2025年5月12日
TaniumのCEO、Dan Streetmanが、RSAカンファレンスでナスダックのKristina Ayanianとのインタビューで、競争の激しいサイバーセキュリティの世界で差別化する方法や、クライアントが優先するものについて語っています。
8 Taniumリーダーが 2025 CRN Women of the Channelに選出
タニウムの女性8人。 数え切れないほどの功績。 この上ない光栄です。CRNの「 2025 Women of the Channel」プログラムに選出されました。
「世界パスワードの日」とは何でしょうか? そして、なぜそれが今も必要なのか
その逆を予測する声もあるものの、パスワードは今後も存在し続けるでしょう。 パスワードを「セキュリティ上の負担」ではなく「セキュリティ上の資産」にするための4つのステップです。
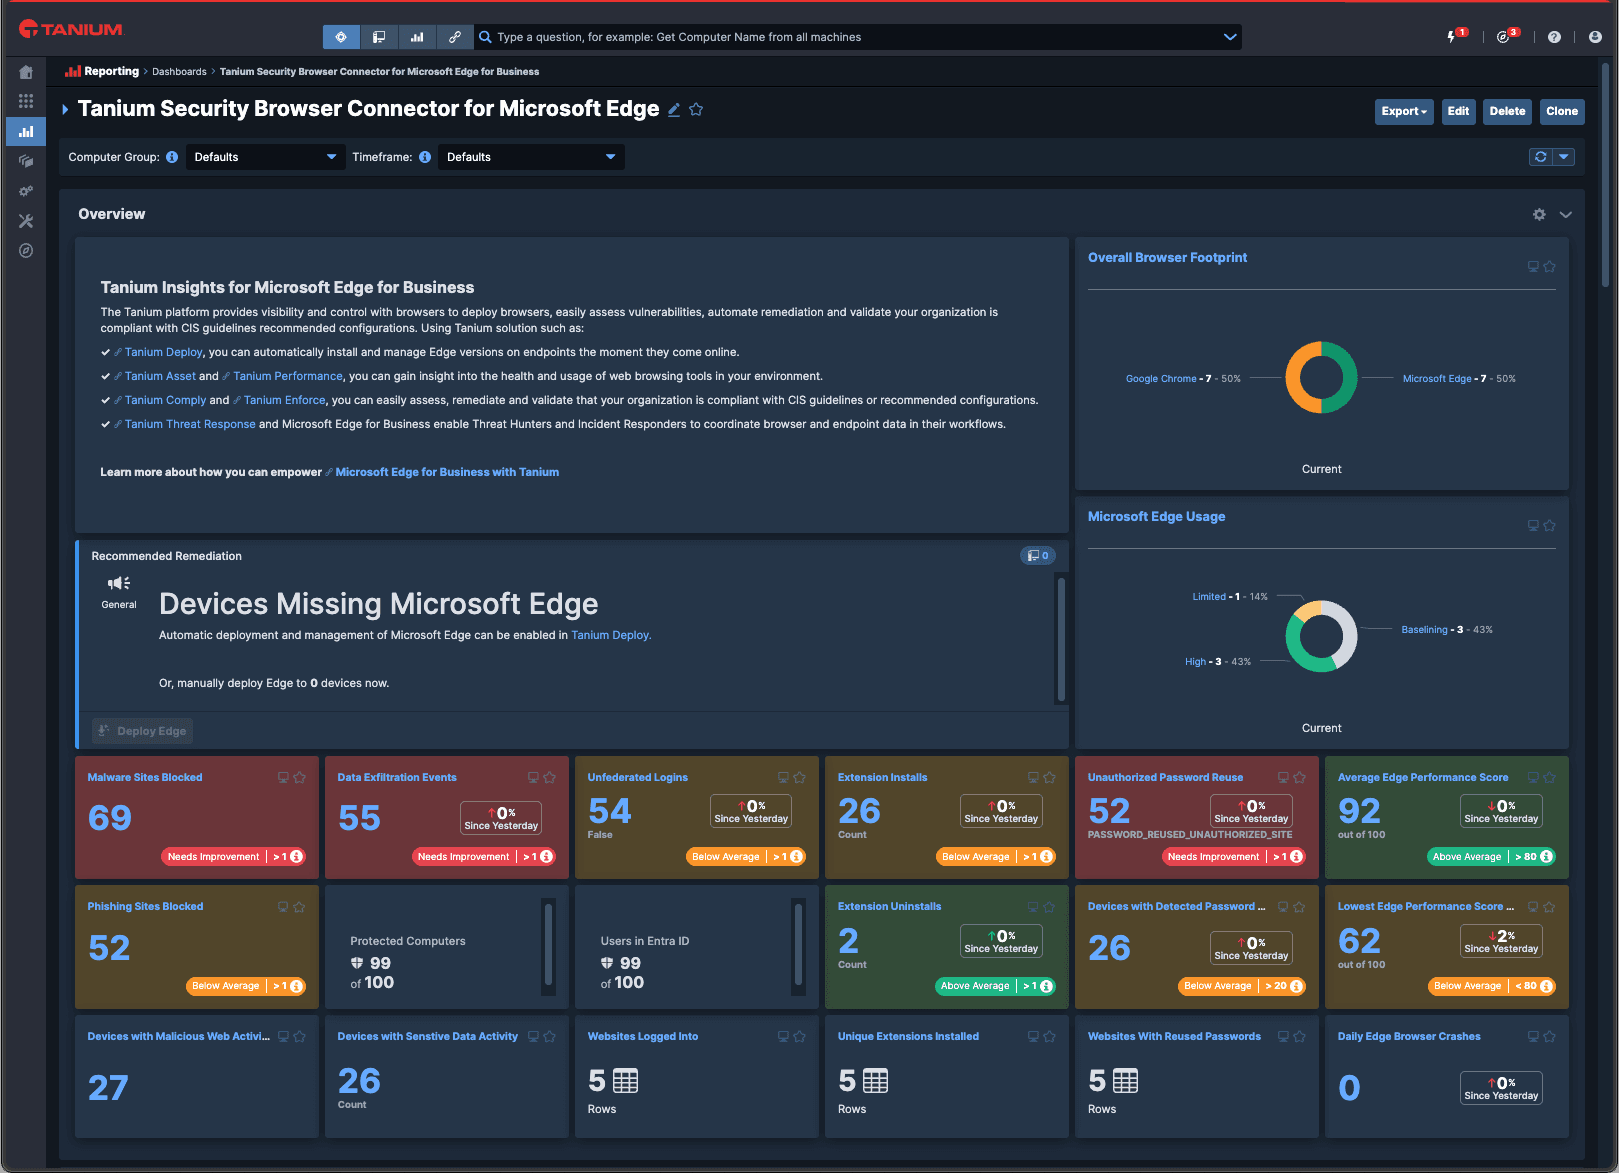
Tanium、Microsoft Edge for Business 向けリアルタイム ブラウザ コネクタを開発
Taniumは、リアルタイムの可視性を備えた自律型エンドポイント管理の機能を、ウェブブラウザにも導入する予定です。
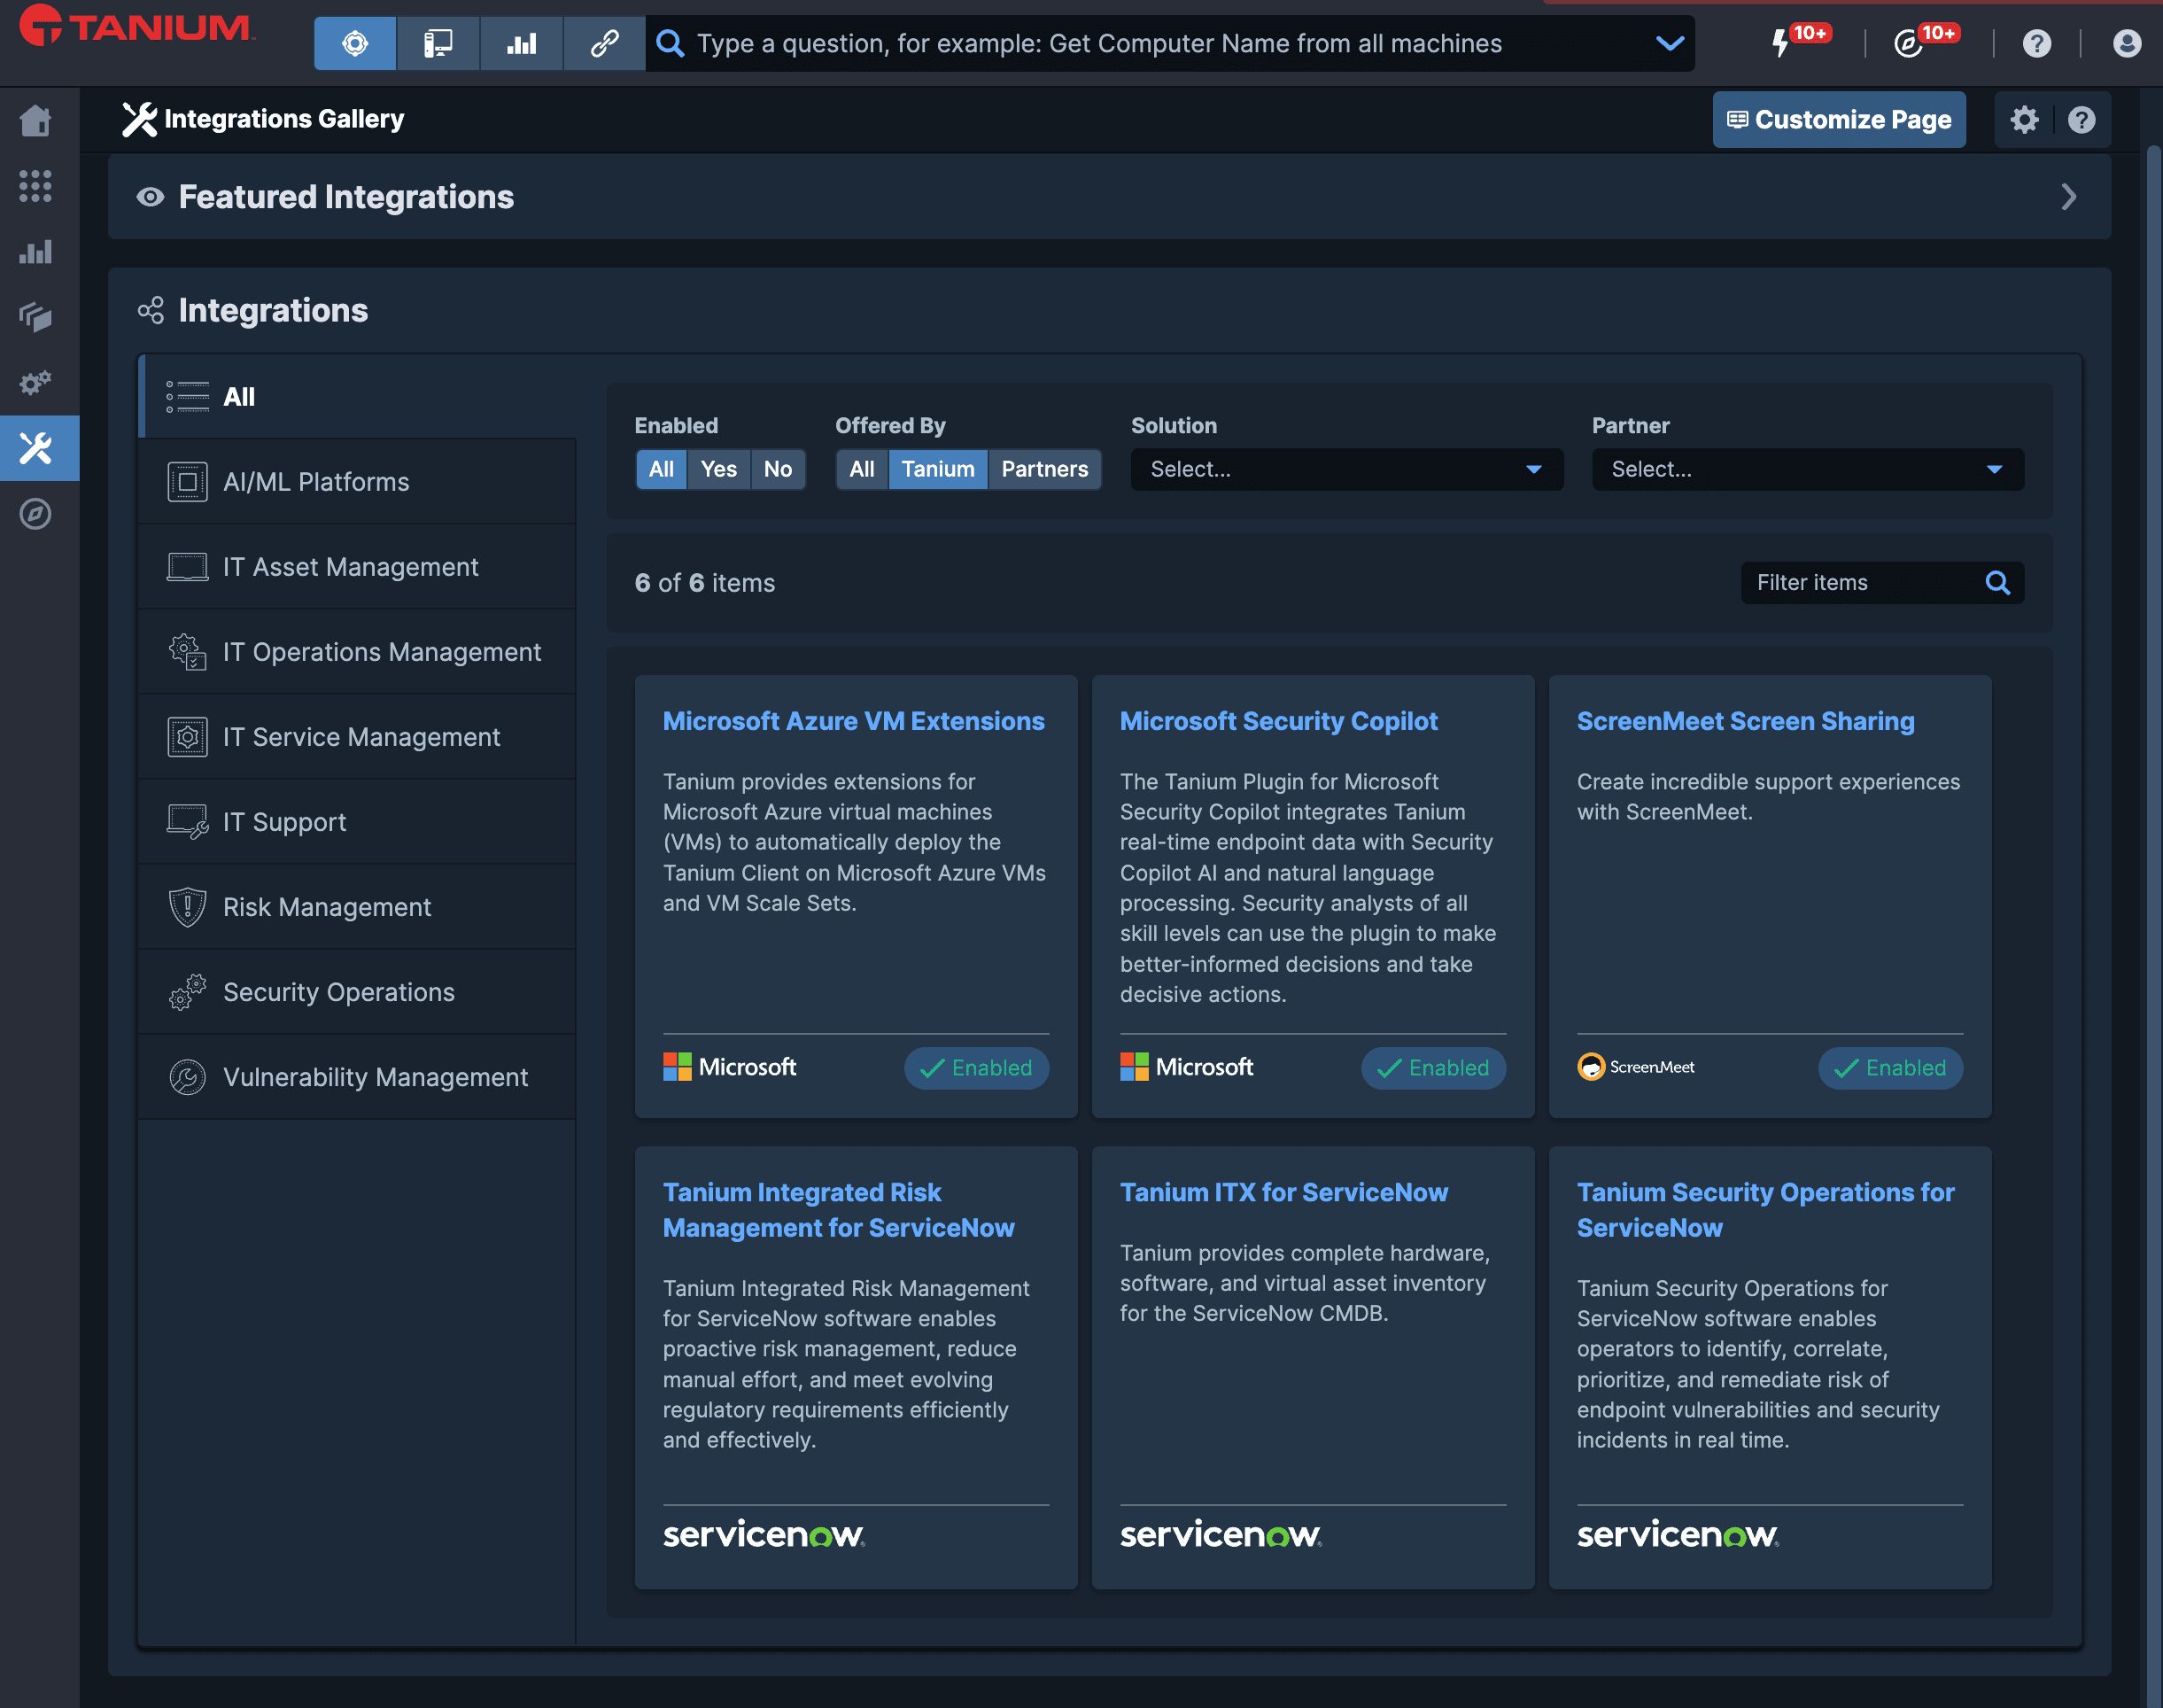
Tanium Cloud 向け「Tanium Integrations Gallery」のご紹介:Tanium との連携ソリューションや統合機能を発見、導入、管理しましょう
この新機能により、ユーザーはTaniumプラットフォーム内で、高度な技術的専門知識を必要とすることなく、共同ソリューションや統合機能をシームレスに発見、導入、管理できるようになります。
データ漏洩防止とは何でしょうか? そして、なぜそれが必要なのか
組織におけるデータ損失防止の概念とメリットを理解するための、このわかりやすいガイドをご覧ください。
「エージェント型AI」とは何でしょうか? この新しいAIタイプについて知っておくべきこと
自律的でインテリジェントなワークフローや実社会での活用事例を通じて、エージェント型AIがいかにプロセスを革新しているかをご覧ください。
What is cyber threat intelligence? A simplified guide
サイバー脅威インテリジェンスが、進化し続ける脅威から組織を守るために、セキュリティ戦略をどのように変革するのかをご確認ください。
Windows 10 サポート終了ガイド: タイムラインと準備方法
Windows 10 のサポート終了に備え、知っておくべきことや、アップグレードをスムーズに行うためのベストプラクティスを網羅した当ガイドをご活用ください。
自動化のためのAIが、今日のITワークフローにどのような変革をもたらすか
自動化のためのAIが、ITプロセスを強化し、効率を高め、イノベーションを推進していく仕組みについてご覧ください。
Tanium、Microsoft Security Copilot との新しい AI エージェント統合を開発
Taniumは、Microsoft Security Copilot向けの新しいAIエージェントを開発し、既存の連携機能をさらに強化するとともに、SecOpsチームの業務を支援します。
IT 自動化: その仕組み、メリット、および将来のツール
この包括的なガイドで、ITの自動化が効率性、セキュリティ、そしてイノベーションをどのように変革するのかをご確認ください。
Taniumは、英国の高等教育機関に確かな安心感を提供しています
英国の主要大学に所属するITリーダーたちが、直面している課題や、Taniumの支援を受けて各大学の高等教育という使命をどのように支えているかについて語ります。
サイバーセキュリティ資産管理 (CSAM): 定義、メリット、およびトレンド
サイバーセキュリティ資産管理が、進化し続ける脅威や拡大するAIの活用からIT資産をどのように保護するのか、その仕組みについてご紹介します。
IT資産のライフサイクル管理とは何でしょうか? 可視性がなぜ重要なのか
IT資産のライフサイクル管理が、資産の最適な活用をどのように実現するのか、また、効果的な資産戦略においてリアルタイムの可視性を確保することが果たす重要な役割についてご説明します。
ソフトウェアインベントリとは何ですか? 主なメリットと機能
効果的なソフトウェアインベントリが、IT資産の潜在能力を引き出し、組織の成功を後押しする方法をご覧ください。
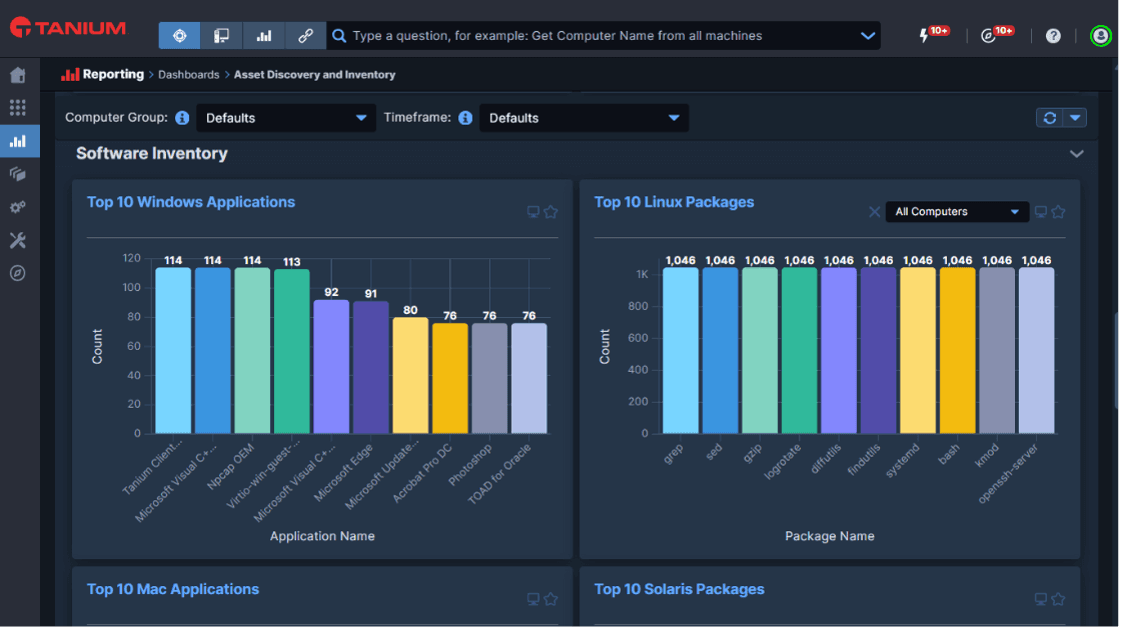
Tanium ソフトウェア インベントリ & 使用状況: 正確なソフトウェア管理への鍵
Tanium Software Inventory & Usage は、唯一の信頼できる情報源を提供し、組織がリアルタイムの洞察を得られるようにします。
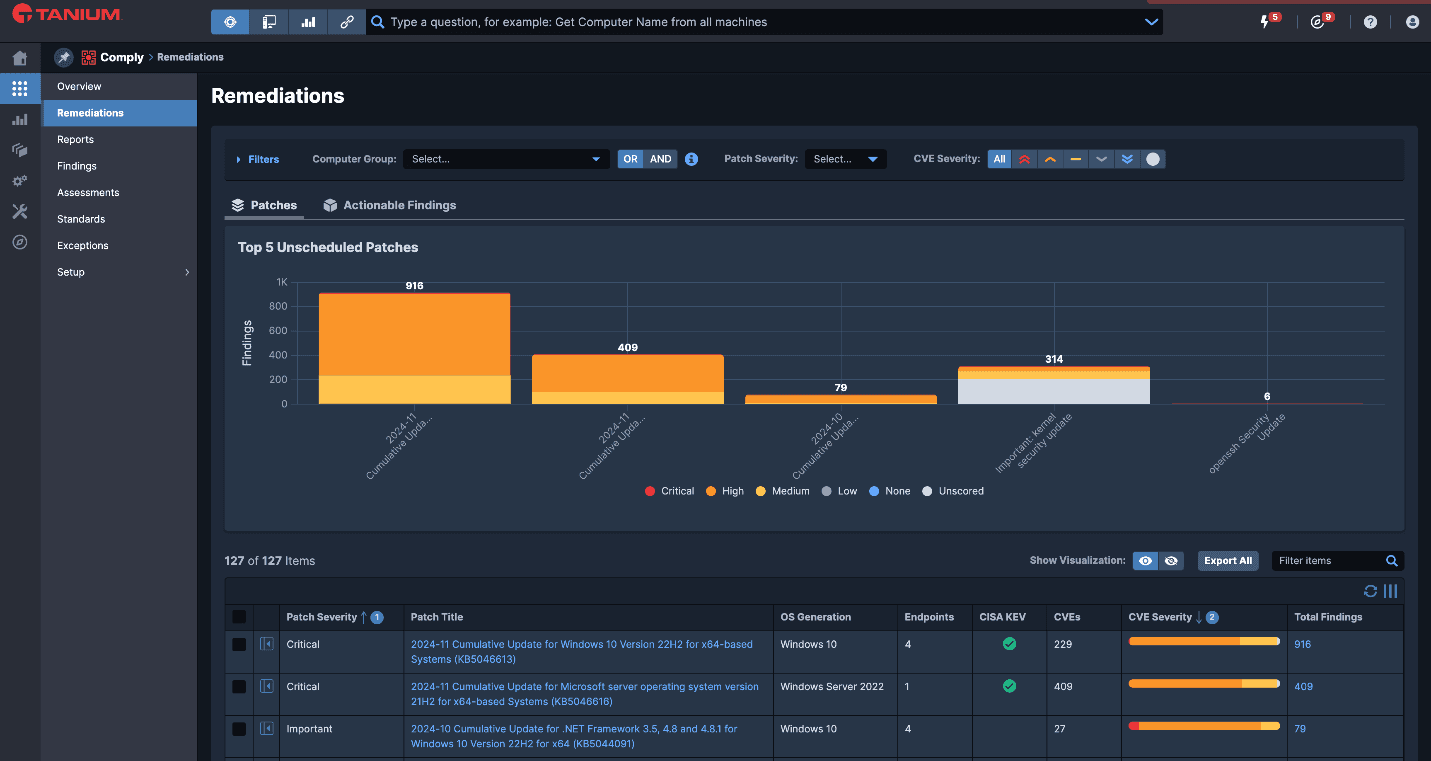
修復の可視性でセキュリティを合理化する
Tanium Complyの自動化ワークフロー「Remediation Visibility」をご紹介します。これは、脆弱性、エクスポージャー、およびセキュリティ管理に革新をもたらすものです。
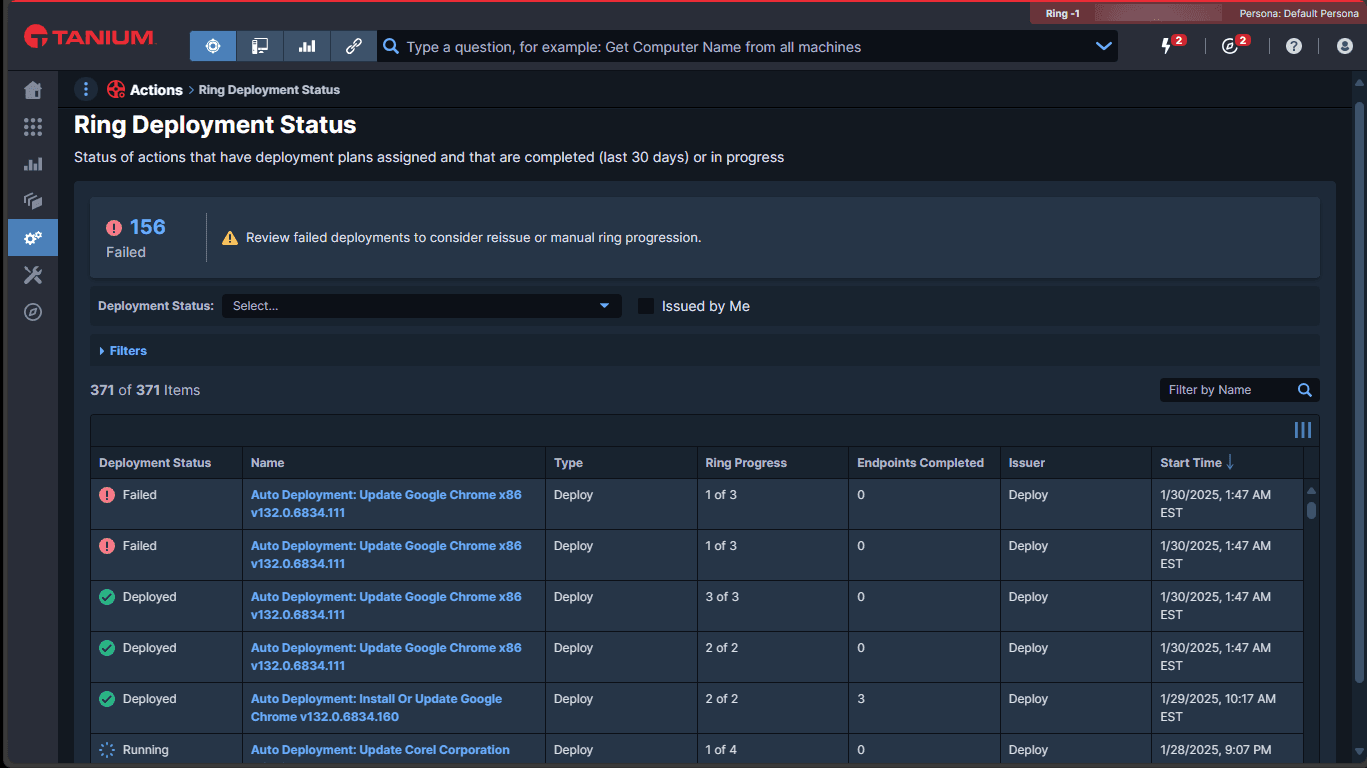
Tanium自律型エンドポイント管理(AEM):ITとセキュリティの実行をスケールさせるエクスペリエンス
Tanium AEMの機能である「Tanium Guide」、「Adaptive Actions」、および「Action Oversight」を活用して、IT環境へ変更を安全に反映させる方法についてご説明します。
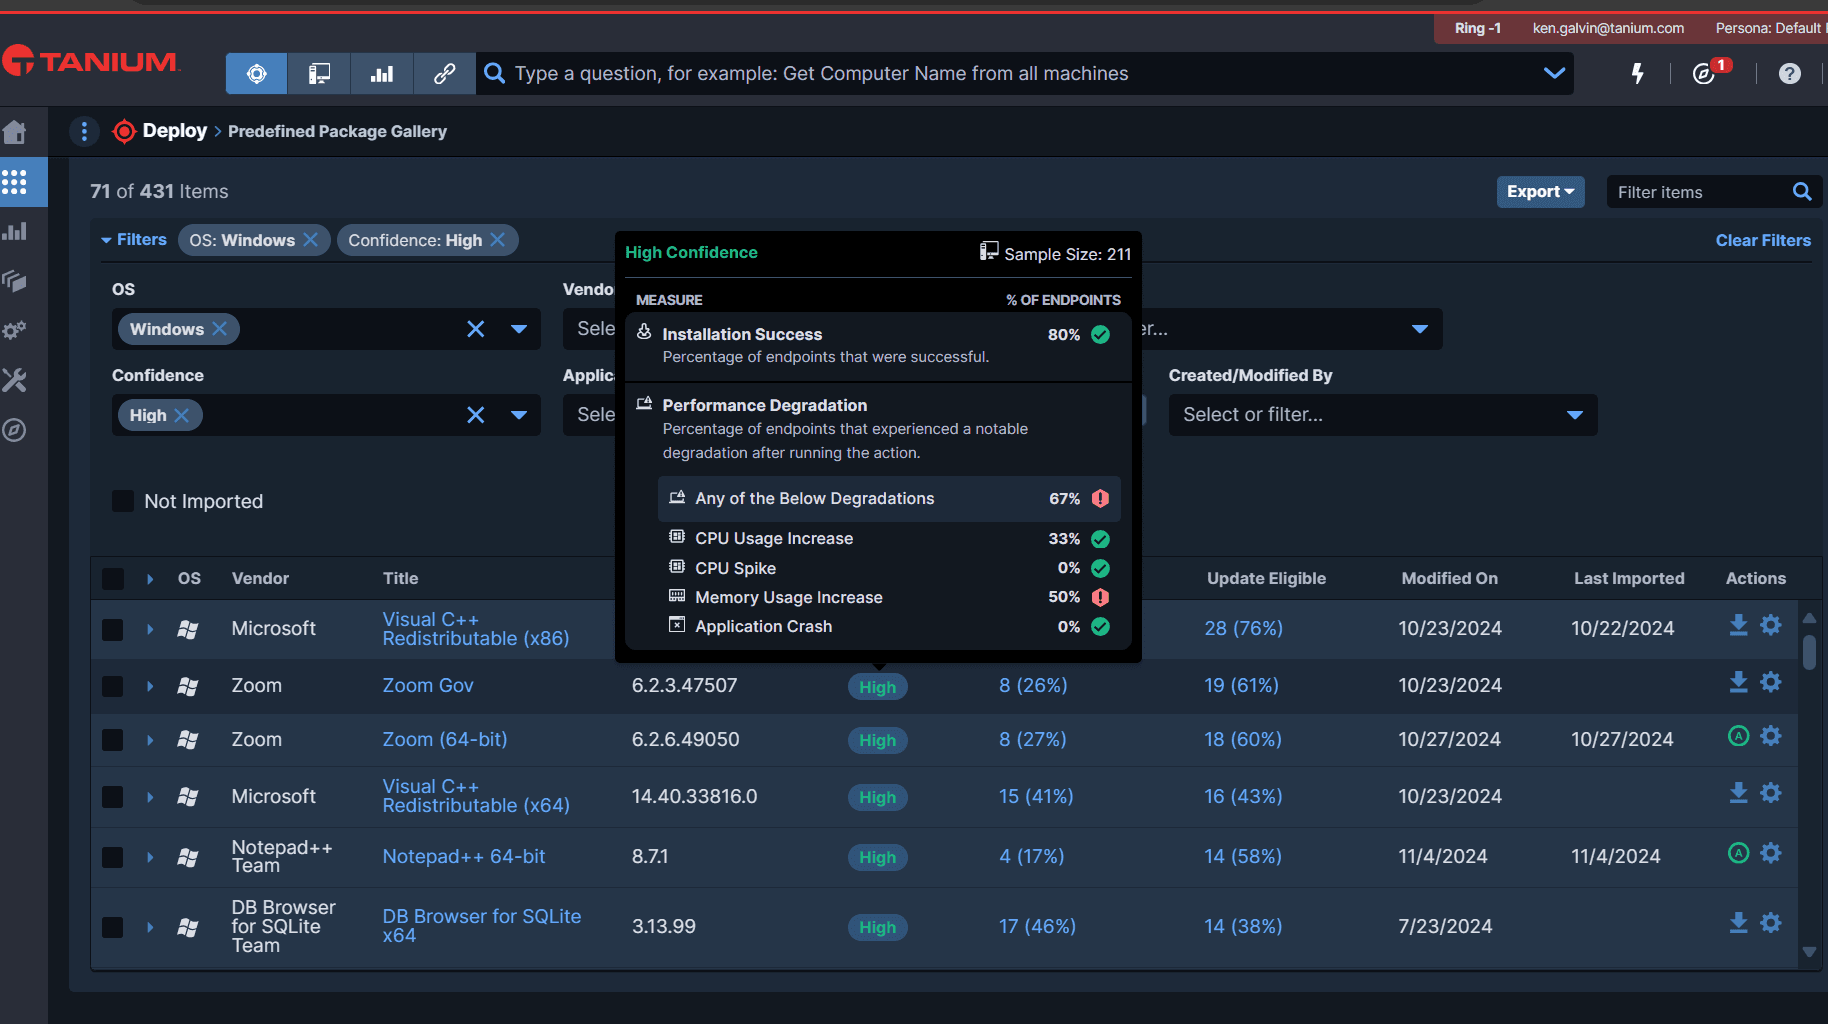
「Tanium Confidence Score」のご紹介:IT運用とセキュリティにおける画期的なソリューション
Tanium Confidence Scoreは、リアルタイムのグローバルな知見を集約し、計画されているアクションや変更の安全性と信頼性に関する背景情報を提供します。
IT資産管理またはインベントリシステム:組み合わせることでより良くなる?
混乱されるのも無理はありません。IT資産管理と在庫管理システムの主な違いについて解説します。
2025 CRN タニウム チャネル・チーフ
Taniumは、The Channel Company傘下のCRNが、Taniumの以下の幹部を「Channel Chiefs 2025 」リストに選出したことを、喜んでお知らせいたします。
IT資産管理とは何でしょうか? 資産の追跡がなぜ重要なのか
IT資産管理がなぜ重要なのか、ITAMとはどのように異なるのか、そして次世代ソフトウェアを活用するメリットについてご説明します。
IT資産管理とは何でしょうか? ITAMの解説
IT資産管理の基本について、ベストプラクティスや実例を含めてご紹介します。
IT資産台帳とは何ですか? 必携の実践ガイド
IT資産インベントリが、組織のハードウェア、ソフトウェア、および資産をリアルタイムで把握し、リスクを管理し、脅威を検知し、セキュリティを確保する方法についてご説明します。
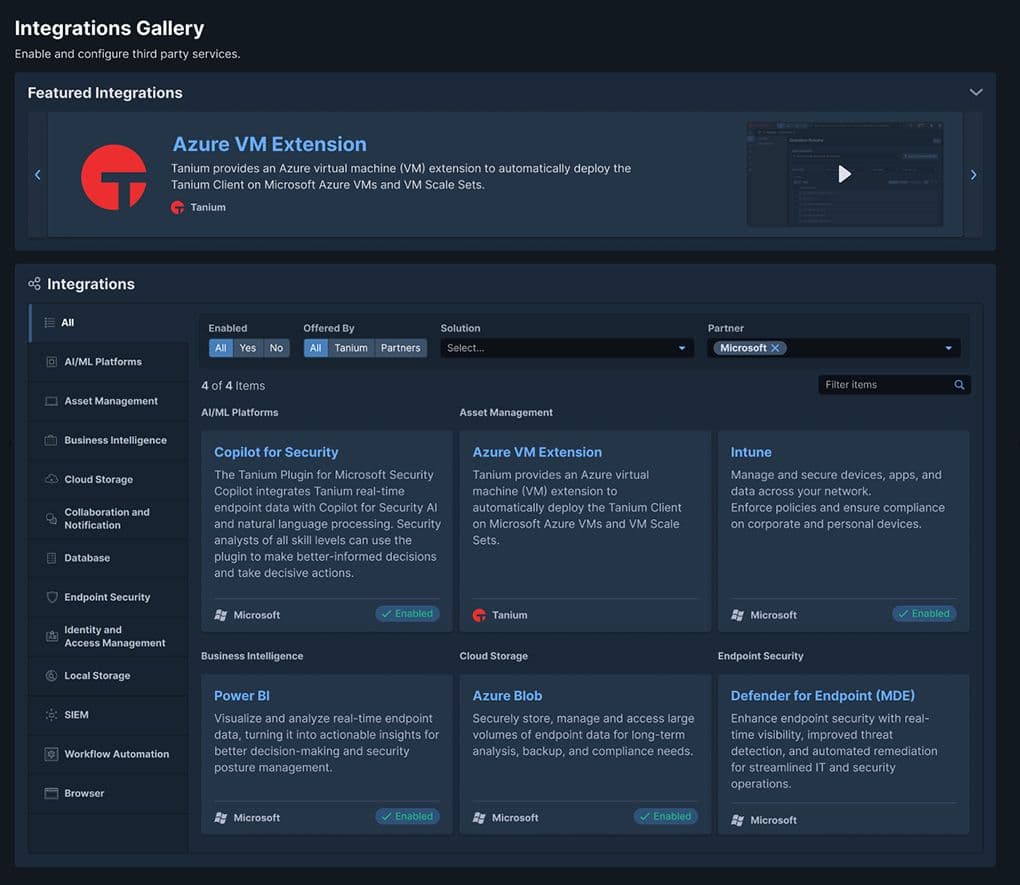
Microsoft AzureネイティブツールとTaniumでセキュリティ体制を強化する
Tanium Azure VM Extensions を使用して Microsoft Azure 仮想マシンのセキュリティと可視性を強化することで、管理、コンプライアンス、およびコストがどのように改善されるかをご確認ください。
御社は、将来のリスクに備えていますか? 「Tanium Integrated Risk Management for ServiceNow」の提供開始について
ServiceNow向けのTanium統合リスク管理(IRM)が、可視性と管理機能をどのように変革するかをご覧ください。
DORAとは何か? 銀行が知っておくべきこと
EUのデジタル運用レジリエンス法(DORA)に関する重要な洞察をご紹介します。
コンプライアンスとリスク管理:定義と相違点
コンプライアンスとリスク管理を比較し、その類似点や相違点を含めて検討するとともに、これらの戦略を統合するための重要なベストプラクティスについて学びましょう。
パッチ未適用ソフトウェアのリスクと軽減策:隠れていないコスト
パッチが適用されていないソフトウェアがセキュリティを脅かす仕組みについてご確認いただき、こうしたリスクを軽減するための対策をご確認ください。
脆弱性診断はリスク管理にどう役立つ? 脆弱性診断のメリットでリスクを評価
セキュリティの重要性が認識されるにつれ、脆弱性診断を行うサービスやツールも増えてきました。それに伴い、企業には定期的に適切な脆弱性診断を行って企業内システムのリスクを管理・評価することが求められています。脆弱性診断を行うことで、自社のシステムのリスクを管理できるだけでなく、外部からの評価にもつながるからです。ここでは脆弱性診断とリスク管理の概要と、両者の関係を紹介します。
脆弱性を狙った攻撃から自社システムを守るには? 実際の攻撃事例や効果的な対策を解説
現代のビジネス環境において、情報セキュリティ対策は企業が生き残るための重要な事項です。しかし、脆弱性を狙った攻撃は増加し続けており、多くの企業がその被害を受けています。本記事では、実際に起きた攻撃例を交えながら、自社システムを守るための効果的な対策について解説します。
従業員デジタルエクスペリエンスの向上、迅速な調査、タニウム史上最速のスピード: 第3四半期の製品アップデート
企業が歩みを止めることなくDXを推進する中で、タニウムも常に進化し続けています。 Tanium Digital Employee Experience(DEX)に新機能を追加し、XEM Coreに新モジュールを搭載して、プラットフォームにTaniumユーザーのスピードを向上するためのアップデートを行いました。
脆弱性管理の現状と課題 企業が対応すべき脆弱性管理のポイントを解説
近年、サイバー攻撃の脅威がますます高まるなか、企業が保有する情報資産を守るために脆弱性管理は欠かせないものとなっています。脆弱性への対策が十分でないと、悪意のある第三者による脆弱性を狙った攻撃を招き、情報漏えいをはじめとした甚大な被害につながりかねません。ここでは、脆弱性の基礎知識を解説するとともに、脆弱性管理の具体的な進め方、企業が対応すべき脆弱性管理のポイントについて詳しくご説明します。
IDCの調査で、IT意思決定者の90%近くが2024年までにポイントソリューションから統合プラットフォームへの移行を計画していることが明らかに 〜組織全体のコスト・複雑性・リスクを軽減して、エンドポイント管理とセキュリティに対してプラットフォームベースのアプローチが必要であることが判明〜
業界唯一のコンバージド・エンドポイント管理(XEM)プロバイダーであるタニウムは、ITに関するリサーチとアドバイスをグローバルに提供するIDCの調査結果を発表し、エンドポイント管理とセキュリティを独立したポイントソリューションから統合(コンバージド)プラットフォームベースのモデルに移行することで、多くのメリットを実現できることが判明しました。
PIT Crew – Partner Innovators of Tanium パートナー技術者とイノベーターの新しいコミュニティをご紹介!
タニウムはこの度、「Partner Innovators of Tanium(通称PIT Crew)」という新しいプログラムをスタートしました。XEM(コンバージド・エンドポイント管理)の進化を共に進めながら、重要なITインフラを保護して、お客様の成功をサポートするという情熱を共有する技術者向けの、招待制のグローバルコミュニティです。 PIT Crewは、タニウムのグローバルなパートナーエコシステム全体でコラボレーションとイノベーションを促進するためのもので、タニウムがリソースやエキスパート、会員限定イベントなどをご提供します。この記事では、PIT Crewでタニウムのお客様やパートナー、そして業界にとってどのようなメリットがあるのか、ご紹介します。
エンドポイントセキュリティとは? 多様化する働き方でますます注目が集まる理由
エンドポイントセキュリティの重要性はますます大きくなっています。リモートワークをはじめとする働き方の多様化に伴い、企業が講じるべきセキュリティ対策も変わってきているからです。現在は、社員がどこで仕事をしていても対応できるセキュリティが求められています。 この記事では、エンドポイントセキュリティとはそもそも何なのか、どういった種類があるのかを紹介していきます。
セキュリティ・インシデントとは? 事例を交えてご紹介
近年サイバー攻撃の増加や多様化により、報道で情報漏えい事件が扱われることが増えてきました。そのなかで「セキュリティ・インシデント」という言葉を耳にすることはないでしょうか。セキュリティ・インシデントとは、セキュリティにおける事故やサイバー攻撃による事件のことです。近年は、サイバー攻撃の増加やテレワークの普及といったビジネス環境の変化により、セキュリティ・インシデントの数が大幅に増加しています。 ここでは、セキュリティ・インシデントの概要やその事例を紹介していきます。
セキュリティ・インシデントは対応が重要 発生後の対応と事前の対策について
セキュリティ・インシデントには、事前に十分な対策が求められます。特に注意しておきたいのは、インシデント発生前の対策だけではなく、インシデント発生後の対応も事前に決めておく必要があるということです。それによって、万一インシデントが発生しても素早くスムーズに対応することができます。 この記事では、インシデント対応の重要性と、発生前・発生後の対策を紹介します。
リスク管理とは何でしょうか? 概要(簡略版)
この概要ガイドを通じて、リスク管理の基本、その重要性、および組織にとって効果的な戦略について学びましょう。
多様化するサイバーセキュリティ対策 ツールの管理はどうするか?
企業のセキュリティ対策はどんどん難しくなっており、常に監視が必要です。その背景にはIT資産の増加やエンドポイント環境の変化、サイバー攻撃の多様化などの理由があります。多くの企業では安全に業務を行うために、アンチウイルスソフトウェア、エンドポイントセキュリティ、モニタリングなど、さまざまなセキュリティツールを駆使しているのではないでしょうか。 ここでは、セキュリティツールが乱立することによるデメリットとプラットフォームによる総合的な管理について解説します。
セキュリティパッチとは? なぜ重要なのか、どう管理すればいいのか
セキュリティパッチとは、すでに公開されたソフトウェアで新たに発見された脆弱性や問題点を解決するための修正プログラムです。セキュリティパッチがなければ、発見された脆弱性はそのまま残され、大きなリスクが残された状態になります。企業においても、業務に利用している端末ではセキュリティパッチをきちんと管理し、新しいプログラムを速やかに適用することが重要です。 ここでは、セキュリティパッチを管理する必要性や適切な運用方法について説明します。
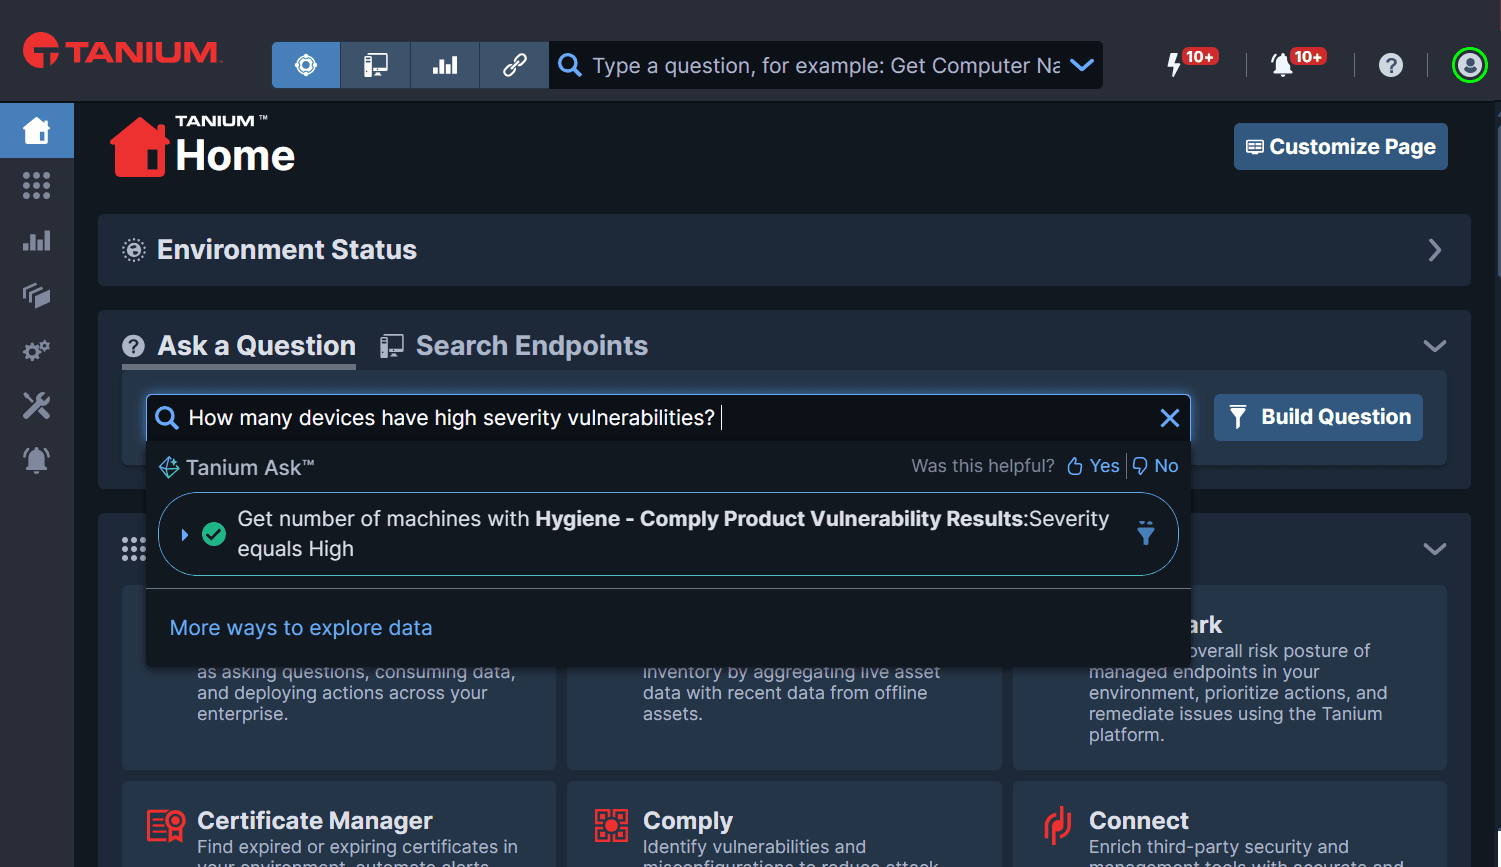
Tanium Ask™のご紹介:AIを活用して質問に回答する
Tanium Askは、AIを活用した機能で、質問を自動的にTaniumのInteract構文に変換し、回答を生成します。
What is compliance management? Types and improvement tips
規制や基準を確実に遵守しつつ、リスクを軽減し、セキュリティを強化するための、効果的なコンプライアンス管理に欠かせない戦略について学びましょう。
シャドーITはなぜ発生する? 情報システム部門はどう対策すればよいのか
多くの企業でシャドーITの利用が増えています。社員が慣れたデバイスやサービスを使ってしまったり、テレワークで私物のデバイスを仕事に使ったりしているためです。 しかし、シャドーITの利用にはセキュリティ上大きな問題があります。情報システム部門としては情報漏えいや社内ネットワークの安全のためにも、シャドーITは減らし、業務用の端末はきちんと管理したいところです。 ここでは、シャドーITとは何か、その原因と対策について説明します。
「Converge 2024 」のまとめ:見逃した方のために、5 の主なポイント
ご参加いただけなかった方も、会場やオンラインでご参加された方も、今回のイベントのハイライトトップ5をまとめてご紹介します。
TaniumがGigaOmの新しいパッチ管理レポートでリーダーに選ばれた理由 2024
Taniumは、GigaOmが発表した「パッチ管理ソリューションに関する最新Radarレポート( 2024社対象)」において、パッチ管理分野のリーダー企業としてランクインしました。
情報資産とはどこまで含む? 適切な管理とセキュリティ対策とは
近年、情報資産の管理が重視されています。IoTやAIの普及、ビッグデータのビジネス運用やDXの推進など、情報が企業活動に不可欠なものになってきたためです。ビジネスで得られる情報には、一定の資産価値も認められています。 そのため、自社の持つ情報資産が悪意のある第三者に狙われたり、トラブルにより情報漏えいや内部不正に遭ったりした場合のリスクも大きなものです。適切に管理し、保護する必要があります。 ここでは、情報資産とは何か、脅威から守るためにはどうすればよいのかを説明します。
IT資産管理とは?IT資産の適切な管理はセキュリティ強化にもつながる
IT資産管理とは、企業内のITに関する資産、ハードウェアやソフトウェアをまとめて管理することです。IT資産管理と言えばPCの管理というイメージがあります。しかし、実際には固定資産管理だけでなく、セキュリティの強化やコスト削減にもつながる重要な業務です。そのため、正確な現状把握とより適切で効率的な管理が不可欠になります。 ここでは、IT資産管理の概要とその重要性、そして効率的な管理方法を説明します。
Tanium Converge 2024 2日目のまとめ:新製品の機能と、マイイム・ビアリク氏によるメンタルヘルスおよびAIへの信頼構築に関する講演
Convergeの2日目に何が起きたかをご紹介します。Taniumプラットフォームに関する発表など、さまざまなトピックを取り上げています。
「Tanium Converge 2024 」初日のハイライト:今日のセキュリティ環境に対する信頼を高める
Convergeの初日の概要をご紹介します。当社のイノベーションと自動化機能がいかにして、お客様が自信と回復力を築くことを後押ししているかについても解説します。
インシデントレスポンスとは? 重要性や対応フローについても紹介
インシデントレスポンスは、セキュリティ対策のなかでも重要なポイントです。セキュリティを強化しても、被害の可能性はゼロにはなりません。それでも事前にインシデントレスポンスを準備しておくことで、サイバー攻撃に対する被害を最小限に抑えることが可能です。そのため、企業にとってインシデントレスポンスは不可欠と言っていいでしょう。 ここでは、インシデントレスポンスとは何か、インシデントレスポンスはどのように行うのか、インシデントへの対応フローなどを解説していきます。
脆弱性診断でわかること ツールを選ぶときのポイント
新しい脆弱性の発見は、ユーザーにとって大きな脅威になります。脆弱性はセキュリティの問題点であり、サイバー攻撃の突破口となって多くの攻撃を引き寄せるからです。サイバー攻撃の被害に遭うことを避けるためには、できるだけ速やかに脆弱性を発見して対策を行わなければなりません。 ここでは、脆弱性診断とは何か、脆弱性診断で何が分かるのか、脆弱性診断はどのように行われるのかを解説していきます。
担当者必見! 脆弱性対策の進め方から具体的な対策方法までを解説!
セキュリティ上の脅威となる脆弱性に対しては、定期的な脆弱性診断を行い放置しないことが大切です。そして、脆弱性診断のあとには診断に基づく対策を行っていきます。脆弱性は把握するだけでは意味がなく、対策までをセットにして、情報漏えいのような重大なトラブルを防がなくてはなりません。ここでは、サイバー攻撃の被害を防ぐために必要不可欠な脆弱性対策について、具体的にどのように進めればよいのかを解説していきます。
今の時代こそ求められる サイバーハイジーンの必要性を徹底解説!
セキュリティをより強化するため、サイバーハイジーンが注目されています。サイバーハイジーンとは、日常的にIT端末の衛生管理を行い、IT端末を健康な状態に保つことです。ここでは、サイバーハイジーンとは何か、なぜ必要なのか、そのために何をするのかなどを解説します。
クラウドセキュリティの強化
Taniumが、Cloud Workloadsを活用して、コンテナ化された環境においてセキュリティ態勢と実行時保護をどのように連携させているかについてご覧ください。
重要な8コンプライアンスの解読:Taniumで簡素化と自動化を実現する方法
Taniumを導入することで、組織が導入後わずか数日で「Essential Eight」の成熟度を真に向上させることができる仕組みについてご紹介します。
ゼロトラストとは?今注目を集める理由と仕組みを解説
ゼロトラストは、昨今バズワード的に取り上げられるようになっていますが、言葉の意味としては「何も信頼しない」ということです。つまり、特定の技術や製品を指したものではありません。 この記事では、2020年8月にNIST(米国国立標準技術研究所)が公表したゼロトラスト・アーキテクチャという設計思想に沿って、定義や構成要素を解説します。
NISTが提唱するサイバーセキュリティフレームワーク(CSF)とは?
世界のあらゆる業種で用いられるNIST サイバーセキュリティフレームワークは、事実上の国際基準になり、グローバルなビジネスを展開する企業では必須となりつつあります。ハッキングやマルウェア感染などの攻撃を受けることを前提とし、攻撃者が最終目的までは果たせないようにするための枠組みであるNIST サイバーセキュリティフレームワークについて、構成要素や対応するメリットについて解説します。
「Tanium Converge 2024」の見どころ:イノベーションを通じて信頼と回復力を築く
フロリダ州オーランドで初めて開催されるTaniumの年次イベントのプログラムは以下の通りです。
エンドポイント監視とは何ですか? 効果的なセキュリティにそれが必要な理由
エンドポイント監視の基本について、アンチウイルスソフトウェアとの違い、メリット、そして今後のトレンドや次世代機能に関する洞察を含め、詳しくご紹介します。
テレワーク時代のエンドポイントセキュリティ 〜EDRとEPPでデータ効果的に守る方法〜
テレワークの普及により、ゲートウェイではなくエンドポイント、つまり端末でのセキュリティが重視されています。そこで注目されているのが、マルウェアの侵入を受けても、EDRで被害を最小限に抑える方法です。多くの場合は、これまで主流であったEPPでのマルウェアの侵入阻止と組み合わせて使用します。それによって、よりセキュリティを強化することが可能です。 ここでは、EDRの仕組みやEPPとの違い、そしてEDRをより効果的に運用するためのポイントについて説明します。
端末管理は情報システムにとって必須業務!テレワーク下での管理方法は
テレワークが増えるにつれ、さまざまな端末が業務に使われるようになりました。なかには従業員の私物も含まれています。しかし、情報システム部門の把握していない端末やソフトウェアで社内ネットワークにアクセスすることには、さまざまな問題があります。社内ネットワークやサーバーの安全を守り、スムーズに業務を進めるためには、適切な端末管理が必要です。 ここでは、端末管理とは何か、適切な端末管理とはどういうものかについて説明します。
Taniumが働きがいのある職場である理由
ここでは、Taniumが特別な職場である理由、そして当社の企業文化が成功の鍵となっている理由についてご紹介します。
「誰もが勝者となる」:タニウムとナショナル・サイバー・リーグとの提携が、学生たちの競技活動、成長、そしてキャリア形成を支援します
当社は、ナショナル・サイバー・リーグとの提携と、それが学生がセキュリティ分野に進むための道を開いている点についてご紹介します。
What is Threat Hunting? Overview With Real-World Example
脅威ハンティングの基礎について学びましょう。これには、予防的な脅威ハンティングをセキュリティ戦略に組み込むためのベストプラクティスやツールも含まれます。
MTTRとは何ですか? MTTRの解説:成功を測る重要な指標
平均修復時間(MTTR)や類似の指標が、IT運用にどのような変革をもたらすかをご覧ください。
MTTDとは何ですか? MTTDの探求:重要な指標を見極める
「検知までの平均時間(MTTD)」がインシデント対応の有効性に与える影響と、検知能力を向上させるための実践的な手順について学びましょう。
在宅勤務に必要な端末管理とは? 在宅でのエンドポイントセキュリティ
在宅勤務を導入する企業や職場が増加するにつれ、セキュリティが問題になっています。企業としては在宅勤務におけるセキュリティ対策にはまだまだ手が回らないのにも関わらず、不正アクセスやマルウェアのリスクはオフィス以上に高いからです。事実上、在宅勤務でのセキュリティは社員それぞれが自己責任で対策しているといっていいでしょう。しかし、オフィスと同じように業務を行って同じデータやファイルを扱う以上、同じレベルのセキュリティを確保しなくてはなりません。そのためには、情報システム部門として在宅でのセキュリティにはどのような準備をすればいいのでしょうか。ここでは、在宅勤務でのエンドポイントセキュリティについて、概要を説明します。
統合エンドポイント管理(UEM)だけで十分なのでしょうか? 定義と今後の革新
UEMがデバイス管理をどのように強化するのか、また、現代のエンドポイントセキュリティのニーズに応えるためにエンドポイント管理がどのように進化しているのかをご確認ください。
「Tanium Automate」のご紹介:大規模なオーケストレーションと自動化を簡単に構築
Automateのオーケストレーション機能は、IT部門やセキュリティ部門が業務を拡大し、効率化を図り、ミスを減らすのに役立ちます。
エンドポイント管理とは何でしょうか? 新しい解決策と実践方法
サイバー脅威に先手を打つために、効果的なエンドポイント管理がなぜ不可欠なのか、また、今後どのような機能がさらなる進歩をもたらすのかについてご紹介します。
エンドポイントプラットフォームは次世代セキュリティの形
エンドポイントセキュリティが重視されるにつれ、エンドポイントプラットフォームへの注目が高まってきています。エンドポイントプラットフォームとは、エンドポイント管理とエンドポイントセキュリティを包括的に運用管理するためのプラットフォームです。 サイバー攻撃の多様化と増加、さらにテレワークの普及により、端末の場所や環境を問わずにセキュリティを確保する必要が出てきました。そこで、多くのエンドポイントを一元的に管理し、保護できる仕組みが求められているのです。 ここでは、サイバー衛生やエンドポイントセキュリティをトータルに管理できるエンドポイントプラットフォームについて説明します。
EDRとは何か?仕組みや従来型ウイルス対策との違いをわかりやすく解説
2021年現在、コロナ禍によってリモートワークが推奨されるようになった今、セキュリティ対策の重要性がさらに高まっています。また、現在はクラウドサービスの普及によって、社内ネットワークと社外のネットワークを厳密に区別することが難しくなっています。そのため、従来のような攻撃を通さないことが前提のセキュリティでは、現在の働き方に合わなくなってきています。そこで必要になるのが、エンドポイントセキュリティです。エンドポイントセキュリティの一つであるEDRは、エンドポイントのデバイスを常時監視し、被害を最小限に食い止めるセキュリティ対策ツールです。その仕組みや既存のウイルス対策との違い、被害にあわない状態にしておくために必要な概念に関しても解説します。
リモートワーク導入で注目されるゼロトラスト 取り組むべきセキュリティ対策は?
ゼロトラストという概念自体は10年以上前からありましたが、クラウドシフトやリモートワークの推進で近年その注目度が高まっています。基本的には、セキュリティ対策をしている社内ネットワークだから大丈夫と過信してはいけない、「信頼できるところなどない」というのがゼロトラストの考え方です。そのため、従来通りのセキュリティ対策ではなく、新たなセキュリティソリューションによる取り組みが必要です。
Tanium Patch Management for ServiceNow IT Operationsでパッチ適用の複雑さを解消する
TaniumのServiceNow IT運用管理向け最新統合ソリューションは、サービスデスクやCMDBと連携したシームレスなワークフロー、変更管理機能、監査レポートを通じて、パッチのライフサイクル管理とオーケストレーションをエンドツーエンドで実現します。
インシデント対応とは何でしょうか? 最新の戦略とトレンド
インシデント対応を、サイバー脅威に対処し、被害を最小限に抑え、組織の評判を守るための予防的な戦略として活用する方法について学びましょう。
PICERLを使用してセキュリティインシデントに対処する方法(6ステップ)
PICERLについて詳しく見ていきましょう。PICERLとは何か、他のサイバーセキュリティモデルとどう異なるのか、そして組織のニーズに合わせてフレームワークをカスタマイズすることの重要性について解説します。
デジタルエクスペリエンスモニタリング(DEM)とは何でしょうか? DEM戦略が重要な理由
デジタルエクスペリエンスモニタリングの基礎について、従業員や顧客の体験を向上させる上でのその役割や、ビジネス成果を高める効果的な戦略の策定方法などをご紹介します。
現代の労働力に向けた従業員エンゲージメント戦略の再考
従来のエンゲージメント戦略では見過ごされがちな、職場満足度の向上を促進することで、従業員のエンゲージメントを高める方法をご確認ください。
従業員体験(EX)とは何でしょうか? わかりやすいガイド
テクノロジーが果たす役割や、従業員の満足度を高めるためのデジタルワークスペースの充実の必要性など、従業員体験の基礎について学びましょう。
スポーツのプレイブックから生まれた4つのサイバー戦術
スポーツチームは攻撃と守備のバランスをうまく取っていますが、御社のサイバーセキュリティ戦略はどうでしょうか? ここでは、スポーツの戦術と、そこから私たちが学べることを探っていきます。
TaniumがMicrosoftパートナーオブザイヤーを2年連続で受賞
マイクロソフトからの評価は、AIセキュリティソリューションを支えるリアルタイムのエンドポイントデータ分野における、当社のリーダーとしての役割を裏付けるものです。
「Endpoint Reactions」を活用して、自律的なインシデント対応を推進しましょう
Taniumの「Endpoint Reactions」が、お客様の組織特有の脅威に合わせて最適化されたリアルタイムの自動対応を提供することで、現状をどのように変革するのかをご確認ください。
What is IT compliance? Basic overview and guidelines
今日のデジタル環境において、ITコンプライアンスがなぜ不可欠なのか、その重要性、一般的な規制、およびベストプラクティスのチェックリストに関する洞察を通じて、その理由をご説明します。
従業員エンゲージメント調査をマスターする:データから行動へ
質問項目の選定から、結果を洞察へと転換する方法まで、従業員エンゲージメント調査を活用して活気あふれる組織を築く方法を学びましょう。
MITRE ATT&CK®フレームワークとは何か?
MITRE ATT&CKフレームワークの活用開始に関する知見と、実際の事例をご紹介します。
デジタル従業員エクスペリエンス(DEX)とは何ですか?
デジタル従業員体験の向上によって、組織がより良い成果を上げ、従業員の満足度を高めることができる仕組みについてご紹介します。
セキュリティにおけるアクセス制御とは何でしょうか? 種類とベストプラクティスに関する詳細なガイド
アクセス制御がサイバーセキュリティにおいて果たす重要な役割について、その仕組みの基本、構成要素、種類から、ゼロトラストやベストプラクティスに至るまで、詳しくご紹介します。
サイバーセキュリティにおけるソーシャルエンジニアリングとは何でしょうか? 包括的なガイド
多額の損害をもたらすソーシャルエンジニアリングによるサイバー攻撃から組織を守るには、効果的な予防策を講じることが第一歩となります。
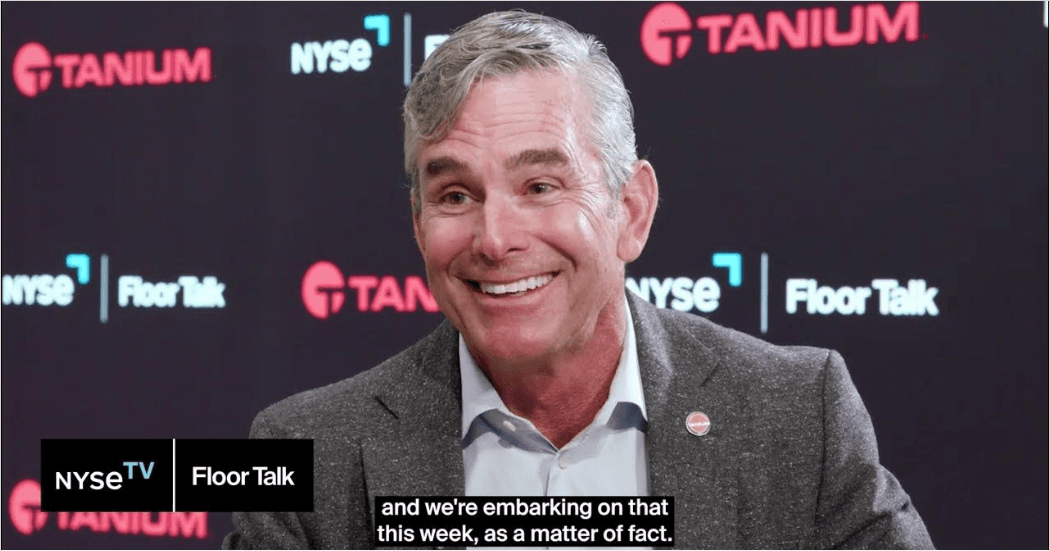
NYSE フロアトークにおけるダン・ストリートマンのインタビュー
2024年5月3日において、TaniumのCEOであるダン・ストリートマン氏が「NYSE Floor Talk」に出演し、Taniumの事業や、ITセキュリティおよび運用業界が直面しているいくつかの課題について語りました。
タニウムのチームメンバー6名が、「 2024 CRN Women of the Channel」に選出されました
Taniumは、同社の女性チャネルリーダー6名が、The Channel CompanyのブランドであるCRN®が主催する「 2024 Women of the Channel」プログラムにおいて表彰されたことを、大変嬉しく思います。
ビジネスメール詐欺(BEC)とは何でしょうか? BEC攻撃によるコストの増加
ビジネスメール詐欺について知っておくべきこと――その手口がなぜ通用するのか、ハッカーがどのように本物そっくりのメールを使って人々を騙すのかなどについて解説します。
フィッシングとは何ですか? 種類、リスク、および予防策
増加傾向にあり、現在では人工知能によってさらに勢いを増しているフィッシング攻撃が、どのように従業員を騙し、コンピュータネットワークを危険にさらしているのか、その実態についてご紹介します。 ビジネスおよびセキュリティの責任者が知っておくべきことは以下の通りです。
ServiceNow向け新しいTaniumセキュリティオペレーションが組織に強力なサイバーセキュリティソリューションを提供
この新しいソリューションにより、チームはエンドポイントの脆弱性やインシデントに伴うリスクをリアルタイムで特定、関連付け、優先順位付けし、是正措置を講じることが可能になります。
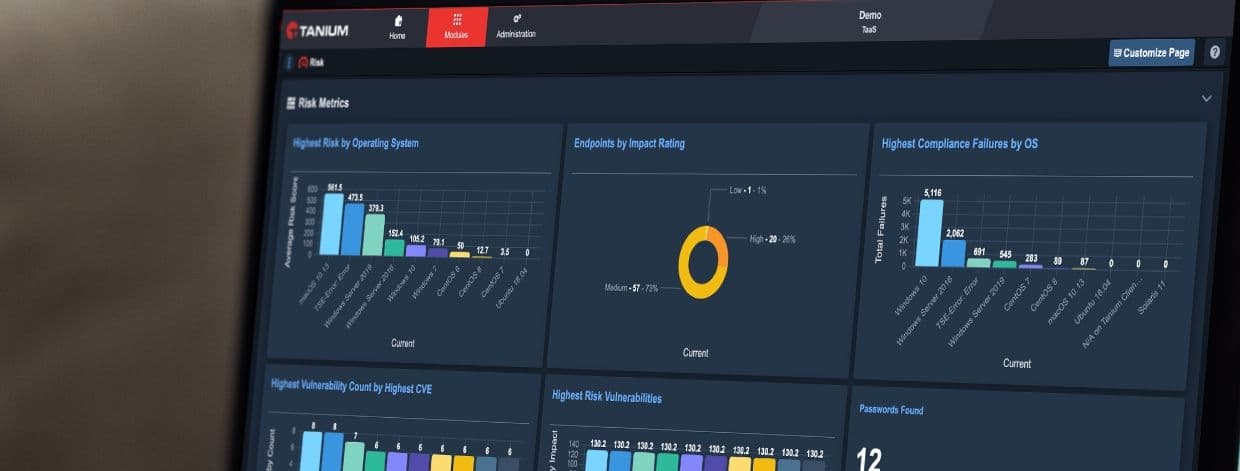
Tanium Benchmarkの最新リリースのご紹介
Tanium Benchmarkの最新リリースにおいて、リスクスコアリング機能がどのように強化されたかをご確認ください。
エンドポイントセキュリティとは何でしょうか? デバイスの保護が簡単になりました
このガイドでは、エンドポイントセキュリティの仕組み、そのメリット、導入方法、そして現代のサイバーセキュリティ戦略においてエンドポイントセキュリティが不可欠である理由について解説します。
CVE-2024-3094:XZ Utilsバックドアがリナックスシステムを脅かす
オープンソースの圧縮ツール「XZ Utils」に潜んでいた、最近発見されたバックドアについて見ていきます。
TaniumがMicrosoft Security Copilotと連携――サイバーセキュリティチームの在り方を一変させる
TaniumとMicrosoft Security Copilotがどのように連携し、SOCチームにAIを活用したリアルタイムのセキュリティ機能を提供しているかをご紹介します。
セキュリティの自動化とは何でしょうか? メリット、重要性、および特徴
サイバー脅威の増加という状況下で、セキュリティの自動化が、予防的な防御と運用効率をどのように再定義しているのかをご覧ください。
サイバーセキュリティ分析とは何でしょうか?
サイバーセキュリティ分析とは何か、また、その分析結果を活用することで、絶えず進化する脅威に対する防御体制をいかに強化できるかについてご紹介します。
Taniumが戦略的パートナーの支援を受けて自動化サイバーセキュリティを推進
プラットフォームパートナーであるマイクロソフトとServiceNow、およびEYなどのマネージドサービスパートナーが、TaniumがAIとサイバーセキュリティの自動化の力を活用できるよう支援しています。
マイクロソフト、JLLの新たなケーススタディでTaniumとのパートナーシップの価値を実証
JLLは、TaniumとMicrosoft Defender for Endpointを導入することで、サイバーセキュリティの枠組みを近代化し、支出を 20 パーセント削減しました。
新しい調査によると、TaniumはソフトウェアのぜいじゃくせいをTaniumが97%削減
フォレスター社が、Tanium Converged Endpoint Management(XEM)に関する「トータル・エコノミック・インパクト(TTI)」調査をどのように実施したか、またXEMが組織にもたらす価値についてご覧ください。
2038 バグサバイバルガイド:うるう年のコード問題から学ぶ教訓
「 2038 バグ」とは何か、なぜ重要なのか、そして今後システムがクラッシュするのを防ぐ方法について学びましょう。
サイバーセキュリティにおける機械学習:初心者向け入門ガイド
機械学習が、組織がサイバーセキュリティの課題に対処し、防御体制を強化する方法をどのように根本から変革する可能性があるかについて、ぜひご覧ください。
一般提供開始のお知らせ:Tanium自律型エンドポイント管理(AEM)
統合型エンドポイント管理の新たな進化をご覧ください。これにより、ITチームやセキュリティチームは、運用を拡大し、セキュリティ態勢を強化できるようになります。
エンドポイントデバイスとは何ですか? 事例と主なリスク
このブログ記事では、エンドポイントデバイスとは何か、そしてあらゆる規模の企業がエンドポイントセキュリティを優先すべき理由について解説します。
Developer.Tanium.Com:Tanium開発者のためのハブ
Taniumをご利用のお客様で、自ら積極的に取り組み、Taniumとそのあらゆるカスタマイズ可能性を深く掘り下げることに情熱をお持ちの方はいらっしゃいますか? プログラミングや新しい機能の開発はお好きですか? あなたは一人ではありません。今こそ、私たちと共に、協力、知識の共有、そしてイノベーションの旅に参加し、課題の解決や素晴らしいものの創造に向けて共に取り組んでいきましょう。
CRN誌が選ぶ「Tanium」チャネル責任者2024 名
Taniumは、The Channel Company傘下のブランドであるCRN®が、Taniumの以下の幹部を「Channel Chiefs 2024 」リストに選出したことを、喜んでお知らせいたします。
AIを活用したサイバーセキュリティの完全ガイド:メリット、リスク、そして成果
人工知能とサイバーセキュリティを組み合わせる場合、そのメリットは知っておくべきことのほんの一部に過ぎません。 詳細については、当社のAIサイバーセキュリティガイドをご覧ください。
Taniumベンチマークのお知らせ 2.6
Tanium Benchmark バージョン 2.6 による IT 運用の効率化とサイバーセキュリティ体制の強化
PIT Crew:Taniumが提供する、トップクラスのパートナーエンジニアによる限定コミュニティが、貴社のビジネスをサポートいたします!
Tanium PIT Crewについてご覧ください。 彼らがどのような組織であり、どのように貴社のビジネスを支援できるかについて。 Converge 2023で収録された、 1:1 の最新インタビューをご覧ください。
統合エンドポイント管理の未来は自律化にあります:CTOマット・クイン氏による自律型エンドポイント管理(AEM)に関する基調講演のハイライト
「Converge 2023 」イベントにおいて、TaniumのCTOであるマット・クイン氏は、過去1年間の同社の進捗状況について説明し、「Autonomous Endpoint Management(AEM)」の開発を発表しました。
重要な8コンプライアンスの解読:Taniumの独自の成功への道
オーストラリア・サイバーセキュリティセンター(ACSC)が策定した基本的なリスク軽減戦略についてご確認いただき、Taniumが貴組織の安全性とコンプライアンスの維持にどのように役立つかをご確認ください。
Tanium Guardianのご紹介
Tanium Guardianは、ITセキュリティ運用(SecOps)チームが新たなセキュリティ上の課題に先手を打てるよう、洞察と推奨事項を提供します。
Tanium Converge 2023:登壇者、スケジュール、および見どころ
さあ、生放送開始です! 「Converge」は、サイバーセキュリティ体制をさらに最適化するための新たなスキル、戦略、知見を習得できる、業界屈指のイベントです。
人工知能:ラリー・ゴデック氏とともに「人工性」の枠を超えて考える
人工知能(AI)は現在、大きな注目を集めているテーマですので、Taniumの執行諮問委員会メンバーであるラリー・ゴデック氏に、生成AI全般や、ChatGPTのようなよく知られた応用例について、ご見解をお伺いしました。
「認識から行動へ」: 4 のテーマを実践する サイバーセキュリティ啓発月間 2023
10月ももうすぐ終わり、それに伴い、第20回「サイバーセキュリティ啓発月間」も終盤を迎えています。 そこで、今月の主なテーマを振り返り、まだ未完了の課題として残っているテーマについて、どのように取り組めばよいかについてご提案させていただきます。
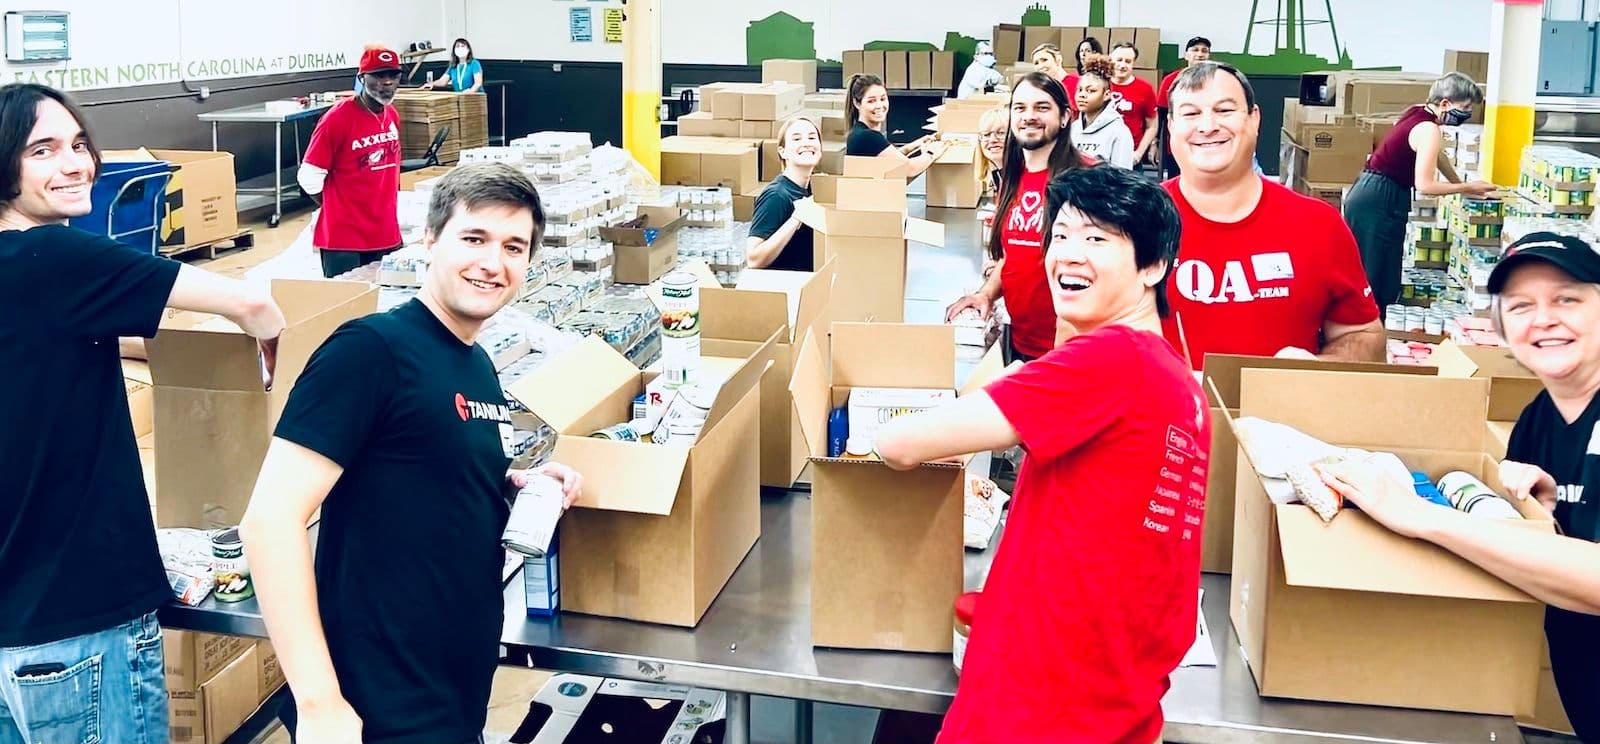
完結:Taniumの第6回「Month of Giving」を振り返る
9月はウォーキング、ランニング、STEM教育キットの構築、美味しいバーベキューパーティー、現地EMTの支援などのを実施
TaniumのソフトウェアBOM(部品表)を活用してソフトウェアサプライチェーンの脆弱性から組織を守る
最近、cURLの脆弱性をめぐる騒動が注目を集めていますが、これは、自社のアプリケーションのソフトウェア部品表(SBOM)について、より詳細な可視性と知識が必要であることを浮き彫りにしています。
Tanium、パートナーシップの力を称える準備を進めています
「グローバル・パートナー・サミット」を皮切りに、1週間にわたる「Converge 2023 」カンファレンスが開幕しました。
TaniumとMicrosoft Entra IDでスケールに応じたゼロトラストを実現する
リアルタイムデータを活用し、生産性への影響を最小限に抑えつつ、企業の攻撃対象領域を最小限に抑えるゼロトラスト・フレームワークの構築方法について学びましょう。
6回目となるMonth of Givingの取り組みで、世界中の地域社会を支援
ぜひ、寄付の輪に加わってください! Taniumの「Month of Giving」が始まりました。 地域社会に有意義な貢献をしましょう。 誰にも止められない存在になりましょう――今すぐボランティアに参加しましょう!
ServiceNow向け脆弱性リスクとコンプライアンス(VRC)でリスクを軽減し、管理を強化する
ServiceNowへの投資をさらに有効に活用しましょう。 エンドポイントのセキュリティおよびコンプライアンス上のリスクを積極的に特定し、脆弱性へのパッチ適用を自動化するなどして、IT資産を保護します。
パートナーシップの向上:Taniumパートナー認定プログラム
当社の認定プログラムは、パートナーシップや収益機会の新たな道を開拓すると同時に、エンドユーザーの満足度向上とパートナー全体の成功を促進します。
ツールの乱立が組織のセキュリティを脅かしていませんか?
IT部門は、もともと特定のセキュリティ上のニーズを解決するために導入された単機能ソリューションが過剰に導入される「ツールの乱立」に悩まされることがよくあります。 こうしたツールの乱立は、業務の非効率化、コストの増加、そして予期せぬセキュリティ上の脆弱性につながります。 ツールの乱立を抑えるため、組織は統合型セキュリティ運用プラットフォームを導入すべきです。
Taniumとマイクロソフトは、協力し合うことでさらなる相乗効果を発揮します。だからこそ、両社から「パートナー・オブ・ザ・イヤー」に選ばれたのです。
TaniumとMicrosoftは、顧客がゼロトラスト・エコシステムを構築できるようにし、セキュリティチームや運用チームに可視性、制御機能、および是正措置を提供します。
K-12学区における技術的アクセシビリティとサイバーセキュリティのバランス
先日配信されたCoSNのポッドキャストでは、Tanium社のダグ・トンプソン氏と、フロリダ州ウォルトン郡学区のCIOであるヘンリー・マーティン氏がゲストとして登場し、K-12のサイバーセキュリティに関する興味深い見解が語られています。
今日の新たなエンドポイントリスクを阻止する:Tanium SBOM for Comply、拡張ARMサポート、およびリスク&コンプライアンスのアップデートを発表
今回の最新製品および機能のリリースにより、ソフトウェアのサプライチェーンのセキュリティがさらに強化され、Taniumのエンドポイントデータの「シングルビュー」がARM搭載デバイスにも拡大され、当社のリスク・コンプライアンスソリューションの機能が拡充されました。
すべてをまとめる:IDCが収束型エンドポイント管理がいかに成功をもたらすかを解説
IDCのアナリストレポートでは、Taniumプラットフォームがコスト、複雑さ、連携、ユーザー体験といった課題をどのように克服しているかが強調されています。
IDCの調査によると、IT意思決定者のほぼ 90%が、 2024年までにポイントソリューションからコンバージドプラットフォームへの移行を計画していることが明らかになりました。
IDCによる新たな調査結果によると、エンドポイントの管理とセキュリティにおいてプラットフォームベースのアプローチが必要であり、それによって組織全体のコスト、複雑さ、およびリスクを削減できることが明らかになりました。
RSAにてTanium CEO ダン・ストリートマンとNYSE 2023
TaniumのCEO、ダン・ストリートマン氏がニューヨーク証券取引所との対談に応じ、Taniumがどのように社会に貢献しているか、パートナーシッププログラム、そして製品の革新について語りました。
TaniumのStateRAMP認証が公共機関をどのように支援するか
認定メンバーとして、TaniumはStateRAMPマーケットプレイスにおいて、StateRAMP認定のクラウドサービスプロバイダーとなりました。
ServiceNow向けトータルエクスペリエンス(TX)でビジネスを差別化し、成長を加速する
Taniumを活用したServiceNowのエンドユーザー・トータル・エクスペリエンス(TX)について学び、IT環境におけるサービス提供とユーザー満足度の最適化を図りましょう。
Cylitic SecurityがSMBのTanium活用をどのように支援するか
Taniumの主要なマネージドサービスプロバイダーの一つであるCylitic Securityが、当社のエンタープライズレベルのITセキュリティおよび運用プラットフォームを、新興企業や中小企業のお客様にどのように提供しているかをご紹介します。
Taniumの「 2023 Women of the Channel」を祝う
Taniumは、同社の女性チャネルリーダー4名が、The Channel CompanyのブランドであるCRN®が主催する「 2023 Women of the Channel」プログラムにおいて表彰されたことを、大変嬉しく思います。
Tanium XEMは、プラットフォームに新たな「デジタル・エンプロイー・エクスペリエンス(DEX)」ソリューション領域を追加しました
デジタル従業員体験の向上を実現する、XEMの最先端DEXソリューションをご覧ください。 今すぐ生産性を向上させましょう!
従業員がデジタル従業員エクスペリエンスについてどのように感じているかご存知ですか?
Taniumが、従業員を苛立たせたり失望させたりするのではなく、喜びを感じてもらえるようなデジタル従業員体験を実現するために役立つ15 の方法
スケーラビリティの重要性:Tanium MSPパートナーがいかにビジネスとともに成長できるか
マネージドサービスプロバイダーなら、ビジネスのニーズの変化に応じて、ITインフラを迅速に拡張することができます。 MSPパートナーのメリットについてご説明します。
マネージドサービスプロバイダーに求めるもの
マネージドサービスプロバイダーは、御社の社内チームの自然な延長線上に位置する存在であるべきです。 サービス提供者を探す際に考慮すべき5つのポイントをご紹介します。
トロイの木馬化された3CXデスクトップアプリの発見と修正
人気の音声・ビデオ通話デスクトップアプリ「 3CX 」をご利用のお客様は、細心の注意を払う必要があります。 Taniumでできることをご覧ください。
ABBエレクトリフィケーション・アメリカズは、Taniumの導入により数千時間の業務時間を削減し、莫大なROIを実現しました
ABB Americas’ initial three-year investment in Tanium was $130,000, and its estimated ROI is $1.75 million.
マネージドサービスプロバイダーが現代の組織に不可欠な理由
最高のマネージドサービスソリューションと、トップクラスのマネージドサービスプロバイダーを組み合わせることで、お客様の業務の耐障害性が向上します。 組織がTaniumのMSPパートナーとの連携を検討すべき5つの理由をご紹介します。
構成管理データベース(CMDB)のデータを信頼していますか?
TaniumとServiceNowを活用して、企業のハードウェア、ソフトウェア、仮想資産のインベントリに関する、完全かつ正確で最新の状況を把握しましょう。
サイバー攻撃の解剖:ビジネスリスクを継続的に軽減する3つの方法
ランサムウェアによる侵害の被害を軽減する場合でも、サイバースパイ活動の試みを未然に防ぐ場合でも、その鍵となるのは、サイバー衛生管理の基本をしっかりと実践することにあります。
CONVERGE 2022:AccentureのKris Burkhardtとの炉辺談話
Taniumの共同創業者兼執行会長であるオリオン・ヒンダウィ氏が、アクセンチュアのCISOであるクリス・バークハート氏と対談し、ポイントソリューション型のセキュリティツールの普及や、Taniumとアクセンチュアのパートナーシップを通じてITワークフローの効率化を図る取り組みについて話し合いました。
CONVERGE 2022:最高製品責任者Nic Surpatanuによる製品ビジョンとロードマップ
Taniumの最高製品責任者であるニック・スルパタヌ氏が、Convergeの参加者を対象に、同社の製品ロードマップについて解説しました。
CONVERGE 2022:Tanium CMO Steve Dahebによるコンバージドエンドポイント管理
Taniumの最高マーケティング責任者であるスティーブ・ダヘブ氏が、Tanium Converged Endpoint Management(XEM)に関するセッションを主導します。
CONVERGE 2022:EY、NTT、Novacoast & Capgeminiによるマネージドサービスプロバイダーパネル
Taniumのパートナーセールス担当上級副社長であるトッド・パーマー氏が、キャップジェミニ、EY、NTT、ノバコースト社の代表者らによるパネルディスカッションを司会を務めました。業界のグローバルな広がりを反映して、パネリストの中にはオーストラリア、オランダ、スペインといった遠方から参加された方々もいらっしゃいました。
CONVERGE 2022:Salesforce、Mandiant & AWSとの戦略的概要および統合
Taniumの戦略・事業開発担当上級副社長であるロブ・ジェンクス氏が司会を務める、Taniumパートナー企業によるパネルディスカッションです。 このプレゼンテーションには、AWS、Salesforce、およびMandiantの幹部が登壇します。
CONVERGE 2022: Nic SurpatanuによるMicrosoft SentinelとAzure Active Directoryの統合
Taniumの最高製品責任者であるニック・スルパタヌ氏によるこのプレゼンテーションでは、TaniumとMicrosoft Sentinel、Azure Active Directory、およびその他の関連ツールとの新たな連携に焦点を当てています。
CONVERGE 2022: Raytheon、Aon & Cargillによるスケーラブルなセキュリティの必要性
Taniumの最高顧客責任者であるチャールズ・ロス氏と、Taniumの主要なCISO顧客3名――カーギル社のジム・オコナー氏、レイセオン・テクノロジーズ社のダニエル・コンロイ氏、およびAon PLCのデビッド・ダマト氏――による4者による対談です。
CONVERGE 2022: MicrosoftのRob Lefferts氏との炉辺談話
Taniumの共同創業者兼執行会長であるオリオン・ヒンダウィ氏が、マイクロソフトの「モダン・プロテクションおよびSOC」担当コーポレートバイスプレジデントであるロブ・レファーツ氏と対談し、両社の拡大するパートナーシップについて話し合いました。
K-12のセキュリティ確保:全国の学校のためのより安全な学習環境の構築
CISAの新しい報告書では、今年、K-12の学校を保護するためのサイバーセキュリティリスク管理の優先順位付けの方法について明らかにされています。
CRN誌が選ぶ「Tanium」チャネル責任者2023 名
Taniumは、The Channel Company傘下のブランドであるCRN®が、Taniumの以下の幹部を「Channel Chiefs 2023 」リストに選出したことを、喜んでお知らせいたします。
Con Edisonがニューヨークに電力を供給する方法
エネルギー企業コン・エジソンが、Taniumプラットフォームの力を活用して、ニューヨーク市の街をどのように支えているのかをご紹介します。
チューリッヒが100,000エンドポイント全体のサイバーレジリエンスを向上させる方法
損害保険および生命保険分野のリーダーであるチューリッヒは、Taniumの支援を受けてサイバー犯罪とどのように闘っているかを紹介しています。
セキュリティデータの「ロゼッタ・ストーン」:OCSF、Amazon Security Lake、Taniumが、セキュリティチームに統合されたビューを提供し、脅威をより迅速に阻止する方法
Taniumは、OCSFおよびAmazon Security Lakeと提携し、お客様の組織が抱えるセキュリティリスクの全体像を把握できるようにしました。
統合ソリューション:Tanium Converge 2022の2日目
Dealing with too many tools? Overly complex interfaces? Hight costs and time-consuming tasks? Integration to the rescue.
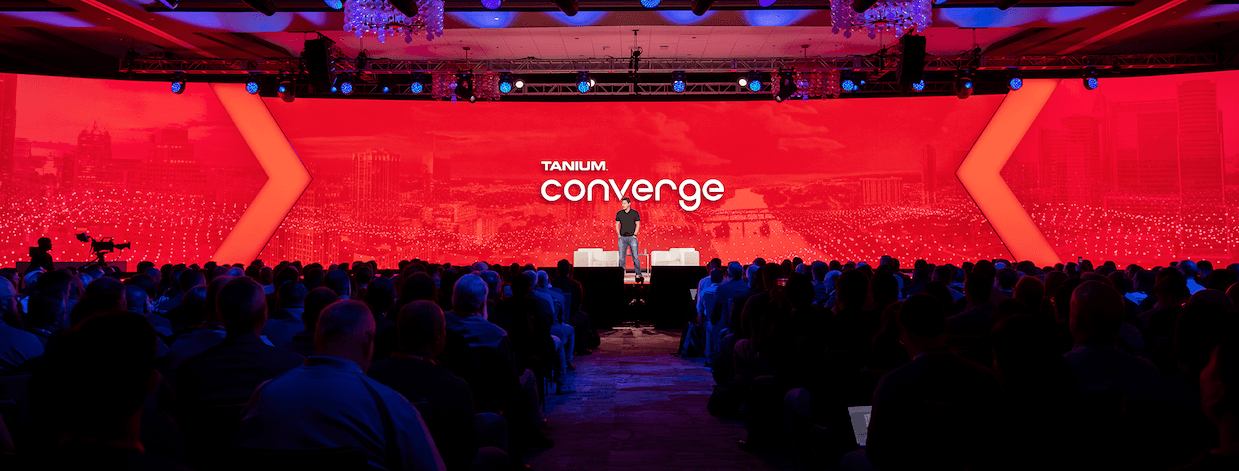
パートナーシップの力:Tanium Converge 2022の1日目
Partners and partnering were top of mind during Day 1 of Tanium Converge 2022.
Taniumで新たな問題を迅速に特定して対応する
Taniumが提供する、新たな問題の発生に対するアラート機能と実用的なワークフローは、組織が脆弱性によるリスクを特定するのに役立ちます。
ビジネスメール詐欺がランサムウェア攻撃よりも企業に多大なコストをもたらす理由
詐欺師たちが他人を装い、メールアカウントへのアクセス権を不正に取得しています。 それらを止める方法は以下の通りです。
「Tanium」の舞台裏:米軍兵士が任務と 11月11日の記念活動を両立させる方法
退役軍人の日および追悼の日に際し、現役および元軍人の皆様に敬意を表するとともに、英国で2つの意義深い任務に従事している米軍予備役のキャット・カーンズさんをご紹介します。
TaniumのパートナープログラムがパートナーとCustomerを支援するために進化する方法
パートナーやお客様のさらなる成功を支援する、Taniumパートナープログラムの新たな変更点について、詳しくご覧ください。
アリゾナ州CISOによる州全体戦略を実現するためのアドバイス
アリゾナ州のCISO(最高情報セキュリティ責任者)であり、アリゾナ州国土安全保障局局長を務めるティム・ルーマー氏が、州全体を網羅するサイバーセキュリティ戦略の実施について、実体験に基づいたアドバイスを語っています。
リアルタイムのソフトウェア部品表でセキュリティリスクを軽減する
Taniumのソフトウェア部品表(BOM)を利用すれば、ソフトウェアのサプライチェーンにおけるすべての脆弱性を数秒で把握することができます。
Taniumのソフトウェア部品表を使用してOpenSSL v3 の脆弱性から組織を守る方法
オープンソースツールキットの開発者がOpenSSL v3 における2つの「高」深刻度の脆弱性を発表し、Taniumはその解決策を提供します。
Tanium Benchmarkでリスクを測定、優先順位付け、比較する
Tanium Benchmarkは、業界の同業他社とのリスク比較をリアルタイムで提供し、ITリスクの改善を支援する唯一のソリューションです。
What’s on the agenda for Tanium Converge 2022? Malcom Gladwell, Forrester’s Renee Murphy and more
Discover all we have in store for Tanium’s premier annual event. And register today to join us live in Austin, Texas.
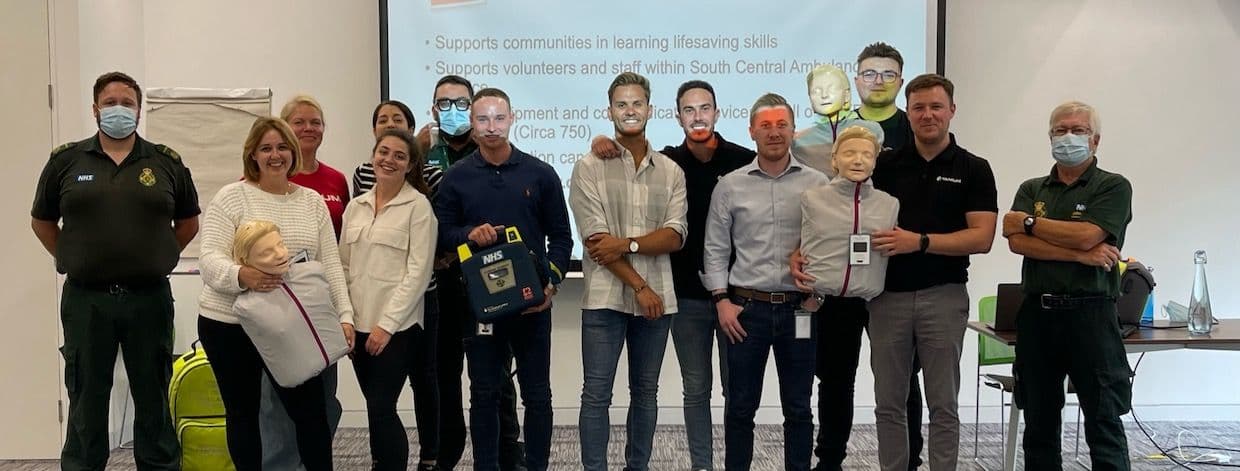
Taniumの恩返し:今は亡き同僚に敬意を表して24時間のCPR
今は亡き同僚Angela Daviesの死を無駄にしたくないという想いから、Taniumの英国チームはCPR-a-thon(CPRマラソン)を実施し、従業員に救命の方法を伝授
エンドポイント管理の未来:次はどこへ向かうのか?
基調講演者として登壇したフォレスター社のシニアアナリスト、アンドルー・ヒューイット氏は、プラットフォームベースのアプローチの有効性を主張しています。
脅威を阻止するためのより良いアプローチ:MicrosoftとTaniumで予防、対応、修復をより迅速に
TaniumとMicrosoft Sentinelの連携により、組織はインシデントの予防、対応、および是正措置を迅速に進めることができます。
アリゾナ州のCISOおよびホームランドセキュリティ局長が、州全体の戦略がサイバー攻撃をいかに防ぐかを解説
アリゾナ州のCISO、ティム・ローマー氏が、州全体を網羅するサイバーセキュリティ戦略の構築に関するアドバイスを語っています。
エンドポイントセキュリティに対する組織の考え方を変える
エンドポイントセキュリティへの取り組みに革新をもたらしましょう。 Taniumが、組織の考え方をどのように変えているのかをご覧ください。
TaniumとMicrosoftで脅威の予防、対応、修復をより迅速に
Taniumは、Microsoft Intelligent Security Associationに加盟し、セキュリティおよびIT運用分野において業界で最も効果的な統合ソリューションを提供します。
顧客を失わずに小売業の新しい世界を受け入れる方法
小売業におけるテクノロジーコストとリスクの管理
GAFがTaniumを活用してクラウドへ移行した方法
GAFがTaniumのクラウド移行を約4週間で完了させ、セキュリティと脆弱性管理を向上させた経緯をご覧ください。
Taniumの内側:「テストは学習」というマインドセットでキャリアを築くシニアQAエンジニア
「国際女性エンジニアの日」を記念して、シニアQAエンジニアのキャシー・グエンさんにインタビューを行い、エンジニアとしての道のりやタニウムでのキャリアについてお話を伺いました。
Frasers GroupがTaniumで成長を確保する方法
統合されたシステムの安全性と管理を維持し、サイバー衛生状態を改善するため、フレイザーズ・グループはタニウムを採用しました。
GenpactがTanium Cloudで75%のネットワークおよびホスティングコストを削減した方法
このプロフェッショナルサービス企業は、従来のソフトウェア管理ツールでは対応しきれなくなったため、代わりにTaniumへ移行しました。 そして、パンデミックが発生すると、彼らは Tanium Cloudに移行しました。 その理由は次のとおりです。
リスク管理の未来はすべて自動化にある
基調講演者として登壇するフォレスター社のレネー・マーフィー氏は、ITチームが堅牢なリアルタイムの脆弱性およびリスク管理ソリューションを導入しなければならない理由について解説します
Taniumの内側:エンタープライズサービスエンジニアが語る「自分らしくあること」の力
コール・ワゴナー氏は、Taniumが可視性とインクルージョンに注力していることが、エンドポイントの枠をはるかに超えて、従業員を支援していることを説明しています。
RSAカンファレンスプレビュー:地方自治体がランサムウェアと戦う方法
RSACの開催に先立ち、地方自治体がランサムウェアによる侵害のリスクと影響を軽減するための効果的な防御策をどのように構築できるかについて解説します。
新しいテクノロジーパートナーシップがインテグレーションに力を与える
優れた人材は、単に同じように働くのではなく、力を合わせて働くものです。そこで私たちは、技術パートナーと協力して、顧客が共通して抱える課題を解決できる新たな枠組みを構築しています。
Taniumリスクアセスメント:組織のITセキュリティの包括的なスコアを得るための5日間
Taniumリスクアセスメントをご利用いただければ、わずか5日間で、複数の攻撃ベクトルに対するすべてのエンドポイントのリスクを、無料で評価することができます。
Taniumは他のトップ企業とともに、素晴らしい職場文化を祝う
当社の従業員と、彼らを支える職場環境のおかげで、Taniumは「Great Place to Work」認定を受けた選りすぐりの企業群の一角に名を連ねています。
HoneywellがServiceNowとTaniumを使用してサーバーパッチ管理を自動化する方法
Honeywell社は、TaniumをServiceNowのCMDBと統合することで、サーバーのパッチ管理機能を自動化し、膨大な時間を節約しました。
Taniumのチャネルの女性たちを称えて
Tanium社のキム・ハリス氏とシンディ・ジョンソン氏が、CRN誌の「Women in the Channel」トップ 2022 に選出されました。
BIMAがTaniumでエンドポイントの可視性と制御を獲得した方法
システムの管理権限を確保するための期限が迫る中、BIMAは、その目標を達成するだけでなく、脆弱性によるリスクを解消するため、 Tanium Cloud への移行を決定しました。
可視性、制御、信頼:コンバージドエンドポイント管理の力を明らかにする
デビッド・ムクルチアン氏は、TaniumがIT運用、セキュリティ、リスク、コンプライアンス管理の各分野をどのように横断的にカバーしているかについて解説しています。
ポイントソリューションは今日の問題からあなたを守ることができない — コンバージドエンドポイント管理が必要な理由
Taniumは、「Converged Endpoint Management(XEM)」という新たなカテゴリーのもと、単一の統合プラットフォームを通じて、IT運用とセキュリティの融合を実現します。
Harvard Business Review Analytics Servicesによる調査がリスク報告におけるコミュニケーションの断絶を明らかにする
Taniumが後援した『ハーバード・ビジネス・レビュー・アナリティック・サービス』の最新レポートによると、各組織はサイバーリスクの測定と監視に苦慮していることが明らかになりました。
Spring4Shell 脆弱性:重要な詳細と組織を保護する方法
「 CVE-2022-22965」と名付けられた、広く利用されているSpring Frameworkのこの脆弱性には、悪用される可能性が極めて高いとされています。
組織がChromeの重大なゼロデイにパッチを適用する必要がある理由
Chromeと、MicrosoftのChromiumベースのEdgeの両製品において、新たな脆弱性が発見されました。 知っておくべきことは以下の通りです。
日本の組織が、いま脆弱性に注視すべき背景
脆弱性管理に関して、サイバーセキュリティ部門であれIT運用部門であれ、定期的に対応しなければいけないNデイ脆弱性と突然現れるゼロデイ脆弱性の対処と対応が、絶え間なく繰り返されています。特に端末環境の変化は大きく、IT担当者にとって労力は増加する一方です。
“IT投資”から“ESG投資”へのマインドチェンジ
昨今、上場企業のIR情報を見ていますと、“ESGレポート”を公開される企業が急に増えてきたと感じます。世の中の動向を見てみますと、2020年10月に日本政府は2050年カーボンニュートラルを宣言し、温暖化への対応を成長の機会と捉え、従来の発想を転換することが大きな成長に繋がると発信しました。また、グローバルの視点で見てみますと国際的に加速化するESG開示フレームワークの策定や公表が加速され、国内で多くの組織が、TCFD(温室効果ガスの排出削減に向けた国際的な枠組)等の指標(KPI)に則った、ESGレポートを目にする機会も増えて参りました。さらに日本取引グループからは“改訂コーポレートガバナンス・コード”が、金融庁からは“日本版シュチュワードシップ・コード”が公開されています。 一見、これらがITやセキュリティに関わる方々にとって関係のないような話に聞こえると思いますが、実は密接に関係しているということをこのBlogで解説します。
Taniumの内側:顧客価値の向上が彼女の使命であり、全員が恩恵を受ける
カスタマー・エンゲージメント担当ディレクターのペイジ・ガレス氏が、自身のキャリアや、人々がテクノロジーを活用して現実の問題を解決できるよう支援することへの情熱について語っています。
ElsevierはTaniumの助けを借りて数千のAWS EC2 インスタンスを管理しています
エルゼビアは、可視性の向上、パッチ適用作業の自動化、およびサイバー脅威からの保護を図るため、 Tanium Cloud への移行を進めています。
軍事請負業者がTaniumでサイバー脆弱性を監視
防衛関連企業は、積極的な脆弱性管理を通じて、攻撃対象領域を縮小し、信頼性を高めています。
Taniumを用いたApache Log4j脆弱性の対処
今回はApache Log4jの脆弱性 (別名: Log4Shell CVE-2021-44228など)について、Taniumでの調査と対処の方法を記載します。
Tanium Threat ResponseによるApache Log4j脆弱性を狙った攻撃の追跡
ここではTanium Threat Responseモジュール機能をつかってLog4Shellの脆弱性を狙った攻撃の痕跡を探す例をご紹介します。
Tanium Threat Responseを使ったApache Log4j脆弱性の可視化
本ブログではTanium Threat Response(THR)モジュールの機能を使って組織内で利用されているApache Log4jのインスタンスを検索する方法を紹介します。また、公開されているPoCを元に本脆弱性を検証し、Log4Shellを狙った攻撃や侵害の検知・調査や脅威ハンティングなどの考察についてご紹介します。
Apache Log4jの脆弱性とは
2021年12月にJavaのApache Log4jライブラリに深刻な脆弱性があることが公開されました。本ブログでは改めてApache Log4jとは何か、今回見つかった脆弱性の影響度や組織としてどう対処すべきなのかをまとめています。
Apache Log4jの脆弱性に対して、サイバーハイジーンの観点で出来ること
あらゆるプラットフォームやデバイスに影響している Apache Log4jの脆弱性 (別名: Log4Shell CVE-2021-44228)対して、サイバー・ハイジーン(IT衛生管理)の観点から、影響製品の特定から対処まで、Taniumがどのように役立てられるのかご紹介します。 本Blogでは、Tanium Comply, Tanium Asset, Tanium Deployについてご紹介します。
Tanium Revealモジュールを使用した機密情報保護について
TaniumのRevealモジュールはApache Log4jの脆弱性を特定するにあたり最も有効な手段の一つとして、世界中の多くのお客様にご注目頂いております。しかし、RevealモジュールはApache Log4jの脆弱性を特定するのみならず、個人情報や機密情報が組織内のどこにあるのか監視、特定することが可能です。本ブログでは個人情報をはじめとした機密情報の監視・特定の重要性及び、TaniumのRevealモジュールでそれを実現する優位性をまとめていきます。
ソフトウェアサプライチェーンリスクの管理は可視性から始まる
Tanium社のティム・モリス氏が、継続的な可視性が効果的なソフトウェア・サプライチェーンのセキュリティにとって不可欠な理由について解説しています。
Chief IT Architect CISSP,CISA
最近、大規模組織における年次の統合報告書を見ていると、サイバーセキュリティ(以後、セキュリティ)の重要性を説く報告が多く見られるようになりました。また経済産業省からは経営向けのサイバーセキュリティ経営ガイドラインも発行されるなど、経営サイドにおけるセキュリティ対策の重要性、すなわち“セキュリティ投資”の重要性も理解が大分進んできたと思います。それはESGの観点においてもステークホルダーから注目を浴びることと重なり、経営サイドにおけるセキュリティ投資のハードルは以前よりも低くなってきたと実感されている方も多いかと思います。しかし、このセキュリテイ投資に対して、実際に発生しているセキュリティ事案(インシデント)はひたすら増加の一途を辿っている事はあまり知られていません。今回はこのセキュリティ事案(攻撃力)と実際に発生しているセキュリティ投資(防御力)の実態について解説します。
「Taniumの内部:ナヴィーン・ゴエラ氏が科学の力を活用してセキュリティと運用を成熟させるという使命」
Tanium初のデータサイエンティスト、ナヴィーン・ゴエラ氏をご紹介します。 私たちは、彼がこの困難な分野に足を踏み入れた経緯について詳しく知るため、彼とお話を伺いました。
ありふれたツールに潜むLinux脆弱性(CVE-2021-4034: PwnKit)
このところ大変な日々を送っているシステム管理者は多いかもしれません。多くの組織が、過去2ヶ月間に明らかになったLog4jの脆弱性の影響を排除するために尽力していらっしゃるでしょう。しかし残念ながら、悪いニュースは後を絶ちません。最新の発見は、pkexecと呼ばれる人気のあるLinuxプログラムにある、簡単に悪用されるバグです。 この不具合は、過去12年以上にわたって見え隠れしていました。幸い、このバグを発見した研究者はベンダーと積極的に協力しており、発表時点ではほぼすべての主要ディストリビューションの上流レポジトリに修正プログラムが用意されています。
Microsoft 365・Office 2019で何が変わるか(第2回)
Microsoft 365(旧Office 365) や Office 2019 を導入・移行する組織が増える中、以前とインストール形式や更新プログラムの扱いが変わり、管理者は今までの管理方法を変える必要に迫られています。前回に続き、どのようにアプリケーションを配信していくのか、Taniumによるアプリケーション配信の仕組みをご紹介します。
見えているのに見えない:研究者が重大なLinuxバグを発見
すべての主要なLinuxディストリビューションでroot権限を取得させてしまうPwnKitの脆弱性「 CVE-2021-4034」について、知っておくべきこと、およびTaniumがどのように役立つかをご確認ください。
2022 に注目すべきサイバーセキュリティのトレンド
昨年は、サイバーセキュリティチームが、サイバー衛生、エンドポイント保護、データリスク管理、コンプライアンスといった基本を確実に押さえることに注力しなければならないことを示しました。
製造業におけるサイバーセキュリティ:大規模なリスク管理
Taniumの製造部門担当CIOが、製造業界におけるサイバーセキュリティには、エンドポイントの可視化と制御を実現する統合プラットフォームが必要である理由について解説しています。
機密データの監視:Taniumが正確で包括的、軽量にする10個の方法
Tanium なら、お客様の環境内にある機密データの完全かつ正確なインベントリを、わずか数分で作成できる最新のソリューションをご提供いたします。
TaniumリスクがどのようにFederal AgenciesのリスクマネジメントフレームワークRequirementsへの準拠を支援するか
Taniumのリスク管理ソリューションが、公共機関のリスク管理フレームワーク(RMF)への準拠をどのように支援できるかをご確認ください。
Log4j:Taniumの専門家があなたの質問に答えます
この人気のユーティリティについて知っておくべきこと、およびそのトラブルシューティング方法についてすべてご紹介します。
脅威ハンティング:Taniumが高速、柔軟、統合を実現する10個の方法
Taniumが、業界最高水準のサイバー脅威ハンティングツールを活用して、企業が既知および未知の脅威を検知、調査、封じ込めるのをどのように支援しているかをご覧ください。
多層セキュリティ手法で脅威を寄せ付けない
インテリジェントなセキュリティ対策を段階的に導入することで、IT管理のベストプラクティスを補完し、ますます頻発しているサイバー攻撃を防ぐことができます。
Miguel LlerenaとのQ&A:Taniumがラテンアメリカにおけるサイバーセキュリティの課題に取り組む方法
Taniumが、ITエンドポイントの可視化とサイバー衛生管理ツールを通じて、ラテンアメリカにおけるサイバーセキュリティ対策にどのように貢献しているかをご覧ください
資産の発見とインベントリ:9 TaniumがそれをFast、Complete、Accurateにする方法
Taniumの最新の資産検出ツールが、ITチームに全資産に関する正確かつ完全なデータをリアルタイムで提供する仕組みについてご覧ください。
2022の新機能:TaniumのEMEAエキスパートがサイバーセキュリティの予測を提供
今後 12 ヶ月間に、ITおよびセキュリティのリーダーたちを待ち受ける展開についてまとめたものです。
Taniumを活用してCVE-2021-44228 “Log4Shell”に対応する
Apache Log4j 2におけるゼロデイ脆弱性が12月9日にGitHubで公開されました。Log4j 2.16.0以前のバージョンで意図しない外部からのコード実行が行われる脆弱性を保有することから、CVE-2021-44228と認定されました。また、12月14日にはCVE-2021-45046が認定されました。これは直近で公開されていた暫定対策やLog4jのアップデートが不完全だったことによるものです。このブログでは、タニウムの各種モジュールを活用して自社システムに当該脆弱性の存在有無を確認する方法、ならびに各種タニウムのパッケージを用いて暫定対策を行い、影響を最小化、ソフトウェアパッチを適用・バージョンアップグレードを迅速に行う方法を記載しております。
Taniumなら、3年間で277%のROIを達成できる
Forrester TEIコンサルタントのTsih Formuluh氏とのビデオインタビューをご覧ください。このビデオでは、このROI調査結果をまとめています。
メディア掲載記事
メディアに掲載されたタニウムの記事をご確認いただけます。
Log4jとは何か?どのように対応すべきか?
「 Log4j (またはLog4Shell)のゼロデイ脆弱性」の詳細や、サイバー攻撃から組織を守る方法について、さらに詳しくご覧ください。
Taniumの内側:デザインとテクノロジーの世界を統合することに取り組む従業員
UXデザイナーのエリカ・ヘイドン氏は、Taniumとユーザーとのやり取りを効率的で、分かりやすく、そして楽しいものにする上で重要な役割を果たしています。
新しい調査:サイバー専門家は効果的な脅威管理のための可視性とスピードが不足している
PwCがセキュリティ、ビジネス、IT分野の幹部 3,000 名以上を対象に実施した世界規模の調査によると、可視性と複雑性をめぐる脅威管理に関する懸念が明らかになりました。
Ring Powerがランサムウェアからの回復においてTaniumとどのように提携したか
この重機販売業者が、Taniumを活用して、ランサムウェアからの迅速な復旧とパッチ管理戦略をどのように実行したかをご覧ください。
協力することは常により良い:Tanium Converge 2021の2日目
Tanium Convergeの2日目の模様をご覧ください。パートナー、チーム、データ、そしてイノベーションの力が詰まった内容となっています。
確実性の力:Tanium Converge 2021の1日目
Converge 2021の初日の主なポイント、特にクラウド、仮想化、デジタルトランスフォーメーションにおける技術の変化について、ぜひご確認ください。
Taniumの内側:Kyle DewarがペンタゴンでJoint Chiefs of Staffと共に勤務した経験を共有
タニウム社の社員が、統合参謀本部での軍事休暇を通じて学んだことや、それが自身のキャリアにどのように役立ったかについて語っています。
Client Management:Taniumが高速、シンプル、簡単にする10つの方法
最新のクライアント管理ソリューションがエンドポイントデバイスとそれらデバイス上のすべての制御にどのように役立つかをご覧ください。
Taniumの内側:テクノロジーストラテジスト Ashley McGlone
テクノロジー・ストラテジストのアシュリー・マクグローン氏について、また同氏が新たなデジタルチャネルを通じてTaniumの認知をどのように広めているかについて、詳しくご覧ください。
法律事務所がITおよびサイバーセキュリティの課題に対処する方法
法律事務所が、今日の最大のサイバーセキュリティ上の脅威から身を守るために、ベストプラクティスをどのように活用できるかについて、専門家からご説明いたします。
善のためのサイバーセキュリティ:NPowerが業界に多様性と機会をもたらす方法
サイバーセキュリティ業界は、人材不足と多様性の欠如という2つの課題に直面しています。 NPowerが、これら2つの課題にどのように積極的に取り組んでいるかをご覧ください。
新しいポッドキャストシリーズ:#BeCyberSmartへの貢献
MeriTalkと共同で展開する、サイバーセキュリティの人間的な側面に焦点を当てた新しいポッドキャストシリーズ「The Human Side of Cyber」について、ぜひ詳しくご覧ください。
Chief IT Architect CISSP、CISA
前回のブログにて、多くの組織が「裸の王様」状態である、と解説させていただきました。今回はこの「裸の王様」状態から脱却し、経営サイドの責務となる業務の可用性を維持し、安全宣言、説明責任を果たす上で求められるガバナンスの実現方法について、「共通の物差し」の重要性について解説させていただきます。
Tanium Riskの発表:ITリスクを評価および処置するための統一された新しいソリューション
当社のリスクおよびコンプライアンス管理ソリューションの新製品である「Tanium Risk」が、お客様のITリスク体制をどのように改善できるか、ぜひご覧ください。
Endpoint Detection and Response 101: What EDR Is and Where It Falls Short
エンドポイント検出・対応(EDR)ツールを導入している場合でも、なぜインシデント対応ソリューションが依然として必要なのか、その理由をご確認ください。
サイバーハイジーン:プロアクティブなリスク管理はここから始まる
お客様がTaniumを活用し、サイバー衛生管理を支援し、重要な攻撃経路を遮断するために必要な可視性と制御を実現している方法をご覧ください。
TaniumがIT環境に光を当てる方法
ProNet Designsは、Taniumの資産管理および検出ツールを活用し、お客様がIT資産を管理できるよう支援しています。このツールにより、資産の包括的な一覧をリアルタイムで把握することができます。
Taniumの内側:Taniumの最初のインターンから顧客のITおよびセキュリティ課題を解決するキャリアへ
今回の「社員紹介」では、テクニカル・アカウント・マネージャーとして、ザック・ナンダプルカーが顧客のITおよびセキュリティ上の課題をどのように解決しているかをご紹介します。
歯科サービスプロバイダーが30,000エンドポイントのパッチ適用を簡素化した方法
Taniumが、ある歯科サービスプロバイダーに対し、 30,000 台のエンドポイントの可視性を高め、パフォーマンス監視を改善するためにどのように貢献したかをご紹介します。
タニウム設立の経緯
タニウムが設立されてから14年目。日本では8年目となります。インターネットで調べてみると、実に3500ものサイバーセキュリティの企業がアメリカに存在しているそうです。今回はタニウムが設立された経緯を探っていきたいと思います。
新しいハイブリッドワークプレイスにおける3つのエンドポイントの課題——そしてその克服方法
新しいハイブリッドワーク環境において、IT資産管理への包括的なアプローチと詳細な製品情報を組み合わせることが、なぜ不可欠なのかをご説明します。
資産の発見とインベントリ:可視性とデバイス管理の基盤
エンドポイントセキュリティに対する最善のアプローチは、包括的かつ継続的な資産の検出と棚卸しから始まります。
なぜ優れたサイバーハイジーン——エンドポイントから始まる——が米国のサイバーセキュリティに不可欠なのか
連邦政府機関は、まずエンドポイント端末に焦点を当てることで、脆弱性のギャップを解消し、サイバー衛生状態を改善することができます。
リアルタイムのインシデントレスポンスが避けられない侵害を解決する方法
Taniumが、現在のリモートワーク環境において、貴社のサイバーインシデント対応をどのように改善できるかをご確認ください。
endpointXが最初の認定TaniumパートナーとしてグローバルなCustomersを支援する方法
endpointXが、Taniumの初の認定パートナーとして、世界中の顧客がエンドポイントを管理・保護するのをどのように支援しているか、詳しくご覧ください。
TaniumとCribl LogStreamでデータを接続する
Tanium ConnectとCribl LogStreamを利用すれば、Taniumのエンドポイントデータを、事実上あらゆるITやセキュリティ分析ツールに活用することができます。
Windows Print Spooler脆弱性情報「PrintNightmare」(CVE-2021-34527)
6月29日、Print Spoolerサービスを標的とした2つのPoC(概念実証)エクスプロイトのコードが公開されました。1つ目の脆弱性はCVE-2021-1675に関連するもので、マイクロソフト社による6月の月例パッチを適用することで緩和されます。2つ目の脆弱性はCVE-2021-34527として採番された新しい脆弱性です。マイクロソフト社からは対応策について各種案内が出ておりますが、タニウムを利用して効率的に可視化・制御するアプローチについて触れたいと思います。
今日最大のITおよびサイバーセキュリティの課題とは何か?
ここでは、テクノロジー分野のリーダーを対象に実施した最新の調査から得られた 10 の知見と、サイバー衛生管理を通じて今日のサイバーセキュリティ上の課題をどのように克服できるかについてご紹介します。
最新の統合ITSMプラットフォームでヘルプデスクのROIを最大化する
最新の統合型ITSMプラットフォームを活用して、組織のヘルプデスクツールを標準化することで、コスト削減と成果の向上につながる方法をご紹介します。
「Taniumの舞台裏」:Taniumを通じて顧客がより多くの価値を得られるよう尽力する社員
Taniumの技術ドキュメントマネージャー、サジダ・ディアウグスティン氏について、また彼女の仕事がどのようにして顧客がTaniumからより多くの価値を引き出せるよう支援しているかについて、詳しくご紹介します。
CIOが放った「裸の王様」の真意
先日のことですが、とある上場企業のCIOに対して、これらの実態についてお客様の実環境で分析したデータを報告する機会がありました。報告会でCIOが開口一番でおっしゃったのが「これは裸の王様だな」という言葉です。さて、この「裸の王様」とは一体何を意味するのか、今回はこのIT領域における「裸の王様」について解説させていただきます。
Mitigation(緩和/対策)は具体的に何をするのか?
前回のエントリで CDM(Continuous Diagnostics and Mitigation) について、人に例えて紹介しました。その際に、Mitigation(緩和/対策) は、「食事療法や運動療法や投薬を行うことで病気(インシデント)のリスクを軽減すること」と例えてみましたが、サイバーセキュリティにおいては、実際に何をするものなのか?具体例を上げてみたいと思います。
Chris CruzとのQ&A:SLEDにおける今日のサイバーセキュリティの脅威に取り組む
Taniumの新しいSLED担当CIO、クリス・クルーズ氏について、またSLED機関がサイバーセキュリティ対策にどのように取り組んでいるかについて、詳しくご覧ください。
CDMとは?
大型連休前の4月30日、内閣サイバーセキュリティセンター(NISC)から重要インフラ事業者等に向けて「ランサムウエアによるサイバー攻撃に関する注意喚起」が行われました。この注意喚起は重要インフラ事業者等に向けたものですが、広く一般にも活用できるものとして公開されています。
プロフェッショナルサービス企業がTaniumで新たに取得したエンドポイントを管理
あるグローバルコンサルティング企業が、数回の買収を経て、エンドポイント管理およびセキュリティのためのTaniumのクラウドベースのプラットフォームをどのように活用しているかをご紹介します。
Microsoft 365・Office 2019で何が変わるか(第1回)
Microsoft 365(旧Office 365) や Office 2019 を導入・移行する組織が増える中、以前とインストール形式や更新プログラムの扱いが変わり、管理者は今までの管理方法を変える必要に迫られています。今後Microsoft 365 や Office 2019を導入する・移行する予定の方に向けて情報をまとめました。
タニウムの最新情報(6月号)
みなさんこんにちは。今回はタニウムが皆様に提供している情報について少しご紹介させていただこうと思います。タニウムも実はSNSやってます。みなさんご存知ないですよね。まだまだ投稿数は少ないですが、継続的に情報配信していきますので、ぜひフォローお願いいたします!
Windows 10のパッチやFeature Update適用で露呈した深刻な課題
多くの組織において、Windows 10の導入が完了し、月例パッチやFeature Update対応に苦労が耐えないという話を良く耳にします。パッチやFeature Update適用のプロセスは、当該データを配信し、インストールし、必要に応じて再起動することより完了しますが、なぜ多くの組織がこの一見、シンプルな適用プロセスに苦慮しているのか? 今回はこの適用プロセスにおける課題について解説させていただきます。
Windowsドメインコントローラー 特権昇格の脆弱性 CVE-2020-1472(別名:Zerologon)
CVE-2020-1472を悪用することにより、攻撃者は資格情報を保持していなくてもログオンすることが可能となります。対策を講じないことで Windowsドメインコントローラーのドメイン管理者権限を攻撃者に与える事態を招きかねません。タニウムを活用することにより組織内のエンドポイントが CVE-2020-1472の影響を受けているかを網羅的に可視化して封じ込めできるかご紹介します。
セキュリティ・トランスフォーメーション(SX):パート2
先進的なグローバル組織は、サイロ化から脱却するために、IT&セキュリティ組織の融合により、組織間の壁を取り“組織のサイロ化”撲滅を積極的に取り組んでいます。IT&セキュリティ組織の融合、マルチ環境に順応するエンドポイントのリアルタイム・プラットフォーム化によって、変化し続けるIT利用環境=DX実現に向け順応し続ける“屋台骨”が実現されます。
創業者を支える人材
前回はタニウムの創業者ヒンダウィ親子についてご紹介させていただきました。今回は創業者を支える幹部に注目してみたいと思います。タニウムには様々な人材が集まってきていますが、その中でも個人的に面白いと思った最近の幹部層の登用についてご紹介します。
ITレジリエンスの構築方法:トピックと戦術
ITレジリエンスに関するリスクや機会について学び、データリスクやプライバシーに対処するための、レジリエントなITシステムを構築するためのベストプラクティスについて理解を深めましょう。
「世界パスワードの日」:タニウムの専門家が、パスワードに関するよくある誤解を解き明かします
「世界パスワードの日」を機に、パスワードのセキュリティに関する誤解と真実、そして適切なパスワードポリシーのあり方について解説します。
新しいTanium認定資格を取得する5つの理由
Tanium認定資格を取得することで、Taniumソリューションに関する専門知識、スキル、能力をどのように証明できるかをご確認ください。
ゼロデイ、侵害、サプライチェーン:ヘッドラインを飾る5大サイバー攻撃ストーリー
最新のサイバーセキュリティニュースや、脆弱性管理ツールを活用して今後のあらゆる事態に備える方法をご覧ください。
リアルタイムデータがITヘルプデスクの効果に不可欠な理由
最新のITヘルプデスクツールを活用することで、データにリアルタイムでアクセスし、自社のエンドポイントで何が起きているかを把握できるようになる方法をご紹介します。
パッチ適用の時間:Microsoft Exchangeのさらに4つの脆弱性に対するカウントダウン
Tanium を活用して、最新の Microsoft Exchange の脆弱性の影響を受けたサーバーを特定し、パッチを適用する方法についてご説明します。
The SolarWinds Backdoor
タニウムを利用すると、SolarWinds Orion製品がインストールされている端末を特定することが可能です。またUS-CERTのアドバイスに従い、ネットワーク上で端末が通信しないようにしたり、推奨パッチをインストールしてリスクを軽減または排除することができます。
TaniumがあなたのorganizationのトップITオペレーションの課題を解決する方法
Taniumのエンドポイント管理ツールを活用して、組織が直面するIT運用上の最重要課題を解決する方法をご確認ください。
ヒンダウィ親子のチャレンジ精神
みなさんはタニウムについてどのぐらいご存知ですか?創業者は誰?米国本社はどこにあるの?TaaS as Serviceって何?タニウムの歴史やタニウム合同会社、最近ニュースになったタニウムの関連情報をご紹介します。
セキュリティ・トランスフォーメーション(SX):パート1
みなさんはセキュリティ・トランスフォーメーション(SX)という言葉を聞いたことはありますでしょうか?デジタル・トランスフォーメーション(DX)は毎日のように耳にすると思いますが、今回はこのSXについて2回にわたり解説させていただきます。
横方向の移動:サイバー犯罪者がネットワーク内をどのように移動するか、そしてそれを阻止する方法
サイバー犯罪者がどのように侵入し、社内のネットワーク内で横方向の移動を行うのか、そしてこれを防ぐためのベストプラクティスについて学びましょう。
LumentumのRalph Louraは、パンデミックをデジタルの未来を再構築する稀なチャンスと捉えている
CIOは、ルメンタムのリモート勤務者がオフィスに復帰した際のセキュリティに関する懸念や、パンデミック後のデジタルトランスフォーメーションに関する自身のビジョンについて語りました。
VITAS Healthcareが数千台のデバイスにわたるパッチ適用を加速させた方法
米国最大のホスピスケア提供機関が、IT部門とセキュリティ部門の連携を図りながら、ソフトウェアの更新およびパッチ適用プロセスを大幅に効率化するため、Taniumの導入を決定しました。
迫りくる脅威 第3部:医療機関がランサムウェア攻撃に対抗するために統合プラットフォームを必要とする理由
ランサムウェアに関するこの3回シリーズの連載は、医療従事者の皆様が、セキュリティとIT衛生状態を改善するために必要な手段を理解する一助となるでしょう。
GenesisCareが3大陸にわたる16,000のエンドポイントを保護した方法
ジェネシスケアのITセキュリティ責任者であるマイク・クレヴィアンスキー氏は、Taniumプラットフォームが、リスクを管理するために必要なエンドポイント管理を実現できることを確認しました。
陸軍州兵からTaniumへ:サイバーセキュリティの歩み
Tanium社の従業員が、陸軍州兵からTanium社での勤務に至るまでの自身の経験と、そこから得た教訓について語っています。
メーカーのLumentumがパンデミック中にいかにして安全性、俊敏性、効果性を維持したか
Lumentum社は在宅勤務体制に移行し、Tanium社のエンドポイント管理・セキュリティプラットフォームを活用して、デバイスとデータの安全を確保しました。
5 Tanium Impactがサイバー攻撃におけるラテラルムーブメントからビジネスを守る方法
Tanium Impactは、リスク管理を先手を打って行う場合でも、脅威への対応を行う場合でも、効果的な対策を講じることができるよう、可視化機能とリスク分析機能を提供します。
TaniumによるMicrosoft Exchangeサーバー攻撃への対処
サイバーセキュリティ攻撃が増加している中、企業は今後どのような事態が起きても対応できるよう備えておく必要があります。 Taniumを活用した積極的な予防と迅速な対応が、リスクの軽減にどのように役立つかをご確認ください。
エンドポイントパフォーマンス監視 7つ のベストプラクティス
これほど多くのリスクが存在する中、エンドポイントのパフォーマンス監視は、人材とテクノロジーを最大限に活用したいと考えるあらゆる組織にとって極めて重要です。
CRNの最も影響力のあるチャネルチーフの一人、TaniumのTodd Palmerとの Q&A 2021
Taniumのパートナーセールス責任者が、より多くの組織がエンドポイントを管理・保護できるよう支援するため、同社がチャネルパートナーにどのように投資しているかを説明しています。
連邦政府のテクノロジーリスク管理の強化
リモートワークへの移行により、政府機関の脅威の標的範囲は拡大しました。政府機関のITチームが対処しなければならないのは、サイバーセキュリティ上のリスクだけではありません。データ、任務、そして職員に対するリスクも高まっているのです。 現在、人々は以前とは異なるデバイスを使い、以前には利用していなかった場所やネットワークで作業を行うようになっており、フィッシングやマルウェアの攻撃からすべてのエンドポイントを保護することが難しくなっています。
ソフトウェア管理の実践を見直す時期が来たのでしょうか?
ソフトウェアの配布とパッチの適用は、組織のITチームに課せられた最も重要な業務の2つです。 こうしたタスクを処理するために、多くのツールが開発されています。これらは、総じて「ソフトウェア管理」という範疇に分類されます。
予防的セキュリティで連邦エンドポイントとネットワークを強化する方法
各機関は、情報システムを保護するために、長年にわたり、事後対応型のセキュリティ(補完的なセキュリティ対策)と予防的なセキュリティ(基本となるセキュリティ対策)のいずれかに依存してきました。 その結果、多くの組織でツールの乱立という事態に陥ってしまいます。つまり、単発的な専用ソリューションを過剰に導入してしまうことで、リスクに関する意思決定が複雑化し、拡張性が確保できず、境界のない環境下では機能しなくなってしまうのです。
リアルタイムデータで機関がFITARAサイバースコアを改善する方法
最新の「連邦情報技術調達改革法(FITARA)」の評価結果が発表されました。 朗報です。すべての機関において、全体的な改善が見られました。 驚くべきニュースです。前回の評価結果から、どの機関のサイバーセキュリティ評価も変化しませんでした。
ITハイジーンはアセットの発見とインベントリから始まる
人間にとって、衛生とは、健康を維持し、病気の蔓延を防ぐために行われる一連の習慣のことです。 しかし、私たちはコンピュータを人間のように扱うようになり、ITにも「衛生」という概念を適用するほどになっています。
迫りくる脅威 第2部:医療機関がランサムウェアから身を守る方法
ランサムウェアは、複雑で多段階にわたる攻撃です。 医療従事者を守るための特効薬など存在しません。
7 データリスクを最小化しプライバシーコンプライアンスを強化する方法
変化は、今日の情報およびガバナンス、リスク管理、コンプライアンス(GRC)のリーダーたちにとって、新たな現実となっています。 急速に進化するコンプライアンス規制、高額化する罰金、そしてより厳格な執行が、現在の状況の常となっています。
7 Taniumが進化するサイバー脅威とデータ侵害から組織を守る方法
15年前、ほとんどの組織は、あらゆる企業やコンピュータを標的とした、極めて定型的なサイバー攻撃を懸念していました。 攻撃者たちは、名声を得るためにその行動に及んだのです。
継続的診断と緩和(CDM)とゼロトラストはサイバーセキュリティの基盤である
分散型労働力の拡大に伴い、連邦政府機関はより広範な脅威に直面しています。 悪意のある攻撃者は、これまで以上に多くのユーザーの認証情報を入手しており、そのアルゴリズムの性能は人間の 1,000 倍にも達しています。
10 TaniumがConfiguration Managementをより良くする方法
構成管理とは、ITポリシーに準拠するように従業員のコンピュータを設定すると同時に、従業員が業務に必要なアプリケーションやデータにアクセスできるようにすることを指します。 20年ほど前に開発された従来の構成管理製品は、もはや存在しない世界を見据えて設計されたものでした。
9 Taniumがエンドポイントソフトウェア環境の制御を可能にする方法
エンドポイント管理により、ITチームは単一の管理拠点からあらゆるエンドポイント環境を管理することができます。 しかし、組織では、エンドポイント上のソフトウェアを最新のパッチやアプリケーションで常に最新の状態に保つことに苦労することがよくあります。
9 Taniumがアセットの発見とインベントリをより速く、よりシンプルに、より簡単に、そしてより良くする方法
エンドポイント管理により、ITチームは、ノートパソコン、タブレット、PC、サーバー、および「BYoD(Bring Your Own Device)」資産を含む、組織のエンドポイントデバイスを単一の管理拠点から管理することができます。 しかし、見つけられなければ、それらを管理することはできません。
10 Taniumがデータリスクとプライバシーを改善する方法
Global organizations spent an average of more than $255 million each on compliance with data protection regulations in 2019. これは、データリスクやプライバシーの管理が、企業の優先事項リストにおいてどれほど上位に位置づけられるようになったかを如実に示すものです。
専門家がリモートインフラストラクチャにおけるゼロトラスト導入のアドバイスを共有
先月開催された「CDM Central」のサイバーセキュリティ専門家パネルディスカッションでは、私は米国中小企業庁や保健社会福祉省の政府専門家、そして業界の専門家の方々と共に、技術や職場環境が変化し続ける中で、将来どのような展開が待ち受けているかについて議論しました。 また、連邦政府機関がゼロトラストモデルの導入をどのように進めればよいかについても、アドバイスを共有しました。
迫りくる脅威:医療機関がランサムウェアに対して防御しなければならない理由
医療従事者の皆様――今こそ、ランサムウェアを真剣に受け止めるべき時です。 毎日の攻撃が増えています。
サイバーセキュリティ:グローバルな脅威にはグローバルな対応が必要
国家や国家主体の組織が民間企業に対して、あるいは互いに対して仕掛けるサイバー攻撃は、決して新しいことではありません。 しかし、その手口の大胆さ、頻度、そして巧妙さは着実に増しています。
連邦テレワーク法案がリモートワークの近代化とセキュリティ強化に貢献する方法
連邦政府におけるテレワークが継続する中、各機関は将来を見据えて、資金の配分やリモート環境の近代化に取り組んでいます。 「パンデミック連邦テレワーク法」が可決されれば、連邦政府機関に対し、対象となる職員が新型コロナウイルス感染症(COVID-19)のパンデミック期間中、フルタイムでテレワークを行えるよう許可するよう義務付けることになります。
2021におけるリモートワーク最適化戦略
2020年、パンデミックによりリモートワークという新たな働き方が余儀なくされた際、連邦政府部門の最優先課題は事業継続でした。 しかし、事態が落ち着きを見せた今、 2021 は、分散型勤務体制が続く中、政府が連邦ネットワークのセキュリティを強化し、アーキテクチャを近代化するための極めて重要な機会となっています。
Zerologonにはパッチ以上の対策が必要:連邦ITチームがこの脆弱性を修復する方法
サイバーセキュリティ・インフラセキュリティ庁(CISA)による異例の緊急命令の発令につながった「Zerologon」の脆弱性は、依然として脅威となり続けており、特に連邦政府の文民行政機関に対して脅威となっています。 CISAは、すべての連邦機関に対し、Windows Serverの「 2020年8月 」セキュリティ更新プログラムを直ちに適用するか、連邦ネットワークからの接続を切断するよう求めています。
Adobe Flashの終焉:組織を管理・保護する方法
2020年12月31日では、3年間かけて準備を進めてきた締め切りが迫っています。 その時点で、アドビはFlashのサポートを終了する予定です。
次のステップへの準備はできていますか? Taniumの専門家たちが「 2021」に向けたテクノロジーの展望を語る
パンデミックが発生し、世界中の人々が自宅待機を余儀なくされた際、事業の継続を確保することが誰にとっても最優先事項となりました。 経営幹部もIT責任者も、皆、ただ一つの単純な任務を負っていました。それは、事業を継続させることでした。
ゼロトラストによる連邦テレワークのセキュリティ確保
ネットワークの境界は曖昧になりつつあります。 パンデミックの影響により、テレワークの普及は今後も続くものと思われます。
Accenture、Google、Tanium:エンタープライズセキュリティリスクへの対応に向けた協力
この1年でITセキュリティの世界は劇的に変化しましたが、どの変化が本当に重要なのでしょうか。また、従業員やデータを安全に守るために、企業はどのように対応すべきでしょうか。 先日開催されたTaniumのウェビナー「ペタバイト規模のデータを活用した高速脅威検知の秘訣」には、アクセンチュア、Google、Taniumの専門家が出演しました。
サンホアキン郡:政府におけるテクノロジーリーダー
長年にわたり、Taniumは、世界最大級かつ最も複雑なネットワークを運用する組織において、重要な成功を牽引してきたことで、羨望の的となるほどの評判を築いてきました。 当社では、組織の隅々まで、お客様の成功への情熱が原動力となっています。そのため、こうした取り組みが社外から評価されることは、大変嬉しく思います。
エッジでのリーダーシップ:Converge 2020 2日目
今年は、こうした類のIT関連のニュースが相次いでいます。リモートワーカーを標的としたサイバー攻撃の激化、トラフィックの急増により機能不全に陥った仮想プライベートネットワーク(VPN)、中断を余儀なくされたデジタルプロジェクト、そしてZoom会議へのハッキングなどです。 これらの物語はすべて、生き抜くことについて語っています。
医療機関への「増大する差し迫った脅威」がエンドポイントセキュリティを注目の的に
米国連邦捜査局(FBI)、サイバーセキュリティ・インフラセキュリティ庁(CISA)、および保健社会福祉省による最近の共同勧告において、医療機関に対する「差し迫った脅威」が発表されました。 あらゆる組織においてサイバーセキュリティへの懸念が高まる中、これらの連邦機関によるこのような明確な共同勧告は、医療機関がデジタルセキュリティへの取り組みを一層強化することが極めて重要であることを浮き彫りにしています。
エンドポイントアイデンティティ:ゼロトラストの世界における新たな重心
私たちは複雑な時代に生きています。 かつては、ネットワークセキュリティには「善意のユーザーを許可し、悪意のあるユーザーを遮断する」という明確な二分法的なモデルがありましたが、今日では状況はより複雑になっています。
ゼロトラストの未来を構築する:ネットワーク、ユーザー、エンドポイントの管理における主要な考慮事項
すべては 2009 年、Googleのサーバーに対する高度な国家主体の攻撃から始まりました。 これをきっかけに、フォレスターが「ゼロトラスト」アーキテクチャと表現したものを実現するための、初めての大規模かつ継続的な取り組みが始まりました。
調和を図りましょう。 一貫性を保ちましょう。 素早く行動し、後悔しないようにしましょう。
企業は、レジリエンスを高め、効率性を向上させ、新型コロナウイルス感染症(COVID-19)による損失を挽回するために、イノベーションを推進し、自らを刷新し、事業運営のあり方を変革せざるを得なくなっています。
ゼロトラストを活用してリモートワークインフラを保護する
連邦政府機関にとって、市民へのサービスを効率的、迅速かつ安全に提供することが最優先事項です。 今日、課題となっているのは、従業員(およびITチーム)が在宅勤務を行う中でも、これらのサービスを提供し続け、さらに進化させていくことです。
広範なリモートワーク時代におけるソーシャルエンジニアリングへの防御方法
組織のセキュリティを強化するためには、その答えは今も、過去も、そしてこれからも、やはり「人」にあるのです。 ジェニー・ラドクリフ氏は、ソーシャルエンジニアリングに特化したサイバーセキュリティ企業「Human-Centered Security」の創設者兼代表です。
エンドポイント保護の応急処置を根本から見直す
その場しのぎの対策は、ビジネスの回復力を阻害します。 エンドポイントが侵害された場合、一刻を争う状況となります。そのため、以下の重要な質問にできるだけ早く答えを出す必要があります。システムは当初、どのようにして感染したのでしょうか? どのアカウントが不正アクセスを受けたのでしょうか? マルウェアがインストールされてしまったのでしょうか? 犯人は横方向に移動しましたか? おそらく最も重要な点は、データへのアクセスがあったのか、それとも盗まれたのか、ということです。
分散型ワークフォースにおける連邦技術リスク管理の推進
今日のネットワーク、そしてそれに接続されるデバイスは、かつてないほど分散化が進み、多様化しており、管理が難しくなっています。 これにより、エンドポイントに関する包括的な把握が不可欠となります。
金融サービスがパンデミック後にITハイジーンを回復する方法
このような出来事は、一生に一度あるかないかです。 スコット・ロウ氏は、主に金融サービス機関向けにサービスを提供する、統合エンドポイント管理・セキュリティ企業「EndpointX」のマネージング・ディレクター兼創業者です。
Taniumの旅の次のステージ――そして私の旅も。
2012年に主力製品を発売して以来、TaniumはセキュリティおよびIT運用市場において最も急成長しているテクノロジー系スタートアップ企業の1つであり、数十億ドル規模の企業価値を有し、フォーチュン 500 にランクインする企業や政府機関を顧客に抱えています。 当社の製品が提供するスピードと規模は、エンドポイント分野における他のどのエンタープライズソフトウェア企業にも匹敵するものはありません。
あるヘルスケアプロバイダーがシームレスなWFH移行を実現した方法
失敗は許されませんでした。 ミッチ・テイチマン氏は、終末期の患者にホスピスケアを提供するVITAS Healthcareのクライアントエンジニアリング担当シニアマネージャーです。
金融サービスにおけるITリスク管理:危機の時代に可視性が重要な理由
今年の初め、金融サービス(FSI)業界のITリーダーたちは、やるべきことが山積みでした。 金融危機後の規制の枠組みがようやく定着する中、組織がデジタル・ディスラプションを取り入れ、成功に向けて最善の体制を整えようとしているという話題が取り上げられました。
リスク優先順位付けを活用して分散型ワークフォースのセキュリティを強化する
各機関では、テレワークの基盤が整いつつあります。ITチームは、サイバーリスクや現在の保護対策、そしてエンドポイント数が飛躍的に増加する環境においてシステムやデータを安全に保つために何が必要かを、慎重に評価することを最優先事項としています。 保護されたネットワーク外のデバイスの数が増えるにつれて、攻撃対象領域が広がり、リスクが高まります。
一夜にしてWFHへ移行した際に、成功した企業と苦戦した企業の違い
人々は、この新しい環境に適応できる必要があります。 チャールズ・ロス氏は、統合エンドポイント管理・セキュリティプラットフォームを提供するTaniumの最高顧客責任者(CCO)を務めています。
新たにリモートワークとなった従業員のセキュリティ防御を回復する方法
セキュリティ対策を講じずに運用することは、決して許されません。 ロビン・ヴァン氏は、ロンドンを拠点とするエンドツーエンドのサイバーセキュリティ企業、Reliance acsnの最高ソリューション責任者(CSO)兼最高技術責任者(CTO)を務めています。
Tanium連邦ユーザーグループからの視点:ますます複雑化する世界におけるリスク管理
数週間前、当社は「連邦政府向けバーチャルユーザーグループ」を開催し、民間機関や国防総省の各機関から、Taniumプラットフォームを活用して、分散型ワークフォースへの対応、ツールやポイントソリューションの近代化・統合、そして何よりも重要なリスク管理をどのように進めているかについて、ご説明をいただきました。 本イベントでは、まずテクノロジー・リスク管理の定義を広げる所から始めました。 多くの場合、組織内のさまざまなリーダーと話をしていると、リスクに関するさまざまな定義が浮き彫りになります。
エンタープライズクラスの構成管理:Tanium Enforceのご紹介
20 年以上前に、Active Directory グループポリシーのようなポリシー管理ツールが開発された当時、主要なエンドポイントコンピューティングデバイスは、従業員がオフィスに出向いて使用するものであり、常にネットワークに接続されていることが前提とされていました。 当時、各組織は初めてActive Directory(AD)を導入したばかりで、単一のドメインまたは単一のADフォレストの管理を継続できると大きな期待を寄せていました。 しかし、時代は変わりました。
組織がセキュリティを再考しなければならない理由:ハッカーの視点から
私たちは、自分たちの立場を誰にも反論の余地がないものにするだけでよいのです。 アリッサ・ナイト氏は、元ハッカーであり、連続起業家、著者、そしてオピニオンリーダーです。
マネージドサービスプロバイダー向けTanium:コストを削減しSLAを達成しながら可視性と制御を実現
新型コロナウイルス(COVID-19)は、長年にわたり定着していた慣習を一変させ、柔軟な働き方の新たな時代、すなわち「どこからでも働ける時代」を切り開いています。 これにより、マネージド・サービス・プロバイダー(MSP)には、分散した企業のエンドポイントに対する可視性と制御の強化を求める顧客の新たなニーズに応えるとともに、顧客が社内のIT要員を削減せざるを得なくなった状況において、そのギャップを埋める役割を果たすという、貴重な機会がもたらされます。
ITシステムの近代化、サイバーセキュリティの強化、FITARAサイバースコアの改善
連邦情報技術調達改革法(FITARA)は、連邦政府の情報技術(IT)調達における無駄や重複を削減するために制定されました。 しかし、多くの機関では、最も重要な業務の一部において、依然として老朽化したレガシーシステムに依存し続けています。
CISOの変革
このブログでは、TaniumのグローバルCISOであるクリス・ホドソン氏が、EYのサイバーセキュリティおよびインシデント対応担当エグゼクティブであるジェフ・フィッシャー氏と対談し、CISOの役割や、COVID-19のパンデミックによってその役割がどのように変化したかについて話し合いました。 サイバーセキュリティをビジネス指標に落とし込む。
Taniumでプロダクトマネジメントインターンとして過ごした一学期
ロシュニさんは 2019 年の夏、エンジニアリングインターンとして当社に入社しました。 自分の情熱に従い、彼女はプロダクトマネジメントのインターンシップに参加しました。 これが彼女のタニウムでの体験談です。
Taniumが2020サイバーセキュリティインパクトアワードの受賞者に選出
この度、Taniumが「連邦政府本部」部門において、「 2020 Cybersecurity Impact Award」の受賞企業に選出されたことを、光栄に存じます。 この表彰プログラムは、サイバーセキュリティ業界におけるリーダーシップと革新性を発揮した、メリーランド州、バージニア州、およびワシントンD.C.の企業や個人にスポットライトを当てることを目的としています。
分散型ワークフォースにおける課題に対処するためのリスク優先順位付けと修復の実施
ほとんどの機関は、テレワークの需要が急増した当初の要件を順調に満たし、不可欠な業務を継続するための基礎的な体制を整えました。 最近の調査によると、連邦政府職員の約 90 パーセントが現在テレワークを行っており、76 パーセントが将来、少なくともパートタイムでテレワークができるようになると感じていることが分かりました。
分散した労働環境における連邦リモートインフラのセキュリティ確保
新型コロナウイルスのパンデミックにより、連邦政府職員の過半数が初めて分散勤務となっています。 3月、サイバーセキュリティ・インフラセキュリティ庁(CISA)は、VPNの維持管理に関して、組織に対しサイバーセキュリティ対策を一段と強化するよう促す「エンタープライズVPNセキュリティアラート」を発表しました。 これは理にかなっているように思えるかもしれませんが、CISAがこの問題に言及する必要性を感じたという事実は、すべての政府機関が長年にわたり直面してきた課題を浮き彫りにしています。
タニウム、従業員サービス管理の再構築に向けたセールスフォースとの提携を発表
セールスフォースとの新たなパートナーシップとタニウムへの投資により、リモートワークが増加する世界での従業員サービス管理を再構築. セールスフォースとの戦略的パートナーシップを発表し、セールスフォース・
運用環境の管理とセキュリティに関する新しいアプローチ
連邦政府機関は、新型コロナウイルス感染症(COVID-19)のパンデミックを受けて業務のあり方を一新しましたが、この大幅な転換により、もともとエンドポイントのセキュリティ管理やシステムのパッチ適用といった基本的な業務に苦戦していた可能性のある機関にとっては、新たな課題が生じています。 現在、各機関は、エンドポイントの大部分が企業境界の外にある環境を管理すると同時に、政府支給の端末と個人所有端末(BYOD)を併用して運用することが求められており、これにより、これまでにないレベルのリスクが高まっています。
物理的な距離を超えてITオペレーションとセキュリティチームを緊密に保つ
IT運用チームとサイバーセキュリティチーム間の効率的かつ効果的な連携は、テクノロジー分野のリーダーにとって、依然として常に直面する課題となっています。 こうしたグループの周囲や内部に頻繁に生じるサイロ化は、さまざまな要因によって引き起こされており、ツールの乱立、戦略の整合性、文化、その他多くの要因がこの問題の一因となっています。
TaniumのパートナーアドバンテージプログラムがLive開始
今、Taniumのパートナーであることは、実にワクワクする時期です。 Tanium CONVERGEでの発表に続き、Tanium Partner Advantageプログラムが正式に開始されたことをお知らせいたします。
進化する連邦環境におけるサイバーリスクの管理
データ漏洩やフィッシングの脅威自体は目新しいものではありませんが、悪意のある攻撃者が、分散した連邦政府職員の間でセキュリティ対策にばらつきがあることを悪用しようと狙っているため、各機関はますます大きなリスクに直面しています。 『サイバーセキュリティ・マガジン』の最近の記事で、私は、連邦機関がセキュリティ強化のために取っているアプローチを、なぜ再構築し、刷新しなければならないのかについて論じています。
The Experts - Taniumオリジナルシリーズ
Taniumは、IT運用およびセキュリティのリーダーの皆様に向けたTaniumオリジナルシリーズ『The Experts』の配信開始を発表できることを大変嬉しく思います。 「The Experts」では、さまざまな業界アナリストやオピニオンリーダーを招き、一連のホワイトペーパー、ウェビナー、バーチャルパネルディスカッションなどを通じて、可視性、説明責任、レジリエンスに関する既存のIT上の課題について、それぞれの独自の視点をご提供いたします。
TaniumはCloudflareとのパートナーシップによりゼロトラスト機能をさらに強化
本日より、世界中の組織のウェブサイトやサービスのセキュリティとパフォーマンスを向上させるCloudflareと、Taniumは提携し、組織のゼロトラスト・アクセスポリシーをさらに強化していきます。 両プラットフォームの顧客は、Taniumの業界をリードするエンドポイント可視化機能を「Cloudflare for Teams」に統合できるようになりました。これにより、Cloudflare Accessのポリシーに基づいて、リクエストが組織の業務を支えるアプリケーションに到達できるかどうかが決定されます。
働きがいのある職場:Taniumにおいて価値観が重要な役割を果たす理由
Taniumは、世界中の顧客のためにエンドポイント管理とセキュリティに革新をもたらすことを使命とする企業です。 当社が構築した画期的な技術プラットフォームは、世界最大級の企業や政府機関が、日々進化し続けるサイバー脅威や混乱から自社のエンタープライズ環境を管理・保護するのを支援しています。
TaniumとMITRE ATT&CKフレームワークが、今日の複雑な環境においてリスクを管理・優先順位付けするための連邦意思決定者を支援する方法
MITRE ATT&CKフレームワークの起源。 増え続けるサイバー攻撃の数は、組織のセキュリティ維持を担う方々にとって、手に負えないほどになる可能性があります。
新しい日常への計画:これはまだ始まりに過ぎない
タニウムでは、物事がかなり速いペースで進んでいます。 私が 2019 年の終わりに入社したとき、会社にとってはすでに非常に刺激的な時期でした。
Tanium Discoverの発表 3.2:より多くの可視性、より多くのコントロール
本日、Tanium Discover バージョン 3.2 の一般提供開始をお知らせいたします。本バージョンには、Tanium クライアントが導入されていないネットワークへのスキャン機能が含まれています。
TaniumがITの未来のために構築された理由
この業界に 30 年間携わってきましたが、常識的な人が予想し得たものをはるかに凌ぐ技術の進歩を、これまで見てきましたし、今もなお目の当たりにしています。 しかし、これだけの時間が経ったにもかかわらず、私たちは依然として基本に苦戦しているようです。
分散型ワークフォースの変革が加速する中、政府機関はアクセスとセキュリティに注力
公共部門・民間部門を問わず、各組織は、過去最多となるリモート勤務の従業員に対応できるよう、テレワーク体制の拡充に取り組んでいます。 同時に、CARES法に基づく経済支援の需要が急増したことで、内国歳入庁(IRS)のシステムに負荷がかかり、刺激策による給付金の支給に伴うアクセス集中や、全米各地の労働省のシステムにおいて、ウェブサイトやアプリのサービス停止が発生しています。
公共部門向けお知らせ:TaniumはオンタリオPublic Sectorでご利用いただけます
この度、Taniumが、ITセキュリティ製品・サービス認定ベンダー(VOR)制度(入札番号11558)に基づき、オンタリオ州公共部門(OPS)向けに提供されることとなりましたことを、大変嬉しくお知らせいたします。 Taniumの統合エンドポイント管理・セキュリティプラットフォームは、オンタリオ州のすべての公共機関および教育機関において、今すぐご購入いただけます。
TAMが分散型ワークフォースにおける生産性向上のヒントを共有
新型コロナウイルスのパンデミック以来、多くの人が在宅勤務を余儀なくされています。 状況は以前の状態に戻るかもしれませんし、あるいは、より多くの人々がより長期間にわたり分散型勤務体制で働くという、新たな「ニューノーマル」として、状況が永遠に変わってしまうかもしれません。
コンプライアンスに数千万ドルを費やしても、重大なITの可視性ギャップが依然として存在する [404]
Organizations have spent an average of $70.3 million each to comply with data privacy regulations in the past 12 months alone. こうした投資の拡大にもかかわらず、セキュリティを維持し、運用上の課題を未然に防ぎ、高額なコンプライアンス違反による罰金を回避するために必要な、エンドポイントに対する完全な可視性と管理能力が欠如しています。
統合エンドポイント管理プラットフォームがサイバーリスクの軽減を支援
ほぼ毎日、新たなデータ漏洩やサイバー攻撃が発生しており、公共部門は主要な標的となっています。 データ漏洩やサイバー攻撃の件数は現在、かつてないほど増加していますが、これは決して新しい現象ではありません。情報セキュリティは、 1997年以来、政府監査院(GAO)によって高リスク分野として指定されてきました。
TaniumがFORTUNEによるテクノロジー分野のベスト職場リストに選出
この度、Taniumが『フォーチュン』誌の「テクノロジー業界における最高の職場」リストに選出されたことを、光栄に存じます。この評価は、Great Place to Work®によって決定されたものです。 これは誇らしい節目であり、売上高の伸び、パートナーシップの強化、顧客基盤の拡大、新たなチームメンバーの加入、そして業界からの高い評価など、記録的な業績を収めた会計年度に続くものです。
コロナウイルス(COVID-19)感染拡大時におけるTaniumチームメンバーとお客様の健康と安全の維持に向けた取り組み
世界各国が新型コロナウイルスの感染拡大に対応する中、当社は透明性と社会的責任の精神に基づき、現在実施している取り組みについてお知らせいたします。 これらの取り組みは、当社のチームメンバー、お客様、パートナー、およびそのご家族の皆様の健康と安全を確保するための、継続的な取り組みの一環です。
vArmourとTaniumによるアプリケーションの可視化と制御
TaniumとvArmourの連携。 Taniumでは、信頼でき、経験豊富なパートナーからなるエコシステムを通じて、世界中の企業や政府機関が、今日の最も困難なセキュリティ、コンプライアンス、IT運用上の課題を解決できるよう支援しています。
CRNがTaniumのTom Herrmannを2020 チャネルチーフに選出
この度、CRNが、Taniumのチャネルおよびアライアンス担当グローバル副社長であるトム・ハーマン氏を、「CRN Channel Chiefs 2020 」リストに選出したことを、大変嬉しく思います。 この年次ランキングは、ITチャネルにおいて、模範的なリーダーシップ、影響力、革新性、そして成長を絶えず発揮しているトップベンダーの経営幹部を表彰するものです。
エンドポイントの増加、複雑性の増大、リスクの拡大 – 連邦機関が統合エンドポイント管理へのアプローチを転換しなければならない理由
連邦政府のネットワーク全体における複雑性の増大。 モバイルアプリやIoTデバイスの台頭と、商用クラウドの利用が相まって、連邦政府のネットワーク全体で複雑さが増している要因は、これらだけにとどまりません。
変革を通じてチームをリードする:Dylan DeAndaのストーリー
ディラン・デアンダ氏は、Taniumのエンタープライズ・サービス・オーガニゼーション(ESO)の副社長を務めています。 1年前、ディランはこの新しいESOチームの結成と統率を任されました。 これが、彼のタニウムに関するエピソードです。
Tanium Discover 3.1 の発表:AWSクラウドシェアにデプロイされたエンドポイントの検出
本日、Amazon Web Services(AWS)クラウドに展開されているエンドポイントを検出する機能を備えた「Tanium Discover バージョン 3.1」の一般提供開始を発表できることを嬉しく思います。
エンドポイント管理、盲人と象
「盲人と象」という物語です。 「盲人と象」の寓話は数千年の歴史があり、よく知られたバリエーションがいくつかあります。
HIPAAコンプライアンスを簡単に:Taniumのイノベーションによる管理
医療業界におけるイノベーションとコンプライアンス。 The use of big data to assist providers with patient care decisions, 3D printed skin for burn victims and enabling patients’ instant access to their medical records are just some examples of amazing technology advances transforming the healthcare industry.
ITオペレーションの近代化:ネットワーク上のすべてを見つけて制御する
最近、ITカンファレンスや展示会に参加された方は、話題のテクノロジーを数多く目にして、それらを自社のIT戦略にどのように組み込めばよいか、戸惑われたことではないでしょうか。 人工知能、機械学習、ハイパーオートメーションは、いずれも極めて重要かつ変革をもたらす技術の例であり、その一部はすでに今日のツールに組み込まれており、まもなくIT業務のワークストリームにさらに深く定着することになるでしょう。
セキュリティとITオペレーション間の緊張した関係がビジネスを混乱させている方法
ITの意思決定者は、組織のコンプライアンス遵守や重要情報の保護から、ネットワーク接続デバイスの管理、さらには技術投資を事業成長の原動力として位置づけることまで、多岐にわたる課題を抱えています。 しかし、IT分野における最大の課題の一つは、IT運用部門とセキュリティチームの間でしばしば緊張関係が生じていることです。
ITハイジーンに向けて | 課題 #3 断片化されたワークフロー
企業のIT環境の管理は、ますます複雑化しています。 このシリーズでは、こうした複雑化の進展から生じている課題について、詳しく見ていきます。
5 リスク軽減に役立つTaniumコミュニティ記事
Taniumプラットフォームを初めてご利用になる方や、Taniumでできることのすべてについてさらに詳しく知りたい方のための入門ガイドとして、Taniumコミュニティの記事の中から、特に人気が高く、参考になる5つの記事を選りすぐりました。
Tanium Complyのリモートスキャン発表:接続されたあらゆるデバイスの脆弱性を特定
2018 の終了に伴い、当社のセキュリティコンプライアンスおよび脆弱性管理モジュールである「Tanium Comply」の次期メジャーリリースを発表できることを大変嬉しく思います。 過去2年間、Complyは、設定ミスや脆弱性に対するスケーラブルかつ迅速な可視化機能を通じて、お客様がTaniumで管理されるエンドポイントを保護できるよう支援してまいりました。
アートを専攻してテクノロジー業界でキャリアを築く:ケイティ・ヒューバートのストーリー
『 2019年10月』で、ケイティ・ヒューバートさんはタニウム入社1周年を祝いました。 彼女は大学で写真とグラフィックデザインを専攻し、卒業後、マーケティングコーディネーターとして当社に入社しました。
最高マーケティング責任者クリス・ピックのご紹介
クリス・ピック氏をタニウムの最高マーケティング責任者(CMO)として正式に迎え入れることができ、大変嬉しく思います。 2019年12月より、クリスは当社のグローバルマーケティング組織を率い、予測可能な成長の推進、広大な潜在市場全体におけるブランド価値の確立、そしてTaniumの長期的な戦略的意義の確立という目標に向けて邁進してまいります。
共に前進:Taniumパートナーアドバンテージプログラムのご紹介
今月、CONVERGE 2019にて、Tanium初の「Tanium Global Partner Summit」を開催いたしました。また、シンプルさ、予測可能性、収益性を重視して設計された新しいパートナープログラム「Tanium Partner Advantage」もご紹介いたしました。 「Tanium Partner Advantage」は、財務実績、専門知識の構築、投資と成長、そして顧客の成功といった観点から、パートナーとTaniumとの関係を総合的に評価する「トータル・パートナー・バリュー(TPV)」の測定を通じて、さまざまなメリットを引き出すことを目的としています。
CONVERGEで最も困難なITの課題を共に解決する 2019
今回、過去最大規模となったCONVERGEカンファレンスは、これで終了となりました! 今年のテーマは「最も困難なITの課題の解決」でした。 「Together」と題し、ナッシュビルには世界中から約 1,200 名のゲストが集まり、私たちは互いに交流し、体験を共有し、親睦を深め、互いから学ぶという素晴らしい機会を得ることができました。
Taniumコアプラットフォームの新機能のご紹介 7.4
今日のITチームは、エンドポイントに対するエンドツーエンドの可視性と制御を確保することに苦慮しており、その結果、サイバー攻撃やその他の障害のリスクにさらされています。 単体の製品への過度な依存は、多くの場合、問題をさらに悪化させるだけです。現代のITチームには、オンプレミスでもクラウドでも、エンドポイントを管理・保護できる幅広い機能を備えた、単一の統合型エンドポイント管理・セキュリティプラットフォームが求められています。
セキュリティとIT運用が対立するとどうなるか
セキュリティ部門とIT運用部門の関係がぎくしゃくすることによる、リスクを伴う結果。 本日は、Taniumの委託によりForrester Consultingが実施した新たな調査の結果をご紹介します。この調査では、セキュリティチームとIT運用チーム間の関係がぎくしゃくしていることが、企業にどのようなリスクをもたらしているかが明らかになっています。
4 CONVERGEを最大限に活用するためのヒント 2019
月曜日、テネシー州ナッシュビルで開催される第4回年次ユーザーカンファレンス「CONVERGE 2019 」には、1,000 名を超える参加者の皆様をお迎えいたします。 ここでは、CONVERGEを最大限に活用するための裏ワザや、今回会場にお越しになれない場合でもイベントの様子を追う方法をご紹介します。
企業とコミュニティをつなぐ
私たちは正しいことを行います。 「正しいことを行うこと」は、タニウムにおける中核的価値観の一つであり、私たちが常に地域社会への還元を重視してきた多くの理由の一つでもあります。
Tanium Threat Responseを使用したインシデントの検出と対応を開始するためのベストプラクティスワークフロー
Taniumの最近のブログ記事「統合型脅威検知・対応によるセキュリティオペレーションセンター(SOC)の近代化」では、SOCチームが対応の優先順位を適切に付け、インシデントからの迅速な復旧を実現し、業務への影響を最小限に抑えることの重要性について解説いたしました。 トラブルシューティングに体系的に取り組み、最適なパフォーマンスを確保するための方法として、Taniumコミュニティでは3回にわたるシリーズを公開しています。このシリーズでは、エンドポイント上のTanium Threat Responseの状態を迅速に確認し、インシデントの検知と対応を直ちに開始するために必要な情報を確実に見つけられるよう、ベストプラクティスのワークフローをご紹介しています。
サイバーセキュリティの壁を打ち破る:ステファニー・アセベスとのCONVERGE Q&A
CONVERGE 2019では、Taniumのテクニカルアカウントマネジメント担当ディレクターであるステファニー・アセベス氏が、「ベストプラクティスに沿ったワークフローの構築によるTanium Threat Responseの最大限の活用」と題したテクニカルラボを主催いたします。 CONVERGE開催に先立ち、ステファニーさんと面会し、示唆に富む質疑応答を行いました。
勝利するビジネスケースの構築:Trevor WalshとのCONVERGE Q&A
CONVERGE 2019では、Taniumのコマーシャルプログラム担当ディレクターであるトレバー・ウォルシュ氏が、ステージ上でさまざまな顧客企業を紹介し、各社がTaniumの導入に向けたビジネスケースをどのように構築したかについてお話しします。 CONVERGE開催に先立ち、トレバー氏と面会し、示唆に富む質疑応答を行いました。
5 ITオペレーションの改善に役立つTaniumコミュニティ記事
Taniumコミュニティには、数百件ものベストプラクティスに関する記事が掲載されています。 これらはすべて、技術担当者がTaniumを利用する際に、有益な成果を上げられるよう支援することを目的としています。
Taniumを使用して新しいGoogle Chromeゼロデイエクスプロイトを検出して修復する
Googleは「 10月31日 」において、Chromeに影響を与える2つの新たなゼロデイ脆弱性を公表し、早急な更新を推奨しました。 これらの脆弱性のうちの一つは、すでに実環境で悪用されており、 CVE-2019-13720として参照されています。
ITの課題を共に解決する:Matthew HastingsとのCONVERGE Q&A
CONVERGE 2019では、Taniumのセキュリティ&リスク・ポートフォリオ・プロダクトマネージャーであるマット・ヘイスティングス氏が、2つの分科会を主催し、Taniumの製品ロードマップにおける今後の展開についてご紹介します。 CONVERGE開催に先立ち、マット氏と面会し、示唆に富む質疑応答を行いました。
機密データの追跡:Harman KaurとのCONVERGE Q&A
Tanium Reveal は、機密データを大規模かつ数秒以内に特定することで、企業全体におけるコンプライアンス状況をリアルタイムで把握することができます。 CONVERGE 2019では、Taniumのテクニカルアカウントマネジメント担当ディレクターであるハーマン・カウル氏が、テクニカルラボ「Tanium Revealを活用した機密データの特定とコンプライアンス対応」を主催いたします。
PowerShell攻撃の解剖:Ashley McGloneとのCONVERGE Q&A
PowerShell 向けのポストエクスプロイト・ツールキットは数多く存在します! それらが自社内で使用されているかどうか、どのようにして確認すればよいのでしょうか? CONVERGE 2019では、Taniumのテクニカルアカウントマネジメント担当ディレクターであるアシュリー・マクグローネ氏が、テクニカルラボ「実稼働中のPowerShell攻撃の解剖」を主催いたします。 CONVERGEの開催に先立ち、アシュリーさんと面会し、示唆に富む質疑応答を行いました。
TaniumがカリフォルニアのSLP+契約を受注
この度、Taniumがカリフォルニア州の「Software Licensing Program Plus(SLP+)」契約を獲得いたしましたことを、大変嬉しく思います。 Taniumの統合エンドポイント管理・セキュリティプラットフォームは、カリフォルニア州のすべての公共機関および教育機関において、今すぐご購入いただけます。
「デジタルトランスフォーメーション」が本当に意味すること
TaniumのCISOとして、クリストファー・ホドソン氏は、企業規模の技術リファクタリングの取り組みを推進する役割を担うCIO、CTO、CISOの方々と頻繁に面会しています。こうした取り組みでは、情報の保護やビジネスの回復力を維持するために必要な前提条件が整っていない場合が少なくありません。 このブログは、規制遵守が厳格化されている時代におけるデジタルトランスフォーメーションを検証する 3 回シリーズの第1回です。まずは、頻繁に使われながらも誤解されがちなこの用語そのものを、どのように捉えるべきかについて考察します。
現在の完全なITオペレーションビューの取得:TaniumとSplunkの統合
世界中に分散した数千台のコンピュータが存在する環境において、セキュリティを管理することは決して簡単なことではありません。万が一、サイバー攻撃が成功してしまった場合、一刻を争う事態となります。 Splunk Enterprise 向け Tanium アプリは、エンドポイントに関するコンテキスト情報を追加することで、組織が運用およびセキュリティに関する知見を得られるようにします。
ITハイジーンに向けて | チャレンジ #2:可視性のギャップ
企業のIT環境の管理は、ますます複雑化しています。 このシリーズでは、こうした複雑化の進展から生じている課題について、詳しく見ていきます。
Tanium Discover 3.0の発表:より良いコンテキストでコントロールを取り戻す
本日、Tanium Discover バージョン 3.0 の一般提供開始をお知らせいたします。本バージョンには、新しい Discover スキャンプロファイル、インターフェースの配置変更、および管理対象および非管理対象のエンドポイントの可視性に関する権限の改善が含まれています。 Tanium Discoverは、ネットワークをスキャンし、数十万ものエンドポイントを抱える大規模で分散したグローバルネットワークであっても、隠れた管理対象外の資産を特定します。
TaniumはFORTUNEの100ベスト・ミディアム・ワークプレイスで第10位にランクイン
Taniumが2年連続で、グローバルな調査・コンサルティング企業であるGreat Place to Work®による評価に基づき、雑誌『FORTUNE』が毎年発表する「中規模企業における働きがいのある職場トップ “100 」に選出されたことを、大変嬉しく思います。 昨年のランキングから 45 位上昇し、Taniumは2019 社中10 位にランクインしました。
CONVERGE 2019までのカウントダウン:あと1ヶ月
CONVERGE 2019 の開催まであと1ヶ月となりました。これまでで最大規模となる今回のユーザーカンファレンスに、1,200 名を超える参加者の皆様を間もなくお迎えできることを、この上なく楽しみにしております! テクニカル・ラボとブレイクアウト・セッションについては、すでに発表済みです。 さて、ここで『CONVERGE 2019 』に「キャプチャー・ザ・フラッグ」チャレンジが盛り込まれることをお知らせいたします!
より優れたエンドポイント管理がスムーズなクラウド移行につながる方法
クラウド環境を活用してデータをホストすることは、企業のIT部門にとって戦略的な優先事項です。 しかし、現在の管理ツールの多くはクラウドコンピューティングが登場する以前に開発されたものであり、ネットワークに何が接続されているかを確認するといった単純な作業でさえ、数日、数週間、あるいは数ヶ月を要してしまいます。
ITハイジーンに向けて | チャレンジ #1:ツールの増殖
企業のIT環境の管理は、ますます複雑化しています。 このシリーズでは、こうした複雑化の進展から生じている課題について、詳しく見ていきます。
TaniumとServiceNowでCMDBを強化し、SecOpsをオーケストレーション
組織は急速に変化しており、ITはビジネスの中心に位置しています。 重要なのは、セキュリティとコンプライアンスとを両立させつつ、スピードと俊敏性を確保することです。
NASCIOでTaniumに会いましょう:ITオペレーションとセキュリティの近代化とより良い成果の達成
全米州CIO協会(NASCIO)は、10月 13-16 日にナッシュビルで年次総会を開催いたします。タニウムは3年連続で、大規模な出展を行います。 NASCIOや米国の州・地方自治体機関にわたり、サイバー衛生状態の改善、実用的なデータに基づいてセキュリティチームとIT運用チームを連携させ、エンドポイントのリアルタイムな可視化と制御の実現に尽力してくださる、このような素晴らしいパートナーの皆様とご協力できることを光栄に存じます。
英国でのギビングの一日
今年の10月、Taniumチームは1か月間にわたるボランティア活動を開始し、世界中で 2,000 時間以上のボランティア活動を行うことを約束しました。 「Day of Giving」は、タニウムの従業員がさまざまな活動を主導し、皆で協力して、私たちが働く地域社会を支援し、恩返しをする機会です。
Taniumユースケース:管理されたコンピューターに機密データが表示されるタイミングを把握する
どのような組織においても、データは絶えず移動しています。 データプライバシーに関する法令や規制の観点から、自社のデータに対する可視性が不足していたり、最も機密性の高いデータがどこにあるのか把握できていなかったりする場合、そのデータを保護するための適切な管理措置を講じることができず、結果としてデータがさらされるリスクが生じ、組織がコンプライアンス基準を満たす上で困難に直面する可能性があります。
ITハイジーン改善に関する新しいブログシリーズへようこそ
企業のIT環境の管理は、ますます複雑化しています。 このシリーズでは、こうした複雑化の進展から生じている根本的な課題について、じっくりと考察していきます。
Taniumのユースケース:脅威アラートと分析およびSIEM統合
Heartbleed、Shellshock、そして最近ではIntel AMTやSpectre/Meltdownなどは、いずれもコンピューティングデバイスやネットワークプロトコルに影響を及ぼし、極めて危険なレベルにある、注目度の高い脆弱性の例です。 こうした事態を防ぐために設計されたツールは存在せず、ましてやそれを検知するためのツールなどありません。また、ほとんどの組織には、こうした事態への対応策が整っていません。
TaniumとChronicle Backstoryによる調査の加速
Taniumの使命は、ネットワークに接続されたすべてのデバイスに対する完全な可視性と制御を実現することです。 当社のパートナーシップは、お客様のためにその使命を推進することに重点を置いています。
適切なテクノロジー投資でコンプライアンスが容易に
GDPRとカリフォルニア州消費者プライバシー法(CCPA)は、世界的なプライバシー規制がますます普及し、厳格化され、罰則も強化されていることを示す2つの例です。 組織は、あらゆるコンピューティングデバイスにわたる機密データを特定、管理、分類できるセキュリティおよびシステム管理ソリューションに積極的に投資し、その投資が、すべてのエンドポイントの可視性と制御に対する確固たる取り組みを反映したものとなるよう確保しなければなりません。
CONVERGE 2019:11月にナッシュビルでお会いしましょう 18-21!
第4回「CONVERGE」ユーザーイベントは、11月 18-21—and よりテネシー州ナッシュビルで開催されます。皆様にお会いできるのを心より楽しみにしております! Tanium CONVERGEは、他のセキュリティやIT運用に関するカンファレンスとは一線を画すものとなるよう設計されています。
オペレーティングシステムのパッチ適用中...怖いですよね? そうあってはならないのです。
最初のオペレーティングシステムが登場した当初から存在し、これからも誰もが注意を払わなければならない作業であり続けるでしょう。それが「パッチ適用」です。 時間やリソースといった古くからある制約、そして市場にいち早く参入することによる競争上の優位性といった理由から、ソフトウェア開発者がリリース前にソフトウェアのすべてのバグを洗い出して修正する余裕など、誰にもありません。
典型的なセキュリティイベントに足を引っ張られないために:PuTTYの例
WindowsやUnix/Linuxプラットフォームでお仕事をしている方なら、間違いなくPuTTYをご存知でしょう。これは、多くの管理者や開発者のワークステーションに広く普及しているツールの一つです。 Microsoft Windowsには、つい最近までSSHクライアントが搭載されていませんでした。そのため、以前はWindowsマシンからUnix系システムに接続したい場合、SSHクライアントが必要でした。
TaniumがMorgan Stanley CTO Innovation Awardを受賞
先週、Taniumは、モルガン・スタンレーの第19回「TechWeek」および「CTOイノベーション・サミット」において、同銀行にとって卓越したテクノロジーパートナーとして認められ、同賞を受賞できたことを大変光栄に思っております。 モルガン・スタンレーのチームは、デスクトップ、ノートパソコン、サーバー、クラウド環境の可視化と管理を強化するため、数年前から当社のプラットフォームの導入を開始しました。
変化への恐れをなくす:Windows 10 移行で答えるべき質問とは?
Windows 7 に対する一般的なサポートおよび更新プログラムの提供は、2020年1月14日をもって終了いたします。これは、この日付以降、セキュリティ更新プログラムの提供も終了することを意味し、組織が潜在的な脆弱性のリスクにさらされることになります。 これは、ワークステーション環境を簡素化し、長年にわたって蓄積されてきた技術的負債の一部を組織から解消し、Windows 10でマイクロソフトが提供する、ウイルス対策、ホストベースのIPS、情報漏洩防止、コード署名、OSとハードウェアのセキュリティ統合などの機能を含む、強化されたネイティブセキュリティスタックを活用する絶好の機会となります。
Tanium Protectの新機能:大規模なWindowsおよびmacOSの暗号化管理
保存中のデータの暗号化は、ノートパソコンなどの携帯型エンドポイントが紛失、盗難、または不適切な廃棄に遭った場合に、そのセキュリティを確保するために不可欠です。 これは単なる選択肢ではなく、基本的なセキュリティ対策です。また、HIPAAやPCIなど、今日のほとんどのコンプライアンス規制では、機密データを保護するために暗号化の使用が義務付けられています。
可視性の限界が真のリスク評価を妨げる
CISOにはどのような指標が必要でしょうか? これは、金融、小売、航空宇宙、メディア、通信、コンサルティングなど、さまざまな業界の世界的に著名な組織のCISOやCIOの方々と面会する際、毎日耳にする質問です。
明日を設計する
特定の専門分野以外のレベルで、組織のテクノロジーに携わっているのであれば、アーキテクトと協力している可能性は高いでしょう。 「建築家」という言葉自体は、いくつかの異なる分野を指すことがあります。
NECとのパートナーシップが日本におけるTaniumの継続的な成長を強調
Taniumは、日本で最も著名なテクノロジー企業数社と提携できていることを誇りに思っております。 このたび、NECとの新たな提携を発表いたしました。この提携により、脆弱性管理を含め、IT環境の完全な可視化と制御を実現したいと考える組織に対し、マネージドセキュリティサービスを提供してまいります。
なぜ81%のCIOとCISOが重要なセキュリティアップデートを控えるのか?
ビジネスのレジリエンスという課題への取り組み。 レジリエントな組織は、人材、プロセス、テクノロジーを駆使して、サイバー攻撃やシステム障害、その他の混乱に迅速に対応することができます。
TaniumでWindows 10のアップグレードとサービスを簡単に
Windows 7 に対する一般的なサポートおよび更新プログラムの提供は、2020年1月14日をもって終了いたします。 他の主要なOSの移行と同様、これはほとんどの組織にとって決して小さな取り組みではなく、通常、計画、テスト、およびトレーニングに数ヶ月、場合によっては1年以上を要し、さらに実際に移行を行うための時間も必要となります。
Tanium Performanceのご紹介:大規模なエンドポイントでのエンドユーザーエクスペリエンスの向上
エンドユーザーのユーザーエクスペリエンスの向上。 本日、組織がエンドポイントのパフォーマンス問題を迅速かつ大規模に監視、調査、および是正できる「Tanium Performance」を発表できることを大変嬉しく思います。
Taniumユーザーリサーチのご紹介
この度、Tanium User Researchの開始を発表できることを大変嬉しく思います。これは、当社のユーザーエクスペリエンスチームが、IT資産のセキュリティ確保、制御、管理に携わる方々から直接知見を得ることができる新たな調査プログラムです。 優れた製品とは、単に「便利」であるだけでなく、「使いやすい」ものでもあり、その両方を兼ね備えているものです。そして、この両方の目標を達成するソリューションを設計するためには、実地調査が不可欠です。
TaniumとChronicleのBackstoryセキュリティ分析プラットフォームとの統合を発表
本日、Chronicle社のセキュリティ分析プラットフォーム「Backstory」との連携を発表できることを誇りに思います。 この統合により、当社の共同のお客様には、エンドポイントの可視性と制御という最大のメリットに加え、Chronicleプラットフォームが誇る比類のないデータ処理能力とインテリジェンスを併せ持つソリューションをご提供いたします。
2019であって、 1997ではありません。 IT運用の近代化を進める時が来ました。
初めて持った携帯電話のことを覚えています。 それは分厚くて重く、まるで角が丸い車のバッテリーのようで、どういうわけかそれを使って人と話すことができたのです。
SSL/TLSサーバーを適切に管理し、セキュリティ侵害やサービス停止を未然に防ぎましょう
企業は、定期的なセキュリティ衛生管理評価プロセスの一環として、SSL/TLSサーバーの監査を行うことが極めて重要です。 これを怠ると、セキュリティ上の問題やサービスの停止につながる可能性があります。
機密データ管理を迅速かつシンプルに:Tanium Revealのご紹介
コンプライアンス要件は急速に変化しています。 Taniumがお手伝いいたします。
システムにパッチを適用してください。 お願いします。
ひとまず、お化けの話は忘れてください。 ほんの少しの間だけでも、国家による脅威のことを忘れてみてください。
IT運用の成功には資産の把握が必要
数週間、あるいは数ヶ月も前の在庫データが、あらゆる種類のプロジェクトや、さらにはセキュリティ関連のプロセスにまで影響を与えているという話を、驚くほど頻繁に耳にします。 設計図も、必要な資材の完全なリストもなしに、家を建てるようなことはしないでしょう。
IT運用は、すべてのデバイスを可視化することから始まります
目に見えないものは管理できません。 ソフトウェアのインストール、コンプライアンスの評価、資産の把握、あるいはパッチの適用を行う前に、システムを把握し、管理しておく必要があります。
今こそ、IT運用を近代化する時です。 ビジネスの回復力は、これに左右されます。
新たな課題。 期待は同じです。
デザインの一貫性が効率を生む
現実の顧客の課題を解決すること。 Taniumの目標は、お客様が実際に直面している課題に対する解決策を提供することです。
インシデント修復のためのTanium Protectの活用
修復は、インシデント対応においておそらく最も重要なステップであると言えます。これは、悪意のある痕跡や攻撃者の活動によるその他の残骸を確実に除去し、今後同様の攻撃に対して環境の耐性を高めるためです。 残念ながら、この手順は見落とされがちだったり、業務が縦割りになったITチーム間で分散されたりして、結局は宙に浮いたままになってしまうことがあります。
Tanium CONVERGEに今すぐ登録 2018!
当社の年次ユーザーカンファレンス「Tanium CONVERGE 2018」の参加登録受付が開始されましたことを、ここに嬉しくお知らせいたします! 今年は、11月 12-15日、ワシントンD.C.の中心部にあるグランドハイアットにて、「CONVERGE」を開催いたします。
ベスト・オブ・ブリードが最善ではない理由
多くの組織が、テクノロジー運用やセキュリティの管理に数多くのツールに依存していることは周知の事実です。 長年にわたり、その時々で最も重要な新たな課題を解決するために導入されてきたこれらのツールは、組み合わさることで、しばしば重複する機能の層を形成しています。
Tanium Deployのご紹介
比類のないスピードと規模でソフトウェアを展開します。 本日、Tanium Deployの導入により、Taniumが提供する運用機能の幅をさらに広げました。
昨夜、Twitterでまた別の「パーシステンス」の手法が報告されたのでしょうか? Taniumがどのように役立つか
トラブルシューティングや開発を目的として設計されたレジストリ設定は、Autorunsなどのセキュリティツールでは検出されにくいという特性から、現在では隠蔽された永続化手段として利用されています。 ここでは、「Trace」や「Detect」を含むTaniumモジュールを活用し、この比較的知られていない永続化メカニズムの存在を迅速に特定するための3つの主要な方法をご紹介します。
SamSamランサムウェア:Taniumができること
お客様と協力して、SamSamランサムウェアの最新亜種から組織を保護する取り組みを進める中で、その動作メカニズムについてさらに理解を深めることができました。 ここでは、その調査結果を共有するとともに、当社の「Threat Response」モジュールが、脅威ハンターがこの脅威を迅速に検知し、対応できるようにする方法についてのガイダンスもご紹介します。
TaniumがVerizonリスクレポートで重要な役割を果たす
Taniumプラットフォームは、ベライゾンが提供する新しいサービスの一環として活用されることになります。 「Verizonリスクレポート」は、お客様の社内インフラに関する重要なデータを提供し、お客様が自社のリスク状況を定量的に把握し、理解を深め、改善できるよう支援いたします。
2018 エンドポイントセキュリティ調査:InfoSecの専門家が夜も眠れない理由
エンドポイントにおけるインシデント対応、調査、および是正措置について、ITセキュリティの専門家 270 名を対象にアンケート調査を実施し、彼らが最も懸念している点を明らかにしました。 私たちが学んだことは以下の通りです。
海軍のサイバー防衛担当者がTaniumでネットワークに対する前例のない制御を獲得
米海軍のサイバー防衛担当者が、Taniumを活用してネットワークのセキュリティ確保に必要な迅速性と可視性をどのように実現しているかをご紹介します。
MeltdownおよびSpectreマイクロプロセッサの欠陥:Taniumができること
Taniumのテクニカルアカウントマネージャーは、MeltdownおよびSpectreというマイクロプロセッサの脆弱性に対処するため、お客様と緊密に連携して取り組んでおります。 ここでは、可視化、パッチ適用、パフォーマンス監視、および検知・対応の分野において、当社が取り組み始めたいくつかの方法をご紹介します。
EDRの重要性:サイバーハンティングへのプロアクティブなアプローチの採用
これは、3回シリーズで展開する「EDR Matters」ブログシリーズの第2回です。 本シリーズでは、Taniumのエンドポイント検知・対応(EDR)チームのディレクターであるクリス・ハレンベック氏が、インシデントの範囲特定、ハンティング、分析において、組織が単に事後対応にとどまらず、より能動的な姿勢を確立する方法について、個人的な見解を語ります。
サイバーセキュリティとITオペレーション:3 形成する力 2018
2017年のサイバーセキュリティおよびIT運用における主な動向を検討するにあたり、今後数年にわたり、公共部門および民間企業の両方に影響を与えると私たちが考える3つの主要な要因を特定しました。 また、本講座「 2018」では、こうした動向に対処するために、各組織で実施できる具体的なアクション項目をご紹介いたします。
EDRの重要性:検出までの時間を短縮する方法
これは、3回シリーズとなる「EDR Matters」ブログ記事の第1回目です。 本シリーズでは、TaniumのEMEA地域エンドポイント検知・対応(EDR)担当ディレクターであるタイラー・オリバー氏と、EMEA地域テクニカルアカウントマネジメント担当シニアディレクターのベン・クロッカー氏が、組織が規模の大小にかかわらず、セキュリティインシデントの検知、調査、是正措置にかかる時間とリソースをどのように削減できるかについて、それぞれの見解を語ります。
EPPとEDR、どちらでしょうか? サイバーセキュリティのポートフォリオに、その両方が必要な理由
EDRツールは、その前身であるフォレンジック分析製品と同様に、EPPでは対応しきれない多くのユースケースに対応しています。 とはいえ、効果的なエンドポイントセキュリティ戦略では、スタンドアロンのEDRやEPPを組み込むことで、あらゆる企業環境で頻発する多種多様なインシデントに対応できるようになります。
CONVERGE17: 2日目に学んだ3つのこと
世界的なサイバー攻撃の現状に関する最新情報を聞き、国家が関与するハッキングがもたらす課題など、さまざまなトピックについて議論しました。 その日一日を通して、3つの主要なテーマが浮かび上がってきました。
CONVERGE17: 1日目に学んだ3つのこと
Taniumの最新製品について学び、人工知能から量子コンピューティングに至るまで、幅広い分野について示唆に富む見解を伺いました。 その日一日を通して、3つの主要なテーマが浮かび上がってきました。
Tanium Assetのご紹介
本日開催された「Tanium CONVERGE17」で発表された「Tanium Asset」は、IT運用担当者や資産管理担当者に、エンドポイントおよびそこにインストールされているソフトウェアに関する最新の状況を把握できるようにし、環境内に何が存在しているかを常に正確に把握できるようにします。 Taniumを導入した後、多くのお客様がまずおっしゃるのは、エンドポイント環境を完全に可視化することがいかに簡単かという点です。
CONVERGE17: あなたの力を解き放つ
毎年開催されるCONVERGEユーザーカンファレンスは、アイデアを共有し、同業他社から学び、当社と緊密に連携して製品の方向性を形作り、皆様の組織をこれまで以上に強固なものにするための場です。 CONVERGE17では、皆様にこんな企画をご用意しております。
州のCIO 2017 の優先事項: 可視性と制御が重要な理由
各州政府は、市民が依存しているデータやサービスを安全に保ちつつ、より効率的に市民にサービスを提供する方法を模索していることは明らかです。 ネットワーク上のあらゆる資産について完全な可視性と管理能力を確保することは、各州のCIOがこれらの目標を達成するための基盤となります。
Windows 10 移行: 隠れたROIを明らかにする
Windows 10 への移行に関する3回シリーズの最終回では、Taniumのテクニカルアカウントマネジメント担当シニアディレクターであるエゴン・リンデラー氏が、Windows 10 への移行においてTaniumを活用することでROIを実現するためのさまざまな方法について解説します。 OSの移行を検討する際、通常、ROIは真っ先に頭に浮かぶことではありません。
Windows 10 移行: リソースへの負担を軽減する方法
In the second of our three-part series on Windows 10 migration, Egon Rinderer, Senior Director of Technical Account Management at Tanium, explores the migration execution and post-migration phases of the process. In each of these phases, we reveal ways to ease the burden on your resources – human and technical – to achieve a successful migration.
Windows 10 移行: 必要な時間と労力を削減する方法
Windows 10 への移行に関する3回シリーズの第1回では、Taniumのテクニカル・アカウント・マネジメント担当シニア・ディレクターであるエゴン・リンデラー氏が、最新のマイクロソフトOSへの移行が、これまでの移行とはなぜこれほどまでに異なるのかについて解説します。 彼は、人材、プロセス、テクノロジーの要件を詳細に解説し、移行前および移行後の各段階における重要なプロセスをどのように加速できるかについて、指針を示しています。
Taniumの顧客が最近のランサムウェア攻撃のリスクを軽減した方法
Taniumは、WannaCry、Intel AMT、HPオーディオドライバーのキーロガーなど、最近発見されたいくつかの脆弱性によるリスクを軽減するため、世界最大級のネットワークのいくつかで導入されています。 各脆弱性について、お客様が自社のビジネスに最適な対策方針を自由に選択できるよう配慮いたしました。
Windows 10 移行: 複雑さに足を引っ張られないために
Taniumの製品マーケティング担当ディレクター、ドゥシャント・ナタラジ氏が、最新のMicrosoftオペレーティングシステムへの移行が、これまでのどの移行とも大きく異なる理由について解説します。 彼は、人材、プロセス、テクノロジーの要件を詳細に解説し、移行前および移行後の各段階における重要なプロセスをどのように加速できるかについて、指針を示しています。
Taniumは投資家コミュニティから圧倒的な信任を獲得
A stock round led by TPG Growth and other existing investors raises an additional $100 million for the company. 今回の資金調達ラウンドは、企業が直面する重要なサイバーセキュリティおよびIT運用上の課題を解決するための不可欠なプラットフォームとして、Taniumのサービスの強みを如実に示すものです。
州政府がサイバーセキュリティインシデントに対応するための支援
サイバーセキュリティ上のインシデントに関しては、各州が大きな負担を負っています。 彼らは、交通機関や道路、学校制度やメディケイド制度、電力網や投票インフラに至るまで、市民に不可欠なサービスを提供する数え切れないほどの資源を保護する責任を担っています。
WannaCryの攻撃:変化への恐れがここまで至った経緯
Taniumのチーフ・セキュリティ・アーキテクトであるライアン・カザンシヤン氏は、WannaCryランサムウェア攻撃の発生後、世界中の数十社の企業における内部対応プロセスを目の当たりにしてきました。 彼が得た最大の気づきは? 単なる怠慢ではなく、組織に根付いた変化への抵抗こそが、これほど多くの企業が脆弱な状態に置かれてしまった最大の理由の一つです。
今回は個人的な問題:WannaCryとサイバー説明責任ギャップの心理学
WannaCryランサムウェアの拡散速度自体は目新しいものではありませんが、この件は責任の所在という新たな問題を提起しています。具体的には、サイバー攻撃から自分自身をどのように守るべきかという個人としての責任、そしてさらに重要なこととして、安全な技術を開発する責任を政府とベンダーの両方に問うべきだという点です。 次回の「WannaCry」のような大規模な感染拡大を防ぐためには、自動車の安全性を高めるために費やされたのと同じレベルの共同の取り組み――シートベルトやエアバッグから、エンジン異常警告灯やバックカメラに至るまで――をサイバーセキュリティにも適用し、誰もが将来のサイバー攻撃から身を守るための自らの役割を理解できるようにする必要があります。
「WannaCry」/「Wcry」ランサムウェアの大規模感染:Taniumができること
5月12日に対する世界的なランサムウェア攻撃の最初の兆候が見られた際、Taniumのエンドポイント検出・対応(EDR)チームは、お客様を支援するため直ちに行動に移しました。 ここでは、Tanium を使用して問題を迅速に特定し、対策を講じる方法についてご案内いたします。
平均対応時間の追跡方法
重要な指標をどのように追跡しているかを解説する、全4回にわたるブログシリーズの最終回となります。 今回の記事では、TaniumのSecOpsエンジニアであるグレッグ・ポティエ氏が、インシデントへの対応方法について解説し、対応までの平均所要時間に関するガイドラインを示するとともに、迅速な対応があらゆる企業にとってなぜ重要なのかを説明しています。
NISTサイバーセキュリティフレームワークの更新がサプライチェーンと指標を強調
改訂されたNISTサイバーセキュリティ・フレームワークには、2つの重要な変更点が盛り込まれています。それは、サイバーサプライチェーンのリスク管理に関する詳細の拡充と、サイバーセキュリティの指標および測定に関する新たなセクションの追加です。 TaniumのCSOであるデビッド・ダマト氏が、これらのアップデートが企業にとってなぜ重要なのか、また今後さらに改善の余地があると思われる点について解説しています。
ITがセキュリティ衛生管理に失敗している理由:調査結果
Taniumが委託したFrost & Sullivanによる最近の調査によると、ITリーダーたちは、自社のエンドポイントで何が起きているかを理解する上で、「認識」と「現実」のギャップに悩まされているとのことです。 セキュリティ・ハイジーンの実践について私たちが明らかにした点と、それに対して皆様にできることをご紹介します。
セキュリティ衛生管理の3つの段階:フレームワーク
3回シリーズの第2回となる今回は、TaniumのCSOであるデビッド・ダマト氏が、リスクベースのフレームワークを活用して、成熟した持続可能なサイバーセキュリティプログラムを構築する方法について解説します。 サイバーセキュリティ体制を構築する際、多くの組織は予防策のみに重点を置いています。
最良の脅威データを内部に求める
組織は、攻撃を検知するために、画一的なデータフィードという「命綱」に全面的に依存し続けるわけにはいきません。 Taniumのチーフ・セキュリティ・アーキテクトであるライアン・カザンシヤン氏が、組織固有のニーズに対応するための最適な脅威データの選び方についてアドバイスしています。
セキュリティ衛生の3つの段階:評価
3回シリーズの第1回となる本記事では、TaniumのCSOであるデビッド・ダマト氏が、適切なセキュリティ対策がなぜこれほど重要なのかを解説し、IT組織を整備するための第一段階について詳しく説明しています。 セキュリティ対策が不十分になっていませんか? もしそうなら、どうか気を強く持ってください。
平均パッチ適用時間の追跡方法
これは、当社組織内でTaniumプラットフォームをどのように活用しているかを探る、全4回にわたるブログシリーズの第3回です。 今回の記事では、SecOpsエンジニアのグレッグ・ポティエ氏が、TaniumとSplunkを組み合わせてパッチ管理データを提供する方法について解説します。CSOやその他のセキュリティ責任者は、このデータを活用して潜在的なリスクを評価することができます。
重要なコンプライアンス指標の追跡方法
これは、当社組織内でTaniumプラットフォームをどのように活用しているかを探る、全4回にわたるブログシリーズの第2回です。 第1部では、重大な脆弱性をどのように追跡しているかについてご紹介しました。
コンプライアンスとセキュリティ衛生が交わる場所:PCI TLS暗号化アップデートの探求
セキュリティ対策全般の最終目標としてコンプライアンスのみを捉えていると、重要な更新情報を見逃してしまうことになります。 目前に迫っているPCI TLS暗号化のアップグレードは、その好例と言えます。
政府ITリーダーがスピードの必要性を認識
米サイバーコマンド、空軍、および国土安全保障省の当局者たちは、短期間でわが国のIT防衛体制を強化する方法を模索しています。 その方法をご紹介します。
NHSのデジタル化における3セキュリティ上の課題
国民保健サービス(NHS)の概要。 昨年、英国政府は、 2020年までに国民保健サービス(NHS)をペーパーレス化するという野心的な目標を掲げました。これにより、数十万件の患者記録がデジタル化されることになります。
2017のサイバーセキュリティ予測5つ
To call 2016 ‘eventful’ in the IT and cybersecurity space would be an understatement. 「Mirai」からランサムウェア、NSAの「シャドウ・ブローカーズ」からYahoo!に至るまで、今年は古くからある課題から生まれた新たな脅威が相次ぎました。
メーカーとビルダーの力を引き出す
私は 2012 年に、Taniumの最初の2名のテクニカル・アカウント・マネージャー(TAM)の1人として入社しました。 IT業界で働く多くの人たちと同様、私も長年にわたり、ヘルプデスクから運用、セキュリティ、ソフトウェアに至るまで、IT分野のさまざまな役割を担ってきました。
CONVERGE 2016:初回カンファレンスのハイライト
この機会をお見逃しなく。 サンフランシスコで開催される「 CONVERGE17」「 16-19」「 2017」にぜひご参加ください。 これで、当社初のユーザーカンファレンス「Tanium CONVERGE16」は、満席御礼のうちに幕を閉じました。
「Tanium Trends」のご紹介
お客様からは、Taniumがネットワークの管理やセキュリティ確保においてどれほど効果的であるか、よくお聞きします。 デザインおよびユーザーエクスペリエンス担当チーフとして、私の役割は、あらゆるスキルレベルのすべてのTaniumユーザーが、この機能を十分に活用し理解できるよう支援するとともに、環境の状態を追跡し、ステークホルダーに伝達するための手段を提供することです。
英国には基本的なサイバー衛生を促進するための言葉ではなく行動が必要
マット・ハンコック氏のサイバーセキュリティに関する発言。 先月、英国の新たに任命されたデジタル産業担当大臣のマット・ハンコック氏が、サイバーセキュリティに関する初の演説を行いました。
サイバーセキュリティ意識とはあなたにとって何を意味しますか?
「気づき」を基盤として。 Taniumでは、「可視化」こそが私たちの活動の基盤となっています。ネットワーク全体とその上で何が起きているかを把握することは、今日の脅威環境に適したITセキュリティ戦略を構築するための第一歩です。
壊れたサイバー衛生:ケーススタディ
情報セキュリティツールは豊富にあります。 125 社のベンダーから提供される200 種類以上の製品が、トップ20 のセキュリティ対策(ひと息)に対応しており、市場には情報セキュリティツールが豊富に揃っています。
NISTサイバーセキュリティフレームワークの人気の高まり
NISTサイバーセキュリティ・フレームワーク。 2014年、米国商務省傘下の国立標準技術研究所(NIST)は、「NISTサイバーセキュリティ・フレームワーク」と呼ばれる、サイバーセキュリティに関する最も重要な指針の一つを策定しました。これは、あらゆる業界の企業がリスクをより適切に評価し、重要インフラのセキュリティと回復力を強化するための共通の基準となっています。
米国商工会議所パネルの要約:より良いサイバーセキュリティへの三つの鍵
サイバーセキュリティの世界は、独特なジレンマに直面しています。 一方で、サイバーセキュリティは私たちの日常生活において、ますます身近な存在になりつつあります。
侵害の量が無行動を生む可能性がある
英国の企業が直面しているサイバーセキュリティ上の脅威。 英国の企業が直面しているサイバーセキュリティ上の脅威に関する報道が、毎日のように報じられています。
準備を整えよう:CONVERGEカウントダウンが始まる
準備をしておきましょう。 そのシンプルな命令は、あなたにとってどのような意味を持ちますか? ご心配ですか? 自信? それとも、いつも手をつけはするものの、なかなか終わらない「やることリスト」を思い出すかもしれませんね?
医療業界がセキュリティ衛生でサイバーヘルスを改善できる五つの方法
医療業界では、重大なセキュリティ侵害が相次いでいます。 セキュリティの面において、医療業界はこの2年間、極めて厳しい状況に直面してきました。
5 良好なセキュリティ衛生のために答えなければならない質問
ITプロフェッショナルが答えなければならない質問。 ITの専門家たちは、次から次へと発生する緊急事態の間を頻繁に行き来していることは、皆さんご存知の通りです。
連邦機関はMEGABYTE法を使用してサイバーセキュリティを強化すべきである
「メガバイト法」。 ネットワークを保護するためには、そのネットワークについて理解しておく必要があります。
米国選挙アップデート:サイバーセキュリティ版
選挙へのサイバー攻撃が、またしても注目を集めています。 今週、『ワシントン・ポスト』紙は、米国の情報機関および法執行機関が、11月の選挙を妨害しようとするロシアによる秘密工作の可能性について調査を行っていると報じました。
Tanium Complyのご紹介
「Tanium Comply」の発表です。 本日、Taniumの最新製品モジュール「Tanium Comply™」を発表いたします。
クラウドでいつも通りのビジネスは可能か?
私は、これまでのキャリアの中で、2つの大規模なIT変革に携わることができたことを光栄に思います。 VMwareでは、企業が仮想マシンへの移行、そしてプライベートクラウドへの移行という、一代に一度あるかないかの変革に乗り出すにあたり、パートナーとして支援いたしました。
サイバーグランドチャレンジ:簡単な作業を自動化する
DARPAの「サイバー・グランド・チャレンジ(CGC)」。 今週、ラスベガスで、主催者らが「世界初の全マシン参加型ハッキング大会」と呼ぶイベントが開催されました。
アクセンチュア、パロアルト・ネットワークス、スプランクと提携し、新たなサイバー防衛プラットフォームを構築
本日、Taniumがアクセンチュア、スプランク、パロアルト・ネットワークスと提携し、企業が単一の統合ソリューションでサイバーセキュリティのライフサイクル全体を効率的に管理できるようにする、新たな侵害防止プラットフォーム「アクセンチュア・サイバー・ディフェンス・プラットフォーム(ACDP)」を推進することを、大変嬉しくお知らせいたします。 このプラットフォームは、Splunk、Palo Alto Networks、Taniumの各機能を統合し、ネットワークの規模を問わず、すべてのエンドポイントにおけるセキュリティと可視性を向上させます。これにより、セキュリティチームは、攻撃を数秒以内に特定、防止、防御、検知し、対応することが可能になります。
メールを盗む方法、その数々
先日報じられた民主党全国委員会へのハッキング事件により、極めて一般的なデータ窃取の手口が再び注目を集めています。それは、電子メールを標的とした侵入攻撃です。 こうした情報漏洩に対する即座の対応として、メッセージの暗号化や二要素認証といった対策がしばしば提唱されます。
Mr. Robot:正確に行うことの重要性
USAネットワークの人気番組の舞台裏で活躍する「タニウム・デュオ」、アンドレ・マクレガー氏とライアン・カザンシヤン氏へのQ&A。 USAネットワークで放送され、批評家から高い評価を得ているサイバースリラー『ミスター・ロボット』は、世界を救う使命を背負った自警団的なハッカーが繰り広げる、暗黒の架空の世界を視聴者に垣間見せてくれます。
連邦ITのアップグレードの時:ITMFを可決せよ
ITに対する連邦政府の資金援助。 1980s や90sの時代のコンピュータシステムを使って、ビジネスを運営しているところを想像してみてください。
重要性には義務が伴う
Taniumは、最も重要な非上場企業 25 社の一つに選ばれました。 『フォーチュン』誌は先ごろ、タニウムを「 2016社中最も重要な非上場企業 25 社」の1社に選出しました。同誌は、「驚異的な収益や資産、社会的影響力、私たちの日常生活との深い結びつき、そして破壊的な影響力」を基準に、最も影響力のある非上場企業を評価しています。
TaniumとSCCMの統合:クライアントの状態
Taniumでの職務において、私は頻繁に複雑なIT環境に直面しています。 お客様ごとに状況はそれぞれ異なりますが、Taniumの素晴らしい点の一つは、混沌とした企業ネットワークにおいても、いかにうまく適応し、実際にその環境で真価を発揮するかという点です。
PwC脅威インテリジェンスストリーム統合のご紹介
PwCの新たな脅威インテリジェンス・ストリームの統合について。 Taniumの主要な使命の一つは、煩雑な手作業のプロセスを自動化されたタスクへと変革し、ITセキュリティチームがより多くの時間を確保し、より質の高いデータを活用し、無駄を削減できるようにすることです。
リスク選好度の定義:サイバーリスクとリーダーシップへの渇望
「サイバー攻撃が明白かつ差し迫った脅威であることを理解するために、最近注目を集めたサイバー攻撃の被害企業の一つである必要はありません。」 このように、イングランド銀行の最高情報セキュリティ責任者であるウィル・ブランドン氏は、先日開催された「シティ・ウィーク」会議での演説の冒頭で述べました。
DHS高官が語る、ネットワーク制御を数日ではなく数秒で実現する必要性
企業が直面する脅威の状況。 タニウムでは、ワシントンで多くの方々と交流しています。クライアントや見込み客から、新たな脅威やその対策について理解を深めようとしている政策立案者まで、幅広い方々とお話ししています。
政府はビジネスのサイバー脅威管理を支援するために大胆であるべき
高まるサイバーセキュリティ上の脅威に関する対話。 サイバーセキュリティ上の脅威が高まる中、企業が顧客に対して負う責任について、英国で議論が交わされています。
私たちのデザインの歩み
デザインおよびユーザーエクスペリエンス担当チーフに就任した際、私はタニウムの「顧客主導のイノベーション」という理念に惹かれました。それは、ユーザー中心設計の原則と包括的に一致していたからです。 私は、デザインの最先端をいく業界で働くのが大好きです。
ランサムウェア攻撃を防ぐための基本への回帰
ランサムウェアによる攻撃が毎日のように発生しています。 ランサムウェア攻撃は今や毎日のようにニュースで報じられるようになっており、新たなマルウェアのファミリーもほぼ同じ頻度で出現している上、企業が標的となるケースもますます増えています。
基本に立ち返る:Tanium を使った Windows サービスの不正検出
「ネットワークを把握する」上で欠かせない要素の一つは、エンドポイントの永続化メカニズム、すなわちオペレーティングシステムがコードを自動的に読み込んで実行する無数の方法を追跡することです。 10年以上にわたり、バックグラウンドサービスは、Windowsにおいて最も一般的に利用されている永続化場所の一つとなっています。
サイバーリテラシーと取締役会
説明責任のギャップ。 Tanium社はNASDAQと提携し、企業の経営幹部が自社のサイバーセキュリティ上の脆弱性について抱いている認識と、実際の理解との間のギャップを明らかにしました。
エンドポイントの「ツール肥大化」を終わらせるために本腰を入れる時
エンドポイントにおける「ツールの肥大化」について解説します。 御社では、導入したものの使われていないセキュリティツールが山ほど溜まってしまっていませんか? これはよくある問題であり、エンドポイントセキュリティの分野では頻繁に見られるものです。
ハイジャックに遭わないようにしましょう! Tanium を使用した DLL 読み込み順序攻撃の検出
DLLハイジャックの解説。 DLLハイジャッキングは、一般に「ロード順ハイジャッキング」または「検索順ハイジャッキング」とも呼ばれ、その手法については多くの文献で詳述されていますが、依然として検出を逃れ続けており、調査担当者にとって大きな課題となっています。
エンドポイントセキュリティの次なる展開:Tanium Protect™の発表
10年以上前、限られた情報セキュリティ予算をどのように配分するかという選択は、簡単でした。 今日の現実は、それよりもはるかに複雑です。
EDRソリューションにおける重要事項の評価
2015を振り返ってみると、セキュリティ業界がエンドポイント検出・対応(EDR)製品であふれかえっていることは、否定しがたい事実です。 どのようなカンファレンスでもスポンサーブースを回ってみたり、ベンダーのウェブサイトに掲載されているホワイトペーパーやマーケティング資料をざっと目を通してみたりすれば、「エンタープライズ規模」で「リアルタイム」に「予防、検知、対応」を行うという、同じ主張が延々と繰り返されていることに気づくでしょう。
「a16z Podcast」:セキュリティの基礎とタニウムの成長物語
9月に開催された「 a16z Capital Summit」では、アンドリーセン・ホロウィッツのベン・ホロウィッツ氏とタニウムのオリオン・ヒンダウィ氏が対談し、「セキュリティの基礎とタニウムの成長物語」について語り合いました。この対談は、今週の「 a16z Podcast」で特集されています。
OpenSSHの脆弱性を迅速に修正する方法
先週、Qualys社は、OpenSSHクライアントのバージョン 5.4 から7.1に存在する脆弱性(CVE-2016–0777 および0778)を明らかにするセキュリティアドバイザリを公開しました。 これらの脆弱性が悪用されると、秘密鍵情報が盗まれる可能性があります。
合併・買収におけるリスク軽減
すべてのシステムについて、全社的な可視性を確保するためのチェックリストです。 世界の大手企業間における合併・買収(M&A)の動きは 2014 年以来活発化しており、スターウッドとマリオット、AT&TとディレクTVといった事例に続き、先週はダウとデュポンによる最新の大型合併が話題となりました。
証明書セキュリティリスクの根本原因を突き止める方法
デルの認証局(CA)。 最近、デル社が、幅広いWindowsベースのシステムに、自己署名型のルート認証局(CA)証明書とその秘密鍵を同梱していたことが明らかになりました。
連邦サイバーセキュリティを変革する時は今
政府がサイバー攻撃に先手を打ち、その被害から回復するためにはどうすればよいでしょうか。 今週、連邦政府の最高情報責任者(CIO)であるトニー・スコット氏が、政府機関がサイバー攻撃に先手を打つ方法や、攻撃からの復旧方法について、産業界、政府、学界から官民パートナーシップである「米国技術・産業諮問評議会(ACT-IAC)」に寄せられた提案に関する公開報告書を発表する見込みです。
サイバーセキュリティパネルの重要な教訓:取締役会メンバーが知っておくべきこと
サイバーセキュリティリスクとは何でしょうか? TaniumのCFO兼COOであるエリック・ブラウン氏は先日、ナスダックが主催した「サイバーセキュリティ: 取締役が知っておくべきこと」と題したパネルディスカッションに参加しました。モデレーターは、Boardroom Resources LLCのCEO兼トークショー司会者であるT.K. カーステッター氏が務め、パネリストには、シンプソン・サッチャー・アンド・バートレットのアソシエイトであるヤフィット・コーン氏、同社のパートナーであるA.J. ケス氏、そしてナスダックの情報セキュリティエンジニアリング担当副部長であるマーティン・リウテルモザ氏が登壇しました。
対談:NasdaqのBrad PetersonとTaniumのOrion Hindawiが語る、すべての取締役会がInfoSecリーダーシップに問うべき6つの質問
大規模なデータ漏洩に見舞われた場合、企業の現状――ひいては存続そのもの――が、ほんの数秒のうちに失われてしまう可能性があります。 Taniumの共同創業者兼CTOであるオリオン・ヒンダウィ氏と、ナスダックの執行副社長兼最高情報責任者(CIO)であるブラッド・ピーターソン氏は、数え切れないほどの企業が、本来なら防げたはずの大惨事の瀬戸際に立たされているという現実を、誰よりも深く理解しています。
Tanium インシデント対応の最新情報:WMI、スケジュールされたタスク、および強化されたファイル検索
金曜日、 10月30日において、Taniumはインシデント対応モジュールの更新版をリリースいたしました。 今回のポイントアップデートで導入されたいくつかの新機能に期待しています。具体的には、悪意のあるWMIイベントコンシューマーの検出、スケジュールされたタスクの大規模な分析、保存されているファイルの検索を数秒で実行できる機能などが挙げられます。
取締役会によるサイバーリスクの監督の必要性
エンタープライズ・リスク・マネジメント(ERM)モデル。 上場企業の監査委員会委員長として、私は組織が直面するリスクのさまざまな要素を監視するため、エンタープライズ・リスク・マネジメント(ERM)モデルを継続的に評価しております。
地域社会が、つながりを保ちながら安全を確保できるよう支援します
市民のデータを保護すること。 サイバーセキュリティに関しては、まさに「スマートガバメント」こそが鍵となります。
情報セキュリティの世界的動向
シニア・アソシエイトとして、PwCにおいて顧客と緊密に連携し、同社の年次調査「グローバル情報セキュリティ実態調査(GSISS)」のための情報収集にあたりました。 それから10年後、Taniumのパートナー企業の一つであるPwCからその資料をいただき、大変嬉しく思いました。
連邦政府のサイバーセキュリティの向上は、皆で分担すべき責任です
本日は、「全米サイバーセキュリティ啓発月間」の開始日であり、連邦政府がアメリカ国民に対し、オンラインでの安全な過ごし方を啓発するための取り組みである「Stop.Think.Connect」キャンペーンの5周年でもあります。 現在のサイバーセキュリティ情勢がいかに深刻であるかを示すには、周囲の人に聞いてみるだけで十分です。