2025年9月24日において、シスコは、シスコ製デバイスに影響を及ぼす一連のCVEに関する情報を公開しました。 その中には、高度な脅威アクターによるマルウェア攻撃キャンペーンと関連していると思われる、特に懸念される3つの脆弱性が含まれていました。 シスコのレポートでは、このキャンペーンが 2024 の「ArcaneDoor」キャンペーンに関連しているとの見解を、高い確信度をもって示しています(詳細はこちら)。
シスコとNCSCは ASA-5500-X シリーズ・プラットフォーム(その多くはサポート終了済みです)に対する攻撃のみを報告していますが、この脆弱性はASA 5500-Xプラットフォームだけに限定されているわけではありません。
| 属性 | CVE-2025-20333 | CVE-2025-20362 | CVE-2025-20363 |
|---|---|---|---|
| 脆弱性の種類 | VPN Webサーバーにおけるリモートコード実行 | VPN Webサーバーへの不正アクセス | Webサービスにおけるリモートコード実行 |
| 影響を受けるハードウェア | ASA、FTD | ASA、FTD | ASA、FTD、IOS、IOS XE、IOS XR(ASR 9001) |
| 影響を受けるソフトウェアのバージョン | ASA: 9.12–9.23x FTD: 7.0–7.7x | ASA: 9.12–9.23x FTD: 7.0–7.7x | ASA: 9.12–9.23x FTD: 7.0–7.7x IOS/IOS XE:リモートアクセス SSL VPN を使用する場合 IOS XR:ASR 9001 で HTTP サーバーが有効になっている場合 |
| CVSSスコア | 9.9 (重大) | 6.5 (中) | ASA/FTDでは9.0 (重大)(IOSでは8.5 ) |
| 認証が必要です | はい(VPNの認証情報) | いいえ | ASA/FTD:いいえ IOS:はい(低権限) |
| インパクト | 完全なルートコードの実行、デバイスの完全な乗っ取り | 認証なしでアクセス制限のあるURLにアクセスする | 完全なルートコードの実行、デバイスの完全な乗っ取り |
幸いなことに、シスコ社は、影響を受けるすべてのASAおよびFTDソフトウェアバージョンの修正済みバージョンについて、非常に役立つ参照表も提供しています:
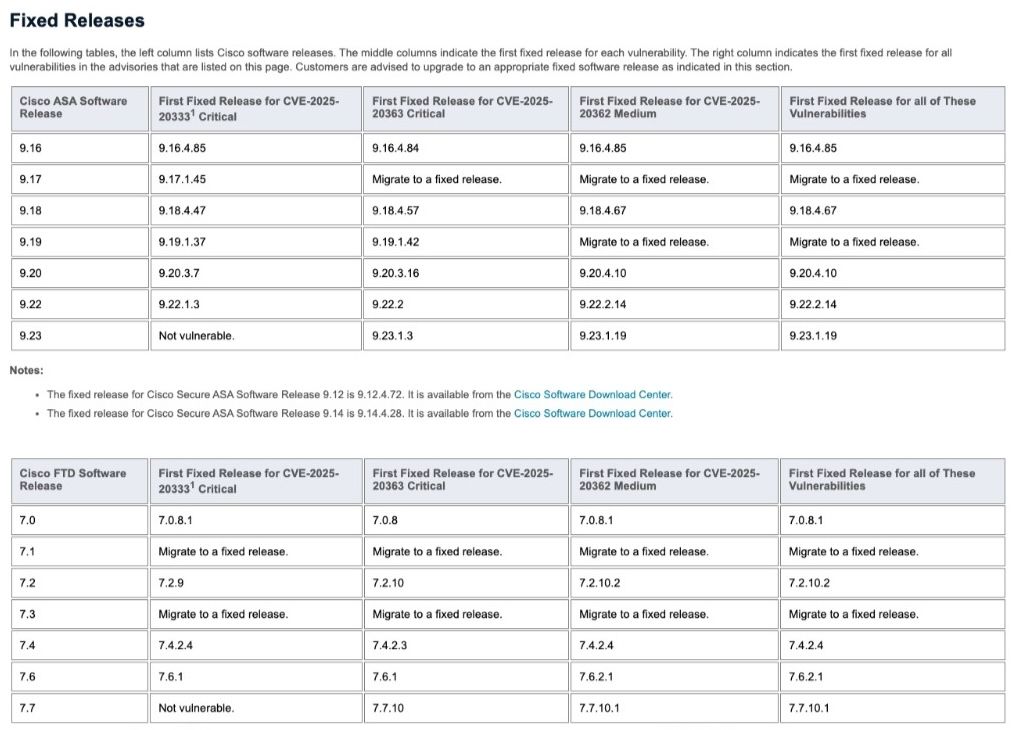
図1:出典 - https://sec.cloudapps.cisco.com/security/center/resources/asa_ftd_continued_attacks
Taniumのお客様は、Tanium Complyの リモート認証スキャン( )機能を利用して、Ciscoデバイスに脆弱性がないかスキャンすることができます。
これらの脆弱性が公表された後の数時間から数日の間に、いくつかの政府が、これらのデバイスを標的とした複数の高度なマルウェアを用いた、現在も進行中の高度な攻撃キャンペーンに関する、より詳細な指示や分析を発表しました。
LINEVIPER および RayInitiator に関する NCSC マルウェア分析レポート
注:NCSCのマルウェア分析レポートによると、攻撃の対象は、バージョン 9.12(4)67 および9.14(4)24を実行しているASAデバイスを標的としていたとのことです。 シスコは、このキャンペーンで確認されたデバイスは、SecureBoot や TrustAnchor といった技術を実行できないため、このキャンペーンにおける攻撃の成功を容易にしているとしています。 現時点では、最初のブートローダーへの侵入に直接関与している脆弱性がどれであるかは不明です。
関連するマルウェアの検出
このセクションでは、 2025年9月で最初に報告された攻撃キャンペーンに関連する侵害の検知について説明します。これは、本ドキュメントの「概要」セクションで前述した、脆弱性のあるソフトウェアバージョンを実行しているエンドポイントの検知とは異なります。
英国の国家サイバーセキュリティセンター(NCSC)は、ASA 5500-X デバイスを標的としたマルウェアに関する、極めて詳細な技術レポートを公開しました。 この包括的な報告書は、 から、こちら でダウンロードできます。 このマルウェアは、「RayInitiator」という名前のブートキットと、「LINE VIPER」として知られるローダーという2つの構成要素から成っています。特に「LINE VIPER」については、1年ほど前に確認された のCisco ASA向けマルウェア と共通する特徴が見られますが、その比較については本分析の範囲外となります。
これらの攻撃で悪用された脆弱性は、Cisco Firepower Threat Defense デバイスにも影響を及ぼしますが、同デバイスではセキュアブートがサポートされているため、このマルウェアが検出されずにデバイス内に潜伏し続ける可能性は低いと考えられます。
RAYINITIATOR
RayInitiatorとは、 2025年9月30日によりサポート終了日を迎えた、または今後サポート終了を迎えるCisco ASAデバイスを標的とする、持続型かつ多段階型のブートキットを指します。 これは、セキュアブートに対応できないデバイスを特に標的としています。 RayInitiatorは、FTDデバイスに対する脅威としてすぐには認識されないかもしれませんが、それでもこれらのデバイスについては、できるだけ早くパッチを適用するか、ハードウェアのアップグレードを行う必要があります。
RayInitiatorは起動プロセスを改変し、システムテーブルの奥深くにフックを埋め込むため、標準的な管理ツールによる検出を回避します。
LINE VIPER
LINE VIPERは、 2024’s 、LINE DANCER 、および 、LINE RUNNER の後継と見られますが、高度な難読化技術や、pcapの収集、標的を絞ったログの削除、フォレンジック対策技術など、モジュール式で拡張可能な機能を備え、機能面で大幅な強化が図られています。
LINE VIPERの完成度の高さは、被害者ごとに固有のトークンを使用していることや、通信が暗号化されていることなど、その多くの機能に表れており、たとえ通信が傍受されたとしても、その解析は困難です。
専門的なツールや手法を用いない限り、従来のフォレンジック手法(ディスクやメモリの分析)は効果を発揮しない可能性があります。 NCSCの報告書およびCISAのウェブサイトでは、技術的なガイダンスに加え、分析に役立つ複数のスクリプトやYARAルールが提供されています。
検出には、多くの場合、デバイスへの物理的なアクセスや、コアダンプを解析して特定のフックを探したり、NCSCが提供するPythonスクリプトやYARAルールを利用したりといった、高度なフォレンジック技術が必要となります。 このマルウェアに関する報告では、フォレンジック対策技術や揮発性メモリの利用が注目されています。このため、分析は慎重に行う必要があり、デバイスの電源を切らないようにしてください。 デバイスの電源を切ると、揮発性メモリの内容が消去され、重要なフォレンジック証拠が失われる可能性があります。
法科学証拠の収集
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、シスコのASAデバイスの準備方法、コアダンプの実行方法、および出力結果を分析して侵害の兆候を確認する方法について、包括的な手順書を公表しました。 Cisco ASA デバイスに関する詳細な手順( )は、こちら()でご覧いただけます。
CISAの通知では、フォレンジック証拠を慎重に収集することの重要性が述べられていますが、改めて強調しておく価値があります。アンチフォレンジック対策を発動させないために、非常に具体的なガイドラインがいくつか定められているのです:
記載されている手順は、記載された順序通りに、かつ記載された通りに正確に実行する必要があります。 以下の指針から少しでも逸脱すると、脅威アクターのフォレンジック対策が発動し、フォレンジックデータが破壊され、進行中の捜査に支障をきたす恐れがあります。 CISAは、この脅威アクターが講じているすべてのフォレンジック対策および運用セキュリティ対策を把握しているわけではありませんが、以下は、現時点で確認されている事実に基づく例です。
- では、「Tab」キーやオートコンプリート、その他のオートコンプリート機能は絶対に使用しないでください。 この攻撃者は、デバイスをクラッシュさせるために、これらのコマンドを仕込んでいます。
- CISAに事前に相談することなく、以下に記載されている内容(IPアドレスのブロックなど)以外の是正措置を で講じてはいけません。 この脅威アクターは、状況の変化を注意深く監視しており、新しいインフラへと迅速に切り替えることができます。
注:デバイスをクラッシュさせると、おそらく再起動が強制され、メモリとあらゆる異常なデータが消去されると思われます。 これは、アナリストをだまして貴重なフォレンジック証拠を失わせようとする非常に巧妙な手口か、あるいは(攻撃者にとっては)都合の良い副作用を伴う予期せぬバグのいずれかです。
リスク軽減とアップグレード
これらの脆弱性とマルウェアの組み合わせは、影響を受けるシステムを運用している組織にとって深刻な脅威となります。 組織は調査においてデューデリジェンスを行うべきですが、情報漏洩が確認されたかのように、暗号化キーやパスワードのローテーションを実施し、対策を強化していくことは、賢明なアドバイスです。
シスコ社のガイダンスによれば、「シスコ社のファイアウォールデバイスにおいて、侵害の疑いがある場合、または侵害が確認された場合、 当該デバイスのすべての設定要素は信頼できないものとみなすべきです。 シスコでは、固定リリースへのアップグレード後、すべての設定(特にローカルパスワード、証明書、および鍵)を更新することを推奨しています。 これを実現するには、固定リリースへのアップグレード後、グローバル設定モードで「 configure factory-default 」コマンドを実行してデバイスを工場出荷時の設定にリセットし、その後、新しいパスワード、証明書、および鍵を使用してデバイスを最初から再設定するのが最善の方法です。 「configure factory-default」コマンドがサポートされていない場合は、代わりに「 write erase 」および「reload 」の各コマンドを使用してください。
CISAのED 25-03の指示に従うことが求められる組織や機関については、フォレンジック証拠用のコアダンプの作成および提出に関する詳細な指示が、 detail に記載されています。
ASA以外のハードウェアについては、各組織はシスコから提供されている 2025年9月 の更新プログラムを適用することができます。

