サイバーセキュリティリスクを測定・軽減するための通常の取り組みは依然として不可欠ですが、今日の最高情報セキュリティ責任者(CISO)にとって、経営幹部が理解し、行動に移せるような言葉で現状を伝えることは、継続的な課題となっています。
サイバーセキュリティ対策の整備状況を検証する経営幹部や取締役会のメンバーの多くは、技術的なバックグラウンドがあまりありません。 サイバーセキュリティに関する説明会に参加する際、参加者は、ネットワークの脆弱性、 脅威ハンティング、 フィッシングテスト、 ソフトウェアパッチ、および リスクスコア に関する、技術的な専門用語や指標、データが渦巻く中で、その内容を理解するのに苦労することがよくあります。
より効果的に意思疎通を図るためには、CISOはCEOのような視点を持って、ステークホルダーに提示する膨大な情報を、より広い文脈の中で捉える必要があります。 何しろ、経営幹部は、理解していないことを管理することはできません。
企業幹部や取締役会の世界では、何と言っても「最終利益」がすべてだと、企業リーダーとセキュリティ技術者の間のコミュニケーション強化に取り組む組織「Digital Directors Network」の創設者兼CEOであるボブ・ズキス氏は主張しています。 「サイバーリスクについては、経済的な観点から論じる必要があります」と、ズキス氏は、Taniumが後援する ハーバード・ビジネス・レビュー アナリティクス・サービスによる最近のレポートの中で述べました。
本報告書では、さまざまな業界や地域にわたる、規模の異なる企業の管理職、上級管理職、経営幹部層から 180 名を対象に調査を行いました。 デジタルリスクの世界に深く関わっている専門家たちへのインタビューが掲載されています。
現在のコミュニケーションの断絶により、CISOは苛立ちを覚え、経営陣は困惑し、実用的なデータが伝達過程で失われてしまう一方で、サイバー犯罪者たちはこの状況を悪用しています。 調査回答者の半数以上(57%)が、パンデミックの発生以来、サイバー攻撃が増加したと回答しており、そのうち 19%が、こうした攻撃が大幅に増加したと指摘しています。
「サイバーリスクについては、経済的な観点から論じる必要があります。」デジタル・ディレクターズ・ネットワークの創業者兼CEO、ボブ・ズキス氏
パンデミックに伴う の在宅勤務への移行 は、事態にさらに拍車をかける結果となりました。多くの組織が、適切にセキュリティ対策を講じることができなかった新たなエンドポイントや接続の急増に、突然対応を迫られることになったからです。
CISOは、自らの発言と経営陣が受け取る内容との間の隔たりを埋める必要があります。 専門家によると、朗報なのは、双方が学ぶ意欲を持っており、隔たりが縮まりつつある兆しが見られるということです。 ここでは、成功を収めているCISOたちが、誰もが理解できる共通の言語を見出すために頼ってきた3つの重要な考え方をご紹介します。
サイバーリスクについて伝えるということは、ビジネス価値にさらに焦点を当てることを意味します
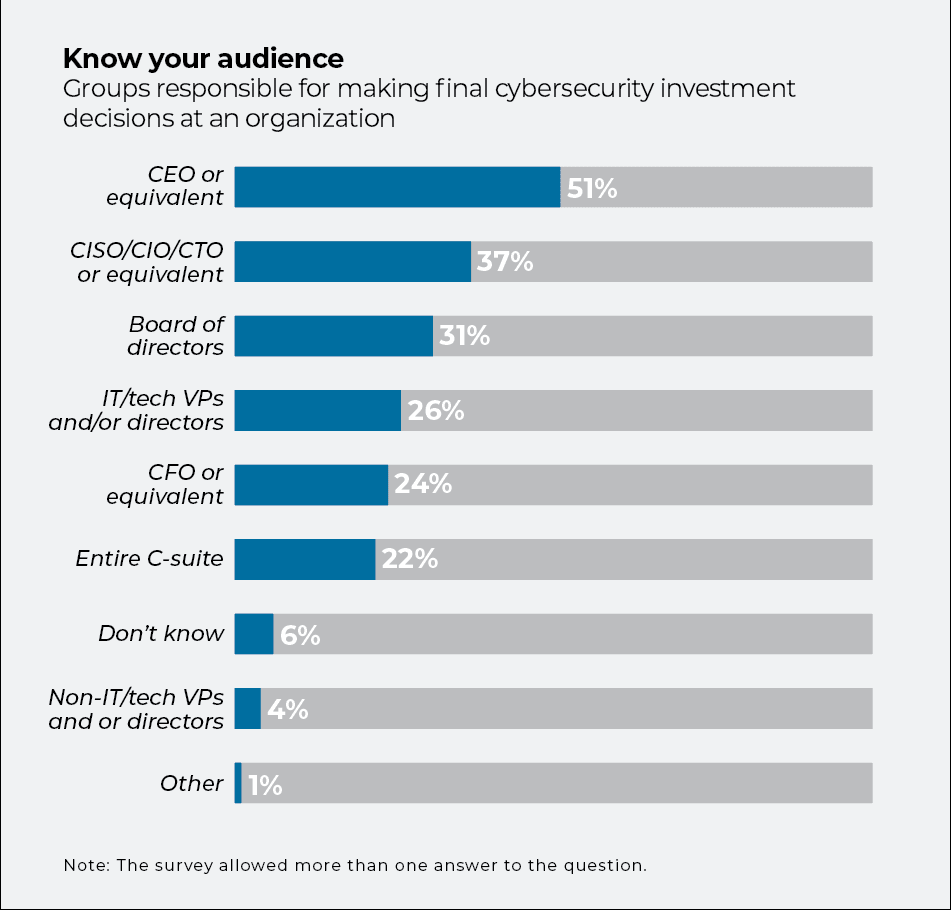
サイバーセキュリティへの投資に関する最終決定を下す人々の大半は、この分野の出身ではありません。 のHBR「 」調査によると、調査対象企業の半数強(51%)において、サイバーセキュリティ関連の支出はCEOレベルで管理されています。 CISO(最高情報セキュリティ責任者)、CIO(最高情報責任者)、CTO(最高技術責任者)といった技術部門のリーダーが、組織の3分の1強(37%)において予算の決定権を握っています。また、ITや技術分野を担当する副社長や部長は、企業の約4分の1(26%)を占めています。
従業員数、サプライチェーン、規制といった話題になると、
のCEOや取締役会は、数字について話し合うことに慣れています。 しかし、CISOが数値を分析する際、その数値を「特定されたゼロデイ攻撃の数」や「阻止されたフィッシング攻撃の割合」といった、解釈が難しい技術的な指標と結びつけてしまうことがよくあります。 さらに事態は悪化します。DDoS(分散型サービス拒否攻撃)、XEM(統合エンドポイント管理)、あるいはAWS EC2 (Amazon Web Services Elastic Compute Cloud)といった頭字語や専門用語が混ざり込むと、事態はさらに複雑になります。
それは、野球ファンにクリケットの試合を説明するようなものです。 『
』シリーズの2作品とも、バットやボールが登場し、人々が走り回っています。 しかし、クリケットには「グラバー」や「ナーデル」、
「ディブリー・ドブリー・ボウラー」といった、独自の専門用語が使われています。
「 サイバーセキュリティへの支出は多すぎるのか、それとも少なすぎるのか?」 それは間違った質問です。”ズキス
専門家は、難解な専門用語を多用するのではなく、言葉遣いを明確で分かりやすくし、本質に焦点を当てることを推奨しています。
CISOは、セキュリティツールだけでなく、セキュリティの実効性にも結びついた、具体的な行動につながる指標を活用することで、上層部からの理解を得ることができます。 例えば、フィッシングの発生率やXEMシステムが、どのように企業の価値を守り、高めることができるかについて解説しています。 それでもなお、多くのCISOは、そのビジネス価値との関連性を明確に示せていません。
[関連記事:連邦政府のCISOが導入すべき 3 のサイバー衛生対策]
よく知られた財務指標であっても、文脈がなければ誤解を招く可能性があります。 経営幹部の方々は、「サイバーセキュリティへの投資は多すぎるのか、それとも少なすぎるのか」と疑問に思うかもしれません。 実のところ、物事はそれほど単純ではありません。 「『正しい数字』など存在しません」と、ズキス氏は報告書の中で説明しています。「そもそも、それは間違った問い方なのです。」
むしろ、リーダーたちは投資について、根本的に異なる視点を持つ必要があります。 の資産発見・インベントリ機能( )や、の自動化されたエンドポイント管理システム( )などのツールのデータを活用することで、CISOは経営幹部に対し、企業内でリスクにさらされている資産の価値、既存の投資に基づいてその価値のうちどれほどが保護されているか、そして保護体制が時間の経過とともにどのように変化する可能性があるかについて、把握する手助けをすることができます。
サイバーリスクのスコアリングは、一貫性がある場合に最も明確になります
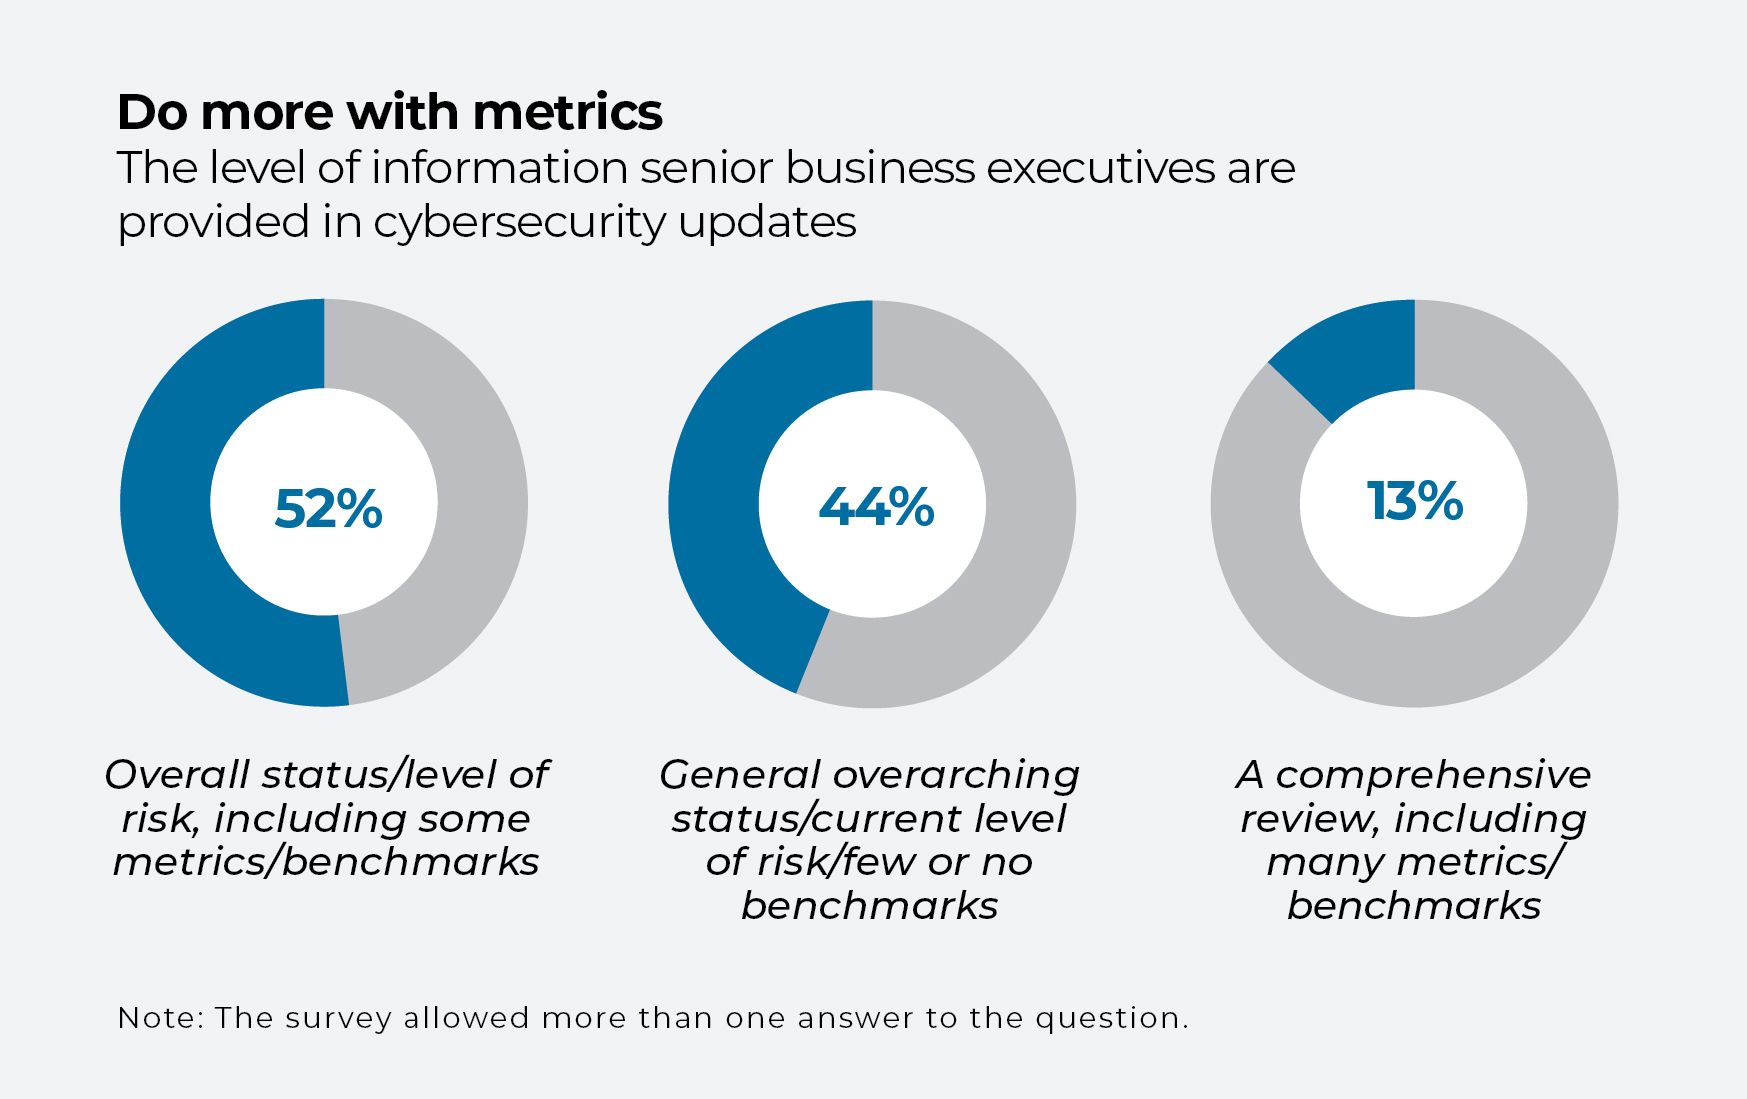
技術的な指標に過度に依存すると、経営幹部を混乱させる恐れがありますが、一方で、指標をほとんど提示していない企業も少なくありません。 サイバーリスクに関する最新情報を定期的に受け取っている経営幹部のうち、「 」HBR 調査によると、ほぼ半数(44%)が、指標やベンチマークがほとんど、あるいは全く示されない、一般的な概要のみを受け取っていたことが明らかになりました。 13%のみが、さまざまな指標やベンチマークを取り入れた包括的なレビューを受けました。
セキュリティ担当のリーダーたちは、提示する指標を頻繁に変更することがあり、それが事態をさらに複雑にしています。 ある会議では成熟度に焦点を当て、次の会議ではリスクの定量化に、その次はまた別の指標に焦点を当てることもあります。 「組織は、ある1つのアプローチを一貫して適用するのではなく、それらを組み合わせて活用しています」と、デロイトのグローバル・サイバー・リーダーであるエミリー・モスバーグ氏は述べています。 彼女は、『 』というHBRの記事( )の中で、このような手当たり次第のアプローチに反対の立場を述べています。
CISOは、経営幹部の関心を引いたり理解を深めたりするために、リスクについて異なる視点を提示したり、情報を提示する新しい方法を試したりすることがあります。 しかし、その結果、彼らはリスクについてさらに確信が持てなくなるかもしれません。 経営陣は、四半期ごとに組織の業績が向上しているのか、それとも悪化しているのか把握できていません。
[関連記事:サイバー危機が深刻化する中、CISOと取締役会はコミュニケーションの取り方を学ぶ必要があります]
より効果的なアプローチとしては、技術部門と事業部門の幹部が共通の枠組みについて合意し、四半期ごとに一貫したリスク評価指標を採用するよう支援することです。
エンドポイントの脆弱性は、算出・予測されなければならず、そして何よりも――felt
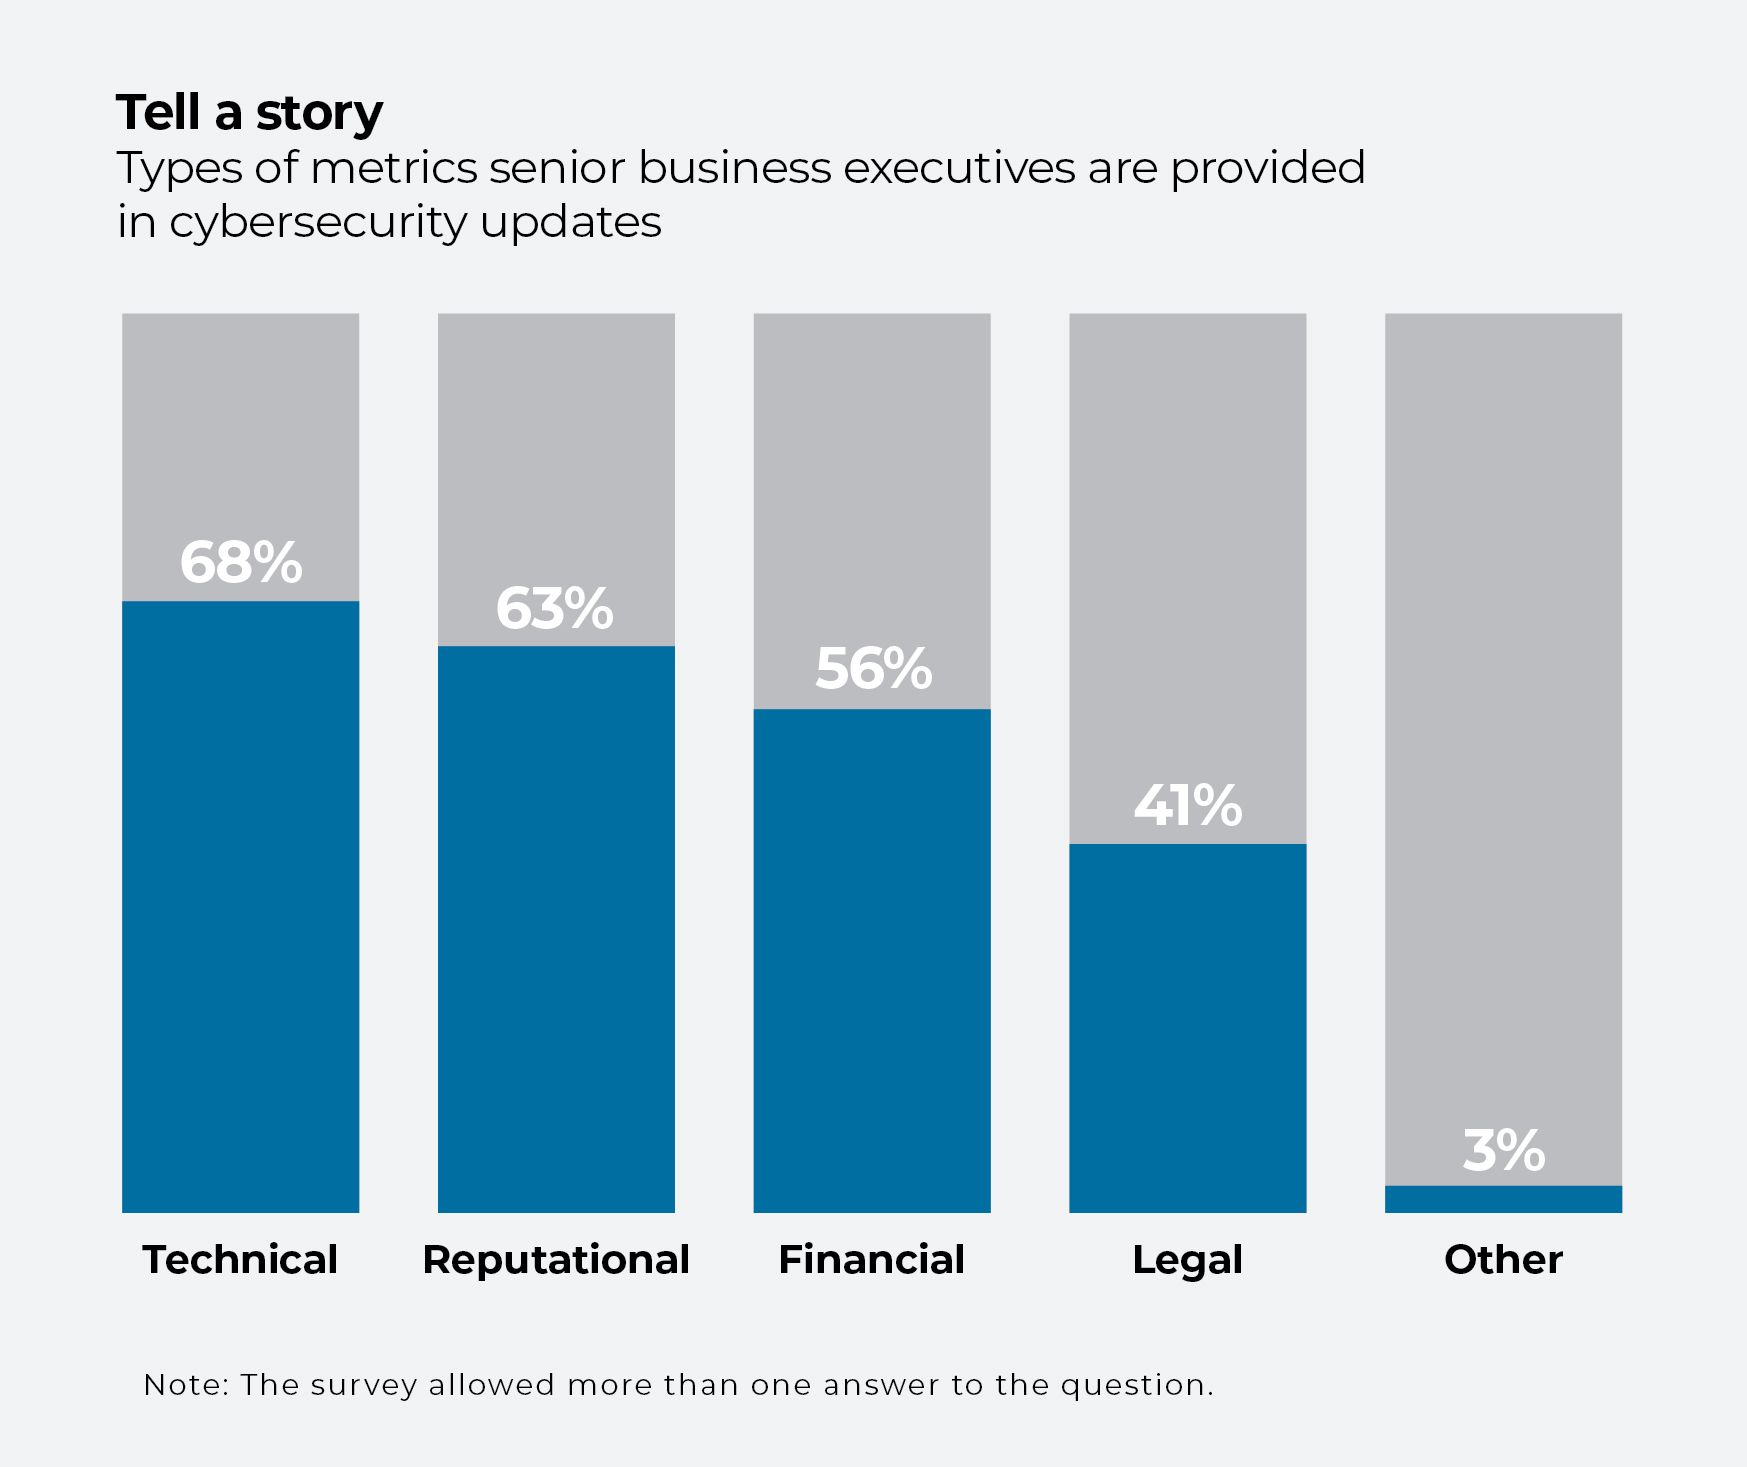
調査回答者によると、業績指標に関する説明を受けている経営幹部のうち、そのほとんど(68%)が技術的なデータに圧倒されているとのことです。 評判に関する指標(63%)も大きな注目を集めており、財務指標が考慮されているのは、調査対象組織の約半数(56%)にとどまっています。
財務指標を改善することは役立つかもしれませんが、指標に関する最終的な結論としては、それらがすべてではないということです。 専門家たちは、指標の問題点は、指標に囚われすぎてしまうことがあまりにも簡単だ、と警告しています。
「ストーリーを確実に伝えるようにしなければなりません」と、アリッサ・アブドラ氏は、『 』(HBR)のレポート『 』の中で述べています。 マスターカードの副最高セキュリティ責任者兼新興企業向けセキュリティソリューション担当上級副社長として、彼女は懐疑的な経営陣を説得することに慣れています。 「ストーリーを語らなければ、こうしたリスク指標はすべて意味をなさなくなります」と彼女は言います。
「こうしたリスク指標は、その背景を説明しなければ何の意味もありません。」マスターカード、副最高セキュリティ責任者兼新興企業向けセキュリティソリューション担当上級副社長のアリッサ・アブドラ氏
売上高や純利益に注力する経営幹部にとって、サイバーセキュリティのような抽象的なものに資金を投じるよりも、魅力的な新製品やサービスを市場に投入するほうが、常に魅力的に映るものです。 ストーリーテリングは、その傾向に対抗するのに役立ちます。
マスターカードでは、経営陣と取締役会が共に危機対応シミュレーションに参加し、実際のサイバー攻撃のシナリオを再現することで、一見理論的な話に思えることも、肌で実感できるレベルで理解できるようになっています。
「サイバーセキュリティは、途方に暮れてしまうほど難しいものです」とアブドラ氏は認めています。 彼女は、セキュリティ担当の幹部に対し、聴衆の心に深く残るような体験談や経験を共有するよう呼びかけています。 「彼らには、あの『ああ、やばい』という瞬間が必要なんです」と彼女は言います。 「実際に体験してみれば、理解でき、記憶に残るものです。」