20 年以上前に、Active Directory グループポリシーのようなポリシー管理ツールが開発された当時、主要なエンドポイントコンピューティングデバイスは、従業員がオフィスに出向いて使用するものであり、常にネットワークに接続されていることが前提とされていました。
当時、各組織は初めてActive Directory(AD)を導入したばかりで、単一のドメインまたは単一のADフォレストの管理を継続できると大きな期待を寄せていました。 しかし、時代は変わりました。
今日、従業員は在宅勤務を行っており、多くのマシンがADドメインに参加しておらず、インフラストラクチャ・アズ・ア・サービス(IaaS)によってサーバーがクラウドに移行し、組織は有機的および非有機的な成長に伴い、複数のADドメインやフォレストを展開しています。
エンドポイント環境は、その基盤となるツールの多くが追いつけないほどの速さで変化しています。 組織によっては、エンドポイントのポリシー管理をまったく行っていないか、あるいはその業務を遂行するために複数の専用ツールを導入しているかのどちらかです。
統合されたポリシー設定管理
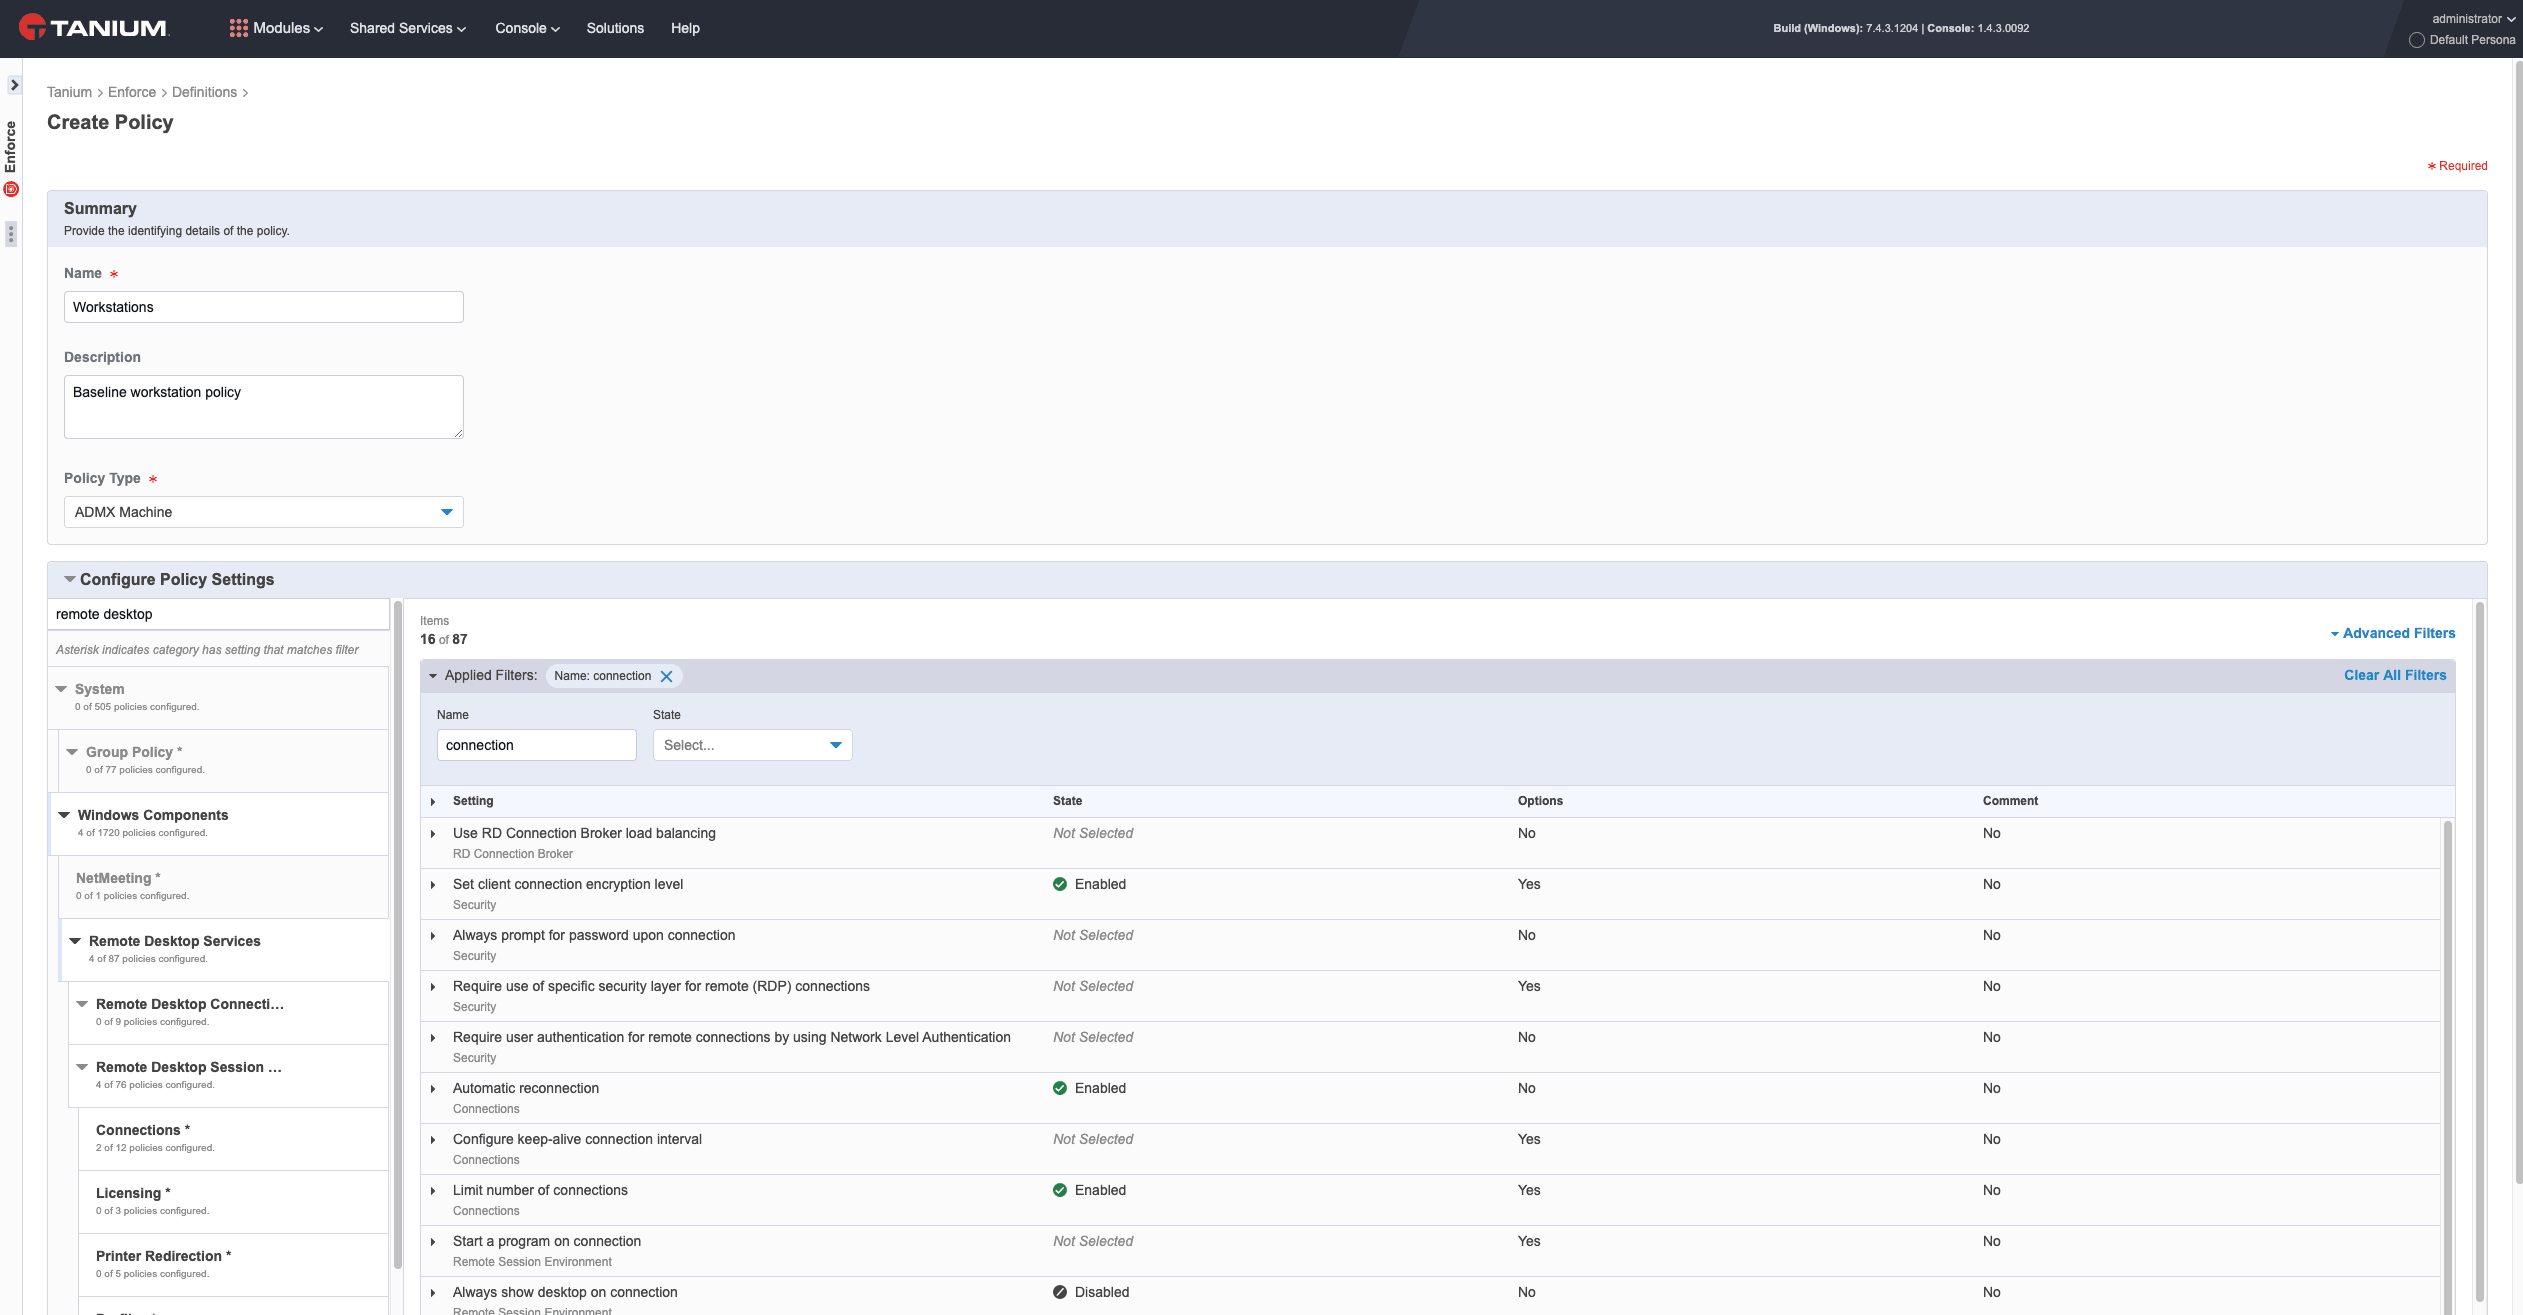
エンドユーザー向けコンピューティングデバイスのポリシー管理を簡素化・一元化し、脆弱性やビジネスリスクの排除・軽減を図りたい組織向けに、新たなソリューションが登場しました。それが「Tanium Enforce」です。
Tanium Enforceは、エンドポイント環境の複雑さに対処するために開発され、Taniumのプラットフォームとアーキテクチャをさらに拡張することで、デバイスの設置場所を問わず、単一のインターフェースを通じて管理できるようにしました。
ITの効率性を向上させる
Tanium Enforce を利用することで、組織は環境全体にわたって、大規模かつシンプルで自動化された一元的なポリシー管理を通じて、IT の効率性を向上させることができます。
つまり、1つのツールで、オンプレミス、クラウドベース、ドメインに参加している、ドメインに参加していない、および在宅勤務用のエンドポイントにわたるポリシーを一元管理できるということです。 どんなに複雑なAD環境を持つ組織であっても、ポリシー設定を一か所で迅速に管理できるため、時間を節約し、ITの効率化を促進することができます。
複雑さとコストを削減する
Enforceでは、ポリシーの設定に加え、ポリシーが適用されているかどうかを一元的に報告・確認することができます。 多くのポリシー管理ソリューションでは、一元的なレポート機能が不足しているため、ポリシーを適用した後は、それが正しく実施されることを期待するしかありません。 Enforceは、モバイルデバイス管理(MDM)技術とTanium Clientを組み合わせたもので、ポリシー設定を行うだけでなく、その有効性に関する一元的なレポート機能も提供します。
Tanium Enforceは、Taniumの統合エンドポイント管理およびセキュリティ(UEMおよびUES)プラットフォームを基盤としており、リモート、オンプレミス、クラウドを問わず、環境内の管理可能なエンドポイントを特定、評価、優先順位付けし、適切な措置を講じることで、組織が確信を持って意思決定を行い、効率的に運用し、リスクを低減できるようにします。
リスクをさらに軽減する
Enforceは、当社の製品ラインナップにおいてTanium Protectに取って代わるものとなりますが、既存の機能セットをさらに充実させていきます。 Tanium Protectは、もともとAppLocker、BitLocker、Windows Defenderなどのセキュリティ機能について、限られた数のポリシーを設定するために開発されました。 「Enforce」のリリースに伴い、管理ポリシーやシステムポリシーを含め、さらに多くの設定が可能になりました。 5,000 項目を超えるセキュリティおよび設定項目を、すべて同じTaniumコンソール内で管理できるようになりました。
Tanium Enforceの詳細については、 、https://www.tanium.com/products/tanium-enforce/、 をご覧ください。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、で開催予定のイベント()にて、Taniumの専門家にご相談ください。

