Taniumの「Essential Eight」戦略は、エンドポイントのサンプルセットや特定時点での監査を用いる従来の「Essential Eight (E8)」レポート手法を上回るものであり、ボタンひとつでコンプライアンス違反を監査するだけでなく、解決することも可能なソリューションを提供します。 Taniumを活用してIT環境を効果的に管理・保護することで、レポート作成は単なる結果として自然と得られるものとなります。
このブログでは、Taniumを導入することで、組織が導入後わずか数日で「Essential Eight」の成熟度を真に向上させ、複雑さを解消し、リソースの負担を軽減できる仕組みについてご説明します。
Taniumの特長は何でしょうか?
Taniumは、エンドポイントへのリアルタイムなアクセス機能を提供します。 リアルタイムでのアクセス機能を活用してデータを取得したり、エンドポイントに変更を加えたりするための、包括的な管理およびセキュリティ機能が構築されています。 データ(および管理権限)さえ手に入れれば、 E8 のレポート作成は簡単なことです。
タニウムの含有量は公開されています。 すべてのスクリプト、設定、制御マッピング、および解釈は、お客様が確認できるだけでなく、必要に応じて複製や変更を行うことも可能です。 結局のところ、ACSCは統制の実施方法や測定方法に関する指針を提供しているに過ぎず、そこには特別な秘密などありません。Taniumが提供する「魔法」とは、組織全体のエンドポイントにアクセスするためのフレームワークなのです。
Taniumは、単一のプラットフォーム上でリアルタイムの是正措置を可能にします。 E8 の統制項目を洗い出して報告するだけでなく、ギャップを迅速に解消するための是正措置を提示できることで、「コンプライアンス・バイ・デザイン」の継続的なサイクルを実現することができます。
その解決策は現実的なものです。 率直に言って、 E8 のレポートやサービス業界は、約束ばかりが多く、実際の成果は乏しいのが実情です(そうでなければ、おそらく皆さんはこの記事を読んでいないでしょう)。 Taniumのレポート機能を詳しく見てみると、そこには数多くのエンジンが並んでいるのがお分かりいただけるでしょう。 デモを行ったり、コードを順を追って解説したり、マッピングについて説明したり、注意点についてお話ししたり、最終的にはゲームをデプロイして変更を加えることも可能です!
しかし、この話にはまだ続きがあります。 視野を広げて、全体像を考えてみましょう。
では、なぜ「エッセンシャル・エイト」なのでしょうか?
「Essential Eight」フレームワークの根本的な目的は、攻撃対象領域を縮小し、最終的にはセキュリティ態勢を向上させることにあります。 これは、ACSCが、組織が自らを守るために実施すべき最低限の管理措置を定めた、いわば一線となるものです。
IT環境は極めて動的かつ変動が激しいため、その管理とセキュリティ確保のプロセスは、一連の単発的な活動で完結するものではなく、極めて反復的なプロセスとなります。 このプロセスに「エッセンシャル・エイト」を取り入れることは有益であり、図式的には次のように表すことができます:
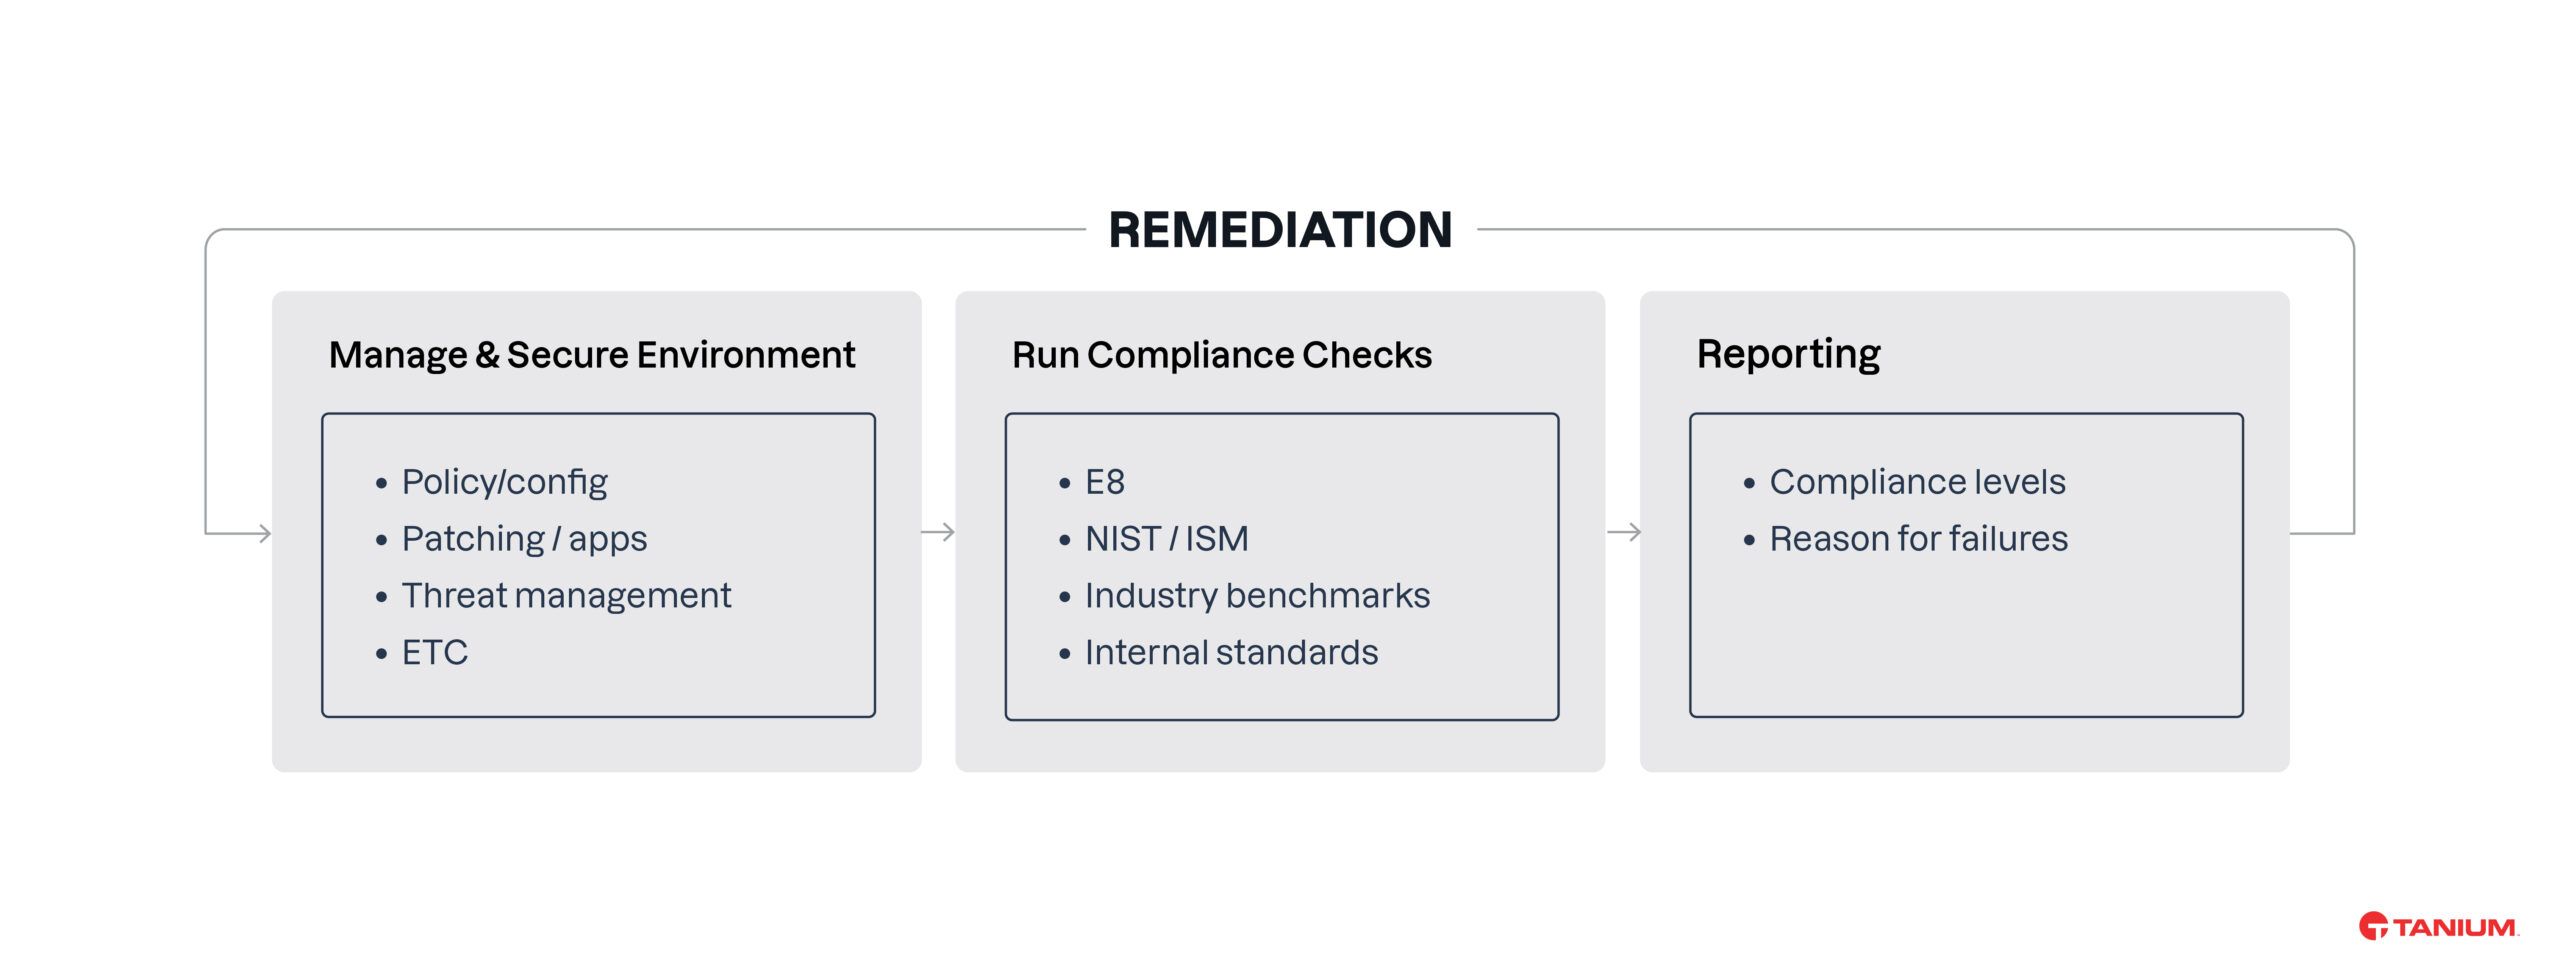
これらの構成要素を一つずつ詳しく見ていきましょう:
環境の管理とセキュリティ確保:Taniumは、この目標を達成するために、エンドポイントへのリアルタイムアクセスを活用し、資産全体を網羅する包括的なカバーを提供します。
によるコンプライアンスチェックの実行:Tanium は、非常に柔軟性の高いプラットフォームであり、全資産を対象に、ほぼあらゆる管理項目に対して定期的なコンプライアンスチェックを実行し、関連するレポートを作成することができます。
E8 reporting: Specific reporting has been pre-built to provide summary and detailed E8 compliance views per maturity level, plus full context of specific controls that have failed on endpoints so that remediation action can be understood and undertaken.
による是正措置:このステップによりサイクルが完了し、Taniumの機能を活用して、特定された是正措置を単一のプラットフォーム上で通常の管理およびセキュリティ活動に組み込むだけで実行することができます。
従来のエッセンシャル・エイト監査ソリューションでは、単にコンプライアンス状況の概要を算出するだけであり、顧客は是正措置として次に何をすべきか迷ってしまうことになります。 Taniumのアプローチでは、各成熟度レベルにおけるコンプライアンス達成に向けて具体的にどのような課題に取り組む必要があるかを明確にし、プラットフォーム内でそれらの課題を解決するための明確な道筋を示しています。
Taniumの概要
デザイン
Taniumの総合的な管理およびセキュリティ機能には、ネットワーク上の健全性、ステータス、および発生しているアクティビティを可視化するための豊富なレポート機能が含まれています。 一般的なエンドポイントの状態や設定に関する基本的な可視性を提供することに加え、これには、オペレーティングシステムのパッチ適用、サードパーティ製アプリケーションのインストールおよび 更新, 、脆弱性管理、ならびにポリシーの適用が含まれます。
Tanium Comply モジュールには、コンプライアンス状況を測定するために、カスタム設定のベンチマークに基づいてスキャンを行う機能が含まれています。 この機能を活用して、エンドポイント自体にクエリを送信するか、またはそれらのエンドポイントを管理しているTanium内の他のコンポーネントから報告可能なデータを取得することで、エンドポイントの状態を評価します。
Taniumの「 E8 」ソリューションの主な構成要素は、以下の図に示されています:
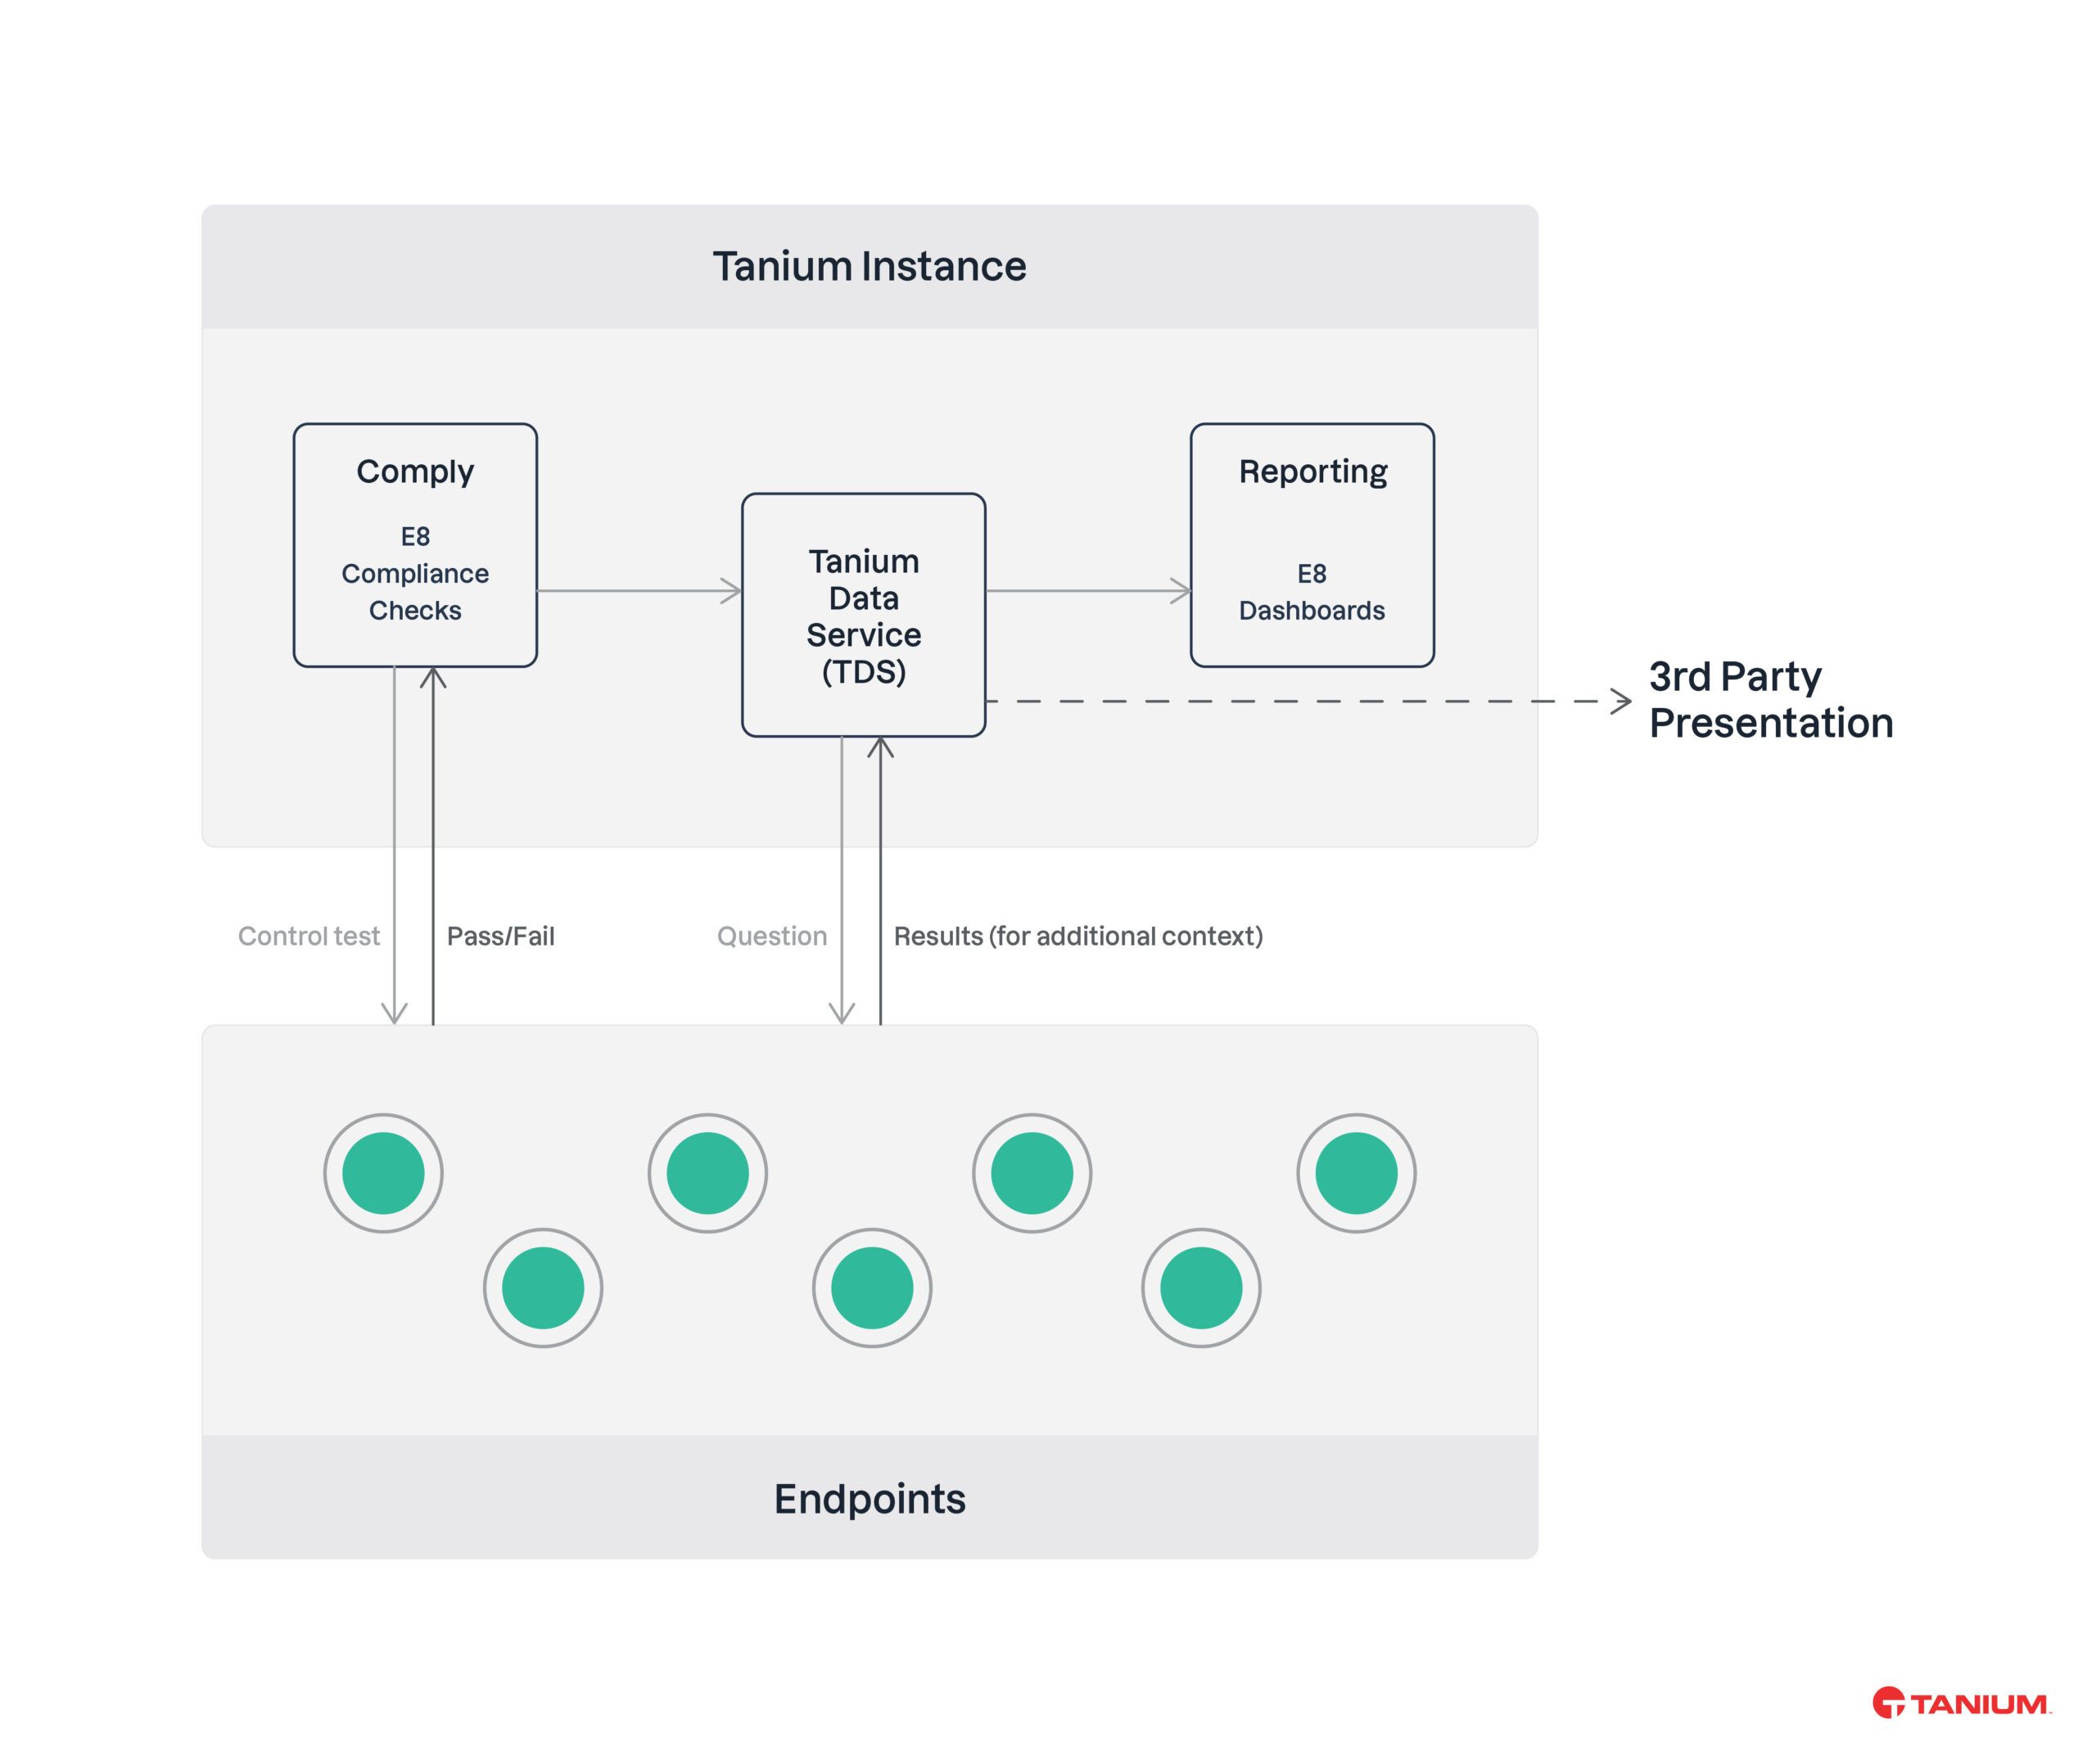
このソリューションはパッケージ化されており、既存または新規に導入されたTaniumインスタンスが稼働している環境へ簡単にインポートできます。
「エッセンシャル・エイト」の緩和策および管理措置
8つのリスク軽減戦略と、その適用方法や報告方法を規定する根本的な統制措置との間には、いくつかの興味深い相違点があります。
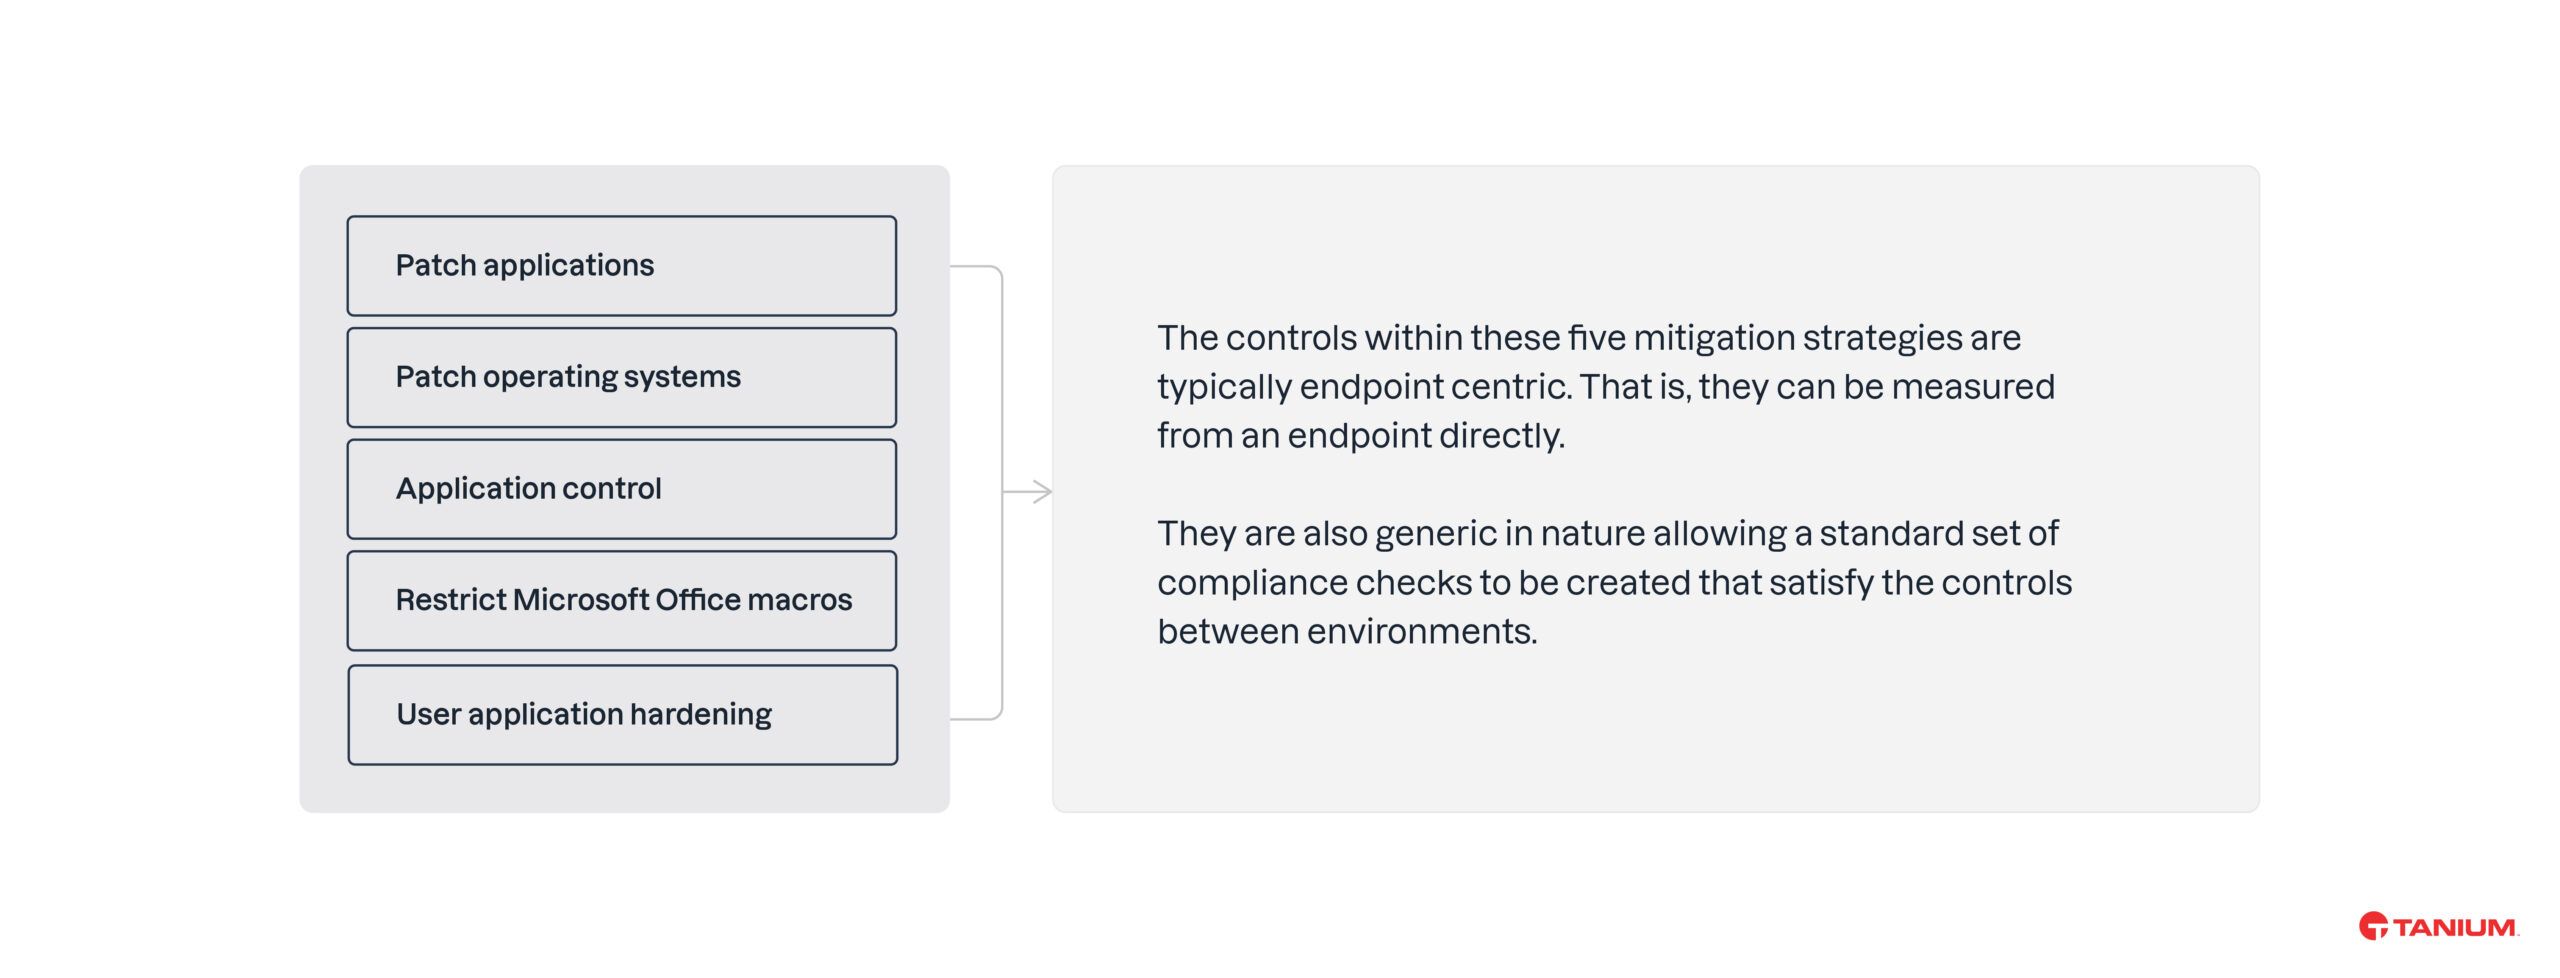
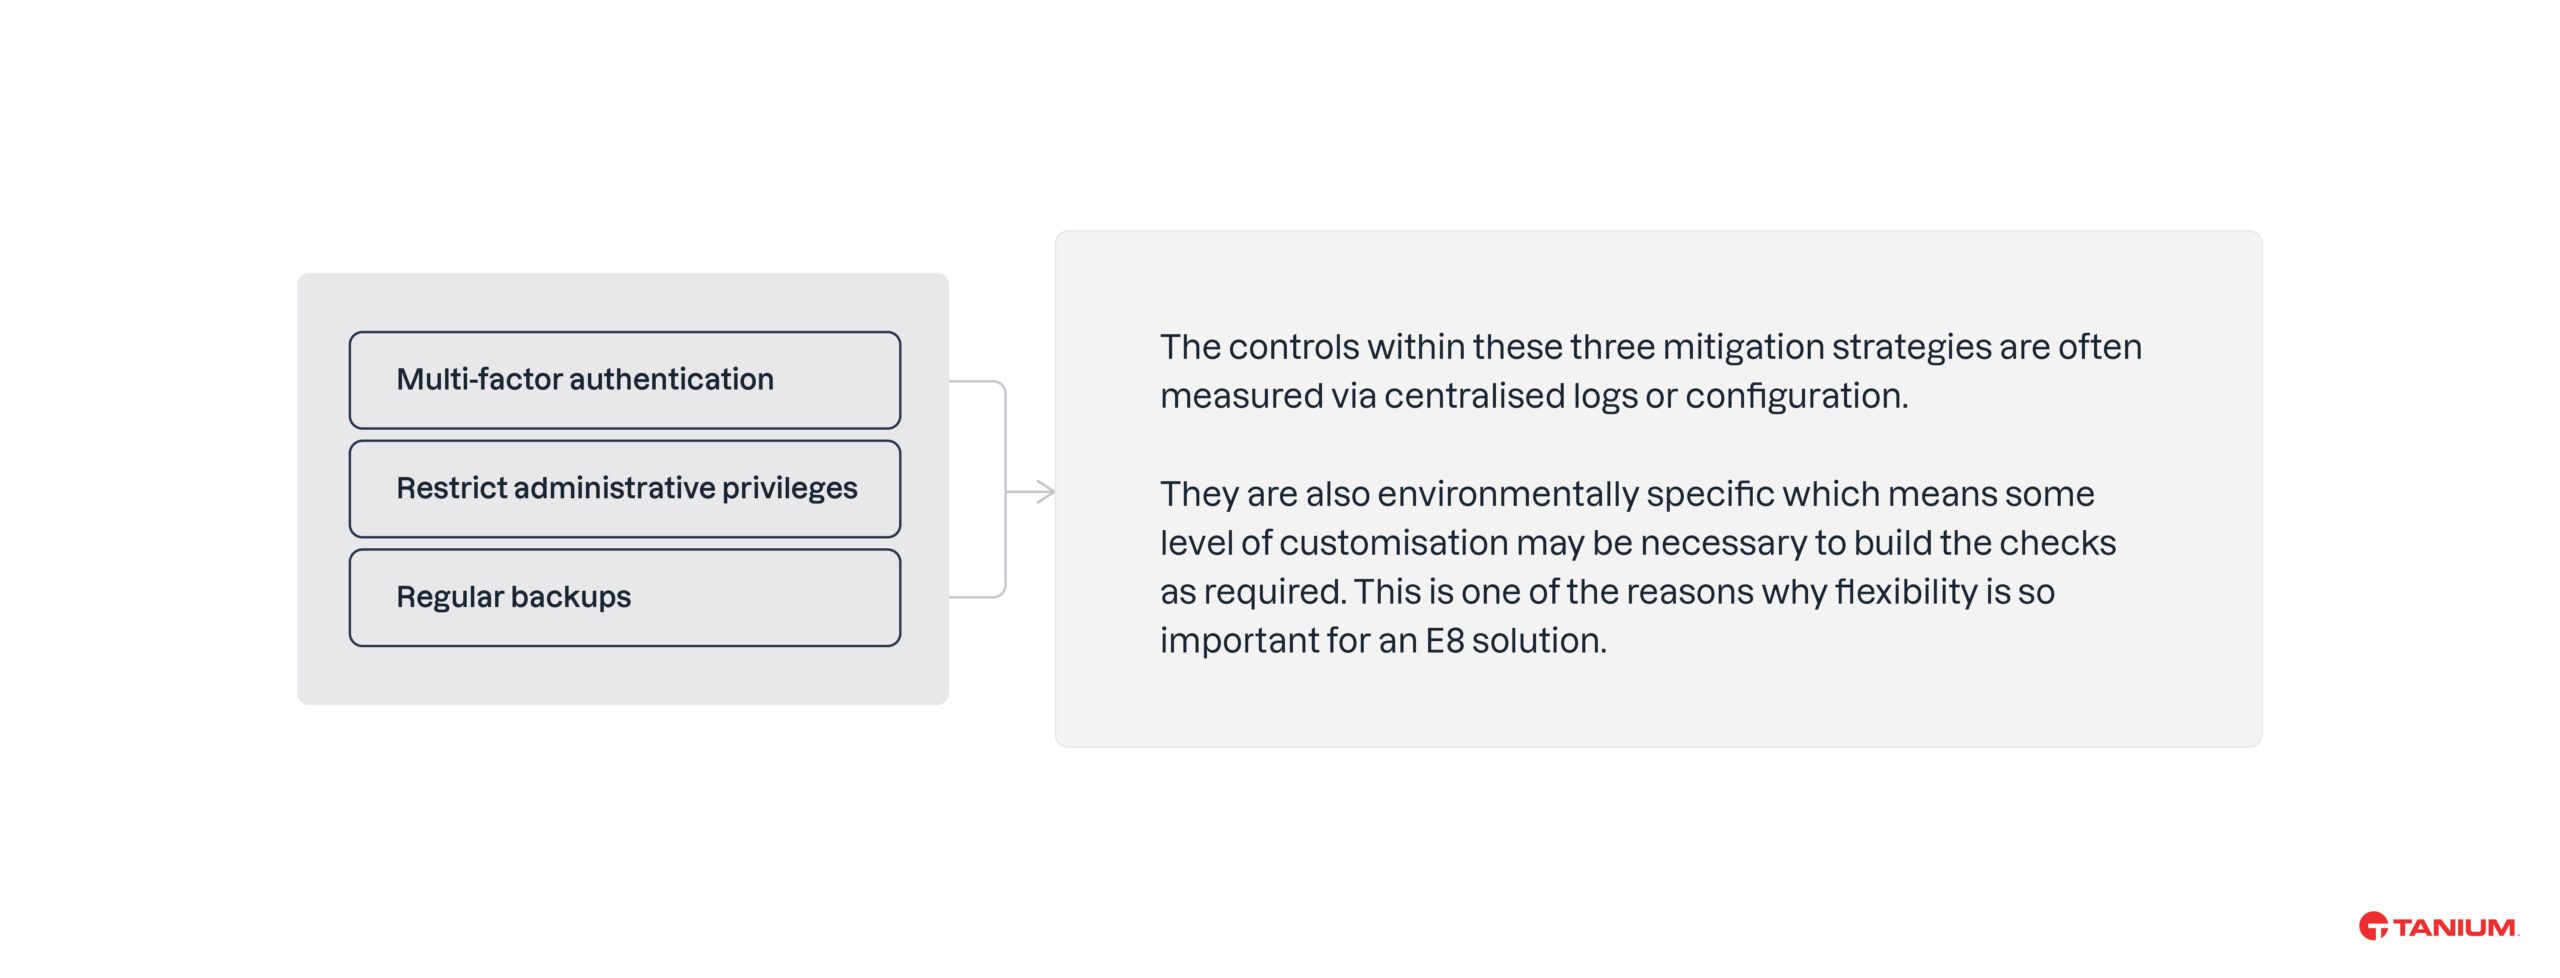
また、これらの緩和策の中には、主に2つの種類の対策があります:
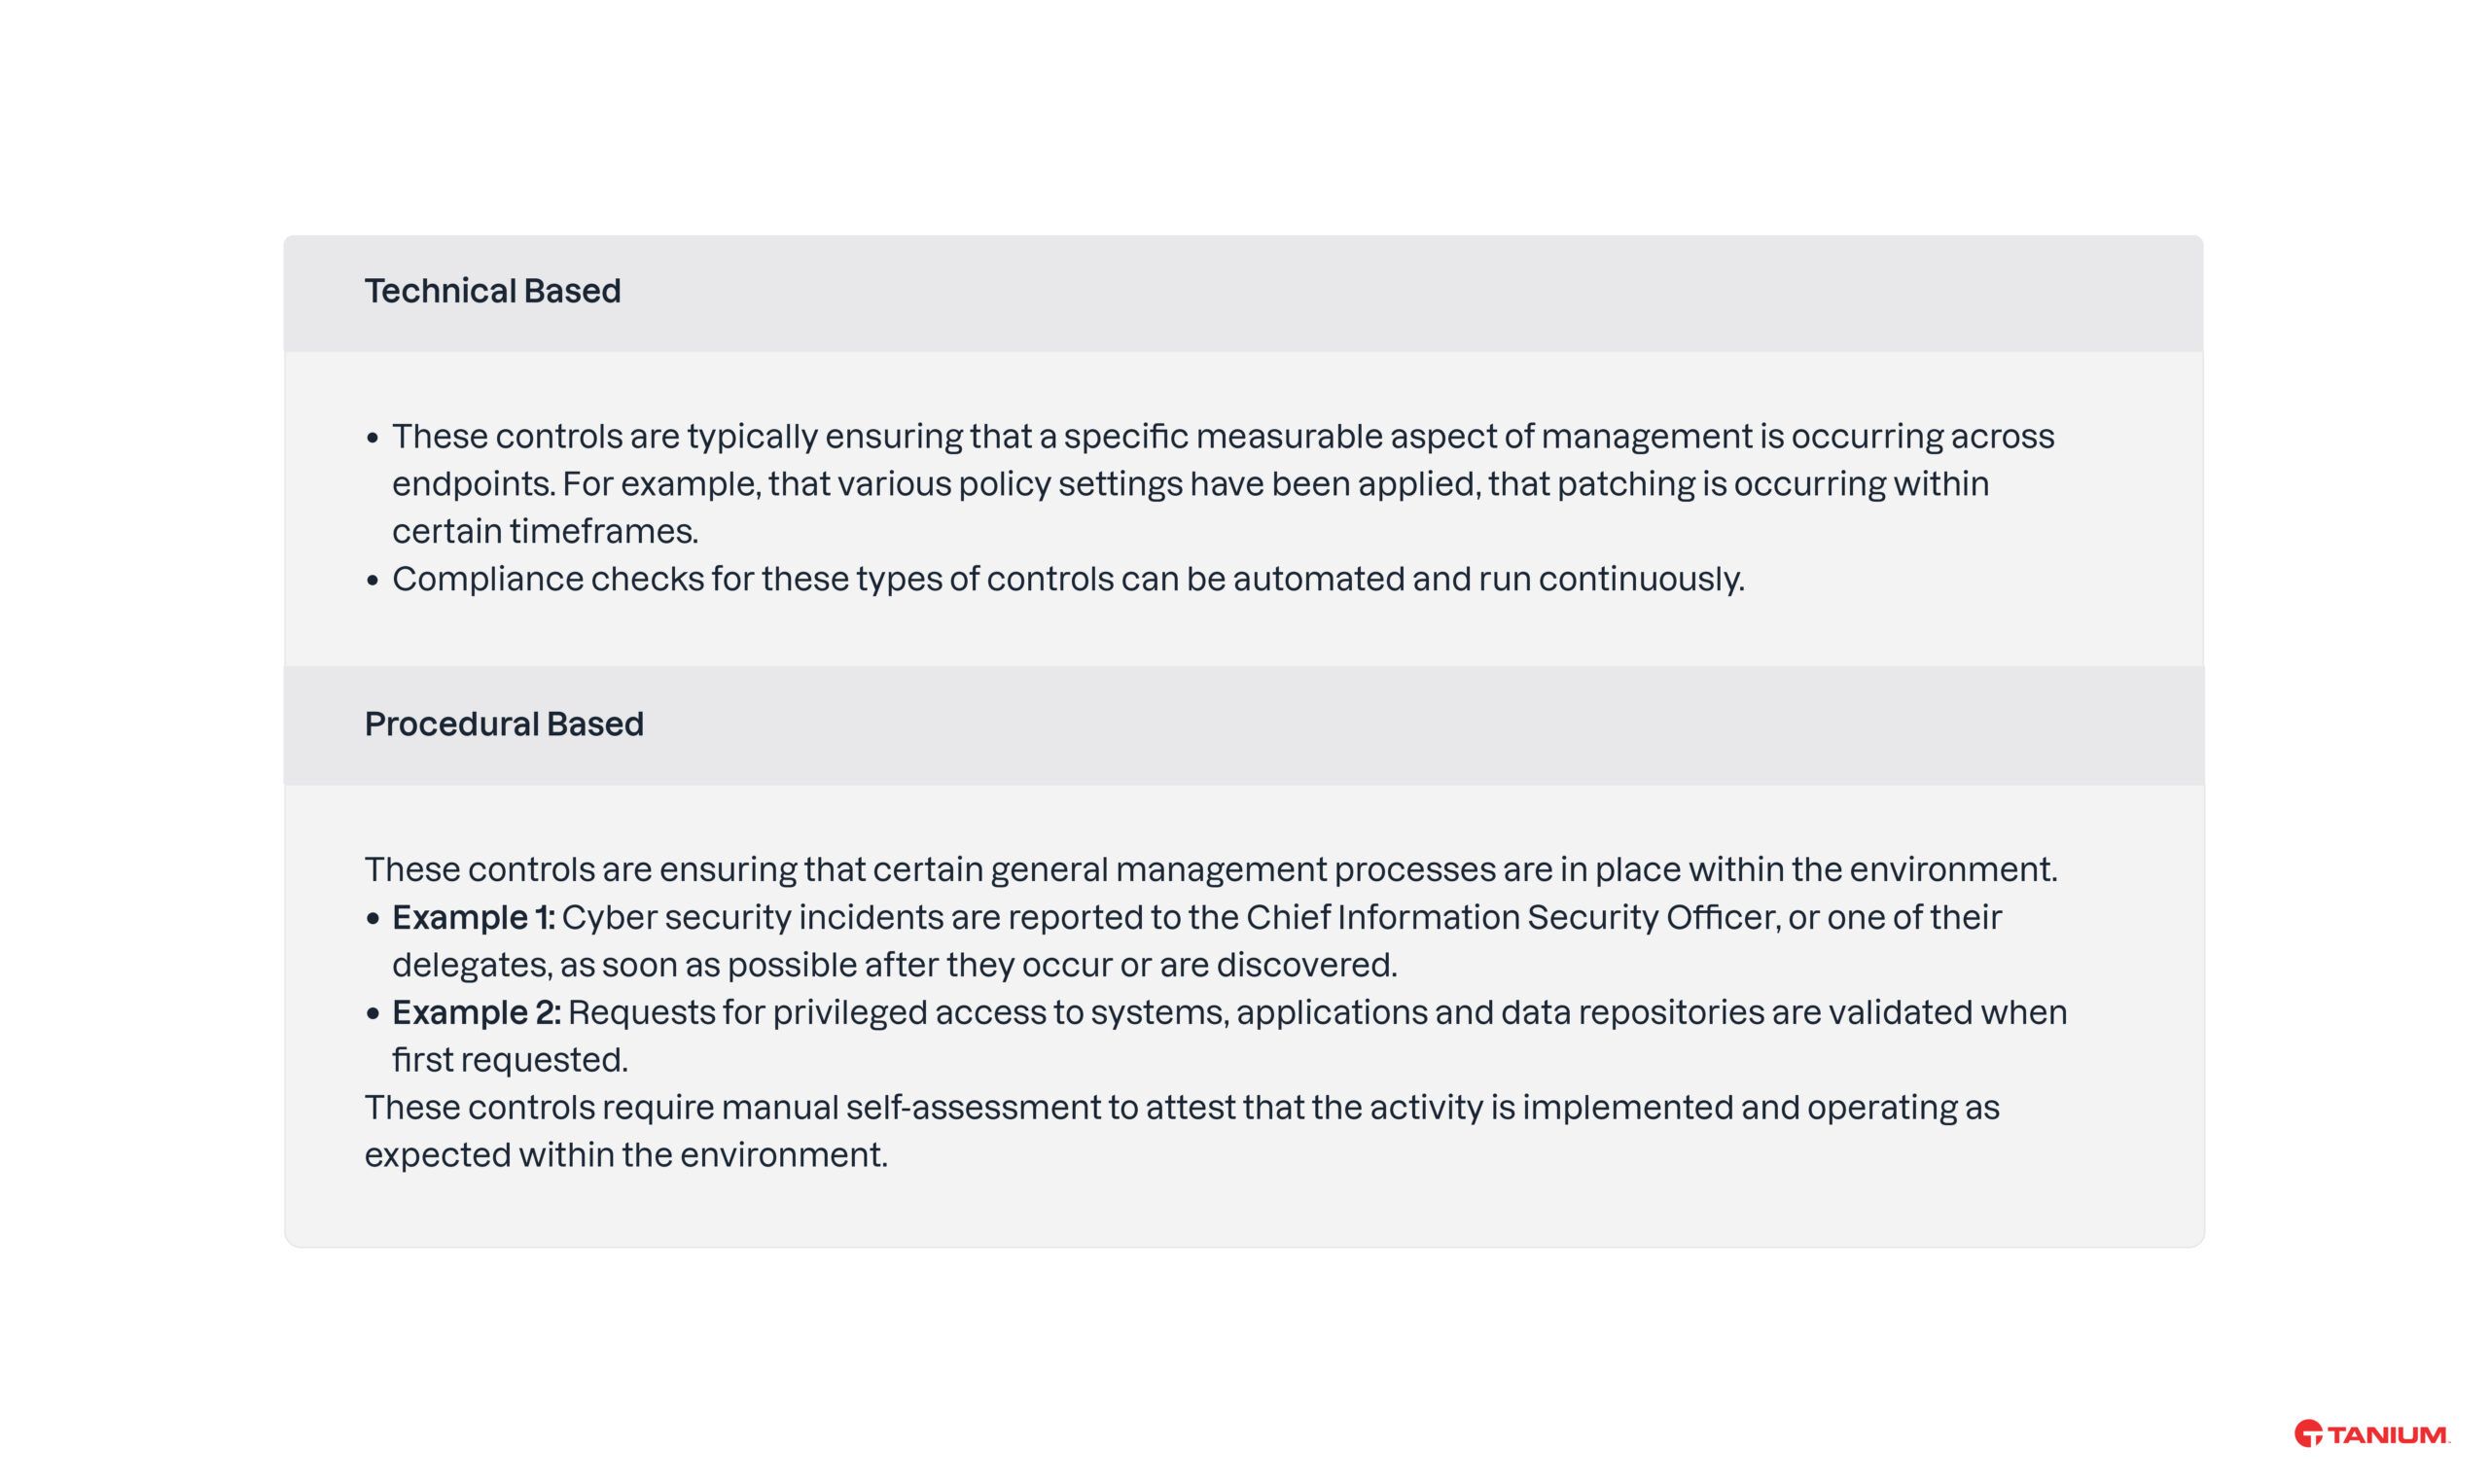
Taniumの「Essential Eight」ソリューションにより、8つの対策戦略すべてとその基盤となる管理措置を、レポートに確実に盛り込むことができます。 技術的な管理措置については、コンプライアンスチェックがすでに作成されているか、または作成することが可能です。また、手続き的な管理措置については自己評価手法が用意されており、これらを通じて、最終的に環境全体のコンプライアンス状況を包括的に把握することができます。
ACSCのガイダンスに対する各管理措置の具体的な整合性に関する詳細については、Tanium( )までお問い合わせください。
インターネットに接続されているエンドポイントと、インターネットに接続されていないエンドポイント
「Essential Eight」の制御機能では、インターネットに接続されているエンドポイントと、そうでないエンドポイントを区別しています。 Taniumは、エンドポイントにカスタムタグを割り当てられるようにすることで、この違いに対応しています。 カスタムタグの適用は、ターゲティング条件(例:ホストの命名規則、ホストのサブネット範囲、アプリケーションの有無、Active Directory グループへの所属など)を通じて自動的に行うことも、必要に応じて手動で行うことも可能です。
タグが適用されると、その指定内容に応じて、適切な「Tanium Essential Eight」の制御チェックおよび関連する閾値が、該当するエンドポイントに自動的に適用されます。
レポートとダッシュボード
エンドポイントからコンプライアンスの結果が評価・収集されると、そのデータは表形式のレポートや一連のダッシュボード/グラフとして利用可能になります。 レポートやダッシュボードの範囲は、必要に応じて簡単に変更できるほか、特定の地域、チーム/部署/機関、あるいは技術の種類に属するエンドポイントのさまざまなグループ分けに基づき、異なる期間ごとに恒久的に保存することも可能です。 ダッシュボードは、Taniumの外部で利用するためにエクスポートすることも可能です。
なお、必要に応じて、 E8 の生データもサードパーティ製ツールにエクスポートすることができますので、ご留意ください。
レポート
レポートとは、エンドポイントから収集された「Essential Eight」の結果データを、表形式でまとめたものです。 これは、ダッシュボードに反映されるデータです。 閲覧可能なレポートには、コンプライアンスチェックの結果や、合格・不合格の判定に至った背景・理由などが含まれています。
なお、すべての制御項目は、ACSCの規定に従い、対応するテストIDに基づいて次のように指定されています: E8-[テストID]。 たとえば、識別子「 E8-ML1-RM-04 」は、「Essential Eight」の「成熟度レベル 1」にある「管理者権限の制限」という制御項目 4 に対応しています。
ACSCの「Essential Eight」評価テスト計画の例については、 から、こちらのリンク()をご参照ください。
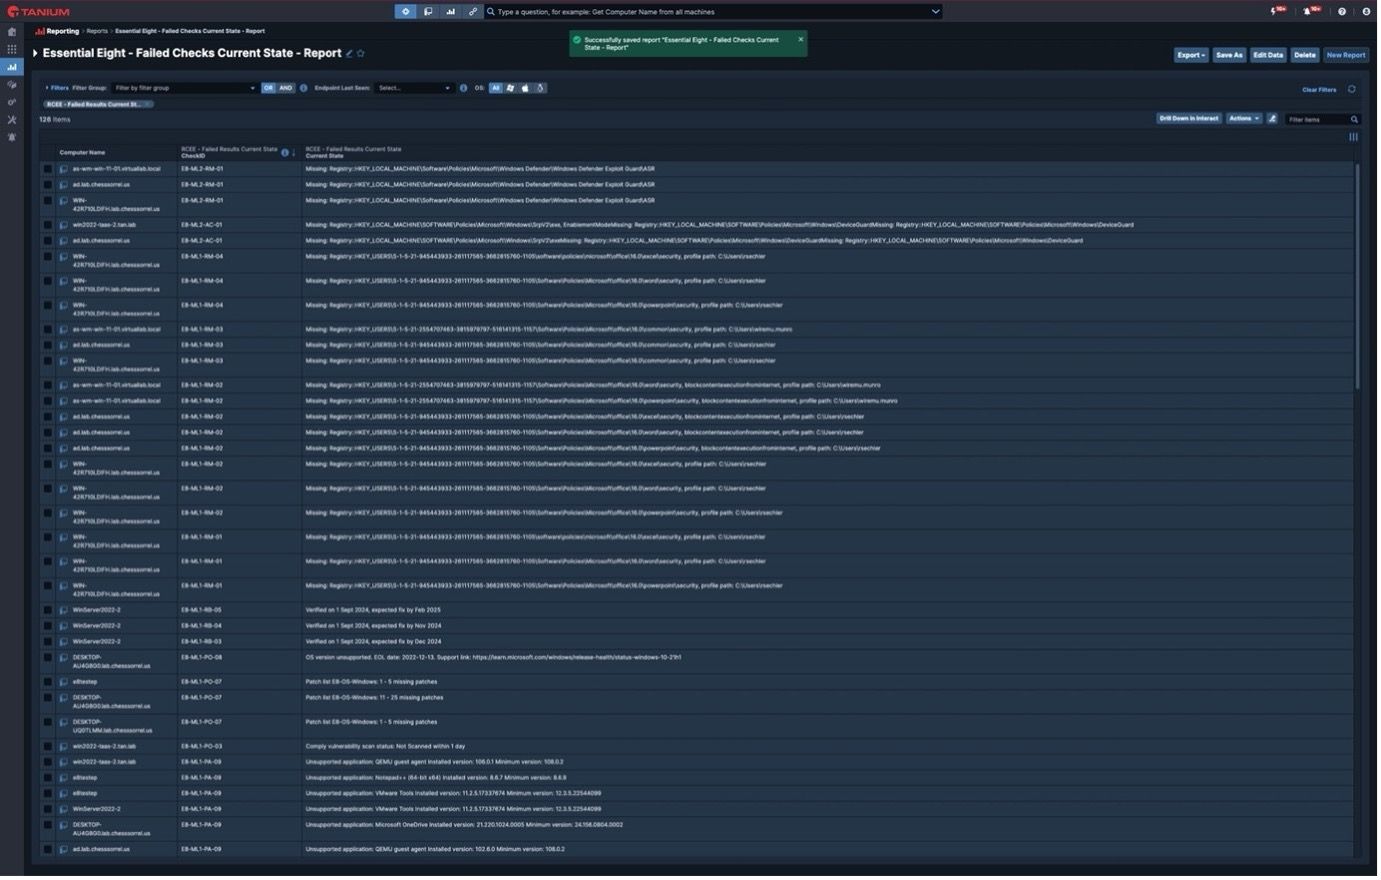
結果データのレポート例:
レポートには、各エンドポイント、制御チェックID、エンドポイント上の制御の現在の状態など、最新の詳細情報が含まれています。 その他のレポートビューには、合否チェックの結果の要約や、チェックを実行する「Essential Eight」ツールの正常動作状況などが含まれる場合があります。
ダッシュボード
ダッシュボードでは、各コントロールの合格率・不合格率をグラフで表示するほか、不合格となったエンドポイント、不合格となった具体的なチェック項目、およびその理由を確認することができます。 表示内容には、概要のほか、各緩和策および成熟度レベルごとの詳細な内訳が含まれています。
利用可能なダッシュボードは数多くあり、その例を以下にいくつかご紹介します。
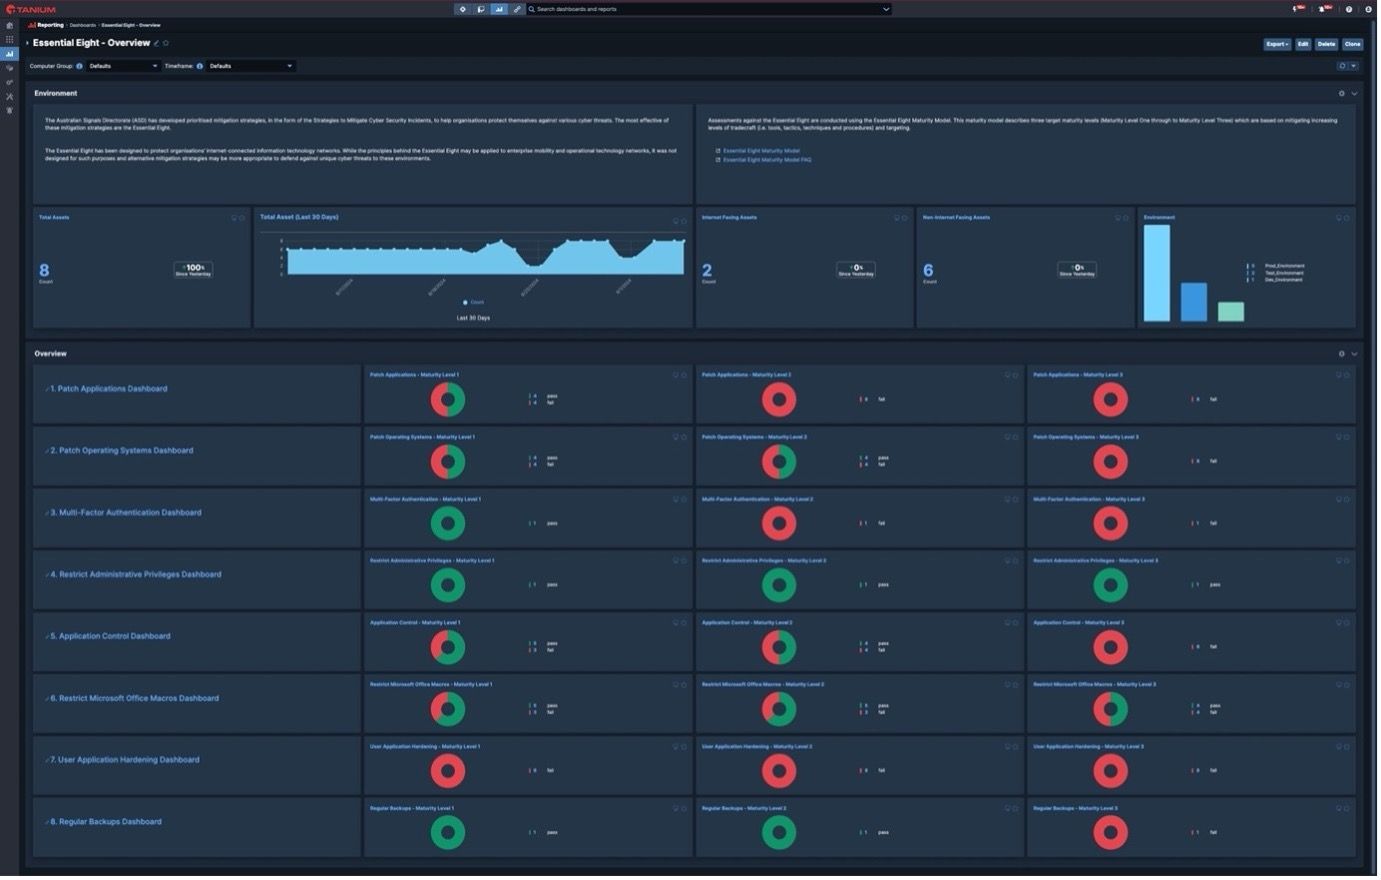
例 1:概要ダッシュボード
8つのリスク軽減戦略すべてをまとめた一覧表で、各成熟度レベルごとのエンドポイントの合格・不合格率およびそれらの統合計控措置が示されています。
例 2:戦略的リスク軽減に関する詳細ダッシュボード
このビューは、各リスク軽減戦略ごとに利用可能であり、各成熟度レベルごとの管理レベルの詳細情報を提供します。 エンドポイントが制御チェックに不合格となった場合、どのエンドポイントで、どのような是正措置が必要であるかについての詳細が示されます。
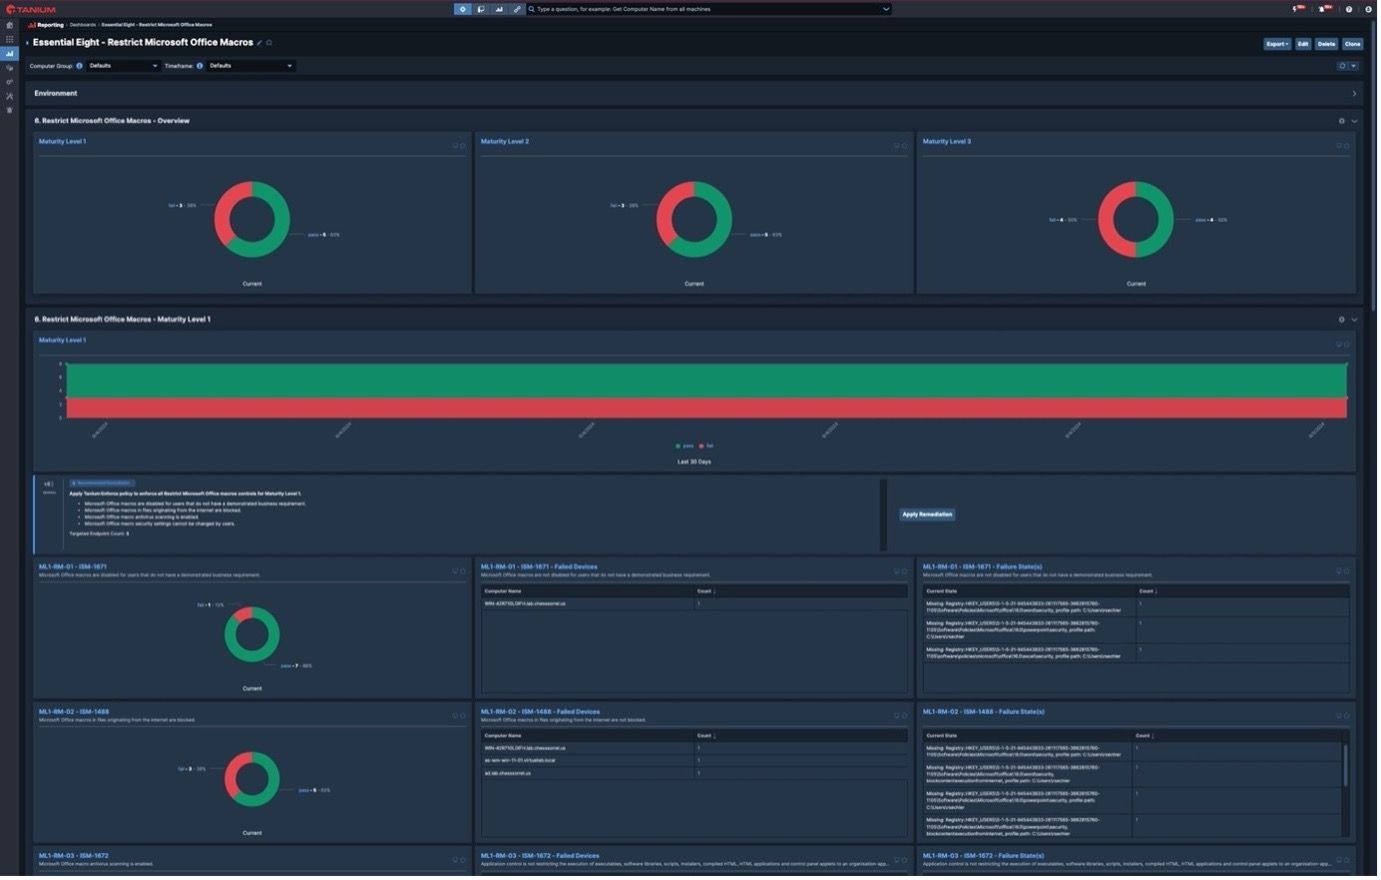
なお、各緩和策について、成熟度レベル1のすべてのチェックに合格することが成熟度レベル 2に合格するための前提条件であり、成熟度レベル 2 のすべてのチェックに合格することが成熟度レベル3に合格するための前提条件となります。
該当する場合、解決方法の説明と、Tanium内からエンドポイントに対して適切なポリシーを適用するための「是正措置を適用」ボタンが表示されます。 修正措置を適用すると、通常、関連する制御要件に準拠するために必要なポリシーがエンドポイントに適用されるか、パッチやソフトウェアの更新を適用できる展開ページが表示されます。
例 3:手続き上の制御
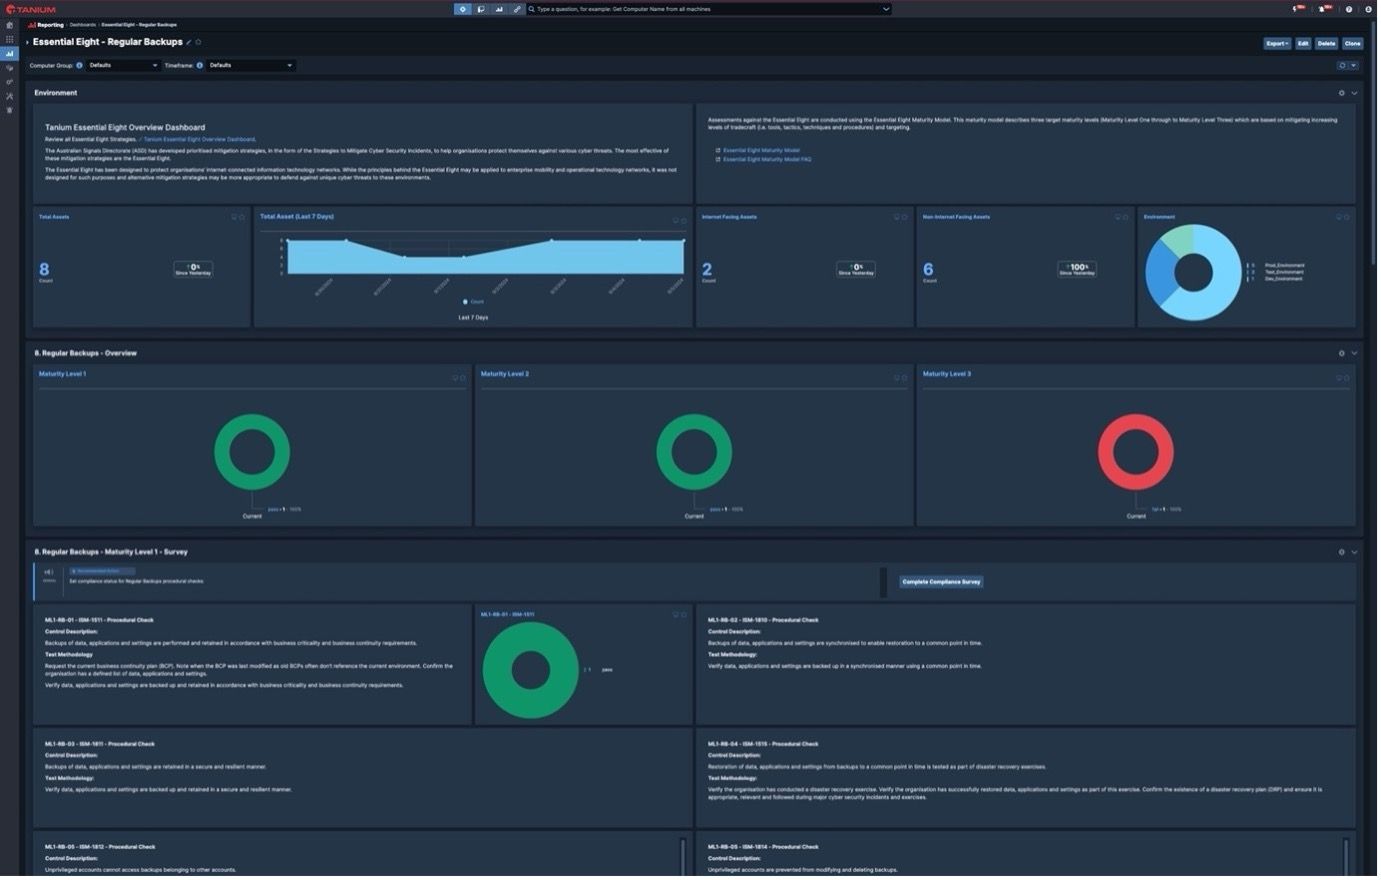
一部の管理項目は手順に関連しているため、手動で測定する必要があります。 Taniumの「Essential Eight」レポートには、これらの管理措置について自己評価を行う仕組みが含まれており、その結果を全体的なレポートに反映させることができます。
緩和策の詳細レポート内には、「コンプライアンス調査の完了」ボタンが用意されており、ユーザーはこのボタンを使用して、手動での確認結果に基づき、関連するレポートに「合格」または「不合格」の値を入力することができます。 これは、こうした種類の統制を評価し、報告する方法に関するACSCのガイダンスと一致しています。
主なポイント
Taniumは、IT環境に強力なセキュリティおよび管理機能を提供する、拡張性に優れたプラットフォームです。 これらの機能にTaniumを活用することで、コンプライアンス報告や順守は、高額な特定時点での監査や、一部のエンドポイントのみを抽出して残りは同様であると想定するような手法による追加の負担ではなく、自然な結果として得られるようになります。
「Essential Eight」フレームワークの根本的な目的は、ITの適切な管理を確保し、攻撃対象領域を縮小し、セキュリティ態勢を構築することにあります。 その目標を達成するためには、Taniumが提供する環境全体のリアルタイムな可視化機能と、その可視化情報に基づいて迅速かつ効率的に対応を転換し、必要な変更を加える能力に勝るものはありません。

