「ラテラルムーブメント」とは、サイバー攻撃において、盗み出した認証情報を使ってコンピュータからコンピュータへと移動することを指します。
ほぼすべてのサイバー攻撃には、ラテラルムーブメントが伴います。 攻撃者は1台のコンピュータに侵入し、そのコンピュータで有効なログイン認証情報にアクセスした後、その認証情報を使って、ノートパソコン、デスクトップパソコン、サーバーなどの他のコンピュータへと移動します。
横方向の移動により、攻撃者は自らの目的、すなわち、できるだけ多くのコンピュータにランサムウェアをインストールすることや、サーバーに保存されているクレジットカード情報など、企業ネットワーク上の貴重なデータを検索することを達成することができます。
一部の攻撃では、ラテラルムーブメントは、遠隔地の攻撃者が管理する、ゆっくりとした、慎重かつ目立たないプロセスとなります。 その他の攻撃では、管理権限の緩さやパッチが適用されていない脆弱性を悪用し、マルウェアによって自動化されたエンドポイントへの電光石火の横断が行われます。
When the NotPetya worm struck the computer network of Moller-Maersk, the world’s largest shipping container company, in 2017, the malware spread across the international company’s global computer network within minutes, shutting down operations and eventually costing the company $300 million.
IT部門が横方向の移動を防ぐ方法の一つは、ユーザーの権限を制限することです。 理想的には、各ユーザーのアクセス権限は、その業務を遂行するために必要な権限に限定されるべきです。 ユーザーは、明確な理由がない限り、アカウントやエンドポイントにアクセスしてはなりません。
残念ながら、ユーザーの権限を把握し続けることは困難な場合があります。特に、数千人のユーザーやエンドポイントに加え、数十、あるいは数百ものユーザーグループを抱える組織ではなおさらです。 多くの組織において、誰がどのような情報にアクセスできるかを決定することは、時間がかかり、ミスが起きやすい作業です。 そして、あまりにも頻繁に、それは後付けの考えに過ぎないのです。
Tanium Impactは、セキュリティチームが横方向の移動経路を特定し、そのリスクを軽減するのに役立ちます
IT部門がアクセス権限やそれらがもたらす脆弱性を分析するために必要な可視性を提供するため、Taniumは「Impact」という新しいモジュールを開発しました。これは、比類のない可視性と制御機能を備えたエンドポイント管理を実現する「 Tanium Platform」( )に含まれるソフトウェア製品です。
Tanium Impactは、ユーザー、グループ、エンドポイント間の関係を高速かつ大規模に分析し、横方向の移動の可能性を特定します。 これにより、管理領域および横方向の移動リスクを可視化し、その状況を把握することが可能となり、是正措置の優先順位付けを支援します。
ここでは、Tanium ImpactがIT組織がサイバー攻撃における横方向の移動から防御するのに役立つ5つの方法をご紹介します。
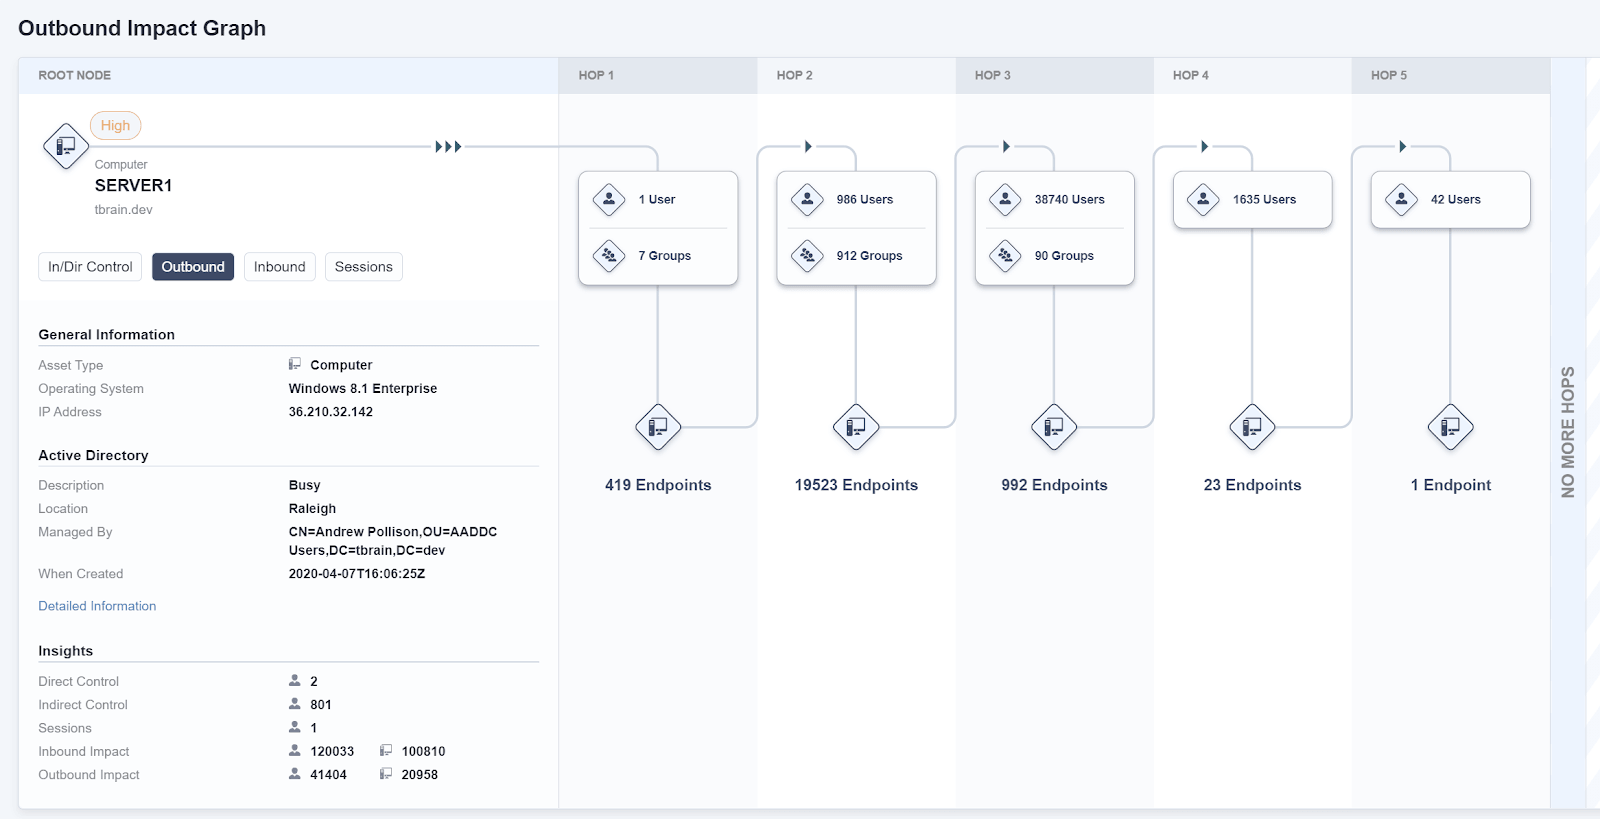
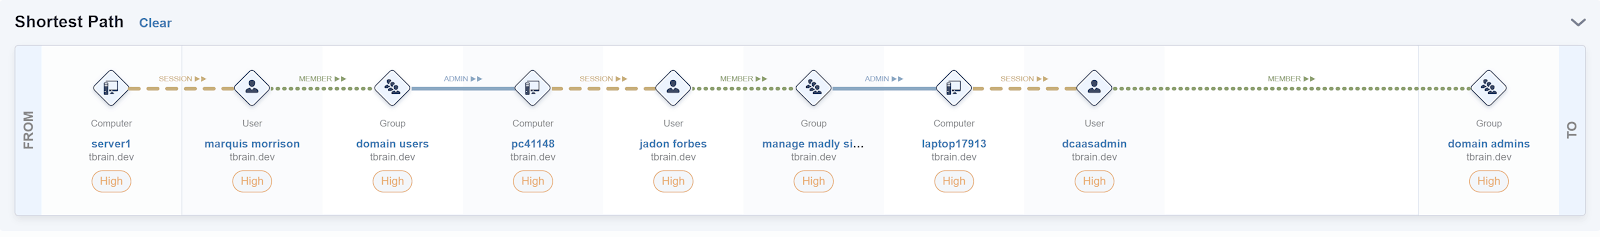
1. Tanium Impact は、分析対象のユーザー、グループ、およびエンドポイントへの、あるいはそれらからの横方向の移動経路の可能性を示します。
Impactは、横方向の動きの可能性をわかりやすく図解して示します。 Impactでは、セキュリティアナリストや運用エンジニアが複雑なネットワーク図を拡大したり、画面を移動したりする必要はなく、各ユーザー、グループ、エンドポイントとの間で結ばれた一連のリンクが明確に表示されます。
横方向の移動に関する包括的な分析を行うため、Impactでは、インバウンドおよびアウトバウンドの両方の経路についてレポートを作成しています。 インバウンドパスは、ネットワーク上の別のエンドポイントから、どの他のアカウントやエンドポイントがそのエンドポイントにログインできるかを示します。
アウトバウンドパスは、あるエンドポイント自体がどの他のアカウントやエンドポイントにアクセスできるかを示しています。したがって、そのエンドポイントが侵害された場合、どの他のエンドポイントが脆弱になる可能性があるかも示しています。
特定のユーザーアカウントやエンドポイントに関するセキュリティリスクを理解するには、どちらの見方も不可欠です。
2。 Tanium Impactは、ローカルネットワークだけでなく、企業全体にわたるアクセスデータを報告します。
大企業においては、セキュリティチームは、特定の拠点にあるエンドポイントだけでなく、全エンドポイントにわたる横方向の移動によるリスクを把握しなければなりません。 何しろ、ログイン認証情報にアクセスできれば、攻撃者はあるオフィスネットワークから別のオフィスネットワークへと瞬く間に移動できてしまうからです。
Impactは、企業全体にわたるアクセス経路を表示します。 これは、複数のオフィス、地域、データセンターに分散した数千、さらには数十万ものエンドポイントをカバーできるように拡張可能な、単一の包括的なレポート作成ツールです。
ネットワークの規模がどれほど大きくても、ITチームはImpactを活用することで、管理対象のエンドポイントにおける横方向の移動に関連するリスクを把握し、管理することができます。
3。 Tanium Impactは、ラテラルムーブメントの分析にセッションデータを含めており、アナリストが数時間、あるいは数日前から始まっている攻撃に伴うリスクを把握するのに役立ちます。
ユーザーがエンドポイント上でアカウントにログインすると、そのログイン認証情報は、エンドポイントが再起動されるまで、エンドポイントのメモリ内に残ってしまう可能性があります。 攻撃者は、 や Mimikatz といった認証情報窃取ツールを使用して、メモリからログイン認証情報、ハッシュ、トークン、PIN を読み取り、それらを他のエンドポイントへのアクセスに悪用します。
Impactは、どの認証情報がエンドポイントにさらされたかを追跡することで、セキュリティアナリストがユーザーやエンドポイントに関連するセキュリティリスクを把握できるよう支援します。
この情報を収集することは、進行中の横方向の移動を阻止するために重要です。 セキュリティアナリストがネットワークへの侵入を検知した際、どのエンドポイントが侵害されたか、またそのエンドポイント上のどのユーザー権限が他のエンドポイントへの侵害に悪用される可能性があるかを、できるだけ迅速に特定する必要があります。
Tanium Impactは、過去 72 時間分のこの情報を収集しており、攻撃が開始されてから1日や2日後に検知された場合でも、アナリストが横方向の移動を迅速に追跡できるよう支援します。
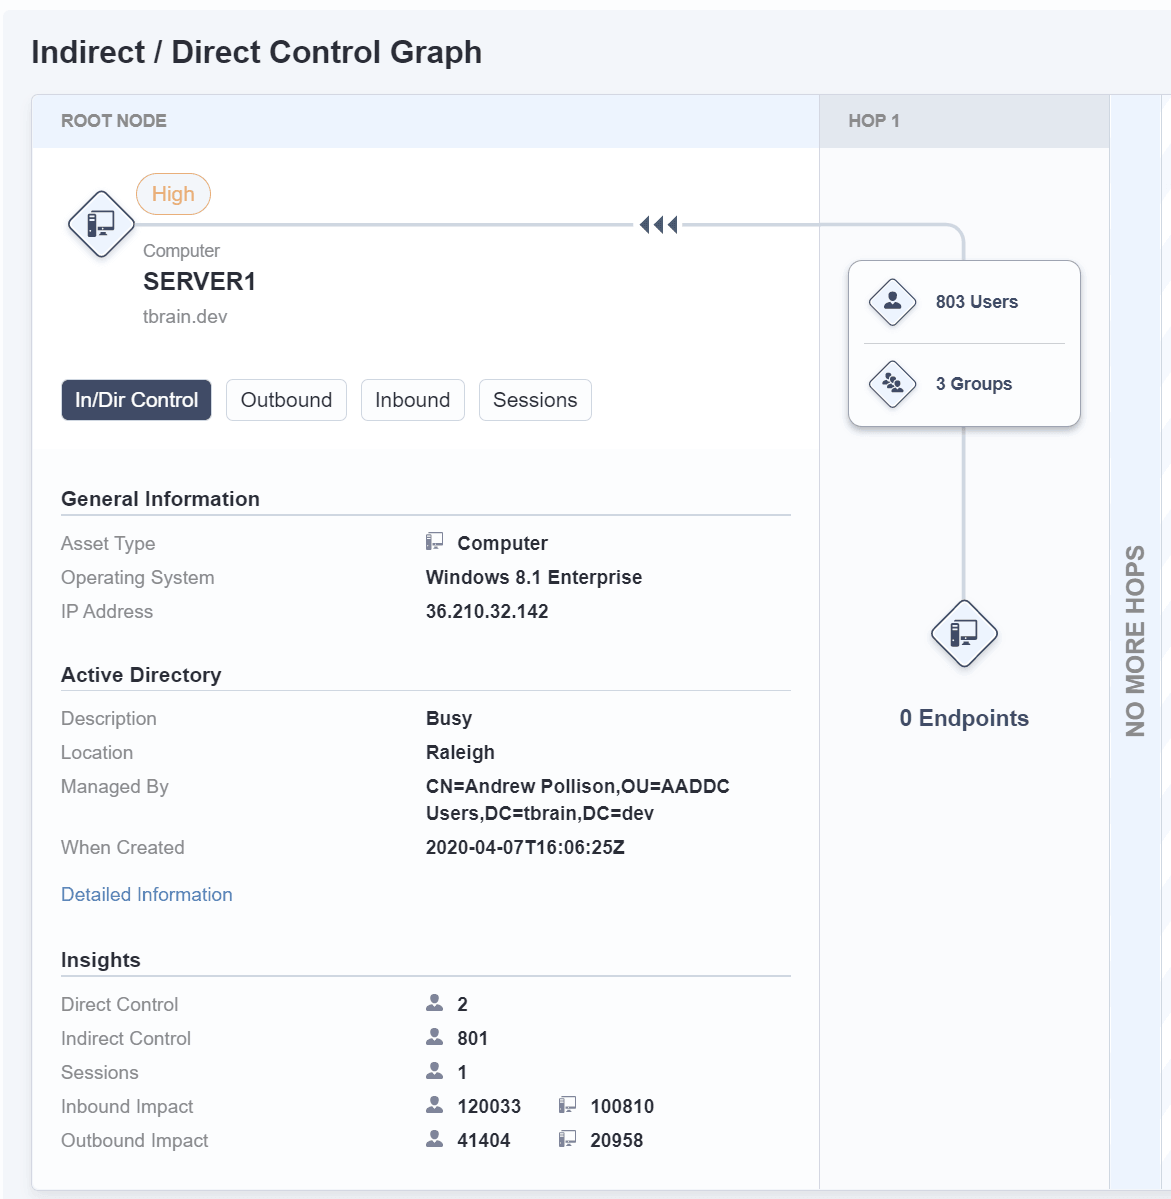
4。 Tanium Impactは、エンドポイント、ユーザー、またはグループの潜在的な移動を評価する際、直接的な制御と間接的な制御の両方を分析します。
「直接管理」とは、ユーザーがエンドポイントに対して管理権限を持っていることを指します。
間接的な管理とは、ユーザーが、エンドポイントに対する管理権限を持つ1つ以上のグループに所属していることを指します。
横方向の移動に伴うリスクを理解するためには、セキュリティアナリストは、自社のエンドポイントに対する直接的および間接的な制御について把握しておく必要があります。
多くの組織では、時間の経過とともにアクセス権限が複雑になっていきます。 ユーザーはグループに割り当てられ、そのグループの一部はその後、別のグループに割り当てられ、そのグループもまた、さらに別のグループに割り当てられることがあります。
ネストされたグループ構造は複雑になることもありますが、セキュリティアナリストは、特定のユーザー、エンドポイント、またはグループに関連するリスクを効果的に管理するためには、それらを理解する必要があります。
Impactは、エンドポイントに対するユーザーの直接的および間接的な制御状況とセッションデータを分析することで、セキュリティチームに対し、横方向の移動のリスクを評価し、そのリスクを可能な限り低減するために必要な包括的な可視性を提供します。
「間接/直接制御」ビューには、対象のエンドポイントの管理領域が表示されます。
5。 Tanium Impactは、ユーザー、グループ、エンドポイントに「インパクト評価」を割り当てます。これにより、IT部門は、リスク軽減のために注力すべきエンドポイントやユーザーアカウントの優先順位を容易に決定することができます。
Tanium Impactは、権限を分析し、横方向の移動を利用した攻撃に対して各エンドポイント、ユーザー、およびグループがもたらすリスクの程度に基づいて、影響度評価を割り当てます。
インパクト評価には、以下の4つの要因が影響します:
- ユーザーによる潜在的なインバウンドへの影響
- エンドポイントごとの想定されるインバウンドへの影響
- ユーザーによる外部への潜在的な影響
- エンドポイントごとの外部への潜在的な影響
ユーザー、グループ、エンドポイントに「影響度評価」を割り当てることは、セキュリティチームにとって2つの点で役立ちます。
- まず、これにより、ラテラル・ムーブメントのリスクに対する積極的な是正措置を優先的に進めることができます。
- 第二に、セキュリティアナリストが、Tanium Threat Responseやその他のセキュリティレポートツールから受信したアラートの優先順位付けを行うのに役立ちます。 あるセキュリティアナリストが2つのアラートを確認したとします。1つはラテラルムーブメントの可能性に関するスコアが低いもので、もう1つは極めて高いスコアを示しているものとします。 その場合、アナリストは、スコアの高いデバイスのアラートを優先して調査すべきであることを理解しています。
Tanium Impactは、効果的なサイバー防御に不可欠な可視性を提供します
最近のサイバー攻撃が示しているように、犯罪者は侵入したほぼあらゆる企業ネットワーク内を迅速に移動することができます。 攻撃者は、ラテラルムーブメントを通じて、攻撃の範囲を広げ、企業の貴重なデジタル資産を発見できる確率を高めることができます。
攻撃者がこのような動きを行う能力を低減させるためには、IT部門は、ユーザー、エンドポイント、およびグループに関する、明確かつ詳細で、具体的な対応につながるレポートを必要としています。
Tanium Platformの一部として追加費用なしでご利用いただける「Tanium Impact」は、IT部門が横方向の移動に対抗するために必要な洞察を提供します。
Tanium Impactは、IT組織がリスク管理に積極的に取り組む場合でも、脅威に迅速に対応する場合でも、効果的な対応ができるよう支援する、わかりやすい可視化機能とリスク分析を提供します。
実際に動作しているところをご覧になりますか? 今すぐデモをご依頼ください。

