今週のレポートの冒頭では、調査会社フォレスターによる調査を取り上げ、増大するサプライチェーンのリスクに組織がどの程度備えているかを明らかにします。 続いて、中国の「Earth Preta APT」(別名「Mustang Panda」)によるものとされる最近のサイバー諜報活動について、詳細に検証します。この活動では、脅威アクターが、Google DriveやDropboxのアカウントに保存されたカスタムマルウェアを、主にアジアに拠点を置く政府機関、研究機関、学術機関に配信していることが確認されました。 また、繁忙期となるホリデーショッピングシーズンを控え、いくつかの大手小売ブランドを巧妙に模倣している、新しく高度に洗練されたフィッシングキットに関するタイムリーな分析も掲載されています。
1. 企業はサプライチェーン上の脅威を認識しているにもかかわらず、専門家によると、サードパーティ・リスク管理の取り組みは不十分であるとのことです。
フォレスター社は、アンケート調査に基づく研究を通じて、COVID-19パンデミックを受けて業界の専門家からサプライチェーンの強化や 合理化が求められているにもかかわらず、企業は引き続きサードパーティのサービスへの依存度を高め続けていると報告しています。
このパラダイムを推進する原動力が、組織の生産性向上や競争力の維持、あるいは単にビジネスの俊敏性を高めることへの願望であるかにかかわらず、結局のところ、サードパーティへの依存度が高まると、それに比例してサイバーリスクも高まることが多いのです。特に、組織に成熟したサードパーティ・リスク管理プログラムが整備されていない場合には、その傾向が顕著です。
回答者たちは、サードパーティの製品やサービスに伴うビジネス上のメリットを評価している一方で、サードパーティに伴うリスクについては必ずしも十分に認識していないようです。 これらの回答者たちは、自社のサードパーティ・リスク管理プログラムを十分な成熟度まで 向上させる ためには、依然としてかなりの取り組みが必要であることを認めました。
専門家たちは、プログラムの成熟度が許容できる水準に達するためには、技術的な高度さ、俊敏性、そして堅牢性がバランスよく組み合わさっている必要があるという点で、意見が一致しているようです。
フォレスター社の調査から得られた主な結果
- データに基づく意思決定の向上は、回答者の 72%にとってビジネスの最優先事項となっています。
- 71%が、デジタルビジネスプロセスの導入を最優先事項であると回答しました。
- ビジネスや市場の変化に対する組織の対応力を向上させることは、回答者の 69%にとって最優先事項でした。
- 調査の実施前の1年間において、回答者の 40%が、自社のサプライチェーンに関連するリスクレベルが大幅に上昇したと推定しており、そのうち 38%が、リスクレベルの上昇の原因として、第三者への依存度の高まりを挙げています。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「フォレスター社の調査結果は、それ自体がすべてを物語っています。」 遠くまで探す必要はありません。注目を集めたセキュリティ侵害の事例は山ほどありますが、それらの多くは、最終的には、請負業者のシステムにおける脆弱性の悪用によるものであることが判明したり、サードパーティベンダーのサプライチェーン侵害の結果であると判断されたり、あるいは、開発者が日常的に利用しているリポジトリに保存された正当なユーティリティの中に隠されたコードパッケージやライブラリの悪用と何らかの形で関連していることが明らかになっています。 一例として、 が最近発見した、 W4SP 種類の情報窃取型マルウェアを配布している数十のPyPIパッケージについて考えてみましょう。」
2。 中国のハッカーは、Google Driveを利用してプライベートネットワークにマルウェアを仕込んでいます
トレンドマイクロが最近発表したレポートでは、 における大規模なスピアフィッシング攻撃キャンペーン について詳しく解説されています。このキャンペーンでは、国家の支援を受けた中国のハッカーが、スパイ活動を目的として、Google ドライブや Dropbox アカウント に保存された特注のマルウェア を、世界中の政府機関、研究機関、学術機関に送り込んでいることが確認されました。
3月から 2022年10月にかけて発生したと報じられているこれらの攻撃は、トレンドマイクロが「Earth Preta」として追跡しているサイバー諜報グループと関連があることが判明しました。このグループは、一般に「Mustang Panda」(別名「Bronze President」または「 TA416」)として知られています。 この脅威アクターは、少なくとも 2012年以降、世界中の組織を標的にしており、その対象には政府機関、シンクタンク、NGO、そしてバチカンのカトリック系組織などが含まれています。
Earth Pretaは、中国と関連のある多くのAPTと同様に、独自のマルウェアを開発し、PlugXやCobalt Strikeといった既存のツールと組み合わせて展開することで知られるサイバー諜報グループです。 アース・プレタは、その兵器体系の更新に継続的に取り組んでいることで定評があり、同グループの最近の活動も、その評価を裏付けるものと思われます。
最初の感染後、Earth Pretaが標的ネットワークから持ち出した機密文書は、同グループによる次回の侵入攻撃の際、初期侵入を容易にするために悪用される可能性があります。 このような手法により、Earth Pretaによるサイバー諜報活動の範囲が大幅に拡大されると同時に、標的となった地域における攻撃対象領域の規模も著しく拡大するという相乗効果が生まれます。
アース・プレタの最近の活動目標から判断すると、アジア諸国が同グループの現在の重点対象地域であるようです。 トレンドマイクロの研究者によると、この脅威グループは直近の攻撃キャンペーンにおいて、主にオーストラリア、日本、台湾、ミャンマー、フィリピンの組織を標的にしていたとのことです。
この評価は、Cisco Talosの報告と一致しています。同報告では、台湾政府、香港の活動家、モンゴルおよびチベットのNGO、ミャンマー、さらには アフガニスタンの および インドの 通信企業などが、Earth Pretaの膨大な被害者リストに含まれる標的として挙げられています。
「アース・プレタ」キャンペーンの詳細
トレンドマイクロの報告によると、前述の大規模なスピアフィッシング攻撃キャンペーンにおいて、Earth Pretaが偽のGoogleアカウントを悪用し、スピアフィッシングメールを通じてマルウェアを拡散させていたことが確認されました。このマルウェアは当初、アーカイブファイル(.rar、.zip、.jarなどの拡張子を持つもの)に格納され、Googleドライブのリンクを通じて配布されていました。 ハッカーたちは主に政府機関や法務関連組織を標的としており、これまでのところ、この攻撃キャンペーンの被害組織の 84%をこれらで占めています。
また、Earth Pretaでは、コードの難読化やカスタム例外ハンドラの使用など、検知回避や解析対策に役立つさまざまな手法が用いられていることが確認されました。 これらの手法は、Google ドライブや Dropbox のフォルダへのリンクを埋め込むことと組み合わせて活用されました。 どちらも、日常業務を支えるために数多くの民間および公的機関によって利用されている、正当で信頼性の高いプラットフォームであり、その高い評判が、攻撃者が意図する効果、すなわち悪意のあるトラフィックを無害なものに見せかけることを可能にしています。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「Earth Pretaは豊富なリソースを有しており、北京の国家支援を受けたハッカー集団が好んで使用する共有ツールを利用できるほか、その攻撃手段を継続的にアップグレードし、独自のマルウェアを作成する能力と人材を備えています。」 このグループの分析対策や防御回避の手法は、作戦上のセキュリティ(OPSEC)に重点を置いていることを示唆しています。 ある程度、Earth Pretaが単一のスピアフィッシング攻撃において、少なくとも3種類の異なるマルウェア配布手段を用いた点についても、同様のことが言えます。 「慎重に進めてください。」
3。 フィッシングキットが有名ブランドを装い、ホリデーシーズン中の米国の買い物客を標的にしています
アカマイによる最近のセキュリティ調査で、ホリデーシーズンを控え、いくつかの大手有名小売ブランドを装った、 極めて高度な新しいフィッシングキット が発見されました。
このキットは、ソーシャルエンジニアリング、複数の検知回避手法、および攻撃者がアクセス制御のセキュリティ対策を迂回することを可能にする機能を組み合わせています。
キャンペーンの概要
アカマイは、2022年9月 の中旬から2022年10月 にかけて行われていたフィッシング攻撃キャンペーン( )を突き止めました。この攻撃は、ホリデーシーズンの特別セールを狙うオンラインショッピング利用者を標的にしたものでした。 このキャンペーンでは、賞品が当たるチャンスを餌に被害者を誘い込み、「送料を賄う」としてクレジットカード情報の提供を求めていました。
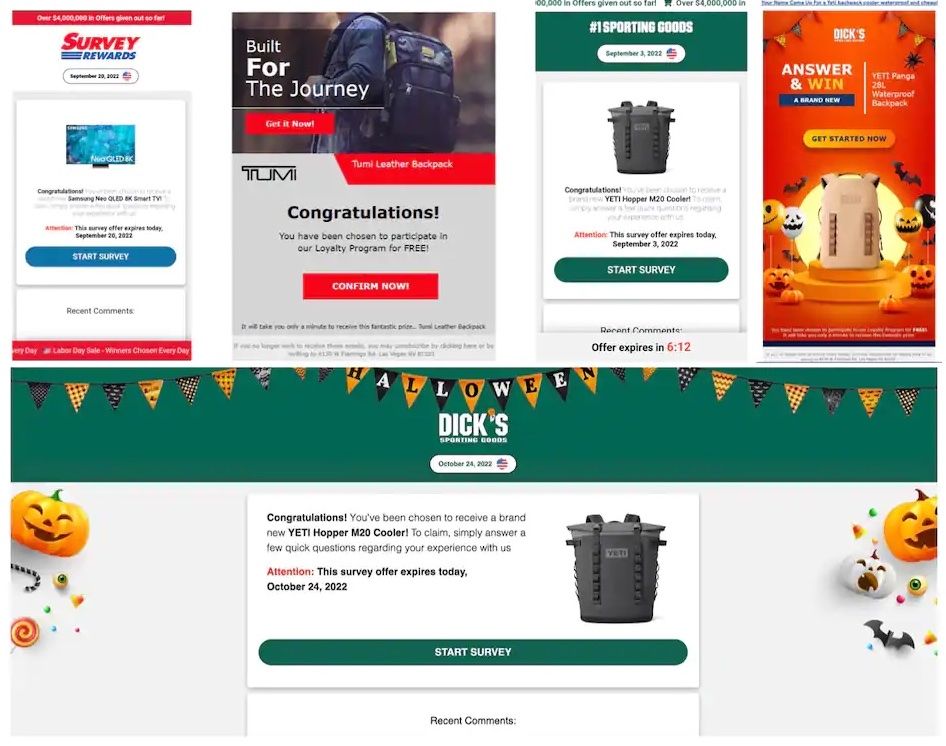
このキャンペーンの実施時期は、オンライン小売業者がレイバー・デーやハロウィーンの時期に一斉に展開する販促セールと重なるよう設計されており、キャンペーンの正当性を高めるとともに、この時期にアメリカ人を熱狂させる傾向のある商業的な盛り上がりを利用しています。 あるいは、もう少し皮肉を抜きにして言えば、このキャンペーンは、ホリデーシーズンの雰囲気を巧みに利用し、正当な小売マーケティングの手法を模倣することで、ユーザーを巧みに利用していると言えます。 のフィッシングメール( )は、以下のサンプルからもお分かりいただけるように、本物のブランドイメージを巧妙に模倣しています。
ソーシャルエンジニアリングの手法
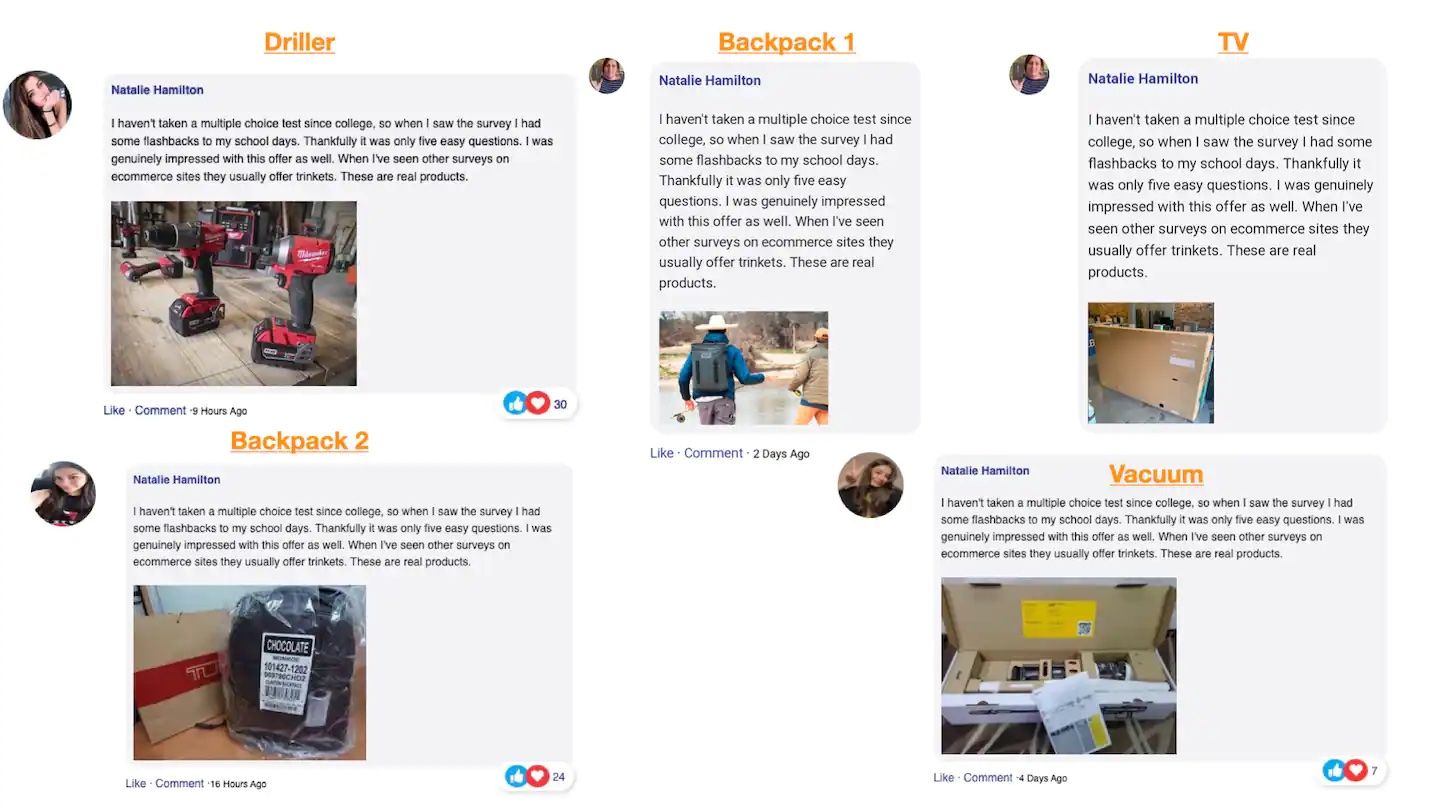
このキャンペーンで使用されているフィッシングメールは、さまざまなブランドを装っています。 多くのメールに共通していた点の一つは、「ナタリー・ハミルトン」という偽のユーザー名が登場していたことです。 このユーザーは、賞品が本物であるかのように見せかけるため、複数の詐欺事件に利用され、賞品に関するレビューコメントを残していました。 この手法は、ユーザーとの信頼関係を築くために用いられるもので、その具体例を以下にご紹介します。
選挙運動の体制
アカマイは、フィッシングメールで被害者に送信された最初のリンクを起点とする、入れ子状のリダイレクトの連鎖を特定することができました。 このリンクをクリックすると、最終的に被害者はこの詐欺の最終的なランディングページにリダイレクトされます。 リダイレクトの連鎖が入れ子状に構成されていたことから、アカマイの研究者たちはこのキャンペーンを「極めて高度な」ものと評価しました。
検知回避の手法
このキャンペーンは、検知を回避しようと試みる中で、いくつかの異なる手法を活用しています:
URL短縮サービスの悪用:BitlyなどのURL短縮サービスは、ソーシャルメディアプラットフォームでの普及が大きな要因となり、すっかり一般的になったため、多くの消費者は短縮URLをクリックする際に、もはや躊躇することなくクリックしています。 まさにこのフィッシングキットは、こうした点を狙い、悪用することを目的としています。 この脅威アクターは、悪意のあるリンク先を指す投稿を作成するために偽のLinkedInプロフィールを作成し、最初のフィッシングメールに記載されていた短縮URLをそれらの投稿に割り当てています。
正規のWebサービスの評判を悪用する:攻撃者は、正規のサービスプロバイダーを利用して、悪意のあるリダイレクト機能をホストしています。 Googleのクラウドストレージ、AWSのホスティングサービス、AzureのBlobストレージといったサービスを利用することで、攻撃者は、ユーザーがこれらのサービスの評判を信頼しているという点を悪用しています。 これにより、導入されている可能性のあるフィッシング対策メカニズムを回避できる可能性が高まります。
URLフラグメント識別子のリダイレクト:URLフラグメント識別子とは、URIリンクに含まれるハッシュ記号のことで、ブラウザをページやウェブサイトの特定の箇所へ誘導するものです。 この手法は、ユーザー体験を向上させるために、目次でよく用いられています。 しかし、フィッシング攻撃の場合、セキュリティ製品によるスキャン時に、そのハッシュが無視されたり見落とされたりすることがあります。 このキャンペーンでは、被害者に送信される元のリンクには、ハッシュマークの後にトークンが続いています。 このトークンは、その後JavaScriptによって、被害者がリダイレクトされるURIを再構築するために使用されます。 また、トークンの使用により、攻撃者は被害者を追跡したり、潜在的な被害者のエンゲージメントに関する統計情報を収集したりすることも可能になります。
ランダムに生成されたURL:このキャンペーンの注目すべき点は、特別に設計されたリダイレクト先、ランディングページ、およびフィッシングサイトへの不要な訪問者を排除しようとする試みです。 そのために、特定のユーザーに紐づけられたランダムなURLを生成し、それをリダイレクトの連鎖の一部として組み込みます。 フィッシングサイトにアクセスすると、割り当てられた各URLはその特定のユーザーのみが使用できるため、検知率が低下してしまいます。
CDNの威力:悪用されたウェブホスティングサービスと同様に、この詐欺サイトのランディングページでは、ドメイン登録を含め、あるCDNベンダーが提供しているサービスの一部が利用されています。 この脅威アクターは、迅速かつ簡単なドメイン登録を利用してインスタンスを立ち上げ、インフラを停止させることなくフィッシング用ドメイン名をローテーションさせています。 また、CDNに関連付けられたIPアドレスをローテーションさせることで、IPアドレスに基づいてアクティビティがブロックされる可能性を排除します。
の地域ターゲティング:ランディングページは被害者の地理的位置に応じて変化するようで、一部の地域ではまったく制限がかけられていないようです。 アカマイが追跡したこのキャンペーンは、主に米国に所在する被害者を標的としており、確認された被害者の 89%が米国またはカナダに所在していました。 同じ最初のフィッシングリンクから、地域ごとにカスタマイズされたさまざまなウェブサイトに誘導されることから、このキャンペーンの有効性と高度さがさらに際立っています。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「アカマイが確認したこのキャンペーンは、ホリデーシーズンに脅威アクターが消費者を特に狙うという、これまでの傾向と一致しています。」 ホリデーシーズンを迎えるにあたり、このキャンペーンは、こうした取り組みのほんの始まりに過ぎないと思われます。 この話は、このホリデーシーズン、皆さんが常に警戒を怠らないようにという教訓となっています。 ホリデーシーズンのプロモーションメール、Eカード、オンライン注文の確認メール、配送状況の追跡メールなどを開く際は、特にご注意ください。 引き続き警戒を怠らず、小売業者からの予期せぬ、あるいは一方的な連絡には十分ご注意ください。」
さらに詳しくお読みになりたい方は、当社の最新の「」サイバー脅威インテリジェンスまとめをご覧ください。

