【更新】当初 2023年11月27日に掲載されたこの記事は、フィッシング攻撃に関する最新情報を反映させるため、更新されました。
フィッシング攻撃とは、サイバー犯罪者が、個人を騙して銀行口座情報やクレジットカード番号などの機密情報を漏洩させるために用いる巧妙な手口です。 これらの手口は、正当なデータ提供の依頼を装うよう綿密に練られており、多くの場合、信頼できる送信元からのもののように見える電子メールを通じて行われます。
こうした攻撃は、人間の脆弱性を悪用することで、システム内の技術的または設定上の誤りを突く必要性を回避しています。 その代わりに、彼らは人々を巧みに誘導してユーザー名やパスワード、その他の認証情報を引き出し、攻撃者がセキュリティで保護されたシステムやデータに不正にアクセスできるようにすることに注力しています。
フィッシングは、今日、最も悪名高く、広く蔓延しているサイバー攻撃の一種です。 これは、 というソーシャルエンジニアリング攻撃の一種であり、 です。その起源は 1990s 年に遡り、初期のワールド・ワイド・ウェブがユーザー名や パスワード という概念を一般大衆に広めた時期にさかのぼります。 アンチフィッシング・ワークグループと連邦取引委員会(FTC)は、こうした脅威との闘いの最前線に立ち、個人や組織が安全を確保できるよう、有益なアドバイスやリソースを提供してきました。
本記事では、まずフィッシングとは何かを定義し、その後、さまざまな種類のフィッシング攻撃について解説していきます。 そこで、フィッシングに伴うセキュリティ上のリスクと、その防止がなぜこれほど難しいのかについて検討していきます。 また、フィッシング攻撃の実例や、その手口が時間とともにどのように変化しているかについても見ていきます。
さらに、現代のフィッシング手口におけるAIの役割について解説し、組織内でのフィッシング攻撃を防ぐための実践的なアドバイスをご紹介します。 本記事では、従業員がフィッシング攻撃を見抜くための研修方法、フィッシングリンクをクリックしてしまった場合の対処法、そして組織がデジタル従業員体験を向上させながらフィッシング対策を行う方法について解説します。
フィッシングとは何ですか?
フィッシングとは、攻撃者が人々をだまして、パスワードやクレジットカード番号などの機密情報を引き出そうとするサイバー犯罪の一種です。 これは、信頼できる送信元から送られてきたように見せかけた偽のメール、テキストメッセージ、または電話を通じて行われることが多く、それらには偽のウェブサイトやマルウェアへのリンクが含まれている場合があります。 フィッシングの典型的な兆候としては、誤字、文法の誤り、不自然な挨拶などが挙げられます。
ファーミングとは、フィッシングにおいてよく用いられる手法の一つで、多くの場合、改ざんされたURLを通じて、ユーザーの知らないうちに本物のウェブサイトから偽のウェブサイトへとリダイレクトさせるものです。 被害者は、知らず知らずのうちにマルウェアをダウンロードしたり、さらなるサイバー犯罪に悪用される可能性のある機密情報を提供したりしてしまう恐れがあります。
フィッシングとは何かについて、より明確に理解できたところで、次はフィッシング攻撃のさまざまな種類や、脅威アクターがフィッシングをどのように利用して個人や組織を標的にしているのかについて見ていきましょう。
フィッシング攻撃にはどのような種類がありますか?
フィッシングには多種多様な攻撃手法があり、時間の経過とともに新たな手法も次々と登場しています。 最も一般的なものには、次のようなものがあります:
- メールによるフィッシング: フィッシングメールは、フィッシング攻撃の中で最も広く見られる手口です。 ここでは、攻撃者(通常はスパムメール送信者)が、金融機関や被害者が取引のある企業などから送られたように見える、一見正当なメッセージを送信します。
メール内の偽のハイパーリンクをクリックすると、一見正当に見える偽のウェブサイトに誘導され、ユーザーを騙して銀行口座情報などの個人情報を入力させ、攻撃者がその情報を盗み取ります。 ビジネスメール詐欺(BEC) のような、電子メールを悪用したフィッシング攻撃は、かねてより主要な攻撃手段となっています。 - スピアフィッシング: スピアフィッシングとは、メール攻撃のより個別化された形態であり、被害者について収集した情報を活用してメッセージの信憑性を高め、攻撃の成功確率を高めるものです。
スピアフィッシングは、CEOや財務担当者など、価値の高い被害者を標的とすることが多く、こうした攻撃による利益は莫大になる可能性があるためです。 「ホエールング」とは、極めて重要な標的を対象としたスピアフィッシングを指す、もう一つの一般的な用語です。 - ヴィッシング: ボイスフィッシング攻撃 は電話を通じて行われ、攻撃にさらなる正当性と緊急性を装わせます。 フィッシャーは、被害者に「パソコンが不正アクセスを受けた」と告げ、リモートアクセスを許可するための手順を指示したり、パスワードやクレジットカード番号などの個人情報を聞き出そうとしたりすることがよくあります。
- スミッシング: SMSフィッシングはテキストメッセージを介して行われますが、その手口はメールによるフィッシングと似ています。 これもまた、詐欺的なテキストメッセージのリスクに対する消費者の認識が低いことを悪用しているのです。
- ソーシャルメディアを利用したフィッシング: 、Facebook 、Instagram といった人気プラットフォームは、攻撃者が新たなフィッシング被害者を見つけるための、収益性の高い手段となっています。 フィッシング詐欺師は、こうしたサイトで人々が自ら公開している個人情報を悪用して、偽のプロフィールを作成し、被害者と親しくなろうとする場合がよくあります。
フィッシングによるセキュリティ上のリスクとは何でしょうか?
フィッシング攻撃は個人にとって甚大な被害をもたらす可能性がありますが、企業にとってはさらに大きな損失につながる可能性があります。 1つのユーザー名とパスワードが漏洩しただけで、そのアカウントに高いアクセス権限が与えられている場合、企業全体が攻撃者にさらされる恐れがあります。 こうした攻撃は、システムへの不正アクセス、データ漏洩、およびマルウェアへの感染につながる可能性があります。 その結果として、金銭的損失、個人情報の盗用、ITセキュリティの侵害などが生じます。
フィッシング攻撃は、初めて出現して以来、その存在感を着実に高めており、その勢いが衰える兆しは見られません。 2022年、 FBIのインターネット犯罪通報センター(IC3) に寄せられた苦情のほぼ38%が、フィッシングに関連するものでした。これは、同センターが追跡しているサイバー犯罪の中で最も一般的な種類です IC3 。 フィッシング攻撃がますます巧妙化するにつれ、フィッシングを利用してランサムウェアなどのマルウェアをコンピュータネットワークに仕込む手口が、サイバー犯罪グループの間でますます一般的になっています。
専門家によると、人工知能の による進歩に伴い、この脅威は今後さらに深刻化すると見込まれており、フィッシング攻撃を認識し、防止する方法を学ぶことは、個人にとっても組織にとっても不可欠です。
なぜフィッシングは阻止するのがこれほど難しいのでしょうか?
攻撃者にとって、フィッシングは収益性が高いため、依然として好まれる手口となっています。 これは、詐欺師が行う攻撃の中でも最も単純な手口の一つです。攻撃を仕掛けるのに、攻撃者に特別な知識をそれほど必要としないからです。 その結果、フィッシング攻撃が膨大な数に上り、その sheer volume により多くの組織が対応しきれない状況に陥っています。
「人間は本来、言われたことを信じがちです――特に、そこに何らかの切迫感がある場合はなおさらです。」
フィッシングには、最小限の手間と費用しかかからないため、それだけでもこの手口が継続されるには十分です。 しかし、さらに大きな要因となっているのは、他の種類の攻撃に比べて成功率が高いという点です。というのも、人間は本来、言われたことを信じがちだからです――特に、そこに何らかの緊急性を感じさせる要素がある場合はなおさらです。
各種アカウントが解約されたこと、購入していない商品に対する請求が行われたこと、あるいは受け取り待ちの未受領特典があることなどは、いずれも早急な調査が必要な差し迫った問題のように思われます。 フィッシング攻撃は、多くの場合、「TikTokのフォロワーを無料で獲得」といったように、ある程度のパニックや切迫感を煽り、被害者の警戒心をさらに緩めるように仕組まれています。
要するに、フィッシングは被害者の心理につけ込むように仕組まれているため、防御するのが難しいのです。
[関連記事:ウクライナを標的とした仮想通貨フィッシング詐欺の波により、従業員が解雇される可能性もありますが、従業員の警戒心を高める方法はあります。ここではその3つの方法をご紹介します]
一方、フィッシング詐欺師たちは被害者を誘い込む手口をますます巧妙にしているため、経験豊富なユーザーでさえ、本物そっくりの詐欺メールやSMSに油断して騙されてしまうことがあります。 経験の浅いユーザーにとっては、こうした種類の攻撃に対する経験不足が、さらに大きなリスクにつながります。
こうした状況が相まって、フィッシング詐欺の勢いはますます強まっており、当面は収まる気配が見られません。
フィッシング攻撃の具体例にはどのようなものがありますか?
フィッシングの特に厄介な点の一つは、攻撃の形態がそれぞれ異なるため、それらに対抗するための万能なガイドを作成することが難しいという点です。 一般的に、以下に挙げるものは、最も一般的なフィッシング攻撃の種類とその手口の一部です:
- 正規の企業からの連絡のように見せかけたメール: フィッシングメールは通常、商業的なものであり、ほとんどの場合、被害者を悪意のあるウェブサイトに誘導するリンクが埋め込まれています。そのウェブサイトは、ログイン情報や口座番号などの金融情報を盗み出したり、マルウェアをインストールさせたりすることを目的としています。
最も一般的なフィッシングメールの例としては、被害者が購入していない製品やサービスに関する偽の請求書、銀行やその他のサービスプロバイダーからの通知(通常は実際には発生していない詐欺、請求、または口座解約について被害者に警告するもの)、被害者に支払いが発生しているという通知、あるいは被害者の勤務先からのメッセージ(人事部や経営幹部のメールアカウントを装うことが多い)で、何らかの行動を取るよう指示するものなどが挙げられます。
- 政府からのものだと偽ったメッセージ: 典型的なフィッシング攻撃の手口としては、「IRS(米国国税庁)から税金の未納があるとの連絡がありました」や「警察からあなたに対する逮捕状が出ているとの連絡がありました」といった、脅しめいたメッセージを用いて政府機関を装うものがあります。 もう1つよくある手口として、あなたの社会保障番号が何らかの理由で「取り消された」と主張するものがあります。 こうした偽りの主張はすべて、ユーザーを脅かして行動を起こさせ、個人情報や機密情報を提供させようとするものです。
- 知り合いを名乗る人物からのテキストメッセージ: フィッシングの連鎖メッセージは、見知らぬ電話番号からの「こんにちは」といった単純な一文から始まることもありますが、その後、さまざまな手口を通じて詐欺へと誘導される可能性があります。
- 同僚や大切な人からのメッセージに見せかけたもの: これらはスピアフィッシング攻撃でよく利用され、メールやテキストメッセージを通じて送信されることがあります。 彼らはよく、被害者に対して「当社のために送金していただけませんか?」といった金銭的な対応を求めることがあります。 あるいは、「困っていてお金が必要なんです。オンライン決済サービスで現金を送ってくれませんか?」
こうしたメッセージは、上司や親族を助けたいと自然に思う被害者を狙ったものであり、その連絡先情報は、多くの場合、ソーシャルメディアから収集されたものです。 - ハッキングされたアカウントやなりすましアカウントからのソーシャルメディアのメッセージ: ソーシャルメディアは現在、フィッシング攻撃の温床となっており、フィッシャーはソーシャルメディアアプリのダイレクトメッセージを通じて接触を図っています。 こうしたフィッシング攻撃の多くは、被害者にフィッシングアカウントを「フォロー」するよう求める単純な依頼から始まります。これにより、そのアカウントの正当性があるように見せかけ、長期的な成功率を高めることができるのです。
- 「緊急」の情報を伝える電話: ヴィッシング攻撃はより複雑で、被害額も大きいため、攻撃者は往々にして本題に直球で切り込んでくるものです。 こうした攻撃では通常、被害者に対し、未払いの請求書(または税金)があるとして電話での即時支払いを求めたり、賞金に当選したものの受け取りには前払いが必要だと告げたり、あるいは(よくあるケースとして)コンピュータが不正アクセスを受けており、修復にはシステムの更新が必要だと告げたりします。
こうした偽のテクニカルサポート担当者は、必ずと言っていいほど、被害者の端末にマルウェアをインストールしたり、端末から直接認証情報を盗み取ったりします。
フィッシング攻撃はどのように進化しているのでしょうか?
フィッシングは、テクノロジー業界の他の分野と同様に進化を続けており、その蔓延は広がり、実行は容易になり、手口もより巧妙になってきています。 近年の主な進展には、次のようなものがあります:
- 配信頻度: フィッシングは至る所で見られます。 かつては電子メールに限られていた問題が、現在では、テキストメッセージ、電話、さまざまな種類の文書、検索エンジンの検索結果、その他のブラウザベースのプラットフォーム、さらには対面でのコミュニケーションに至るまで、あらゆるコミュニケーションプラットフォームに共通する問題となっています。 最近では、フィッシング攻撃がQRコードに埋め込まれることも珍しくありません。 。 モバイル端末を標的とした攻撃は、電子メールを標的とした攻撃よりもはるかに効果的であることが判明しているため、こうした攻撃は今後も続くものと見られます。
- 数量: 保護されていない消費者データの量が爆発的に増加しています。 ユーザーはこれまで以上に多くの情報をオンライン上で共有していますが、そのうちのほとんどは企業のファイアウォールによって保護されていません。 これにより、攻撃者はこれまで以上に多くの手段を用いて被害者を狙うことができるようになっています。
- 民主化: 「フィッシング・アズ・ア・サービス」により、犯罪者は高度な攻撃技術をすぐに利用できる環境が整えられています。 フィッシング詐欺師としてのキャリアを始めるのに、もはや専門的な知識は必要ありません。
サブスクリプションサービス を利用すれば、誰でもボタンを数回クリックし、サービス運営者に月額100 ドル未満を支払うだけで、フィッシングキャンペーンを開始できるようになりました。 これらのサービスは、多くの場合、 といった正規のクラウドサービス 上でホストされているため、その検知や阻止はさらに困難となっています。 - ROI: 国家主体の攻撃による脅威は減少傾向にあり、フィッシング攻撃は現在、金銭的な目的や投資収益率(ROI)を重視する攻撃が主流となっています。 他の賢明な経営幹部と同様、サイバー犯罪者たちも事業を多角化し、フィッシング攻撃を継続的な収益源に変える方法を模索しています。 その結果、恐喝などのより悪質な手口が見られるようになり、フィッシングが単に増加しているだけでなく、絶えず進化し続けていることが証明されています。
- 自動化: のAIツールは、フィッシング攻撃が検知を逃れるのを助けています。 以前、AIによってフィッシングメールがより自然で現実味のあるものになっている点についてお話ししましたが、AIはスパムフィルターやウイルス対策ソフトを迂回するなど、サイバーセキュリティ対策の回避にも影響を及ぼしています。
"「ポリモーフィック」なフィッシング技術により、フィッシングメッセージの外観、言語、およびターゲットURLをその場で適応させることが可能となり、その検出はさらに困難になっています。 これらの技術は、送信者の名前やメールアドレス、さらにはメッセージ本文までも改ざんし、各メールを唯一無二のものにすることで、マルウェア対策フィルターをすり抜ける可能性を高めます。
現在、フィッシング攻撃においてAIはどのような役割を果たしているのでしょうか?
これまで、フィッシングメールは、文章力やデザイン能力に乏しい未熟な攻撃者によって作成されてきたため、誤字脱字だらけのそのメールは、非常に見分けやすくなっていました。
あの頃はもう過ぎ去ってしまいました。
フィッシング対策として、明らかなスペルミスや文法ミスを探すという従来の方法は、もはや効果的ではありません。 や ChatGPT といった AI ツールを利用することで、攻撃者は文法を簡単に整え、より明瞭な文章を書くことができます。これらにより、攻撃の検知がはるかに困難になります。
場合によっては、AIがさらに一歩進んで、攻撃者が被害者の友人や同僚の声や話し方を模倣できるようにすることさえあります。 被害者のマネージャーは、その人特有のスラングやよく使うフレーズ、略語、さらには絵文字に至るまで、細部に至るまで模倣されることがあります。 現在、こうした洗練されたフィッシングメールは巧妙に個人向けにカスタマイズされるため、悪意のある攻撃と本物のメールを見分けることはほぼ不可能となっています。
サイバー犯罪者は、AIを活用するだけでなく、 私たちのAIへの関心 も利用しています。 2023年の夏、サイバーセキュリティ研究者たちは、Facebook上で の偽のAIプロモーション の増加を確認しました。このプロモーションでは、サイバー犯罪者たちが、AIパッケージやMeta AIへのアクセスを提供すると謳うマーケティング会社の偽プロフィールを使った広告を作成していました。
企業や個人が、生成AIを活用して企業データを扱う最善の方法を模索している中( 、)、サイバー犯罪者たちもこの流れに乗ろうとしています。 つまり、見識のある企業のリーダーたちは、今後、より新しく、さらに巧妙なフィッシング攻撃が発生することを想定し(そしてそれに備えておく)必要があります。
組織内でフィッシング攻撃を防ぐにはどうすればよいでしょうか?
個人にとってフィッシング攻撃を食い止めるのは十分に難しいことですが、組織にとってはその問題がさらに深刻化しており、セキュリティ運用チームはこの脅威への防御に手一杯となっています。 フィッシング攻撃を防ぐための最も効果的な対策は以下の通りです:
まずはトレーニングから始まります
最も先見の明のある組織では、フィッシング攻撃の見分け方や、攻撃を受けた場合の対処法について、ユーザーを教育するための正式なプログラムを設けています。 これらの研修は、対面形式の正式な研修でも、オンライン講座でも可能です。
最も先進的な組織では、社内で作成したフィッシングメールを従業員に送信し、悪意のあるリンクをクリックしたり、添付ファイルを開いたり、指示通りにフィッシングを報告したりするかどうかをテストする「抜き打ち検査」を行うことさえあり、それによって研修の内容を定着させているのです。
研修の目的は、ユーザーがフィッシングメッセージをクリックしたことを非難することではなく、ユーザーが自らフィッシング詐欺を見抜く自信を持てるようにすること――あるいは、少なくとも助けを求めることができるようにすることです。
安全なログイン方法を実装する
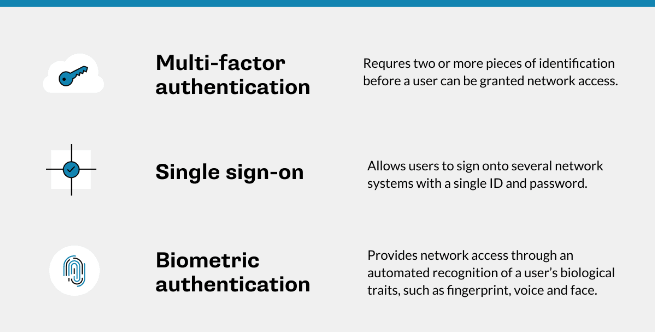
多要素認証(MFA)、シングルサインオン(SSO)、および生体認証によるログイン要件は、フィッシング攻撃者がユーザー名とパスワードを不正に入手してしまった場合でも、その攻撃を阻止するための鍵となります。 追加の認証要素がなければ、彼らはネットワークにアクセスすることができません。
例えば、MFAでは、従業員がネットワークリソースにアクセスするたびに、2つ目(場合によっては3つ目)の認証手段――通常はSMSや認証アプリを通じて送信されるパスコード――を使用することが求められます。 (重要な注意点:フィッシング詐欺師は、被害者からこうした追加情報を引き出そうとも試みます。)
[関連記事:多要素認証(MFA)は、その期待に応えているのでしょうか? 答え:はい、ですが、ハッカーがこれを回避するために使う3つの巧妙な手口にはご注意ください]
マルウェア対策ソフトがインストールされ、最新の状態に更新されていることを確認してください
これらのツールは、悪意のあるリンクがクリックされた場合や、攻撃者がユーザーのPCにマルウェアを侵入させてしまった場合に、被害を食い止めるために不可欠です。 組織は、ネットワーク内のすべてのノードにマルウェア対策ツールを導入し、ソフトウェアを常に最新の状態に保つ必要があります。
ただし、ソフトウェアには限界があることを忘れないでください。また、 マルウェア対策ツールを何層も重ねても 、適切に管理された1つのツールに比べ、保護効果が向上するわけではありません。
不審なメールをその発生源でブロックする
不審な(あるいは既知のスパム)リンクが含まれた電子メールを遮断するスパム対策システムは、フィッシング攻撃を防ぐ上で非常に大きな助けとなります。
フィッシング攻撃を見抜けるよう、従業員をどのように教育すればよいでしょうか?
企業環境において、従業員への研修はフィッシング対策における極めて重要な防護策であり、他のすべての対策が失敗した場合の最後の防衛線となります。
「フィッシングメールはかつてないほど本物らしく見えるため、詐欺を見抜くにはより詳細な分析が必要となります。」
研修の目的は、企業のセキュリティ対策をすり抜けてきたフィッシングメッセージをクリックしてしまったユーザーを責めることではなく、ユーザーが自ら進んでフィッシング詐欺を見抜く自信を持てるようにすること――あるいは、メッセージに何かおかしい点があると感じた場合に、少なくとも助けを求めることができるようにすることです。 ミスをしたことで罰せられることを恐れているユーザーは、(必然的に)ミスが発生した際、そのミスを報告する可能性が低くなります。
企業での研修を企画する方は、次の2つの重要な指針を念頭に置いておく必要があります:
- トレーニングセッションは、短時間で楽しいものにすべきです。 フィッシング対策のセミナーに、1日のうち何時間も費やしたいと思う人は誰もいません。 しかし、30分程度の短時間で、双方向性があり、かつ楽しめるセッションは、特に定期的に実施され、毎回新しい内容が盛り込まれている場合、非常に効果的です。
例えば、デル社は、昨年の「 サイバーセキュリティ啓発月間」 において、ラジオドラマやポッドキャスト並みの制作クオリティを誇る18分間のオーディオストーリーを制作し、架空でありながらも典型的なフィッシング攻撃とその余波について解説しました。 (こちらの「 」 をクリックし、「Audio story: A Modern Cyber Attack」というリンクまで下にスクロールしていただくと、お聴きいただけます。) - シミュレーションは、正式な研修セッションが終了した後も、学習内容を定着させるのに役立ちます。 組織は、独自の偽フィッシングメールを作成し、それを定期的に従業員に送信することで、報告を行う従業員の数を把握したり、追加の研修が必要な人物を特定したりすることができます。もちろん、その過程で従業員を非難するようなことは一切ありません。
研修戦略そのものには、賢明なサイバー防衛に関する以下の重要な留意点を盛り込むべきです:
- 最近では、どんなものでも偽装されてしまいます。 正規のウェブサイトからのものに見える返信メールアドレスであっても、そのメールが実際にそのウェブサイトから送信されたものであるとは限りません。 攻撃者は、類似したドメイン名を購入したり、その他の手法を用いてメールアドレスを改ざんしたりすることで、信頼できるドメインから送信されたかのように見せかけることがあります。 フィッシングメールはかつてないほど本物らしく見えるため、詐欺を見抜くにはより詳細な分析が必要となります。
- ログイン情報や金融情報などの情報を求める要求は、フィッシング詐欺である可能性が高いです。 貴組織では、認証情報や財務データを電子メールやテキストメッセージで送信しないことを厳格な方針として定めるべきです。
- ウェブページのリンクにカーソルを合わせることは、その正当性を確認するための、依然として効果的でありながら十分に活用されていない方法です。 ほとんどのメールソフトでは、リンクをクリックせずにカーソルをその上に合わせると、実際にどこへつながっているかを確認することができます。 期待していたリンクと実際のリンクに違いがある場合は、おそらく詐欺である可能性が高いです。 従業員に対し、マウスカーソルをリンクの上に合わせることで不正なリンクを見分ける方法を指導することは、あらゆる研修プログラムに組み込むべき重要なステップです。
- もし一つだけ覚えていただくとしたら、それは「クリックする前に報告する」ということです。 「迷ったら報告する」という方針は、定期的に徹底させるべきです。ユーザーには、ほんの少しでも疑わしいと感じた場合は、正当なメッセージであっても報告しても何の問題もないことを教えてください。 また、不審なメッセージの通知に対して、セキュリティチームが迅速に対応できるよう確保してください。 セキュリティ運用チームの対応を待っているユーザーは、苛立ちを覚え、 自ら対処することに決めるかもしれません。
フィッシングリンクをクリックしてしまった場合の対処法
どんなに最善を尽くしても、フィッシング攻撃が防御網を突破してしまうことは、ほぼ避けられないと言えます。 このような事態が発生した場合は、迅速に対応する必要があります。その際、 のインシデント対応プレイブック( )を活用し、その後の対応を適切に進めてください。
が推奨する、フィッシング攻撃やその他多くのセキュリティインシデントに対するインシデント対応のベストプラクティス( )には、以下のようなものがあります:
- 適時かつ完全な情報開示を行うこと。 ユーザーが攻撃を受けたことに気づいた場合は、速やかに報告することが重要です。攻撃発生直後は、迅速な対応が求められますので。 前述の通り、これは、ユーザーを罰するのではなく、情報を開示したユーザーに報いるような、罪悪感を感じさせない通報プロセスを構築することを意味します。 行動に移す前に、襲撃に至るまでの経緯を詳しく調べておきましょう。
- マルウェアが拡散する前に、影響を受けていることが判明しているシステムを隔離します。 漏洩したパスワードや、関連している可能性のある銀行口座のパスワードは、直ちに変更してください。 漏洩した可能性があるクレジットカード番号を報告し、利用停止の手続きを行ってください。
- ネットワークに侵入した可能性のあるマルウェアを検出するため、侵入検知システムの全範囲にわたるスキャンを実行します。 フィッシング攻撃の発生源を保存しておくことで、セキュリティ運用部門は、侵入した可能性のある脅威の性質をより的確に把握することができます。 攻撃発生以降、ネットワークへの出入りがある不審なログイン、URL、IPアドレス、その他のトラフィックがないか、ログを精査する必要があります。
の「Tanium Threat Response」( )を使用して、企業全体にわたる脅威ハンティングを行い、単一のプラットフォーム上で脅威の特定、封じ込め、および是正を行う方法についてのデモをご覧ください。
- 定期的にバックアップを取り、整合性を確認します。 最悪の場合でも、攻撃が開始される前の時点までデータを復元することが可能です。
- セキュリティチームが迅速かつ効果的な対応に備えられるよう、机上演習を実施しています。 各チームは、実際の状況を想定したシミュレーションを通じて、管理された環境下でフィッシング攻撃への対応練習を行うことができます。
- 従業員のミスを振り返ることで、研修の効果を高める。 そのリンクをクリックした可能性のある特定の個人を「見せしめ」にする必要はありません。 実際、長期的には逆効果になる可能性が高いでしょう。 とはいえ、フィッシング攻撃が成功した場合の様子や、それが引き起こしうる被害をユーザーに示すことは、非常に有益なことです。
組織は、デジタル従業員体験(DEX)を向上させながら、フィッシング攻撃にどのように対処すればよいのでしょうか?
セキュリティと快適なユーザー体験の両立は、難しい場合があります。 多くのユーザーは、厳しいセキュリティ要件に不満を感じ、その結果、これらの対策を回避する方法を模索するようになります。しかし、それによって新たな脆弱性が生じ、セキュリティリスクがさらに高まる恐れがあります。
「ユーザーのデジタル従業員体験全体を向上させる取り組みを行っている組織では、従業員のエンゲージメントが高まり、電子メールのセキュリティやコンピュータセキュリティ全般に対してより注意深くなる傾向があるでしょう。」
フィッシングの手口に対する予防策(およびその他のあらゆるセキュリティ対策)を講じる上で重要なのは、ユーザーの作業の流れを妨げないことです。 「このメッセージを報告」というワンクリック機能、あるいは少なくとも不審なメッセージを転送できる専用のフィッシング対策メールアドレスを備えたメールクライアントは、優れた第一歩となります。
従業員が攻撃を報告するために乗り越えなければならないハードルが少なければ少ないほど、報告してくれる可能性は高くなります。 攻撃を最小限に抑えるのが最善です。報告書の作成に一日を費やしたいと思うユーザーなどいないでしょうから。 やがて、アラート疲れが生じ、悪い習慣が身についてしまう可能性があります。
一歩引いて考えてみると、 ユーザーのデジタル従業員体験全体を向上させる取り組みを行っている組織は、 従業員がより積極的に関与し、メールセキュリティやコンピュータセキュリティ全般に対してより注意を払うようになるでしょう。
日々の職場環境によってストレスが少ないユーザーは、セキュリティ対策やフィッシング対策の必要性に対してより理解を示し、攻撃の防止、組織の保護、そして結束したチームとしての一員としての活動といった共通の目標に向けて、より積極的に取り組むようになるでしょう。 優れたDEXプログラムと同様に、適切なセキュリティ対策はすべての人にとって有益です。
[関連記事:従業員の注意散漫が増加傾向にあります――デジタル従業員体験(DEX)プラットフォームがどのように役立つかをご紹介します]
強力なパスワードポリシーの徹底や多要素認証(MFA)の導入、および研修の実施は、いずれもユーザーの業務の流れをある程度妨げる可能性があり、ユーザーから反発を受ける恐れもあります。 ただし、研修のメッセージでは、現在の混乱は、フィッシング攻撃が成功したことで将来生じる混乱に比べれば、はるかに痛手が少ないということを強調する必要があります。 今少しの苦労を厭わなければ、後で大きな混乱を招くよりはましです。
フィッシング攻撃は、広範に及ぶ脅威であり、これに対抗するためには、絶え間ない警戒と積極的な対策が必要です。 Taniumのデジタル従業員体験ソリューション「 」を、エンドポイント管理の取り組みの一環として活用することで、組織はのエンドポイントデバイスのパフォーマンス を可視化し、問題を迅速に特定・是正することができます。また、ユーザーにシームレスな体験を提供することで従業員の生産性を最大化し、従業員の意識をより容易に把握することで、ユーザーがフィッシング攻撃を特定し、防御し、成功を防ぐために必要なツールと知識を確実に備えていることを保証できます。
当社のプラットフォームアプローチを活用することで、各組織はTanium DEXを導入して従業員の業務効率を向上させ、 やTanium Threat Response とシームレスに連携し、フィッシング攻撃やその他のサイバーリスクを迅速に是正することで、生産性を確保することができます。 先手を打つ防御策をお選びください。強靭なデジタル環境を実現するには、Taniumをお選びください。
さらに、 の自律型エンドポイント管理(AEM) に関する当社のビジョンは、これをさらに一歩進め、脅威をリアルタイムで検知・対応できる「自己防御型ネットワーク」の構築を目指しています。 今すぐ行動を起こし、Taniumの最先端技術でセキュリティ体制を強化しましょう。 皆で力を合わせれば、フィッシング詐欺師を出し抜き、私たちのデジタルの未来を守ることができます。 の無料の個別デモをご希望の方は、 までお問い合わせいただくか、お近くの Converge World Tour イベントにご登録いただき、実際の動作をご確認ください。