デルの認証局(CA)
先日、デル社が幅広いWindowsベースのシステムに、自己署名型のルート認証局(CA)証明書とその秘密鍵を同梱して出荷していたというニュースが報じられました。 これにより、攻撃者はこのCAを利用して人気のあるウェブサイト向けの偽の証明書を生成し、その後、オープンネットワーク(カフェなど)上で、それらのサイトとの間でやり取りされる通信を傍受する機会を得ることになりました。 影響を受けるDellシステムのユーザーは、セッションを暗号化しているSSL/TLS証明書が偽造であるという警告を一切受け取らないことになります。これは、その証明書が信頼されたCAによって署名されていたためです。 この手法は、HTTP Public Key Pinning を使用しているサイトに対しても有効です。これは、Chrome や Firefox などのブラウザが、システムにインストールされているルート証明書を意図的に信頼しているためです。
残念ながら、このような状況はデルに限ったことではありません。 レノボは今年初め、「Superfish」と呼ばれる同様の問題を抱えていました。また、他のベンダーも同様に、認証局(CA)のセキュリティ侵害やミスにより、信頼されているものの不正な証明書が発行され、オンラインのセキュリティが脅かされる事態に見舞われています。
これはTaniumのお客様にとってどのような影響があるのでしょうか?
幸いなことに、Taniumのお客様には、サーバー、ワークステーション、ノートPC、タブレットに不正な証明書が存在するかどうかを、わずか数秒で環境を調査して確認できる強力なツールが用意されています。 Taniumのテクニカルアカウントマネジメント担当ディレクターであるジェイソン・モラス氏は、「eDellRoot」CAに関する公開情報を、Taniumの証明書管理機能と組み合わせて活用し、企業全体を対象とした簡単な検索を行い、その存在を確認しました。
以下のスクリーンショットをご覧いただくと、約 1400 台のマシンのうち12 台でeDellRoot CAが検出されたことがわかります。 (プライバシー保護のため、この出力からはホスト名が省略されています)。 他のTaniumのクエリと同様、この検索も、以前にキャッシュされた古いデータに依存することなく、数秒で完了しました。
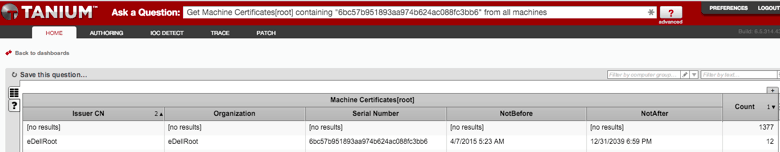
この例では、証明書のシリアル番号を検索条件として使用しましたが、同様に、証明書の発行者CNや組織名を入力として使用することも可能でした。
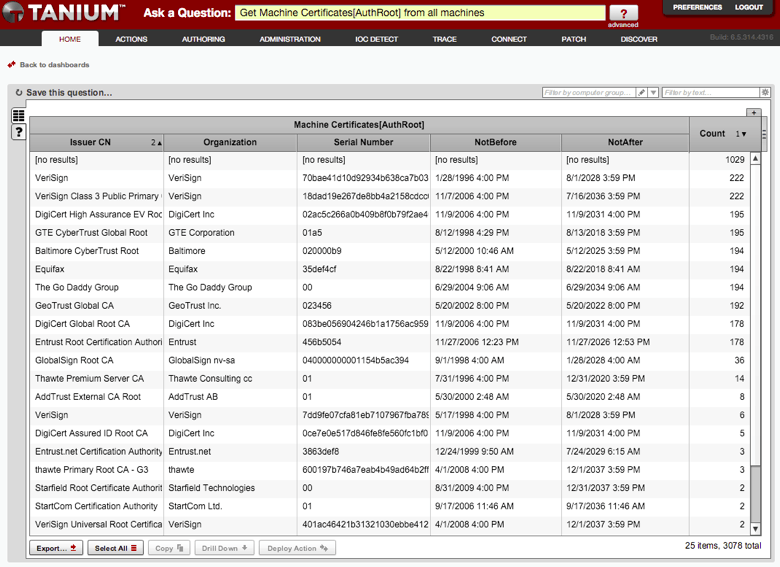
Taniumでは、特定の証明書を検索するだけでなく、すべてのエンドポイントの証明書「ストア」内にあるすべての証明書を一覧表示することもでき、これにより、異常値や予期しないエントリを特定するのに役立ちます。 以下のスクリーンショットは、AuthRoot ストア内のすべての証明書を一覧表示する Tanium クエリの出力結果を示しています。 その環境内で検出された証明書の総数は、異常の検知に容易に活用できます。
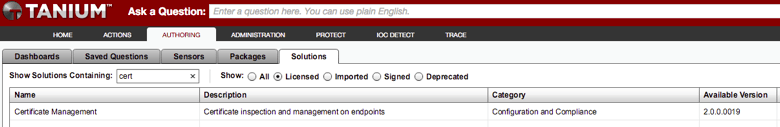
このコンテンツをご利用になるには、Taniumの管理者はTaniumコンソールの「Authoring」タブに移動し、「Solutions」をクリックして、「Certificate Management」という名前のソリューションをインポートしてください。
Taniumの証明書管理機能は、Taniumプラットフォームの柔軟性、およびオンラインセキュリティに対する幅広い脅威を検知し、対応し、防御する能力を示す好例です。
デイブ・ハル、 取締役
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。

