大規模なハッキング事件ばかりが注目を集めています。 この夏、バラク・オバマ氏、ジョー・バイデン氏、イーロン・マスク氏、そしてビル・ゲイツ氏が登場しました。 ハッカーたちは 自身のTwitterアカウントの を乗っ取り、これらの著名人を装って他のTwitterユーザーから金銭を要求する詐欺を行い、最終的に100,000 ドル以上をだまし取りました。
このハイテク強盗事件の見出しの裏側を覗いてみると、実はごく昔ながらの詐欺だったことが分かります。 ハッカーの一人は、 ソーシャルエンジニアリング を利用して、TwitterのIT部門の従業員を騙し、同社のメインカスタマーサービスポータルにアクセスするためのログイン認証情報を渡させた疑いがあります。
こうしたソーシャルエンジニアリング攻撃は、人間の騙されやすさにつけ込むものです。 まるで『 』『オーシャンズ』 の映画の一場面のように、ハッカーたちは、疑いを持たない従業員に次々と協力を求め、機密性の高い企業情報を開示させるのです。 これは数字の勝負です。 いずれ誰かがそれに応じる可能性は高いでしょう。
それが一因となり、最近の調査( )において、ビジネスリーダーのほぼ55%( )が、従業員を最大のセキュリティ上の脅威と見なしていると回答しました。これは、ハッカー自身(29%)を上回り、悪意のある内部関係者(20%)よりもはるかに高い割合となっています。 これらは決して些細な統計ではありません。 企業は、従業員が不注意だったり、騙されやすかったり、時には敵対的になることもあることを承知しています。 これは、とりわけ新型コロナウイルスの時代において、ますます深刻化している問題であり、多くの組織――おそらく大多数の組織――は、これをどう克服すればよいのか分かっていません。
によると、米国の労働者の3分の1が 依然としてリモートワークを続けており、サイバー攻撃や調査が劇的に増加している中、専門家たちは、組織の安全を守る最も効果的な方法は、従業員をサイバーセキュリティの取り組みに巻き込み、彼らをこの問題の推進者へと変えることで、従業員がもたらすリスクに対処することだと述べています。
「それが出発点でなければなりません」と、シカゴのSANSインスティテュートのディレクター兼サイバーセキュリティ講師であるランス・スピッツナー氏は述べています。 「管理すべき人間の行動やリスクを特定し、その中から優先すべきものを絞り込んでください。」
簡単ではないでしょう。 変化を生み出し、役員室から現場のオフィスに至るまで、経営幹部が積極的に参加する姿勢を示すよう促すには、組織全体としての取り組みが必要です。 従業員がより良い成果を上げられるようにするためには、ツールやテクノロジーへの投資が必要です。 そして、それにはある種の訓練が必要です。 セキュリティに関する説教が延々と続くようなものでも、退屈な強制参加型の研修でもありません。 従業員の関心を維持し、プロセスに積極的に参加してもらうためには、ゲーミフィケーションを取り入れたセキュリティ研修が必要です。
「管理すべき人間の行動やリスクを特定し、その中から優先すべきものを絞り込んでください。」SANS Instituteのディレクター兼サイバーセキュリティ講師、ランス・スピッツナー氏
「また、サイバーセキュリティに関する啓発や研修を実施するために、専任のマネージャーを配置する必要があります」とスピッツナー氏は述べています。 「コミュニケーション能力に優れ、人と一緒に働くことが好きな方。」 「複雑なテーマを、誰もが理解しやすいように説明できる人材が必要です。」
確固たる計画を策定し、その実行を担う有能なリーダーとチームを任命した後、専門家は次の3つの重点分野に注力するよう助言しています。それは、サイバーセキュリティ文化の醸成、研修と意識向上の推進、そしてサイバーセキュリティ体験の向上を通じた従業員のエンゲージメントの醸成です。
セキュリティ推進役を育成する
サイバーセキュリティ文化が定着していれば、人的リスクの抑制はより自然に進んでいく傾向があります。 実際、セキュリティ意識や行動は、すぐに日常業務に自然に溶け込んでいきます。
スピッツナー氏は、組織が取り入れるべき最も重要でありながら、最も実践されていない習慣の一つは、絶えず研修を行い、意識向上を図ることだと述べています。 彼らは、適切なサイバーセキュリティ対策の習慣を定着させるため、継続的な取り組みを行うよう努めるべきです。 さまざまな手法を組み合わせることが有効です。より活発で成功している組織は、教育プログラムと独創的なキャンペーンを交互に実施している、と彼は述べています。
例えば、ある多国籍飲料メーカーのセキュリティ研修チームは、同社の各地域の広報、マーケティング、営業の責任者と連携し、現地のニーズに合わせたサイバーセキュリティに関する説明内容をカスタマイズしています。 これには、文化的な慣習やサイバーセキュリティ上のインシデントなどが含まれます。 したがって、ある地域で、間近に迫った文化的な祝日に関連するリンクを従業員にクリックさせようとするフィッシング攻撃が相次いだ場合、セキュリティ啓発チームは、従業員がそのような攻撃を見抜き、未然に防げるよう、デジタル通信による啓発活動に通常より多くの時間を割くことになるでしょう。
さらに、この飲料メーカーは、世界各地の約 30,000 名の従業員がサイバーセキュリティプログラムに参加するよう促すため、各地域で「チャンピオン」(従業員アドボケイト)を選出しています。 スピッツナー氏のようなセキュリティ専門家によると、チャンピオンは、企業が持つ手段の中でも特に費用対効果の高いツールの一つである傾向があり、同僚から非常に高い信頼を得ています。 これには、バーチャルゲームやチャレンジなど、楽しいアクティビティを軸にしたセキュリティ研修や啓発キャンペーンが含まれます。例えば、従業員がサイバーセキュリティのベストプラクティスに関するクイズに答え、ささやかな賞品が当たるチャンスを得られるような取り組みなどです。 ある飲料会社は、自社製品を景品として追加したところ、ゲームへの反応数が飛躍的に増加したことがわかりました。
スイス最大の保険会社であるチューリッヒ・インシュアランス・グループ( 、)において、ジャネット・ロバーツ氏( 、 )は、同社のセキュリティ教育・啓発プログラムのグローバル責任者を務めています。 彼女は同様に、従業員に対して、ゲーミフィケーションの演習やオンライン学習、ヒント、短いインタラクティブ動画などを継続的に提供しています。 ロバーツ氏のチームがやりすぎないからこそ、この取り組みは成功を収めたのです。 彼らは、人々に1時間にも及ぶ研修を強いるのではなく、情報を手短で分かりやすい小分けの形で提供しています。
「人々は情報をざっと目を通すだけで、必ずしも時間をかけてじっくり読むとは限りません」とロバーツ氏は述べています。 「今は、リモートワークをする人が増え、子供や犬、その他さまざまな気が散る要素があるからこそ、その傾向はさらに強まっています。」 ですから、彼らに概念を伝えるには、1分間に 30 秒あると考えておく必要があります。 ただ家にいるからといって、彼らが時間を持て余しているとは考えないでください。 「提供される情報は、彼らが素早く、簡単に理解できるものでなければなりません。」
それから、また練習しましょう
多くの組織は、それとは正反対のことをしています。つまり、技術的な情報や重要性の低い情報を従業員に押し付けて、彼らを圧倒してしまっているのです。 「セキュリティ担当者が犯しがちな間違いの一つは、従業員に情報を過剰に提供してしまうことです」とスピッツナー氏は述べています。 「労働者にとって、労働安全衛生はすでに分かりにくく、威圧的で、恐ろしいものとなっています。」 そのため、ある時点で、その従業員は諦めてしまったり、「どうでもいい」と思い込んだり、あるいは話を聞かなくなったりしてしまうのです。 「私たちの仕事の現実として、セキュリティをできるだけシンプルにしなければならないのです。」
そのため、彼は、ありとあらゆることを網羅しようとするのではなく、重要かつ影響力の大きいトピックについて、的を絞った、理解しやすい情報の断片を提供することを提案しています。 例えば、ランサムウェアの脅威の高まりに対処する方法について解説した、研修用のショート動画などです。 あるいは、高度なフィッシング攻撃を見抜く方法に関する楽しいクイズです。
「私たちは毎月、コンピューターのパッチを適用しています。」 また、人々のサイバーセキュリティへの関心や習慣を常に最新の状態に保つための啓発活動も必要です。”SANS Instituteのディレクター兼サイバーセキュリティ講師、ランス・スピッツナー氏
「覚えておくべき重要な点は、こうしたことを一年を通して継続的に行うことです」と彼は言います。 「一度教えたら、そのまま放っておいてはいけません。 私たちは毎月、コンピュータのパッチを適用しています。 また、人々のサイバーセキュリティへの関心や習慣を常に最新の状態に保つためにも、継続的な啓発活動が必要です。」
体験を通じて関わりを持つ
従業員がサイバーセキュリティに関心を持ち続けるためのもう一つの方法は、それをネガティブな体験ではなく、ポジティブな体験として捉えさせることです。 IDCのサイバーセキュリティアナリスト、フランク・ディクソン氏()は、多くの企業が依然としてサイバーセキュリティに対して権威主義的なアプローチをとっていると述べています。 彼らは方針や手続きについて厳格なルールを定めています。 同社は、違反者に対しては懲戒処分や解雇に至る可能性もあると強調しています。 それにより、すでに十分なストレスを抱えている従業員との間に、対立関係が生じるだけです。
「一部の企業では、従業員が何か間違ったことをすると、ランサムウェアに関する2時間の研修を強制されたり、そのような行為を繰り返さないよう注意を促すスパム警告を毎日送られたりするなど、いわば『棒で叩く』ような対応をとっているのです」とディクソン氏は述べています。 「企業が心に留めておくべきことは、第一線で働く可能性があり、収益に直接的な影響を与える人々との間に、対立関係を生み出してしまうということです。」 「それらをただ片っ端から片付けていくのは、正しいやり方ではありません。」
ロバーツ氏も同意見です。 「私たちは、意識を高め、従業員が学び、自信を持って会社のアンバサダーとなり、セキュリティの担い手として活躍できるよう、研修や教育を行っています」と彼女は述べています。 「彼らには、私たちの活動に参加してもらい、それを恐れないでほしいのです。」
ディクソン氏は、参加意欲を高める方法の一つとして、ノートパソコン、スマートフォン、タブレット、PC、プリンターなど、従業員に豊かなユーザー体験を提供するデバイスを提供し、彼らの能力を引き出すことが挙げられると指摘しています。 日常的な使用には小さすぎる会社支給のノートパソコンで200 ドルを節約しようとしても、それは従業員が個人の端末を使用するよう促すだけであり、結果として企業のセキュリティ対策を回避することになってしまいます。
ディクソン氏によれば、こうしたユーザー体験への配慮は、多くの企業で見られるように、後付けで考えるべきものではないとのことです。 雇用主が従業員に安全に業務を行ってほしいと望むのであれば、企業は、従業員の生産性も向上させるようなデバイスやアプリを、安全に利用できるようにすべきだと、同氏は述べています。
同様に、企業は従業員に対し、社内ネットワークへの簡単かつ安全なアクセスを提供することができます。 ユーザー名やパスワードは、長年にわたり効果的なセキュリティ対策とはなっていませんが、企業は依然としてこれらに固執しており、従業員に 90 日ごとに更新するよう求めています。 その一方で、仮想プライベートネットワーク(VPN)は、依然として従業員を困惑させ、苛立たせ続けています。 ディクソン氏によると、これらは(パスワードの再設定に次いで)リモート勤務の従業員がITサポートを求める理由として2番目に多いとのことです。
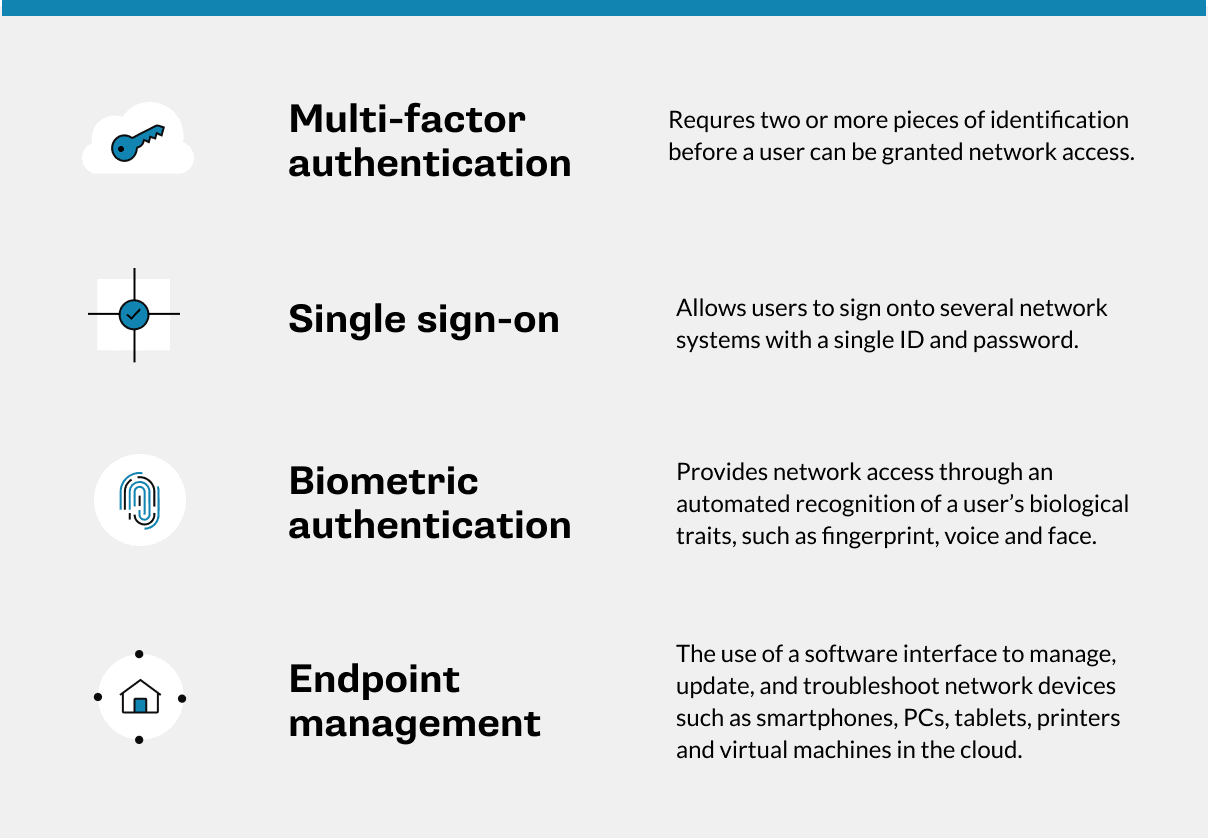
サイバーセキュリティの負担を軽減するためには、他にも検討すべきより良い選択肢がある、と彼は指摘しています。 これらには、 の多要素認証、 のシングルサインオン、パスワードレス認証 、生体認証 、および のエンドポイント管理 ソリューションが含まれます。
「従業員の関与を真に高め、彼らをサイバーセキュリティの推進者にしたいのであれば、従業員自身がそのメリットを実感できるようにする必要があります」とディクソン氏は述べています。 「そのための方法は、ユーザーに常に良い体験を提供し、参加したくなるようにすることです。」

