作成者
デイビッド・ランド
先制的サイバーセキュリティ:真の防御か、それとも「マイノリティ・リポート」的な幻想か?
攻撃が起きる前に未然に防ぐことは、すべての防御担当者の夢ですが、AIを活用した予測型サイバー分析が具体化しつつある今、その夢は現実のものとなりつつあるかもしれません。
CISOはどのようにしてAI「リスクアドバイザー」になれるか
制御されていないAIは、規制上の罰金、業務の停滞、ブランドを傷つける見出しに企業をさらす可能性がある。 そこに登場するのが、背後で守る者から意思決定の場でのAIリスクの囁き役へと転身するCISOだ。
11のサイバーセキュリティ予測(および準備方法)2026向け
Focal Pointは、サイバーセキュリティ分野の第一人者たちから知見を集め、AIエージェントの乗っ取りから取締役会の責任の在り方の変化に至るまで、CISOが新年に注視すべき点と、今後の課題に対処するために今すぐ講じるべき最善の対策を明らかにしました。
AIはハイブリッドクラウドのセキュリティに大きな変革をもたらしています。 この 4 のステップで元通りにします
GenAIから押し寄せる膨大なデータにより、サイバーセキュリティチームはハイブリッドインフラの管理に苦慮していますが、専門家たちは、企業が再び管理体制を取り戻すのに役立つ、さまざまな効果的な対策を提示しています。
バイブコーディングは止められないかもしれない——しかし、リスクを抑える方法がある
ChatGPTの彗星のごとき台頭と同様に、今年は「バイブ・コーディング」が誰もが話題にする話題となっています。 実は、つい最近、辞書に載る言葉になったばかりなのです。 しかし、急成長に注意:企業およびセキュリティリーダーが組織を安全に保つために知っておくべきこと。
従業員のセキュリティ研修は、早急に抜本的な見直しが必要です。 解決策は以下の通りです
おそらく、御社の従業員向けセキュリティ研修は、十分な効果を上げられていないのではないでしょうか。 スタッフが依然としてフィッシング詐欺に引っかかり、AIが攻撃を強化している中、研究者たちは、従来の方法をスキルベースのアプローチに置き換えるか補完することを推奨している。このアプローチにより、従業員は定期的に練習し、フィードバックを受け、学んだことを定着させることができる。 以下のヒントを参考にして、研修を組織文化の一部に組み込んでください。
ラテラルムーブメント最新情報:ネットワーク全体での横断的なデータ窃取を阻止する3つの方法
境界を突破した後、ハッカーはラテラルムーブメントを実行し、ネットワーク構造の調査、デバイスのマッピング、ターゲットの特定、データの奪取をわずか27分で行うことができます。 旧来の防御戦術(そして、AIや自動化も)が侵入者を阻止することができます。
ヘルプデスクの地獄:ITスタッフを騙してデータを盗む標的型攻撃
ソーシャルエンジニアリングの進化:ハッカーはAIと高度な技術を駆使して、親切な従業員を悪用し、ネットワークに侵入し、データを迅速かつ壊滅的に破壊する。
SolarWinds CISOのティム・ブラウン、SEC最終和解を前に語る
異例のインタビューで、SolarWinds CISOのティム・ブラウンは、史上最大のサイバーセキュリティ侵害の一つによる法的影響、個人的な打撃(「医師から心臓発作と診断された」)、そしてCISOという職業が依然として素晴らしい仕事である理由を語る。
腐敗警報:サイバー攻撃がヨーロッパのスーパーマーケット「コールドチェーン」を混乱させている
最近ドイツとイギリスで相次いだコールドチェーン企業へのサイバー攻撃の波が、食品・医薬品・その他の生鮮品の配送に関して専門家たちの懸念を招いている。 物流ベンダー向けの実践的なサイバー戦略を提示するとともに、こうした攻撃が米国でも拡大するかどうかを検討する。
巧妙な妨害工作:データ改ざんの台頭、次のサイバー戦場
データ改ざんは、ハッカーのツールキットにおいて密かに、しばしば過小評価される戦術であり、監査を歪め、規制当局を誤誘導し、顧客の信頼を損なう可能性があります。 これら5つの専門家推奨の戦略でチームを強化しましょう。
プロンプトを守れ:AIツールを狙うインジェクション脅威が迫っている
人工知能の導入が進むにつれ、攻撃者がAIのコマンドを悪用する危険性が高まっています。 その手口は驚くほど簡単で――これを実行するのに、高度なサイバー犯罪組織の一員である必要はありません――業務や資産に甚大な被害をもたらす可能性があります。
SECのソーラーウィンズ訴訟が進む中、CISOたちは防御態勢へ
SECはサイバーリスク対策に本腰を入れており、新たな規制やSolarWindsをめぐる訴訟が、CISOコミュニティに衝撃を与えています。 専門家によると、これは規制当局がサイバーセキュリティの透明性をさらに求める動きの、ほんの始まりに過ぎないとのことです。 CISOは次のように対応する必要があります。
SLCGPもまた、1年歳を重ねました。 連邦政府のサイバーセキュリティ助成金について知っておくべきこと
SLCGPの資金は長くは続かない可能性がありますので、次の段階に向けて準備を整えておく組織こそが、自組織のネットワークや関係者を守るための最善の機会を得られるでしょう。
CISO成功事例:LAカウンティがフィッシング対策のために従業員をトレーニング(および再トレーニング)する方法
ロサンゼルス郡のCISO(最高情報セキュリティ責任者)は、 100,000 名の職員を統括しており、機関横断的な情報共有、継続的な監査、そして徹底した意識向上研修に関するヒントを語っています。
CISOの成功事例:取締役会との信頼関係を築くには? サイバーセキュリティのことは(あまり)話さないでください
ビジネスリーダーたちとの共通認識を築くため、この医療専門家であり、オネスト・メディカル・グループのCISOであるデニス・リーバー氏は、まず相手の話に耳を傾け、その後、サイバーセキュリティ戦略をビジネスのニーズに合わせて調整しています。
RaaSクラス:サービスとしてのランサムウェア攻撃に対する防御ガイド
悪名高い「ランサムウェア・アズ・ア・サービス(RaaS)」組織に対する注目度の高い摘発が行われているにもかかわらず、ラスベガスのカジノへのハッキングのような攻撃は増加傾向にあります。 企業がどのように対応すべきか、以下にご説明します。
CIO成功事例:サードパーティリスクの裏側を見る
セキュリティリーダーたちへの一連の1対1インタビューの第2弾として、Focal Pointは建築設計事務所Leo A Dalyのスティーブン・ヘルド氏にインタビューを行い、サードパーティ・リスクに対する彼の型破りな見解について話を伺いました。
MOVEit侵害は今も猛威を振るっている:データを安全に守る方法
MOVEitの情報漏洩事件は、今年の「 Log4j」となるのでしょうか? まあ、これで終わりというわけではないでしょう。 ここでは、企業のリーダーがデータを保護するために講じるべき7つの手順をご紹介します。
サイバー保険の担当者と仲良くなりましょう――今すぐ取るべき 2—The のステップ
保険料の値上がりや保険金請求の不払いが増えている昨今、保険会社を敵対者だと見なしてしまいがちです。 前回は、保険会社と提携することのメリットについてご紹介しました。 ここでは、その方法を段階を追ってご説明します。
サイバー保険の担当者と仲良くなりましょう、第 1—Why 回 それが大切なのです
保険料が上昇し、保険金の支払いが拒否されるような時代においては、保険会社を敵対者だと見なしてしまいがちです。 全2回にわたる本シリーズの第1回では、保険会社をパートナーと捉え、そのツールや専門知識を活用することがなぜ望ましいのかについて考察します。 今週後半には、その方法についてご紹介します。
銀行対ランサムウェア:2023での戦いが再び始まった
昨年、ランサムウェア攻撃が激減した後、ハッカーたちが再び金融サービス企業に大混乱をもたらしています。 しかし、銀行やその他の金融機関が被害を食い止める方法は数多くあります。
サイバーセキュリティのレイオフがリスクに与える影響と、その備え方
サイバーセキュリティチームは、人員削減の苦境を免れました。しかし、まだ安堵のため息をつくのは早計です。 変化の兆しが見え始めており、企業のリーダーたちはそれに備える必要があります。
3 銀行がサイバーセキュリティへの量子コンピューティングの脅威に備える方法
量子コンピューティングの真の可能性が発揮されるまでにはまだ数年かかりますが、銀行は今すぐ、この「存亡に関わる」サイバーセキュリティ上の脅威への対策を講じ始める必要があります。
5 取締役会がサイバーセキュリティガバナンスを改善する方法
専門家たちは、サイバーセキュリティ上の脅威の高まりや、規制当局からの圧力の高まりに対処するため、取締役会に対して以下の重要な取り組みを推奨しています。
Ep. 4: 州政府・地方自治体が連邦政府の10億ドル規模のサイバーセキュリティ資金を確保するための方法
受賞歴のあるジャーナリスト、デイビッド・ランドが、サイバー助成金へのアクセスを目指す州・地方政府向けのステップバイステップガイドを提供する。 そして、それはあなたが思うよりも簡単だ。
「持続的なエンゲージメント」について多くの人が誤解している点と、それがビジネスにとって重要な理由
私たちは、国家のサイバーセキュリティに対するより積極的なアプローチである「持続的関与」について、米軍や情報機関に助言を行っている先駆的な教授、リチャード・J・ハークネット氏に話を伺いました。
バイデン大統領の国家サイバーセキュリティ戦略について、企業が知っておくべきこと
Biden’s new cybersecurity strategy offers an innovative 24/7 approach to cyber vigilance and a two-word mantra for Big Tech: Do more.
RSA 2023 プレビュー:CISOが取締役会の説明責任について知っておくべきこと
3回シリーズとなる「RSA Conference 2023」の先行レポート第1弾として、Focal PointはTaniumのCISOであるクリス・ハレンベック氏にインタビューを行い、サイバーセキュリティに対する取締役会の認識や、CISOが支援するために何ができるかについて話し合いました。 ちょっとしたアドバイスですが、あまり多くを語らないようにしましょう。
多要素認証(MFA)はその評判に応えているか?
多要素認証(MFA)が、あらゆるハッキングの問題を解決する万能薬とは限らないという証拠が、ますます増えてきています。 はい、ユーザー認証には非常に効果的ですが、ハッカーたちはこれを回避するために3つの巧妙な手口を使っています。
ChatGPTはハッキングを加速させ、そしてその対策にも役立つ
現在、一般ユーザーもChatGPTを利用してマルウェアやフィッシングメールを作成できるようになりましたが、セキュリティの専門家も、このボットを活用してサイバー攻撃に対抗することができます。
レイオフが新世代のデータ窃盗犯やハッカーを生み出す可能性
企業での人員削減が相次ぐ中、サイバーセキュリティの専門家たちは、内部関係者によるリスクの増加を予測しています。 データ窃盗犯やハッカーに対抗する上で、解雇や採用のあり方が決定的な違いを生むことがあります。
CISOが燃え尽き症候群と戦い、キャリアを延ばす方法
セキュリティという分野が厳しいものであることは間違いありません。 毎日を効果的に、そして無傷で乗り切る方法を考え出すのは、少し難しいものです。 以下のアドバイスは、経営幹部がプレッシャーの中でも成果を上げ続けるのに役立ちます。
自社のサイバーセキュリティの実力を知ることは価値がある
サイバーセキュリティのベンチマーク分析では、自社のITリスク指標を同業他社と比較します。これは、ビジネス価値を高め、リスクを低減する重要な改善策です。
サイバー保険に関する5 の誤解と真実
企業はしばしばサイバー保険への加入を見送ることを選びますが、それは自らがリスクを負うことになります。 経営幹部が保険の仕組みについて真実を知る必要がある理由は、以下の通りです。
サイバー保険ポリシーに潜む法的危険
専門家は、企業に対し、サイバー保険の契約細則を十分に理解しておくよう助言しています。また、虚偽の申告を理由に、保険会社が保険金請求に異議を唱えたり、保険契約を解除したりするケースが増える可能性に備えておくべきだと指摘しています。
バグ報奨金ハンターが巨額の報酬を得ている理由
ブロックチェーンなどの新興技術に関して、セキュリティ担当幹部がエシカルハッカーとの連携について知っておくべきことは以下の通りです。
なぜブロックチェーン間のブリッジが攻撃を受けているのか
ブロックチェーン間の接続は、次世代インターネットの基盤となる「ハッキング不可能な」技術のセキュリティ体制における弱点となっています。
サイバーに精通した企業財務担当者の台頭
会計担当者は資金の管理を任されています。 そのため、これらはサイバー犯罪者にとって魅力的な標的となっています。 悪者たちを出し抜く方法は以下の通りです。
連邦政府はサイバー保険を支援するのか?
重要インフラ事業者は、サイバー攻撃による莫大な費用負担から守るための連邦政府による保護を、まもなく受けられるようになるかもしれません。 その理由は次のとおりです。
おっと、びっくり! またしてもゼロデイ脆弱性が発見されました
セキュリティの専門家たちは、増加の一途をたどるゼロデイ脆弱性の原因について議論を交わしていますが、一つだけ共通認識があるのです。それは、次の攻撃にどう備えるかということです。
ランサムウェアがサイバー保険業界を直撃
通常、サイバー保険の選定は、企業の財務担当者の役割となります。 変動の激しい市場をうまく乗り切る方法をご紹介します。
なぜ企業のリーダーたちは、メタバースという「無法地帯」を掌握しなければならないのか
メタバースに参入する企業が増えるにつれ、セキュリティ担当者は、この新たな仮想市場が顧客や従業員にとって安全なものであることを確保しなければなりません。
マルチクラウドセキュリティが眠れない理由
ハッカーの一歩先を行くためには、企業はIT運用を支える数多くのクラウド環境全体において、可視性とセキュリティを向上させなければなりません。
州のCISOが連邦政府に要求:資金を見せてください
各州は、連邦政府からのサイバーセキュリティ助成金10億ドルを待っています。 インフラ資金の供給が始まった際に、迅速に対応するために知っておくべきことは以下の通りです。
クリプトジャッキング:コインマイナーからネットワークを守る方法
コインマイニング攻撃は、その頻度と深刻度を増しており、企業にとって脅威となっています。 対抗する方法をご紹介します。
未来はパスワードレス
企業では(ようやく)、パスワードの代わりに生体認証や多要素認証、シングルサインオン(SSO)ツールを導入し始めています。 その理由は次のとおりです。
メタバース会議は従業員エンゲージメント向上の答えになるか?
従業員はリモート勤務であっても、孤独を感じる必要はありません。メタバースを活用した会議やバーチャルリアリティが、従業員体験をどのように向上させることができるかをご紹介します。
ユニバーサルブロードバンドにはサイバー衛生習慣が必要
州政府や地方自治体がデジタルサービスの強化に向けてARPA資金を配分する中、専門家たちはサイバーセキュリティへの投資を求めています。
ハッキングされるほど大きい
中小企業に対するサイバー攻撃が急増しています。 専門家や、犯罪目的のハッキングの被害に遭った方々に対し、手遅れになる前にどのような対策を講じるべきかをお聞きしました。
NPowerが繁栄への道を築く
ハイテク業界にどう足を踏み入れればよいのか、その方法を知らない人が多すぎます。特に、十分な支援が行き届いていない地域ではそうです。 NPowerによる技術研修は、そうした人材の育成に貢献しています。
ランサムウェア交渉の技術
ランサムウェアとの交渉は、ある意味テニスの試合のようなものであり、またある意味芸術のようなものです。だからこそ、多くの企業は交渉を専門家に任せるのです。 優れた人々は、次のようにして対立を解決します。
Eコマースの拡大、サイバーセキュリティ問題の増加
Eコマースの急成長が続く中、旧来の技術が寄せ集められていることが、企業のサイバーセキュリティ上の脆弱性を招き、レジリエンスの妨げとなっています。
Bodies Electric: 6G ワイヤレス技術の可能性
大規模なランサムウェア攻撃を受けて、研究者、政府、企業は、 5G 無線技術の導入にとどまらず、6Gを用いてより安全な未来を築こうとしています。
パンデミックにより、CISOの役割は事業に不可欠なものとなりました。 彼らがその地位を維持するには、次のような方法があります
パンデミックの危機において英雄として称えられたCISOは、脅威から身を守るのではなく、新たな可能性を切り拓くための強固な基盤を築かなければなりません。
ツールの乱立がポストパンデミックのセキュリティを脅かす
ツールの乱立や、リモートワーカーによる不正なソフトウェアの使用は、セキュリティチームにとって大きな懸念事項となっています。 CISOたちは、ITの可視性を高める方法を考案しました。
ワクチン展開におけるサプライチェーンリスク
新型コロナウイルス感染症(COVID-19)の拡大に伴い、ランサムウェア攻撃が医療業界のネットワークに深刻な打撃を与えており、世界的なワクチン接種の進展に伴い、そのリスクはさらに高まっています。
パフォーマンス監視とは何か?
パフォーマンスの監視について、また、組織がコンピュータやデバイスの状態を監視、管理、保護、最適化できるようにするツールについてご紹介します。
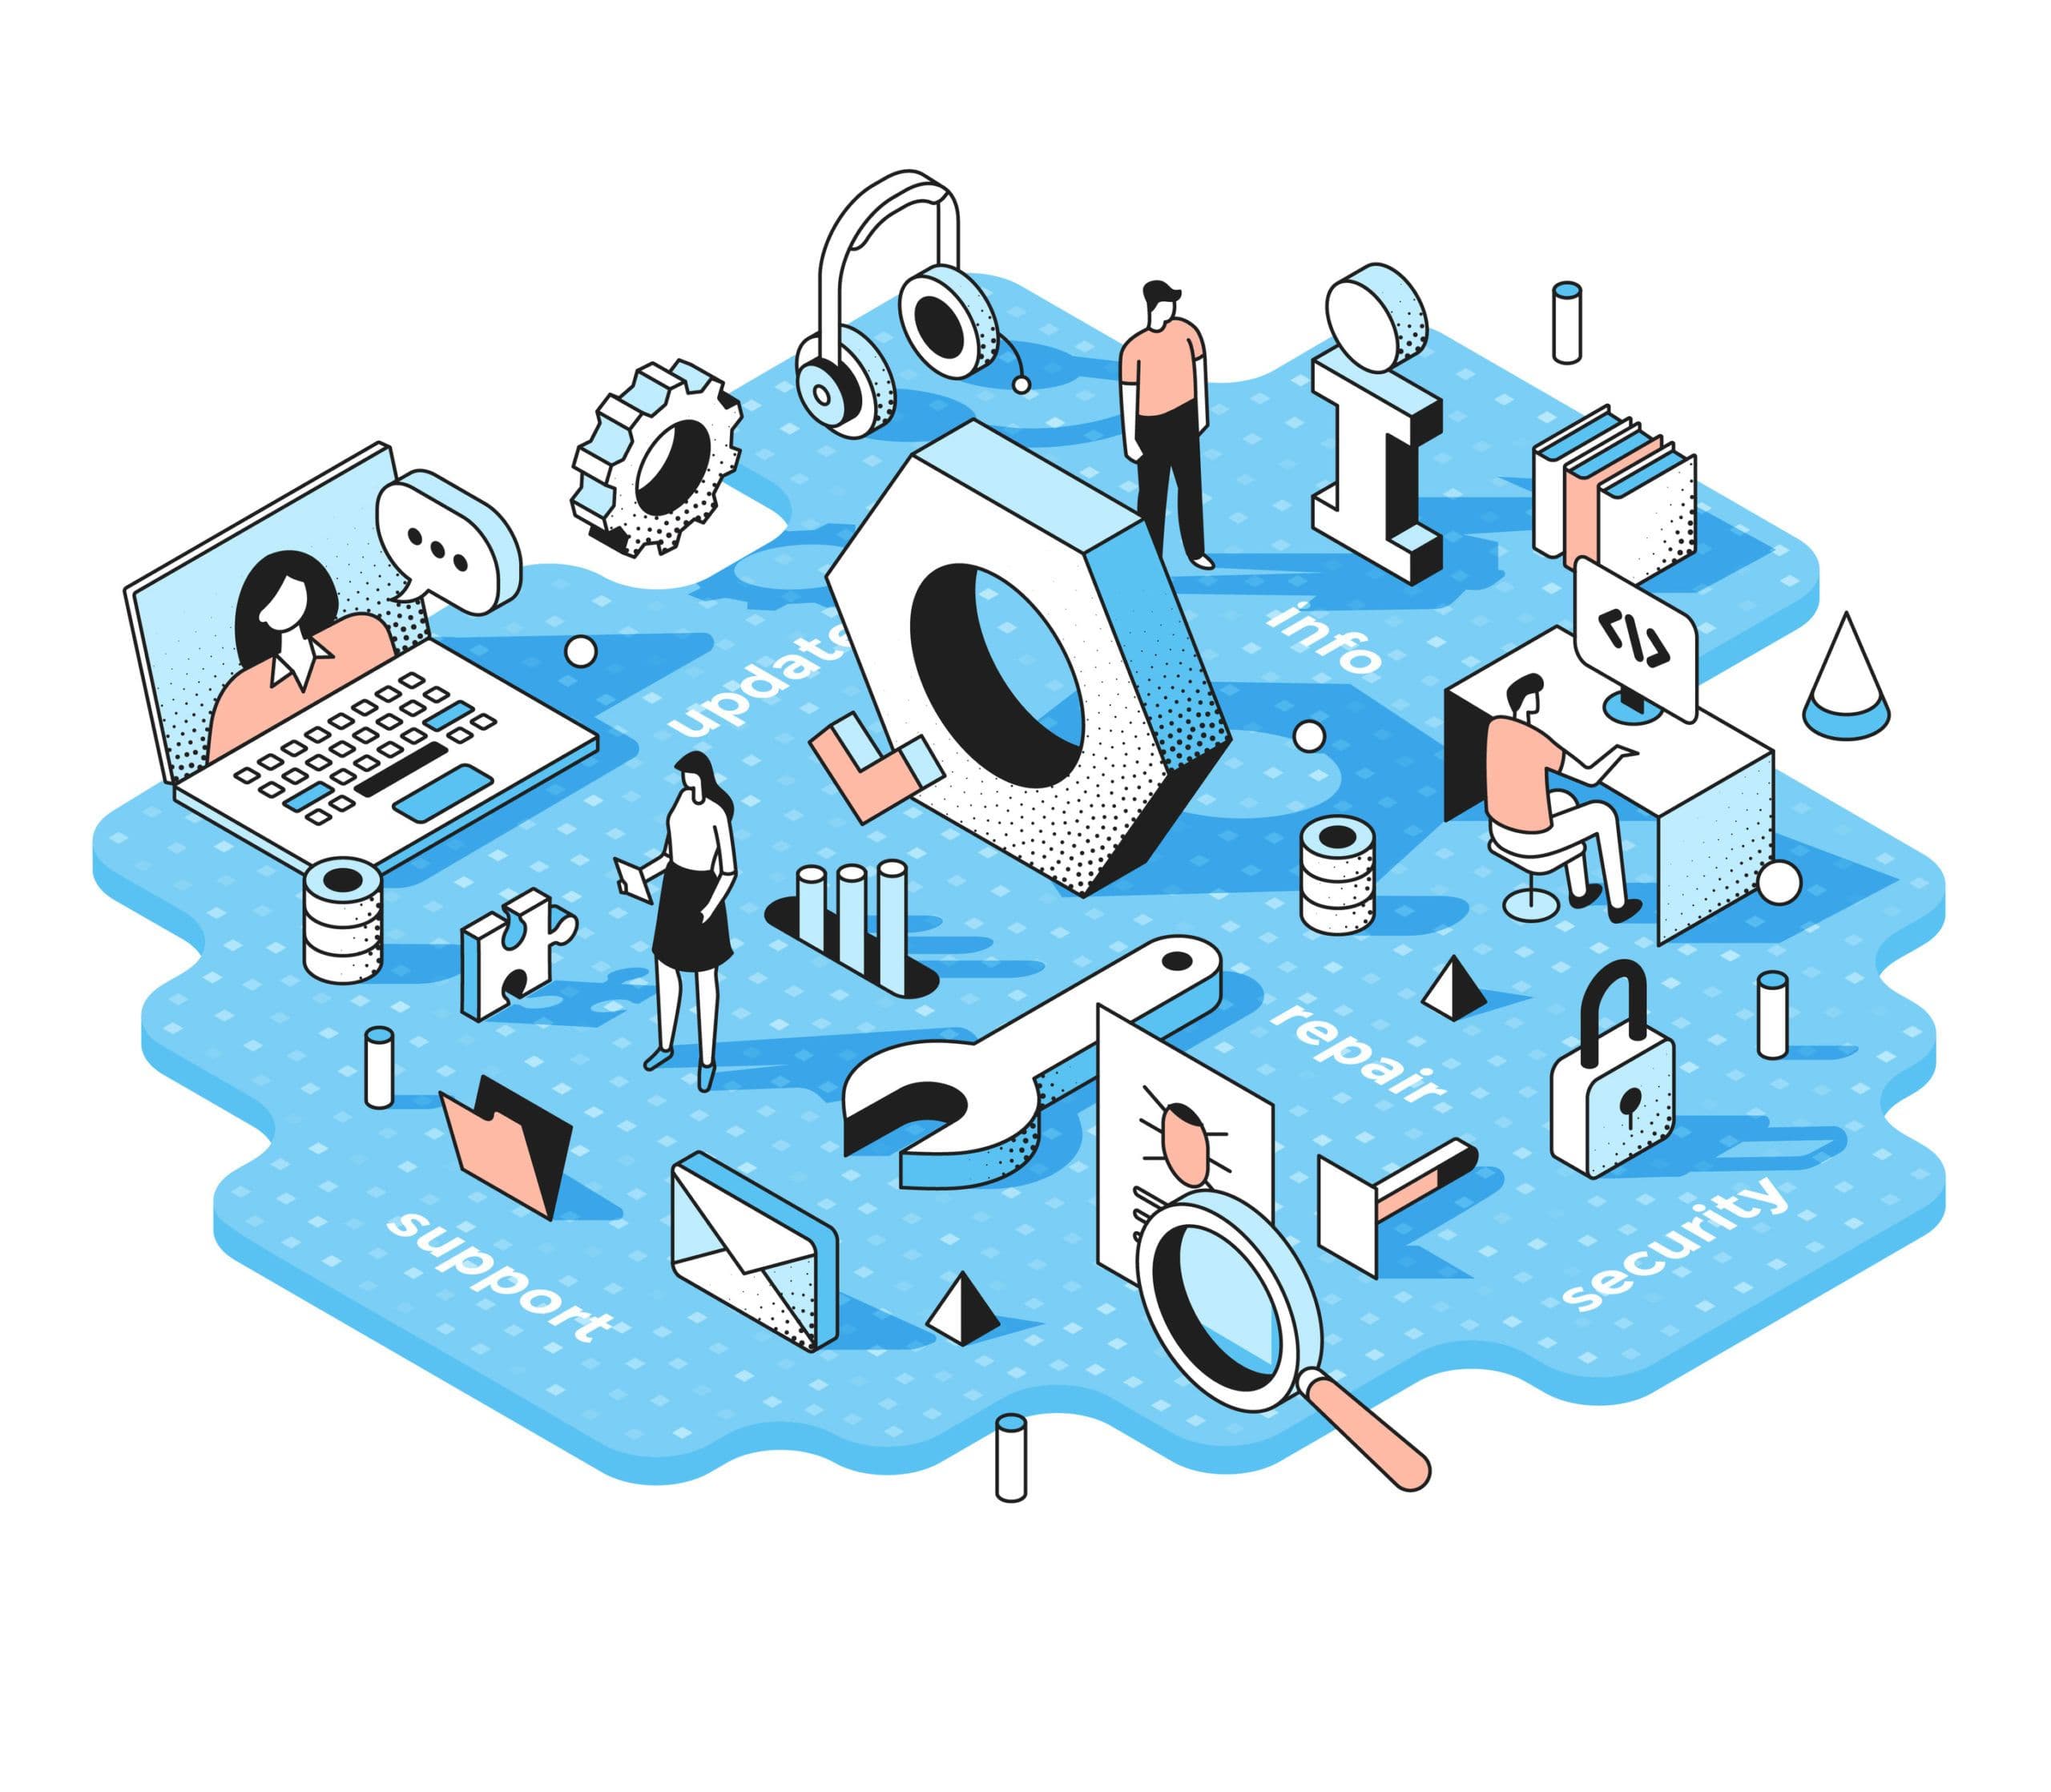
構成管理とは何か?
IT構成管理について、また、コンピュータシステム、サーバー、ソフトウェア全体にわたってシステムの望ましい状態を定義、適用、および強制するツールについて学びましょう。
ソフトウェア管理とは何か?
ソフトウェア管理について、また最新のソリューションが、組織のアプリケーション環境に対するITチームの管理能力とサポート体制をどのように向上させるかについて、詳しくご覧ください。
エンドポイントセキュリティが急速なデジタルトランスフォーメーションと融合する方法
パンデミック下において、企業のエンドポイントはサイバーセキュリティにおける大きな弱点となっています。 デジタルトランスフォーメーションとセキュリティの連携をさらに強化する必要があります。
リモートワーカーをセキュリティ推進者に変える方法
在宅勤務(WFH)の時代に入り、サイバー攻撃が増加しています。そのため、従業員には潜在的な脅威に対する意識を高めるための、さらなるセキュリティ研修が必要です。
5G が企業をどのように変革するか――4つの活用事例
「 5G 」の導入と展開が現実のものとなりつつある中、この技術がいかに変革をもたらすと期待されているかを浮き彫りにするユースケースについて見ていきます。