2月中旬、イリノイ州最高裁は において、 の判決を下し、ホワイト・キャッスル・システム社が、約9,500 名の従業員の同意を得ずに指紋をスキャンしたことで、同州の「生体情報プライバシー法」に繰り返し違反したとする申し立てについて審理に応じなければならないと判示しました。 The fast-food giant has said the ruling may cost more than $17 billion.
And last year, Facebook owner Meta Platforms agreed to pay out $650 million to settle claims it violated the Illinois law by collecting and storing the biometric data of the website’s users without permission.
ISACAの『 』誌に掲載された「Privacy in Practice 2023」()によると、このような莫大なコストと影響は、より多くの取締役会にとって警鐘となり、 データプライバシー を優先課題とし、そのための資金を増額し、「プライバシー・バイ・デザイン」の推進に取り組むよう促しています。同調査は、サイバーセキュリティまたはプライバシーの分野で認定資格を持つ 1,890 名の構成員を対象に実施されたものです。
回答者の約 55 パーセントが、自社の取締役会がプライバシーに十分な注意を払っていると答えました。 これは、「プライバシー・バイ・デザイン」を実践する企業の増加(前年同期の 28 %から30 %に上昇)や、組織内でプライバシー関連業務に従事する正社員の平均人数(25から 26 に減少)にも表れています。
「プライバシーに関する法律や規制は、実に広範囲にわたる影響を及ぼしています」と、情報システム監査・統制協会(ISACA)のプライバシー専門実務アドバイザーであるサフィア・カジー氏は述べています。 各取締役会は、「コンプライアンスを遵守していない組織は、適切な対応をとっていなかったために、ニュースの見出しを飾ることになるかもしれない」と認識しつつあります。
「生体情報の不適切な利用により、Facebookから小切手が送られてくるようになりました。」 そして、彼らはこう言っています。「ちょっと待ってください……。」 「私のデータには一体何が起きたのでしょうか?」ISACAのプライバシー専門実務アドバイザー、サフィア・カジー氏
カジ氏は、セキュリティへの重視が高まっている背景には、企業にとっての潜在的な法的責任だけでなく、消費者が自身の個人情報がどれほど危険にさらされているかをより強く意識するようになっていることも一因であると考えています。
「生体情報の不適切な利用により、人々はFacebookから小切手を受け取り始めました。」 そして、彼らはこう言っています。「ちょっと待ってください。Facebookから300 ドルの小切手を受け取ったんです。」 それはなぜでしょうか? 「私のデータには、一体何が起きたのでしょうか?」 と彼女は説明します。
こうした認識の高まりに伴い、消費者は、どの企業に取引を行うか、そしてどの企業に自身のデータを提供するかについて、より情報に基づいた判断を下すようになるかもしれない、とカジー氏は述べています。 「選択肢が複数ある場合、彼らは、実際に良い仕事をしていると分かっているものを選ぶかもしれません。」
データセキュリティの観点から、「適切な対策」とは、効果的な「 」データプライバシー管理 (ソフトウェアを用いてネットワーク、クラウドシステム、エンドポイント、アプリケーションをスキャンし、機密データの所在を特定する手法)と、「プライバシー・バイ・デザイン」(オンライン上で保存・共有される個人データの量が増加するにつれ、ますます重要性を増している取り組み)の両方を実施することを意味します。
[関連記事:データプライバシー規制の時代におけるリスク管理]
データのプライバシーを重視しない企業は、市場で遅れをとることになるでしょう。 「競合他社の方が優れた取り組みを行っている可能性があり、行動を起こさなければ、あなたは大きな不利な立場に立たされることになるでしょう」とカジー氏は述べています。
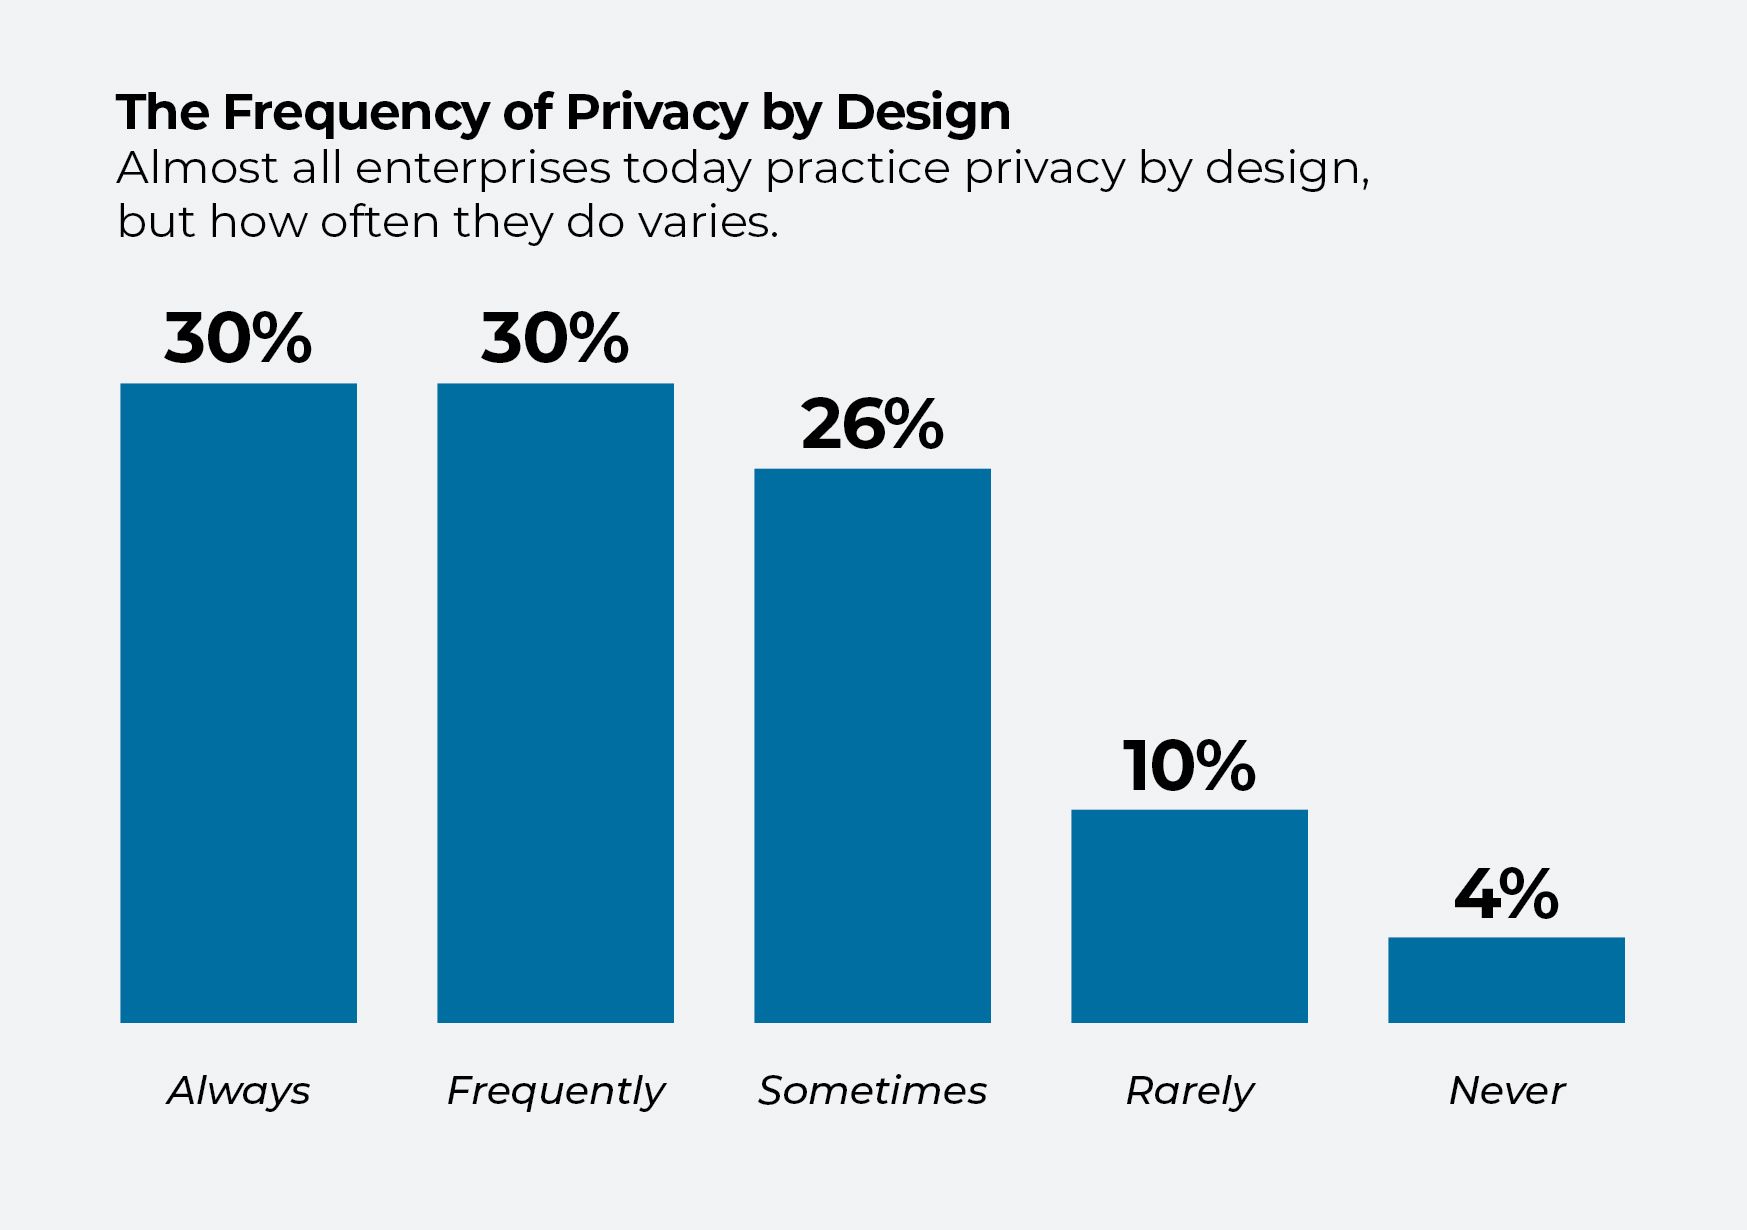
では、「プライバシー・バイ・デザイン」とは、具体的にはどのようなものなのでしょうか?
「プライバシー・バイ・デザイン」とは、ベンダーの選定段階からプライバシーの専門家を関与させることを皮切りに、プロジェクトの開発サイクル全体および保守の全過程において、安全な取り組みを徹底することを意味します。
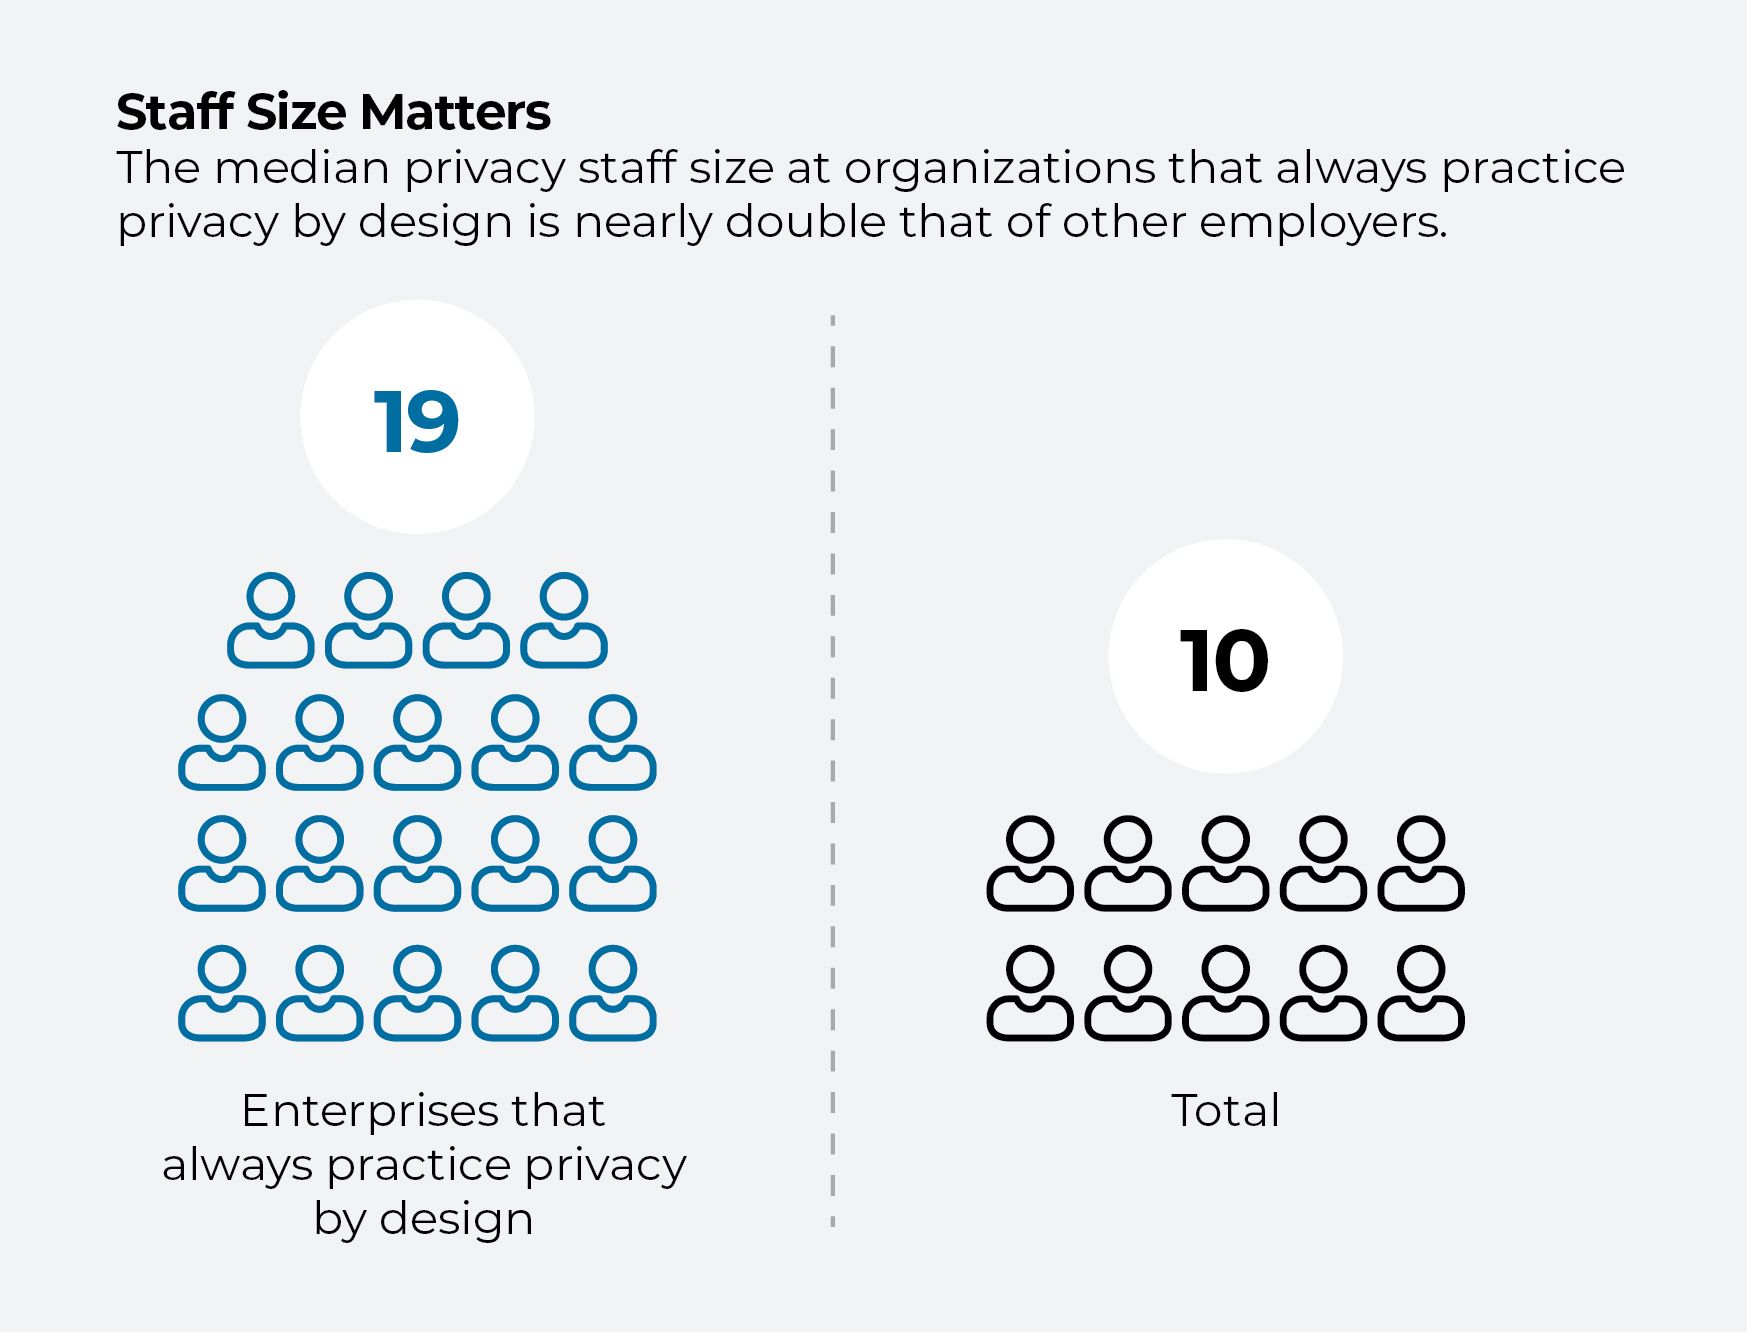
もちろん、それには人手が必要です。 また、回答者によると、「プライバシー・バイ・デザイン」を実践している企業は、従業員数が多い傾向にあるとのことです。 これらの企業の従業員数の中央値は 19名で、全企業の 10 名と比較してわずかに少なかったです。 しかし、プライバシー対策はコスト負担になると見なしているため、このような人員配置に資金を拠出することを望まない取締役会もあるかもしれません。 実際、調査回答者の 42 パーセントが、自社のプライバシー関連予算が「多少」あるいは「かなり」不足していると回答しました。
[関連記事:予算の削減や大規模な人員削減が、内部脅威の新たな波を招く恐れがあります]
潜在的な法的責任や悪評という理由だけでも、企業は当初から のデータセキュリティを優先し、組み込むべきです。しかし、プライバシー対策を後回しにすると、プロジェクトのコストが大幅に高くなる可能性もあります。 カジー氏によると、プライバシーの専門家がプロセスの後半になってから関与し、重大な欠陥を発見した場合、「多大な手直しが必要となり、場合によっては新しいベンダーを探すか、システムの運用方法を大幅に変更しなければならない可能性があります」とのことです。
プライバシー分野の人手不足が続いています
企業1社あたりのプライバシー担当者の平均人数はわずかに増加したものの、人材不足は依然として大きな課題となっています。
技術系のプライバシー関連職は、法務・コンプライアンス関連職に比べて依然として人員不足が深刻であり、回答者の 53 %が、技術系部門において「多少」または「かなり」人員不足であると回答しています。 これに対し、法務・コンプライアンス部門では、人員が不足していると回答した割合は 44 パーセントでした。
「多くの組織は、長年の法務経験を持ち、法学の学位も取得しているかもしれない、あらゆる法律や規制を熟知しているだけでなく、高度な技術的知識も兼ね備えた、いわば『完璧なユニコーン』のような人材を採用したいと考えています」とカジー氏は述べています。 「組織は現実的であるべきだと思います。」
回答者の約半数は、その不足を補うためにプライバシー業務以外の従業員を研修させており、一方で、契約社員や外部コンサルタントの活用を拡大している企業はほぼ 40 パーセントに上ります。
カジ氏は、この不足を補う最善の方法は、プライバシー業務への転向を希望する既存の従業員に、数件のプロジェクトまたは一定期間、コンサルタントの業務に同行させ、コンサルタントが去った後も、その従業員が知識と経験を活かしてその役割を引き継げるようにすることだと考えています。
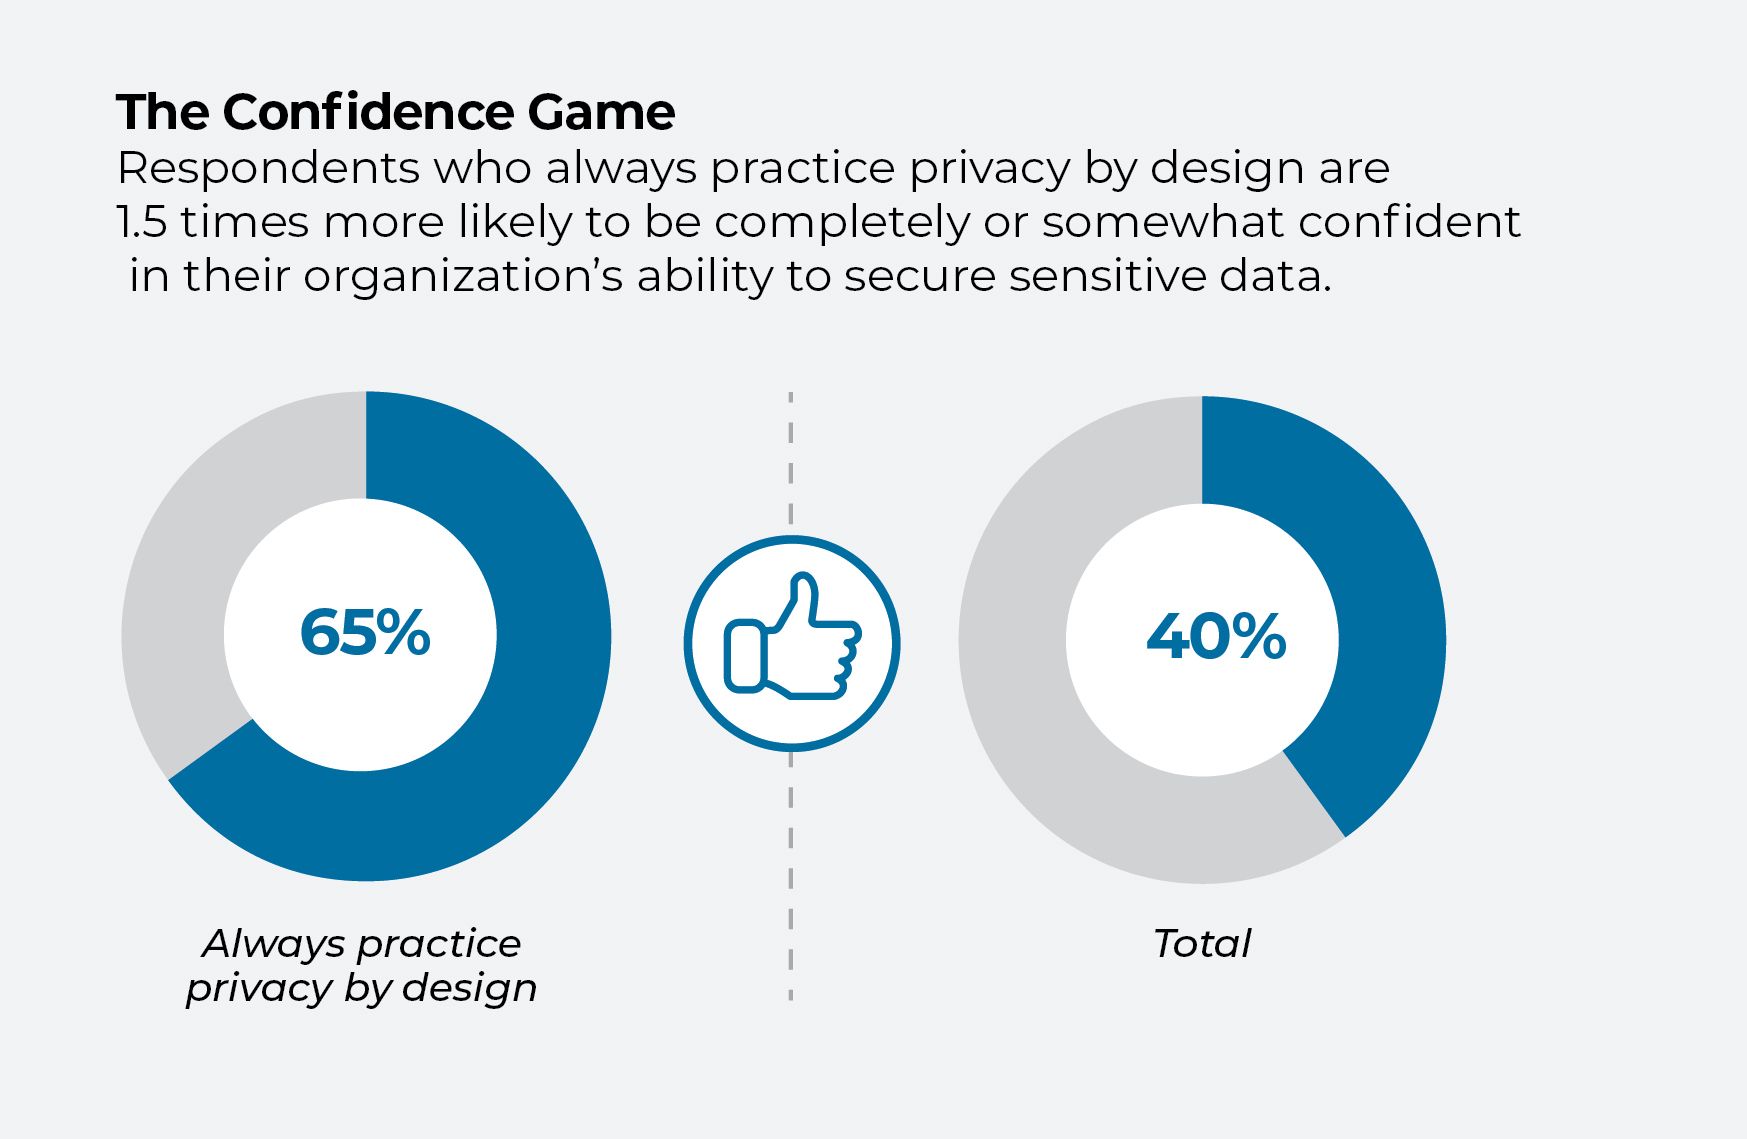
「プライバシー・バイ・デザイン」の導入には、より多くのスタッフや、スタッフ研修へのさらなる注力が必要となるかもしれませんが、そのメリットは顕著です。 ISACAによると、「プライバシー・バイ・デザイン」を実践している企業にはメリットがあるとのことです。 調査によると、これらの企業のほぼ3分の2が、機密データのプライバシーを確実に保護できる能力について「完全に自信がある」または「ある程度自信がある」と回答しており、これは全回答者の 40 %に相当します。
データセキュリティは、最も機密性の高い情報を保護することから始まります
その間、人員不足の企業に所属するプライバシー担当者は、時間の優先順位を見直し、データが特に機密性の高い分野に注力すべきです。 。
「健康情報に関わる何かが出てくるかもしれません」と彼女は言います。 プライバシー担当者が関与すべきなのは、例えばメールアドレスを収集するようなマーケティング活動などよりも、そちらの方が重要です。 それでも、彼女はプライバシー専門家は「現在進行中のすべてのプロジェクトをしっかりと精査すべきだ」と述べています。
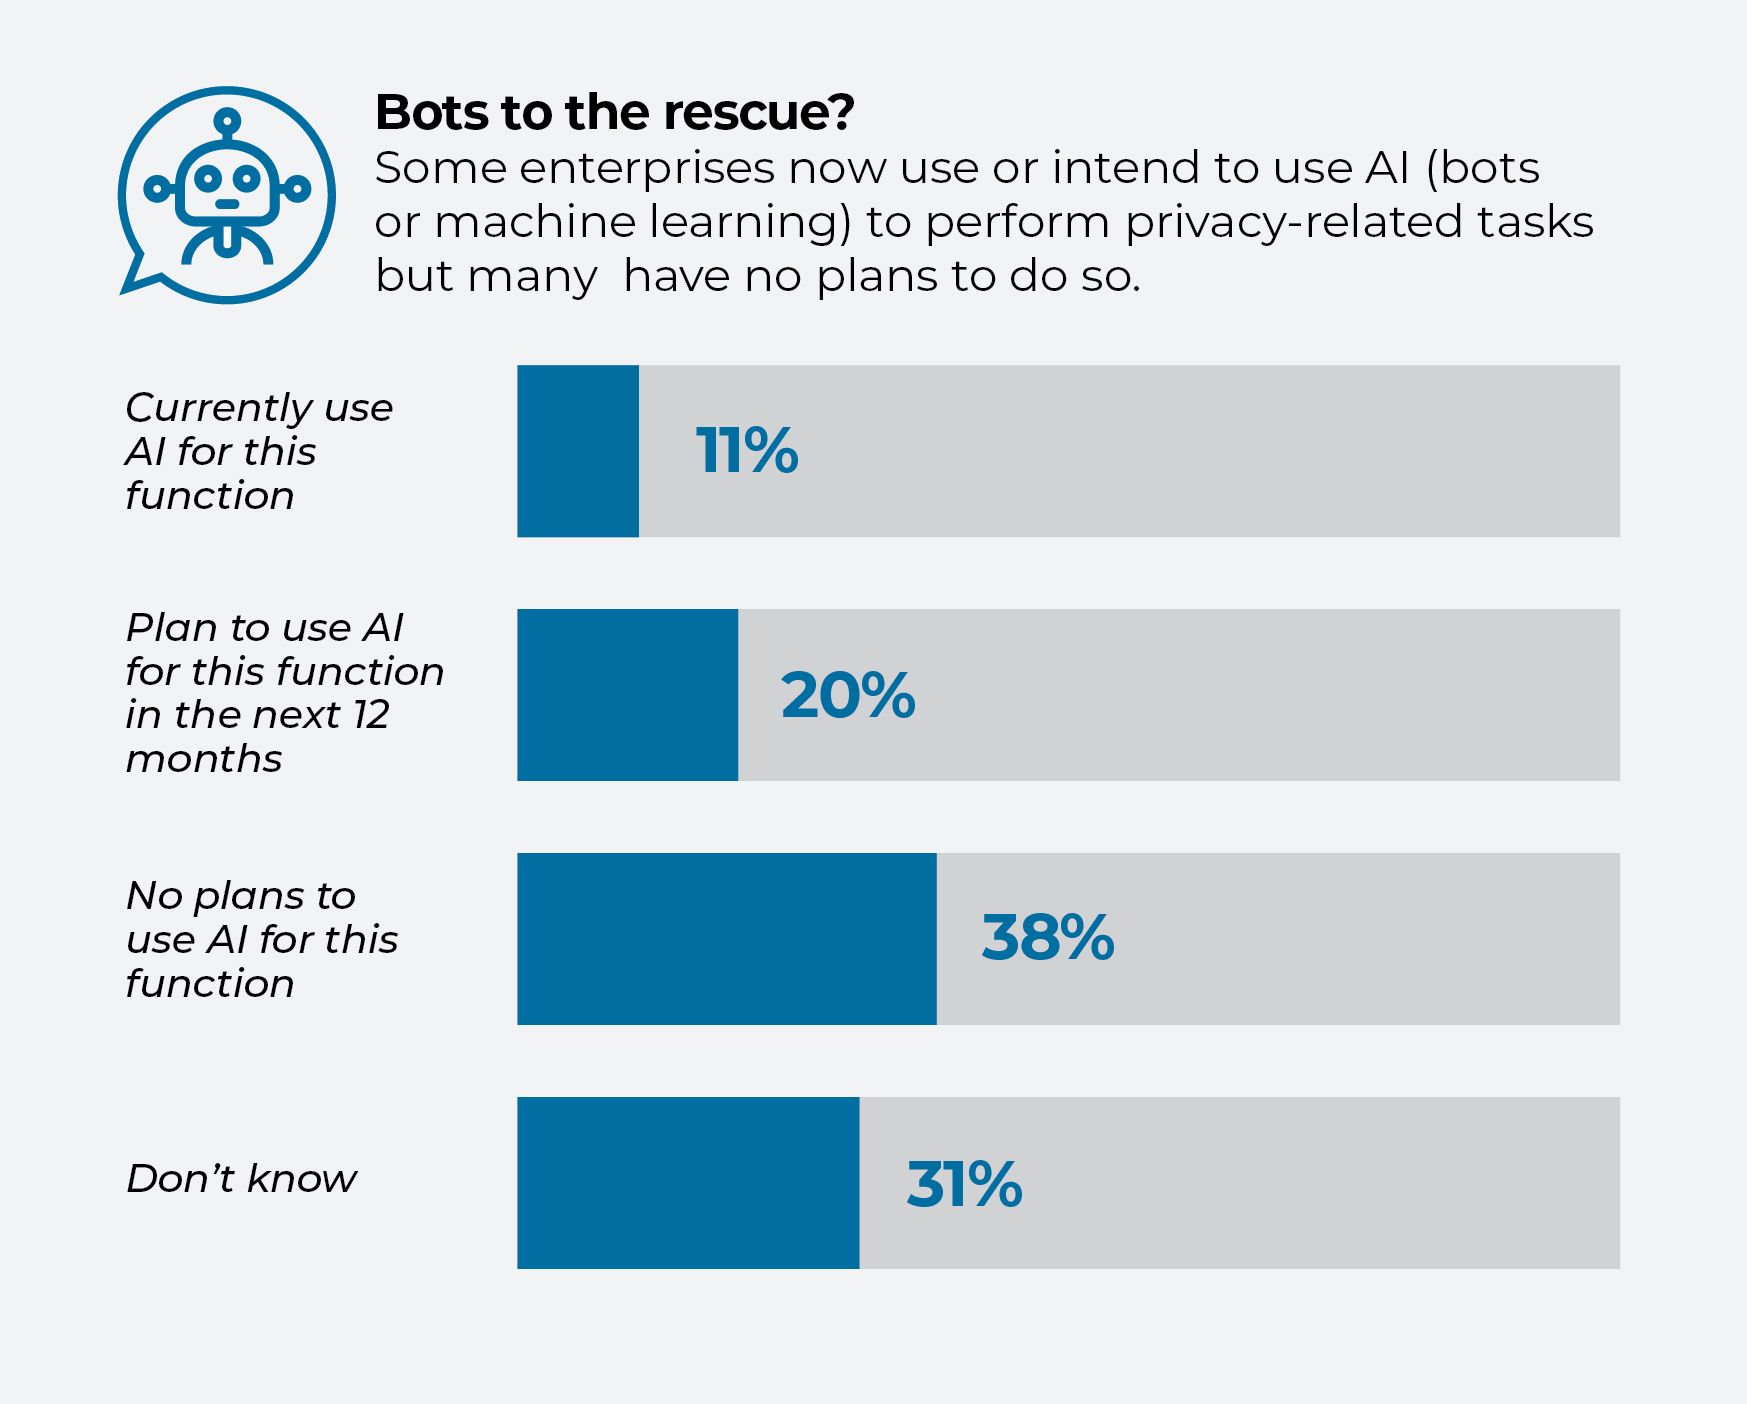
人材不足を解決できないと思われるものの一つが、人工知能です。 ISACAの「 2022 」調査によると、回答者の約5人に1人が、今後12 ヶ月以内にAIの導入を開始する予定であると回答しました。 しかし、今回はその数値はわずか 11 パーセントにとどまりました。
「プライバシー担当の専門家たちが、それを自動化されたシステムに任せることに、まだ抵抗がないかどうかは分かりません」とカジー氏は述べています。 AIはメールの自動返信には非常に役立つかもしれませんが、プライバシーの面では、リスクが大きすぎる可能性があります。
「もし不適切に行われた場合」と彼女は言います。「とてつもない大惨事になりかねません。」