インテルが、同社のリモート管理システムに存在する脆弱性について、数百万個のチップセットに影響を及ぼす重大なセキュリティ勧告( 5月1日 )を公表した際、Taniumのテクニカルアカウントマネジメントチームは、お客様を支援するため直ちに行動を起こしました。 ここでは、TAMディレクターのクリス・カチギアン氏が、この脆弱性が貴社のビジネスにどのような影響を与えるか、またTaniumを活用して問題を迅速に特定する方法について解説します。_
インテル社のリモート管理システムに存在する脆弱性により、 攻撃者がネットワークを完全に制御する手段を得てしまう可能性があります (新しいタブで開きます)。 この脆弱性は、 2010年以降、数百万個のインテル製チップセットに存在しており、同社の「Active Management Technology」、「Intel Small Business Technology」、および「Intel Standard Manageability」に影響を及ぼしています。
この脆弱性を悪用することで、ハッカーはコンピュータのハードウェアを制御し、マシンを遠隔操作して管理したり、ネットワーク全体に攻撃を拡大させたりすることが可能になります。 セキュリティ専門家の のマシュー・ギャレット氏( (新しいタブで開きます))によると、この脆弱性のあるAMTサービスは、インテル社の ()vPro( (新しいタブで開きます) )プロセッサ機能スイートの一部です。 しかし、ギャレット氏は次のように指摘しています。「単に『vPRO』対応のCPUやチップセットを搭載しているだけでは不十分です。システムベンダーもAMTコードのライセンスを取得している必要があります。」
基本的に、特定のvProおよびAMT機能を備えたマシンを使用している方なら誰でも、リスクにさらされています。 Intelチップを搭載しているものの、AMTファームウェアがプリインストールされていない新しいApple製Macは、この問題の影響を受けません。
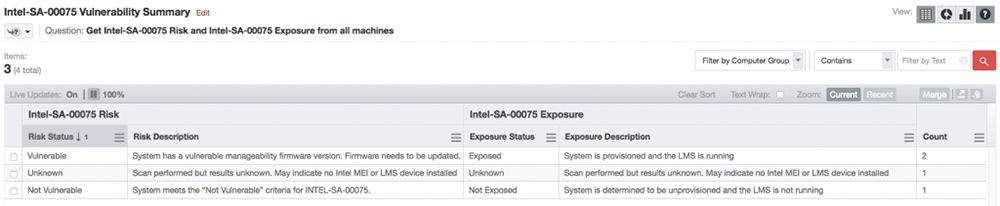
5月1日において、インテルは に関する重大なセキュリティアドバイザリ (新しいタブで開きます) および、脆弱性ID CVE-2017-5689として特定されたこの問題に対処するためのファームウェアアップデートを公開しました。 弊社では、Intel SA-00075 検出ガイドを迅速に確認し、Tanium を使用して対応策を策定いたしました。これにより、Intel SA-00075 リスクセンサーおよび Intel SA-00075 エクスポージャーセンサーを活用して、当該脆弱性を特定できるよう支援いたします。 Taniumは、この脆弱性に関連するアーティファクトを、企業全体にわたって高速かつ大規模に検索する機能を提供しています。 インテルでは、ご自身の環境内でAMTファームウェアを搭載したCPUを備えたvProシステムを特定するために、同社の検出ガイドをご利用になることを推奨しています。 Tanium社は、Intel SA-00075 検出ガイドに記載されている手法を採用しています。
この脆弱性に関して、押さえておくべきポイントは次のとおりです。
「脆弱」とは何でしょうか?
に記載されているシステムが、Active Management SKU を備えた Intel CPU を搭載し、ファームウェアのバージョンが 6 から 11.6 の間で、かつビルド番号が 3 で始まらないもの (例: 9.5.22.1760、 2 ページ、Intel SA-00075 検出ガイド)である場合に限り、この脆弱性の対象とみなされます。 ()の更新されたアドバイザリ (新しいタブで開きます) ( 5月5日)において、インテルは、コンシューマー向けファームウェアを搭載したコンシューマー向けPC、および E3 およびE5 XeonプロセッサとSPSファームウェアを使用するビジネス向けワークステーションおよびサーバーは、この影響を受けないことを明らかにしました。
Tanium を使用して、Intel の脆弱性を検出するにはどうすればよいですか?
Intel-AMT のコンテンツをインポートしてください(Tanium のお客様には、担当の TAM から提供されます)。
MSIを使用する場合(新しいソフトウェアのインストールはお客様が了承している場合):
- MSIファイルは、以下のURLからダウンロードしてください: https://downloadcenter.intel.com/download/26755
- MSIを「Install Intel SA-00075 Discovery Tool MSI」パッケージにインポートしてください
- 注: このパッケージは、MSIファイルの名前にかかわらず、そのファイルを使用できるように作成されています。 フィールドの編集は必要ありません。 MSIという拡張子が付いていなければなりません。そうでないと動作しません。
- 「推奨される対象設定を使用して、インストーラーパッケージ『Install Intel SA-00075 Discovery Tool MSI』を展開してください」:
- (「仮想」が「いいえ」であり、かつCPUに「Intel」が含まれ、かつOSに「Windows」が含まれる)すべてのマシンからオンラインに接続してください
- 「スキャンパッケージ『Install Intel SA-00075 Discovery Tool Scan』を実行してください」: -(「仮想」が「いいえ」であり、かつCPUに「Intel」が含まれ、OSに「Windows」が含まれる) すべてのマシンからオンラインに接続してください
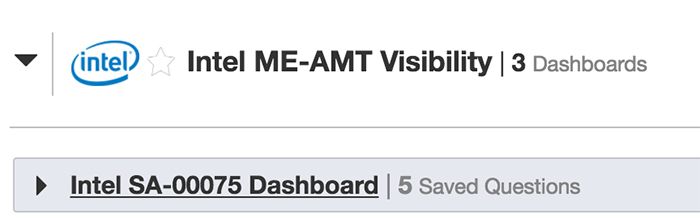
- Intel AMT SA-00075 ダッシュボードにアクセスするか、センサーを手動で実行してデータを取得してください。
zipファイルと元のパッケージを使用する場合(新しいソフトウェアのインストールは認められません)
- MSIファイルは、以下のURLからダウンロードしてください: https://downloadcenter.intel.com/download/26755
- コマンドプロンプトを開き、ダウンロードしたMSIファイルがあるディレクトリに移動してください
- 「MSI からファイルを抽出するには、以下のコマンドを実行してください。ただし、パスは適宜変更してください:」:
- “msiexec /a discoveryToolInstaller_1.0.1.39.msi /qb TARGETDIR=C:\Users\chris\Desktop\test\extracted\”
- 「抽出されたコンテンツのフォルダ(3 階層目)内のサンプルパスまで移動してください:」:
- C:\Users\chris\Desktop\test\extracted\PFiles\Intel\Intel-SA-00075 ディスカバリー・ツール\
- 「Licenses」と「Windows」フォルダを選択し、それらをZIPファイルにまとめてください
- ビルド 22 (1.0.0.0052-g3df15d8)以降をご利用の場合は、「 “Intel-SA-00075 Scan」という名前の元のスキャンパッケージ内の ZIP ファイルを追加または置き換えるだけで結構です。
- 「推奨される対象設定を使用して『 “Intel-SA-00075 Scan』パッケージを展開してください」: -(Is Virtual = “No” かつ CPU に “Intel” が含まれ、かつ オペレーティングシステムに “Windows” が含まれる) すべてのマシンからオンライン接続を行ってください
- Intel AMT SA-00075 ダッシュボードにアクセスするか、センサーを手動で実行してデータを取得してください。
注:本内容は、Intel SA-00075 Discovery Tool バージョン 1.0.1.6 および 1.0.1.39 を使用してテストおよび検証済みです。
詳細はこちら:
- インテル・アドバイザリ (新しいタブで開きます)
- Intel SA-00075 検出ガイド (新しいタブで開きます)
- Intel SA-00075 緩和策ガイド (新しいタブで開きます)
- Intel vPro搭載PCの探し方 (新しいタブで開きます)
Taniumのお客様へ:詳細については、担当のTAMまでお問い合わせください。
(編集部注:このブログ記事は、新しいガイドラインを反映させるため、 5月22日 に更新されました。)
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。

