作成者
Tanium編集チーム
セキュリティ更新情報:Salesforceからのデータ流出を招いたKlueのセキュリティ侵害に対するTaniumの対応
Salesforce CRMのデータが流出したKlueのサプライチェーン侵害事件に対する、Taniumの対応について。 何が起きたのか、どのような情報が関わっていたのか、そして安全を確保するにはどうすればよいかについて学びましょう。
近日公開
新しいコンテンツが掲載されますので、またご覧ください
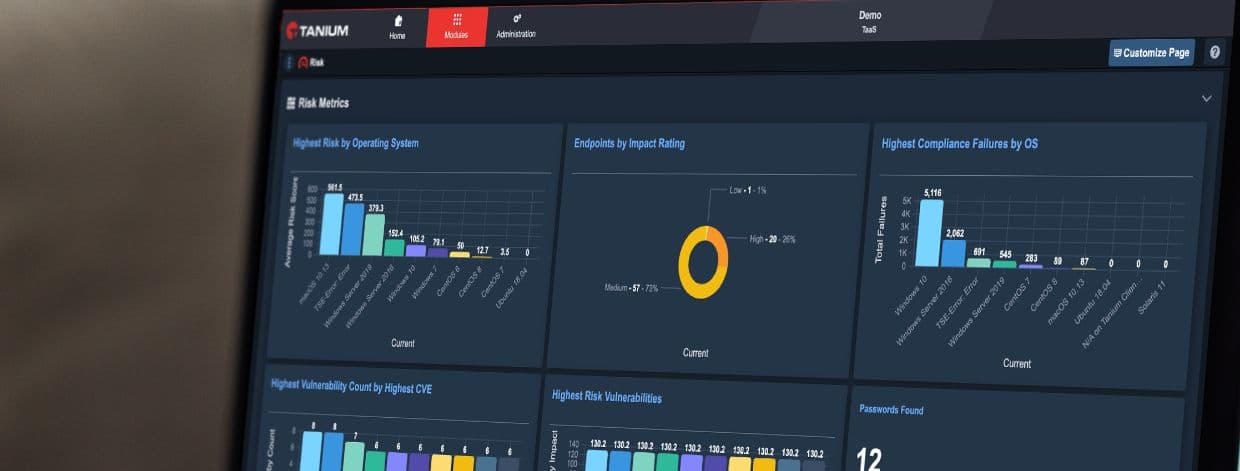
デジタル従業員エクスペリエンスの向上、調査の迅速化、そして史上最速のTanium:Q3製品、機能、およびアップデートの発表
Tanium Digital Employee Experience(DEX)の新機能、XEM Coreの新しいモジュール、およびTaniumユーザーの処理速度向上を目的として設計されたプラットフォームのアップグレードについてご紹介します。
ハンズオンハンティング - パート 3 - テックトーク #44-3
全3回にわたる「ハンズオン・ハンティング」シリーズでは、Taniumのベテランであるポール・ケリー氏が、Tanium Threat Response を使用してサイバーインシデントを検知し、対応し、復旧する方法について詳しく解説します。 初心者から上級者まで、ポールによるこれらの機能の段階的な解説から多くのことを学べるでしょう
ハンズオンハンティング - パート 2 - テックトーク #44-2
「Tech Talks」シリーズの第 2 回では、ハンティングの実践に役立つ最新のコツやテクニックをご紹介します。 ぜひご参加ください!
TaniumがLog4jの脆弱性に対してできること
Log4j は、数百万ものJavaアプリケーションで利用されている、人気のあるオープンソースのロギングユーティリティです。 根本的な「不適切な入力検証」の脆弱性(CVE-2021-44228)は、 “Log4Shellと名付けられました。
Taniumが100最高の職場企業の一つに選ばれたことを祝して
「『フォーチュン』誌が選ぶ『働きがいのある企業 “100 社』に選出されたことを誇りに思います」と、グレート・プレイス・トゥ・ワーク・インスティテュートによる評価に基づき、当社は述べています。
TaniumがSolarWindsのエクスプロイトを特定する方法
2020年12月において、FireEyeは、SolarWindsのIT監視・管理ソフトウェアの「トロイの木馬化されたアップデート」を通じて、公的機関や民間組織に侵入しようとする世界的な攻撃キャンペーンを特定した脅威調査アラートを発表しました。
TaniumがAzure OMIの脆弱性からお客様の組織を守る方法
先日、マイクロソフトは、Open Management Infrastructure(OMI)の複数の脆弱性に関するセキュリティアドバイザリを発表しました。 このOMIの問題は、Azure上でOMSエージェントを実行しているLinux仮想マシンに加え、古いバージョンのソフトウェアがインストールされているその他のLinuxシステムにも影響を及ぼします。
EDRソフトウェアに関する3つのよくある誤解とTaniumがどのように役立つか
TaniumとEDRソフトウェアがどのように連携してサイバーリスクを最小限に抑え、組織をより安全で、より堅牢なものにするかについてご説明します。
Ransomware 101: What Is It and How Do I Prevent an Attack?
ランサムウェア攻撃が増加し続けている中、組織は自社のリスクと、攻撃を防ぐ方法を理解する必要があります。 こちらのアドバイスをご覧ください。
メーカーがTaniumを活用してスピードと俊敏性で50,000以上のエンドポイントを保護
あるグローバルメーカーは、エンドポイントの管理とセキュリティ確保を支援してもらうため、Taniumに導入を決定しました。そのエンドポイントの多くは、以前は同社の中央ITチームからは把握できていませんでした。
Kaseyaおよび下流の組織を襲ったサプライチェーン攻撃への対策
Taniumが、Kaseya VSAソフトウェアへの攻撃に関連するランサムウェアの兆候を特定するのにどのように役立つかをご確認ください。
ZemaxがTanium as a Serviceの支援を受けてクラウドファーストへ移行
Taniumは、Zemaxに対し、エンドポイントデバイスの可視化と迅速な管理機能を提供し、脆弱性をリアルタイムで特定し、速やかにパッチを適用できるよう支援しています。
サイバー衛生管理の強化が、組織を「PrintNightmare」の悪夢から目覚めさせるのにどのように役立つか
Taniumが、PrintNightmareのような重大な脆弱性に先手を打つために、サイバー衛生管理の向上にどのように役立つかをご確認ください。
脆弱性の見出しを追いかけるのをやめよう
脆弱性管理とは、単にニュースの見出しを追いかけること以上のものです。 表面の下に潜むものから身を守るためには、基本に立ち返る必要があります。
内部者による攻撃に対抗するには、「デッドボックス・フォレンジック」の枠を超えていく必要があります
内部関係者によるサイバー攻撃に対抗するための新しいアプローチについて詳しくご説明いたします。これにより、システム、データ、ネットワークを悪意のある行為から保護することができます。
Kevin GrayとのQ&A:エンドポイントにおけるIT管理とセキュリティニュースの最新情報を把握する
Tanium社のデジタルマガジン『Endpoint』の編集長であるケビン・グレイ氏が、経営幹部が最新のIT管理およびセキュリティに関するニュースを入手する方法について解説しています。
サイバー戦争の被害者にならないようにしましょう。 デジタルレジリエンスを身につけましょう。
組織がデジタルレジリエンスを構築し、今日のサイバー戦争から身を守るのに役立つ、以下の4つのステップをご覧ください。
サイバーセキュリティ上の課題に対処するには、官民の連携が鍵となります
サイバーセキュリティに対するリスク管理アプローチを導入することで、連邦政府機関は時間と費用を節約しつつ、個人情報や政府の機密データを保護することができます。
米国国防総省にとって、データ管理の未来はゼロトラストにある
Taniumが、連邦政府機関に対し、環境全体を包括的に可視化し、制御することで、ゼロトラストセキュリティモデルの導入をどのように支援できるかをご確認ください。
Sanjay JoshiとのQ&A:ヘルスケアの変革
Taniumの医療・ライフサイエンス分野の新しいCIO、サンジェイ・ジョシ氏について、またこの業界がどのように変化しているかについて、詳しくご覧ください。
「Taniumの内部:夏のインターンシップがクラウドエンジニアリング部門での正社員採用につながりました」
ソフトウェアエンジニアのハリカ・カリディンディ氏が、夏のインターンシップがどのようにしてTaniumのクラウドエンジニアリングチームでの正社員採用につながったかを説明しています。
可視化と管理:小中高校におけるサイバー脅威の蔓延への対処
教育分野は、サイバー犯罪者たちの標的となっています。 脆弱性管理ツールが、学校における脅威の防止にどのように役立つかをご確認ください。
「Threat Response 3.3 」は、デスクトップからサーバーに至るまでセキュリティを提供します
Taniumの「Threat Response 3.3 」が公開されました。 今回のリリースにより、攻撃に対する可視性が向上し、迅速な対応が可能となります。
コロニアル・パイプラインへのサイバー攻撃は、アメリカ国民が何を望んでいるかを浮き彫りにしています――政府がサイバーセキュリティを最優先にすること
コロニアル・パイプラインに対するサイバー攻撃は、新たな調査結果が示唆していることを浮き彫りにしています。すなわち、アメリカ国民は政府にセキュリティを最優先してほしいと望んでいるということです。
バイデン大統領の大統領令、サイバーセキュリティにおける連邦政府の「大胆な変革」の必要性を強調
Taniumが、連邦政府機関がサイバーセキュリティに関する大統領の行政命令で求められている大胆な変革に応えるために、どのように役立つかをご確認ください。
潜在的なセキュリティ侵害を防ぐため、Dell製PCの新たな脆弱性に対する更新を今すぐ行ってください
Taniumプラットフォームを活用して、Dellの最新かつ深刻度の高い脆弱性を特定し、是正する方法についてご説明します。
Taniumの内側:従業員がImpactで影響を与える
Taniumでのキャリアを通じて、社員たちは、同社に根付く革新的な文化が、サイバーセキュリティの脅威と戦うためのアイデアを形にする原動力となった経緯を語っています。
Rob JenksとのQ&A:TaniumのグロースとパートナーシップをNextレベルへ
Taniumの経営陣に新たに加わったメンバーが、パートナーとの戦略的提携をどのように構築し、顧客第一の姿勢を重視していくかについて語っています。
サイバーセキュリティ分野における次世代の女性を支援する
国際女性デーを記念して、女性技術者協会(The Society of Women Engineers)およびTaniumが共同で実施している、女性を対象としたテクノロジー分野のキャリアに関する教育プログラムをご紹介します。
構成管理のための7 のベストプラクティス
多くの組織が従業員の在宅勤務(WFH)体制に移行した今、構成管理の重要性はかつてないほど高まっています。
Taniumがパフォーマンス監視をより良くする10 の方法
パフォーマンス管理とは、組織全体のコンピュータのパフォーマンスを監視・管理し、ソフトウェアやハードウェアの問題によって従業員の業務に支障が生じないよう確保する取り組みのことです。 パフォーマンス管理製品の多くは、ノートパソコン、デスクトップパソコン、サーバー、その他のネットワークエンドポイントにインストールされたソフトウェアエージェントからパフォーマンスデータを収集します。
米国最大級の学区の一つが、どのようにデータを保護しているか
サイバーリスクの軽減や、現代(および将来)のセキュリティ戦略の理解は、ITリーダーにとって不可欠なスキルです。 急速に変化する世界において、組織の仮想ゲートを守り、サイバーセキュリティプログラムを運用することは、ビジネスの回復力と継続性を確保するための鍵となります。
Tanium Converge:連邦機関のエンドポイントセキュリティを前進させる
「Tanium Converge 2020 」カンファレンスでは、顧客、オピニオンリーダー、業界の専門家が一堂に会し、今日の困難で予測不可能なビジネス環境において、エンドポイント管理の強化に対するニーズが高まっていることについて議論しました。 確かに、今後何が起こっても対応できるよう準備を整えておくことは、米国連邦政府のお客様にとって最優先事項でした。
Kimsukyへの対処:高度持続的脅威から連邦エンドポイントとネットワークを守る方法
連邦政府の在宅勤務者は、リモートデスクトッププロトコル(RDP)などの仮想デスクトップインフラストラクチャを利用して、所属機関のネットワークサーバーへのアクセスやその状況の把握を行っています。 増え続ける潜在的なサイバー脅威からこれらのエンドポイントを保護することは、ITチームにとって最優先事項であり、特に、サイバーセキュリティ・インフラセキュリティ庁(CISA)、連邦捜査局(FBI)、および米国サイバーコマンドのサイバー国家任務部隊(CNMF)から最近発出された警報を踏まえると、極めて重要です。
ITハイジーン:ツールを増やすのではなく、エンドポイントの可視性を高める時が来た理由
今年、最高情報セキュリティ責任者(CISO)の方々が多少気が散ってしまっても、それは仕方のないことかもしれません。 世界的な金融・医療危機により、ほとんどの組織は優先順位を見直し、事業運営の維持に全力を注ぐことを余儀なくされました。
Tanium Converge 2020 から得られた5つの重要ポイント
先週、「Tanium Converge 2020 」が閉幕し、3,092 名を超える参加者が、IT管理、セキュリティ、コンプライアンスに関する42 のディープダイブ・ブレイクアウトセッションと19 のテクニカルラボに参加しました。 3日間にわたるユーザーカンファレンス期間中、参加者の皆様は合計 17,000 時間以上(参加者1人あたり5.6 時間)の参加時間を記録しました。
エッジの未来:Tanium Converge 2020 3日目
この2日間にわたる「Tanium Converge 2020」では、素晴らしい講演者の方々のお話を拝聴し、多岐にわたる話題を取り上げることができました。 ITリーダーがエンドポイントの可視性と制御において「まあまあ」のレベルに甘んじる必要がない理由、そしてTaniumが、これまでにないイノベーションと業界横断的なパートナーシップを通じてどのように支援しているかについて学びました。
エッジにおけるインテリジェンス:Tanium Converge 2020 1日目
この 12 ヶ月の間に、世界はさまざまな面で変わりました。 今日、私たちは、激しいデジタル変革、大規模なリモートワーク、あらゆる場面でのクラウド活用、ゼロトラスト、そして高まるサイバーリスクといった状況への急速な適応を余儀なくされています。
Taniumを身近に:新しいUXデザインが使いやすさとカスタマイズ性を先導
今年の初め、TaniumのCEOであるオリオン・ヒンダウィ氏は、Taniumを次のレベルへと押し上げる、一貫性があり、極めて効率的なユーザー体験を創り出すという課題を掲げました。 彼は、これが私たちのスーパーボウルだと言いました。
増大するサイバー脅威への対策と連邦政府のリモートワークのセキュリティ確保
連邦政府全体でテレワークが継続し、サイバー脅威が増加する中、各機関は、分散した労働力の拡大に対応するため、セキュリティ体制の近代化に向けた措置を講じています。 BYOD(Bring-Your-Own-Devices)の急増に加え、企業のローカルエリアネットワークの境界外で運用される機関所有および政府管理の資産の存在が相まって、攻撃者にとって「最悪の事態」を招いており、特にランサムウェア攻撃が著しく増加しています。
つながりを作りコミュニティを築く:ギビングの月
3年前にTaniumの「Month of Giving」プログラムが開始されて以来、地域社会への貢献活動に 3,500 時間以上を費やしてきました。 世界中の非営利団体と提携して行われる「Month of Giving」は、Taniumのチームメンバーが一丸となり、他者を支援するために自らの時間を捧げる機会です。
TaniumがServiceNow Service Graph Connectorプログラムとの統合を発表
従業員の勤務場所が分散化し、エンドポイントが従業員のデスクや企業ネットワークから、自宅の食卓やホームオフィスのWi-Fi環境へと移行するにつれ、正確なエンドポイントのインベントリを管理することはこれまで以上に重要になっていますが、従来のツールでは、データが古くなりがちで、リモート環境のエンドポイントに対応していないため、その管理はさらに困難になっています。
統合エンドポイントセキュリティの需要を牽引する3つのトレンド
エンドポイント保護プラットフォーム(EPP)市場は、かつてないほど急速に変化しています。 ガートナーがレポート『エンドポイントの長期的な進化が企業セキュリティを再構築する』で論じているように、「エンドポイントは、より厳格に管理され、攻撃に対してネイティブに防御機能が強化された、デジタル消費者体験を実現する手段となりつつあります。」 セキュリティおよびリスク管理の責任者は、この技術動向に沿った長期的なセキュリティ戦略および投資戦略を策定しなければなりません。」
長期的な在宅勤務:安全かつ持続可能な環境を整えるには
当初は、銃弾の穴に貼った絆創膏のようなものでした。 ステファニー・アセベス氏は、統合エンドポイント管理・セキュリティプラットフォームを提供するTanium社で、テクニカルアカウントマネジメント担当ディレクターを務めています。
今日の新たなセキュリティ環境に備える方法
本当に驚かされました。一部の悪役たちの非人道性の度合いが、まさに驚くべきものだったのです。 クリス・マッコンキー氏は、大手プロフェッショナル・サービス企業であるPwCに勤務しており、同社の英国におけるクライアント向けに、サイバー脅威対策担当リード・パートナーを務めています。
Team US Westとのボランティア活動の一日
#TaniumGivesBack は、従業員主導のプログラムであり、従業員が地域社会に貢献するための機会を提供することに重点を置いています。 9月、当社の米国西部チームは一丸となり、カリフォルニア州、ワシントン州、アリゾナ州の3州にまたがる、各自が選んだ4つの団体への社会貢献活動に1日を費やしました。
CONVERGE 2019 ブレイクアウトセッションの初公開
CONVERGEで毎年恒例の人気企画である「ブレイクアウト・セッション」では、業界の仲間やTaniumの専門家による詳細な議論、ベストプラクティス、役立つヒントやコツを通じて、Taniumに関するあらゆるトピックを深く掘り下げます。 教育的なデモ、事例研究、お客様の体験談、チュートリアルなどを通じて、私たちは引き続き、皆様のためにマーケティング要素を排除した分科会プログラムの構築に努めてまいります。
Integrity Monitorのハイブリッドモード発表:未来への基盤構築
Tanium Integrity Monitorのハイブリッドモード。 本日、Tanium Integrity Monitorが新しいハイブリッドモードにより、コンプライアンスおよびレポート作成機能を拡充したことを、喜んでお知らせいたします。
統合された脅威検出と対応による現代のセキュリティオペレーションセンターの近代化
ガートナーが最近発表した記事『Gartner Top 7 Security and Risk Trends for 2019’』の中で、ガートナーは次のように述べています。「組織は現在、より高感度なツールへの投資を進めており、予防よりも検知と対応のバランスに重点を置いています。」 「より高度なアラートやツールの登場に伴い、運用の一元化と最適化の必要性が高まっており、その結果、SOCは今やビジネス資産となっています。」
コミュニティとビジネスの融合に成功:Lori Senacのストーリー
ロリ・セナック氏は、タニウムの戦略的アカウント担当ディレクターです。 『 2019年8月』誌において、ロリ・セナック氏がミシガン州女性技術評議会の諮問委員会メンバーに選出されました。 これが彼女のタニウムでの体験談です。
Tanium の活用事例:不要なアプリケーションの実行を防止する
ホワイトリストやブラックリストを用いたアプリケーション制御は、エンドポイントの攻撃対象領域を縮小し、包括的なセキュリティ戦略において重要な役割を果たします。 Tanium Protect は、軽量でネイティブに利用可能なセキュリティ制御機能により、組織がアプリケーションの実行を制限できるようにするとともに、違反の試みについてほぼリアルタイムの可視性を提供します。
州・地方政府がサイバー攻撃から身を守るための適切なサポート
Recently, the National Association of State Chief Information Officers (NASCIO) took the unusual step of publicly endorsing proposed federal legislation, in this case the State and Local Cybersecurity Government Act of 2019. 6月に超党派のチームによって提出されたこの法案は、 2002 年制定の「国土安全保障法」を改正し、連邦政府、州政府、地方自治体が連携して資源を共有し、サイバー攻撃の勢いを食い止めるための体制を強化することを目的としています。
ケーススタディ:デジタルトランスフォーメーションへの架け橋
世界有数の高級品グループの一つであり、最高級の高級ブランドを擁する同社にとって、デジタルトランスフォーメーションは、今後数年間の成長戦略の基盤となっています。 36 カ国に25,000 名以上の従業員を擁し、グローバルなサプライチェーンを展開する中、各ブランドのアイデンティティを維持しつつ、すべてのブランドにわたる複雑な業務を標準化し、徹底させることは、決して容易なことではありません。
七匹の猿:ワーム可能な脆弱性対Tanium
マイクロソフトが発表した最新の脆弱性情報には、 93 件のCVEに関する更新情報が含まれており、そのうち7件が「重要」または「重大」と分類され、現在「セブン・モンキーズ」と呼ばれています。 このうち4つ(CVE-2019-1181、 CVE-2019-1182、 CVE-2019-1222、 CVE-2019-1226)は、ワーム感染の可能性があるものとされています。
ついに明らかになりました! 「CONVERGE 2019 」テクニカルラボのプログラム
CONVERGE 2019 テクニカルラボの、皆様から大いに期待されていたプログラムと参加登録が、CONVERGE 2019 の公式サイトにて公開されました。 Taniumの活用を始めたばかりの方でも、Taniumに関するスキルや知識をさらに深めたいとお考えの方でも、「CONVERGE 2019 テクニカルラボ」では、目標を迅速かつ大規模に達成する方法をご紹介いたします。
新最高営業責任者Thomas Stanleyのご紹介
「本日、トーマス・スタンレー氏がタニウムの新たな最高営業責任者に就任したことを、大変嬉しく思います。」 トーマス氏は 9月9日より正式に当社に加わり、Taniumにおける営業、現場業務、チャネルおよび提携関係全般を統括するとともに、米国および国際市場における当社の継続的な成長を加速させる責任を担います。
Intel AMTの脆弱性:Taniumができること
インテルが、同社のリモート管理システムに存在する脆弱性について、数百万個のチップセットに影響を及ぼす重大なセキュリティ勧告( 5月1日 )を公表した際、Taniumのテクニカルアカウントマネジメントチームは、お客様を支援するため直ちに行動を起こしました。 ここでは、TAMディレクターのクリス・カチギアン氏が、この脆弱性が貴社のビジネスにどのような影響を与えるのか、またTaniumを活用してこの問題を迅速に特定する方法について解説します。
セキュリティ衛生の三段階:測定の共有
「セキュリティ・ハイジーン」の意味は、人によって異なります。 このため、セキュリティ衛生管理に取り組むことは、大変な作業になりかねません。
コンプライアンスとセキュリティの次のステップ:Tanium Integrity Monitorのご紹介
本日、この分野における当社の機能を拡充するため、「Tanium Integrity Monitor」を発表いたします。 今回の新製品は、前四半期にリリースされた「Tanium Comply」に続くものです。「Tanium Comply」は、お客様がセキュリティ設定や脆弱性スキャンに関する規制要件を満たすプロセスを効率化できるよう設計されています。
5 ITオペレーションの一日をより明るくする方法
あなたの1週間は、決して単調なものではありません。 月曜日は、 SEV1 号線の通行止めにより、早朝から始まります。
自動車業界をより優れたセキュリティへと導く
自動車産業。 ここ数年の間に、乗用車やトラックの技術は著しく向上しました。
私のメールを送信しているのは誰?
ドメインベースのメッセージ認証。 今年初め、インターネットセキュリティセンター(CIS)の「 20 の重要セキュリティ対策」に準拠するための全社的な取り組みの一環として、Tanium社は社内の電子メールにおいて、ドメインベースのメッセージ認証・報告・準拠(DMARC)を活用した、より厳格な設定を導入いたしました。 予想通り、スパムメールやフィッシングメールの数が大幅に減少しました。
エネルギーセクターのサイバーセキュリティ強化には協力が鍵
「国家重要インフラの安全・強靭化月間」。 11月は「国家重要インフラの安全・強靭化月間」であり、わが国で最も重要なインフラの一つであるエネルギー部門の安全を確保することの重要性を強調するのに、これほどふさわしい時期はありません。
現代のサイバーハンターたちと共に追跡へ
デビッド・ダマト氏とクリス・マッコンキー氏へのQ&A。 Taniumの最高セキュリティ責任者であるデビッド・ダマト氏と、PwC UKのサイバーセキュリティ・パートナーであるクリス・マッコンキー氏は、世界最大手の企業や機関のネットワーク内において、サイバー犯罪者との闘いの最前線でキャリアを積んできました。
元FBI捜査官のアンドレ・マクレガー氏とジェイソン・トゥルッピ氏へのQ&A
Tanium社は先ごろ、元FBIサイバー特別捜査官の2名、アンドレ・マクレガー氏とジェイソン・トルッピ氏を同社に迎え入れました。 アンドレとジェイソンは、インシデント対応、犯罪捜査、対諜報活動において、合わせて数十年にわたる豊富な経験をタニウムにもたらします。サイバー犯罪との闘いの最前線で培われた彼らの独自の視点は、お客様にとって大きなメリットとなるでしょう。
タニウム、連邦政府機関がサイバーセキュリティの競争に勝利できるよう支援する準備が整いました
30日間のサイバーセキュリティ・スプリント。 As a result of the recent OPM hack that may have compromised the personal information of as many as 18 million retired and current Federal employees, Tony Scott, United States Chief Information Officer, launched a mandatory 30-day Cybersecurity Sprint that requires Federal agencies to take several steps to help better protect Federal information and assets and increase the resilience of U.S. Federal networks.
エンドポイントセキュリティのライフサイクルにおける調査段階の再考:Tanium Traceを詳しく見てみましょう
インシデントの検知と対応の現状を検証する際、よく引用される指標として「ドウェルタイム」があります。 さまざまな調査により、システムへの侵入が発生した時点と、被害者が最終的にその侵入に気付くまでの間に、しばしば数ヶ月単位の大きな時間差があることが一貫して指摘されています。
「Tanium Trace」のご紹介:インシデント対応の常識を変える
10年以上にわたり、私はセキュアなネットワークの設計、セキュリティ対策の検証、そして複雑なセキュリティ侵害の調査に注力してまいりました。 これらの各職務において、セキュリティインシデントをより効果的に予防・検知・解決するために必要な、すべてのエンドポイントに対する可視性と制御機能を備えたツールを見つけるのに苦労しました。
タニウム、ワシントンD.C.近郊に新オフィスを開設し、公共部門への展開を強化
予算は少なく、リソースも限られています。 政府機関は、予算や資源が減少する中、これまで以上に少ないリソースでより多くの成果を上げなければならないというプレッシャーにさらされています。
米国の小売業者にとっての転換点
高度な持続的脅威が検出されるまでには、6か月かかります。 ポネモン・インスティテュートによる最近の調査によると、小売業者が自社のネットワーク内で高度持続的脅威(APT)を検知するまでに、平均で6か月以上――正確には 197 日――を要していることが明らかになりました。
変革への処方箋
医療分野におけるサイバー犯罪が増加しています。 国内を代表する医療企業のサイバーセキュリティインフラは、電子カルテの急速な普及に追いついていません。
情報の共有:互いに支え合ってこそ、私たちは強くなれるのです
サイバー脅威インテリジェンス統合センターの設立。 本日開催されたホワイトハウスによるサイバーセキュリティサミットは、医療企業に対する史上最大規模のサイバー攻撃が発生し、新たな政府機関が設立されたという、画期的な8日間の集大成となります。
サイバーセキュリティの現状
「一般教書演説」では、サイバー攻撃への対策が講じられています。 昨年の大規模なセキュリティ侵害が厳しい現実を突きつけるきっかけにならなかったとしても、少なくともここ2週間の出来事は、わが国政府がサイバーセキュリティを最優先事項として位置づけ、国民を守るための措置を講じていることを明らかにしたはずです。
サイバーセキュリティの新たなモデル:スピードが鍵となります
オリオン・ヒンダウィのセキュリティ対策について。 「最近見られる攻撃の問題点は、その開始から終了までの時間が非常に短いため、たとえ1時間前の自分の姿がどうだったかを知っていても、何の役にも立たないということです。」――オリオン・ヒンダウィ
Taniumは、サイバー攻撃者に対して形勢を逆転させるため、自社の脅威インテリジェンス・エコシステムにSoltraを組み入れました。
サイバー攻撃に関する不都合な真実。 世界がインターネットを金融の基盤として位置づけようとする中、サイバーセキュリティの分野における重要性はかつてないほど高まっています。

