修復は、インシデント対応においておそらく最も重要なステップであると言えます。これは、悪意のある痕跡や攻撃者の活動によるその他の残骸を確実に除去し、今後同様の攻撃に対して環境の耐性を高めるためです。 残念ながら、この手順は見落とされがちだったり、業務が縦割りになったITチーム間で分散されたりして、結局は宙に浮いたままになってしまうことがあります。 Taniumは、単一のコンソールからリアルタイムでの検知、調査、および是正措置をすべて行えるプラットフォームにより、こうしたサイロ化を解消します。 Tanium Protect モジュールの最近のアップデートには、修復プロセスを迅速化し、これらの脅威が完全に排除されたという確信を持てるように設計された新機能が含まれています。 このブログ記事では、脅威ハンターが環境内をくまなく調査して悪意のある痕跡を見つけ出し、Tanium Protect モジュール内の新しい是正機能を活用する際に必要な手順について解説します。
冒頭から:脅威インテリジェンスレポートが公開されました
脅威ハンターにとって、有料の情報源であれオープンソースの情報源であれ、特定の悪意のあるアーティファクトの存在を特定することは、よくある依頼の一つです。 通常、脅威ハンターは侵害の兆候(IOC)を特定し、自社の環境内でこれらの痕跡を検索して、影響を受けているかどうかを判断します。 Taniumには、この検索機能を提供する複数の方法があり、影響を受けたエンドポイントに対して対策を講じるのが、これまで以上に簡単になりました。 この例では、脅威インテリジェンスの情報源から得た情報を基に、クリーンアップを行う一般的なワークフローについて解説します。これにより、影響を受けたエンドポイントからファイルやその他のIOCが確実に完全に削除されるようにします。
脅威ハンティングを行う上で、最初に完了すべきタスクの一つは、環境内で探すべき指標や痕跡を特定することです。 この例では、小売業界のPOSシステムを標的としていることが知られているメモリベースのキーロガー「Backoffマルウェア」に関する、US-CERTの脅威インテリジェンスレポートを使用します。
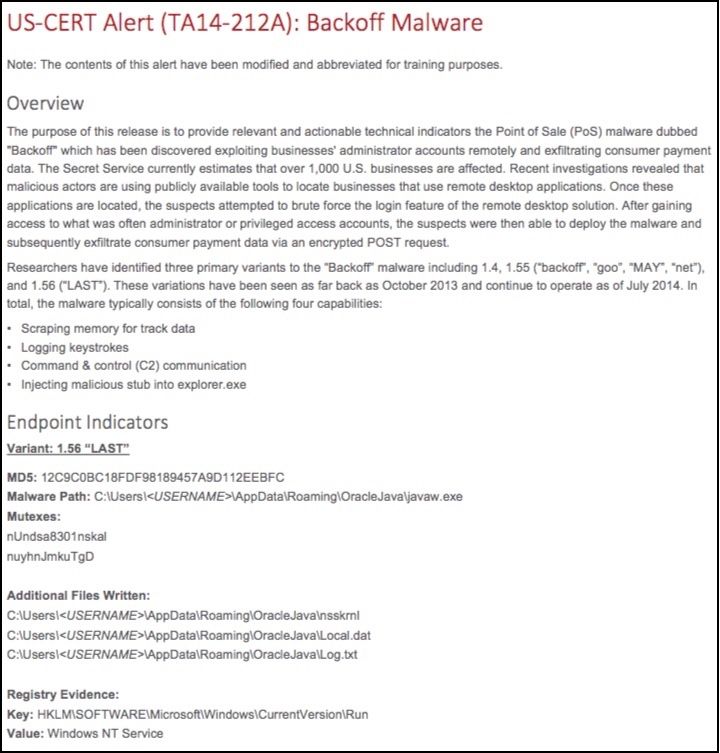
図1:US-CERTによる「Backoff」マルウェアに関するレポートの一部
本レポートでは、ファイル名、ファイルのハッシュ値、レジストリエントリなど、いくつかのIOCを掲載しています。 このレポート全体をコピーして、SignalのアラートやOpenIOCのインジケーターを作成すれば、数分以内に環境内を検索することができます。 ただし、説明のため、これらの結果を代わりに手動で検証いたします。
企業内を検索する
まず検索すべきファイルシステムの痕跡は、「C:\Users\\AppData\\Roaming\\OracleJava\\」というパス内にある悪意のあるファイル「javaw.exe」です。 Taniumセンサー「インデックスクエリファイルとハッシュ」は、指定された検索条件に一致するインデックスファイルのパス、名前、およびハッシュを返します。 この例では、検索対象のパスとハッシュを指定すると、すべてのインスタンスが返されます。
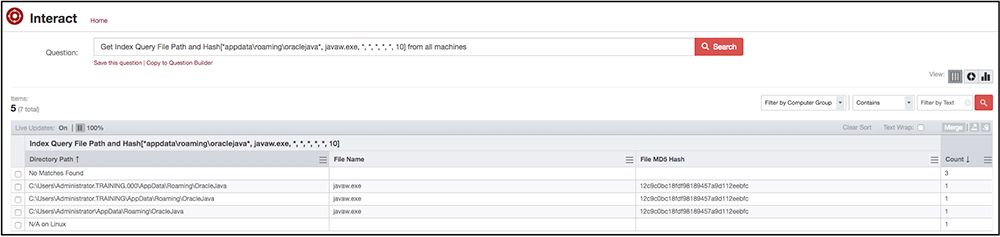
図 2:Backoffバイナリの存在を確認する、センサー「Index Query File and Hash」の出力
このクエリから、環境内に削除が必要な悪意のあるファイルが複数存在することがわかります。 是正措置を開始する前に、レポート内の他の指標を確認し、他の問題点が見落とされていないか確認しましょう。
「AutoRun Program Details」センサーを使用することで、企業全体にわたるすべての永続的なバイナリを迅速に分析することができます。 今回は、Backoffインテリジェンスレポートに関連するレジストリエントリに関心があるため、結果グリッドのすぐ上にある右側のフィルターを使用して、マルウェアのハッシュを含む結果のみに絞り込むことができます。 このマルウェアには複数の保存先があることが、現在わかっています。
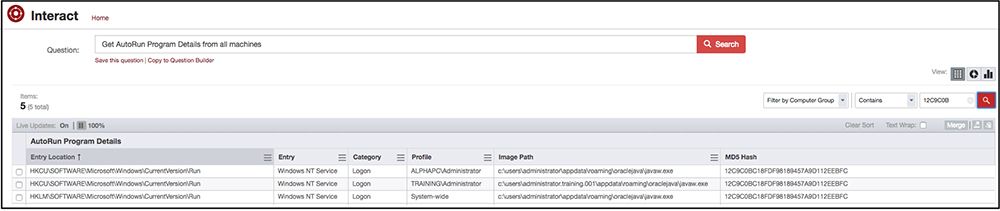
図 3:センサー「AutoRunプログラムの詳細」からの出力。バックオフの持続メカニズムを特定しています。
Taniumセンサーの「フォルダの内容を取得」機能は、指定されたフォルダの内容を取得します。 これを実行すると、Backoffレポートに記載されている他のIOCが実際に存在していることが確認できます。
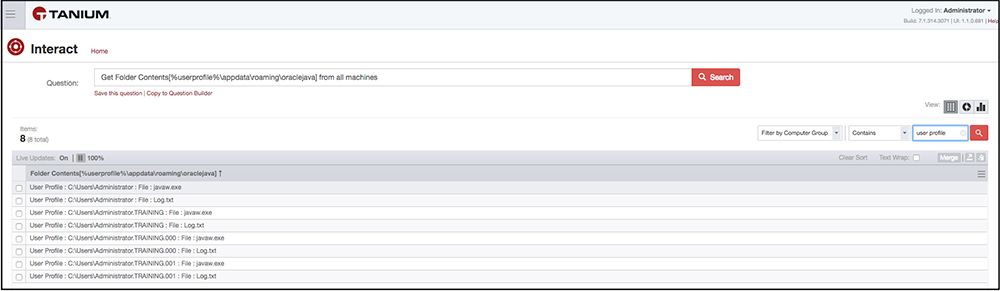
図 4:「フォルダの内容を取得」センサーからの出力。バックオフによる追加のアーティファクトが確認できます。
浄化のための是正方針の策定
これまでの経緯をまとめますと、Backoffの脅威インテリジェンスレポートに記載されているアーティファクトが環境内に存在することが確認されましたので、クリーンアップが必要です。 上記のセンサーを使用することで、以下の作業を行う必要があります:
- javaw.exe プロセスを終了してください
- javaw.exe と log.txt のファイルを削除してください
- レジストリの値を削除します:
- 「HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\Windows NT Service」
- 「HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\Windows NT Service」
Tanium Protect モジュール内の「ポリシー」セクションに移動すると、新しい Protect 修正ポリシーを作成できます。新しいポリシーを作成するオプションは、右上隅にあります。
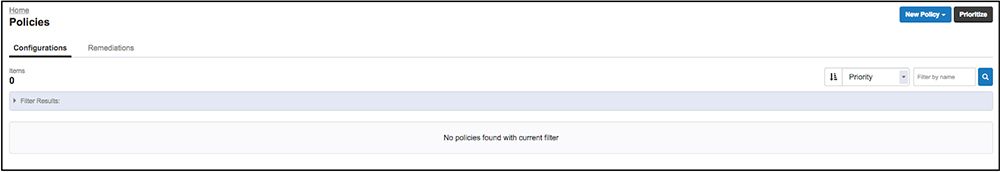
図 5:Tanium Protectのポリシー設定ページ
選択すると、「ポリシーの追加」設定ページが表示されます。 ここでは、ポリシーの名前、説明、および種類を指定することができます。 詳細を入力し、「ポリシータイプ」で「是正措置」を選択してください。
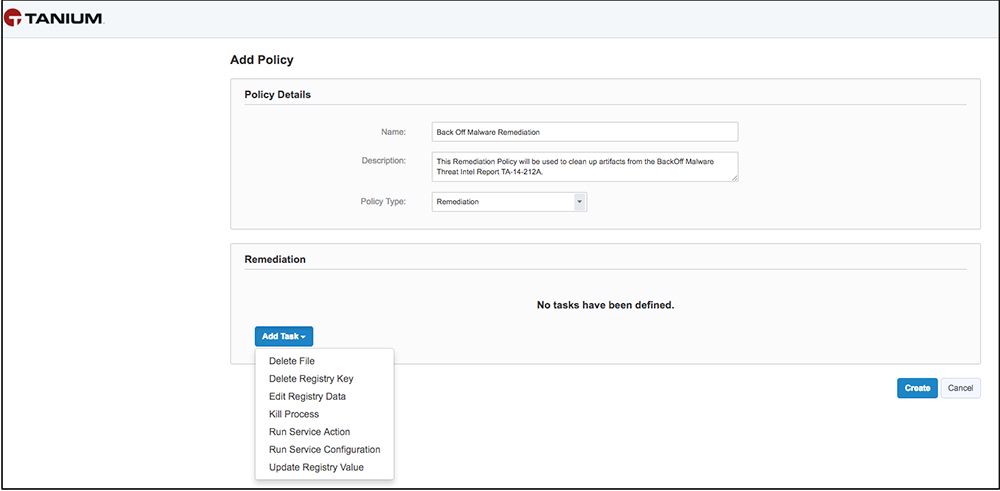
図 6:Tanium Protectの修復ポリシー作成ページ
「修復ポリシーの種類」を選択すると、そのポリシーを設定するための一連のオプションが下に表示されます。 「タスクの追加」を選択すると、エンドポイントに対してアクションを実行するためのオプションが表示されます。 前述の通り、この例で必要なタスクは、プロセスの終了、ファイルの削除、およびレジストリキーの削除です。
まず、「プロセスの終了」を選択し、プロセス名を入力します。 修復ワークフロー内では、タイムアウト期間を指定するオプションや、再試行回数を設定する機能が利用可能です。 タスクを入力したら、「タスクを追加」を選択して、是正ポリシーに追加の手順を追加することができます。 次のタスクは「ファイルの削除」です。 削除するパスを指定してください。 以下のスクリーンショットのように、追加のタスクを入力することで、さらに多くの操作を行うことができます。
なお、ユーザープロファイルなどの変数を扱うために、パス内でワイルドカードを使用することができます。 また、複数のタスクを入力した後、タスク番号の横にある領域を選択し、目的の位置までドラッグすることで、タスクの順序を変更することができます。 各タスクごとにエラー処理を設定することで、エラーが発生した場合にポリシーを終了させるか、または無視するようにすることができます。 すべてのタスクの入力が完了したら、「作成」ボタンを選択してください。そうすれば、ポリシーが作成されます。
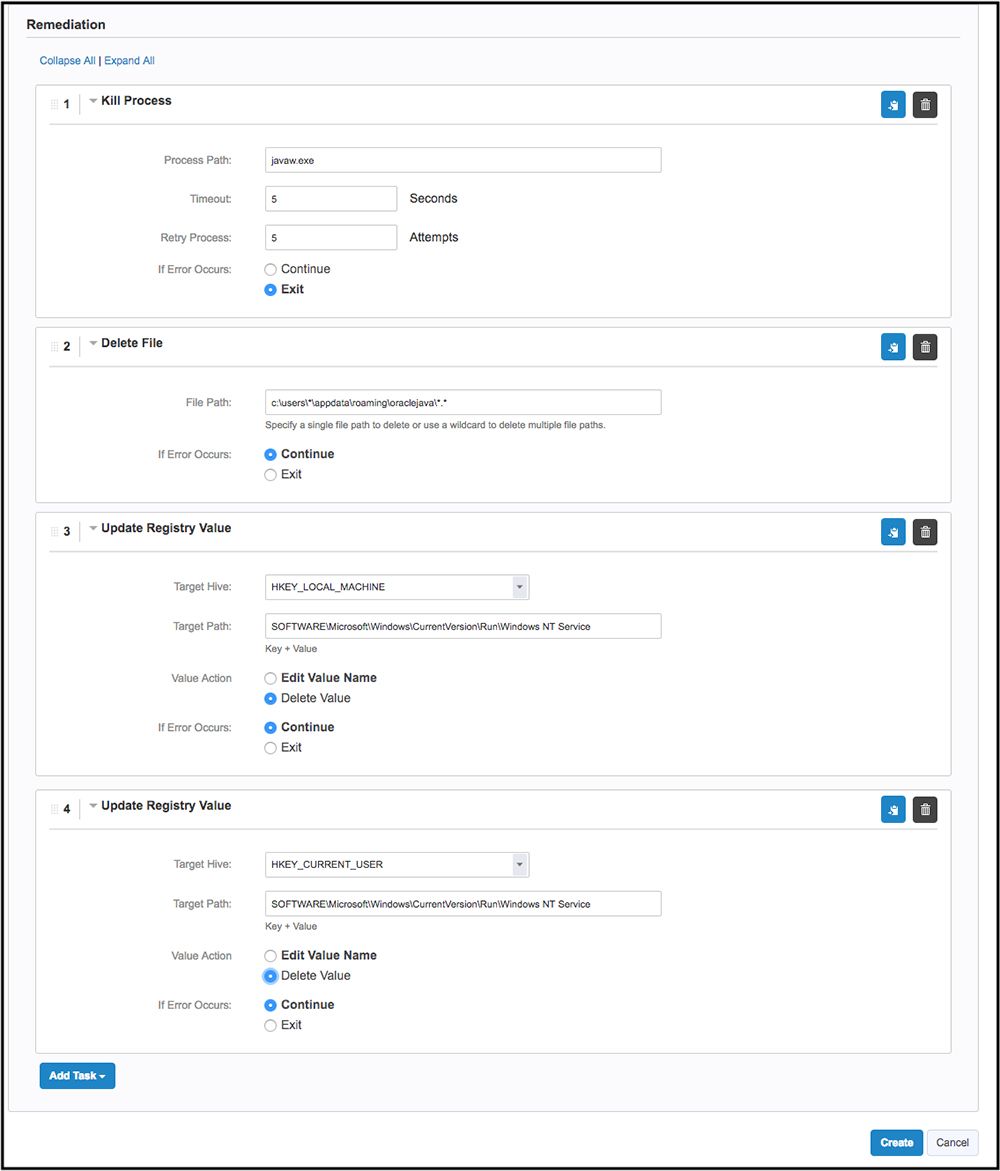
図 7:Backoffマルウェアの痕跡を削除するために作成された、完全な修復タスクです。
次のステップは、どのシステムやコンピュータグループに対してこのポリシーを適用すべきかを決定することです。 「適用を追加」ボタンを選択してください。
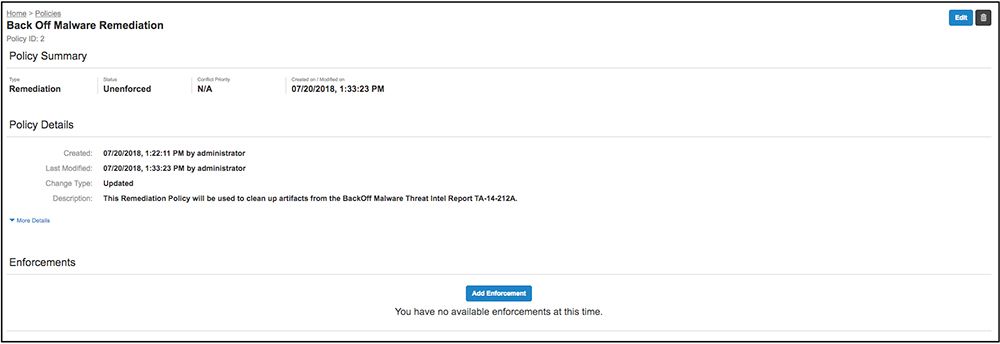
図 8:作成後、適用前の是正措置方針。
このページでは、修正措置の適用において、動的なコンピュータグループや特定のコンピュータを名前で指定するためのいくつかのオプションが用意されています。 エンフォースメントは、1回だけ実行することも、定義された間隔で繰り返し実行するようにスケジュールすることもでき、これにより、新たに影響を受けたシステムが確実に是正されます。
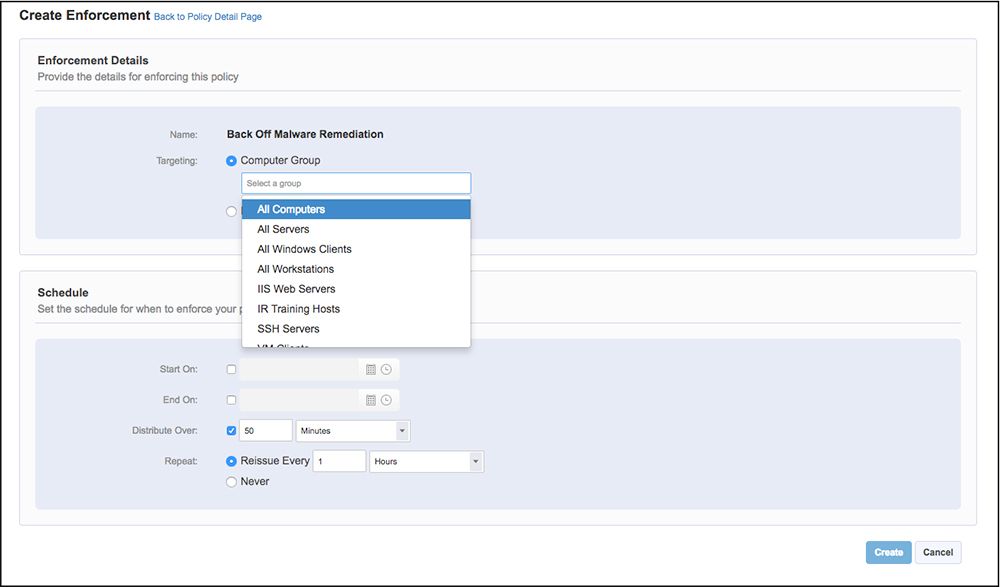
図 9:是正ポリシーの適用オプション。
ポリシーが適用されると、対象となるコンピュータは、どのタスクが適用対象であり、正常に適用されたかを報告します。 以下のスクリーンショットでは、ポリシーが正常に適用されたことが確認できます。結果を詳しく確認すると、すべてのタスクが実行されたこともわかります。
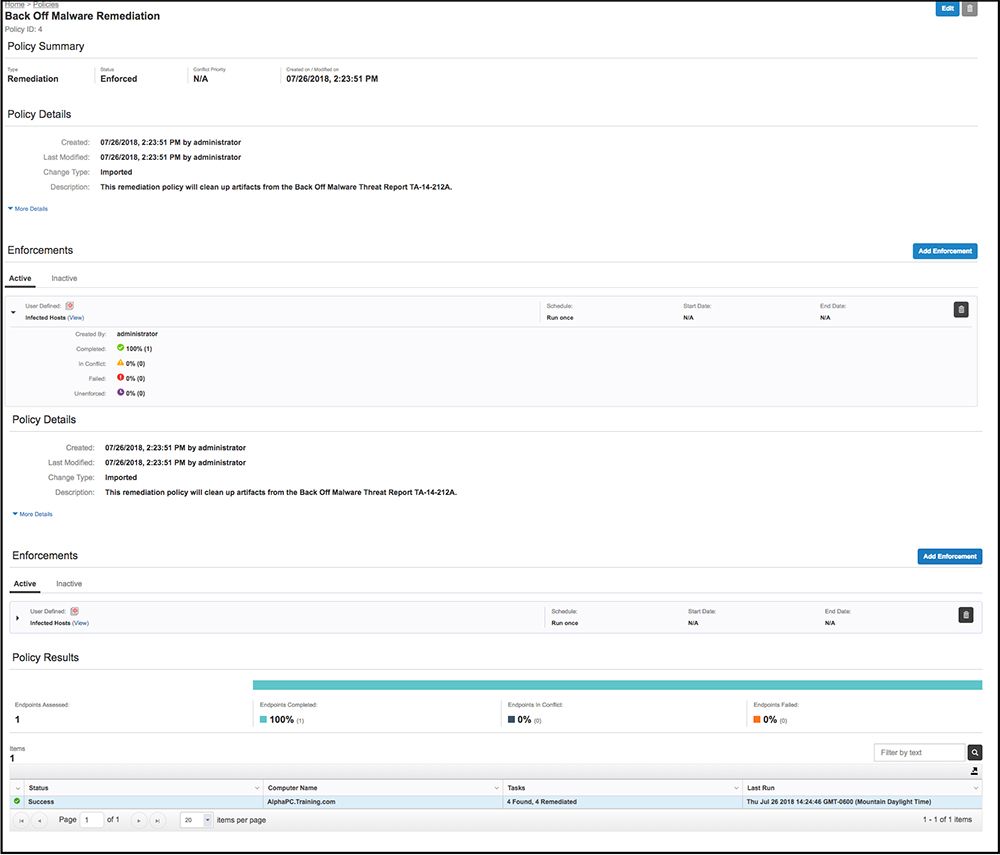
図 10:ポリシーの適用状況やその他の詳細情報を表示したポリシー結果ページです。
修正タスクの作成や管理がいかに簡単かがお分かりいただけたところで、最後のステップは、そのタスクが正常に完了したことを確認することです。 是正措置のタスクは、定期的な間隔で繰り返し実施されるように設定できることをご留意ください。 是正タスクにリストされているアーティファクトのいずれかが再び検出された場合、タスクのステータスに競合として表示され、ユーザーに潜在的な問題があることをお知らせします。 この新機能により、インシデントの是正フェーズをTaniumのワークフローに組み込むことが可能になります。
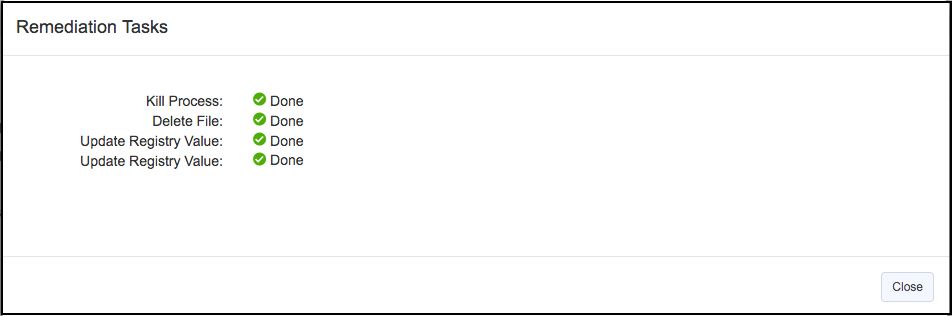
図 11:ポリシーの各ステップと実施された措置をまとめた、是正措置の結果の詳細表示です。
すべてをまとめると
これらの新機能により、インシデント対応担当者は、複数の是正措置ポリシーを整理・管理できるようになります。 これにより、従来は極めて手間のかかるプロセスであったものが、シンプルで効率的なワークフローへと変わります。 修復フェーズを迅速化することで、インシデント対応担当者は速やかに復旧作業へと移行し、耐障害性の高いネットワークを維持し続けることができます。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。
著者「」について: アーロン・ゴールドスタイン氏は、Taniumのエンドポイント検出・対応(EDR)チームのディレクターを務めています。 彼は、 9 年にわたるインシデント対応コンサルティングおよび脅威インテリジェンス管理の経験を経て、Taniumに入社しました。 世界の安全確保に没頭していないときは、アーロンは人里離れた場所への旅行やハイキングを楽しんでいます。

