ガートナーが最近発表した記事「Gartner Top 7 Security and Risk Trends for 2019」の中で、ガートナーは次のように述べています。「現在、組織はより高感度なツールへの投資を進めており、予防よりも検知と対応のバランスに重点を置いています。」 より高度なアラートやツールの登場に伴い、運用の一元化と最適化の必要性が高まっており、その結果、SOCは今やビジネス資産となっています。”1
今日の攻撃者は、かつてないほど高度な技術や戦術を駆使できるようになっており、従来の単体ソリューションや、アラートがどこで、なぜ発動したのかを特定しようと懸命に努力しているセキュリティチームを、容易に圧倒する能力を手にしています。
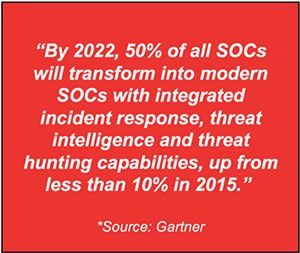
セキュリティオペレーションセンター(SOC)は、対応の優先順位を適切に付け、攻撃からの復旧をこれまで以上に迅速に行い、事業への支障を最小限に抑える必要があります。
Taniumを活用して、エンドポイントの状況をリアルタイムで把握し、リスクに基づいた適切な判断を下しましょう。 大規模な環境においても完全な可視性と制御を維持しつつ、インシデント対応の所要時間を数時間や数日から数分に短縮します。
脅威への対応におけるリアルタイムデータの力
Taniumは、調査および検知のためのエンタープライズ規模の調査と脅威フィードについて、ガイド付きの取り組みを提供しています。 当社の脅威対応機能により、悪意のあるプロセスの強制終了、ファイルの取得、ユーザーへの通知、パッチの適用、レジストリキーの修復、設定の更新、アプリケーションのアンインストール、不正な接続の切断、ユーザー認証情報のリセットなど、リアルタイムでの是正措置を講じることが可能です。
エンドポイントエージェントの統合がもたらす、予想外のセキュリティ上の利点
今日、OSに標準搭載されているセキュリティ機能は、多くの場合、いかなるサードパーティ製ソリューションよりも優れた効果を発揮します。 しかし、こうした管理措置は、組織によって十分に活用されていないか、あるいは見落とされがちです。 Taniumを利用することで、組織はエンドポイントエージェントを統合し、不要なセキュリティ費用を削減するとともに、ネイティブOSのセキュリティ制御を簡素化して管理することで、既存のエンドポイント環境を強化し、全体的なセキュリティを向上させることができます。 当社のエンドポイント保護管理機能は、包括的なウイルス対策により、エンドポイントを安全に守ります。 また、Tanium を使用することで、侵害されたエンドポイントに対して迅速かつスケーラブルな修復を行い、望ましい状態を強制するとともに、再侵害の有無を継続的に監視することが可能です。
時間が重要な場合
多くの組織では、依然として、個別のソリューションが寄せ集められた雑多なツールセットに依存しており、それらは環境の状況について、数時間、数日、あるいは数週間も前の情報しか提供できません。 現代のSOCでは、処理速度が遅すぎたり、不完全な結果しか得られなかったり、提供する価値に比べて金銭的・時間的なコストが高すぎるような、旧式のセキュリティおよび管理ツールに不必要なリソースを費やす必要はありません。 SOCの機能を成熟させるということは、単に、環境全体、そして何よりもエンドポイントに対して、完全な可視性と制御を確保できる状態を目指すだけであり、それ以下の状態に甘んじる必要がなくなるということです。
()や、GoDaddyがTaniumを活用してセキュリティおよびインシデント対応チームの業務を効率化している事例()をご覧いただき、詳細をご確認ください。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。
1 Smarter with Gartner 「Gartner Top 7 Security and Risk Trends for 2019」、 19 June 2019: https://www.gartner.com/smarterwithgartner/gartner-top-7-security-and-risk-trends-for-2019/